Der Zusammenbruch von 300 Millionen USD bei Kelp DAO – Wenn DeFi sich selbst „sprengt“
-----------------------------------
Der Hack bei Kelp DAO im April 2026 war nicht nur ein Sicherheitsvorfall, sondern ein klarer Beleg für die Systemrisiken des modernen DeFi.
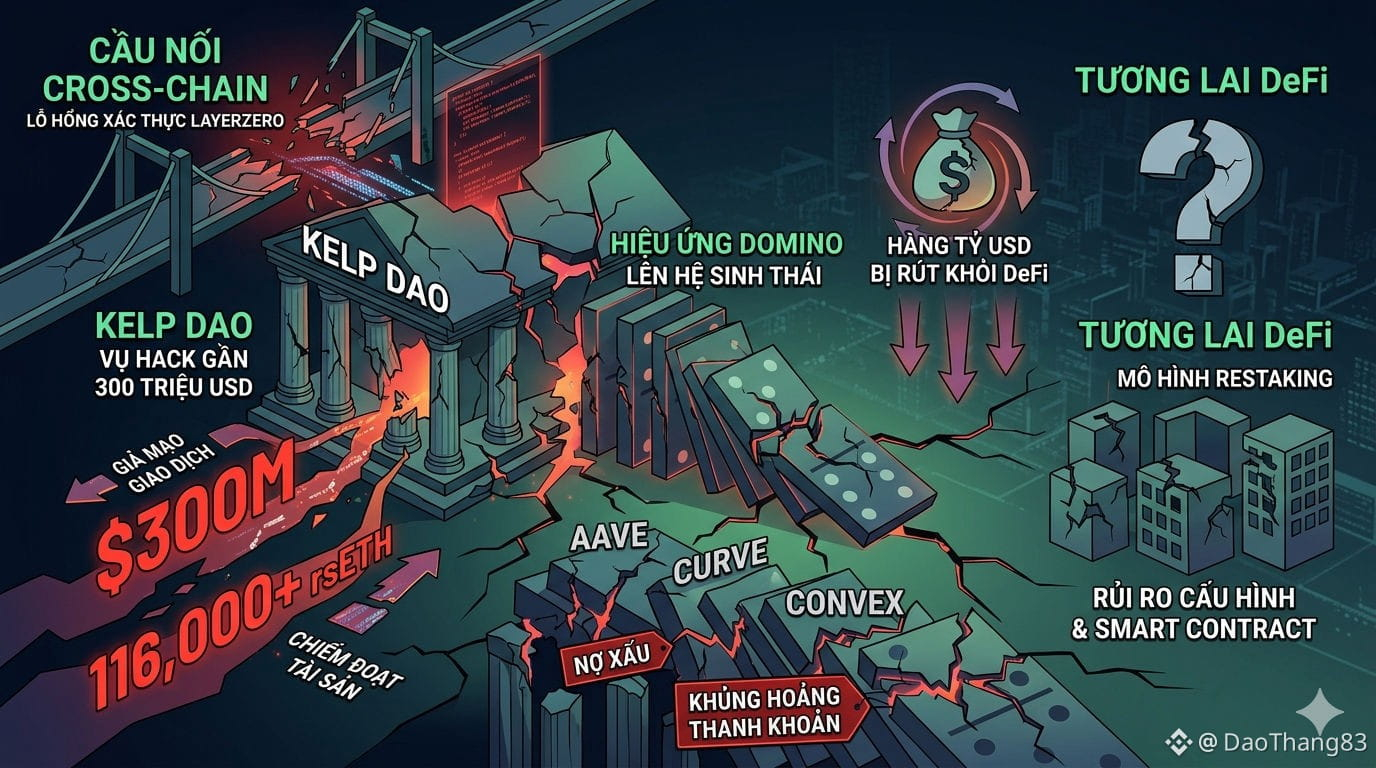
Der Angreifer nutzte eine Schwachstelle in der Cross-Chain-Bridge (LayerZero), fälschte Nachrichten und „mintete“ über 116.000 rsETH ohne ausreichende Sicherheiten im Gegenwert von fast 300 Millionen USD.
Diese „fiktiven“ Vermögenswerte wurden anschließend als Sicherheiten in Lending-Protokollen wie Aave verwendet, um echte Assets herauszuziehen, wodurch das Risiko von Problemkrediten in Höhe von mehreren Hundert Millionen USD entsteht.
Das Beängstigende liegt nicht im Hack selbst, sondern in der Domino-Wirkung:
- 1 Schwachstelle → erschüttert das Vertrauen in das Asset (rsETH)
- Asset verliert an Wert → greift auf Lending-Protokolle über
- Lending verliert Liquidität → das gesamte DeFi-Ökosystem gerät ins Wanken
Nur innerhalb von 48 Stunden wurden Milliarden USD aus dem Markt abgezogen, was zeigt, dass DeFi immer stärker voneinander abhängig ist und Risiken leicht „übertragen“ werden.
👉 Große Erkenntnis:
- Cross-Chain-Bridges bleiben die tödliche Schwachstelle
- „Composable DeFi“ = hohe Renditen, aber extrem große Systemrisiken
- Wrapped-/Restaking-Assets sind nicht so sicher, wie viele glauben
💡 DeFi bricht nicht wegen fehlerhaftem Code zusammen — sondern weil die Verknüpfungsarchitektur zu eng ist.
-----------------------------------
Der Hack bei Kelp DAO im April 2026 war nicht nur ein Sicherheitsvorfall, sondern ein klarer Beleg für die Systemrisiken des modernen DeFi.
Der Angreifer nutzte eine Schwachstelle in der Cross-Chain-Bridge (LayerZero), fälschte Nachrichten und „mintete“ über 116.000 rsETH ohne ausreichende Sicherheiten im Gegenwert von fast 300 Millionen USD.
Diese „fiktiven“ Vermögenswerte wurden anschließend als Sicherheiten in Lending-Protokollen wie Aave verwendet, um echte Assets herauszuziehen, wodurch das Risiko von Problemkrediten in Höhe von mehreren Hundert Millionen USD entsteht.
Das Beängstigende liegt nicht im Hack selbst, sondern in der Domino-Wirkung:
- 1 Schwachstelle → erschüttert das Vertrauen in das Asset (rsETH)
- Asset verliert an Wert → greift auf Lending-Protokolle über
- Lending verliert Liquidität → das gesamte DeFi-Ökosystem gerät ins Wanken
Nur innerhalb von 48 Stunden wurden Milliarden USD aus dem Markt abgezogen, was zeigt, dass DeFi immer stärker voneinander abhängig ist und Risiken leicht „übertragen“ werden.
👉 Große Erkenntnis:
- Cross-Chain-Bridges bleiben die tödliche Schwachstelle
- „Composable DeFi“ = hohe Renditen, aber extrem große Systemrisiken
- Wrapped-/Restaking-Assets sind nicht so sicher, wie viele glauben
💡 DeFi bricht nicht wegen fehlerhaftem Code zusammen — sondern weil die Verknüpfungsarchitektur zu eng ist.