

Details zum gemeinsamen Bug-Bounty-Programm für CST- und CSCT-Token-Verträge
I. Übersicht des Plans
Um die Sicherheit der CST- und CSCT-Token-Verträge weiter zu erhöhen und die Vermögenswerte der Nutzer zu schützen, starten wir offiziell das gemeinsame Bug-Bounty-Programm. Wir laden Sicherheitsexperten, White-Hat-Hacker und Entwickler aus der ganzen Welt ein, unsere Token-Verträge gründlich zu prüfen und zu testen. Für die ersten Berichterstatter, die gültige Schwachstellen einreichen und uns helfen, potenzielle Sicherheitsrisiken zu beheben, werden wir entsprechende Belohnungen basierend auf dem Schweregrad der Schwachstelle ausgeben.
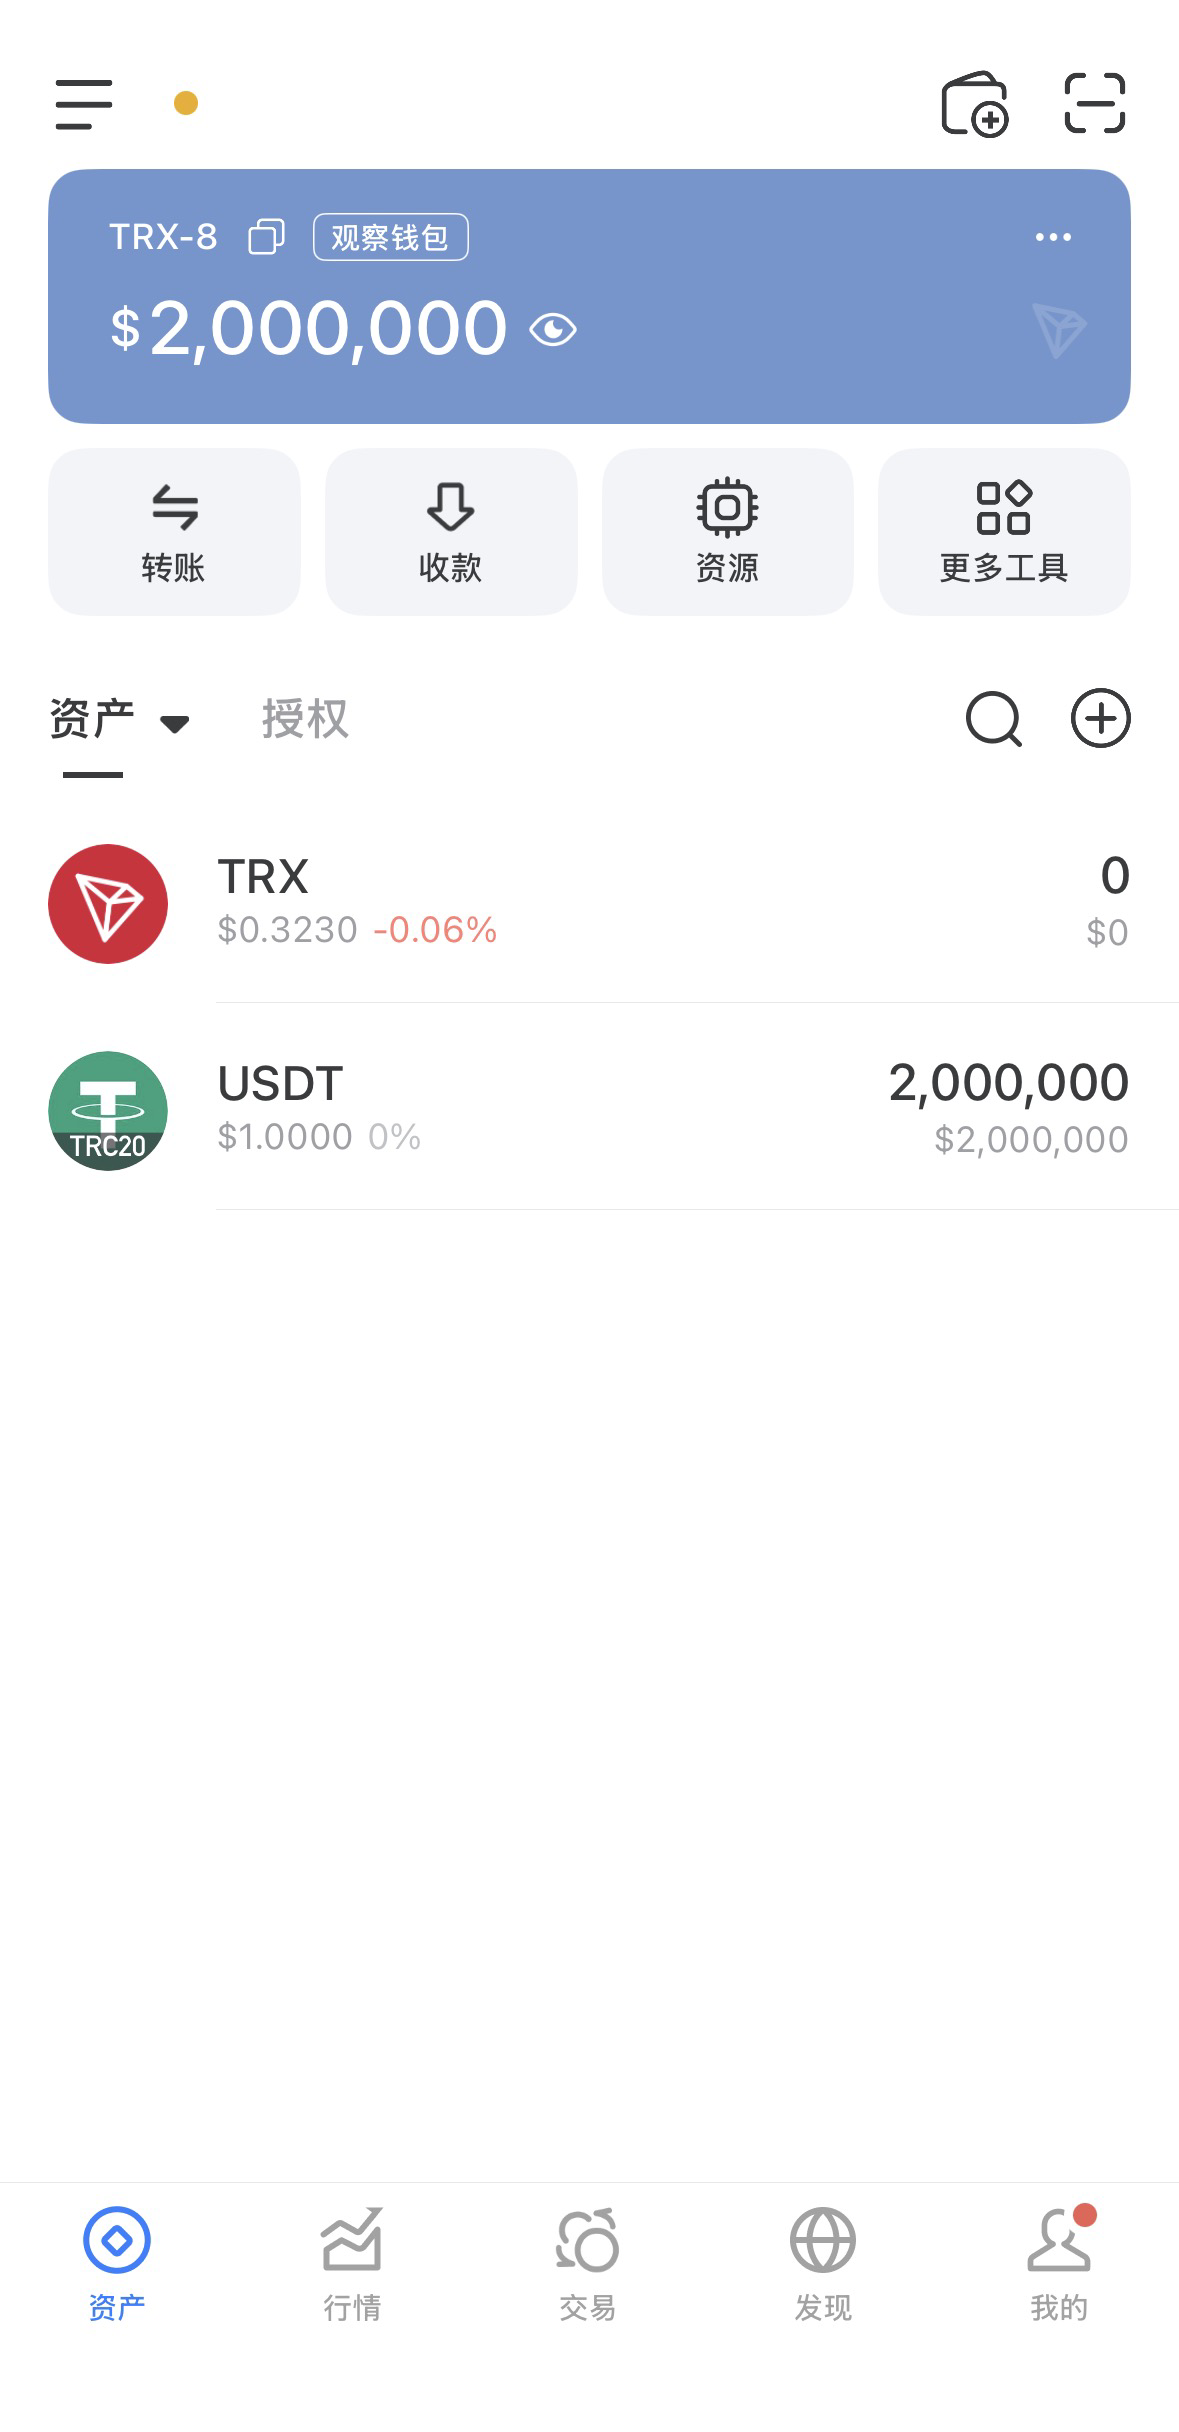
Gesamtbelohnungspool: 2.000.000 USDT
Belohnungszeitraum: 28. März 2026 bis 28. April 2026
Belohnungsvergabe: 1. Mai 2026
Betroffene Verträge:
CST Token Vertrag Adresse:
0x677476c15F339d341F4B82cC06A7672403deF5f0
CSCT Token Vertrag Adresse:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Wallet-Adresse des Belohnungsfonds:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
Zwei, Belohnungsbereich und Einstufung
Dieses Belohnungsprogramm konzentriert sich auf Schwachstellen auf der Ebene des Smart Contract Codes. Die Belohnungen werden basierend auf dem Schweregrad der Schwachstelle, der Ausnutzbarkeit und den potenziellen Auswirkungen auf die Vermögenswerte der Benutzer klassifiziert.
Schwachstellengrad: Hochrisiko
Belohnungsbetrag: 10.000 - 50.000 USDT
Bewertungskriterien: Typische Fälle von Schwachstellen, die direkt zu Vermögensverlusten oder zum vollständigen Ausfall des Vertrags führen können:
* Direkter Diebstahl von Geldern: Angreifer kann ohne spezifische Benutzeraktionen direkt die im Vertrag gesperrten CST/CSCT oder Token der zugrunde liegenden Blockchain stehlen.
* Unbegrenzte Prägung: Unautorisierte Parteien können Berechtigungsprüfungen umgehen und unbegrenzt ausgeben.
CST/CSCT Token, was zum Zusammenbruch der Token-Ökonomie und einem Preis von Null führt.
* Dauerhaft eingefrorene Vermögenswerte: Führt dazu, dass die CST/CSCT Vermögenswerte aller Benutzer dauerhaft im Vertrag gesperrt sind, ohne Möglichkeit für Überweisungen oder Zerstörung.
* Umgehung der Zugriffskontrolle: Angreifer nutzt Wiederholung, Zugangskontrollfehler usw. aus, um Administratorrechte (z.B. onlyOwner-Rechte) zu erlangen und gefährliche Operationen durchzuführen.
Schwachstellengrad: Mittleres Risiko
Belohnungsbetrag: 2.000 - 10.000 USDT
Bewertungskriterien: Schwachstellen, die zu abnormalen Protokollfunktionen führen oder unter bestimmten Bedingungen zu begrenzten Vermögensverlusten führen.
Typische Fälle:
• Verlust von Geldern unter bestimmten Bedingungen: Führt zu finanziellen Verlusten, erfordert jedoch extrem strenge externe Bedingungen (z.B. Abhängigkeit von spezifischen Transaktionspreisen).
*
* Temporäre Dienstverweigerung: Kann die Schlüssel-Funktionalität von CST/CSCT vorübergehend unterbrechen (z.B. Überweisungen mehr als eine Woche pausieren), kann jedoch vom Administrator durch bestimmte Mittel wiederhergestellt werden.
* Mittlerer Einfluss der Umgehung von Geschäftslogik: Zum Beispiel, durch Flashloan-Angriffe eine kleine Arbitrage durch Ausnutzung von Präzisionsfehlern im Vertrag in bestimmten Transaktionen, aber keine globale Katastrophe verursachen.
* Dauerhafte leichte Funktionsbeeinträchtigung der Kernfunktionen: Führt dazu, dass eine nicht-kernfunktionale Funktion (z.B. Snapshot-Funktion, Berechnung der Stimmrechte) dauerhaft ausfällt, aber die Sicherheit der Vermögenswerte nicht beeinträchtigt.
Schwachstellengrad: Niedrigrisiko
Belohnungsbetrag: 500 - 2.000 USDT
Bewertungskriterien: Schwachstellen mit geringem Sicherheitsimpact oder schwer direkt ausnutzbar.
Typische Fälle:
* Nicht den besten Praktiken entsprechender Code: z.B. ungeprüfte Adressen (0), fehlende Ereignisprotokolle usw., aber keine direkten finanziellen Verluste verursachen.
* Off-Chain-Informationsleck: Führt nur zu einem Leck von Off-Chain-Frontend-Informationen, kann jedoch durch On-Chain-Interaktionen keine finanziellen Verluste verursachen.
* Governance-Angriff ohne finanzielle Verluste: Theoretisch kann ein Governance-Angriff initiiert werden, aber aufgrund von Zeitverriegelungen oder Multisignaturen kann dies in der Praxis nicht verhindert werden, bevor Verluste entstehen.
* Fehlerhafte Ereignisdaten: Parameterwerte von Ereignissen (Event), die während der Vertragsausführung ausgegeben werden, sind fehlerhaft berechnet. Dies beeinflusst nicht den On-Chain-Status, aber die Off-Chain-Überwachung und das Frontend-Display.
Beispiel.
Drei, Planungsregeln und Einreichungsanforderungen
Um sicherzustellen, dass die Belohnungen genau und fair vergeben werden, müssen alle Teilnehmer die folgenden Regeln befolgen.
3.1 Zulassungsvoraussetzungen
Originalitätsprinzip: Nur der erste Sicherheitsforscher, der eine bestimmte Schwachstelle einreicht, ist berechtigt, eine Belohnung zu erhalten. Wir werden anhand des Zeitstempels der Einreichung entscheiden.
Reproduzierbarkeit: Der eingereichte Bericht muss genügend technische Details enthalten, damit unser Entwicklungsteam die Schwachstelle reproduzieren kann.
Proof of Concept: Für mittlere und höhere Schwachstellen muss ein vollständiges POC bereitgestellt werden.
Code oder Testfälle, die die Ausnutzbarkeit der Schwachstelle belegen.
Testumgebung: Bitte testen Sie zuerst auf einer Kopie des Vertrags, die im Testnetz bereitgestellt wurde, um unnötige Risiken für Verträge im Hauptnetz zu vermeiden.
3.2 Einreichungsmethode
Bitte senden Sie alle Entdeckungen an unsere Sicherheits-E-Mail:
[kingofusa888999@outlook.com]
E-Mail-Betreffsformat: [Bug BountyJICST/CSCT] Schwachstellensummary - [Ihr Benutzername/Pseudonym] Der E-Mail-Text muss enthalten:
Schwachstellentyp: z.B.: Wiederholungsangriff, Berechtigungsumgehung, Integer-Overflow. Betroffene Bereiche: konkret auf Vertragsdateien und Codezeilen. Detaillierte Beschreibung: Prinzip der Entstehung der Schwachstelle.
Angriffsschritte: Klare Reproduktionsschritte, begleitet von einem Testskript.
Potenzielle Auswirkungen: Ihr Einschätzung des maximalen Verlustes oder der Folgen, die diese Schwachstelle verursachen könnte.
Wallet-Adresse: Ihre USDT-Wallet-Adresse, die Sie zur Belohnung verwenden (bitte geben Sie den Typ der Blockchain an)