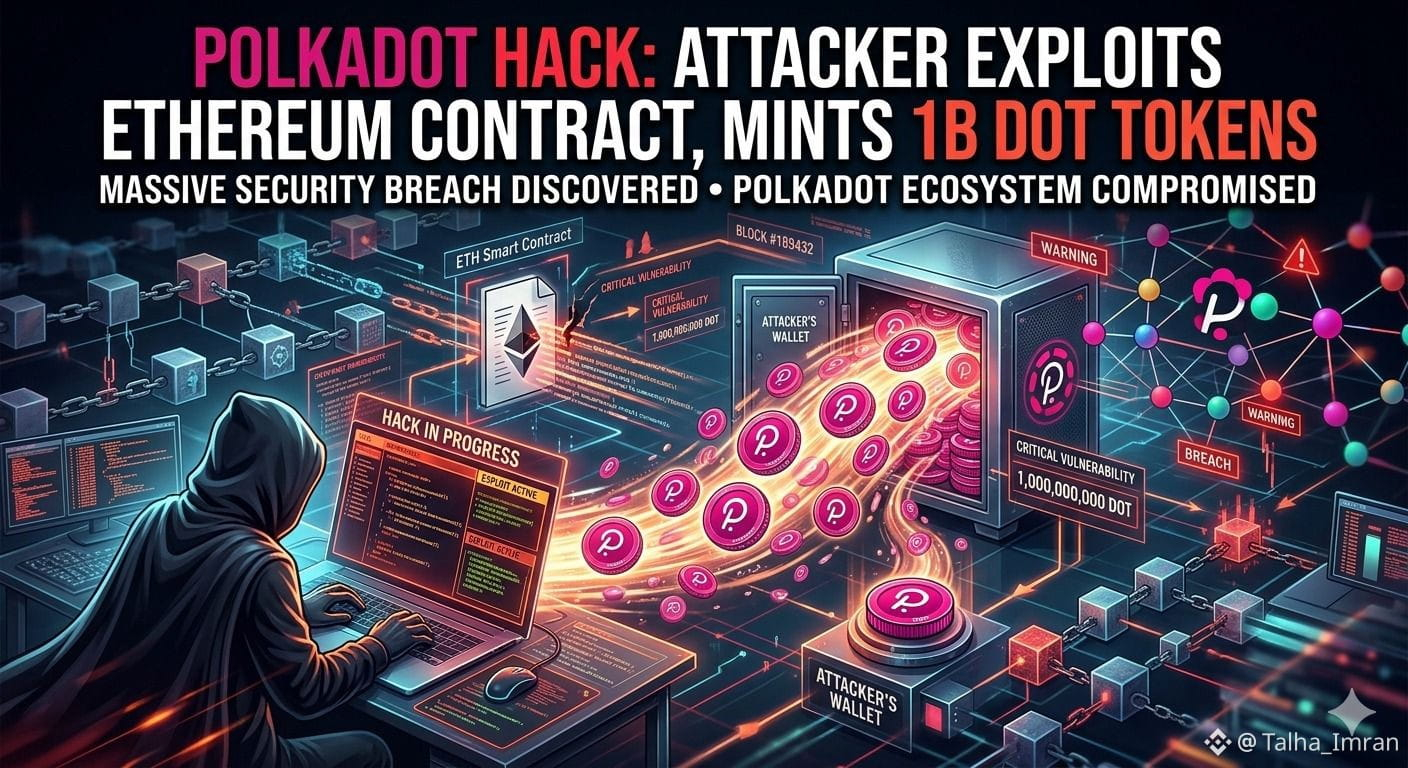
🚨 Polkadot $DOT Brücken-Hack: 1 Milliarde DOT geprägt im Exploit
Ein schwerwiegender Sicherheitsvorfall hat den Kryptobereich getroffen, der eine Cross-Chain-Brücke betrifft, die mit Polkadot und Ethereum verbunden ist.
Laut der Blockchain-Sicherheitsfirma CertiK hat ein Angreifer eine Schwachstelle im Nachrichtenauthentifizierungssystem von Hyperbridge ausgenutzt, indem er gefälschte Zustandsnachweise verwendete. Dies ermöglichte es ihnen, Sicherheitsüberprüfungen zu umgehen und die Admin-Kontrolle über einen gebridged DOT-Token-Vertrag zu erlangen.
💥 Einmal drin, hat der Angreifer:
Die Admin- und Präge-Rechte übernommen
1.000.000.000 DOT-Token generiert
Diese in Liquiditätspools über Uniswap dumpen
💰 Die gestohlenen Token wurden gegen etwa 108 ETH (~237.000 $) getauscht.
⚠️ Warum das wichtig ist
Das Problem war nicht nur das Token-Prägen — es war ein Versagen bei der Validierung von Cross-Chain-Nachweisen. Das System akzeptierte gefälschte Daten als echt, was eine vollständige Übernahme des Vertrags ermöglichte.
Noch schlimmer, dies könnte nicht isoliert sein. Berichte deuten darauf hin, dass ähnliche Schwächen im selben ISMP-Rahmen existieren könnten, was Bedenken hinsichtlich anderer gebridged Vermögenswerte aufwirft.
📉 Marktauswirkungen
DOT fiel nach den Nachrichten um fast 4–5 %, was zeigt, wie schnell Brücken-Exploits das Vertrauen der Investoren beeinträchtigen.
🧠 Schlüssellektion
Cross-Chain-Brücken sind mächtig, aber hochgradig anfällig. Ein einziger Validierungsfehler kann zu einer totalen Manipulation der Versorgung und einer Vertragsübernahme führen.
Bis die Korrekturen bestätigt sind, ist dieser Vorfall eine starke Erinnerung:
👉 Seien Sie immer vorsichtig mit gebridged Token und DeFi-Exposition.
Ein schwerwiegender Sicherheitsvorfall hat den Kryptobereich getroffen, der eine Cross-Chain-Brücke betrifft, die mit Polkadot und Ethereum verbunden ist.
Laut der Blockchain-Sicherheitsfirma CertiK hat ein Angreifer eine Schwachstelle im Nachrichtenauthentifizierungssystem von Hyperbridge ausgenutzt, indem er gefälschte Zustandsnachweise verwendete. Dies ermöglichte es ihnen, Sicherheitsüberprüfungen zu umgehen und die Admin-Kontrolle über einen gebridged DOT-Token-Vertrag zu erlangen.
💥 Einmal drin, hat der Angreifer:
Die Admin- und Präge-Rechte übernommen
1.000.000.000 DOT-Token generiert
Diese in Liquiditätspools über Uniswap dumpen
💰 Die gestohlenen Token wurden gegen etwa 108 ETH (~237.000 $) getauscht.
⚠️ Warum das wichtig ist
Das Problem war nicht nur das Token-Prägen — es war ein Versagen bei der Validierung von Cross-Chain-Nachweisen. Das System akzeptierte gefälschte Daten als echt, was eine vollständige Übernahme des Vertrags ermöglichte.
Noch schlimmer, dies könnte nicht isoliert sein. Berichte deuten darauf hin, dass ähnliche Schwächen im selben ISMP-Rahmen existieren könnten, was Bedenken hinsichtlich anderer gebridged Vermögenswerte aufwirft.
📉 Marktauswirkungen
DOT fiel nach den Nachrichten um fast 4–5 %, was zeigt, wie schnell Brücken-Exploits das Vertrauen der Investoren beeinträchtigen.
🧠 Schlüssellektion
Cross-Chain-Brücken sind mächtig, aber hochgradig anfällig. Ein einziger Validierungsfehler kann zu einer totalen Manipulation der Versorgung und einer Vertragsübernahme führen.
Bis die Korrekturen bestätigt sind, ist dieser Vorfall eine starke Erinnerung:
👉 Seien Sie immer vorsichtig mit gebridged Token und DeFi-Exposition.