



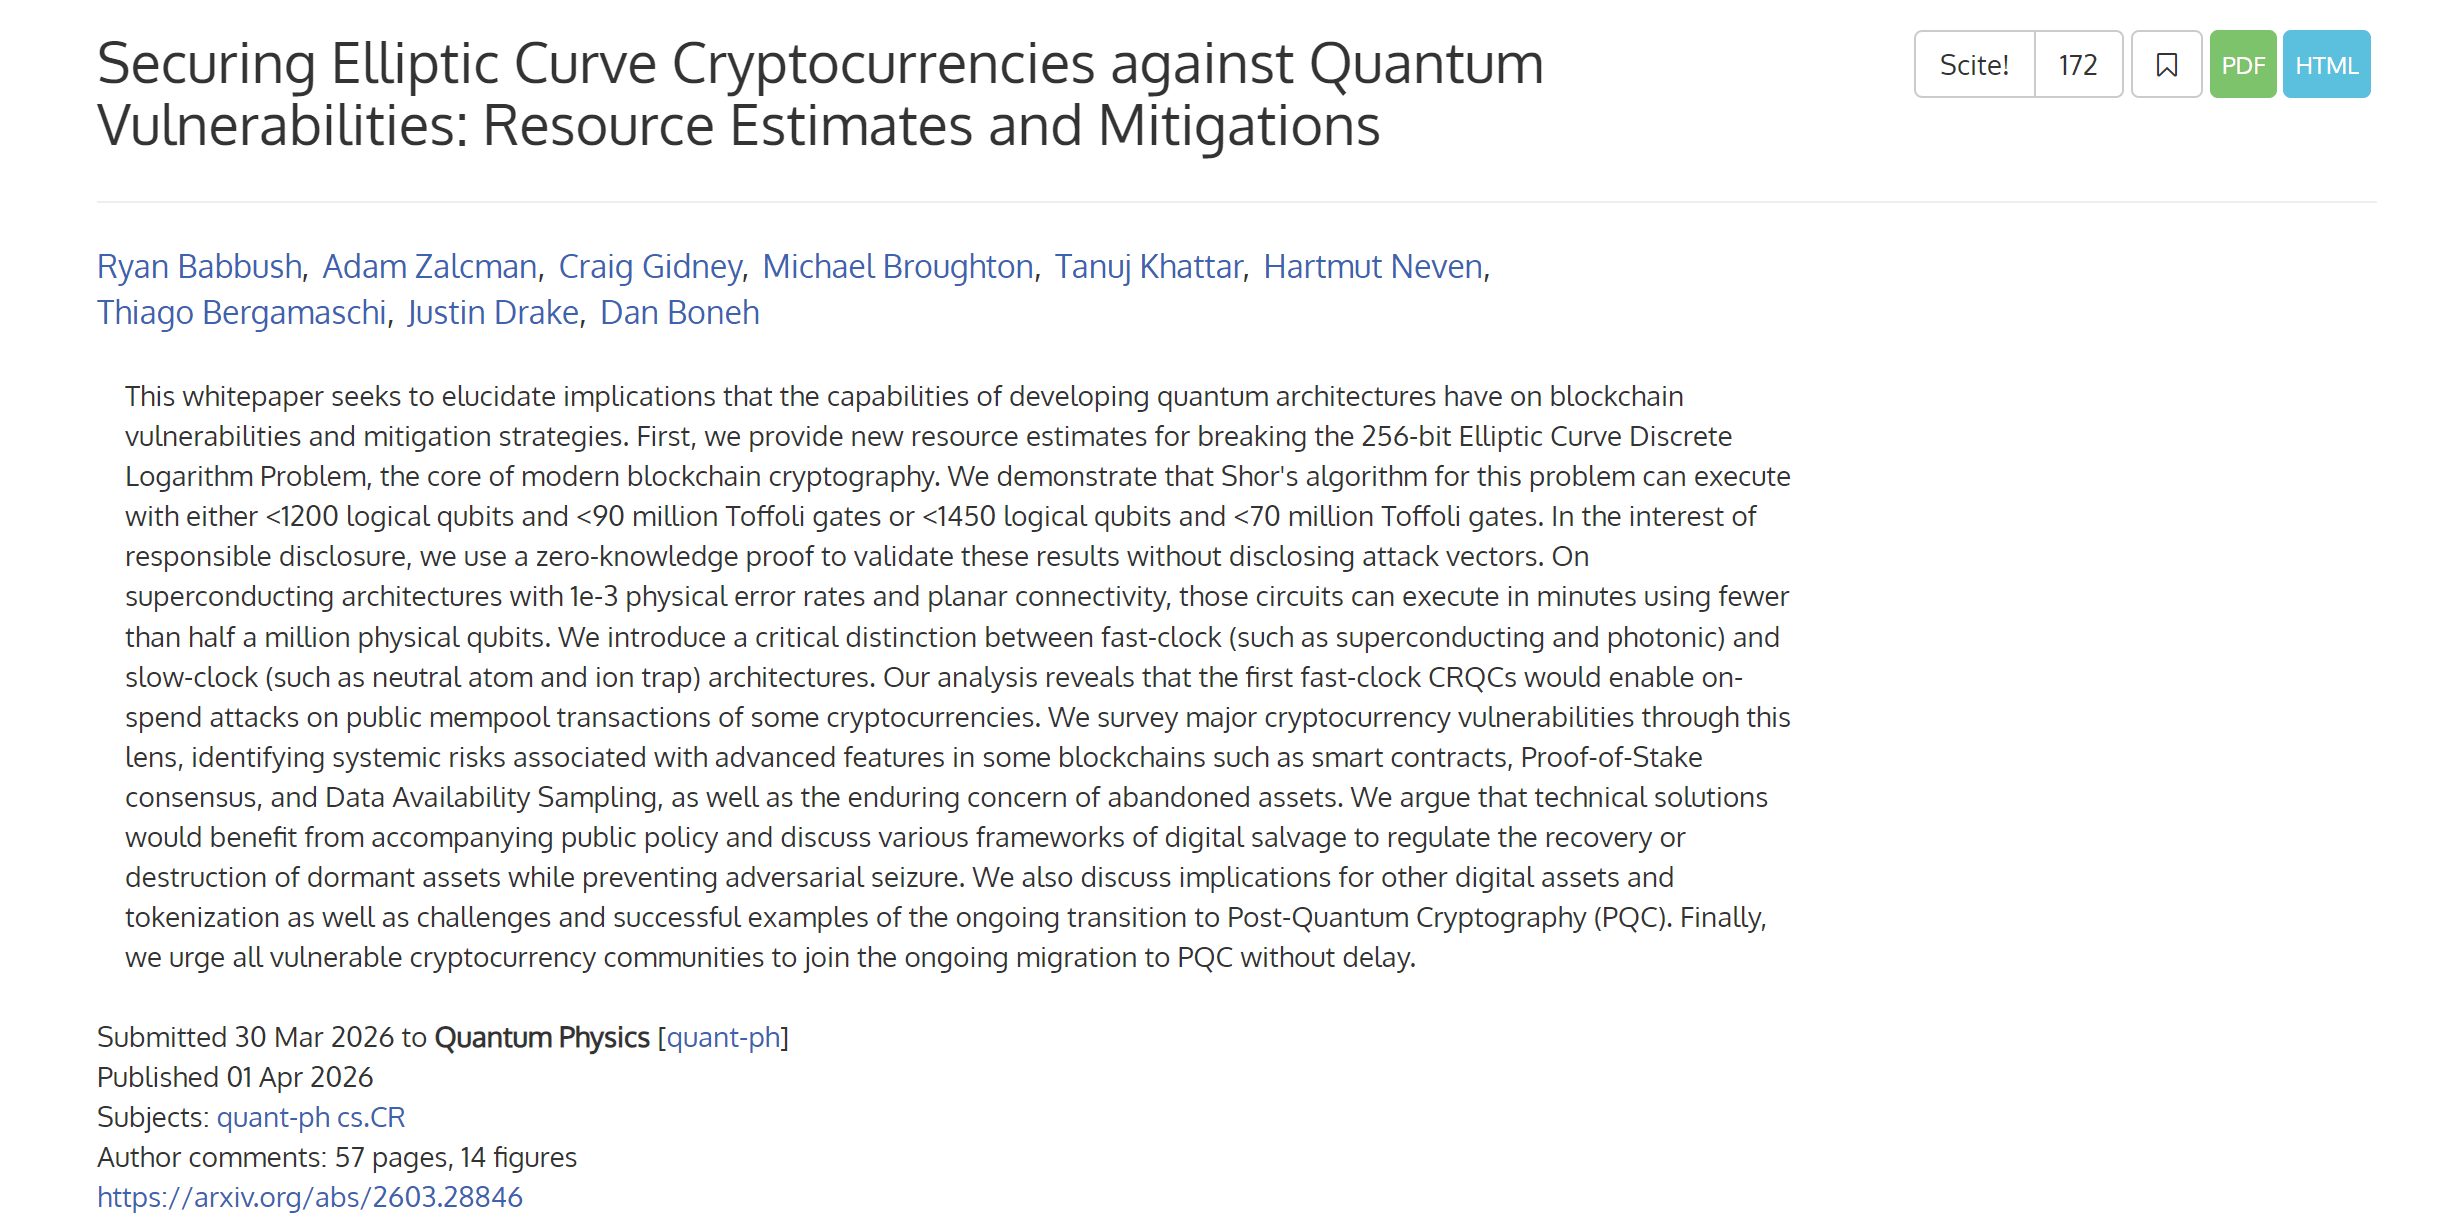
Letzte Woche veröffentlichte das Google Quantum AI-Team ein bedeutendes Papier, in dem festgestellt wurde, dass zukünftige Quantencomputer unter bestimmten Hardware-Annahmen und Fehlerkorrekturen in weniger als 500.000 physikalischen Quantenbits in wenigen Minuten die weit verbreitet verwendeten 256-Bit elliptischen Kurvenkryptografie (ECDLP-256) knacken können, wobei die erforderliche Anzahl an Quantenbits etwa 20 Mal geringer ist als zuvor geschätzt.
Dies verweist direkt auf die Signaturschemata der meisten gängigen öffentlichen Blockchains wie Bitcoin und Ethereum, und als die Nachricht herauskam, begannen die Aussagen, dass „Quantencomputer Bitcoins Private Keys knacken wollen“, sich im Internet zu verbreiten.
In der Tat ist es notwendig, dass wir uns zuerst beruhigen und diese Angelegenheit klarstellen – die Bedrohung ist real, aber sie ist noch weit entfernt von der Aussage „morgen ist Ihre Wallet nicht mehr sicher“.
Noch wichtiger ist, dass die gesamte Branche tatsächlich bereits begonnen hat zu handeln.
Erstens, was bedroht Quantencomputing wirklich?
Um dieses Problem zu verstehen, sollten wir von den grundlegendsten Aspekten ausgehen: Wie werden Ihre Krypto-Vermögenswerte tatsächlich geschützt?
Wie allgemein bekannt, gibt es hinter jedem Konto auf Bitcoin oder Ethereum ein Paar Schlüssel: den privaten Schlüssel und den öffentlichen Schlüssel. Der private Schlüssel ist eine zufällig generierte große Zahl, extrem geheim, vergleichbar mit dem Passwort Ihres Safes; der öffentliche Schlüssel wird aus dem privaten Schlüssel durch elliptische Kurvenmultiplikation abgeleitet, und Ihre Wallet-Adresse ist der komprimierte String des öffentlichen Schlüssels, der durch die Hashfunktion erhalten wird.
Die Sicherheitsgrundlage dieses Systems liegt gerade darin, dass dieser Prozess einseitig ist.
Letztendlich ist es einfach, den öffentlichen Schlüssel aus dem privaten Schlüssel zu berechnen, aber den privaten Schlüssel aus dem öffentlichen Schlüssel zurückzurechnen, würde auf herkömmlichen Computern weit mehr Zeit in Anspruch nehmen als das Alter des Universums. Das ist die Essenz des „diskreten Logarithmusproblems in elliptischen Kurven“ (ECDLP) – vorwärts zu berechnen ist einfach, rückwärts zu knacken unmöglich.
Aber Quantencomputer brechen diese Annahme, da sie die Probleme der Ganzzahlfaktorisierung und der diskreten Logarithmen in polynomieller Zeit lösen können. Mit anderen Worten, ein ausreichend starker Quantencomputer könnte theoretisch Ihren privaten Schlüssel aus dem öffentlichen Schlüssel zurückrechnen.
Wann wird also der öffentliche Schlüssel offengelegt?
Jedes Mal, wenn Sie eine Transaktion an die Blockchain senden, müssen Sie die Transaktionsdaten mit dem privaten Schlüssel signieren und gleichzeitig Ihren öffentlichen Schlüssel zur Überprüfung broadcasten. Das bedeutet, dass, solange Sie eine Transaktion gesendet haben, Ihr öffentlicher Schlüssel bereits auf der Blockchain veröffentlicht wurde.
Die Bedeutung dieses Papiers von Google besteht darin, die Idee, dass „öffentliche Schlüssel private Schlüssel knacken können“, von einer theoretisch möglichen, aber absurd anmutenden Vorstellung auf ein planbares Ziel in der Quantenhardware-Roadmap zu bringen. Laut Schätzungen des Papiers würde das Knacken von 256-Bit ECDLP etwa 500.000 physische Quantenbits eines fehlertoleranten Quantencomputers erfordern, was eine erhebliche Reduzierung gegenüber früheren Schätzungen darstellt.
Letztendlich geht es beim Quantencomputing nicht darum, Blockchain zu knacken, sondern zuerst zielt es auf die Signatursysteme ab, die immer noch auf dem Problem des diskreten Logarithmus in elliptischen Kurven basieren.
Die Bedrohung ist real, aber streng genommen ist die Aussage „dringend“ nicht korrekt. Die von der Branche geschätzte Zeitspanne ist immer noch am schnellsten um 2030 herum (weiterführende Lektüre (Ursprüngliche Kontenabstraktion + Quantenbedrohung: Warum EIP-8141 noch nicht das Aushängeschild von Ethereum Hegotá geworden ist?)).
Zweitens, welche Vorbereitungen treffen die verschiedenen öffentlichen Blockchains?
Natürlich gibt es objektiv betrachtet einen entscheidenden Unterschied, den viele Berichte nicht klarstellen: Viele Bitcoin-Adressen legen den öffentlichen Schlüssel nicht von Anfang an direkt auf der Blockchain offen.
Zum Beispiel, bei gängigen Formen wie P2PKH und P2WPKH ist die Adresse selbst normalerweise nur der Hash des öffentlichen Schlüssels, und der öffentliche Schlüssel wird oft erst bei der „ersten Verwendung“ offengelegt. Das bedeutet, dass, wenn Ihre Adresse noch nie eine Transaktion gesendet hat, nur Ihre Wallet-Adresse auf der Kette ist und kein öffentlicher Schlüssel existiert.
Daher ist die direkteste Angriffsfläche des Quantencomputings mehr auf die öffentlichen Schlüssel von Adressen ausgerichtet, die bereits Transaktionen gesendet haben. Natürlich führt dieses Detail direkt zu der ersten Maßnahme, die Nutzer jetzt ergreifen können, und wir werden später darüber sprechen.
Die Branche hat sich dieser Problematik durchaus bewusst, und tatsächlich sind die Vorbereitungen für die Migration zu nachquantenkryptografischen Standards bereits auf mehreren Fronten vorangetrieben worden.
Das Konzept von Ethereum zur Bewältigung dieses Problems besteht darin, die Kontoebene und das Signaturschema zu entkoppeln. Beispielsweise ermöglicht die Förderung von EIP-7702 und Kontoabstraktion (AA), dass Ethereum-Konten definieren können, was eine gültige Signatur ist, durch intelligente Vertragslogik. Das bedeutet, dass eines Tages, wenn nachquantensichere Signaturlösungen eingeführt werden, kein neues Protokoll auf niedriger Ebene geschrieben werden muss, sondern nur das Signaturprüfmodul des Kontos ausgetauscht werden muss.
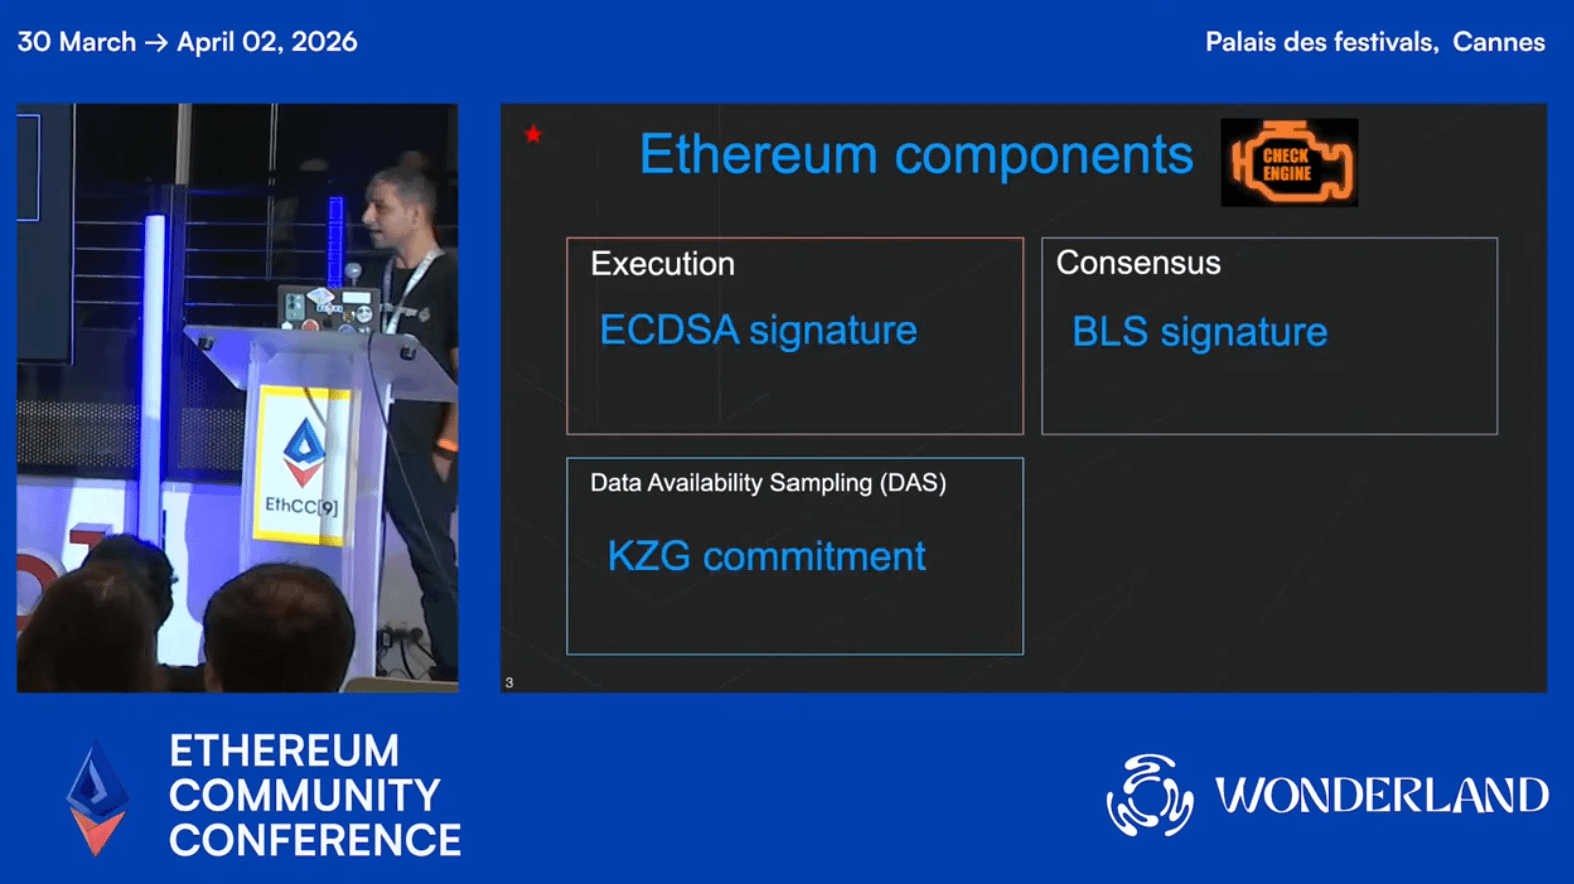
Darüber hinaus aktualisierte Antonio Sanso, ein Kryptograf der Ethereum Foundation, auf der EthCC9-Konferenz die neuesten Fortschritte in Bezug auf die Quanten-Sicherheit von Ethereum und stellte fest, dass Quantencomputer möglicherweise in der Mitte der 2030er Jahre eine tatsächliche Bedrohung für den ECDSA-Signaturalgorithmus darstellen könnten. Ethereum hat bisher etwa 20 % der Vorbereitungen für die Quanten-Sicherheit abgeschlossen und plant, zwischen 2028 und 2032 mit dem Lean Ethereum-Upgrade umfassende Quantenresistenz zu erreichen.
Derzeit besteht die Haupttechnische Herausforderung jedoch im Signaturvolumen. Die kleinste nachquantenkryptografische Signaturalgorithmus Falcon hat immer noch eine Signaturgröße, die mehr als das Zehnfache der ECDSA beträgt. Die direkte Validierung von Gitter-basiertem Code in Solidity hat extrem hohe Gas-Kosten. Daher hat das Forschungsteam zwei zentrale technische Pfade festgelegt:
Erstens sollten Benutzer durch Kontenabstraktion die Möglichkeit haben, die Wallet-Signaturalgorithmen auf quantensichere Lösungen zu aktualisieren, ohne das zugrunde liegende Protokoll zu ändern.
Zweitens sollte LeanVM eingeführt werden, um komplexe Hash-Berechnungen zu verarbeiten und in Kombination mit Zero-Knowledge-Proofs die Eigentümerschaft von Adress-Mnemonics zu verifizieren, um die Sicherheit der Vermögenswerte während des Migrationsprozesses zu gewährleisten.
Antonio gab bekannt, dass er ab Februar 2026 alle zwei Wochen eine spezielle nachquantenkryptografische ACD-Sitzung leiten wird. Derzeit sind bereits Konsens-Clients wie Lighthouse und Grandine in einem experimentellen nachquantenkryptografischen Testnetz online.
Zusätzlich hat die Bitcoin-Community einen deutlich konservativeren Stil. Der kürzlich in das BIPs-Repository aufgenommene BIP360 schlägt einen neuen Ausgabetyp P2MR (Pay-to-Merkle-Root) vor, dessen Designziel es ist, den quantenanfälligen Key-Path Spend in Taproot zu entfernen und eine freundlichere Struktur für mögliche Migrationen nach Quanten zu schaffen.
Natürlich bedeutet der Eintritt eines Vorschlags in das BIPs-Repository nicht, dass er bereits einen Konsens in der Gemeinschaft erreicht hat, geschweige denn, dass er bald angenommen wird. Daher kann man nur sagen, dass die Bitcoin-Community intern bereits mit konkreten Vorschlägen zur Diskussion von Quantenexpositionsflächen und potenziellen Änderungen der Ausgabetypen begonnen hat, was auch sehr dem Stil von Bitcoin entspricht – zuerst das Problem klar definieren und dann sehr langsam einen Konsens bilden.
Es ist erwähnenswert, dass das National Institute of Standards and Technology (NIST) bereits 2024 drei nachquantenkryptografische Standards veröffentlicht hat, was bedeutet, dass das Blockchain-Ökosystem ein klares Migrationsziel hat und nicht mehr auf die Diskussion über den besten Algorithmus warten muss – die technische Umsetzung hat im Wesentlichen bereits begonnen.
Drittens, was sollten normale Benutzer tun?
Obwohl die Bedrohung durch Quantencomputer erst in vielen Jahren Realität wird, bedeutet die Zukunft nicht, dass wir uns heute nicht darum kümmern müssen. Einige gute Gewohnheiten, die heute entwickelt werden, kosten nahezu nichts.
Zuerst geht es darum, die Adresseneinheit zu vermeiden, was auch die direkteste und effektivste Selbstschutzmaßnahme ist.
Der Grund ist, wie oben erwähnt – wenn Sie ein Benutzer von UTXO-Blockchains wie Bitcoin sind, wird Ihr öffentlicher Schlüssel bei jeder Transaktion auf der Blockchain offenbart. Wenn Sie jedes Mal dieselbe Adresse verwenden, bleibt der öffentliche Schlüssel langfristig offen, und sobald die Quantenleistung ausgereift ist, können Angreifer bequem den privaten Schlüssel aus Ihrem öffentlichen Schlüssel zurückrechnen.
Derzeit bieten gängige Wallets wie imToken standardmäßig Funktionen für HD-Wallets an. Eine gute Gewohnheit ist es, bei jeder Überweisung eine neue Adresse zu verwenden und nicht eine Adresse als dauerhafte Identifikation wiederholt zu verwenden. Für Adressen, die noch nie eine Transaktion gesendet haben, wurde der öffentliche Schlüssel nie offenbart, und die aktuellen quantenbedingten Bedrohungen gelten fast nicht.
Zweitens sollten Sie sich auf den nachquantenkryptografischen Upgrade-Pfad des Wallets konzentrieren.
Wenn Sie hauptsächlich ein Konto-Modell wie Ethereum verwenden, besteht der Schwerpunkt nicht darin, mechanisch ständig neue Adressen zu wechseln, sondern darauf, auf welches Wallet und welche öffentliche Blockchain Sie zugreifen und ob diese in Zukunft einen klaren Migrationspfad bieten.
Für Kontomodell-Blockchains ist das größere Problem im Quantenzeitalter oft nicht die einmalige Exposition, sondern die langfristige Bindung aktiver Konten, öffentlicher Schlüssel, Historie und Anwendungsberechtigungen. Sobald wir wirklich in das Migrationsfenster eintreten, wird es entscheidend sein, wessen Konto besser aufgerüstet werden kann und wessen Wallet die Signaturlogik reibungsloser ersetzen kann – und diese werden sicherer sein.
Schließlich, aus menschlicher Sicht, ist es zu erwarten, dass mit der steigenden Popularität des Themas immer mehr Wallets oder Protokolle auftauchen, die „quanten-sicher“ behaupten. Wir sollten auf diese Wallets, Protokolle und Infrastrukturprodukte achten, die sich unter dem Banner der „quanten Sicherheit“ präsentieren.
Angesichts solcher Aussagen ist die wichtigste Frage nicht der Promotionstext, sondern drei ernsthafte Fragen:
Beruht der Algorithmus, auf den es sich stützt, auf einem von NIST festgelegten Standard?
Wurde die Sicherheit unabhängig geprüft und ausreichend verifiziert?
Ist die behauptete Quanten-Sicherheit eine Kettenmigration, ein Kontoupgrade oder nur eine Anwendungsschichtverpackung?
Denn echte nachquantenkryptografische Sicherheit sollte letztendlich nicht nur ein App-Label abdecken, sondern den gesamten Weg von der Signatur über die Validierung bis hin zur Kompatibilität auf der Blockchain.
Zusammenfassend lässt sich sagen, dass die Bedrohung durch Quantencomputing für Blockchain real existiert. Die Bedeutung dieses neuesten Whitepapers von Google liegt tatsächlich darin, dass es die Bedrohung von einer fernen Theorie auf ein planbares Risiko nähergebracht hat.
Aber das ist immer noch kein Signal dafür, dass „morgen die Wallet gehackt wird“. Eine genauere Interpretation sollte sein, dass die Migration nach Quanten bereits kein Thema mehr ist, das nur der akademischen Welt gehört, sondern dass es in den kommenden Jahren schrittweise in Protokollupgrades, Wallet-Design und das Management von Benutzervermögen eintreten wird.
Abschließend
Für die Branche ist es nun wirklich wichtig, nicht wer zuerst ruft, dass Quanten kommen, sondern wer zuerst einen klaren Migrationspfad entwerfen kann.
Für die Benutzer bedeutet das nicht, dass sie jetzt in Panik geraten sollten, sondern dass sie zuerst das grundlegendste Risikoerkennen aufbauen sollten: welche Vermögenswerte zuerst exponiert sind, welche Operationen die Exposition vergrößern und welche Wallets und öffentlichen Blockchains in Zukunft wahrscheinlich reibungslose Upgrades bieten können.
Was wir brauchen, ist ein frühzeitiges Handeln, nicht übermäßige Angst.
Lassen Sie uns gemeinsam daran arbeiten.