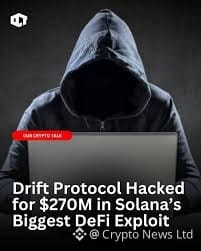
Drift-Untersuchung verknüpft $285M Angriff mit nordkoreanischen Hackern
Am 1. April 2026 erlitt das Drift Protocol, die führende dezentrale Perpetual-Börse auf Solana, einen verheerenden Exploit, der zum Diebstahl von etwa $285 Millionen führte. Führende Blockchain-Intelligence-Firmen, darunter TRM Labs und Elliptic, haben den Überfall mit Elite-Hacking-Einheiten aus Nordkorea in Verbindung gebracht und auf die charakteristischen "On-Chain-Wäschemethoden" sowie Infrastrukturmerkmale verwiesen, die mit den früheren Operationen des Regimes übereinstimmen.
Der Angriff war kein Smart-Contract-Fehler, sondern eine "Meisterklasse in sozialer Ingenieurskunst." Die Täter verbrachten Wochen mit der Vorbereitung des Exploits, beginnend am 11. März. Sie nutzten einen neuartigen Mechanismus mit langlebigen Nonces – ein Solana-Feature – um Multisig-Unterzeichner zu täuschen, indem sie Transaktionen vorab genehmigten, die routinemäßig erschienen, aber versteckte administrative Übertragungen enthielten. Dies gewährte den Hackern Protokoll-Ebene-Berechtigungen, um ein fiktives Asset, das CarbonVote Token (CVT), auf die Whitelist zu setzen. Durch die Manipulation des Oracle-Preises von CVT mittels Wash-Trading verwendeten die Angreifer das wertlose Token als Sicherheiten, um in einem 12-Minuten-Fenster echte Vermögenswerte wie USDC und JLP abzuziehen.
Branchenprognose
Analysten prognostizieren, dass dieses Ereignis einen obligatorischen branchenweiten Übergang zu institutionellen Multisig-Standards auslösen wird. In den kommenden Monaten ist mit einem "Zero-Trust"-Mandat für DeFi-Protokolle zu rechnen, bei dem kritische administrative Aktionen hardware-überprüfte, zeitlich gesperrte Genehmigungen erfordern. Da sich nordkoreanische Akteure zunehmend von Code-Exploits zu menschlicher sozialer Ingenieurskunst wenden, wird das Überleben der Branche von ihrer Fähigkeit abhängen, die "menschliche Schicht" der dezentralen Governance zu härten.
@SignOfficial
$SIGN
#SignDigitalSovereignInfra
DriftUntersuchungVerknüpftAktuellenAngriffMitNordkoreanischenHackern
Am 1. April 2026 erlitt das Drift Protocol, die führende dezentrale Perpetual-Börse auf Solana, einen verheerenden Exploit, der zum Diebstahl von etwa $285 Millionen führte. Führende Blockchain-Intelligence-Firmen, darunter TRM Labs und Elliptic, haben den Überfall mit Elite-Hacking-Einheiten aus Nordkorea in Verbindung gebracht und auf die charakteristischen "On-Chain-Wäschemethoden" sowie Infrastrukturmerkmale verwiesen, die mit den früheren Operationen des Regimes übereinstimmen.
Der Angriff war kein Smart-Contract-Fehler, sondern eine "Meisterklasse in sozialer Ingenieurskunst." Die Täter verbrachten Wochen mit der Vorbereitung des Exploits, beginnend am 11. März. Sie nutzten einen neuartigen Mechanismus mit langlebigen Nonces – ein Solana-Feature – um Multisig-Unterzeichner zu täuschen, indem sie Transaktionen vorab genehmigten, die routinemäßig erschienen, aber versteckte administrative Übertragungen enthielten. Dies gewährte den Hackern Protokoll-Ebene-Berechtigungen, um ein fiktives Asset, das CarbonVote Token (CVT), auf die Whitelist zu setzen. Durch die Manipulation des Oracle-Preises von CVT mittels Wash-Trading verwendeten die Angreifer das wertlose Token als Sicherheiten, um in einem 12-Minuten-Fenster echte Vermögenswerte wie USDC und JLP abzuziehen.
Branchenprognose
Analysten prognostizieren, dass dieses Ereignis einen obligatorischen branchenweiten Übergang zu institutionellen Multisig-Standards auslösen wird. In den kommenden Monaten ist mit einem "Zero-Trust"-Mandat für DeFi-Protokolle zu rechnen, bei dem kritische administrative Aktionen hardware-überprüfte, zeitlich gesperrte Genehmigungen erfordern. Da sich nordkoreanische Akteure zunehmend von Code-Exploits zu menschlicher sozialer Ingenieurskunst wenden, wird das Überleben der Branche von ihrer Fähigkeit abhängen, die "menschliche Schicht" der dezentralen Governance zu härten.
@SignOfficial
$SIGN
#SignDigitalSovereignInfra
DriftUntersuchungVerknüpftAktuellenAngriffMitNordkoreanischenHackern