Verstehen von SIGN: Vertrauen ist nicht nur ein Hash
Als ich SIGN zum ersten Mal untersuchte, schien es intuitiv anzunehmen, dass, sobald eine Lizenz oder Genehmigung gehasht ist, sie automatisch vertrauenswürdig wird. Diese Idee scheint klar und effizient zu sein – aber sie vereinfacht, wie Vertrauen tatsächlich funktioniert. Ein Hash allein schafft kein Vertrauen; er bewahrt nur die Datenintegrität. Die wirkliche Innovation hinter SIGN liegt tiefer.
Die Macht der Bestätigungen über Rohdaten
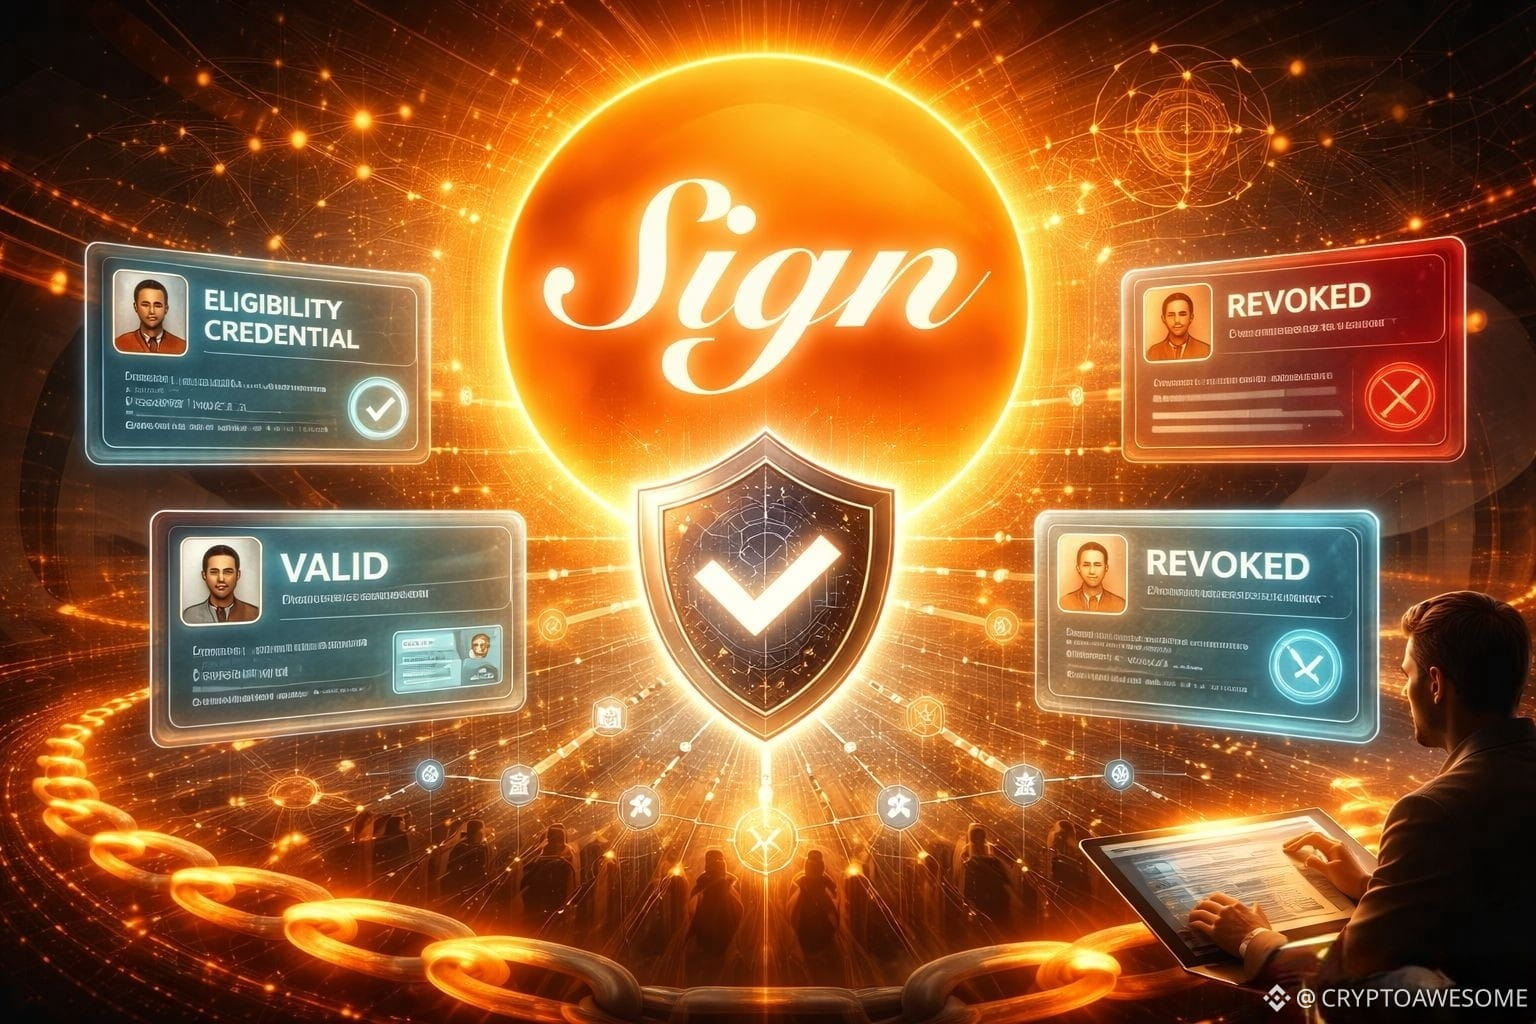
SIGN funktioniert nach einem Bestätigungsmodell, nicht nur nach Datenverifizierung. In diesem System definiert ein Schema, was ein Zertifikat darstellt, und sorgt für Konsistenz und Bedeutung. Dann signiert ein Aussteller dieses Zertifikat und verknüpft es mit einer anerkannten Autorität. Darüber hinaus bestimmen Gültigkeitsfenster, wie lange das Zertifikat akzeptabel bleibt, während Widerrufsmechanismen es ermöglichen, dass sich sein Status im Laufe der Zeit ändert.
Dieser geschichtete Ansatz verwandelt Zertifizierungen in regulierte Ansprüche. Anstatt private Dokumente immer wieder zu öffnen, wird die Verifizierung schneller, standardisiert und skalierbarer. Vertrauen ist in diesem Kontext nicht statisch – es wird verwaltet.
Marktsignale und was sie wirklich bedeuten
Wenn man sich die Zahlen ansieht – SIGN sitzt bei einer Marktkapitalisierung von 52,5 Millionen Dollar, unterstützt von 90,9 Millionen Dollar im täglichen Volumen, mit nur 1,64 Milliarden von 10 Milliarden im Umlauf – ist klar, dass das Interesse wächst. Währenddessen dominiert Bitcoin weiterhin mit 56,39 % eines Marktes von 2,44 Billionen Dollar.
Diese Kennzahlen deuten auf etwas Wichtiges hin: Der Markt erklärt Vertrauen nicht als „gelöst“. Stattdessen zeigt er die Nachfrage nach besserer Prüfungsinfrastruktur. Mit dem zunehmenden regulatorischen Druck gewinnen Systeme wie SIGN an Aufmerksamkeit für ihre Fähigkeit, überprüfbare, strukturierte Vertrauensschichten zu schaffen.
Der wirkliche Schwachpunkt: Wer bestätigt?
Trotz seiner Stärken bleibt SIGNs größte Herausforderung ungelöst – wer darf attestieren? Das System kann technisch einwandfrei sein, aber seine Zuverlässigkeit hängt immer noch von der Glaubwürdigkeit der Aussteller ab. Wenn die Bestätiger schwach, voreingenommen oder kompromittiert sind, wird die gesamte Struktur fragil.
$SIGN
#signaladvisor
Als ich SIGN zum ersten Mal untersuchte, schien es intuitiv anzunehmen, dass, sobald eine Lizenz oder Genehmigung gehasht ist, sie automatisch vertrauenswürdig wird. Diese Idee scheint klar und effizient zu sein – aber sie vereinfacht, wie Vertrauen tatsächlich funktioniert. Ein Hash allein schafft kein Vertrauen; er bewahrt nur die Datenintegrität. Die wirkliche Innovation hinter SIGN liegt tiefer.
Die Macht der Bestätigungen über Rohdaten
SIGN funktioniert nach einem Bestätigungsmodell, nicht nur nach Datenverifizierung. In diesem System definiert ein Schema, was ein Zertifikat darstellt, und sorgt für Konsistenz und Bedeutung. Dann signiert ein Aussteller dieses Zertifikat und verknüpft es mit einer anerkannten Autorität. Darüber hinaus bestimmen Gültigkeitsfenster, wie lange das Zertifikat akzeptabel bleibt, während Widerrufsmechanismen es ermöglichen, dass sich sein Status im Laufe der Zeit ändert.
Dieser geschichtete Ansatz verwandelt Zertifizierungen in regulierte Ansprüche. Anstatt private Dokumente immer wieder zu öffnen, wird die Verifizierung schneller, standardisiert und skalierbarer. Vertrauen ist in diesem Kontext nicht statisch – es wird verwaltet.
Marktsignale und was sie wirklich bedeuten
Wenn man sich die Zahlen ansieht – SIGN sitzt bei einer Marktkapitalisierung von 52,5 Millionen Dollar, unterstützt von 90,9 Millionen Dollar im täglichen Volumen, mit nur 1,64 Milliarden von 10 Milliarden im Umlauf – ist klar, dass das Interesse wächst. Währenddessen dominiert Bitcoin weiterhin mit 56,39 % eines Marktes von 2,44 Billionen Dollar.
Diese Kennzahlen deuten auf etwas Wichtiges hin: Der Markt erklärt Vertrauen nicht als „gelöst“. Stattdessen zeigt er die Nachfrage nach besserer Prüfungsinfrastruktur. Mit dem zunehmenden regulatorischen Druck gewinnen Systeme wie SIGN an Aufmerksamkeit für ihre Fähigkeit, überprüfbare, strukturierte Vertrauensschichten zu schaffen.
Der wirkliche Schwachpunkt: Wer bestätigt?
Trotz seiner Stärken bleibt SIGNs größte Herausforderung ungelöst – wer darf attestieren? Das System kann technisch einwandfrei sein, aber seine Zuverlässigkeit hängt immer noch von der Glaubwürdigkeit der Aussteller ab. Wenn die Bestätiger schwach, voreingenommen oder kompromittiert sind, wird die gesamte Struktur fragil.
$SIGN
#signaladvisor