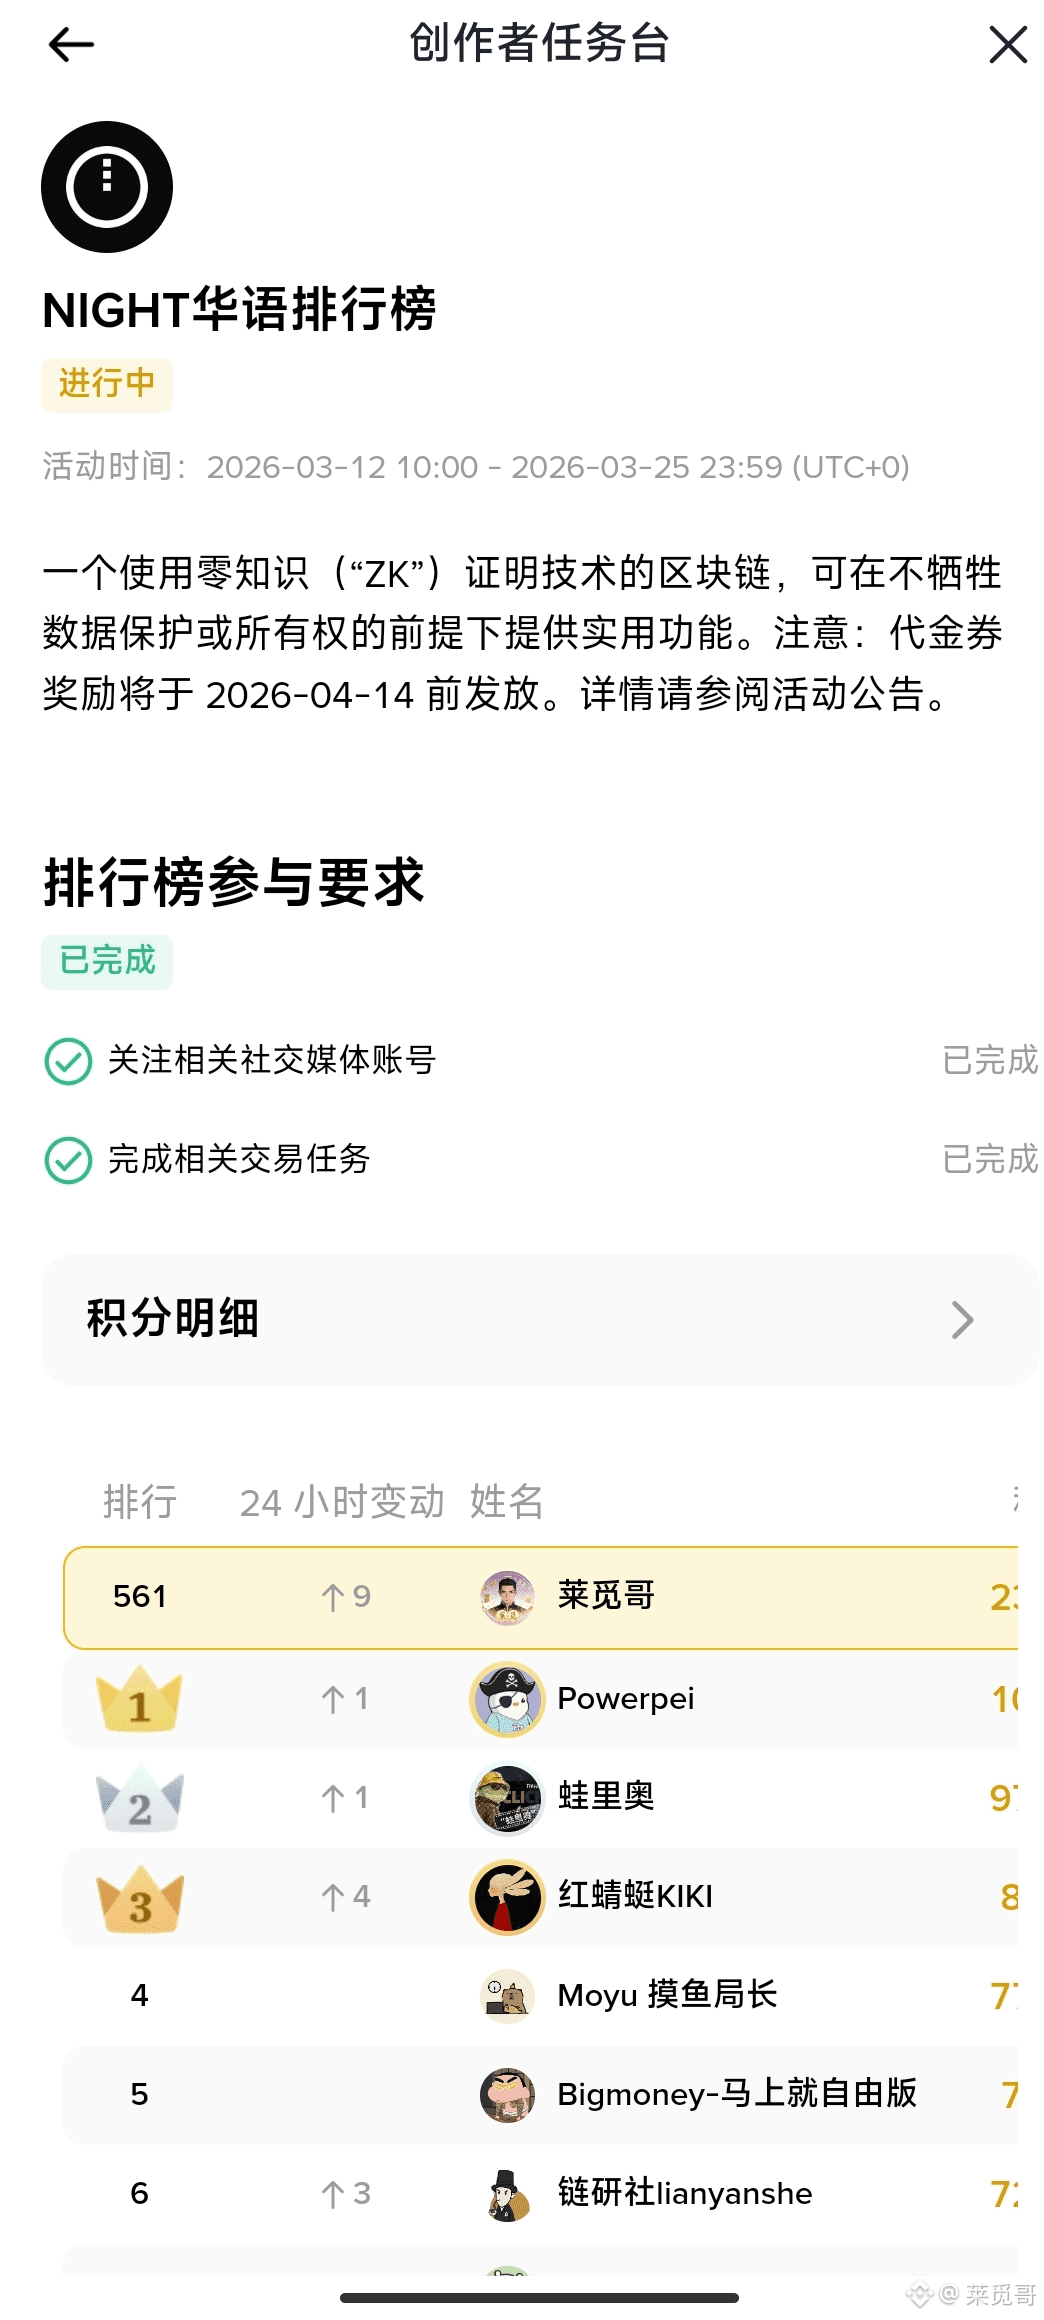
Familien, momentan belege ich den 561. Platz im NIGHT-Ranking. Wenn ich so weitermache, wird die Mühe der letzten zwei Wochen umsonst gewesen sein. Dies ist der letzte Sprint, ich hoffe, ich kann unter die Top 500 kommen.
Bei der Diskussion über den globalen Compliance-Prozess von Web3 gibt es einen äußerst kniffligen Konflikt zwischen Recht und Technik, der zahlreiche Public-Chain-Teams vor unlösbare Probleme stellt: Wie kann das unveränderliche Blockchain-Register mit dem "Recht auf Vergessen" vereinbart werden, das in der EU-DSGVO (Datenschutz-Grundverordnung) klar festgelegt ist? In traditionellen Datenschutz-Chain-Lösungen speichern die Projektteams normalerweise die KYC-Identitätsinformationen oder Transaktionsmetadaten der Benutzer verschlüsselt auf der Kette. Aber das funktioniert angesichts strenger Compliance-Prüfungen nicht. Sobald ein EU-Bürger das Recht auf Datenlöschung geltend macht, kann das System aufgrund der Unveränderlichkeit der Blockchain-Blöcke, selbst wenn es sich um verschlüsselte Daten handelt, diese nicht physisch von den historischen verteilten Knoten löschen. Dies führt dazu, dass viele auf den europäischen Markt ausgerichtete Finanz-DApps einem extrem hohen Risiko eines Compliance-Stillstands ausgesetzt sind.
Das Whitepaper von @MidnightNetwork bietet einen äußerst klaren und grundlegend konfliktlösenden Architekturansatz: Lokale Datenspeicherung und selektive Offenlegung. Midnight erkennt tiefgreifend, dass die einzige Möglichkeit, das Löschen von On-Chain-Daten zu lösen, darin besteht, absolut zu verhindern, dass sensible PII (personenbezogene Daten) on-chain gelangen. In der zugrunde liegenden Architektur von Midnight werden die echten Identitätsdaten und Transaktionsnachweise der Benutzer stets sicher auf den Endgeräten der Benutzer oder in vertrauenswürdigen lokalen Umgebungen aufbewahrt.
Wenn es erforderlich ist, die Identität gegenüber Compliance-Vereinbarungen nachzuweisen, generiert das lokale Gerät durch den Aufruf von Zero-Knowledge-Proofs einen extrem leichten mathematischen Nachweis zur On-Chain-Verifizierung. Wenn die Benutzer in Zukunft "vergessen" werden möchten, müssen sie nur die Daten auf ihrem lokalen Gerät löschen. Da im Hauptnetz von Midnight von Anfang bis Ende nur mathematische Beweise gespeichert werden, die keine Benutzereigenschaften enthalten, wird das rechtliche Dilemma, das durch On-Chain-Datenreste entsteht, perfekt umgangen.
Dieses Design, das die Unveränderlichkeit der Blockchain direkt mit den realen compliance-rechtlichen Konflikten auf der Ebene der zugrunde liegenden Architektur ausgleicht, zeigt die äußerst hohe unternehmerische Ingenieursreife von Midnight. Für Entwickler und Institutionen, die den globalen Compliance-Markt betreten möchten, bietet das von $NIGHT bereitgestellte vollständig isolierte Compliance-Datenschutzparadigma zweifellos die sicherste und am besten umsetzbare Infrastruktur in der Branche. #night
Bei der Diskussion über den globalen Compliance-Prozess von Web3 gibt es einen äußerst kniffligen Konflikt zwischen Recht und Technik, der zahlreiche Public-Chain-Teams vor unlösbare Probleme stellt: Wie kann das unveränderliche Blockchain-Register mit dem "Recht auf Vergessen" vereinbart werden, das in der EU-DSGVO (Datenschutz-Grundverordnung) klar festgelegt ist? In traditionellen Datenschutz-Chain-Lösungen speichern die Projektteams normalerweise die KYC-Identitätsinformationen oder Transaktionsmetadaten der Benutzer verschlüsselt auf der Kette. Aber das funktioniert angesichts strenger Compliance-Prüfungen nicht. Sobald ein EU-Bürger das Recht auf Datenlöschung geltend macht, kann das System aufgrund der Unveränderlichkeit der Blockchain-Blöcke, selbst wenn es sich um verschlüsselte Daten handelt, diese nicht physisch von den historischen verteilten Knoten löschen. Dies führt dazu, dass viele auf den europäischen Markt ausgerichtete Finanz-DApps einem extrem hohen Risiko eines Compliance-Stillstands ausgesetzt sind.
Das Whitepaper von @MidnightNetwork bietet einen äußerst klaren und grundlegend konfliktlösenden Architekturansatz: Lokale Datenspeicherung und selektive Offenlegung. Midnight erkennt tiefgreifend, dass die einzige Möglichkeit, das Löschen von On-Chain-Daten zu lösen, darin besteht, absolut zu verhindern, dass sensible PII (personenbezogene Daten) on-chain gelangen. In der zugrunde liegenden Architektur von Midnight werden die echten Identitätsdaten und Transaktionsnachweise der Benutzer stets sicher auf den Endgeräten der Benutzer oder in vertrauenswürdigen lokalen Umgebungen aufbewahrt.
Wenn es erforderlich ist, die Identität gegenüber Compliance-Vereinbarungen nachzuweisen, generiert das lokale Gerät durch den Aufruf von Zero-Knowledge-Proofs einen extrem leichten mathematischen Nachweis zur On-Chain-Verifizierung. Wenn die Benutzer in Zukunft "vergessen" werden möchten, müssen sie nur die Daten auf ihrem lokalen Gerät löschen. Da im Hauptnetz von Midnight von Anfang bis Ende nur mathematische Beweise gespeichert werden, die keine Benutzereigenschaften enthalten, wird das rechtliche Dilemma, das durch On-Chain-Datenreste entsteht, perfekt umgangen.
Dieses Design, das die Unveränderlichkeit der Blockchain direkt mit den realen compliance-rechtlichen Konflikten auf der Ebene der zugrunde liegenden Architektur ausgleicht, zeigt die äußerst hohe unternehmerische Ingenieursreife von Midnight. Für Entwickler und Institutionen, die den globalen Compliance-Markt betreten möchten, bietet das von $NIGHT bereitgestellte vollständig isolierte Compliance-Datenschutzparadigma zweifellos die sicherste und am besten umsetzbare Infrastruktur in der Branche. #night