💻Drama Bug-Bounty:
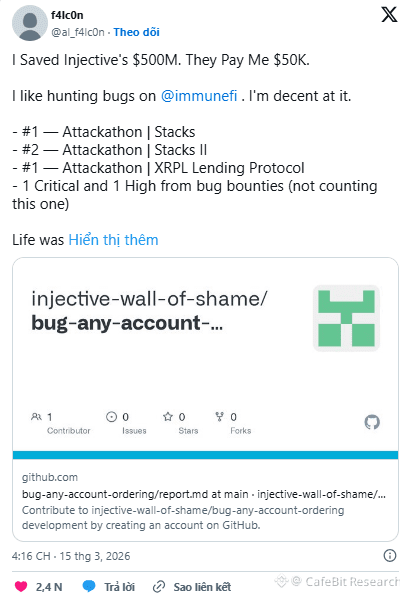
Ein White-Hat-Hacker hat eine Schwachstelle auf Injective entdeckt, die über 500 Millionen USD an Vermögenswerten betreffen könnte, erhielt jedoch nur 50.000 USD als Belohnung.
Er meldete den Fehler über Immunefi, das Projekt hat am nächsten Tag einen Patch bereitgestellt. Allerdings war er danach fast drei Monate lang „nicht erreichbar“ und die Belohnung wurde immer noch nicht ausgezahlt.
Unzufrieden erklärte der Hacker f4lc0n, dass er die Angelegenheit weiterhin öffentlich machen werde, bis er die verdiente Belohnung erhalte, und sagte sogar, dass er 10% seines zukünftigen Bug-Hunting-Einkommens verwenden werde, um Druck auf das Projekt auszuüben.
💬Ein Bug von 500 Millionen USD für eine Belohnung von 50k ist schon problematisch... und jetzt auch noch „gesehen, keine Antwort“ ist schon etwas heftig.
Ein White-Hat-Hacker hat eine Schwachstelle auf Injective entdeckt, die über 500 Millionen USD an Vermögenswerten betreffen könnte, erhielt jedoch nur 50.000 USD als Belohnung.
Er meldete den Fehler über Immunefi, das Projekt hat am nächsten Tag einen Patch bereitgestellt. Allerdings war er danach fast drei Monate lang „nicht erreichbar“ und die Belohnung wurde immer noch nicht ausgezahlt.
Unzufrieden erklärte der Hacker f4lc0n, dass er die Angelegenheit weiterhin öffentlich machen werde, bis er die verdiente Belohnung erhalte, und sagte sogar, dass er 10% seines zukünftigen Bug-Hunting-Einkommens verwenden werde, um Druck auf das Projekt auszuüben.
💬Ein Bug von 500 Millionen USD für eine Belohnung von 50k ist schon problematisch... und jetzt auch noch „gesehen, keine Antwort“ ist schon etwas heftig.