


Coinbase gab am Mittwoch bekannt, dass es Teil eines koordinierten Efforts war, den Phishing-as-a-Service-Giganten Tycoon 2FA auszuschalten. Die Aktion wurde von Microsoft, Europol und zehn anderen Partnern geleitet.
Tycoon war verantwortlich für Zehntausende von Millionen betrügerischer E-Mails, die laut dem Bericht jeden Monat über 500.000 Organisationen weltweit erreichten.
Als Phishing-as-a-Service ermöglichte Tycoon Tausenden von Bedrohungsakteuren, Zugangsdaten in großem Maßstab zu stehlen und die Multi-Faktor-Authentifizierung zu umgehen, indem Sitzungs-Cookies/Tokens erfasst wurden. Ein solcher Zugriff bedeutete, dass Angreifer die Konten der Nutzer ausnutzen konnten, ohne Authentifizierungsaufforderungen auszulösen.
Kampagnen von Tycoon zielten hauptsächlich auf E-Mail- und Online-Service-Konten ab, insbesondere von Microsoft 365, Outlook und Gmail.
Microsoft, Coinbase und andere nehmen Tycoon 2FA vom Netz
Die Seite hatte bis zu 2.000 Nutzer und betrieb seit ihrem Start im August 2023 mehr als 24.000 Domains.
Microsoft sagte, es habe 330 aktive Domains beschlagnahmt, die die Seite und ihre Kontrollfelder betrieben, auf Anordnung des US-Bezirksgerichts für den Southern District of New York. Gemeinsam identifizierten sie auch den Hauptentwickler als Saad Fridi, der in Pakistan ansässig ist.
Coinbase sagte, es habe geholfen, die Krypto-Zahlungen zurückzuverfolgen, die Tycoons Betrieb finanzierten, und unterstützte die zivilrechtlichen Maßnahmen zur Beschlagnahmung der Domains. Die Börse sagte, dass die Bemühungen mit den Strafverfolgungsbehörden zur Verfolgung der Personen, die den Tycoon-Phishing-Dienst gekauft und genutzt haben, weiterhin im Gange sind.
„Dies war keine einzelne Phishing-Kampagne. Es war ein industrialisierter Dienst, der es Tausenden von Verbrechern ermöglichte, MFA-Umgehungen zugänglich zu machen“, sagte Robert McArdle, Direktor für Cybercrime-Forschung bei TrendAITM, einem der Partner.
Krypto-Verluste durch Phishing-Angriffe betrugen 83 Millionen Dollar
Früher im Januar berichtete Chainalysis, dass Krypto-Betrügereien mit dem Anstieg von Phishing-as-a-Service und anderen Tools zunehmend industrialisiert werden.
Einige der Phishing-Kits werden für unter 500 Dollar gekauft, können jedoch in großem Maßstab zu Millionen von Dollar an Verlusten führen.
„Dieser modulare, dienstbasierte Ansatz ist ein Multiplikator und ermöglicht es selbst technisch nicht versierten Kriminellen, hochentwickelte Phishing-Kampagnen durchzuführen, wodurch die Eintrittsbarriere für Krypto-Betrug erheblich gesenkt wird“, schrieb Chainalysis.
Bis zu 106.106 Opfer verloren im letzten Jahr ihre Kryptowährung durch Phishing-Angriffe, obwohl die Zahl viel niedriger war als im Vorjahr. Laut Scam Sniffer verloren Krypto-Nutzer 83,85 Millionen Dollar, was einem Rückgang von 83 % im Vergleich zu den 494 Millionen Dollar entspricht, die 2024 verzeichnet wurden.
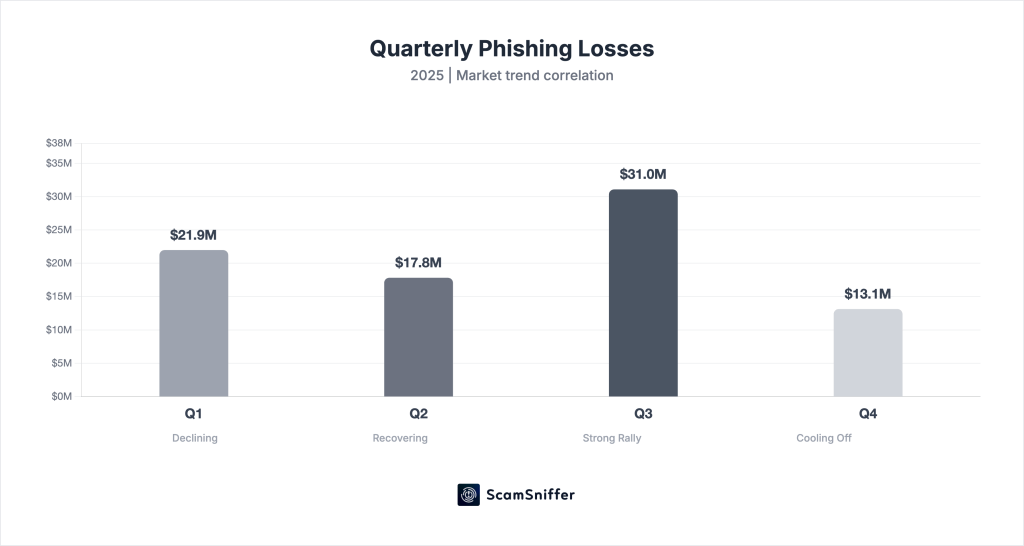
Scam Sniffer fand heraus, dass Phishing-Verluste mit Marktaktivitäten korrelieren. Im dritten Quartal wurden mehr Verluste verzeichnet, insgesamt 31 Millionen Dollar, als ETH die stärkste Rallye des Jahres erlebte, berichtete Cryptopolitan.
Die klügsten Krypto-Geister lesen bereits unseren Newsletter. Möchten Sie dabei sein? Schließen Sie sich ihnen an.