Es ist lustig und richtig, Bruder.


Veröffentlichen
--
Trading Insight_News
·
--
Benutzer verliert $354,000 im Handumdrehen, wird Opfer einer ausgeklügelten "Address Poisoning" Falle
Die Krypto-Community hat gerade eine weitere kostspielige Lektion in Wallet-Sicherheit erhalten: Ein Moment der Nachlässigkeit während eines Transfers, und über 354.000 USDT an Vermögenswerten verschwanden in Luft.
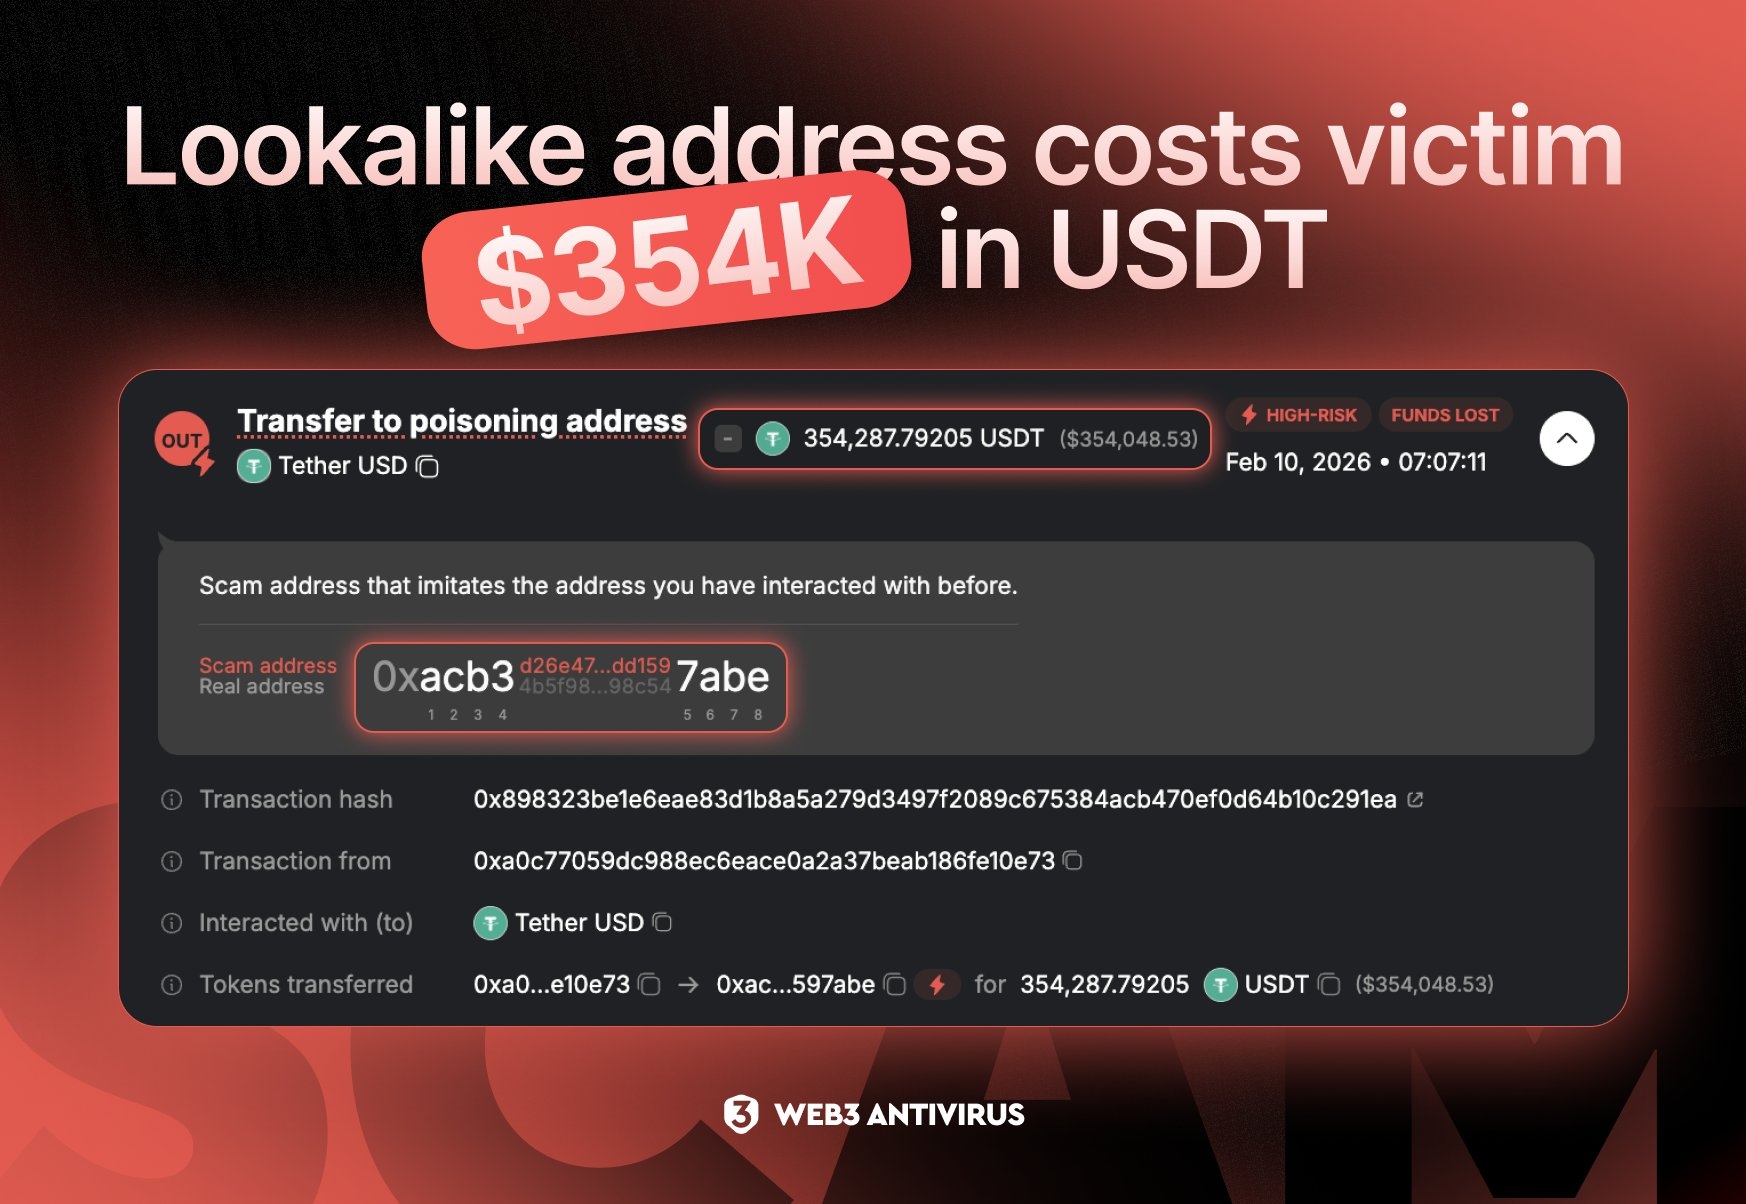
🔸 Laut einer Warnung von Web3 Antivirus wurde einem Opfer gerade 354,000 USDT gestohlen.
🔸 Der Hacker verwendete einen "Address Poisoning" Betrug. Sie erstellten eine Wallet-Adresse mit genau denselben Anfangs- und Endzeichen wie die Adresse, mit der das Opfer häufig Transaktionen durchführt, und schickten dann einen kleinen Betrag oder ein Token mit null Wert an das Wallet des Opfers, wodurch diese gefälschte Adresse in ihrem Transaktionsverlauf erschien.
🔸 Aufgrund der Gewohnheit, eine Adresse bequem aus dem alten Transaktionsverlauf zu kopieren, ohne die gesamte Zeichenfolge gründlich zu überprüfen, sendete das Opfer unabsichtlich die gesamte große Summe direkt an das Wallet des Betrügers.
Dies ist ein Weckruf gegen die "Copy-Paste"-Gewohnheit vieler Benutzer. Überprüfen Sie akribisch jedes einzelne Zeichen einer Wallet-Adresse, bevor Sie auf Senden klicken, oder werfen Sie nur einen Blick auf die ersten und letzten paar Ziffern?
Nachrichten dienen nur zur Information, nicht als Anlageberatung. Bitte lesen Sie sorgfältig, bevor Sie eine Entscheidung treffen.
Die Krypto-Community hat gerade eine weitere kostspielige Lektion in Wallet-Sicherheit erhalten: Ein Moment der Nachlässigkeit während eines Transfers, und über 354.000 USDT an Vermögenswerten verschwanden in Luft.
🔸 Laut einer Warnung von Web3 Antivirus wurde einem Opfer gerade 354,000 USDT gestohlen.
🔸 Der Hacker verwendete einen "Address Poisoning" Betrug. Sie erstellten eine Wallet-Adresse mit genau denselben Anfangs- und Endzeichen wie die Adresse, mit der das Opfer häufig Transaktionen durchführt, und schickten dann einen kleinen Betrag oder ein Token mit null Wert an das Wallet des Opfers, wodurch diese gefälschte Adresse in ihrem Transaktionsverlauf erschien.
🔸 Aufgrund der Gewohnheit, eine Adresse bequem aus dem alten Transaktionsverlauf zu kopieren, ohne die gesamte Zeichenfolge gründlich zu überprüfen, sendete das Opfer unabsichtlich die gesamte große Summe direkt an das Wallet des Betrügers.
Dies ist ein Weckruf gegen die "Copy-Paste"-Gewohnheit vieler Benutzer. Überprüfen Sie akribisch jedes einzelne Zeichen einer Wallet-Adresse, bevor Sie auf Senden klicken, oder werfen Sie nur einen Blick auf die ersten und letzten paar Ziffern?
Nachrichten dienen nur zur Information, nicht als Anlageberatung. Bitte lesen Sie sorgfältig, bevor Sie eine Entscheidung treffen.
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.