

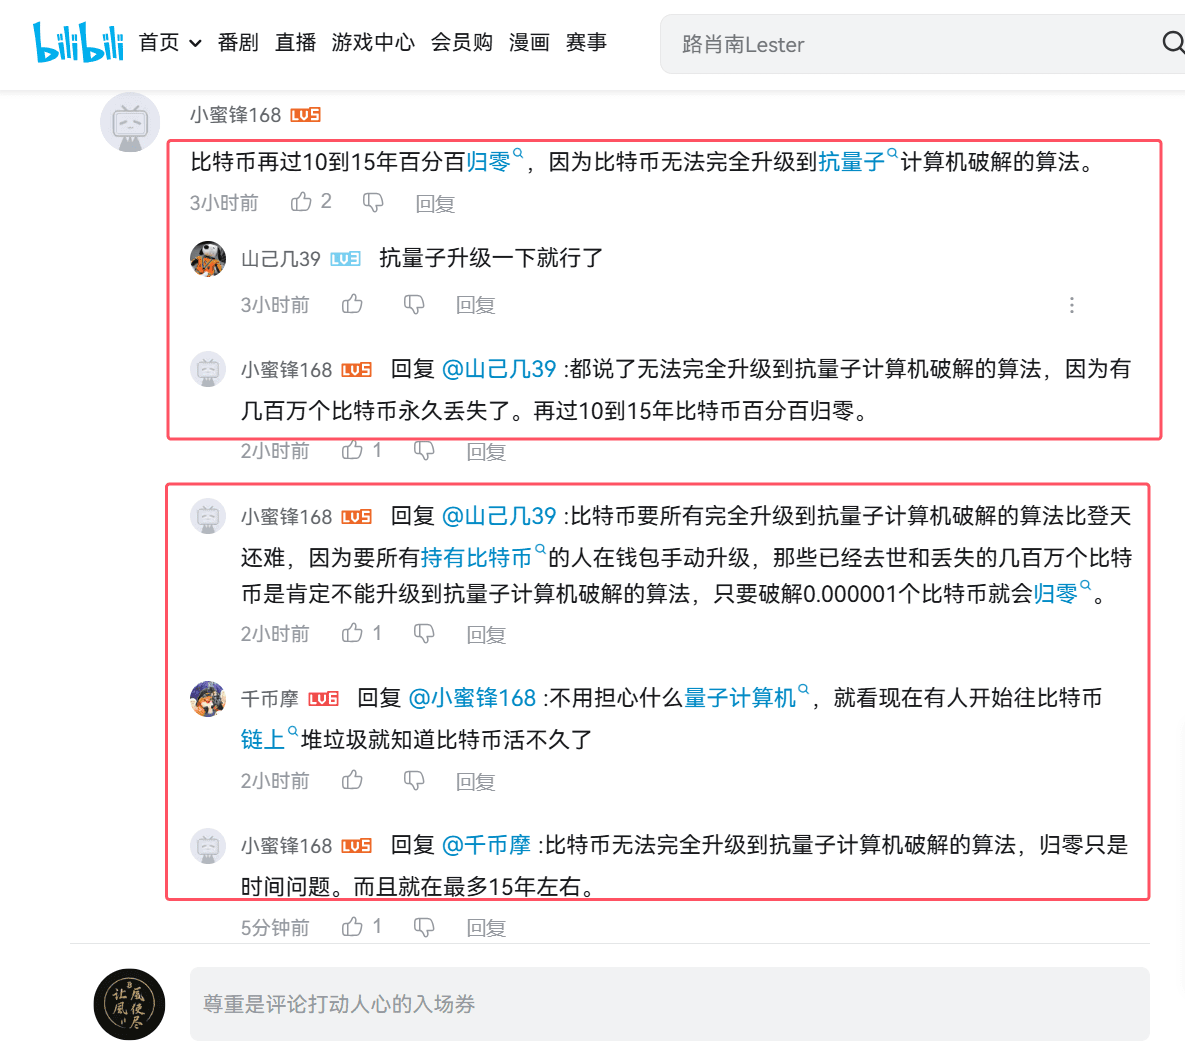
Kürzlich habe ich ein Video veröffentlicht, in dem ich sage, dass der Bitcoin-Preis immer noch sehr günstig ist. Viele Nutzer kommentierten darunter, dass die Quantencomputing-Technologie in Zukunft so mächtig sein wird, dass Bitcoin innerhalb von Minuten auf null sinken könnte. Sogar einige behaupteten, dass, sobald Quantencomputer in der Lage sind, ein oder zwei private Schlüssel zu knacken, Bitcoin zwangsläufig "auf null sinken wird". Einige schürten sogar die Emotionen und sagten, dass Millionen von "Schlafmünzen", die aufgrund verlorener privater Schlüssel nicht aufgerüstet werden können, der Eingang zu Quantenangriffen sein werden. Diese Argumentation, die von "einzelnen Extremen" auf "gesamtgesellschaftlichen Untergang" schließt, klingt zwar erschreckend, ist jedoch voller Löcher. Im Folgenden möchte ich aus meiner Perspektive meine Meinung zu den Aspekten technische Realität, Upgrade-Mechanismus, Community-Governance und zukünftige Chancen darlegen.
Quantenangriffe sind nicht die "Sofort-Waffe" der Gegenwart
Zuerst sollte klargestellt werden: Der derzeit von Bitcoin verwendete elliptische Kurven-Digitale-Signatur-Algorithmus (ECDSA) und der SHA-256-Hash gehören vor klassischen Computern zur Kategorie "unüberwindbar"; der Shor-Algorithmus, der am besten im Quantencomputing funktioniert, kann zwar das Zerlegen großer Zahlen und diskreter Logarithmen beschleunigen, erfordert jedoch in der realen Umgebung zehntausende metastabiler Qubits und nahezu perfekte Fehlerkorrekturfähigkeiten. Betrachtet man die derzeitigen Quantenprozessoren, die von Laboren wie IBM und Google veröffentlicht wurden, gibt es noch einen Abstand von zehn bis zwanzig Jahren, bis sie eine echte Bedrohung für die Schlüsselgröße des Bitcoin-Netzwerks darstellen.
Wichtiger ist, dass Quantenangriffe kein Nullsummenspiel sind – das Knacken eines privaten Schlüssels kann nur diese eine Adresse betreffen; die Anzahl der Bitcoin-Adressen beläuft sich auf Hunderte von Millionen, und jede Transaktion muss gesendet und von allen Knoten im Netzwerk validiert werden, sodass das Netzwerk sofort anomale Transaktionen erkennen und zurückrollen kann. Die Logik, dass "ein geknackter Schlüssel dazu führt, dass das gesamte Netzwerk auf null sinkt", ist daher grundlegend falsch.
Post-Quanten-Kryptografie: Bereits auf dem Weg
Angesichts der Bedrohung durch Quanten hat die Kryptografie-Community nicht untätig zugesehen. Seit 2016 hat das National Institute of Standards and Technology (NIST) in den USA mit der Standardisierung von post-quanten Kryptografie-Algorithmen begonnen und hat 2022 eine Reihe von quantensicheren Algorithmen wie Gitterbasierte Verschlüsselung (CRYSTALS-KYBER) und Gitterbasierte Signatur (CRYSTALS-Dilithium) etabliert. Google in TLS, Cloudflare in DNSSEC und die OpenSSH-Community testen aktiv diese Ansätze, während das Internet-Protokoll auf eine "quanten-sichere" Ära zusteuert.
Im Gegensatz dazu hat Bitcoin als Open-Source-Protokoll eine natürliche Upgrade-Fähigkeit – durch die Einführung neuer Skriptversionen über Soft Forks, ohne dass eine vollständige Hard Fork des Netzwerks erforderlich ist, kann es post-quanten Signaturalgorithmen unter Beibehaltung der Kompatibilität mit alten Knoten akzeptieren. Wallet-Anbieter, Mining-Pools, Block-Explorer und Knoten-Software können nahtlos auf die neue Version umschalten, solange sie die neue Version veröffentlichen. Was die über Jahre verlorenen "Schlafmünzen" betrifft, so sind deren private Schlüssel längst nicht mehr sicher, sie sind nur Zahlen auf dem Papier und werden das Upgrade und die Sicherheit des Netzwerks nicht behindern.
Konsens und Governance: Eine Prüfung, die wichtiger ist als die "Technologie"
Um Bitcoin tatsächlich kollektiv in die post-quanten Ära zu bringen, ist der Kern nicht "eine Quantenmaschine zu bauen", sondern wie man in der globalen Community einen Konsens erreicht und den Upgrade-Prozess reibungslos abschließt. Rückblickend haben Upgrades wie SegWit und Taproot in der Vergangenheit heftige Diskussionen zwischen Entwicklern, Minern und Knoten ausgelöst, und es gab sogar Verschwörungstheorien über "Hashrate-Bedrohungen" und "Risiken für Ketten-Splitter". Aber letztendlich hat das gesamte Netzwerk dank offener Abstimmungen, Hashrate-Signalen und dem Gleichgewicht wirtschaftlicher Interessen erfolgreich den Übergang geschafft. Das Upgrade im Quantenzeitalter steht vor einer ähnlichen Prüfung der "Soft-Fork-Governance" und ist kein unüberwindbares technisches Hindernis.
Wirtschaftliche Anreize werden weiterhin eine Rolle spielen: Sobald das Upgrade gegen Quantenangriffe zum Branchenkonsens wird, werden die globalen Börsen, großen Verwahrstellen, DeFi-Plattformen und Zahlungswege alle reagieren, da es um die Sicherheit von Hunderten von Milliarden oder sogar Billionen von Dollar an Vermögenswerten geht. Es ist gerade diese Gemeinschaft von Interessen, die sicherstellt, dass Bitcoin in Zeiten des technologischen Wandels stabil voranschreitet.
Schutzmaßnahmen und Entwicklungspfad in der Praxis
Bevor das gesamte Netzwerk auf der formellen Protokollebene ein Upgrade durchführt, können Unternehmen und große Akteure zuerst Multi-Signaturen (Multisig), Hardware-Sicherheitsmodule (HSM), Offline-Cold-Wallets usw. einführen, um die Schwelle für die Entschlüsselung privater Schlüssel durch Quanten zu erhöhen; Layer-2-Netzwerke wie das Lightning Network und RSK-Seitenketten können auch post-quanten Signaturlösungen zuerst implementieren, um Risiken zu isolieren. Gleichzeitig hat die Entwicklergemeinschaft bereits den Quellcode auf GitHub, GitLab und in mehreren Mirror-Sites gehostet und ein Projekt zur Überwachung von Quantenbedrohungen eingerichtet, um den Fortschritt globaler Quantenhardware in Echtzeit zu verfolgen und sicherzustellen, dass bei einem Durchbruch die Sicherheitsupdates in kürzester Zeit veröffentlicht werden können.
Das Zeitalter der Quanten, die Chancen für Bitcoin sind größer
Einige befürchten, dass Quantencomputing die "Apokalypse-Waffe" für Bitcoin ist, aber das Gegenteil ist der Fall: Die Bedrohung durch Quanten wird das gesamte Ökosystem dazu zwingen, sich schneller zu verbessern und sicherere, effizientere Kryptografie und Netzwerkarchitekturen zu entwickeln. Langfristig wird derjenige, der zuerst das Upgrade gegen Quantenangriffe vollzieht, im neuen Wettbewerb um die Sicherheit digitaler Vermögenswerte im Vorteil sein. Bitcoin hat, basierend auf seiner Open-Source-Natur, Dezentralität und soliden wirtschaftlichen Anreizen, ein größeres Evolutionspotenzial als jede geschlossene Währung oder Konsortium-Chain.
Zusammenfassend lässt sich sagen, dass die Ankunft von Quantencomputing nicht "Tag des Gerichts" ist, sondern ein Katalysator für Bitcoin, um die nächste Entwicklungsphase zu erreichen. Solange die Community auch nur einen Hauch von Vitalität hat, Entwickler bereit sind, beizutragen, Miner bereit sind, aufzurüsten, und Knoten bereit sind, zu laufen, kann Bitcoin im Quantenzeitalter weiterhin stabil voranschreiten und aufgrund technischer Iterationen und praktischer Anwendungen einen höheren Wert und Sicherheit erreichen. In den nächsten 10 bis 15 Jahren wird Bitcoin nicht nur nicht auf null sinken, sondern könnte durch das Upgrade gegen Quantenangriffe die Vorherrschaft des "Wert-Internets" festigen.