#Schreiben um zu verdienen
Sicherheitswarnung: Schützen Sie Ihre Vermögenswerte.
Koi Security sagte, dass die Kampagne seit mindestens April aktiv ist, und die neuesten Erweiterungen wurden letzte Woche hochgeladen. Berichten zufolge extrahieren die Erweiterungen die Wallet-Anmeldeinformationen direkt von den angegriffenen Websites und laden sie auf einen von dem Angreifer kontrollierten Remote-Server hoch.
"Bisher konnten wir über 40 verschiedene Erweiterungen mit dieser Kampagne in Verbindung bringen, die immer noch läuft und sehr aktiv ist,”
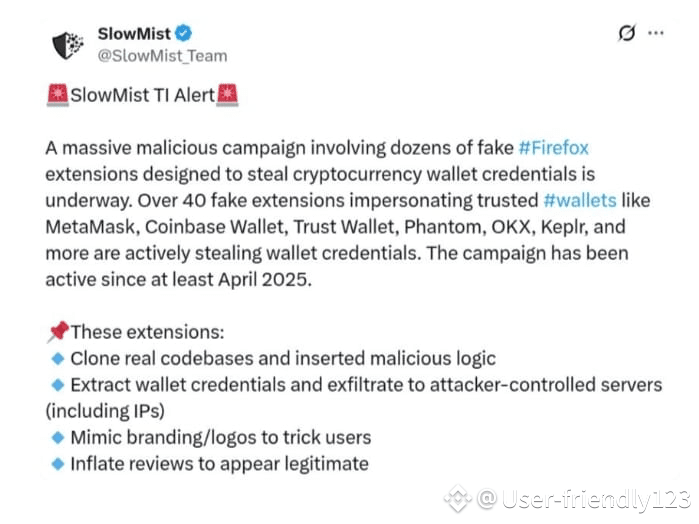
Der großangelegte Phishing-Vorfall setzt Berichten zufolge Erweiterungen ein, die sich als Wallet-Tools wie Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, MyMonero, Bitget und andere ausgeben. Nach der Installation sind die bösartigen Erweiterungen darauf ausgelegt, die Anmeldeinformationen der Benutzer-Wallets zu stehlen.
Sicherheitswarnung: Schützen Sie Ihre Vermögenswerte.
Koi Security sagte, dass die Kampagne seit mindestens April aktiv ist, und die neuesten Erweiterungen wurden letzte Woche hochgeladen. Berichten zufolge extrahieren die Erweiterungen die Wallet-Anmeldeinformationen direkt von den angegriffenen Websites und laden sie auf einen von dem Angreifer kontrollierten Remote-Server hoch.
"Bisher konnten wir über 40 verschiedene Erweiterungen mit dieser Kampagne in Verbindung bringen, die immer noch läuft und sehr aktiv ist,”
Der großangelegte Phishing-Vorfall setzt Berichten zufolge Erweiterungen ein, die sich als Wallet-Tools wie Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, MyMonero, Bitget und andere ausgeben. Nach der Installation sind die bösartigen Erweiterungen darauf ausgelegt, die Anmeldeinformationen der Benutzer-Wallets zu stehlen.