


Überblick
Im Mai 2025 betrugen die Gesamtverluste durch Web3-Sicherheitsvorfälle etwa 266 Millionen US-Dollar. Laut dem SlowMist-Hacker-Archiv (https://hacked.slowmist.io) gab es insgesamt 15 gehackte Vorfälle, die zu Verlusten von etwa 257 Millionen US-Dollar führten, von denen 162 Millionen US-Dollar eingefroren oder zurückgegeben wurden. Die Ursachen der Vorfälle umfassen Vertragsfehler, Oracle-Angriffe und gehackte Konten. Darüber hinaus hat die Web3-Antibetrugsplattform Scam Sniffer in diesem Monat 7.164 Opfer von Phishing-Vorfällen gezählt, mit einem Verlust von insgesamt 9,63 Millionen US-Dollar.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Sicherheitsgroßereignis
 Cetus Protocol
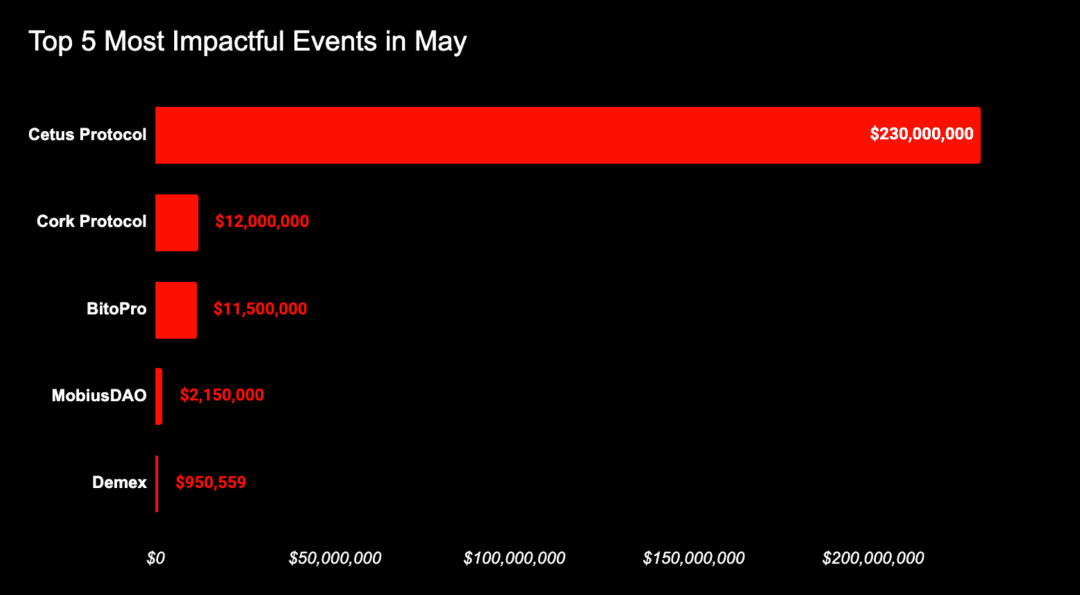
Am 22. Mai 2025 wurde der Liquiditätsanbieter Cetus Protocol im SUI-Ökosystem angegriffen, was zu einem drastischen Rückgang der Liquiditätspool-Tiefe führte und mehrere Token-Paarungen auf Cetus einen Rückgang erlebten, mit einem Verlust von etwa 230 Millionen US-Dollar.
Nach dem Vorfall hat das SlowMist-Sicherheitsteam sofort mit der Analyse begonnen und festgestellt, dass der Kern des Vorfalls darin besteht, dass der Angreifer durch sorgfältig konstruierte Parameter eine Überlauf-Situation herbeigeführt hat, die jedoch die Erkennung umgeht. Schließlich konnte mit einem sehr kleinen Token-Betrag eine erhebliche Menge an liquiden Vermögenswerten erlangt werden. Eine detaillierte Analyse finden Sie in der SlowMist-Analyse des Diebstahls von 230 Millionen US-Dollar bei Cetus.
 (Angriffszeitraffer)
Glücklicherweise hat Cetus berichtet, dass in Zusammenarbeit mit der SUI-Stiftung und anderen Mitgliedern des Ökosystems erfolgreich 162 Millionen US-Dollar an gestohlenen Geldern auf SUI eingefroren wurden.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
Am 28. Mai 2025 überwachte SlowMist potenziell verdächtige Aktivitäten im Zusammenhang mit dem Cork-Protokoll. Laut der Analyse des SlowMist-Sicherheitsteams lag der grundlegende Grund für diesen Angriff darin, dass Cork es Benutzern ermöglichte, über den CorkConfig-Vertrag Sicherheiten in beliebigen Vermögenswerten zu erstellen, was es dem Angreifer ermöglichte, DS als Sicherheiten zu verwenden. Andererseits konnte jeder Benutzer den CorkHook-Vertrag ohne Autorisierung aufrufen und benutzerdefinierte Hook-Daten für CorkCall-Operationen übergeben, was es dem Angreifer ermöglichte, legitime DS aus einem Markt in einen anderen Markt als Sicherheiten zu transferieren und die entsprechenden DS- und CT-Token zu erhalten.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
Laut der Analyse des Anti-Geldwäsche- und Verfolgungstools MistTrack hat die Adresse des Angreifers 3.761,878 wstETH erlangt, was über 12 Millionen US-Dollar wert ist. Bis jetzt sind insgesamt 4.530,5955 ETH auf der Adresse des Angreifers verblieben, und wir werden die Gelder weiterhin überwachen.
 BitoPro
Laut dem Blockchain-Detektiv ZachXBT wurde die taiwanesische Kryptowährungsbörse BitoPro am 8. Mai 2025 mutmaßlich angegriffen, mit einem Verlust von etwa 11,5 Millionen US-Dollar. Bei BitoPro kam es zu ungewöhnlichen Abflüssen von Geldern aus Hot Wallets auf mehreren Blockchains wie Tron, Ethereum, Solana und Polygon. Die gestohlenen Vermögenswerte wurden schnell über dezentrale Börsen verkauft. Später wurden diese Gelder in Tornado Cash transferiert oder über Thorchain ins Bitcoin-Netzwerk übertragen und dann weiter in Wasabi-Wallets zur Geldwäsche eingezahlt.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
Am 16. Mai 2025 wurde der Kreditmarkt Nitron von Demex angegriffen, mit einem Verlust von etwa 950.000 US-Dollar. Laut dem von Demex veröffentlichten Unfallanalysereport war der grundlegende Grund für diesen Angriff, dass der Angreifer eine Spenden-basierte Oracle-Manipulationsangriff auf die bereits stillgelegte dGLP-Kasse durchführte.
 (https://blog.dem.exchange/nitron-post-mortem/)
Am 19. Mai aktualisierte Demex den Vorfall und gab an, dass mit Unterstützung von Partnern erfolgreich 78.000 US-Dollar zurückgeholt wurden.
Zunami Protocol
Am 15. Mai 2025 gab das Zunami-Protokoll auf Twitter bekannt, dass es angegriffen wurde, und dass die Sicherheiten von zunUSD und zunETH gestohlen wurden, mit einem Verlust von etwa 500.000 US-Dollar. Der Angreifer hat die gestohlenen Gelder in Tornado Cash transferiert.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
Am 30. Mai erklärte der Gründer des Zunami-Protokolls, @kirill_zunami, auf Twitter, dass er den Vorfall untersucht und zwei mögliche Szenarien in Betracht zieht: den Diebstahl des Schlüssel des Deployers oder böswilliges Verhalten des Schlüsselinhabers.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Merkmalanalyse und Sicherheitsempfehlungen
In den Sicherheitsvorfällen des Monats bleibt der Vertragsfehler die Hauptursache für Verluste. Insgesamt gab es 6 Vorfälle im Zusammenhang mit Vertragsfehlern, die etwa 244 Millionen US-Dollar an Verlusten verursachten, was 95 % der Verluste in diesem Monat aus gehackten Vorfällen ausmacht. Das SlowMist-Sicherheitsteam empfiehlt den Projektteams, wachsam zu bleiben, regelmäßig umfassende Sicherheitsprüfungen durchzuführen, potenzielle Schwachstellen rechtzeitig zu entdecken und zu beheben, während sie die neuesten Angriffsmethoden und Sicherheitstrends im Auge behalten, um Vermögenswerte und die Sicherheit der Benutzer zu gewährleisten.
In diesem Monat hat der Vorfall von gehackten Konten erneut breite Aufmerksamkeit erregt, mit insgesamt 6 Vorfällen. Neben den offiziellen Konten von Web3-Projekten wurden auch Medienorganisationen und andere hochgradig beachtete Konten zu Zielen von Angriffen. Zum Beispiel wurde am 12. Mai das X-Konto des britischen Fußballclubs @SheffieldUnited gehackt, wobei der Angreifer dessen Plattform zur Verbreitung von gefälschten Token-Adressen nutzte. Der Angreifer verwendete auch das X-Konto von Cointelegraph, um gezielt Phishing-Links zu versenden und Benutzer zum Klicken zu verleiten. Zur Verbesserung der Sicherheit von X-Plattform-Konten wird empfohlen, den zuvor veröffentlichten SlowMist-Leitfaden zur Sicherheitsüberprüfung von X-Konten zu konsultieren.
Besorgniserregend ist, dass die nordkoreanische Hackergruppe Lazarus Group kürzlich begonnen hat, ihre Angriffsziele von Institutionen auf Privatanleger zu verlagern. Am 24. Mai stahl die Gruppe über Malware mehr als 5,2 Millionen US-Dollar von einem Händler, was möglicherweise einen bedeutenden Wandel in ihrer Angriffsstrategie markiert. Daher sollten auch normale Benutzer aktiv ihr Sicherheitsbewusstsein stärken, wobei sie sich auf das (Selbstschutz-Handbuch für den Blockchain-Dark-Forest) beziehen können, um ihre Abwehrfähigkeiten zu verbessern. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
In diesem Monat gab es neue Fortschritte bei der Untersuchung der Gründe, warum Coinbase-Nutzer häufig Opfer von Social-Engineering-Angriffen werden. Laut den von Coinbase veröffentlichten Informationen nutzten Angreifer die Berechtigungen von internen Mitarbeitern, um auf sensible Daten einiger Benutzer zuzugreifen und präzise Social-Engineering-Angriffe zu starten. Diese Entdeckung offenbart die erheblichen Risiken, die durch die Zusammenarbeit zwischen internen und externen Akteuren in Sicherheitssystemen entstehen, und erinnert erneut daran, dass verschiedene Plattformen das Management interner Berechtigungen stärken müssen. Weitere Einzelheiten zu den Vorfällen finden Sie im Artikel 'Kundendienst' im Dunklen Wald: Social-Engineering-Betrug zielt auf Coinbase-Nutzer ab.
Abschließend sind die in diesem Artikel aufgeführten Vorfälle die wichtigsten Sicherheitsereignisse des Monats. Weitere Blockchain-Sicherheitsvorfälle können im SlowMist-Hacker-Archiv (https://hacked.slowmist.io/) eingesehen werden.