Ethereum EIP-7702 neue Schwachstelle wird von Hackern massenhaft ausgenutzt, eine Brieftasche wurde in Sekunden für 150.000 Dollar gestohlen!
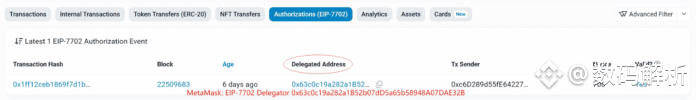
Am 24. Mai 2025 brach ein Phishing-Angriff aus, der die Schlüsselvorschrift EIP-7702 aus dem neuesten Upgrade "Pectra" von Ethereum ausnutzte und eine Brieftasche wurde für etwa 150.000 Dollar gestohlen. Diese Schwachstelle erlaubt es normalen Brieftaschen, temporär die Funktionen von Smart Contracts zu aktivieren, was die Hacker dazu veranlasste, Betrügereien mit versteckten Massenüberweisungen von Token zu entwerfen, bei denen Benutzer unwissentlich die Genehmigung für verschiedene Token erteilten, die dann auf einmal geleert wurden.
EIP-7702 ermöglicht es Brieftaschen, in einer einzelnen Transaktion komplexe Operationen durchzuführen, wie z.B. Massenüberweisungen und die Zahlung von Gasgebühren, was auch neue Angriffskanäle eröffnet. Bösewillige Hacker verleiteten Benutzer dazu, einen "vertrauenswürdigen" delegierten Vertrag zu genehmigen, um heimlich massenhafte böswillige Überweisungen durchzuführen, sodass die Opfer völlig unvorbereitet waren.
Die Sicherheitsagentur SlowMist bestätigte, dass die berüchtigte Hackergruppe Inferno Drainer diese Diebstähle manipuliert hat. Sie stahlen nicht den privaten Schlüssel, sondern nutzten die Funktion zur Aufwertung der Brieftasche, um in legaler Form massenhaft Token zu genehmigen. Diese subtile Methode erhöhte die Erfolgsquote und die Versteckfähigkeit der Angriffe erheblich.
Darüber hinaus steigt die Frequenz von Phishing-Angriffen weiterhin, im Monat April betrugen die Verluste über 5 Millionen Dollar, die Zahl der Opfer nahm stark zu. Im Jahr 2024 belief sich der Gesamtbetrag der damit verbundenen Diebstähle auf fast 500 Millionen Dollar, was zeigt, dass Hacker ständig neue technische Durchbrüche erzielen. Diese EIP-7702-Schwachstelle wird zur neuesten und gefährlichsten Waffe.
Experten warnen, dass Benutzer unbedingt vorsichtig bei der Genehmigung sein sollten, verdächtige Links vermeiden und am besten neue Funktionen nur über die offizielle Brieftaschen-UI aktivieren sollten. Die Überprüfung der Herkunft von Transaktionen und die regelmäßige Überprüfung der Token-Berechtigungen sind entscheidend zur Vorbeugung. Sicherheitsanalysten erinnern daran, dass Hacker schnell mit den technischen Fortschritten Schritt halten, und Benutzer sollten nicht nachlässig sein.
Kurz gesagt, das neue "intelligente" Upgrade der Ethereum-Brieftasche bringt zwar Bequemlichkeit, ist jedoch auch ein neuer Durchbruch für Hacker. Wachsam bleiben und die Sicherheit der Mittel gewährleisten, wird zur obersten Priorität für Krypto-Nutzer.
Am 24. Mai 2025 brach ein Phishing-Angriff aus, der die Schlüsselvorschrift EIP-7702 aus dem neuesten Upgrade "Pectra" von Ethereum ausnutzte und eine Brieftasche wurde für etwa 150.000 Dollar gestohlen. Diese Schwachstelle erlaubt es normalen Brieftaschen, temporär die Funktionen von Smart Contracts zu aktivieren, was die Hacker dazu veranlasste, Betrügereien mit versteckten Massenüberweisungen von Token zu entwerfen, bei denen Benutzer unwissentlich die Genehmigung für verschiedene Token erteilten, die dann auf einmal geleert wurden.
EIP-7702 ermöglicht es Brieftaschen, in einer einzelnen Transaktion komplexe Operationen durchzuführen, wie z.B. Massenüberweisungen und die Zahlung von Gasgebühren, was auch neue Angriffskanäle eröffnet. Bösewillige Hacker verleiteten Benutzer dazu, einen "vertrauenswürdigen" delegierten Vertrag zu genehmigen, um heimlich massenhafte böswillige Überweisungen durchzuführen, sodass die Opfer völlig unvorbereitet waren.
Die Sicherheitsagentur SlowMist bestätigte, dass die berüchtigte Hackergruppe Inferno Drainer diese Diebstähle manipuliert hat. Sie stahlen nicht den privaten Schlüssel, sondern nutzten die Funktion zur Aufwertung der Brieftasche, um in legaler Form massenhaft Token zu genehmigen. Diese subtile Methode erhöhte die Erfolgsquote und die Versteckfähigkeit der Angriffe erheblich.
Darüber hinaus steigt die Frequenz von Phishing-Angriffen weiterhin, im Monat April betrugen die Verluste über 5 Millionen Dollar, die Zahl der Opfer nahm stark zu. Im Jahr 2024 belief sich der Gesamtbetrag der damit verbundenen Diebstähle auf fast 500 Millionen Dollar, was zeigt, dass Hacker ständig neue technische Durchbrüche erzielen. Diese EIP-7702-Schwachstelle wird zur neuesten und gefährlichsten Waffe.
Experten warnen, dass Benutzer unbedingt vorsichtig bei der Genehmigung sein sollten, verdächtige Links vermeiden und am besten neue Funktionen nur über die offizielle Brieftaschen-UI aktivieren sollten. Die Überprüfung der Herkunft von Transaktionen und die regelmäßige Überprüfung der Token-Berechtigungen sind entscheidend zur Vorbeugung. Sicherheitsanalysten erinnern daran, dass Hacker schnell mit den technischen Fortschritten Schritt halten, und Benutzer sollten nicht nachlässig sein.
Kurz gesagt, das neue "intelligente" Upgrade der Ethereum-Brieftasche bringt zwar Bequemlichkeit, ist jedoch auch ein neuer Durchbruch für Hacker. Wachsam bleiben und die Sicherheit der Mittel gewährleisten, wird zur obersten Priorität für Krypto-Nutzer.