


Autor: f(gautham), Mitbegründer von polynomial; Übersetzung: AIMan@jinse.com
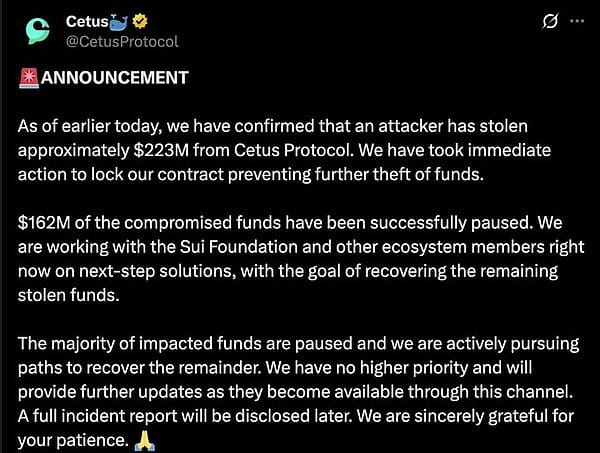
Am 22. Mai 2025 stahl ein Hacker 223 Millionen Dollar von Sui.
Dann geschah etwas Beispielloses.
Sui-Validatoren haben ihn tatsächlich daran gehindert, das Sui-Blockchain-Netzwerk zu betreten, und haben seine Gelder auf seinem Fluchtweg eingefroren.
Das hat unser Verständnis von "dezentralisierten" Blockchains völlig auf den Kopf gestellt.
Hier ist diese eigenartige Geschichte.
1. Hackerangriff
Dieser Hackerangriff war äußerst brutal. Dieser Typ hat den Liquiditätspool von Cetus ausgepresst, als wäre es sein eigenes Haus.
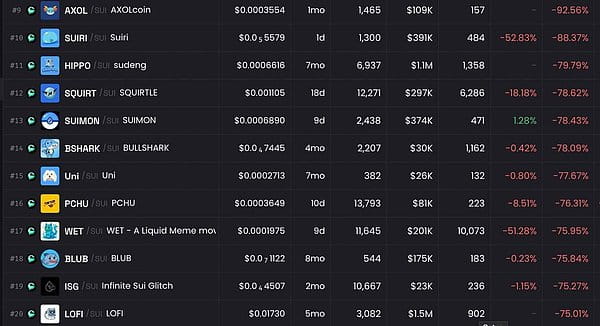
223 Millionen Dollar verschwanden innerhalb weniger Stunden. SUI-Memecoins stürzten um 75% ab. USDC wurde auf der Blockchain auf null entkoppelt. Alle Swaps scheiterten. Inhaber konnten nicht einmal ihre Verluste begrenzen. Es war ein Massaker.
Aber die Dinge begannen interessant zu werden.
2. Hacker transferieren Gelder
Der Hacker hielt sich für unaufhaltbar. Er überbrückte die Gelder nach Ethereum und begann, sie in ETH umzutauschen, und hatte bereits über 60 Millionen Dollar nach Ethereum transferiert.
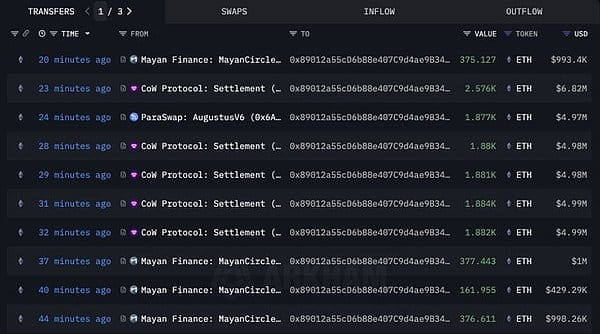
Typische Fluchtroute. Eigentlich hätte es damit enden sollen. Nur…
3. Sui friert das Hacker-Wallet ein
Sui-Validatoren haben andere Pläne.
Sie haben den Zugang des Hacker-Wallets zum Sui L1-Netzwerk direkt gesperrt. 162 Millionen Dollar an Transaktionen wurden eingefroren. Die restlichen gestohlenen Gelder? Sie wurden in einem digitalen Gefängnis eingesperrt.
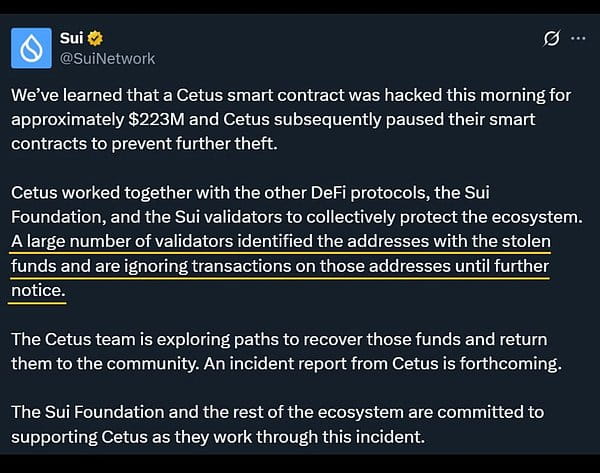
Es ist keine Einigung vor Gericht erforderlich. Keine langen rechtlichen Verfahren. Validatoren müssen nur "Nein" sagen.
Moment mal, können sie das wirklich tun? Das ist der Punkt, der alle überrascht hat.
Ja, Sui-Validatoren können in extremen Fällen kollektive Transaktionen von bestimmten Wallets ablehnen. Das ist nicht automatisiert und erfordert einen breiten Konsens unter den Validatoren. Aber es geschah tatsächlich und in Echtzeit.
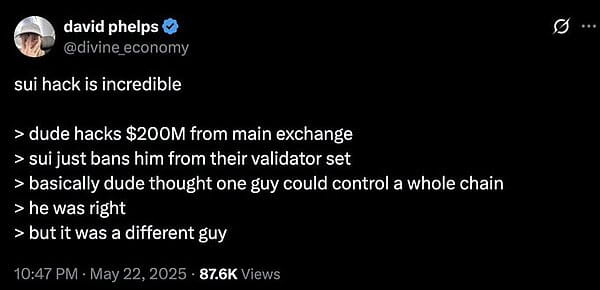
4. Die Kryptowelt ist gespalten
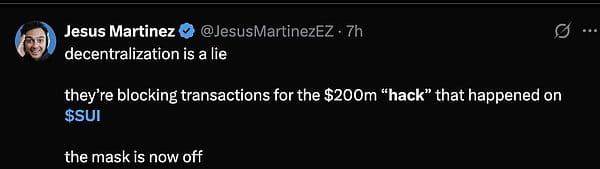
Jemand sagte: "Wenn sie Gelder einfrieren können, ist das dann wirklich dezentralisiert?"
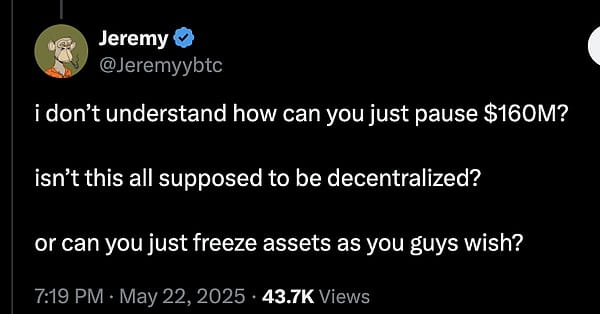
Jemand sagte: "Sie haben 162 Millionen Dollar vor dem dauerhaften Diebstahl gerettet."
Beide Standpunkte sind gut begründet.
Aber wichtig ist: Das hat die Annahmen über die Sicherheit von Layer-1 grundlegend verändert.
5. Details zum Hackerangriff und zur Reaktion des Sui-Teams
Die genauen Details sind derzeit unklar, und es wurde noch kein offizieller Ereignisbericht erhalten.
Bekannte Informationen: Der Hacker kontrollierte den Liquiditätspool in SUI und erschöpfte ihn systematisch. Cetus nannte es ursprünglich einen "Orakel-Exploits", aber die vollständige Ausnutzungsmethode ist noch unklar.
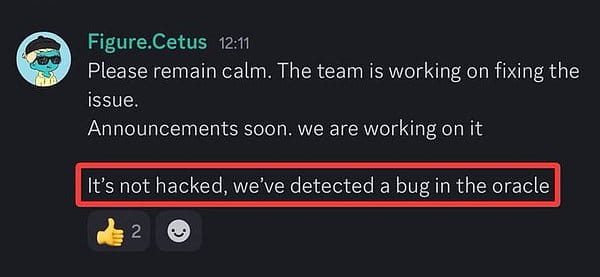
Die Reaktion von Cetus war wirklich beeindruckend:
Verträge sofort aussetzen, um weiteren Diebstahl zu verhindern
Mit der Sui-Stiftung und den Validatoren zusammenarbeiten
Markieren Sie Hacker-Konten im gesamten Ökosystem
Mit professionellen Anti-Cybercrime-Organisationen zusammenarbeiten
Bieten Sie professionelle Schadenskontroll-Klauseln für White-Hats an.
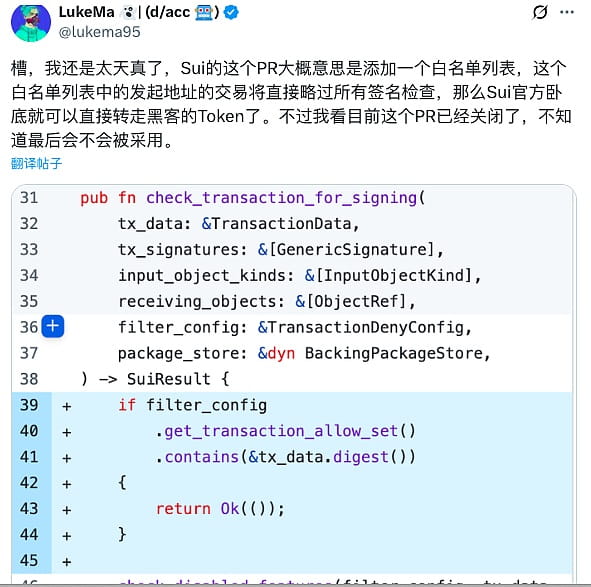
Das Sui-Team gab an, dass die meisten Validatoren zustimmten, alle Transaktionen von der Hacker-Wallet-Adresse zu ignorieren, und veröffentlichten ein PR, das jeden Validator aufforderte, den Patch-Code zu implementieren, damit sie die 160 Millionen Dollar, die der Hacker gestohlen hatte, durch nicht signierte Transaktionen zurückholen konnten.
6. Wie bewerten?
Die Koordinationsgeschwindigkeit der Sui-Validatoren ist sehr hoch. In der traditionellen Finanzwelt dauert es Wochen, gestohlene Gelder einzufrieren. Und hier? Nur ein paar Stunden.
Ob Sie das als gute Notfallreaktion oder als zentralisierungsproblem ansehen, hängt von Ihrer Perspektive ab.
7. Fehler des Hackers
Dachte, eine Person könnte die gesamte Kette kontrollieren. Er hatte Recht mit dem Urteil über die Kontrolle, aber Unrecht darüber, wer die Kontrolle hat.
Es stellte sich heraus, dass das Problem nicht bei ihm lag, sondern bei den gemeinsamen Bemühungen der Validatoren.
Kollektive Macht ist größer als individuelle Angriffe.
8. Was ist der nächste Schritt?
Cetus verhandelt mit dem Hacker über die Rückgabe von Geldern.
Relevante rechtliche Maßnahmen wurden eingeleitet.
Ein vollständiger Ereignisbericht wird bald veröffentlicht.
Aber die eigentliche Frage ist: Werden andere L1 ähnliche Notfallmechanismen übernehmen?