


Social Engineering bleibt der primäre Angriffsvektor für große Krypto-Hacks, wobei die Lazarus-Gruppe aus Nordkorea für mehrere milliardenschwere Angriffe auf Mitarbeiter von Börsen verantwortlich ist.
Unzureichende Wallet-Sicherheit – insbesondere Schwachstellen bei Hot Wallets und Einzelunterschrift-Autorisierung – hat es Hackern ermöglicht, massive Diebstähle auszuführen, trotz Fortschritten in der Blockchain-Technologie.
Geldwäsche-Techniken wie Peel Chains und Krypto-Mischer ermöglichen es Hackern, erfolgreich gestohlene Gelder zu verschleiern, was die Notwendigkeit verbesserter Transaktionsüberwachungssysteme verdeutlicht.
Entdecken Sie die fünf größten Hacks von Kryptowährungsbörsen, die zu Verlusten von über 3 Milliarden Dollar führten. Vom Diebstahl von 1,4 Milliarden Dollar ETH bei Bybit bis zum Zusammenbruch von DMM Bitcoin erfahren Sie, wie Hacker kritische Schwachstellen in der Krypto-Infrastruktur ausnutzten.
EINFÜHRUNG
Von seinen frühen Tagen an hatte die Krypto-Welt ihren fairen Anteil an sowohl Durchbrüchen als auch Zusammenbrüchen. Dezentralisierung und Blockchain-Technologie sind von Cyberangriffen und Verbrechen geprägt – insbesondere kühne Hacks, milliardenschwere Verluste und ständig wachsende Bedrohungen. Kein System hat sich als völlig sicher erwiesen, von großen Börsen bis hin zu modernen DeFi-Plattformen. Es ist ein Wettlauf, in dem Innovation vorangeht und die Sicherheit immer hinterherhinkt.
Blockchain-Infrastruktur, wie traditionelle IT-Systeme, ist anfällig für Cyberangriffe. Das Verständnis dieser Schwachstellen ist entscheidend für alle, die in der Kryptowährung tätig sind. In diesem Artikel werden wir die 5 verheerendsten Krypto-Angriffe in der Geschichte untersuchen – und dabei darauf eingehen, wie jeder Angriff durchgeführt wurde, welche Schwachstellen ausgenutzt wurden und das Ausmaß des verursachten Schadens.
TOP 5 der verheerendsten Krypto-Hacks
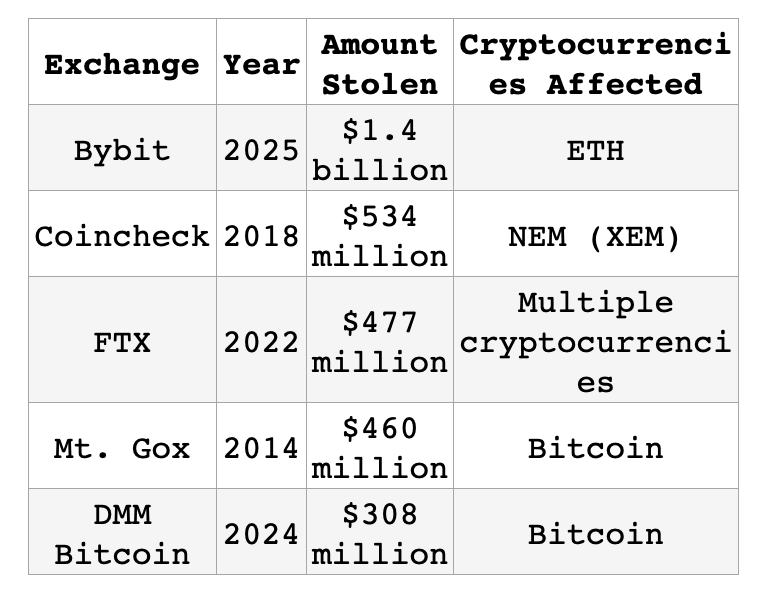
Lassen Sie uns jeden dieser Angriffe im Detail untersuchen.
1. BYBIT (2025): 1,4 MILLIARDEN US-DOLLAR
Wer:
Bybit ist eine in Dubai ansässige Kryptowährungsbörse, die 2018 von Ben Zhou gegründet wurde. Sie war zur zweitgrößten Krypto-Handelsplattform der Welt gewachsen, bevor sie den größten Krypto-Börsen-Hack bis heute erlebte.
Was geschah & wie es gemacht wurde:
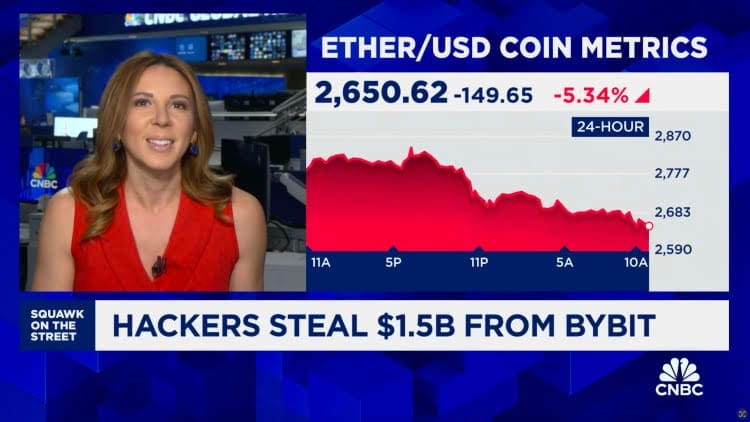
Der Vorfall führte zum Diebstahl von etwa 400.000 Ethereum-Token, die etwa 1,5 Milliarden Dollar wert waren.
Der Angriff wurde mit der Lazarus-Gruppe in Verbindung gebracht, einer staatlich unterstützten nordkoreanischen Hackergruppe, die für ihre ausgeklügelten Cyberangriffe bekannt ist.
Angriffsmethode:
4. Februar: Die Mac-Workstation eines Entwicklers wurde kompromittiert, wahrscheinlich durch Social Engineering.
5. Februar: Angreifer verwendeten das AWS-Zugangstoken des Entwicklers, um in die Cloud-Infrastruktur von Safe{Wallet} einzudringen.
5. Februar bis 17.: Hacker blieben unentdeckt und führten Aufklärungsmaßnahmen durch.
19. Februar: Angreifer änderten JavaScript-Dateien im AWS S3-Bucket von Safe{Wallet} und injizierten bösartigen Code in die Weboberfläche.
21. Februar: Als Bybit eine Transaktion von einer bestimmten Cold Wallet initiierte, wurde der bösartige Code ausgelöst.
Innerhalb von zwei Minuten entfernten die Hacker den bösartigen Code und löschten die Beweise für Manipulationen.
Gestohlene Gelder wurden durch Mischer und Peel Chains gewaschen, um die Spur zu verwischen.
Folgen:
Notfallreaktion: Bybit sammelte schnell Mittel von Galaxy Digital, FalconX und Wintermute und stellte die Rücklagen innerhalb von 72 Stunden wieder her.
Sicherheit & Transparenz: Die Börse erkannte öffentlich den Vorfall an, was weitreichende Bedenken hinsichtlich der Schwachstellen von Cold Wallets auslöste.
Regulatorische Überprüfung: Der Hack löste regulatorische Überprüfungen in den VAE und weltweit aus und verdeutlichte die Notwendigkeit einer besseren Aufsicht über Dritte.
2. COINCHECK (2018): 534 MILLIONEN US-DOLLAR
Wer:
Coincheck war eine in Tokio ansässige Kryptowährungsbörse, die von Koichiro Wada und Yusuke Otsuka gegründet wurde. Nach dem Hack wurde die Börse für etwa 33 Millionen Dollar von der japanischen Brokerage-Firma Monex Group übernommen.
(Quelle: Entrepreneur)
Was geschah & wie es gemacht wurde:
Am 26. Januar 2018 wurde Coincheck gehackt, was zum Diebstahl von NEM (XEM)-Token im Wert von 530 Millionen Dollar führte.
Dieser Hack übertraf den Wert des während des Mt. Gox-Hacks gestohlenen Geldes zu dieser Zeit.
Angriffsmethode:
Hot Wallet Kompromittiert: Coincheck hielt die Mehrheit seiner NEM-Token in einer Hot Wallet, die mit dem Internet verbunden war.
Unzureichende Wallet-Sicherheit: Die kompromittierte Wallet verwendete die Einzelunterschrift-Autorisierung anstelle von Multi-Signatur, was einen einzelnen Punkt des Ausfalls schuf.
Schlechte interne Sicherheit: Die Hot Wallet war über das interne System von Coincheck zugänglich und wies keine IP-Whitelist, externe Zugangsrestriktionen und Netzwerksegmentierung auf.
Der Diebstahl ereignete sich in einem 20-minütigen Fenster bei einer einzigen unautorisierten Überweisung.
Aufgrund des Fehlens eines automatisierten Alarmsystems war Coincheck mehrere Stunden lang nicht über den Vorfall informiert.
Die gestohlenen Gelder wurden im Darknet und in anderen Peer-to-Peer-Netzwerken in ganz Asien verkauft, oft zu ermäßigten Preisen.
Folgen:
Coincheck erstattete den Nutzern etwa 430 Millionen Dollar und sah sich einer regulatorischen Durchgreifaktion gegenüber, die die Regeln für Krypto-Börsen in Japan verschärfte.
Der Vorfall führte zu strengeren Sicherheits- und Compliance-Standards.
Im April 2018 wurde Coincheck für 34 Millionen Dollar von der Monex Group übernommen, um das Vertrauen wiederherzustellen und die Betriebe zu stabilisieren.
3. FTX (2022): 477 MILLIONEN US-DOLLAR
Wer:
FTX wurde 2019 von Sam Bankman-Fried gegründet und stieg schnell zu prominenter Bedeutung in der Krypto-Welt auf. Auf dem Höhepunkt wurde es mit 32 Milliarden Dollar bewertet, bevor es plötzlich zusammenbrach.
(Quelle: CNBC)
Was geschah & wie es gemacht wurde:
Im November 2022 beantragte FTX Insolvenz, nachdem bekannt wurde, dass Kundengelder verwendet wurden, um Verluste bei der Schwesterorganisation Alameda Research zu decken.
Stunden nach der Insolvenzmeldung am 11. November 2022 wurde ein unbefugter Transfer von über 400 Millionen Dollar in Kryptowährung aus seinen Wallets abgezogen.
Angriffsmethode:
Der Zeitpunkt – kurz nach der Einreichung der Insolvenz – weckte den Verdacht auf einen Insiderjob von jemandem, der mit den Systemen von FTX vertraut war.
Der Angreifer bewegte die Gelder schnell und verwendete mehrere Verschleierungstechniken, um seine Spur zu verwischen.
Die gestohlene Krypto wurde durch Tools wie THORChain, Railgun und Cross-Chain-Brücken gewaschen.
Einige Gelder wurden in Bitcoin umgewandelt und weiter über Peel Chains und Mischer wie Sinbad.io verschleiert.
Ende 2023 begann der Hacker erneut, die gestohlenen Gelder zu bewegen, was mit dem Strafprozess von Sam Bankman-Fried zusammenfiel.
Der Hacker bleibt unbekannt.
Folgen:
Der neue CEO von FTX, John Ray III, charakterisierte den Vorfall als unbefugten Zugriff und beauftragte forensische Firmen mit der Untersuchung.
Der Vorfall hob ernsthafte Sicherheitsmängel bei FTX hervor, das bereits wegen missbräuchlicher Verwendung von Kundenfonds und fehlender grundlegender Aufsicht unter Beobachtung stand.
Obwohl getrennt von den Betrugsanklagen gegen Sam Bankman-Fried, verstärkte der Hack das Bild eines Unternehmens in völliger Unordnung.
4. MT. GOX (2014): 460 MILLIONEN US-DOLLAR
Wer:
Gegründet 2006 von Programmierer Jed McCaleb als Plattform für den Handel mit Karten (Magic: The Gathering Online Exchange), wurde Mt. Gox später an den französischen Entwickler Mark Karpelès verkauft. Unter seiner Leitung expandierte es schnell und wurde zur größten Bitcoin-Börse der Welt zu dieser Zeit.
(Quelle: The Guardian)
Was geschah & wie es gemacht wurde:
Etwa im September 2011 erlitt Mt. Gox einen Sicherheitsvorfall, bei dem Hacker Zugriff auf die privaten Schlüssel der Hot Wallet erhielten.
Anstatt einen einzigen großen Raubüberfall durchzuführen, zogen die Hacker über mehrere Jahre kontinuierlich und leise Bitcoins ab.
Angriffsmethode:
Wallet-Infrastruktur kompromittiert: Hacker erhielten Zugriff auf die privaten Schlüssel der Hot Wallet.
Unzureichende Sicherheit: Mt. Gox versäumte es, eine robuste Cold Wallet-Infrastruktur zu implementieren, wodurch die Gelder ständig Online-Bedrohungen ausgesetzt waren.
Schlechte interne Kontrollen: Die Börse hatte keine internen Zugriffssteuerungssysteme und fast keine Echtzeitbuchhaltung, sodass sie jahrelang nicht über das fehlende BTC informiert war.
Automatisierte Ausnutzung: Die Hacker nutzten das automatisierte Abhebungssystem aus, um BTC in kleinen Beträgen abzuheben, um eine Entdeckung zu vermeiden.
Geldwäsche: Ähnlich wie bei anderen Hacks wurde das gestohlene Bitcoin durch Peel Chains und Krypto-Mischer gewaschen, wobei einige über BTC-e, eine mittlerweile eingestellte Börse, die mit Geldwäsche in Verbindung steht, liefen.
Folgen:
Der Mt. Gox-Hack tilgte 850.000 Bitcoin und erschütterte die Krypto-Welt.
Die Börse beantragte 2014 Insolvenz.
CEO Mark Karpelès wurde festgenommen und später wegen Fälschung von Unterlagen für schuldig befunden, jedoch nicht wegen Unterschlagung.
Mehr als ein Jahrzehnt später warten die Gläubiger immer noch auf Rückzahlungen durch einen komplizierten zivilrechtlichen Rehabilitationsprozess.
5. DMM BITCOIN (2024): 308 MILLIONEN US-DOLLAR
Wer:
Gegründet im Jahr 2018, war DMM eine japanische Bitcoin-Börse, die im Mai 2024 einen verheerenden Hack erlitt, der zum Diebstahl von 4.502,9 BTC im Wert von etwa 308 Millionen Dollar führte.
Was geschah & wie es gemacht wurde:
Die japanische Börse wurde von der nordkoreanischen Hackergruppe Lazarus ins Visier genommen.
Die Hacker erhielten Zugriff auf die Krypto-Wallet-Infrastruktur von DMM und übertrugen 4.502 BTC auf ihre eigenen Wallets.
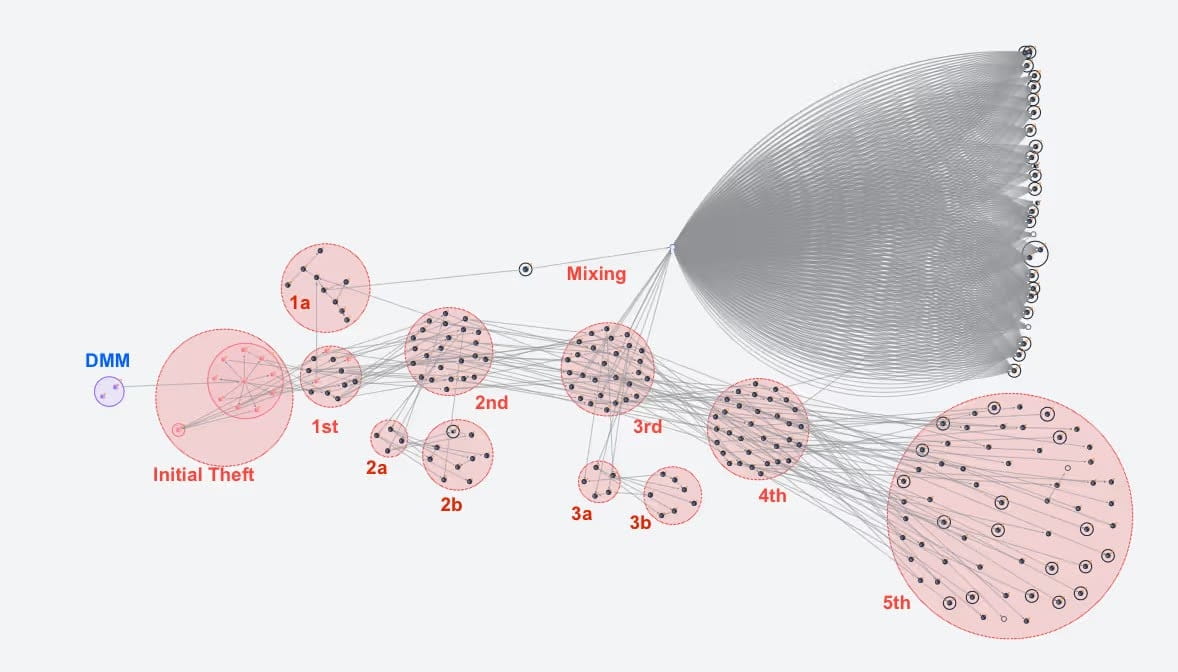
DMM Bitcoin Hack – Geldspurverschleierung – Peel Chains & Mischer
Angriffsmethode:
Social Engineering: Die FBI-Untersuchung ergab, dass es sich wahrscheinlich um einen Social-Engineering-Angriff handelte, der auf einen Mitarbeiter von Ginco abzielte. Ginco war der Wallet-Dienst, der das digitale Asset-Management von DMM unterstützte.
Spear Phishing: Ein Mitarbeiter lud unwissentlich einen Exploit als Teil einer gefälschten Bewerbung ein.
Geldspurverschleierung: Die Hacker verwischten ihre Spuren, indem sie die Gelder über Peel Chains und Krypto-Mischer leiteten.
Die Hacker zerlegten den Betrag in kleinere Summen durch eine Reihe von Transaktionen und verstreuten die Gelder effektiv in Mikrozahlungen über Tausende von Wallets.
Um einer Entdeckung zu entgehen, manipulierten die DMM-Hacker wahrscheinlich den Zeitpunkt der Abhebungen – sie verzögerten Abhebungen um Stunden oder Tage und hielten die Gelder in ständigem Fluss, um zeitbasierte Analysen zu stören.
Folgen:
Obwohl DMM den Hack anerkannt hat, wurde die tatsächliche Schwachstelle in der Infrastruktur nie offiziell enthüllt.
Unfähig, sich von den finanziellen Verlusten aufgrund des Angriffs zu erholen, gab DMM im März 2025 seine Schließung bekannt.
DMM Bitcoin gab ebenfalls bekannt, dass es seine Bestände und Kundenkonten an eine andere in Japan ansässige Börse, SBI VC Trade, übertragen würde.
FAZIT
Diese fünf großen Krypto-Angriffe zeigen ein konsistentes Muster: Hacker verwenden häufig Phishing- und Social-Engineering-Angriffe, um anfällige Mitarbeiter von Börsen, Wallet-Dienstanbietern und anderen Infrastruktur-Anbietern zu ciblieren. Die kombinierten Verluste aus diesen fünf Vorfällen übersteigen 3 Milliarden Dollar und verdeutlichen die kritische Bedeutung robuster Cybersicherheitsmaßnahmen.
Cybersicherheit und regulatorische Compliance sind entscheidend, um Krypto-Hacks zu verhindern. Praktiken wie Cold Wallet-Speicherung, Multifaktor-Authentifizierung und regelmäßige Audits zu verlangen, hilft, Schwachstellen zu reduzieren. Globale regulatorische Ausrichtung sorgt für konsistenten Schutz über Gerichtsbarkeiten hinweg, was es Angreifern erschwert, schwache Glieder auszunutzen.
Für Krypto-Inhaber verdeutlichen diese Vorfälle die Bedeutung der Nutzung von Börsen mit nachgewiesenen Sicherheitsaufzeichnungen, der Aktivierung aller verfügbaren Sicherheitsfunktionen auf Konten und der Berücksichtigung von Cold Storage-Lösungen für bedeutende Bestände. Während sich die Branche weiterentwickelt, bleibt die kontinuierliche Evolution der Sicherheitspraktiken entscheidend, um vor zunehmend ausgeklügelten Bedrohungen einen Schritt voraus zu sein.
"CoinRank Exclusive: Der $3 Milliarden Raub – 5 verheerendsten Krypto-Börsen-Hacks in der Geschichte" Dieser Artikel wurde ursprünglich auf (CoinRank) veröffentlicht.