
Die nordkoreanischen Atomwaffen werden nicht durch traditionelle Einnahmequellen wie Kohle oder Steuern finanziert, sondern durch gestohlene Kryptowährung unterstützt. Am 18. Juli 2024 führte die nordkoreanische Hackergruppe Lazarus einen kühnen Angriff auf WazirX, die größte Kryptowährungsbörse Indiens, durch.
In nur etwas mehr als einer Stunde stahl die Gruppe über 200 Millionen Dollar und verschwand, bevor irgendeine Reaktion folgen konnte. Der Angriff wurde wie eine professionelle Militärkampagne organisiert. Der Raubüberfall bei WazirX war nur eine von vielen Aktivitäten, die direkt mit Lazarus verbunden sind.
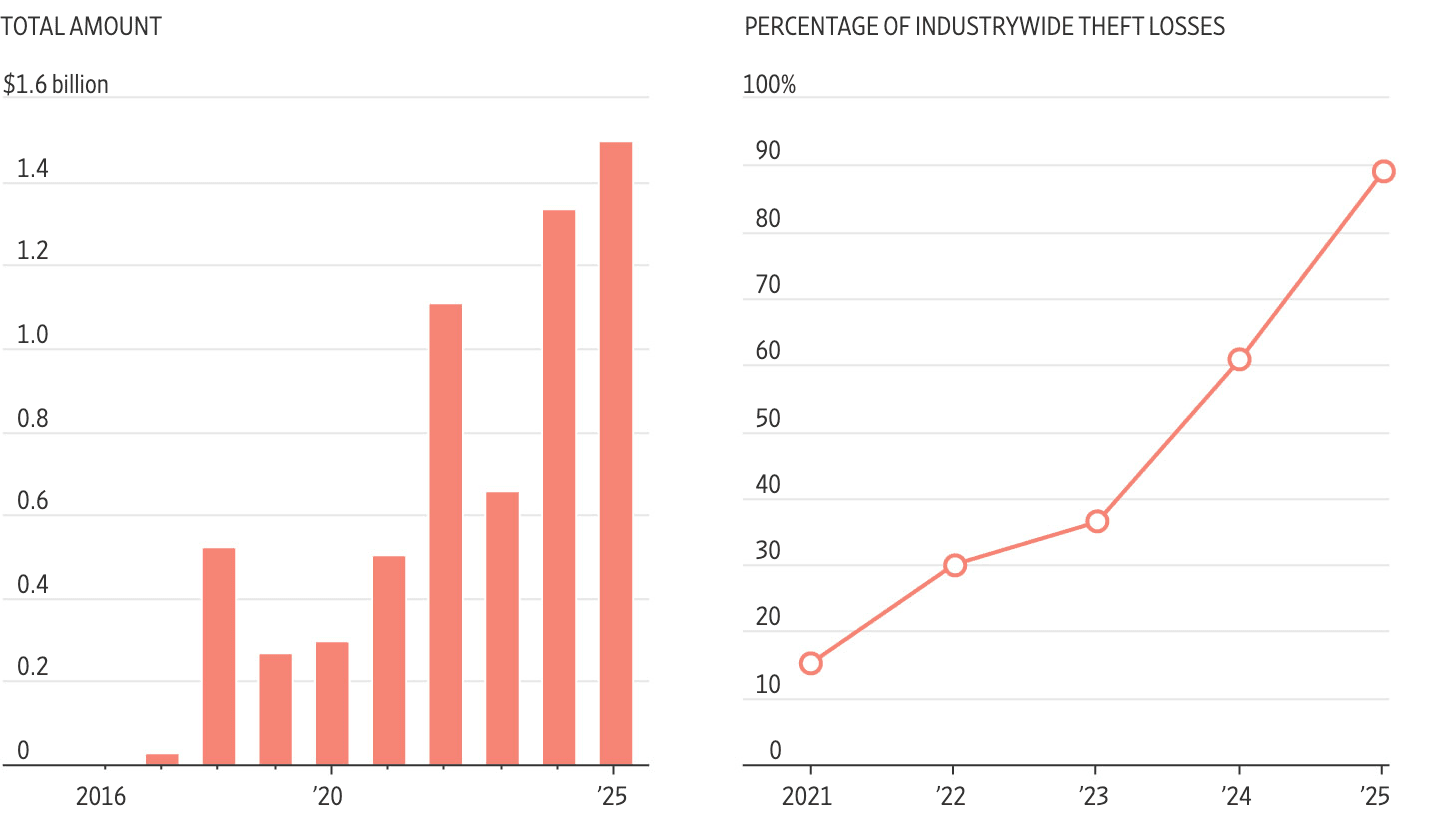
In den letzten 10 Jahren hat Lazarus über 6 Milliarden Dollar gestohlen, was die Gruppe zum gefährlichsten Kryptowährungsdiebstahl der Welt macht. Laut einem Bericht des Wall Street Journal spielen die Aktivitäten von Lazarus eine entscheidende Rolle bei der Aufrechterhaltung des Regimes von Kim Jong Un und finanzieren das Atomwaffenprogramm trotz strenger internationaler Sanktionen.
Lazarus: Eine Vereinigung der besten Köpfe Nordkoreas
Benedict Hamilton, CEO von Kroll – dem Unternehmen, das WazirX bei der Verfolgung des Diebstahls unterstützt – bemerkte, dass die Geschwindigkeit und der Automatisierungsgrad dieser Gruppe darauf hindeutet, dass das gestohlene Geld möglicherweise sofort nach dem Angriff in Bargeld umgewandelt wurde.
Mit fast der Hälfte des Vermögens verloren, musste WazirX den Betrieb einstellen. Ein Sprecher der Börse erklärte, dass sie sich bemühen, das Geld der Nutzer zurückzuholen und bald wieder in Betrieb zu sein.
Lazarus besteht aus den besten Köpfen Nordkoreas, und die Gruppe hat es nicht eilig mit ihren Kampagnen. Sie verbringen Monate, sogar Jahre damit, Ziele zu recherchieren, gefälschte Profile zu erstellen und nach einer einzigen Schwachstelle zu suchen, die sie ausnutzen können.
Um in die Systeme von Unternehmen einzudringen, nutzt Lazarus persönliche Informationen von Mitarbeitern aus Instagram, LinkedIn und Facebook, um personalisierte Phishing-Versuche zu erstellen, die sie dazu verleiten, auf Links zu klicken, die Schadsoftware enthalten.
Einige Lazarus-Mitglieder haben sogar von Fernanstellungen bei US-Technologieunternehmen unter falscher Identität Bewerbungen eingereicht, Interviews bestanden und innerhalb des Systems gearbeitet, um auf Daten zuzugreifen. Diese Kampagnen werden organisiert und betrieben wie professionelle Militäroperationen, mit Unterstützung des Staates.
Nordkorea und die Strategie des Diebstahls von Kryptowährung
Im Februar 2024 führte Lazarus den größten Diebstahl in der Geschichte der Gruppe durch – den Diebstahl von 1,5 Milliarden Dollar von Bybit, einer der größten Kryptowährungsbörsen der Welt. Laut einem Bericht von Chainalysis war Nordkorea allein im Jahr 2024 für mehr als 60 % des in der gesamten Kryptowährungsbranche gestohlenen Geldes verantwortlich.
Das Land hat eine große Cyberarmee mit über 8.000 Vollzeit-Hackern aufgebaut, die in militärisch organisierten Gruppen arbeiten und von vielen kleineren Einheiten unterstützt werden, so der Wall Street Journal.
Kinder mit mathematischen oder wissenschaftlichen Talenten werden früh ausgewählt und intensiv ausgebildet, um Hacker zu werden. Sie haben keinen Nebenjob, sondern widmen ihre gesamte Zeit den Cyberangriffen.
Obwohl sie besser leben als die meisten nordkoreanischen Bürger, stehen diese Hacker unter großem Druck und sehen sich strengen Bestrafungen ausgesetzt, wenn sie versagen. Elma Duval, Mitautorin eines Berichts der in Seoul ansässigen Lobbyorganisation PScore, interviewte ehemalige IT-Mitarbeiter und enthüllte, dass Hacker häufig körperlich bestraft werden, wenn sie ihre Aufgaben nicht erfüllen.
Kim Jong Il, der verstorbene Führer Nordkoreas, erklärte einst, dass zukünftige Kriege mit Computern geführt werden würden. Diese Vision wurde unter Kim Jong Un zur nationalen Strategie.
Mit traditionellen Einnahmequellen wie Waffenhandel, Kohleschmuggel und ausländischer Arbeit, die durch internationale Sanktionen erstickt werden, sieht sich Nordkorea gezwungen, eine neue Einnahmequelle zu finden. Der Geheimdienst des Landes schätzt, dass Nordkorea etwa 6 Milliarden Dollar pro Jahr benötigt, einschließlich Hunderter Millionen Dollar zur Aufrechterhaltung des Atomwaffenprogramms.
Kryptowährung wird zur idealen Wahl: schnell, kostengünstig und schwer zurückverfolgbar. Obwohl Pjöngjang niemals öffentlich die Verantwortung für irgendeinen Angriff übernommen hat, sagen US-Beamte, dass Lazarus oft Spuren hinterlässt, einschließlich Malware und wiederverwendeter Wallets aus früheren Hacks.
Die Gruppe wurde zuvor mit großen Angriffen in Verbindung gebracht, darunter der Sony-Hack von 2014, der Diebstahl der Zentralbank von Bangladesch im Jahr 2016 und der Ransomware-Angriff WannaCry im Jahr 2017.
Lazarus: Neues Ziel sind Kryptowährungs-ETF-Fonds und Stellenbewerber
Im September 2024 gab das FBI eine Warnung heraus, dass Lazarus auf Unternehmen abzielt, die mit ETF-Fonds zu tun haben. Dies ist ein attraktiver Teil des Marktes mit 37 Milliarden Dollar an Investitionszuflüssen im vergangenen Jahr, einschließlich Fonds von BlackRock, Fidelity und vielen anderen großen Unternehmen. Lazarus hat speziell gestaltete E-Mails mit Malware verwendet, um gezielt einzelne Opfer anzugreifen.
Im Dezember 2024 erhob ein US-Gericht Anklage gegen 14 Nordkoreaner wegen Identitätsdiebstahls von Amerikanern und Bewerbungen bei US-Technologieunternehmen und gemeinnützigen Organisationen. Diese Lazarus-Mitglieder nennen sich selbst „IT-Krieger“ und haben 88 Millionen Dollar an Gehältern verdient, die direkt nach Nordkorea überwiesen wurden.
Diese Jobs ermöglichen es ihnen, direkten Zugriff auf die Systeme und Daten der Unternehmen zu erhalten. Einige Kryptowährungsunternehmen haben bestätigt, von gefälschten Bewerbern angegriffen worden zu sein.
Ben Turner, Leiter der Technikabteilung bei Cloudburst Technologies – einem Unternehmen für Kryptowährungsintelligenz – sagte: „Wir stellen zunehmend die Präsenz nordkoreanischer Hacker um uns herum fest.“ Sein Team hat auch einen signifikanten Anstieg verdächtiger Bewerbungen verzeichnet, was darauf hindeutet, dass Lazarus seine Aktivitäten ausweitet.
Haftungsausschluss: Dieser Artikel dient nur zu Informationszwecken und stellt keine Anlageberatung dar. Anleger sollten sich vor einer Entscheidung gründlich informieren. Wir übernehmen keine Verantwortung für Ihre Anlageentscheidungen.


