


Hacker, die im Dark Web operieren, behaupten, persönliche Daten von Nutzern zweier der größten Kryptowährungsbörsen — Gemini und Binance — zu verkaufen. Die gestohlenen Informationen sollen sensible Details enthalten, wie vollständige Namen, E-Mail-Adressen, Telefonnummern, Passwörter und Standortdaten. Binance hat jedoch einen Verstoß gegen die eigenen Systeme bestritten.
Hacker bietet 100.000 Gemini-Nutzer-Daten zum Verkauf an
Laut Dark Web Informer, einer Website, die Cyberkriminalitätsaktivitäten im Dark Web verfolgt, verkauft ein Hacker mit dem Pseudonym „AKM69“ eine Datenbank, die Informationen über etwa 100.000 Gemini-Nutzer enthält. Der Cyberkriminelle behauptet, die Daten umfassen vollständige Namen, E-Mail-Adressen, Telefonnummern und Standortdetails. Der Großteil der gestohlenen Datensätze stammt offenbar von Nutzern aus den Vereinigten Staaten, während ein kleinerer Teil aus Singapur und dem Vereinigten Königreich stammt.
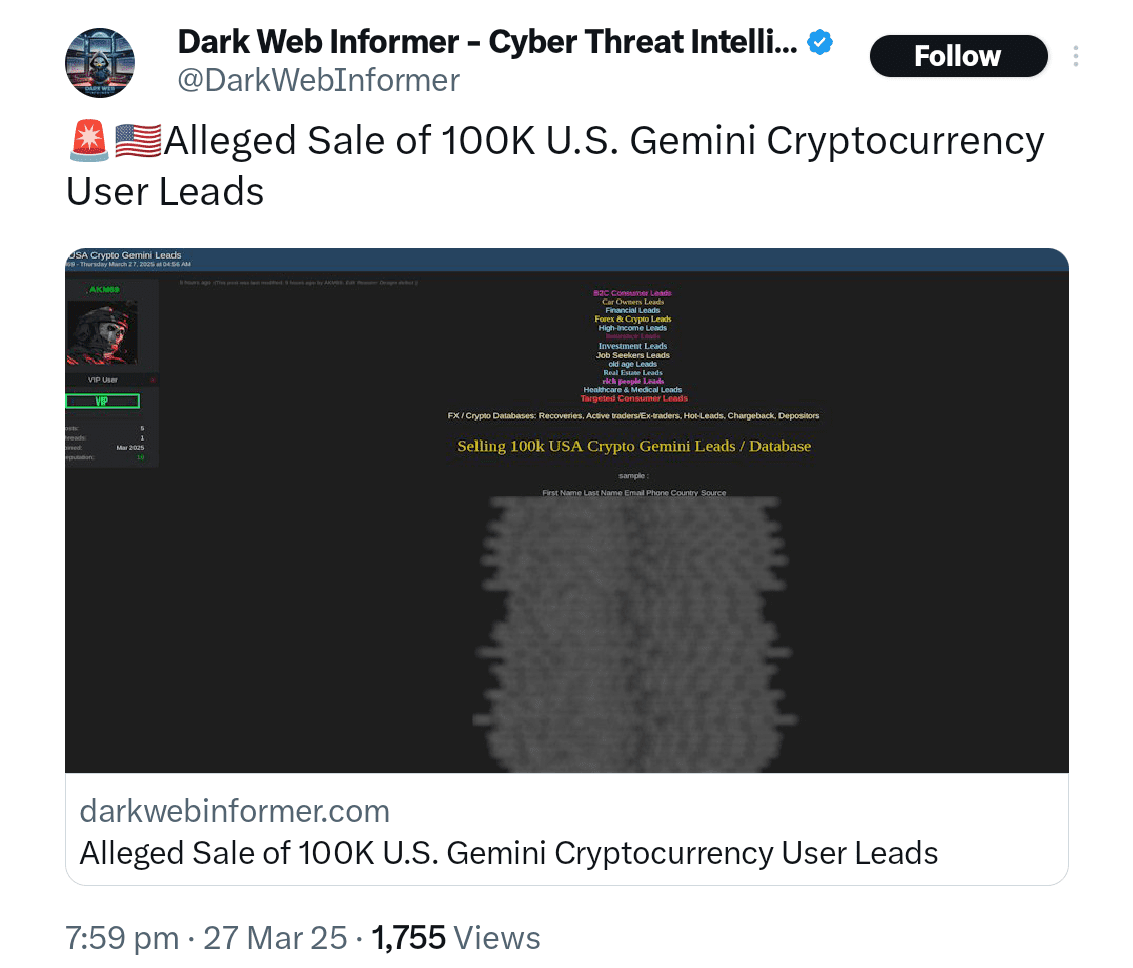 Dark Web Informer berichtete, dass ein Hacker eine Datenbank mit 100.000 Datensätzen von Gemini-Nutzern verkauft. Quelle: X
Der Hacker kategorisierte den Verkauf als Teil eines größeren Plans, der auf Krypto-Nutzer abzielt. Die Daten sollen für betrügerische Aktivitäten, gefälschte Wiederherstellungsdienste oder krypto-bezogene Marketingkampagnen verwendet werden. Gemini hat bislang keine offizielle Stellungnahme zu diesen Behauptungen abgegeben.
Am 26. März, nur einen Tag bevor der Gemini-Leak gemeldet wurde, warb ein anderer Hacker mit einem anderen Satz gestohlener Daten von Binance. Dieses Mal behauptete der Hacker, E-Mail-Adressen und Passwörter von Binance-Nutzern im Besitz zu haben. Die Datenbank soll über 132.000 Datensätze enthalten.
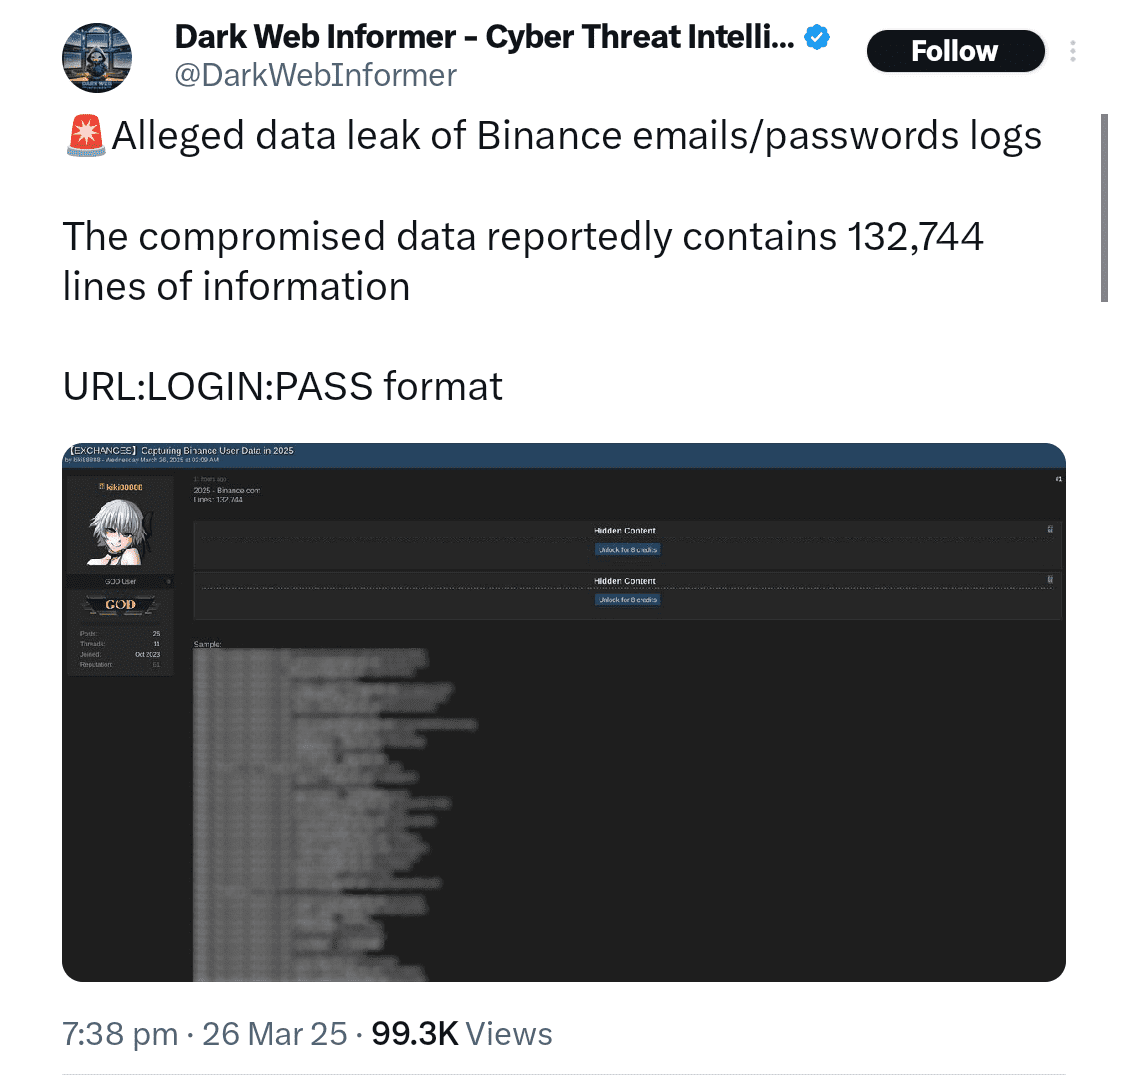 Binance-Daten ebenfalls zum Verkauf angeboten. Quelle: X
Binance reagierte jedoch schnell auf die Berichte und erklärte, dass die Daten nicht durch einen Verstoß gegen die Plattform von Binance erlangt wurden. Stattdessen stellte die Börse klar, dass die Informationen wahrscheinlich von Malware-Infektionen auf den Geräten der Nutzer stammen. Malware bezieht sich auf schädliche Software, die Computer infiziert und Informationen stiehlt, oft wenn Nutzer unwissentlich auf verdächtige Links klicken oder schädliche Dateien herunterladen.
Binance sagt, es war ein Phishing-Angriff, kein Leak
Binance betonte, dass seine Systeme nicht gehackt wurden und dass die Börse sicher bleibt. Das Unternehmen erklärte, dass die Hacker anscheinend Benutzerdaten durch Phishing-Angriffe und Malware-Infektionen gesammelt haben. Diese Angriffe treten häufig auf, wenn Nutzer gefälschte Websites besuchen, auf unsichere Links klicken oder sensible Informationen eingeben, ohne zu realisieren, dass sie mit Betrügern interagieren.
In einem nachfolgenden Blogbeitrag unterstützte Dark Web Informer die Erklärung von Binance und wies darauf hin, dass die geleakten Informationen anscheinend von kompromittierten Benutzergeräten stammen, nicht von Binance selbst. Die Seite erinnerte die Nutzer auch daran, vorsichtig zu sein und warnte: „Einige von euch müssen wirklich aufhören, zufällige Dinge anzuklicken.“
Dies ist nicht das erste Mal, dass Hacker behaupten, große Mengen an Daten von wichtigen Krypto-Börsen im Besitz zu haben. Am 14. März berichteten mehrere Nutzer, betrügerische Nachrichten erhalten zu haben, die sich als wichtige Krypto-Plattformen wie Coinbase und Gemini ausgaben. Die Betrüger versuchten, die Nutzer zu täuschen, indem sie sie dazu brachten, neue Krypto-Wallets mit vorgefertigten Wiederherstellungsphrasen zu erstellen, die von den Angreifern kontrolliert wurden.