

Hey Krypto-Familie! 👋 Lass uns über etwas Ernstes sprechen – einen neuen SMS-Phishing-Betrug, der sogar erfahrene Binance-Nutzer täuscht.

Wenn du in letzter Zeit einen verdächtigen Text erhalten hast, lies dies, bevor du klickst.
Wichtige Details
😱 Die Geschichte eines Opfers: „Ich hätte alles verlieren können“
Lerne Joe Zhou kennen (Name öffentlich geteilt), ein Binance-Nutzer, der Opfer dieses Betrugs wurde. So ist es abgelaufen:
1️⃣ Der Text: Joe erhielt eine SMS von Binances offizieller Nummer, die warnt, dass sein Konto „aus Nordkorea zugegriffen“ wurde.
2️⃣ Die Panik: Frisch von den Nachrichten über den $1,5B-Hack von Bybit, geriet er in Panik und rief die angegebene Nummer an.
3️⃣ Die Falle: Ein „Support-Agent“ sagte ihm, er solle ein SafePal-Wallet erstellen (behauptete, ein Binance-Partner zu sein) und Gelder zur „Untersuchung“ überweisen.
4️⃣ Der Haken: Als Joe misstrauisch wurde, kämpfte er darum, seine Gelder zurückzubekommen – aber die Betrüger entleerten sein Wallet während der Übertragung.
„Ich hatte keine Gasgebühren mehr… mein Guthaben war aufgebraucht.“ – Joe Zhou
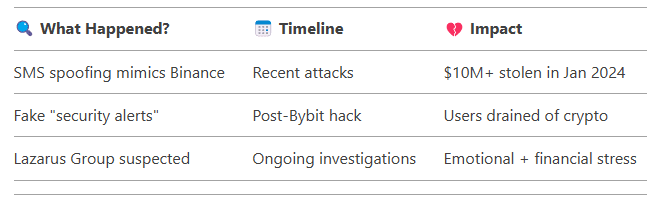
🕵️ So funktioniert der Betrug
Das ist nicht dein durchschnittlicher Phishing-Versuch. Betrüger verwenden hochentwickelte Taktiken:
SMS-Spoofing: Nachrichten erscheinen im offiziellen Thread von Binance.
Falsche Partnerschaften: Nennen von „Partner“-Wallets wie SafePal.
Psychologische Manipulation: Angst nach dem Bybit-Hack nutzen.
SlowMist’s CISO analysierte die Sicherheitslücke und kennzeichnete zwei mögliche Methoden:
Ausnutzen von SMS-Gateway-Schwachstellen.
Kollaboration mit Drittanbietern, um gefälschte Antworten zu erzeugen.
📉 Das größere Bild: Krypto-Phishing entwickelt sich weiter
Während der Januar einen Rückgang der Phishing-Verluste um 56% verzeichnete (10,25M gegenüber 23,58M im Dezember), werden Betrügereien immer ausgeklügelter. Die Lazarus-Gruppe (ja, diese nordkoreanischen Hacker) stehen wahrscheinlich hinter dieser Welle.
🛡️ Schütze dich selbst: 5 Must-Do-Tipps
Überprüfe URLs: Klicke niemals auf Links in Textnachrichten – melde dich direkt über die App an.
Aktiviere 2FA: Verwende Hardware-Schlüssel oder Authenticator-Apps, nicht SMS.
Überprüfe „Partner“: Binance wird dich nicht bitten, externe Wallets zu erstellen.
Bleib ruhig: Betrüger gedeihen von Panik. Halte inne, atme, überprüfe.
Melde verdächtige Aktivitäten: Leite Phishing-Nachrichten an den Binance-Support weiter.
💬 Abschließende Gedanken
Krypto ist ermächtigend, aber es ist auch ein Spielplatz für Betrüger. Bleib wachsam, hinterfrage alles und teile niemals private Schlüssel oder Seed-Phrasen. Lass uns unsere Gemeinschaft schützen – einen skeptischen Text nach dem anderen. 💪
Hast du Fragen? Stell sie unten! 👇 Und wenn du das hilfreich fandest, teile es – deine Freunde könnten dir später danken. 🙏
\u003ct-204/\u003e \u003ct-206/\u003e \u003ct-208/\u003e\u003cm-209/\u003e
Haftungsausschluss: Dieser Beitrag basiert auf öffentlich gemeldeten Vorfällen. Führe immer deine eigene Recherche durch. 🧸✨