


Eine Cyberkriminalitätsgruppe hat einen Betrug ins Leben gerufen, der gefälschte Stellenangebote und eine bösartige Meeting-App namens GrassCall verwendet, um Krypto von ahnungslosen Opfern zu stehlen. Der Betrug beinhaltete ein betrügerisches Unternehmen, gefälschte Stellenangebote und eine mit Malware infizierte App, die entwickelt wurde, um persönliche Informationen zu stehlen und Krypto-Wallets auszurauben.
Laut einem Bericht von BleepingComputer vom 26. Februar wurde das Schema nun aufgegeben, wobei Websites und LinkedIn-Konten, die mit dem Betrug verbunden sind, entfernt wurden.
 BleepingComputer berichtete, dass Betrüger ein gefälschtes Unternehmen gegründet und Stellenangebote auf LinkedIn und anderen Web3-Jobplattformen veröffentlicht haben. Quelle: X
Vor der Enthüllung zielte der Betrug erfolgreich auf Hunderte von Arbeitssuchenden ab, von denen einige berichteten, dass sie ihre Krypto verloren hatten, nachdem sie die GrassCall-App heruntergeladen hatten.
In Russland ansässige Cyberkriminalitätsgruppe ‘Crazy Evil’ hinter dem Krypto-Jobbetrug
Die Cyberkriminalitätsgruppe hinter diesem Betrieb ist „Crazy Evil“, eine in Russland ansässige Organisation, die sich auf Social-Engineering-Angriffe spezialisiert hat. Diese Gruppe ist bekannt als ein „Traffer-Team“ – ein Begriff, der für Cyberkriminelle verwendet wird, die sich auf den Diebstahl von Kryptowährungen durch Täuschung konzentrieren.
Ein Bericht der Cybersecurity-Firma Recorded Future verband Crazy Evil mit mehr als zehn Betrügereien, die auf die Krypto-Industrie abzielten. Die Gruppe verwendet Spear-Phishing-Taktiken, bei denen Opfer dazu verleitet werden, sensible Informationen durch personalisierte und täuschende Nachrichten preiszugeben.
Einer ihrer früheren Betrügereien, Gatherum, war nahezu identisch mit dem GrassCall-Schema. Gatherum gab sich als legitime Meeting-App aus und verwendete dasselbe Branding und Logo.
Ein Seitenvergleich der X-Konten von Gatherum und VibeCall. Quelle: X
Zusätzlich erschien ein X-Konto mit dem Namen „VibeCall“, das dasselbe Branding wie Gatherum und GrassCall verwendete. Das Konto wurde Mitte Februar aktiv, obwohl es im Juni 2022 erstellt wurde, was darauf hindeutet, dass es für den Betrug umfunktioniert wurde.
Gefälschtes Unternehmen ‘Chain Seeker’ verwendet, um Krypto-Jobanzeigen zu veröffentlichen
Um den Betrug legitim erscheinen zu lassen, gründete Crazy Evil ein gefälschtes Krypto-Unternehmen namens „Chain Seeker“. Die Gruppe richtete Social-Media-Konten ein und veröffentlichte Stellenangebote auf LinkedIn und beliebten Web3-Jobbörsen, einschließlich CryptoJobsList und WellFound.
Der Betrug begann, als Arbeitssuchende sich für Stellen bei Chain Seeker bewarben, nachdem sie die Angebote online gesehen hatten. Nach der Einreichung ihrer Bewerbungen erhielten sie eine E-Mail von dem Unternehmen, in der sie angewiesen wurden, den sogenannten „Marketing-Chef“ auf Telegram zu kontaktieren. Sobald sie auf Telegram waren, sagte der Betrüger ihnen, sie sollten die GrassCall-App von einer von der Gruppe kontrollierten Website herunterladen. Diese Website, die professionell erschien, täuschte die Opfer und ließ sie glauben, dass sie auf ein legitimes Meeting-Tool zugreifen würden. Sobald die GrassCall-Malware jedoch installiert war, stahl sie sofort die Krypto-Wallet-Details von den infizierten Geräten.
Sie könnten auch mögen: Krypto-Investoren verlieren 5,5 Milliarden Dollar an Pig Butchering Betrügereien im Jahr 2024
Opfer äußern sich: ‘Der Betrug war äußerst gut orchestriert’
LinkedIn-Nutzer Cristian Ghita, der sich für eine Stelle bei Chain Seeker beworben hat, beschrieb den Betrug als „äußerst gut orchestriert“. Er stellte fest, dass das betrügerische Unternehmen eine professionell aussehende Website, LinkedIn- und X-Profile hatte und Mitarbeiter auflistete, was es von allen Seiten legitim erscheinen ließ.
Sogar die GrassCall-App hatte eine scheinbar glaubwürdige Online-Präsenz, die viele Opfer dazu brachte, sie herunterzuladen.
Als der Betrug weithin aufgedeckt wurde, entfernten LinkedIn und Jobbörsen die meisten der Stellenangebote von Chain Seeker. Allerdings blieb eines zum Zeitpunkt des Berichts aktiv auf LinkedIn.
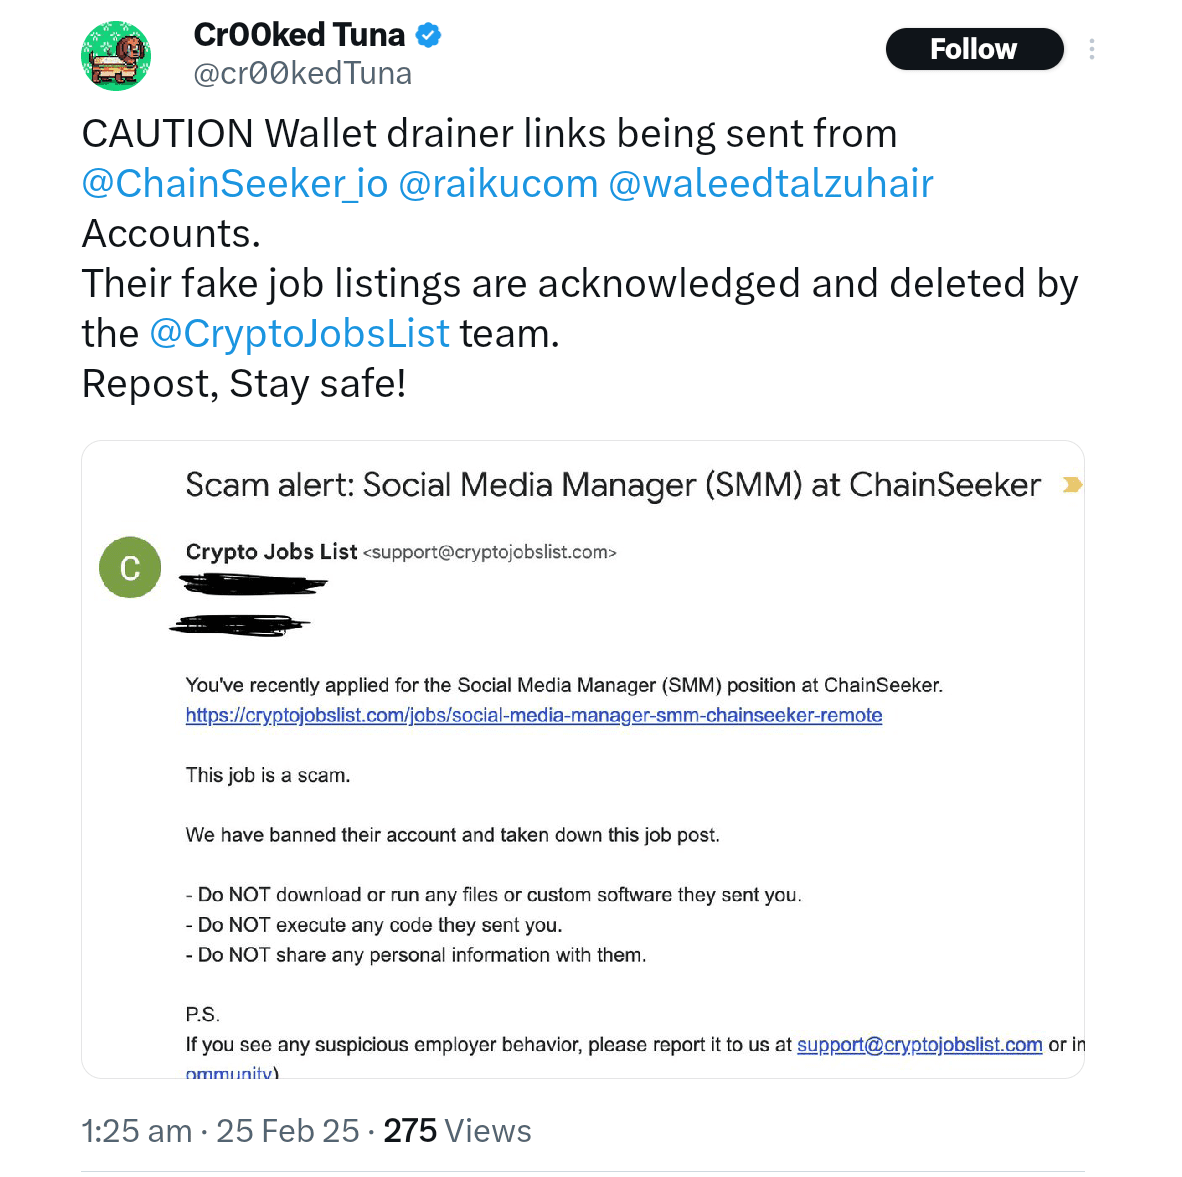 Wallet-Drain-Links wurden an Arbeitssuchende gesendet. Quelle: X
Eine Website für Chain Seeker listete zuvor Personen wie Chief Financial Officer (CFO) Isabel Olmedo und HR-Manager Adriano Cattaneo auf, aber ihre LinkedIn-Seiten wurden gelöscht. Allerdings war ein weiteres LinkedIn-Profil unter dem Namen Artjoms Dzalbs, der behauptete, CEO von Chain Seeker zu sein, weiterhin aktiv.
Experten warnen Krypto-Händler und NFT-Nutzer, wachsam zu bleiben
In einem Bericht vom letzten Monat warnte Recorded Future, dass Krypto-Händler, NFT-Investoren und Gaming-Profis prime Ziele für diese Art von Betrügereien sind. Die Firma riet Arbeitssuchenden, vorsichtig bei Stellenangeboten zu sein, die das Herunterladen unbekannter Software erfordern.
Viele Sicherheitsexperten und Nutzer sozialer Medien rieten jedem, der von GrassCall-Malware betroffen ist, sofort ihre Passwörter zu ändern und ihre Krypto-Vermögenswerte auf eine neue Wallet mit einem nicht infizierten Gerät zu übertragen. Da der Betrug nun aufgedeckt wurde, berichtet BleepingComputer, dass Crazy Evil wahrscheinlich diese spezifische Operation aufgegeben hat. Cybersecurity-Experten warnen jedoch, dass ähnliche Schemen unter anderen Namen auftauchen könnten.
Der Beitrag Krypto-Jobbetrug aufgedeckt: Gefälschte ‘GrassCall’-App raubt Wallets erschien zuerst auf Coinchapter. %%featured_image%%