
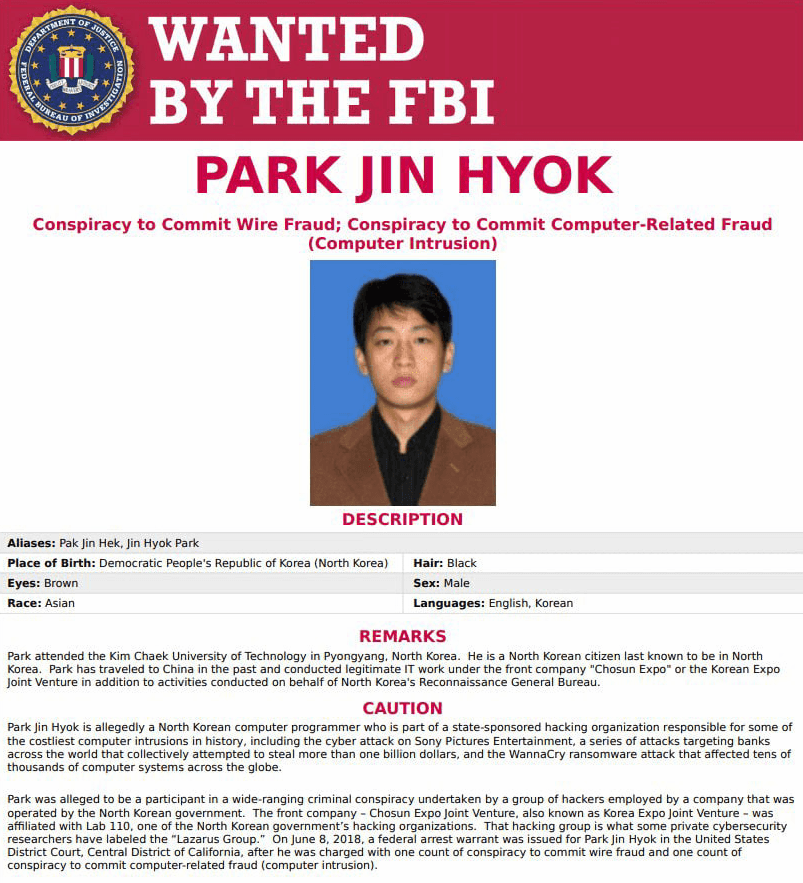
Die nordkoreanische Hackergruppe Lazarus Group ist seit langem im Bereich der Cyberkriminalität aktiv und hat sich einen berüchtigten Ruf in Bezug auf Kryptowährungen und Cyberangriffe erarbeitet. Vor dem Vorfall bei Bybit führte sie bereits eine Reihe von schockierenden Cyberdiebstählen durch, die weltweit zahlreichen Einrichtungen und Einzelpersonen erhebliche wirtschaftliche Verluste einbrachten.
Bereits 2014 hatte die Lazarus Group Sony Pictures ins Visier genommen. Sie führten einen groß angelegten Angriff durch, der zu einem massiven Datenleck bei Sony Pictures führte, einschließlich unveröffentlichter Filme, persönlicher Daten von Mitarbeitern und mehr. Die Schäden beliefen sich auf mehrere hundert Millionen Dollar.
Im Jahr 2016 wurden die Angriffsmethoden der Lazarus Group gewagter und komplexer. Sie nutzten eine Schwachstelle im Zahlungsverkehrssystem SWIFT aus und drangen in das System der Zentralbank von Bangladesch ein. Obwohl ein Teil der Gelder zurückgeholt werden konnte, gelang es ihnen dennoch, etwa 81 Millionen Dollar zu stehlen.
Im Jahr 2017 war das Jahr, in dem die Taten der Lazarus Group „explodierten“. In diesem Jahr breitete sich der WannaCry-Ransomware-Virus weltweit schnell aus und betraf Zehntausende von Computern in verschiedenen Branchen und Einrichtungen, darunter Gesundheitswesen, Verkehr und Finanzen. Schätzungen zufolge beliefen sich die Schäden auf über 4 Milliarden Dollar. Im selben Jahr stahlen sie auch durch einen Angriff auf eine Schwachstelle des Ethereum Parity Wallets Ethereum-Vermögenswerte im Wert von etwa 150 Millionen Dollar.
Im Jahr 2018 wurden mehrere südkoreanische Kryptowährungsbörsen zum Ziel der Lazarus Group, wobei eine große Menge an Krypto-Vermögenswerten gestohlen wurde, was zu Verlusten von über 200 Millionen Dollar führte. Fast zur gleichen Zeit blieb auch die japanische Börse Coincheck nicht verschont, die nach einem Angriff etwa 530 Millionen Dollar an Kryptowährungen verlor.
Im Jahr 2020 griff die Lazarus Group die KuCoin-Börse an und stahl Kryptowährungen im Wert von etwa 280 Millionen Dollar.
Im Jahr 2022 setzte die Lazarus Group ihre kriminellen Aktivitäten fort. Sie griffen das Ronin-Netzwerk (ein Projekt im Zusammenhang mit Axie Infinity) an und stahlen etwa 620 Millionen Dollar; im selben Jahr wurde auch die Horizon Bridge von Harmony angegriffen, was zu Verlusten von etwa 100 Millionen Dollar an Kryptowährungen führte.
Im Jahr 2023 wurde Atomic Wallet zum Opfer, und die Lazarus Group könnte mit diesem Diebstahl von Kryptowährungs-Wallets in Verbindung stehen, was zu einem Verlust von etwa 50 Millionen Dollar führte.
Im Jahr 2024 wurde die Lazarus Group beschuldigt, sich einer Täuschung durch gefälschte PDF-Dateien zu bedienen, um die Multi-Signaturrechte des Radiant Capital-Teams zu erlangen und eine große Menge an Kryptowährungen im Wert von etwa 50 Millionen Dollar zu stehlen.
Die Lazarus Group hat im Laufe der Jahre durch verschiedene komplexe Cyberangriffsstrategien eine große Menge an Geldern und digitalen Vermögenswerten gestohlen, was eine ernsthafte Bedrohung für die globale Cybersicherheit darstellt. Diese kriminellen Handlungen haben nicht nur enorme wirtschaftliche Verluste verursacht, sondern auch weltweit ein hohes Bewusstsein für Cybersicherheit geweckt. Mit der ständigen Entwicklung des Kryptowährungsmarktes entwickelt sich auch die Bedrohung durch die Lazarus Group weiter, und wie man ihre Angriffe verhindern kann, ist ein wichtiges Thema im Bereich der globalen Cybersicherheit.#bybit被盗 #钱包安全