


Haben Sie schon einmal von einem Angriff gehört, der ein ganzes Kryptowährungssystem erschüttern kann? Das sind 51 % Angriff. Mit der Möglichkeit, das gesamte Netzwerk zu kontrollieren, können Angreifer Dinge tun, die Sie sich nicht vorstellen können. Was ist also ein 51 %-Angriff? Finden wir es jetzt mit danhgiacoin heraus!
Was ist ein 51 %-Angriff?
Ein 51 %-Angriff ist eine Angriffsart, die auftritt, wenn eine Einzelperson oder Organisation mithilfe des Proof-of-Work (PoW)-Konsensalgorithmus mehr als 50 % der Rechenleistung (Hashrate) in einem Blockchain-Netzwerk kontrolliert. Mit dieser Kontrolle können sie das Netzwerk manipulieren, indem sie nach eigenem Ermessen Transaktionsdaten ändern oder neue Blöcke erstellen.
In Blockchains, die PoW wie Bitcoin verwenden, müssen Netzwerkknoten beispielsweise komplexe mathematische Probleme lösen, um neue Blöcke zur Kette hinzuzufügen. Wenn eine Entität mehr als 50 % der Rechenleistung kontrolliert, kann sie dominieren und das Netzwerk zwingen, ihre Version der Blockchain zu akzeptieren.
Im Gegensatz zu Angriffen wie Phishing oder Ransomware richten sich 51 % der Angriffe nicht gegen einzelne Benutzer, sondern greifen das Kernfundament der Blockchain an. Dies führt zu einer breiteren Wirkung und schadet dem Vertrauen des gesamten Ökosystems.

Zum Beispiel: Stellen Sie sich vor, Sie sind A, eine Person, die 100 Bitcoins besitzt und eine Luxusyacht kaufen möchte. Nach Abschluss der Transaktion überweisen Sie 100 BTC an das Yachtverkaufsunternehmen. Allerdings führte A mit enormer Rechenleistung einen 51-Prozent-Angriff durch, was bedeutete, dass er mehr als 51 Prozent der Mining-Leistung des Bitcoin-Netzwerks kontrollierte. Dadurch kann A den Transaktionsverlauf auf der Blockchain neu schreiben, den Yachtkauf stornieren und seine 100 BTC zurückerhalten. Dadurch besitzt A beide seine Traumyacht und verliert keine Bitcoin. Das ist die schreckliche Kraft, die ein 51-Prozent-Angriff mit sich bringen kann.
Was ist die Ursache für einen 51 %-Angriff?
1. Technische Faktoren
Konsensalgorithmus und seine Rolle: Blockchains, die den PoW-Algorithmus verwenden, erfordern, dass Netzwerkknoten komplexe mathematische Probleme lösen, um Transaktionen zu bestätigen. Wenn eine Einheit den Großteil der Rechenleistung kontrolliert, kann sie den gesamten Prozess dominieren. Beispielsweise haben kleine Blockchain-Netzwerke oft nur wenige teilnehmende Miner, wodurch es einfacher und kostengünstiger ist, 51 % der Hash-Rate zu kontrollieren. Dies ist besonders gefährlich für neue Projekte oder kleine Blockchains wie Ethereum Classic.
Sicherheitsmängel: Einige Blockchain-Projekte investieren nicht ausreichend in die Verbesserung der Netzwerksicherheit. Dies könnte dazu führen, dass große Miner oder Mining-Pools bei der Durchführung des Angriffs zusammenarbeiten.
2. Wirtschaftsfaktoren
Profit machen: Das Hauptziel vieler Angreifer ist es, mit der Manipulation von Token-Preisen Geld zu verdienen. Sie können beispielsweise den Preis einer Münze manipulieren, indem sie das Vertrauen der Anleger brechen, sie dann zu einem niedrigen Preis zurückkaufen oder verkaufen, bevor sie angreifen.
Sabotage von Wettbewerbern: Auf dem hart umkämpften Blockchain-Markt kann ein Projekt von Wettbewerbern angegriffen werden, um seine Entwicklung zu diskreditieren oder zu verlangsamen.
Chaos verursachen: Einige Hackergruppen haben politische Motive oder wollen Chaos verursachen, um das dezentrale Finanzsystem (DeFi) zu schwächen.
Zweck von 51 %-Angriffen
Der Begriff 51 %-Angriff wird häufig verwendet, um sich auf eine Form des Angriffs zu beziehen, der auf Blockchains abzielt, insbesondere auf die Bitcoin-Blockchain – das derzeit größte Blockchain-System – und andere Blockchains, die auf dem Proof of Work (PoW)-Mechanismus basieren. Dies ist eines der größten Risiken für die Sicherheit des Blockchain-Netzwerks. Das Hauptziel dieser Art von Angriff besteht in der Regel darin, einen Double-Spending-Betrug zu begehen, eine Aktion, die es Angreifern ermöglicht, den gleichen Geldbetrag zweimal auszugeben, indem sie zuvor getätigte Transaktionen rückgängig machen.
Wenn ein 51 %-Angriff erfolgreich ist, kann der Angreifer Aktionen ausführen wie:
Transaktionsbestätigung blockieren: Durch die Kontrolle von mehr als 50 % der Rechenleistung des Netzwerks können sie die Bestätigung einiger oder aller Transaktionen verweigern, was zu einer Transaktions-Denial-of-Service-Pandemie führt.
Bergbaumonopol: Sie können auch andere Bergleute daran hindern, sich am Bergbau zu beteiligen, wodurch sie die Kontrolle über den Bergbaubetrieb und die Belohnungen übernehmen und so eine Bergbaumonopolsituation schaffen.
Obwohl ein solcher Angriff die Bitcoin-Blockchain dank ihrer Dezentralisierung und massiven Community-Beteiligung nicht vollständig zerstören kann, sind die Folgen, die er hinterlässt, sehr schwerwiegend. Dieses manipulative Verhalten kann zu enormen finanziellen Verlusten für die beteiligten Parteien führen, den Handelsbetrieb stören und, was noch wichtiger ist, das Vertrauen von Benutzern, Investoren und Institutionen in die Integrität des Systems, die Sicherheit und Transparenz des Blockchain-Systems untergraben.
Typische Beispiele sind die 51 %-Angriffe auf kleinere Blockchains wie Ethereum Classic, die die Gefährlichkeit dieser Angriffsform deutlich verdeutlichen. Solche Fälle führen nicht nur zu Vermögensverlusten, sondern erschüttern auch das Vertrauen der Öffentlichkeit in die Blockchain-Technologie.
Wie läuft ein 51 %-Angriff ab?
Wenn Sie besser verstehen, wie ein 51 %-Angriff funktioniert, können Sie sich im Detail vorstellen, wie komplex und gefährlich er ist. Dieser Angriff erfolgt, wenn eine Einzelperson oder eine Gruppe von Hackern die Kontrolle über mehr als 50 % der Hashrate eines Blockchain-Netzwerks erlangt. Sobald dies erreicht ist, kann ein Angreifer den Konsensmechanismus umgehen, der die Grundlage für die Sicherheit und Transparenz der Blockchain darstellt, und so eine Reihe böswilliger Aktionen ausführen.
Verhalten des Angreifers bei der Kontrolle des Netzwerks:
Ändern der Reihenfolge von Transaktionen: Ein Angreifer kann die Reihenfolge ändern, in der Transaktionen ausgeführt werden, wodurch das System unzuverlässig wird.
Blockierung von Transaktionen: Durch die Weigerung, neue Transaktionen zu bestätigen, kommt es zu einer Überlastung des Netzwerks und sogar zu einem Liquiditätsverlust.
Doppelte Ausgaben: Die Umkehrung früherer Transaktionen, um den gleichen Betrag an Vermögenswerten zweimal auszugeben, was zu erheblichen finanziellen Verlusten für die beteiligten Parteien führt.
Stellen wir uns zur Veranschaulichung ein hypothetisches Szenario im Bitcoin-Netzwerk vor:
Der Hacker führte eine Offline-Transaktion über OTC (Over-the-Counter) durch und schickte einen Betrag Bitcoin (BTC) aus seinem Wallet im Tausch gegen USD. Nachdem die Transaktion auf der Blockchain bestätigt wurde, überweist die Gegenpartei USD an den Hacker.
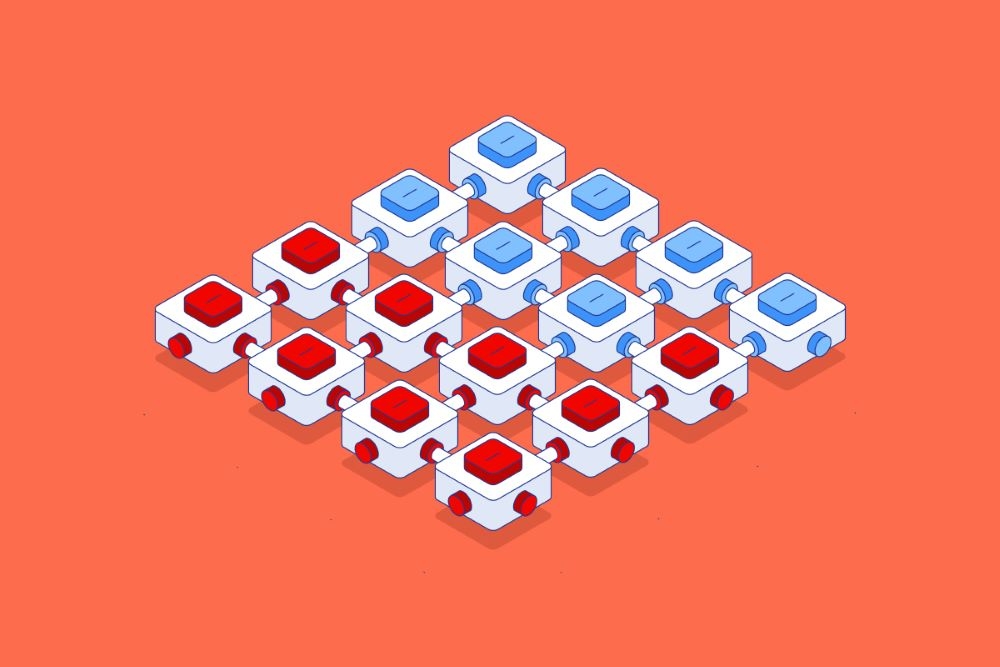
Der Angreifer kehrt dann zur Blockchain zurück, bevor die ursprüngliche BTC-Transaktion bestätigt wird. Mit überlegener Mining-Leistung erstellen Hacker eine alternative Version der Blockchain, bei der die ursprüngliche Transaktion nie stattgefunden hat.
Damit der Angriff erfolgreich ist, müssen neue Blöcke von Knoten im Netzwerk genehmigt werden und zur offiziellen Version der Blockchain werden. In diesem Fall behält der Hacker sowohl BTC als auch USD von der Transaktion fern.
Obwohl es in der Theorie beängstigend klingt, ist es in Wirklichkeit nahezu unmöglich, einen 51-Prozent-Angriff auf große Blockchain-Netzwerke wie Bitcoin durchzuführen, denn:
Enorme Kosten: Die Kontrolle von mehr als 50 % der Rechenleistung erfordert eine enorme Menge an Ressourcen, von Mining-Hardware bis hin zu Energiekosten.
Wettbewerbsfähigkeit des Netzwerks: Bei einer großen Anzahl von Minern und einem weltweit verteilten Netzwerk ist es fast unmöglich, die Gesamt-Hashrate anderer Miner zu übertreffen.
Begrenzte Kontrolle: Selbst wenn ein Angriff erfolgreich ist, können Hacker die Regeln des Bitcoin-Protokolls nicht ändern oder auf Benutzerressourcen zugreifen, die über die von ihnen kontrollierten Wallet-Adressen hinausgehen.
Obwohl große Blockchains wie Bitcoin relativ sicher sind, sind kleinere Netzwerke mit schwacher Rechenleistung immer noch ein leichtes Ziel für Angriffe. Dies unterstreicht die Bedeutung einer kontinuierlichen Verbesserung der Sicherheit und Dezentralisierung des Netzwerks.
51 %-Angriff und das unmögliche Trilemma (Blockchain-Trilemma)
51 % Angriff ist nicht nur eine gefährliche Form des Angriffs, sondern unterstreicht auch einen wichtigen Aspekt des Blockchain-Designs: die Gewährleistung der Sicherheit (Security). Sicherheit ist jedoch nur eines von drei Elementen, die das Blockchain-Trilemma ausmachen – die Herausforderungen, denen Entwickler beim Entwurf einer idealen Blockchain gegenüberstehen, darunter:
Dezentralisierung: Stellt sicher, dass das Netzwerk nicht von der Kontrolle einer Einzelperson oder Organisation abhängig ist. Dies trägt dazu bei, dass die Blockchain Transparenz und Dezentralisierung aufrechterhält.
Skalierbarkeit: Ermöglicht eine Erhöhung der Anzahl von Transaktionen, ohne die Netzwerkleistung zu beeinträchtigen.
Sicherheit: Die Fähigkeit, das Netzwerk vor Angriffen, Systemfehlern oder unerwünschten Vorfällen zu schützen.
Blockchain-Trilemma: Der unvermeidliche Kompromiss
Nach diesem Modell ist es schwierig, alle drei Faktoren gleichzeitig zu erreichen. Stattdessen müssen Blockchains oft Kompromisse zwischen ihnen eingehen:
Eine dezentrale und sichere Blockchain (wie Bitcoin) kann Schwierigkeiten bei der Skalierung haben.
Eine gute und sichere skalierbare Blockchain muss möglicherweise weniger dezentralisiert sein und sich auf einige wenige Hauptkontrolleinheiten verlassen.
Eine dezentrale und skalierbare Blockchain kann Sicherheitsrisiken unterliegen, was sie zu einem leichten Ziel für Angriffe wie 51 %-Angriffe macht.
Beispiele aus dem wirklichen Leben für Bitcoin und Ethereum im Trilemma
Bitcoin: Bitcoin gilt heute als eine der sichersten Blockchains. Der zu zahlende Preis ist jedoch eine begrenzte Skalierbarkeit. Trotz der Implementierung vieler technischer Innovationen wie SegWit oder Lightning Network hat Bitcoin immer noch Schwierigkeiten, große Transaktionsvolumina gleichzeitig zu verarbeiten.
Ethereum: Ethereum versucht, alle drei Faktoren auszugleichen, steht aber dennoch vor vielen Herausforderungen. Der Übergang zu Proof of Stake (PoS) ist ein Versuch, die Skalierbarkeit zu verbessern, ohne auf Sicherheit und Dezentralisierung zu verzichten, aber der Prozess ist noch im Gange und unvollständig.
Obwohl die Sicherheit im Blockchain-Trilemma immer an erster Stelle steht, bedeutet dies nicht, dass die übrigen Faktoren weniger wichtig sind. Ein Netzwerk, das dezentral und sicher ist, aber nicht skalierbar ist, wird den Wachstumsanforderungen nicht gerecht. Umgekehrt wird eine gut skalierbare Blockchain, der es an Sicherheit mangelt, leicht angegriffen, wie es bei kleinen Blockchain-Netzwerken der Fall ist, die einen 51-Prozent-Angriff erlitten haben.
Allerdings handelt es sich bei Trilemma nicht um eine absolute Grenze, sondern um ein Modell zur Veranschaulichung der Herausforderungen beim Blockchain-Design. Derzeit wurden und werden viele Lösungen entwickelt, um dieses Problem zu lösen:
Sharding: Ethereum wendet diese Technik an, um Blockchain-Daten in kleinere Segmente aufzuteilen, was die Skalierbarkeit erhöht, ohne die Sicherheit zu beeinträchtigen.
Schicht 2: Netzwerke wie Polygon oder Lightning Network fungieren als zweite Schicht und verarbeiten Transaktionen außerhalb der Hauptkette, um die Last zu reduzieren.
Hybride Mechanismen: Einige neue Blockchains kombinieren Proof of Work (PoW) und Proof of Stake (PoS), wie Kadena, um alle drei Faktoren zu optimieren.
2 prominente 51 %-Angriffe auf dem Kryptowährungsmarkt
1. Bitcoin Gold (BTG)
Im Jahr 2018 wurde Bitcoin Gold Opfer eines massiven 51-Prozent-Angriffs, bei dem etwa 18 Millionen US-Dollar an Vermögenswerten gestohlen wurden. Danach musste die Bittrex-Börse BTG dekotieren.
Im Januar 2019 kam es am 23. Januar zu einem weiteren 51-Prozent-Angriff, bei dem 14 Blöcke aus der Bitcoin-Gold-Blockchain entfernt wurden. Innerhalb einer Minute wurden etwa 13 neue Blöcke hinzugefügt und 1.900 BTG doppelt ausgegeben.
Am 24. Januar kam es zu einem weiteren 51-Prozent-Angriff, bei dem 15 weitere alte Blöcke entfernt und 16 neue Blöcke hinzugefügt wurden, wodurch etwa 5.267 BTG doppelt ausgegeben wurden.
Der Gesamtschaden der beiden Angriffe belief sich auf gestohlene und doppelte Ausgaben in Höhe von etwa 72.000 US-Dollar. Nach diesen Angriffen erhöhte Binance die Bestätigungsanforderung für BTG-Auszahlungen auf 20 Bestätigungen, um den Schaden zu minimieren.
2. Ethereum Classic (ETC)
Auch Ethereum Classic wurde zu 51 % Opfer von Angriffen. Im Jahr 2019 wurden bei einem 51-Prozent-Angriff mehr als 40.000 ETC von der Gate.io-Börse gestohlen. Diese Vorfälle führten dazu, dass Kryptowährungsbörsen die Sicherheit des ETC-Netzwerks in Frage stellten und Handelspaare mit der Münze entfernten.
Anschließend war das Ethereum Classic-Netzwerk im Jahr 2020 weiterhin mehreren 51 %-Angriffen ausgesetzt.
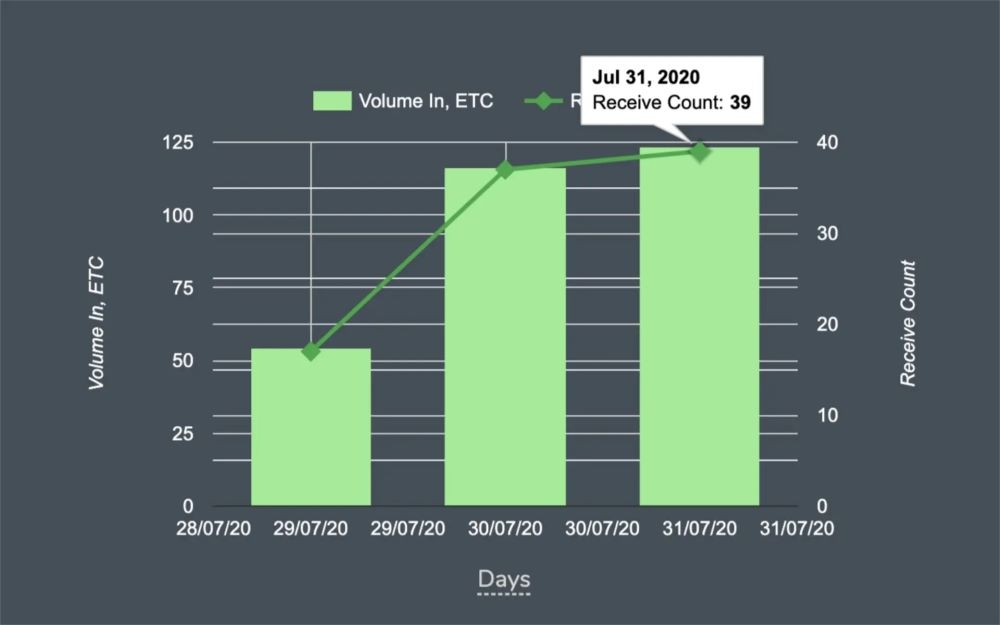
Die 51 % der Angriffe auf Bitcoin Gold und Ethereum Classic zeigen, dass auch große, dezentrale und hochwertige Blockchains ohne starke Sicherheitsmaßnahmen immer noch Ziel von Angriffen sein können.
Die finanziellen Verluste durch 51 %-Angriffe können enorm sein und auch das Vertrauen der Benutzer und Börsen in diese Kryptowährung erheblich beeinträchtigen.
Die Zukunft von 51 % Attack und mögliche Lösungen
Entwicklungstrend: Heutzutage sind große Blockchains wie Ethereum auf PoS umgestiegen, um das Risiko zu minimieren, während Bitcoin weiterhin PoW beibehält, sich aber auf die globale Streuung von Minern verlässt, um die Sicherheit zu gewährleisten.
Mögliche Lösungen:
Sharding: Aufteilung der Blockchain in kleine Segmente, um die Last zu reduzieren und die Leistung zu steigern und gleichzeitig eine zentrale Kontrolle zu verhindern.
Kombinierter Mechanismus: Einige Projekte experimentieren mit der Kombination von PoW und PoS, um die Stärken beider Mechanismen zu nutzen.
Die Rolle der Regulierung: Staatliche Regulierung kann eine wichtige Rolle bei der Verhinderung von Angriffen spielen. Beispielsweise kann die Anforderung, dass Blockchain-Projekte internationalen Sicherheitsstandards entsprechen, dazu beitragen, bestimmte Risiken zu mindern.
Abschließen
Wenn Sie wissen, was ein 51-Prozent-Angriff ist, können Sie nicht nur Ihre Vermögenswerte schützen, sondern auch das Sicherheitsniveau von Blockchain-Projekten genau einschätzen. Durch die Auswahl seriöser Projekte, den Einsatz von Sicherheitsmaßnahmen und die Diversifizierung Ihres Portfolios können Sie das Risiko dieser Bedrohung minimieren.