


Hauptpunkte
Während Genehmigungen Transaktionen im Web3 vereinfachen können, können sie auch zu Phishing-Angriffen und Genehmigungsmissbrauch führen, wenn sie nicht sorgfältig verwaltet werden.
Betrüger nutzen oft unbegrenzte Genehmigungen und unverifizierte Verträge aus, um Gelder abzuziehen, weshalb es für Benutzer wichtig ist, Genehmigungen zu begrenzen und den Zugriff zu widerrufen, wenn er nicht mehr notwendig ist.
Verwenden Sie immer vertrauenswürdige Plattformen, bleiben Sie über die neuesten Phishing-Schemata informiert und nutzen Sie Tools wie die integrierten Sicherheitsvorkehrungen der Binance Web3 Wallet, um Ihre Vermögenswerte zu schützen.

In der Web3-Welt treiben Smart Contracts und dezentrale Anwendungen (DApps) die meisten der heutigen aufregenden Innovationen voran. Aber mit großartiger Technik kommt eine große Verantwortung. Eine entscheidende, aber oft übersehene Funktion von Web3-Interaktionen ist die Genehmigung – die Erlaubnis, die Benutzer Drittanbietern erteilen, um ihre Gelder zu verwalten. Während dies Transaktionen vereinfachen kann, birgt es auch Risiken, wenn es nicht sorgfältig gehandhabt wird. In diesem Leitfaden werden wir die versteckten Gefahren von Genehmigungen aufschlüsseln und Ihnen Schritte zeigen, um Ihre Vermögenswerte in Web3 zu schützen.
Genehmigungen verstehen
Genehmigungen im Web3-Bereich zu erteilen, ist wie das Ausstellen eines All-Access-Passes in einem Freizeitpark – sobald jemand ihn hat, muss er nicht an jeder Fahrt anhalten und ein Ticket kaufen. Wenn Sie einem Drittanbieter, sei es ein Smart Contract oder ein externes Konto (EOA), die Genehmigung erteilen, lassen Sie ihn Token aus Ihrer Wallet bewegen, ohne jedes Mal mit Ihnen Rücksprache halten zu müssen. Einmal erteilt bleibt diese Erlaubnis aktiv, bis Sie entweder den genehmigten Betrag ausgeben oder sie manuell widerrufen.
Ob beim Übertragen, Tauschen, Staken von Token oder beim Listen von NFTs zum Verkauf, diese Genehmigungen sparen Ihnen ständige Bestätigungen, wie das Überspringen der Ticketkasse bei jeder Fahrt mit einem Parkpass. Neben der Einsparung von Zeit können Genehmigungen auch Gasgebühren sparen, indem die Anzahl der Male reduziert wird, die Sie Transaktionen genehmigen müssen. Zum Beispiel kann ein Benutzer einen bestimmten Betrag eines Tokens, wie USDT, an einen Smart Contract genehmigen, sodass dieser Transaktionen in ihrem Namen abwickeln kann, ohne wiederholte Bestätigungen für jede einzelne zu benötigen.
Ein typischer Genehmigungsfluss
Unten finden Sie eine vereinfachte Aufschlüsselung eines typischen Genehmigungsflusses.

Verbindung: Der Benutzer verbindet seine Wallet mit der DApp und initiiert die gewünschte Interaktion. Dies kann Aktionen wie Übertragen, Tauschen, Verleihen, Staken oder Auflisten von NFTs umfassen.
Transaktionsinitiierung: Eine Transaktionsanforderung erscheint, die die Details der Genehmigung anzeigt. Diese umfassen normalerweise:
Den verwendeten Token und den genehmigten Betrag.
Die Adresse, die die Genehmigung erhält (normalerweise die Vertragsadresse der DApp).
Eine Beschreibung der durchgeführten Aktion.
Transaktionsbestätigung: Nachdem der Benutzer die Genehmigungsanforderung bestätigt hat, wird sie auf der Blockchain aufgezeichnet. Die DApp hat die Erlaubnis, den angegebenen Betrag an Tokens im Namen des Benutzers auszugeben oder zu übertragen.
Gelder ausgeben: Wenn der Smart Contract versucht, einen Token auszugeben, überprüft der Tokenvertrag, ob die Genehmigung erteilt wurde. Wenn ja, wird die Transaktion fortgesetzt und die Gelder werden ausgegeben.
Das Risiko: Genehmigungsmissbrauch
Während Genehmigungen die Interaktionen mit DApps vereinfachen, führen sie auch zu Sicherheitsrisiken, insbesondere durch Phishing-Angriffe. Böswillige Akteure können diesen Mechanismus ausnutzen, indem sie Benutzer tricksen, Genehmigungen für Transaktionen an Smart Contracts oder externen Konten (EOAs), die unter ihrer Kontrolle stehen, zu erteilen, was zu einem Abzug der Gelder des Benutzers führen kann.
Bitte beachten Sie, dass nach der Erteilung solcher Genehmigungen die meisten Web3-Wallets keine weiteren biometrischen oder 2FA-Authentifizierungen für Smart Contracts oder EOs benötigen, um eine Übertragung Ihrer Tokens zu initiieren.
Es gibt zwei Hauptmethoden zur Erteilung von Tokenberechtigungen:
Genehmigungsfunktionen: Diese ermöglichen es dem Wallet-Besitzer, einen bestimmten Betrag an Tokens zur Verwendung zu genehmigen, der in Kraft bleibt, bis der festgelegte Betrag erreicht ist.

Für NFTs wird häufig die setApprovalForAll() Funktion verwendet, die der Plattform die Möglichkeit gibt, Ihr NFT nach einem Verkauf zu übertragen.

Die meisten NFT-Marktplätze verwenden unbegrenzte Genehmigungen, um Transaktionen zu vereinfachen, da begrenzte Genehmigungen nur für eine Adresse gleichzeitig erteilt werden können.
Genehmigungsfunktionen: Diese regeln die Token-Genehmigung und erteilen die Erlaubnis für einen Smart Contract, bis zu einem bestimmten Betrag auszugeben.

Was ist Genehmigungsphishing?
Genehmigungsphishing geschieht, wenn Betrüger Benutzer dazu bringen, ihnen die Erlaubnis zu erteilen, auf ihre Krypto zuzugreifen und sie auszugeben. In Web3 sind Genehmigungen wie das Geben eines Schlüssels zu Ihrer Wallet – sie erlauben es jemandem, Token oder NFTs in Ihrem Namen zu bewegen, ohne Sie erneut zu fragen. Betrüger nutzen dies aus, indem sie gefälschte DApps oder Websites erstellen, die legitim erscheinen, und tricksen Benutzer dazu, Verträge zu genehmigen, die den Betrügern die Kontrolle über ihre Gelder geben.
Typischerweise nutzen Betrüger diese beiden gängigen Methoden, um Gelder zu extrahieren:
transferFrom() Funktion: Überträgt Gelder von Ihrer Wallet auf ein anderes Konto, nachdem die Genehmigung erteilt wurde.
Multicall() Funktion: Führt mehrere transferFrom-Aufrufe in einer einzigen Transaktion aus und bewegt Gelder zu verschiedenen betrügerisch kontrollierten Adressen.
Wenn die Genehmigung nicht widerrufen wird, bleibt sie unbegrenzt aktiv, sodass Betrüger mehr Gelder stehlen können, lange nachdem Ihre ursprüngliche Interaktion mit der bösartigen DApp stattgefunden hat. Es gab Fälle, in denen Gelder Wochen nach dem ursprünglichen Diebstahl gestohlen wurden, weil die Genehmigung weiterhin aktiv war.
Lassen Sie uns aufschlüsseln, wie ein typischer Genehmigungsphishing-Angriff funktioniert.
1. Die Vorbereitung: Angreifer erstellen oft gefälschte Websites oder Anwendungen, die legitime Plattformen nachahmen. Dies könnten alles sein, von Mining-, Handels-, Staking-Diensten bis hin zu NFT-Marktplätzen und anderen blockchainbasierten Anwendungen.
2. Der Köder: Die Opfer werden durch Phishing-E-Mails, gefälschte Anzeigen oder Links in sozialen Medien angelockt. Betrüger erzeugen Dringlichkeit und überzeugen die Benutzer, schnell zu handeln, um Gewinne zu maximieren.
3. Der Haken: Die gefälschte Plattform fordert den Benutzer auf, eine Transaktion zu genehmigen, wodurch der Betrüger die Erlaubnis erhält, Token auszugeben. Wenn der Genehmigungsbetrag groß oder unbegrenzt ist, kann der Betrüger weiterhin Gelder abheben, bis dieser Wert erreicht ist oder das Opfer die Erlaubnis widerruft.
4. Der Sinker: Nachdem die Genehmigung erteilt wurde, führt der Betrüger Funktionen wie transferFrom() oder Multicall() aus und überträgt Token auf Konten, die sie kontrollieren.

Beliebte Taktiken umfassen die Verwendung gefälschter Airdrops, betrügerischer Mining- oder Staking-Websites, gefälschter Handelsplattformen und betrügerischer NFT-Prägungsdienste, um Opfer dazu zu bringen, Genehmigungen zu erteilen. Vorsicht in Verbindung mit der Gewohnheit, unnötige Genehmigungen zu widerrufen, kann helfen, Sie vor solchen Angriffen zu schützen.
Echte Beispiele
Genehmigung an die Wallet eines Betrügers erteilen
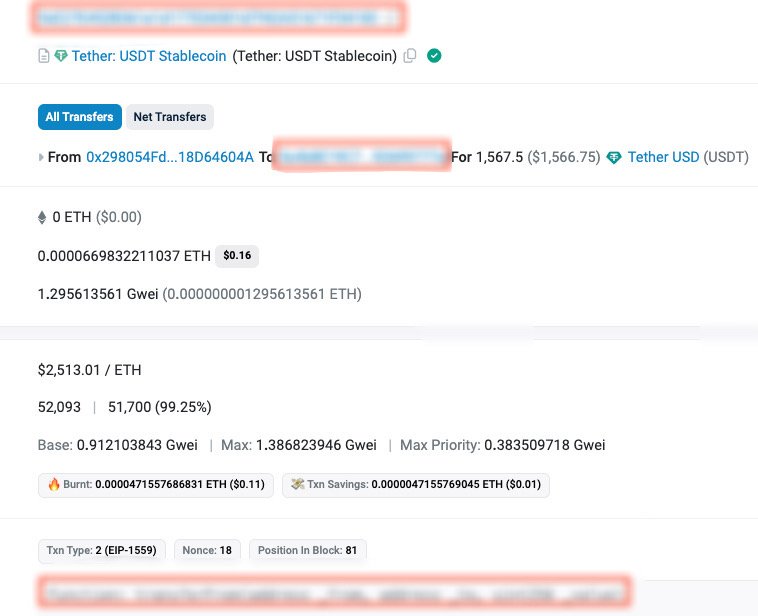
Das Opfer wurde dazu verleitet, einer gefälschten Binance WhatsApp-Gruppe beizutreten, wo selbsternannte Anlageberater sie zu einer Phishing-DApp leiteten, die als Web3-Anlageplattform getarnt war. Nachdem sie ihre Krypto-Wallet mit der DApp verbunden hatten, gaben die Benutzer unwissentlich dem Betrüger die Erlaubnis, ihre Gelder auszugeben, indem sie einen unbegrenzten Betrag an USDT genehmigten.

Nachdem die Genehmigung erteilt wurde, verwendete der Betrüger den transferFrom-Befehl, um alle Gelder von der Wallet des Opfers auf seine eigene zu übertragen.
Genehmigung an einen bösartigen Vertrag erteilen
In einem Fall, der ein weiteres häufiges Szenario veranschaulicht, wurde das Opfer durch Versprechen von hohen täglichen Gewinnen getäuscht, wenn es über die DApp investiert, die die Betrüger empfahlen. Der Benutzer genehmigte einen gefälschten Vertrag, der es ihm ermöglichte, unbegrenzte Mengen seiner slisBNB-Token zuzugreifen.

Der Betrüger verwendete dann die Multicall-Funktion, die es ermöglicht, mehrere Übertragungen auf einmal auszuführen, um die Token des Opfers auf mehrere verschiedene Konten unter der Kontrolle des Betrügers zu übertragen.


Da das Opfer sich des Verstoßes nicht bewusst war, wurde die Genehmigung nicht widerrufen. Der Betrüger kehrte 21 Tage später zurück und verwendete dasselbe Verfahren, um zusätzliche Token aus der Wallet des Opfers zu stehlen.

Wie die Binance Web3 Wallet Sie schützt
Benutzer, die die Welt der dezentralen Anwendungen mit der Binance Web3 Wallet erkunden, genießen zusätzliche Sicherheitsvorkehrungen gegen gängige Web3-Bedrohungen, einschließlich Genehmigungsmissbrauch.
Wenn Sie kurz davor sind, Gelder an unverifizierte oder potenziell riskante Verträge zu genehmigen, gibt die Binance Web3 Wallet eine Warnung aus und kennzeichnet die Transaktion als unsicher. Diese Aufforderung gibt Ihnen die Möglichkeit, es sich anders zu überlegen und potenzielle Betrügereien zu vermeiden. Es ist immer wichtig, die Details zu überprüfen und Ihre eigenen Recherchen durchzuführen, bevor Sie mit einer Genehmigung fortfahren.
Die Binance Web3 Wallet gibt Ihnen auch mehr Kontrolle über Ihre Genehmigungen, indem sie es Ihnen ermöglicht:
Überprüfen und widerrufen Sie alle Genehmigungen, die Sie nicht erkennen oder die Sie nicht mehr benötigen.


Trennen Sie sich von verdächtigen oder nicht erkannten DApps.


Sich vor Phishing schützen
Um im Web3-Bereich sicher zu bleiben und Phishing-Angriffe zu vermeiden, ist es wichtig, einige grundlegende Vorsichtsmaßnahmen zu treffen:
Genehmigungen begrenzen: Anstatt unbegrenzte Erlaubnis zu erteilen, dass jemand Ihre Gelder ausgibt, setzen Sie ein Limit dafür, wie viel auf einmal genehmigt werden kann. Auch wenn es ein wenig mehr an Gasgebühren kosten könnte, ist es weitaus sicherer, als alles zu verlieren. Und denken Sie daran, genehmigen Sie niemals Gelder an persönliche Wallet-Adressen (EOAs), es sei denn, Sie sind sich absolut sicher, dass Sie dem Besitzer vertrauen können.
Bleiben Sie bei vertrauenswürdigen Plattformen: Wenn eine Plattform verdächtig oder unbekannt erscheint, ist es am besten, sie zu vermeiden. Überprüfen Sie immer die URL der Website, um sicherzustellen, dass Sie mit einem legitimen Dienst interagieren.
Seien Sie vorsichtig bei Schnelle-Reich-Werden-Schemata: Angebote, die zu gut erscheinen, um wahr zu sein, sind es meistens. Vermeiden Sie unerbetene Nachrichten oder Websites, die massive Belohnungen oder schnelle Gewinne versprechen, insbesondere wenn sie erfordern, dass Sie dringende Maßnahmen ergreifen, die Ihre Krypto-Wallet betreffen.
Verwenden Sie sichere Wallets: Entscheiden Sie sich für seriöse Wallets mit integrierten Sicherheitsfunktionen wie der Binance Web3 Wallet, die Sie vor riskanten Token, Websites und Transaktionen warnt, einschließlich Warnungen vor bösartigen Verträgen oder falschen Adressen.
Informiert bleiben: Halten Sie sich über die neuesten Betrugstaktiken und Sicherheitsmaßnahmen in der Web3-Welt auf dem Laufenden. Je mehr Sie wissen, desto schwerer wird es für Betrüger, Sie unvorbereitet zu erwischen.
Abschließende Gedanken
Die richtigen Gewohnheiten zu übernehmen und wachsam zu bleiben, wird Ihre Web3-Reise sicherer und lohnender machen. Die proaktiven Schritte, die Sie heute unternehmen, wie das Vermeiden unbegrenzter Genehmigungen und das bewusste Achten auf verdächtige Angebote, können helfen, kostspielige Fehler morgen zu vermeiden. Während die integrierten Sicherheitsvorkehrungen der Binance Web3 Wallet wertvolle Unterstützung bieten, bleibt letztendlich Ihr Bewusstsein die erste Verteidigungslinie. Also, bleiben Sie clever, bleiben Sie sicher und genießen Sie weiterhin sicher die Vorteile der dezentralen Welt.