


Von: Lisa & Shan@SlowMist Sicherheitsteam
Nach Angaben des SlowMist-Sicherheitsteams erlitt Ledger Connect Kit am Abend des 14. Dezember 2023 (Pekinger Zeit) einen Angriff auf die Lieferkette und der Angreifer erbeutete mindestens 600.000 US-Dollar.
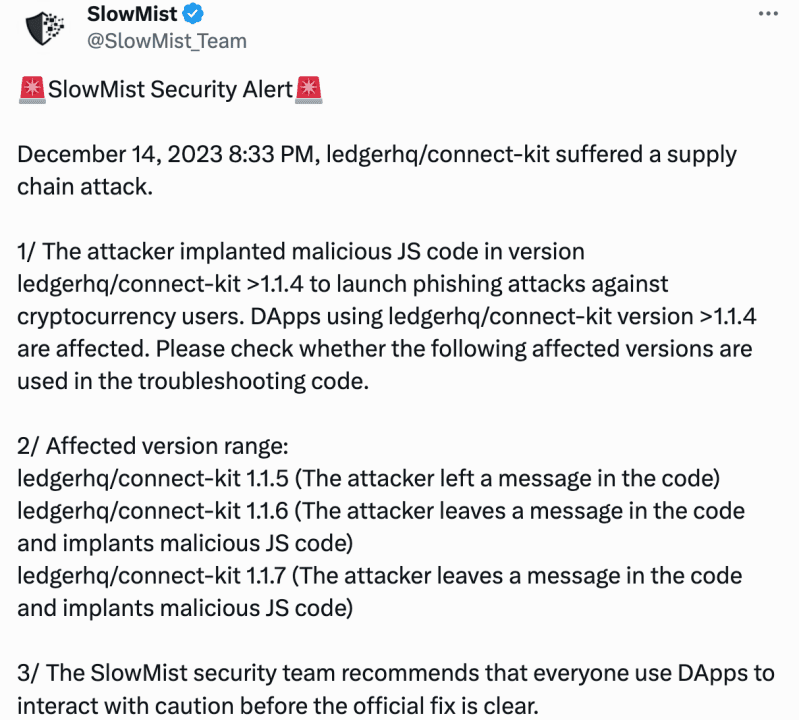
Das SlowMist-Sicherheitsteam griff sofort in die Analyse ein und gab eine Frühwarnung heraus:
Derzeit ist der Vorfall offiziell gelöst und das SlowMist-Sicherheitsteam teilt die Notfallinformationen nun wie folgt mit:
Zeitleiste
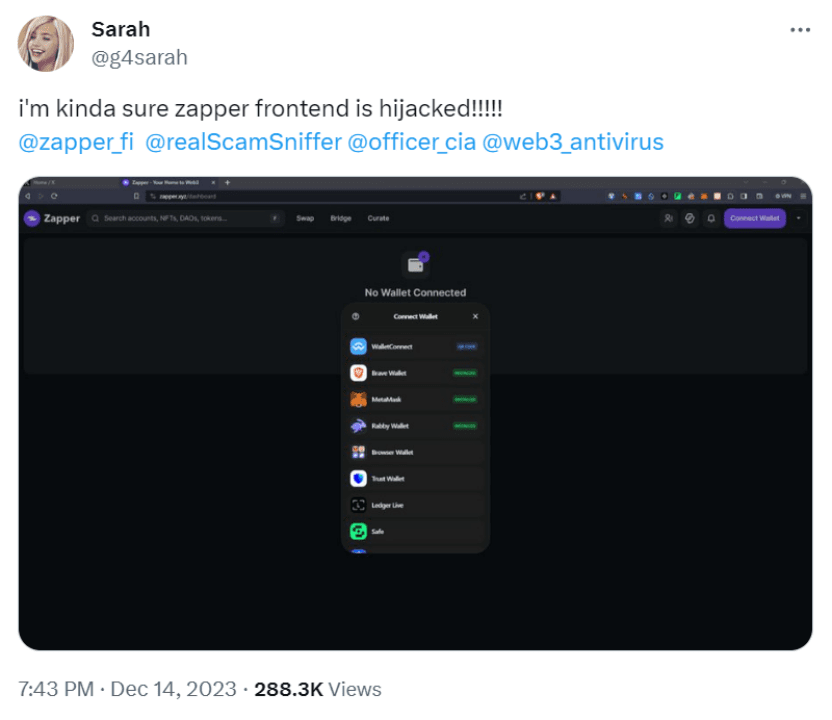
Um 19:43 Uhr gab der Twitter-Nutzer @g4sarah an, dass der Verdacht besteht, dass das Frontend des DeFi-Asset-Management-Protokolls Zapper gekapert wurde.
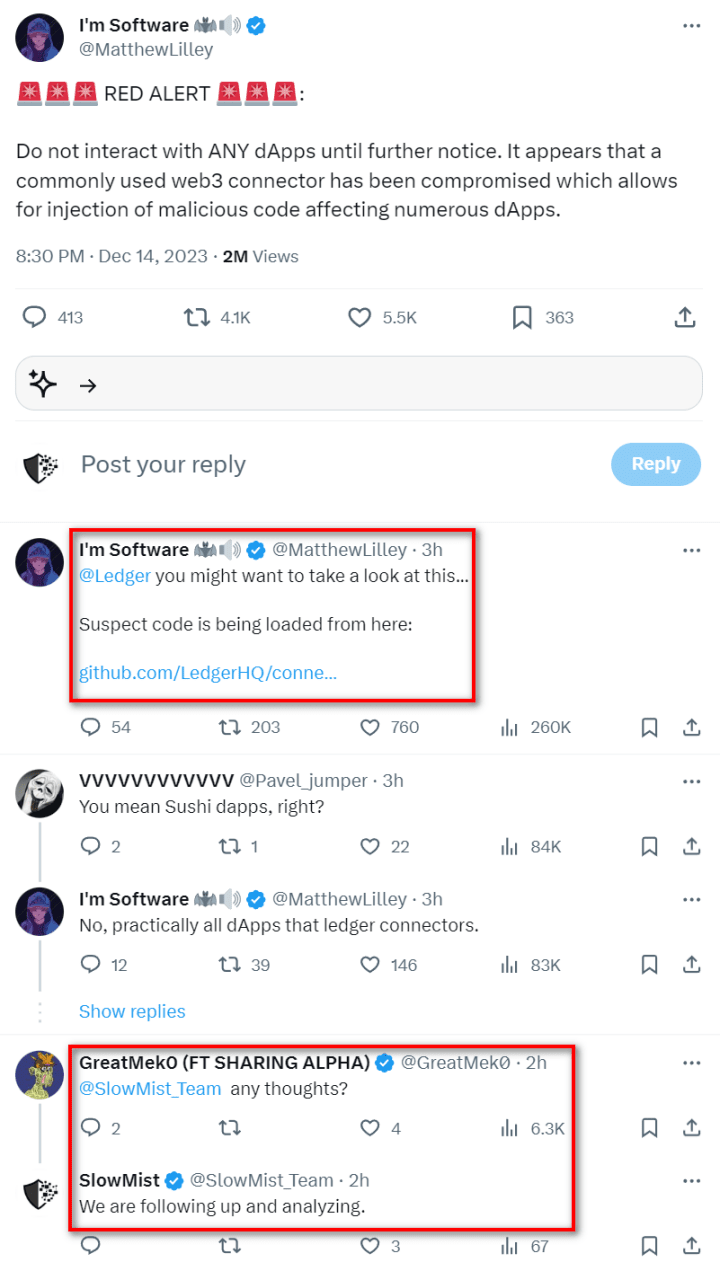
Um 20:30 Uhr gab Matthew Lilley, Chief Technology Officer von Sushi, auf Twitter eine Warnung heraus: „Benutzer werden gebeten, bis auf Weiteres nicht mit dApps zu interagieren.“ Ein häufig verwendeter Web3-Connector (eine JavaScript-Bibliothek, Teil des web3-react-Projekts) Es wird vermutet, dass es kompromittiert wurde, wodurch Schadcode in zahlreiche dApps eingeschleust werden konnte.“ Später hieß es, dass Ledger möglicherweise verdächtigen Code habe. Das SlowMist-Sicherheitsteam erklärte umgehend, dass es diesen Vorfall weiterverfolge und analysiere.
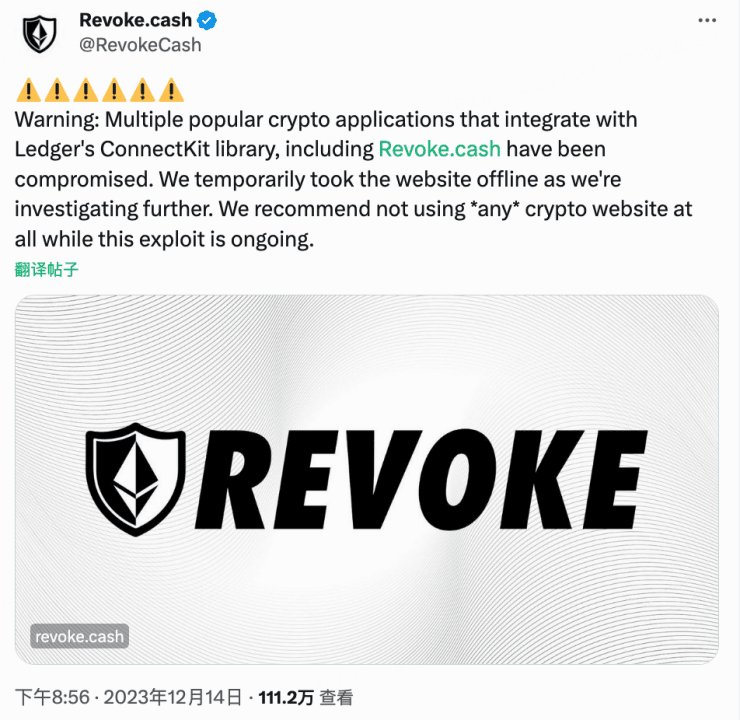
Um 20:56 Uhr twitterte Revoke.cash: „Mehrere gängige kryptografische Anwendungen, die in die Ledger Connect Kit-Bibliothek integriert sind, einschließlich Revoke.cash, wurden kompromittiert. Wir haben die Website vorübergehend geschlossen. Wir empfehlen, die Schwachstelle zu beheben. Verwenden Sie keine.“ verschlüsselte Websites während des Ausnutzungszeitraums.“ Anschließend erklärte das kettenübergreifende DEX-Projekt Kyber Network, dass es aus Vorsicht die Front-End-Benutzeroberfläche deaktiviert habe, bis die Situation klar sei.
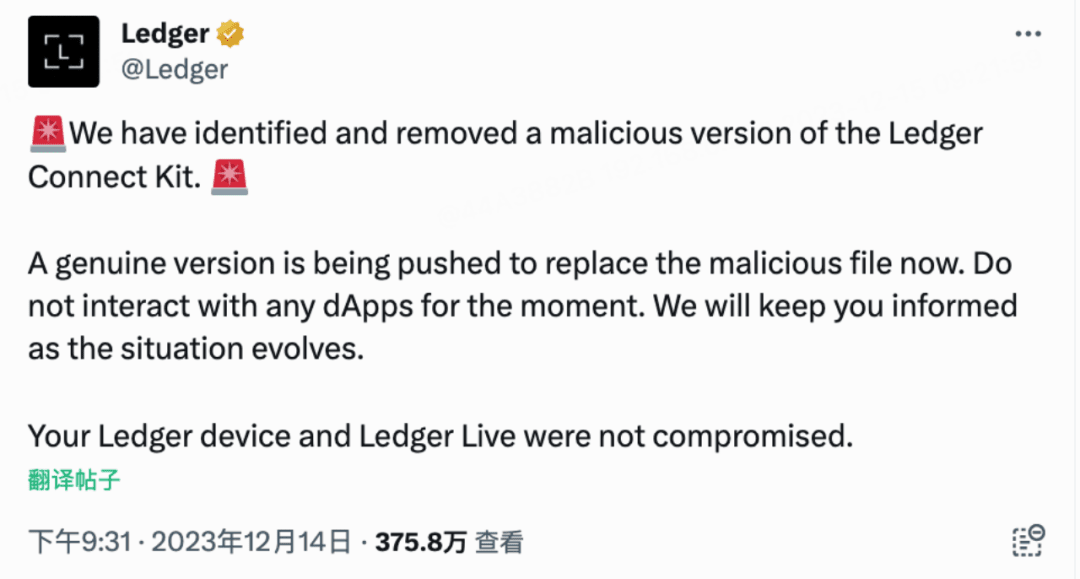
Um 21:31 Uhr gab Ledger außerdem eine Erinnerung heraus: „Wir haben die bösartige Version des Ledger Connect Kit identifiziert und gelöscht. Wir drängen jetzt auf die Originalversion, um die bösartigen Dateien zu ersetzen. Bitte interagieren Sie vorerst nicht mit dApps.“ . Wenn es neue Situationen gibt, werden wir Sie benachrichtigen. Ihr Ledger-Gerät und Ledger Live wurden nicht gefährdet.
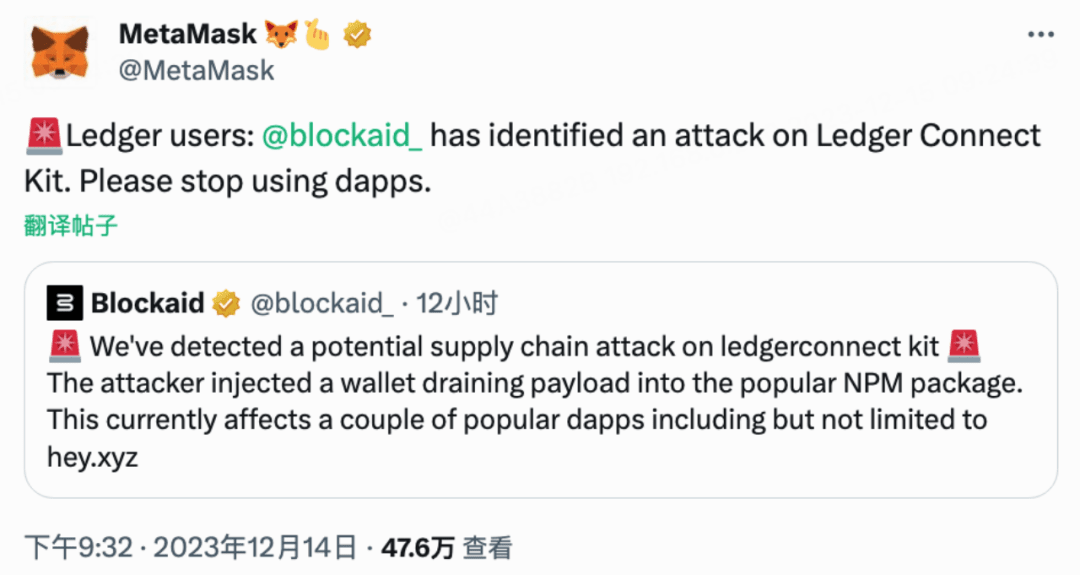
Um 21:32 Uhr gab MetaMask außerdem eine Erinnerung heraus: „Bevor Benutzer Transaktionen im MetaMask-Portfolio durchführen, stellen Sie bitte sicher, dass die Blockaid-Funktion in der MetaMask-Erweiterung aktiviert wurde.“
Angriffswirkung
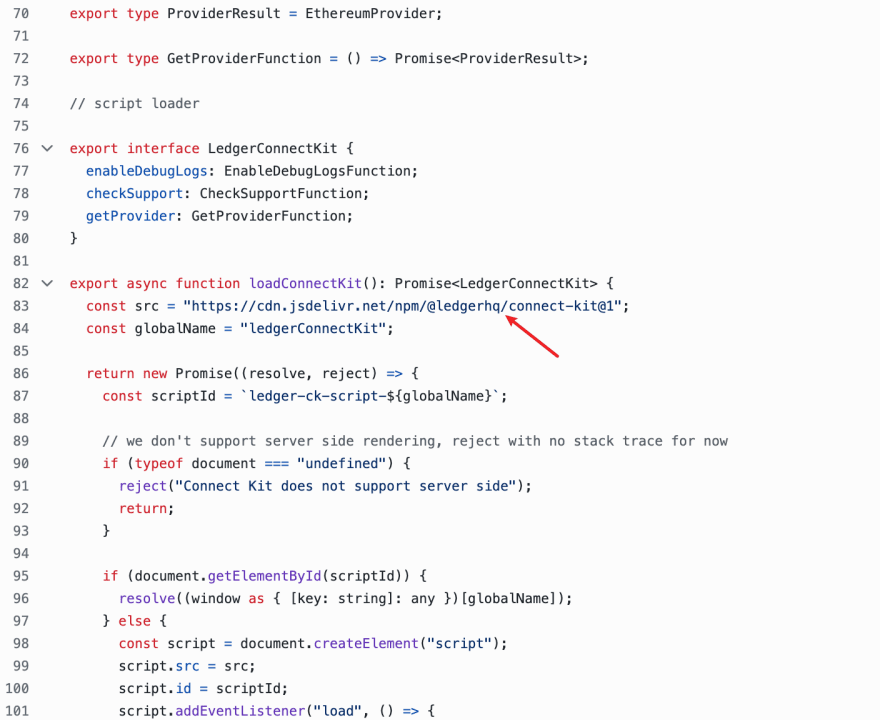
Das SlowMist-Sicherheitsteam begann sofort mit der Analyse des relevanten Codes. Wir stellten fest, dass der Angreifer bösartigen JS-Code in die Version @ledgerhq/connect-kit =1.1.5/1.1.6/1.1.7 implantiert und den normalen Code direkt durch die Drainer-Klasse ersetzt hat Die Fensterlogik öffnet nicht nur das gefälschte DrainerPopup-Popup-Fenster, sondern verwaltet auch die Übertragungslogik verschiedener Assets. Phishing-Angriffe auf Benutzer von Kryptowährungen über CDN-Verbreitung.
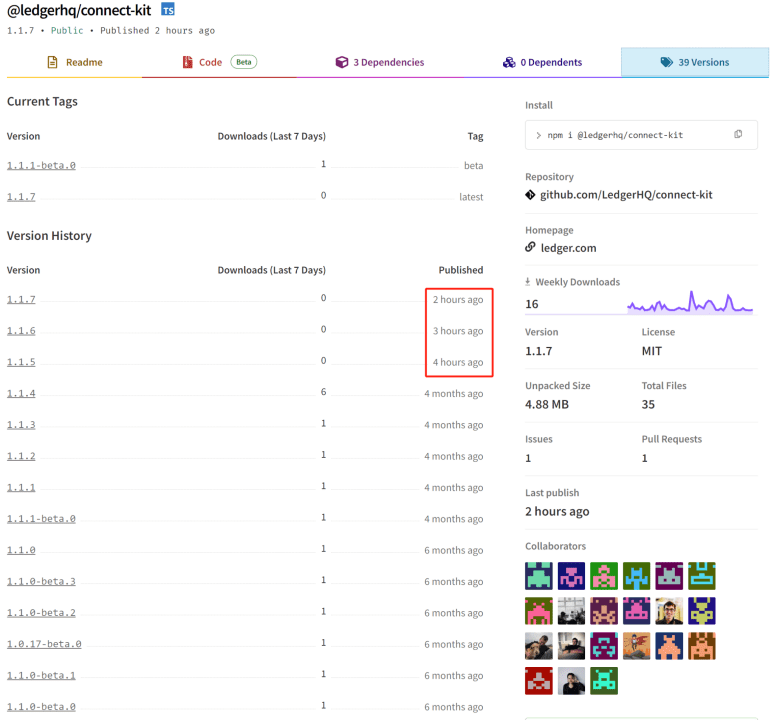
Betroffener Versionsbereich:
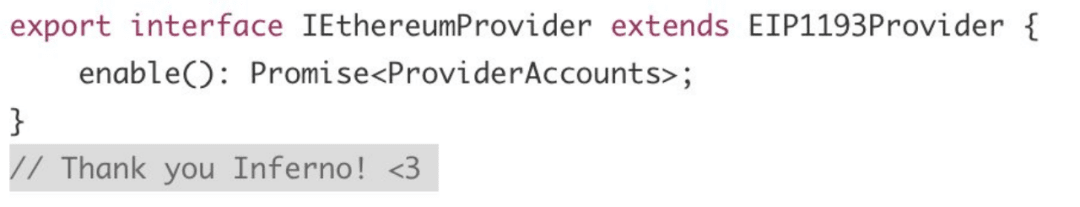
@ledgerhq/connect-kit 1.1.5 (Der Angreifer erwähnte Inferno im Code, vermutlich als Hommage an Inferno Drainer, eine Phishing-Gruppe, die sich auf Multi-Chain-Betrug spezialisiert hat)
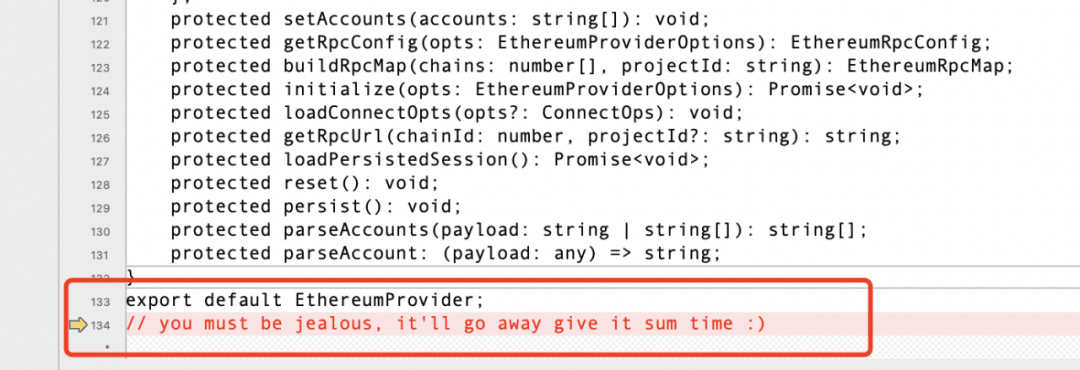
@ledgerhq/connect-kit 1.1.6 (Der Angreifer hat eine Nachricht im Code hinterlassen und bösartigen JS-Code implantiert)
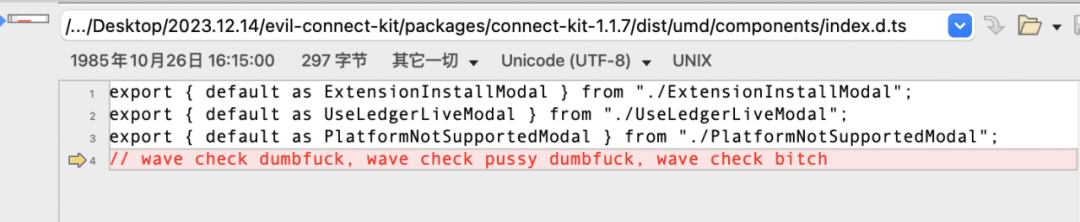
@ledgerhq/connect-kit 1.1.7 (Der Angreifer hat eine Nachricht im Code hinterlassen und bösartigen JS-Code implantiert)
Ledger gab an, dass das Ledger-Wallet selbst nicht betroffen sei, wohl aber die Anwendungen, die die Ledger Connect Kit-Bibliothek integrieren.
Allerdings verwenden viele Anwendungen das Ledger Connect Kit (wie SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash usw.), und die Auswirkungen werden nur noch größer sein.
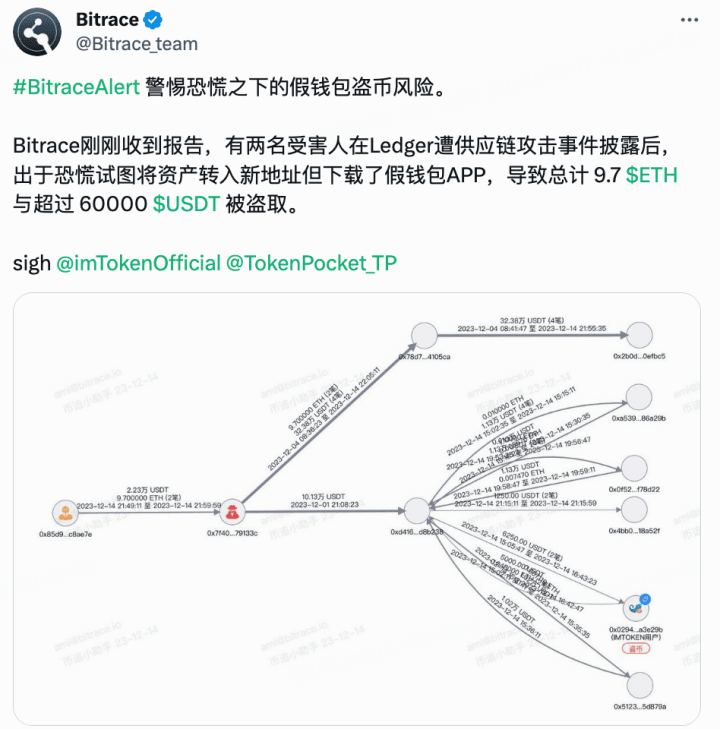
Bei diesem Angriff kann der Angreifer beliebigen Code mit derselben Berechtigungsstufe wie die Anwendung ausführen. Beispielsweise kann der Angreifer ohne Interaktion sofort alle Gelder des Benutzers abziehen; er veröffentlicht eine große Anzahl von Phishing-Links, um Benutzer dazu zu bringen, sich täuschen zu lassen, und versucht sogar, Vermögenswerte an eine neue Adresse zu übertragen lädt eine gefälschte Wallet herunter, was zu einem Vermögensverlust führt.
Technische und taktische Analyse
Wir haben die Auswirkungen des oben genannten Angriffs analysiert und auf der Grundlage historischer Notfallerfahrungen vermutet, dass es sich möglicherweise um einen vorsätzlichen Social-Engineering-Phishing-Angriff handelt.
Laut einem Tweet von @0xSentry handelt es sich bei einer der von den Angreifern hinterlassenen digitalen Spuren um das Gmail-Konto von @JunichiSugiura (Jun, einem ehemaligen Ledger-Mitarbeiter), das möglicherweise kompromittiert wurde und Ledger vergessen hat, den Zugriff des Mitarbeiters zu entfernen.
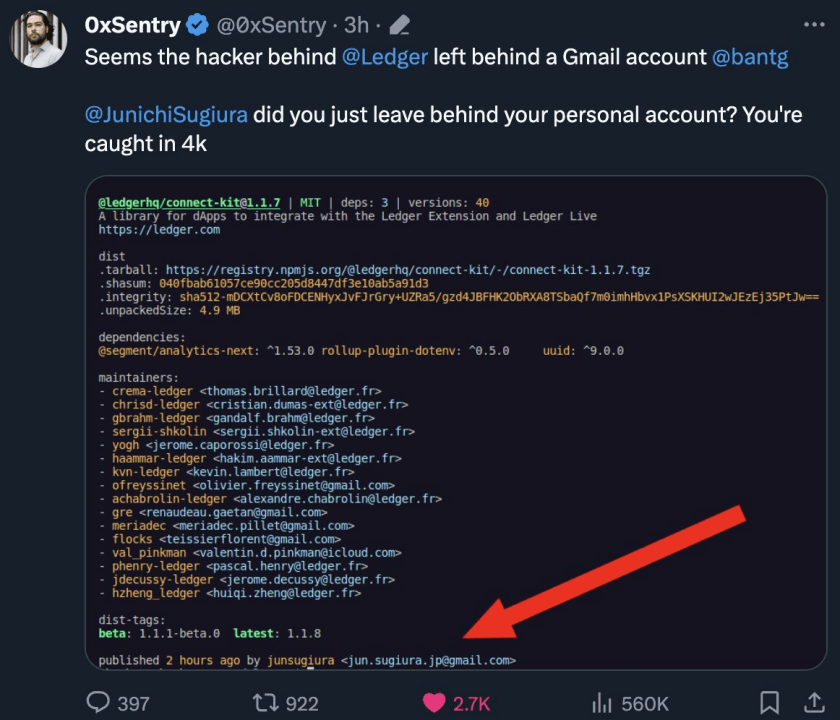
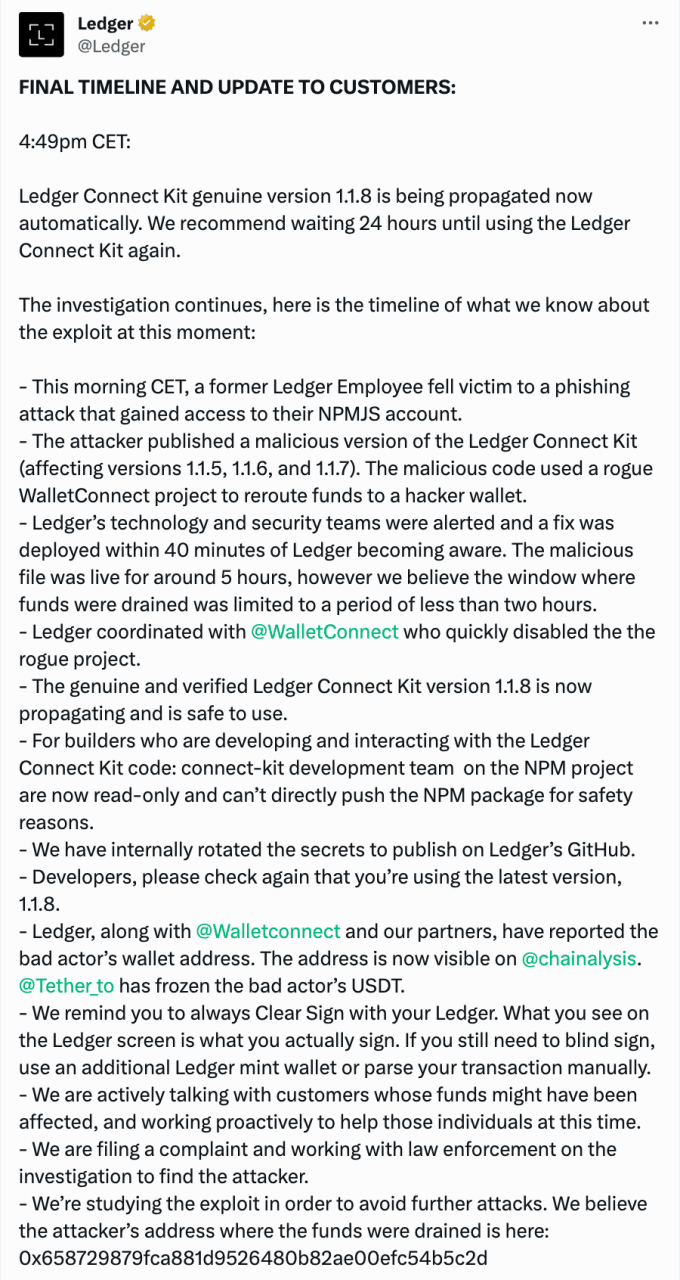
Um 23:09 Uhr bestätigten Beamte die Spekulation – ein ehemaliger Ledger-Mitarbeiter wurde Opfer eines Phishing-Angriffs:
1) Der Angreifer verschaffte sich Zugriff auf das NPMJS-Konto des Mitarbeiters;
2) Der Angreifer hat schädliche Versionen des Ledger Connect Kit (1.1.5, 1.1.6 und 1.1.7) veröffentlicht;
3) Der Angreifer nutzt bösartiges WalletConnect, um über bösartigen Code Geld an die Wallet-Adresse des Hackers zu überweisen.
Derzeit hat Ledger die authentische und verifizierte Ledger Connect Kit-Version 1.1.8 veröffentlicht, bitte aktualisieren Sie rechtzeitig.
Obwohl die vergiftete Version von Ledger npmjs gelöscht wurde, gibt es immer noch vergiftete js-Dateien auf jsDelivr:
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.7
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.6
Beachten Sie, dass es aufgrund von CDN-Faktoren zu Verzögerungen kommen kann. Die offizielle Empfehlung lautet, 24 Stunden zu warten, bevor Sie das Ledger Connect Kit verwenden.
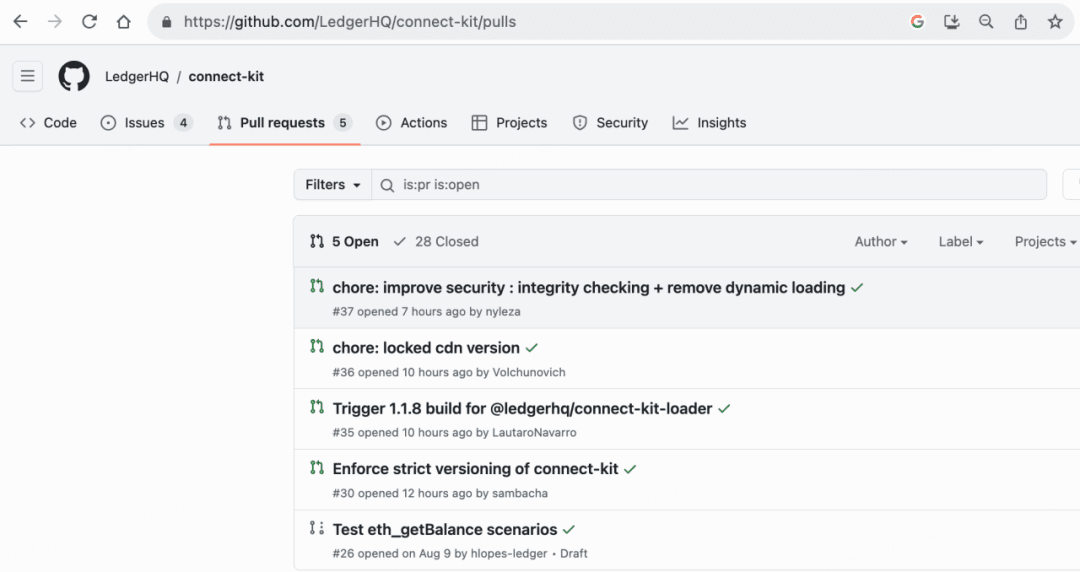
Es wird empfohlen, dass Projektparteien bei der Veröffentlichung von Spiegelquellen, die auf CDNs von Drittanbietern basieren, daran denken müssen, die relevanten Versionen zu sperren, um Schäden durch böswillige Veröffentlichungen und nachfolgende Updates zu verhindern. (Vorschlag von @galenyuan)
Derzeit hat der Beamte die entsprechenden Vorschläge akzeptiert, und ich glaube, dass die Strategie als nächstes geändert wird:
Offizieller endgültiger Zeitplan für Ledger:
MistTrack-Analyse
Drainer-Kunde: 0x658729879fca881d9526480b82ae00efc54b5c2d
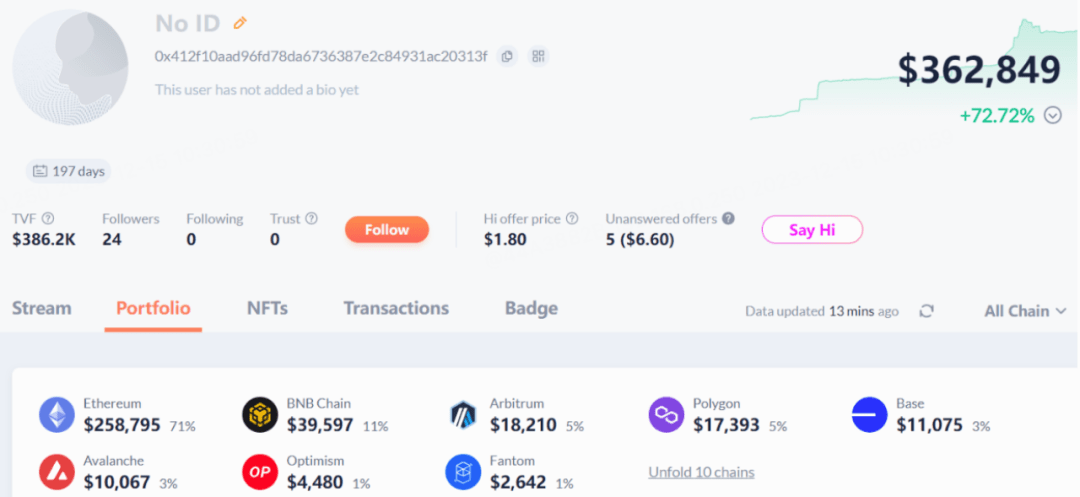
Drainer-Gebührenadresse: 0x412f10AAd96fD78da6736387e2C84931Ac20313f
Laut MistTrack-Analyse hat der Angreifer (0x658) mindestens 600.000 US-Dollar verdient und steht in Verbindung mit der Phishing-Gruppe Angel Drainer.
Die Hauptangriffsmethode der Angel Drainer-Bande besteht darin, Social-Engineering-Angriffe auf Domain-Name-Dienstleister und Mitarbeiter durchzuführen. Wenn Sie interessiert sind, können Sie hier klicken, um die Enthüllungen der Phishing-Bande „Dark „Angel““ zu lesen.
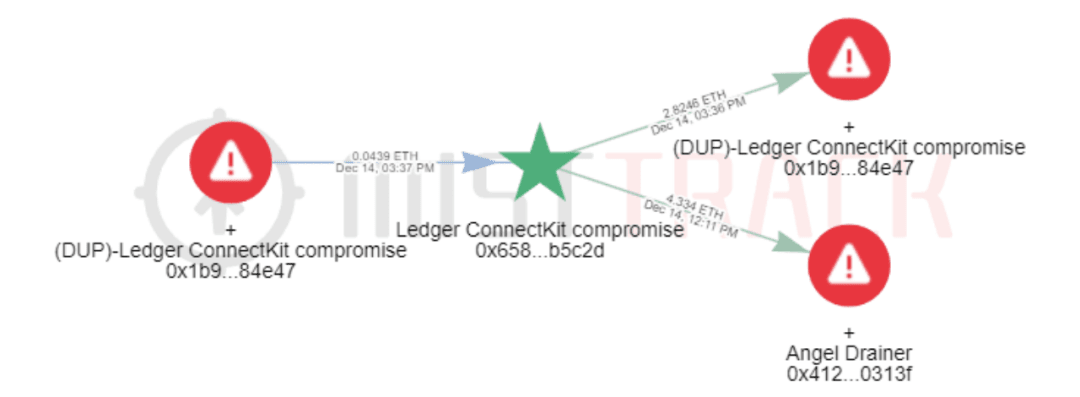
Angel Drainer (0x412) verfügt derzeit über ein Vermögen von fast 363.000 US-Dollar.
Nach Angaben des SlowMist Threat Intelligence Network wurden folgende Erkenntnisse gewonnen:
1)IP 168.*.*.46,185.*.*.167
2) Der Angreifer hat etwas ETH gegen XMR getauscht
Um 23:09 Uhr hat Tether die Adresse des Ledger-Exploits eingefroren. Darüber hinaus hat MistTrack die entsprechenden Adressen gesperrt und wird weiterhin Fondsänderungen überwachen.
Zusammenfassen
Dieser Vorfall beweist einmal mehr, dass es sich bei DeFi-Sicherheit nicht nur um Vertragssicherheit, sondern um Sicherheit als Ganzes handelt.
Einerseits zeigt dieser Vorfall, dass Sicherheitsverstöße in der Lieferkette schwerwiegende Folgen haben können. Malware und bösartiger Code können in verschiedene Teile der Software-Lieferkette eingeschleust werden, darunter Entwicklungstools, Bibliotheken von Drittanbietern, Cloud-Dienste und Update-Prozesse. Sobald diese bösartigen Elemente erfolgreich eingeschleust wurden, können Angreifer sie nutzen, um Kryptowährungsbestände und vertrauliche Benutzerinformationen zu stehlen, Systemfunktionen zu stören, Unternehmen zu erpressen oder Malware in großem Umfang zu verbreiten.
Andererseits können Angreifer durch Social-Engineering-Angriffe an die persönlichen Identitätsinformationen, Kontoanmeldeinformationen, Passwörter und andere vertrauliche Informationen gelangen. Angreifer können auch betrügerische E-Mails, Textnachrichten oder Telefonanrufe verwenden, um Benutzer zum Klicken auf bösartige Links oder zum Herunterladen zu verleiten schädliche Dateien. Benutzern wird empfohlen, sichere Passwörter zu verwenden, die eine Kombination aus Buchstaben, Zahlen und Symbolen enthalten, und Passwörter regelmäßig zu ändern, um die Wahrscheinlichkeit zu minimieren, dass ein Angreifer das Passwort errät oder Social-Engineering-Techniken nutzt, um an das Passwort zu gelangen. Gleichzeitig wird eine Multi-Faktor-Authentifizierung implementiert, um die Sicherheit des Kontos durch die Verwendung zusätzlicher Authentifizierungsfaktoren (wie SMS-Verifizierungscodes, Fingerabdruckerkennung usw.) zu erhöhen und die Abwehrfähigkeit gegen diese Art von Angriffen zu verbessern.
Die vom SlowMist-Sicherheitsteam veröffentlichten „Web3 Project Security Practice Requirements“ und „Web3 Industry Supply Chain Security Guide“ sollen die Web3-Projektparteien anleiten und daran erinnern, auf umfassende Sicherheitsmaßnahmen zu achten. Das vom SlowMist-Sicherheitsteam eingesetzte MistEye-Sicherheitsüberwachungssystem deckt umfassende Informationen wie Vertragsüberwachung, Front-End- und Back-End-Überwachung, Schwachstellenerkennung und Frühwarnung usw. ab. Es konzentriert sich auf die Sicherheit des gesamten Prozesses von DeFi-Projekten Vor, während und nach der Veranstaltung können Projektbeteiligte das Sicherheitsüberwachungssystem MistEye zur Risikokontrolle und zur Verbesserung der Projektsicherheit nutzen.