


Am 7. Oktober 2024 veröffentlichte das Büro der Vereinten Nationen für Drogen- und Verbrechensbekämpfung (im Folgenden „UNODC“ genannt) einen Bericht mit dem Titel „The Convergence of Transnational Organised Crime and Cyber Fraud, Underground Banking and Technological Innovation in Southeast Asia: The Klicken Sie hier, um den Originaltext zu lesen und direkt zu springen (https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf). UNODC würdigt SlowMist im Bericht für die Bereitstellung von Informationen, Daten und analytischer Unterstützung, ebenso wie unser Partner Bitrace.
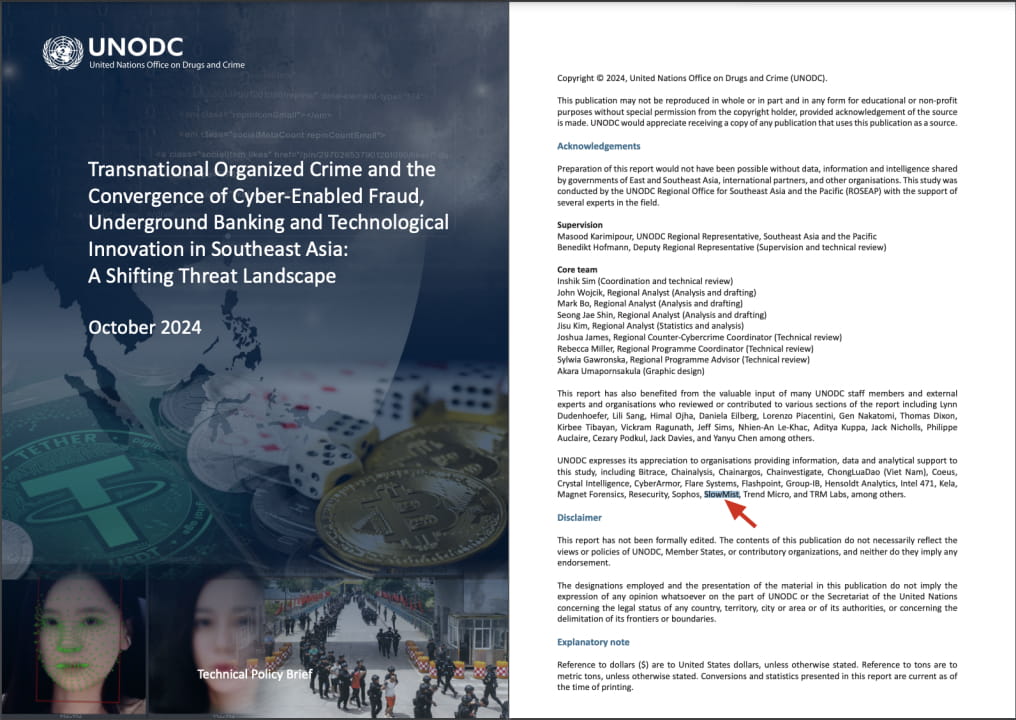 Der Bericht ist die neueste Analyse der transnationalen organisierten Kriminalität in Südostasien durch das Büro der Vereinten Nationen für Drogen- und Verbrechensbekämpfung (UNODC) und setzt den umfassenden Bericht (Transnational Organised Crime in Southeast Asia: Evolution, Growth and Impact) aus dem Jahr 2019 fort (https: //www.unodc.org/roseap/uploads/archive/documents/Publications/2019/SEA_TOCTA_2019_web.pdf). Der jüngste Bericht enthält hauptsächlich drei Aspekte, nämlich einen Überblick über die Entwicklung Südostasiens, Untergrundbank- und Geldwäscheaktivitäten sowie technologische Innovationen, die kriminelle Aktivitäten erleichtern. Der Bericht konzentriert sich insbesondere auf die Merkmale und die Entwicklung der organisierten Kriminalität in Südostasien, insbesondere auf Drogenhandel und Geldwäscheaktivitäten im Zusammenhang mit Casinos und Sonderwirtschaftszonen, sowie eine detaillierte Analyse der Verbreitung von Casinos und der eingesetzten raffinierten Geldwäschemethoden durch organisierte kriminelle Gruppen, wie zum Beispiel, wie der Aufstieg des Online-Glücksspiels und des E-Glücksspiels die Untergrundbanken- und Geldwäschelandschaft verändert hat, enthält der Bericht auch eine Reihe von Empfehlungen, die darauf abzielen, Regierungen zu unterstützen Internationale Partner sollen besser mit südostasiatischen Casinos und dem Problem der schnell wachsenden organisierten Kriminalität umgehen. In diesem Artikel wird der Kerninhalt des Berichts interpretiert, um den Lesern zu helfen, wichtige Informationen schnell zu erfassen und ihr Verständnis und ihre Reaktionsfähigkeiten auf diese komplexen Sicherheitsbedrohungen zu verbessern.
Kernpunkt eins: Zusammenfassung der Entwicklung in Südostasien
Südostasien steht vor beispiellosen Herausforderungen durch grenzüberschreitende organisierte Kriminalität und illegale Wirtschaft. Die rasante Entwicklung der physischen, technologischen und digitalen Infrastruktur der Region hat organisierten kriminellen Netzwerken mehr Möglichkeiten gegeben, sich auf so unterschiedliche Aktivitäten wie Drogenproduktion und -handel, illegales Glücksspiel, Zwangskriminalität, Prostitution und Geldwäsche auszudehnen. Orte wie Kasinos, Hotels und Sonderwirtschaftszonen sind zu „Brutstätten“ für diese illegalen Aktivitäten geworden, was die Regierungsschwierigkeiten in Grenzgebieten weiter verschärft.
1. Glücksspiel und kriminelle Aktivitäten
Die südostasiatische Casinobranche verzeichnete im letzten Jahrzehnt ein exponentielles Wachstum. Mittlerweile gibt es mehr als 340 lizenzierte und illegale Casinos. Obwohl die zunehmende Regulierung in Macau, China, zur Schließung einiger Casinos geführt hat, bleibt der Glücksspielmarkt in Südostasien aktiv, insbesondere das Online-Glücksspiel. Die überwiegende Mehrheit der Casinos in den unteren Mekong-Ländern befindet sich in Grenzgebieten zu China, Thailand und Vietnam, wo Glücksspielaktivitäten größtenteils illegal sind. Lassen Sie uns über Glücksspielagenten sprechen. Sie spielen eine entscheidende Rolle in der Glücksspielbranche in Südostasien. Aufgrund der Epidemie und der verstärkten Strafverfolgung stehen viele Vermittler jedoch vor der Herausforderung sinkender Gewinne. Die Gründer von Sun City und Dejin, zwei der größten Glücksspielanbieter der Welt, wurden wegen Geldwäsche und organisierter Kriminalität verurteilt. Dies ist einer der schwersten Geldwäsche- und Untergrundbanking-Fälle der letzten Jahre 14 Jahre Gefängnis, zu dessen Anklagen Hunderte von Anklagen im Zusammenhang mit organisierter Kriminalität und illegalem Glücksspiel gehören, weil über Casinos, Online-Glücksspielplattformen und Untergrundbanken mehr als 100 Milliarden US-Dollar abgewickelt wurden.
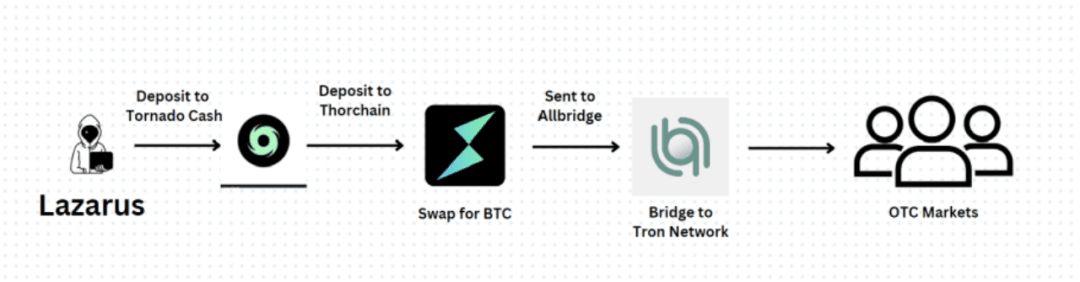
Trotz verstärkter Durchsetzung durch die Länder ist Online-Betrug nach wie vor weit verbreitet. Die wirtschaftlichen Verluste durch Betrügereien gegen Opfer in Ost- und Südostasien werden im Jahr 2023 auf 18 bis 37 Milliarden US-Dollar geschätzt. Mit dem Aufkommen von Hochrisiko-Virtual-Asset-Service-Providern (VASPs) nutzen Cyberkriminelle zunehmend Kryptowährungen, um Geld zu waschen. Eine gängige Praxis besteht darin, kriminelle Erträge direkt in Bargeld oder in USDT als stabile Währung auf dem OTC-Markt umzuwandeln. Dieses Verhalten hat ein enormes Transaktionsvolumen zur Folge und ist mit einer Vielzahl krimineller Aktivitäten verbunden, was die Regierungen verschiedener Länder bei der Überwachung und Bekämpfung von Geldwäscheaktivitäten vor große Herausforderungen stellt. Es wurde festgestellt, dass ein Hochrisiko-VASP mit Sitz im Mekong zwischen 2021 und 2024 ein Gesamtvolumen von Kryptowährungstransaktionen in Höhe von 49 bis 64 Milliarden US-Dollar abgewickelt hat. Es wird geschätzt, dass es sich um den größten Dienstleister seiner Art im asiatisch-pazifischen Raum handelt. Es wurden auch Transaktionen mit OFAC-zugelassenen Unternehmen und mehreren Wallets durchgeführt, die mit der an dem Hack beteiligten Lazarus-Gruppe in Verbindung stehen. Die Lazarus Group ist eine berüchtigte Hackerorganisation, die eine wichtige Rolle bei Geldwäscheaktivitäten im Zusammenhang mit Kryptowährungen spielt. Laut der Analyse von SlowMist sind die Geldwäschemethoden des nordkoreanischen Hackers Lazarus Group komplex und veränderlich, und es tauchen immer wieder neue Geldwäschemethoden auf Weitere Informationen finden Sie im SlowMist: Blockchain Security and Anti-Money Laundering Report for the First Half of 2024 (https://www.slowmist.com/report/first-half-of-the-2024-report( CN).pdf).
 In dem Bericht wurde auch erwähnt, dass Stablecoins in den letzten Jahren nicht nur bei legitimen Nutzern immer beliebter geworden sind, sondern auch bei kriminellen Gruppen, insbesondere solchen, die an Online-Betrug beteiligt sind. Dies steht im Einklang mit Erkenntnissen von Behörden in Ost- und Südostasien: Stablecoins, insbesondere Tether (USDT) auf der TRON (TRX)-Blockchain, sind die bevorzugte Wahl asiatischer krimineller Gruppen, die Cyberbetrug und Geldwäsche betreiben.
2. Regionaler Internetbetrug
In den letzten Jahren wurden unabhängige Betrügerbanden durch größere, einheitlichere Verbrechersyndikate ersetzt, die oft stabile Netzwerke bilden, die als Industrie- oder Technologieparks getarnt sind. Nehmen Sie den KK Park im Karen-Staat in Myanmar, der bereits Anfang 2020 Anzeichen einer Entwicklung zeigte. In den letzten vier Jahren hat er sich zu einem der größten und aktivsten Kriminalitätszentren in der Region entwickelt. Gleichzeitig hat die Beliebtheit von Kryptowährungen auch grenzüberschreitende Transaktionen bequemer gemacht, und Online-Betrugsaktivitäten konnten sich weltweit ausweiten, insbesondere indem sie sich das Unverständnis der Strafverfolgungsbehörden über ihre Arbeitsweise zunutze machten, darunter auch „Schwein“. „tötende“ Betrügereien, Investitionsbetrug, Jobbetrug, Vermögensrückgewinnungsbetrug und andere Aktivitäten finden Sie in der Interpretation des Berichts zum Kryptowährungsbetrug 2023 |.
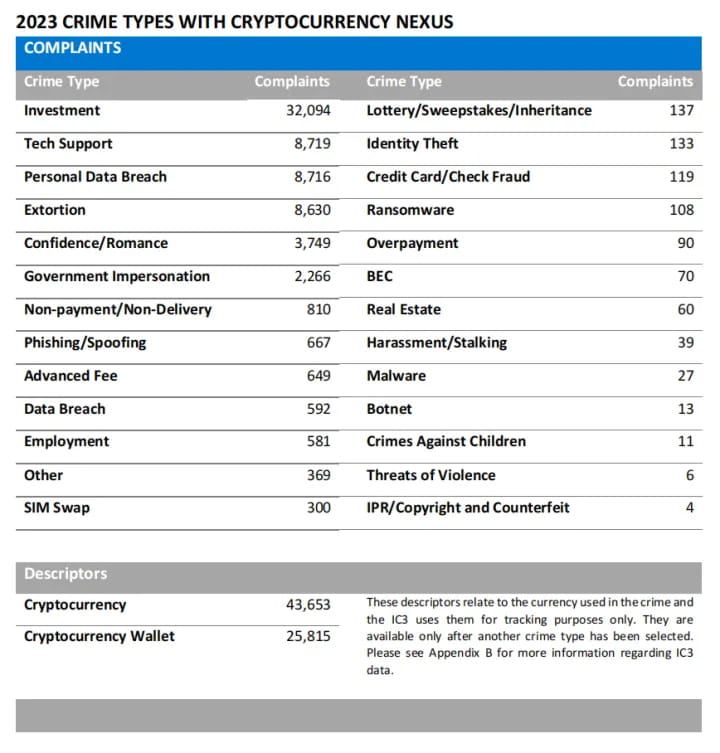 Betrüger haben es zunehmend auf junge Menschen und die chinesische Gemeinschaft abgesehen. Betrügerische Organisationen sind in der Regel komplexe Pyramidenstrukturen, die mehrere Abteilungen wie Personalbeschaffung, Finanzen und Betrieb umfassen. Die Durchführung dieser kriminellen Aktivitäten erfordert die Zusammenarbeit mehrerer Parteien. Auch die Betrugssituation hat sich im vergangenen Jahr verändert. Daten zeigen, dass 43 % der Betrugszuflüsse in diesem Jahr in neu aktive Wallets geflossen sind, verglichen mit nur 29,9 % im Jahr 2022. Das bedeutet, dass die Zahl neuer Betrügereien rapide zunimmt .
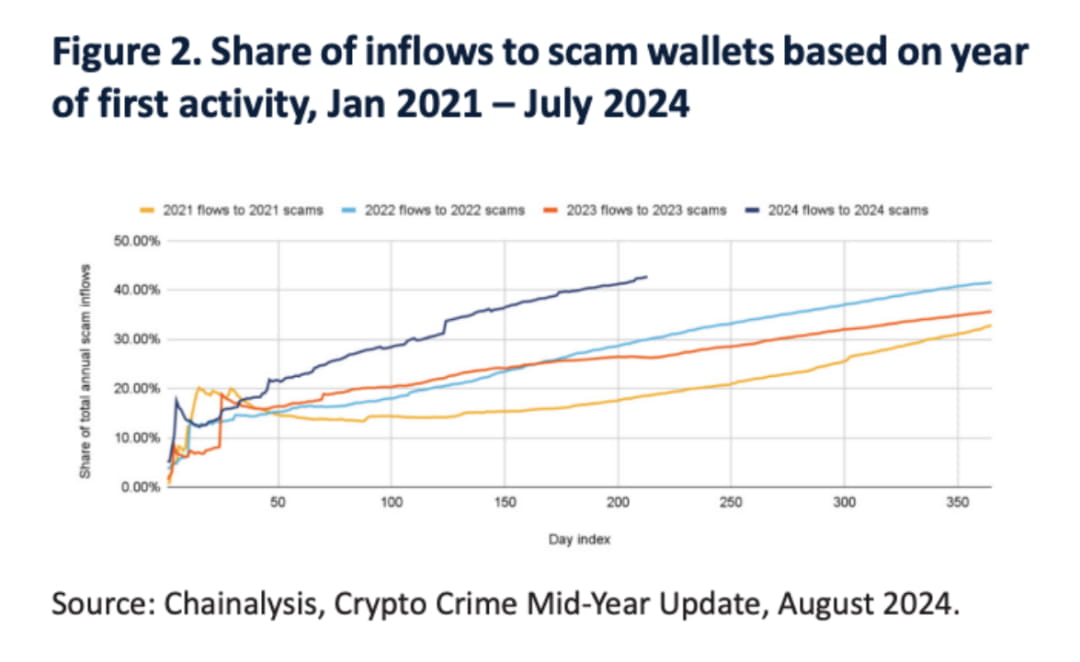 Die durchschnittliche Anzahl der Tage, an denen die Betrugsaktivität aktiv war, ist von 2020 bis heute deutlich zurückgegangen, von durchschnittlich 271 Tagen im Jahr 2020 auf 42 Tage im ersten Halbjahr 2024.
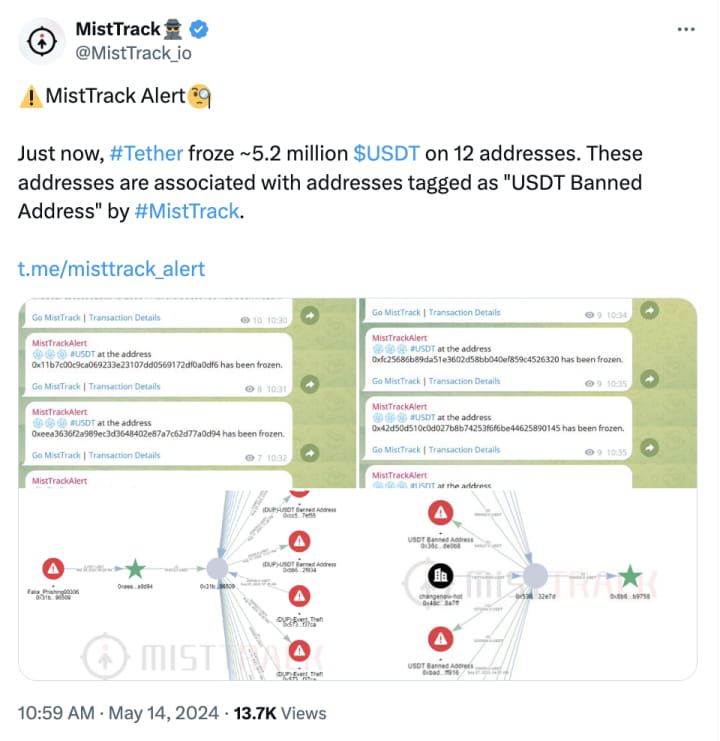
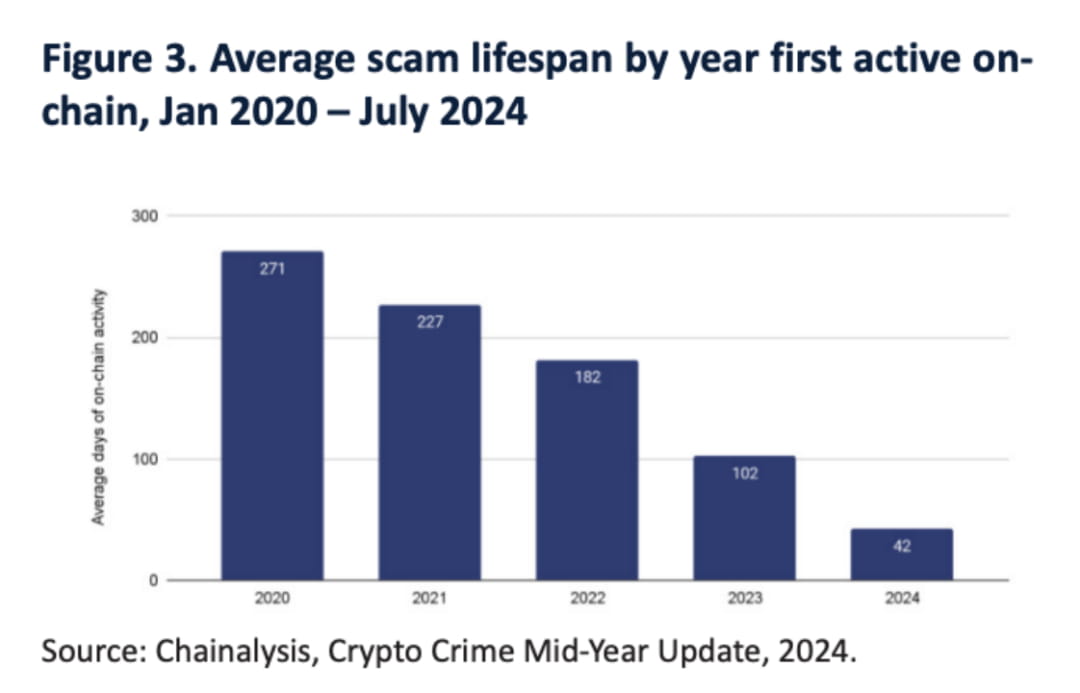 Dieser Makrotrend steht im Einklang mit der Verlagerung der Betrüger weg von aufwändigen päpstlichen Betrügereien hin zu gezielteren Kampagnen und wird teilweise auch durch die verstärkte Strafverfolgung und die zunehmende Zahl von Stablecoin-Emittenten auf der schwarzen Liste vorangetrieben. Am 14. Mai stellte die On-Chain-Tracking- und Anti-Geldwäsche-Plattform MistTrack fest, dass Tether, der weltweit größte Stablecoin-Emittent, 5,2 Millionen USDT im Zusammenhang mit Phishing eingefroren hatte:
 3. Menschenhandel und Zwangsverbrechen
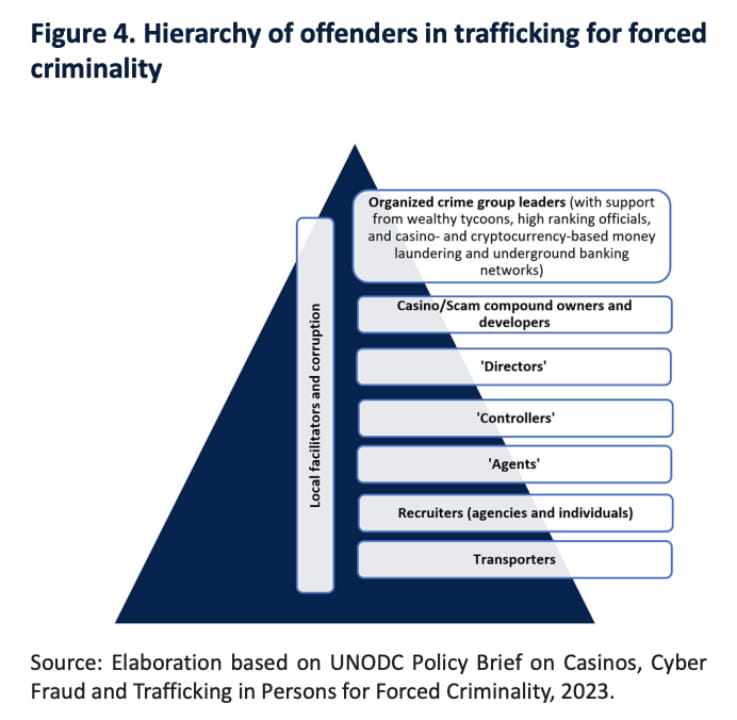
Menschenhändler erzielen finanzielle Vorteile, indem sie Opfer täuschen und zur Teilnahme an kriminellen Aktivitäten zwingen. Nach dem Menschenhandel werden Opfer oft in ihrer Freiheit eingeschränkt, ihre Pässe werden beschlagnahmt und sie sind Gewalt und verschiedenen Drohungen ausgesetzt. Obwohl sich die Art des Zwangshandels nicht verändert hat, hat die Professionalisierung der Branche dazu geführt, dass die Grenzen zwischen Opfern und willigen Teilnehmern verwischt sind und mehrere Kategorien von beteiligten Personen entstanden sind.
 In manchen Gegenden, insbesondere in Myanmar, werden Opfer häufig gezwungen, hohe „Schulden“ zu begleichen, indem sie falsche Verträge unterzeichnen, die eigentlich nicht legal sind und das kriminelle Verhalten von Menschenhändlern verschleiern. Viele Opfer sind nach der Flucht oder Rettung immer noch rechtlichen Risiken ausgesetzt und können strafrechtlich verfolgt oder eingeschüchtert werden.
4. Durchsetzungsmaßnahmen
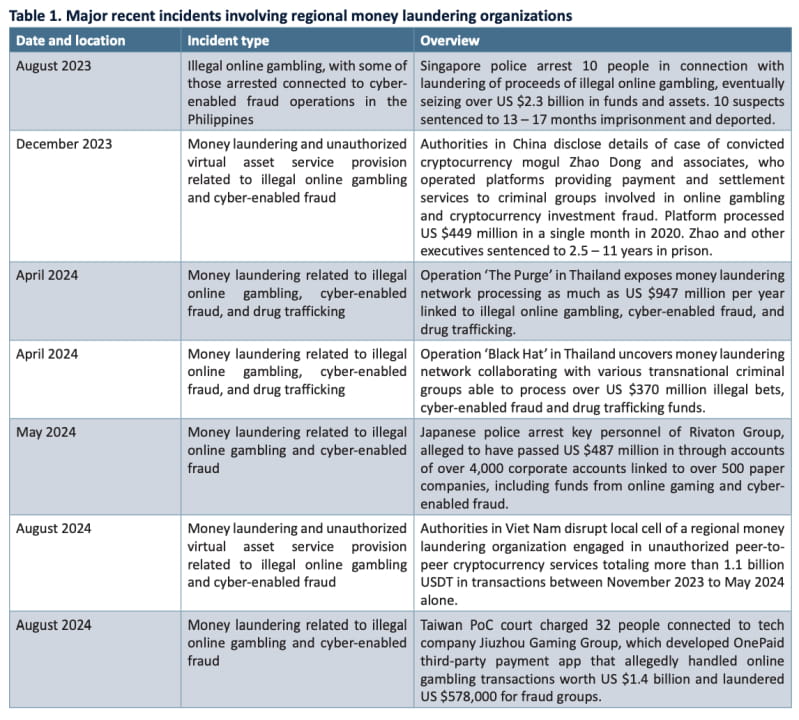
Obwohl die Länder eine Reihe von Maßnahmen zur Bekämpfung dieser Aktivitäten ergriffen haben, sind Online-Glücksspiele und -Betrug immer noch weit verbreitet. Darüber hinaus variieren Intensität und Wirksamkeit der Strafverfolgung von Land zu Land. Zu den ergriffenen Maßnahmen gehören die Festnahme von Verdächtigen, das Einfrieren von Konten und das Sperren von Websites. Die grenzüberschreitende Zusammenarbeit hat zur Beschlagnahmung einiger Vermögenswerte und zu einem Anstieg der Zahl strafrechtlicher Verurteilungen geführt, insbesondere bei Razzien gegen Betrugszentren und Glücksspielbetreiber.
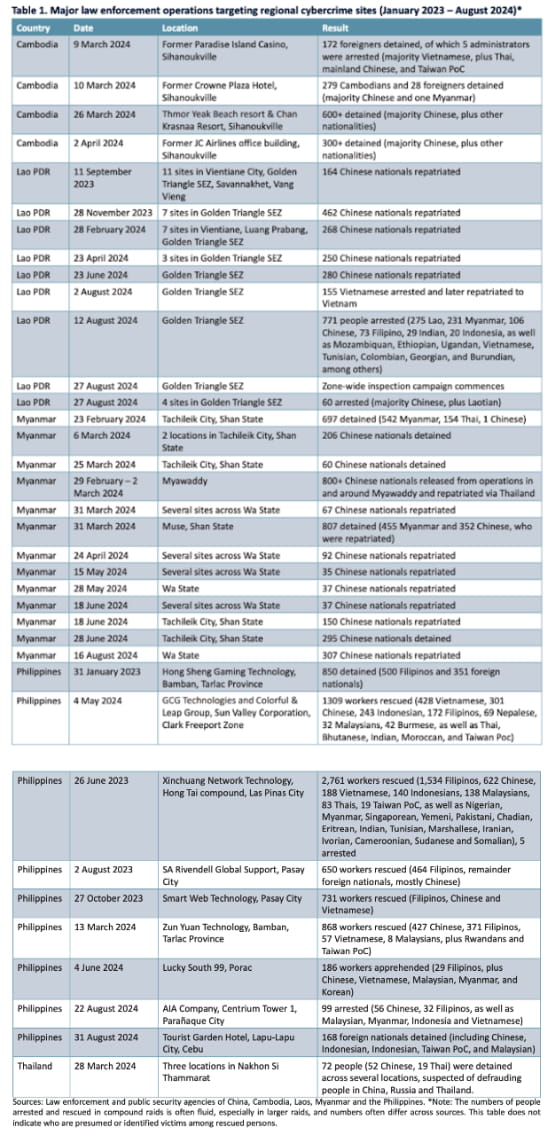
In der folgenden Tabelle, die aus Aussagen regionaler Strafverfolgungsbehörden zusammengestellt wurde, sind einige der wichtigsten Strafverfolgungsmaßnahmen aufgeführt, die seit Januar 2023 gegen Websites ergriffen wurden, die an illegalen Online-Glücksspielen und Online-Betrug beteiligt sind. Diese Razzien werden von örtlichen Strafverfolgungsbehörden durchgeführt, manchmal in Zusammenarbeit mit regionalen Strafverfolgungsbehörden. Bei mehreren dieser Operationen spielten chinesische Sicherheitsbehörden eine wichtige Rolle.
 Laut Statistiken des chinesischen Ministeriums für öffentliche Sicherheit wurden von Januar bis November 2023 insgesamt 391.000 Betrugsfälle im Telekommunikationsnetz aufgedeckt und 79.000 Verdächtige festgenommen, darunter 263 Haupttäter. Im Jahr 2023 wurden mehr als 50.000 Menschen wegen Betrugs in Telekommunikationsnetzen strafrechtlich verfolgt. Das im Jahr 2022 verabschiedete neue Gesetz zur Bekämpfung von Telekommunikationsnetzbetrug legt die Verantwortlichkeiten von Telekommunikations-, Internet- und Finanzdienstleistern fest, darunter die Sensibilisierung der Kunden sowie die Überwachung, Blockierung und Meldung verdächtiger Aktivitäten.
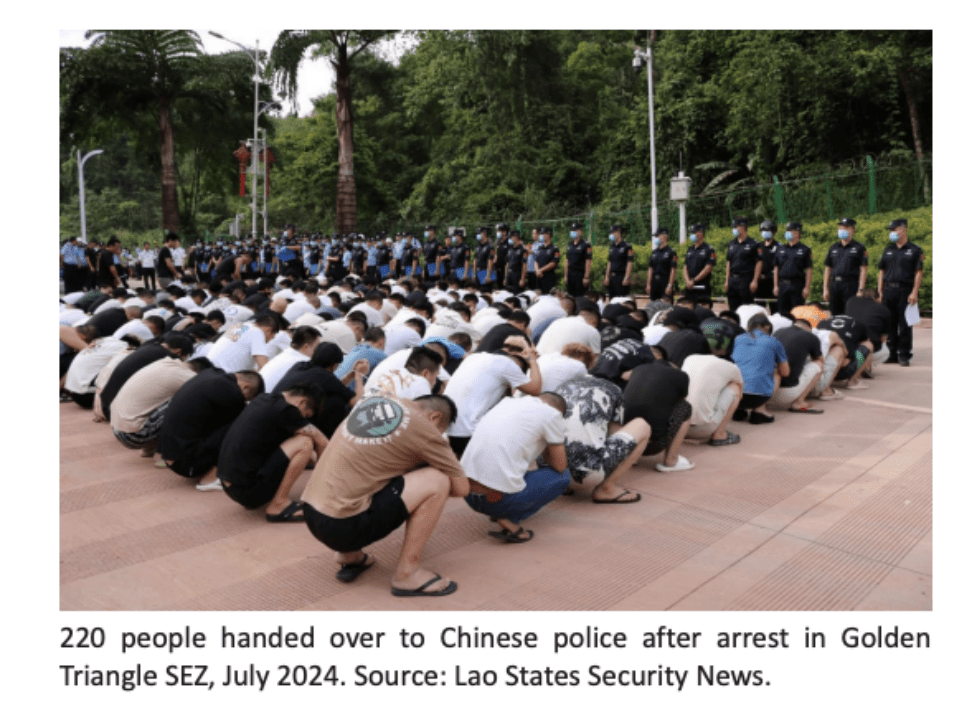 Chinesische Medien haben im vergangenen Jahr ausführlich über die Verfahren gegen Personen berichtet, die der Beteiligung an illegalem Online-Glücksspiel und Online-Betrug im In- und Ausland verdächtigt werden. Staatsanwaltschaften haben außerdem mehrere Berichte veröffentlicht, darunter Zusammenfassungen typischer Fälle, in denen Menschen wegen freiwilliger oder abgeschobener Rückkehr aus Kambodscha, den Philippinen, Laos, Myanmar, Malaysia und anderen Ländern verurteilt wurden. In China konzentrierten sich die Strafverfolgungsmaßnahmen auf diejenigen, die ausländische Organisationen unterstützen, einschließlich derjenigen, die Software entwickeln, Websites pflegen und technischen Support bereitstellen, sowie auf Untergrundbankennetzwerke, die den Transfer von Geldern aus Cyberkriminalität erleichtern, und auf Personen, die verkaufen Kontoinformationen an Geldwäschesyndikate zur Nutzung als Mule-Konten weitergegeben. Strafverfolgungsmaßnahmen zielen auch auf Banden ab, die chinesische Staatsbürger auf dem Land- und Seeweg über die Grenze schmuggeln.
Kernpunkt zwei: Der Aufstieg von Untergrundbanken, Geldwäsche und Crime-as-a-Service
Transnationale organisierte Kriminalitätsgruppen in Ost- und Südostasien sind nahezu Marktführer im Untergrundbankgeschäft, im informellen grenzüberschreitenden Geldtransfer und in der Geldwäsche. Diese Gruppen sind zunehmend anspruchsvoller geworden und haben sich an Veränderungen im politischen und geschäftlichen Umfeld sowie an technologische Innovationen angepasst und davon profitiert, insbesondere bei Casino- und Online-Glücksspielanwendungen. Durch die Integration von Informations-, Finanz- und Blockchain-Technologien haben sie komplexe unterirdische Geldwäschenetzwerke aufgebaut.
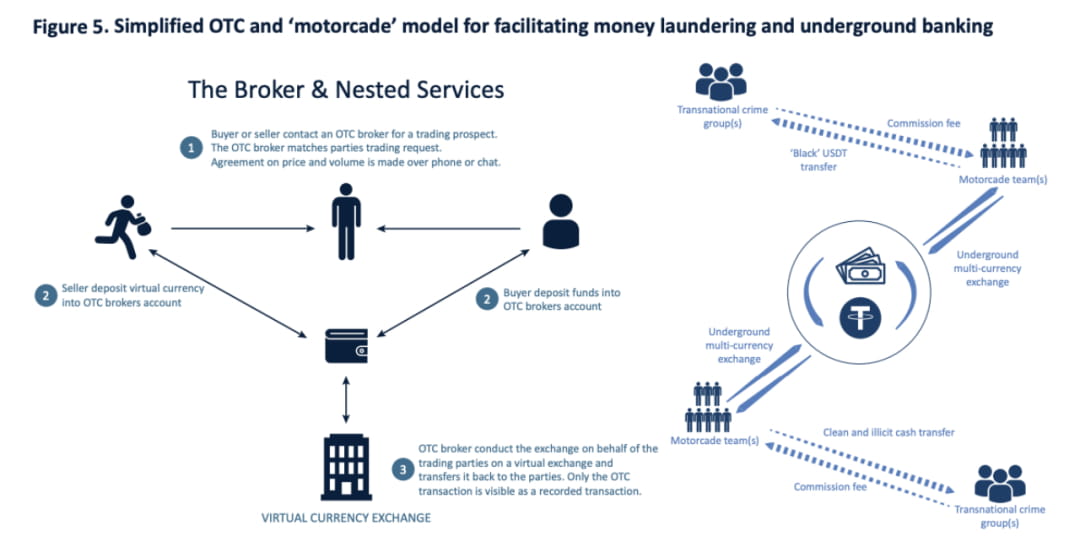
 Darüber hinaus haben unzureichende Regulierung und die Zunahme nicht autorisierter Virtual Asset Service Provider (VASPs) die aktuelle Situation verschärft. Genauer gesagt hat die Verbreitung von Hochrisikobörsen, außerbörslichen (OTC) Dienstleistungen, großen Peer-to-Peer (P2P)-Händlern und anderen damit verbundenen Unternehmen, die von der transnationalen organisierten Kriminalität kontrolliert und ermöglicht werden, den Südosten grundlegend verändert Der asiatische Raum hat die Ausbreitung der illegalen Wirtschaft gefördert und neue Dienstleister und Geschäftsmodelle angezogen. Insbesondere große transnationale kriminelle Gruppen mit Sitz in Hongkong, Macau und Taiwan dominieren die Geldwäschebranche. Sie arbeiten eng mit Vermittlern zusammen, um Kapitalkontrollen zu umgehen, indem sie die von Vermittlern bereitgestellten Kreditdienstleistungen nutzen, während sie sich bei Geldtransfers auf unregulierte Zahlungsunternehmen verlassen.
In den letzten Jahren haben Strafverfolgungsbehörden in Ost- und Südostasien zwar auch die Überwachung von Drittanbietern für Zahlungen verstärkt, doch viele Fälle zeigen, dass Online-Betrug immer noch große Auswirkungen auf die Branche hat. In der Online-Glücksspielbranche sind unregulierte Casinos und Junkets zu einer wichtigen Infrastruktur für Geldwäsche geworden. Sie verschleiern die Herkunft der Gelder durch „Custody“-Transaktionen und „Investitionen“ und bilden so komplexe Geldwäschemethoden. Aufgrund der Anonymität und des Nicht-persönlichen Charakters des Online-Glücksspiels ist es sehr schwierig, Finanzströme zurückzuverfolgen, was der organisierten Kriminalität Vorschub leistet.
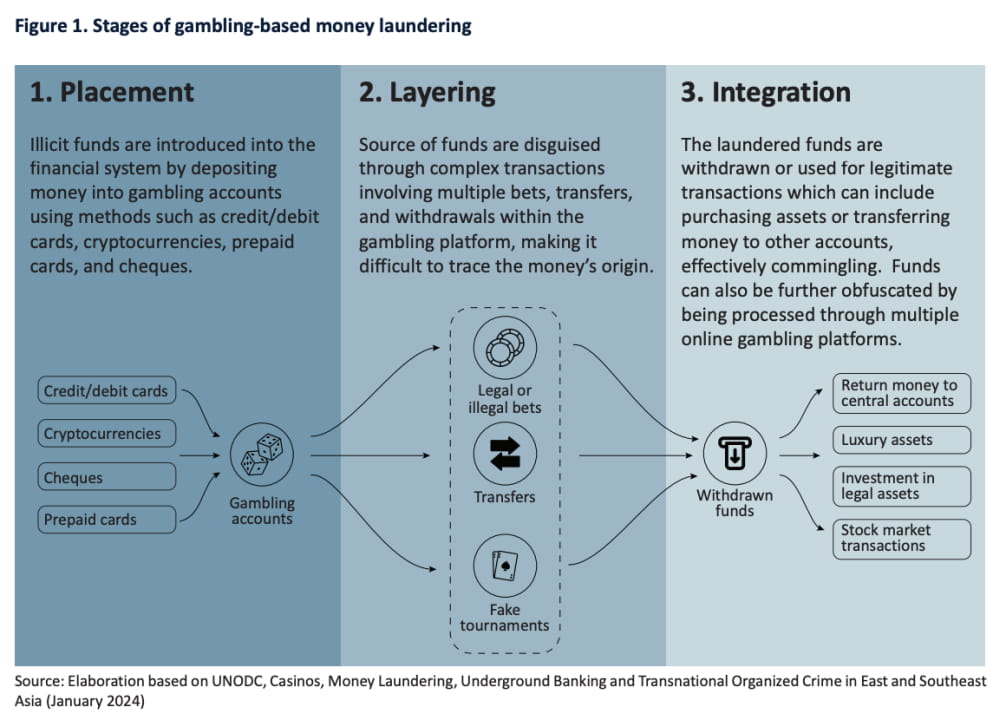 Gleichzeitig entwickelt sich die Offshore-Online-Glücksspielbranche in Südostasien rasant, insbesondere in Gebieten mit relativ schwachen Vorschriften. Vermittler machen sich diesen Trend zunutze, um der organisierten Kriminalität dabei zu helfen, Gewinne zu erzielen, indem sie illegale Gelder waschen und diese als legitime Gewinne tarnen. Trotz der allmählichen Zunahme der Regulierung und Durchsetzung überleben viele Online-Glücksspielplattformen immer noch gut auf dem „grauen“ oder „schwarzen“ Markt. Auch die grenzüberschreitende organisierte Kriminalität hat damit begonnen, Kryptowährungen in ihre Operationen zu integrieren, insbesondere an Börsen mit hohen Einsätzen und außerbörslichen Transaktionen. Der Mangel an Regulierung macht diese Plattformen zu Brutstätten für Geldwäsche, was es kriminellen Netzwerken in Ost- und Südostasien ermöglicht, sich der Regulierung leicht zu entziehen und ihre illegalen Aktivitäten weiter zu unterstützen.
Kernpunkt drei: Die Entwicklung von Online-Betrug und technologischer Innovation
In den letzten Jahren haben die Cyberkriminalitätsaktivitäten in Ost- und Südostasien erheblich zugenommen, insbesondere die zunehmende Aktivität transnationaler organisierter krimineller Gruppen. Cyberkriminelle verhalten sich bei der Entwicklung und dem Verkauf krimineller Dienste nicht nur wie formelle Unternehmen, sondern übernehmen auch ein „Crime as a Service“ (CaaS)-Modell, um verschiedene kriminelle Aktivitäten an andere auszulagern und so die Hemmschwelle für die Begehung von Straftaten zu senken.
1. Untergrunddatenmärkte und informationsstehlende Malware
Der Untergrunddatenmarkt ist auch zu einem wichtigen Teil von Online-Betrugsgruppen geworden und stellt eine große Menge gestohlener Daten bereit, darunter Bankinformationen, Kreditkartendaten und persönliche Identitätsinformationen. Darunter auch die für Know-Your-Customer (KYC) erforderlichen Informationen. ist im Untergrundmarkt sehr wichtig, Kriminelle nutzen diese Daten, um Identitätsdiebstahl, Geschäftsbetrug und Geldwäsche zu begehen.
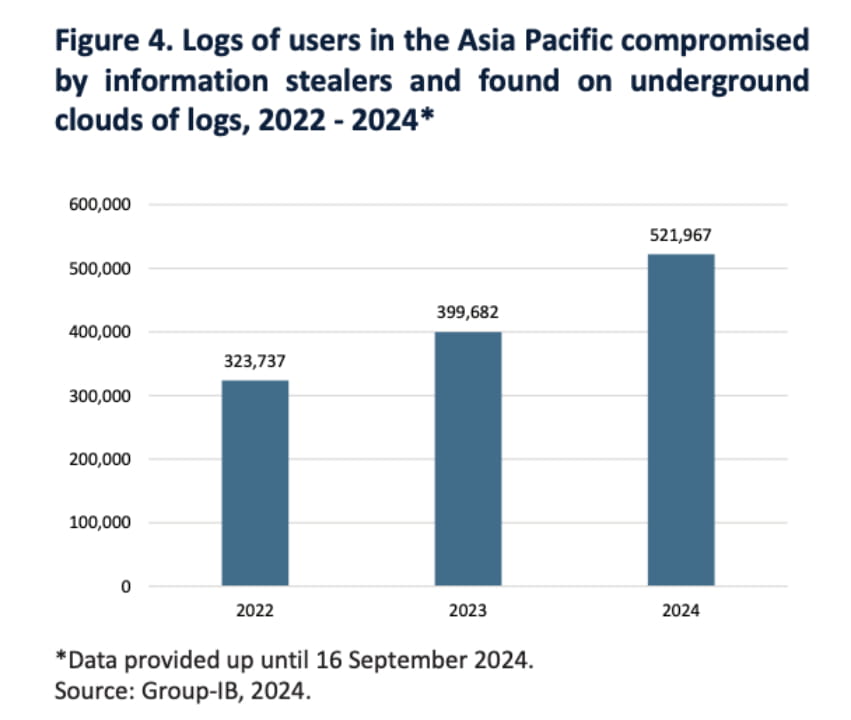
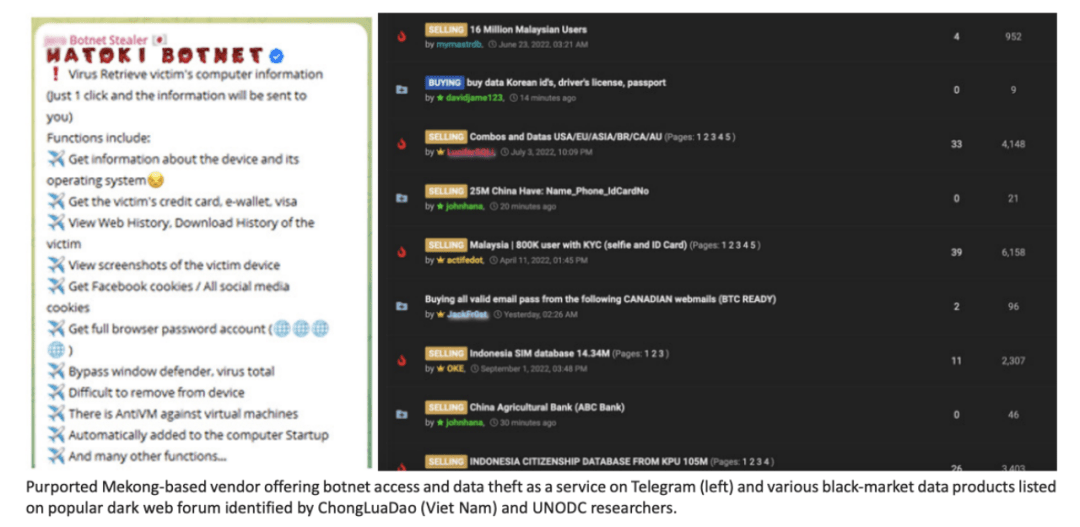 Es gibt starke Beweise dafür, dass sich der Untergrunddatenmarkt in Richtung Telegram verlagert, wobei die Verbreitung von Malware zum Diebstahl von Informationen und Underground Logging Cloud (UCL)-Diensten im Kontext des boomenden kriminellen Ökosystems Südostasiens im Mittelpunkt stehen. Die Verfügbarkeit und die geringen Kosten von Informationsdiebstahlprogrammen machen sie zu einem besonders beliebten Dienst bei Kriminellen in der Region. Der Zugriff auf diese Tools erfolgt typischerweise über ein Malware-as-a-Service-Modell (MaaS), bei dem Entwickler ihre Nutzung an andere lizenzieren. Diese wachsende Datenpipeline hat eine Vielzahl neuer Möglichkeiten für die grenzüberschreitende organisierte Kriminalität in der Region geschaffen, was wiederum zur Diversifizierung der Strategien, Techniken, Ziele und kriminellen Gruppen im Cyberbetrug beigetragen hat. Relevante Daten zeigen, dass die Zahl der Hosts, die mit zum Verkauf stehenden Informationsdiebstahlprogrammen infiziert sind, in der Asien-Pazifik-Region weiter zunimmt, was mit der Zunahme von Cyberbetrugsvorfällen in der Region übereinstimmt.
 2. Suchmaschinenoptimierung und betrügerische Werbung
Während viele Online-Betrugsmaschen eine detaillierte Zielanalyse und den direkten Kontakt zwischen dem Betrüger und potenziellen Opfern erfordern, gibt es auch einfache Betrügereien, die einfach mit einer verlockenden Anzeige, einer gefälschten Webseite oder einem Phishing-Link durchgeführt werden können, um das Opfer zu täuschen. Um diese Ziele zu erreichen, nutzen diese Kriminellen in großem Umfang Suchmaschinenoptimierung (SEO) und irreführende Werbung. Beide Maßnahmen erweisen sich als effektiv, da die Nutzung von Suchmaschinen und sozialen Medien weltweit weiter zunimmt. Was den Umfang betrifft, so hat allein Google im Jahr 2023 206,5 Millionen Anzeigen wegen Verstoßes gegen seine Richtlinie zur Falschdarstellung bezahlter Werbung, zu der auch Phishing und irreführende Werbung gehören, blockiert oder entfernt, gegenüber 142 Millionen im Jahr 2022. Die Werbung hat zugenommen.
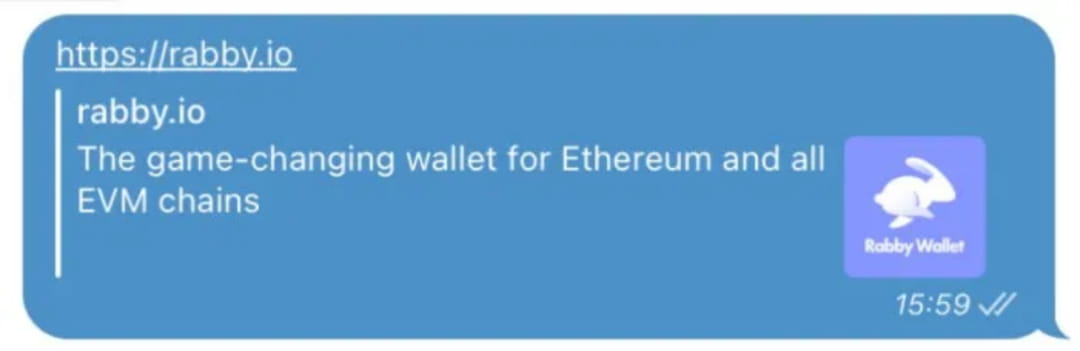
Im März dieses Jahres enthüllten das SlowMist-Sicherheitsteam und das Rabby Wallet-Team eine Angriffsmethode, bei der Google-Anzeigen für Phishing genutzt wurden. Konkret hat das Rabby Wallet-Team keine Google-Anzeigen gekauft, sondern die gefälschten Anzeigen gelangten auf die echte offizielle Website. Den Google-Suchbegriffen nach zu urteilen, handelt es sich bei den ersten beiden Suchergebnissen um Phishing-Werbung. Der Link der ersten Anzeige ist jedoch sehr ungewöhnlich. Er zeigt die offizielle Website-Adresse von Rabby Wallet an, die durch Tracking gefunden wurde Manchmal springen sie zur echten offiziellen Adresse rabby[.]io. Nachdem sie den Agenten mehrmals in eine andere Region gewechselt haben, springen sie zur Phishing-Adresse rebby[.]io und die Phishing-Adresse wird aktualisiert und geändert. Die Analyse ergab, dass die Hauptoperation darin bestand, dass die Phishing-Gruppe den 302-Sprung von Googles eigenem Firebase-Kurzlinkdienst nutzte, um die Anzeige von Google zu täuschen. Ähnliche Phishing-Routinen tauchen auch in verschiedenen Chat-Softwares auf. Nehmen Sie als Beispiel Telegram, eine Chat-Software. Wenn Sie während eines Chats einen URL-Link senden, erfasst der Telegram-Hintergrund den Domänennamen, den Titel und das Symbol des URL-Links für die Vorschau.

Darüber hinaus nutzen Kriminelle SEO-Poisoning-Techniken, um die Sichtbarkeit ihrer bösartigen Website zu erhöhen und sie dadurch für ahnungslose Benutzer, die glauben, dass sie bei Suchmaschinen beliebt ist, authentischer erscheinen zu lassen. Kriminelle nutzen auch verschiedene SEO-Poisoning-Techniken, etwa das sogenannte Cybersquatting, bei dem Nutzer von URLs profitieren, die sie versehentlich eingeben, oder auf Links mit falsch geschriebenen URLs klicken. Social-Media-Plattformen sind ebenfalls zu ihrem neuen Schlachtfeld geworden, auf dem Kriminelle Benutzer durch Anzeigen täuschen, die als legitimes Werbematerial getarnt sind. Im September 2023 bestätigten die singapurischen Behörden, dass mindestens 43 Opfer 875.000 US-Dollar durch Malware-Betrug verloren haben, der auf Social-Media-Anzeigen abzielte.
3. KI-gesteuerter Betrug
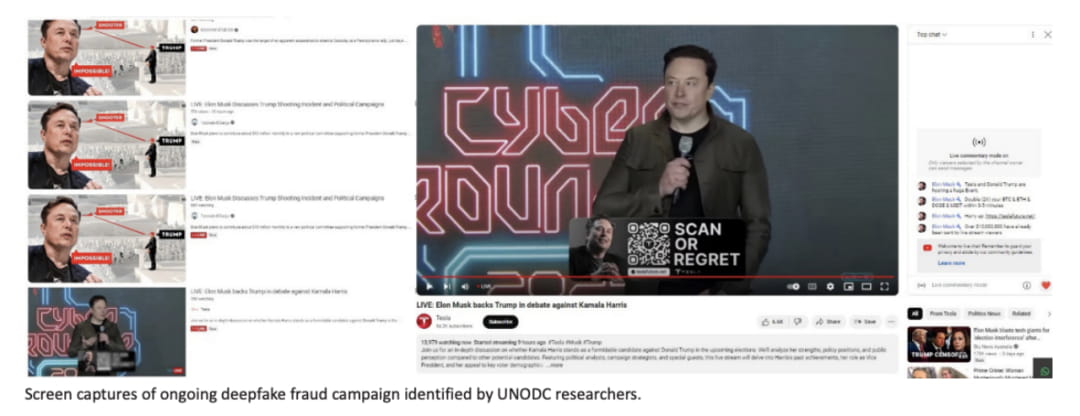
Mit der Popularität generativer künstlicher Intelligenz sind kriminelle Aktivitäten komplexer geworden, und Probleme wie Identitätsdiebstahl und Datenschutzverletzungen stellen auch eine Bedrohung für die nationale Sicherheit dar. Kriminelle Gruppen nutzen KI, um Phishing durchzuführen, falsche Identitäten zu erstellen und Betrug zu personalisieren, wodurch die technischen Hürden deutlich gesenkt und die Geschwindigkeit und das Ausmaß des Betrugs erhöht werden. Die Deepfake-Technologie wird häufig bei Online-Betrug eingesetzt, indem sie Videos und Audios fälscht, und die entsprechenden kriminellen Aktivitäten haben erheblich zugenommen. Auch Online-Betrug mit QR-Codes nimmt zu, wobei Opfer oft dazu verleitet werden, bösartige Websites zu besuchen oder vertrauliche Informationen preiszugeben. Insgesamt hat der weit verbreitete Einsatz künstlicher Intelligenz die Komplexität und Häufigkeit von Cyberkriminalität erhöht.
 4. Andere
Obwohl „Schweinetötungs“-Betrügereien immer noch beliebt sind, wenden kriminelle Banden nach und nach ausgefeiltere Strategien wie Phishing und böswillige Smart Contracts an, um die Gelder und Daten der Opfer effektiv zu stehlen.
Diese Methode zur Erschöpfung von Vermögenswerten erfordert, dass das Opfer unwissentlich sein Kryptowährungs-Wallet mit einem böswilligen Vertrag verknüpft und so Kryptowährung und NFTs auf das Wallet des Kriminellen überträgt. Ein bemerkenswerter Fall war ein Phishing-Angriff von Kriminellen im Jahr 2022 auf Benutzer des nicht fungiblen Token (NFT)-Marktplatzes OpenSea, der zum Diebstahl von mehr als 250 NFTs im Wert von etwa 2 Millionen US-Dollar führte. Nach Angaben von Sicherheitsforschern nutzten Kriminelle das Upgrade des OpenSea-Systems aus, um Benutzer durch den Versand falscher E-Mails zu Operationen zu verleiten, die letztendlich zur Übertragung ihrer Vermögenswerte führten.
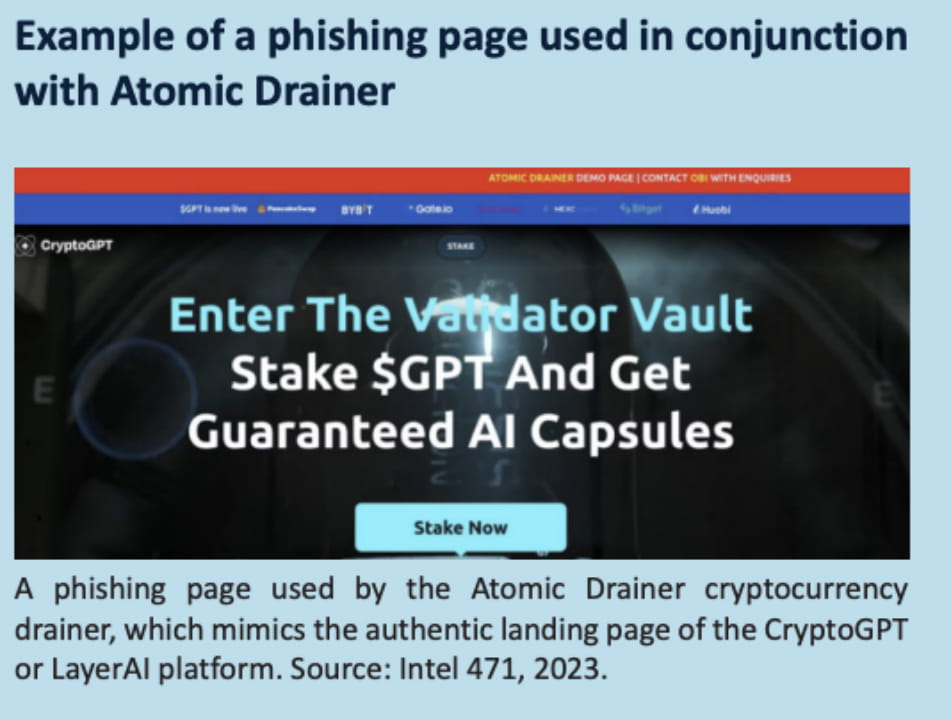
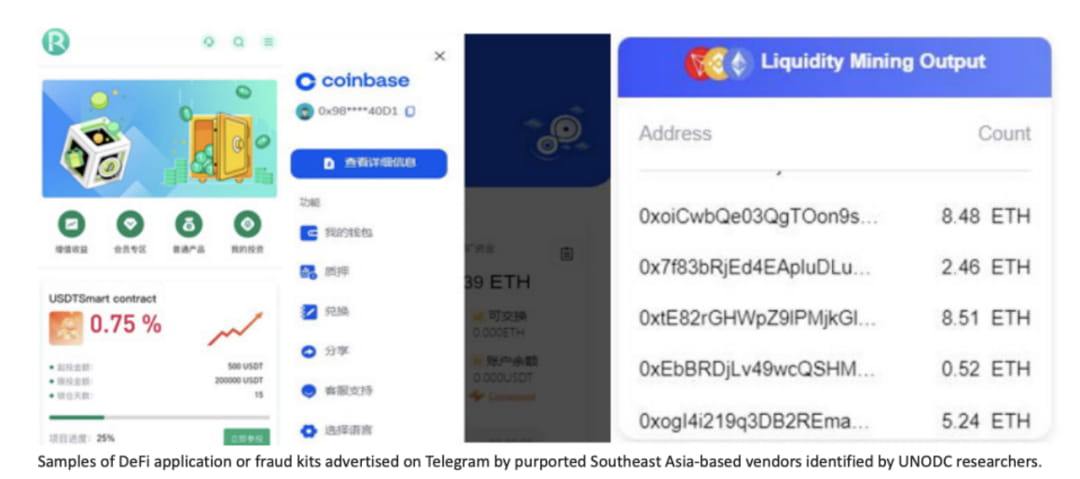
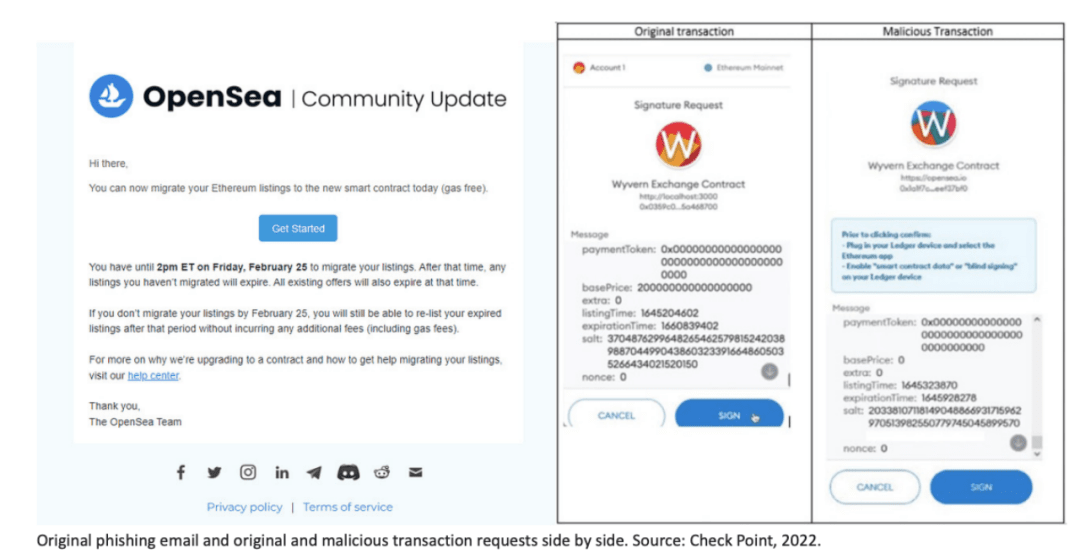 Darüber hinaus nutzen immer mehr Kriminelle intelligente Verträge von Drainer, um Investoren anzugreifen, denen es an Wissen über dezentrale Finanzierung (DeFi) mangelt. Insbesondere bringt dieser Betrug die Opfer häufig mit gefälschten Liquidity-Mining-Pools in Verbindung, wodurch ihre Geldbörsen geleert werden. Es ist leicht, auf Untergrundmärkten und Foren eine Vielzahl von DeFi-Anwendungssuiten zu finden, die als legitime Anwendungen beworben werden, tatsächlich aber für Betrug verwendet werden.
 Liquidity-Mining-Betrügereien nutzen die Komplexität der DeFi-Handelsplattformen für Kryptowährungen aus, um Menschen zu betrügen. Diese Betrüger versprechen oft hohe Renditen, indem sie in „Liquiditätspools“ investieren, die Kryptowährungen verleihen und den Handel verschiedener Währungen zwischen ihnen ermöglichen. Tatsächlich werden sie jedoch gefälschte Liquiditätspools erstellen, intelligente Verträge verwenden, um einfach auf die Geldbörsen der Benutzer zuzugreifen, und möglicherweise sogar einige Kryptowährungen hinterlegen, um die Illusion des „Geldverdienens“ zu erzeugen, oder einige gefälschte Münzen einwerfen, die diesen Namen nicht verdienen . Bei diesen Betrügereien werden auf mit Wallets verknüpften Websites tägliche Gewinnversprechen und falsche Gewinnsteigerungen angezeigt. Letztendlich nutzt der Betrüger die Vertragsberechtigungen, um das Geld in der Brieftasche des Benutzers zu „stehlen“. Anlegern wird oft gesagt, dass sie ein bestimmtes „Einsatzziel“ erreichen müssen, bevor sie ihr Geld abheben können, aber sobald Sie den Sweet Spot erreicht haben, können Sie Ihr Geld nie mehr zurückerhalten und alle zusätzlich eingezahlten Gelder können gestohlen werden Auf die gleiche Weise. SlowMist hat ähnliche Betrügereien aufgedeckt. Wenn Sie interessiert sind, können Sie den Web3 Security-Anfängerleitfaden zur Vermeidung von Fallstricken lesen.
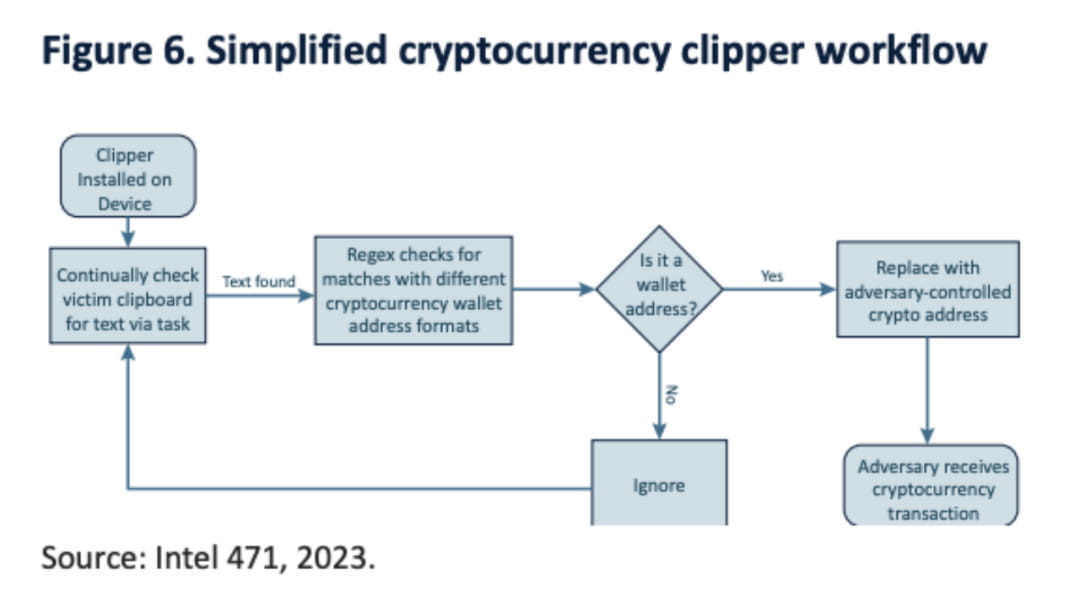
 In dem Bericht wurde auch erwähnt, dass es sich bei einer Malware, die häufig von kriminellen Gruppen in Südostasien verwendet wird, um einen Clipper handelt. Diese Software überwacht die Zwischenablage des infizierten Systems und sucht nach Möglichkeiten, Adressen bei Kryptowährungstransaktionen zu ersetzen. Wenn das Opfer versehentlich eine Transaktion durchführt, überweist sie Geld an die Adresse des Angreifers. Da Krypto-Wallet-Adressen oft sehr lang sind, ist es weniger wahrscheinlich, dass Benutzer Änderungen an Zahlungsadressen bemerken, was die Wirksamkeit der Malware erhöht.
 Abschluss
Insgesamt wird die Bedrohung durch die grenzüberschreitende organisierte Kriminalität in Südostasien immer raffinierter und subtiler. Um auf diese Herausforderungen wirksam reagieren zu können, müssen die Strafverfolgungs- und Regulierungsbehörden ihre Fähigkeiten kontinuierlich verbessern und die Koordination von Regierungen, Aufsichtsbehörden und Strafverfolgungsbehörden stärken, umfassende Richtlinien und Aktionspläne formulieren und die Zusammenarbeit stärken mit anderen Ländern und Regionen. Angesichts des sich schnell entwickelnden Umfelds der transnationalen organisierten Kriminalität wird rechtzeitiges Handeln von entscheidender Bedeutung sein. Eine enge Zusammenarbeit zwischen südostasiatischen Ländern und ihren Verbündeten wird dazu beitragen, diese immer schwerwiegendere Herausforderung zu bewältigen und die regionale Sicherheit und Stabilität zu schützen.
SlowMist engagiert sich seit vielen Jahren intensiv im Bereich der Bekämpfung der Geldwäsche bei Kryptowährungen und hat ein umfassendes und effizientes Lösungspaket für Compliance, Untersuchung und Prüfung entwickelt. Es trägt aktiv zum Aufbau eines gesunden ökologischen Umfelds für Kryptowährungen bei und bietet auch Unterstützung die Web3-Branche, Finanzinstitute, Aufsichtsbehörden und Compliance-Abteilungen, um professionelle Dienstleistungen anzubieten. Unter anderem ist MistTrack eine Compliance-Untersuchungsplattform, die eine Wallet-Adressanalyse, Fondsüberwachung und Rückverfolgbarkeit bietet. Sie hat mehr als 300 Millionen Adressetiketten, mehr als 1.000 Adressentitäten, mehr als 500.000 Bedrohungsdaten und mehr als 90 Millionen Risikoadressen gesammelt. Diese bieten einen leistungsstarken Schutz, um die Sicherheit digitaler Vermögenswerte zu gewährleisten und Geldwäscheverbrechen zu bekämpfen. Weitere Informationen finden Sie unter https://aml.slowmist.com.
Autor |. Lisa
Herausgeber |. Liz