
#trapdoor
trapdoor
6,677 Aufrufe
19 Kommentare
Hot
Zuletzt
·
--
🚨 Die "#Trapdoor " bösartige Kampagne zielt auf Solana-, Sui- und Aptos-Entwickler ab, um Hintertüren zu installieren und Vermögenswerte zu stehlen! ⚠️ 💻 🔍
🚫 Forscher warnen vor einer fortgeschrittenen Sicherheitsbedrohung, die die Integrität von Smart Contracts und sensiblen Entwicklungsumgebungen gefährdet! 🛡️ 🛑 ⌨️ ⚠️
$SOL
{spot}(SOLUSDT)
$SUI
{spot}(SUIUSDT)
$APT
{spot}(APTUSDT)
🚨 Die "#Trapdoor " bösartige Kampagne zielt auf Solana-, Sui- und Aptos-Entwickler ab, um Hintertüren zu installieren und Vermögenswerte zu stehlen! ⚠️ 💻 🔍
🚫 Forscher warnen vor einer fortgeschrittenen Sicherheitsbedrohung, die die Integrität von Smart Contracts und sensiblen Entwicklungsumgebungen gefährdet! 🛡️ 🛑 ⌨️ ⚠️
$SOL
$SUI
$APT
🚫 Forscher warnen vor einer fortgeschrittenen Sicherheitsbedrohung, die die Integrität von Smart Contracts und sensiblen Entwicklungsumgebungen gefährdet! 🛡️ 🛑 ⌨️ ⚠️
$SOL
$SUI
$APT
206

·
--
Bullisch
2
29

Übersetzung ansehen
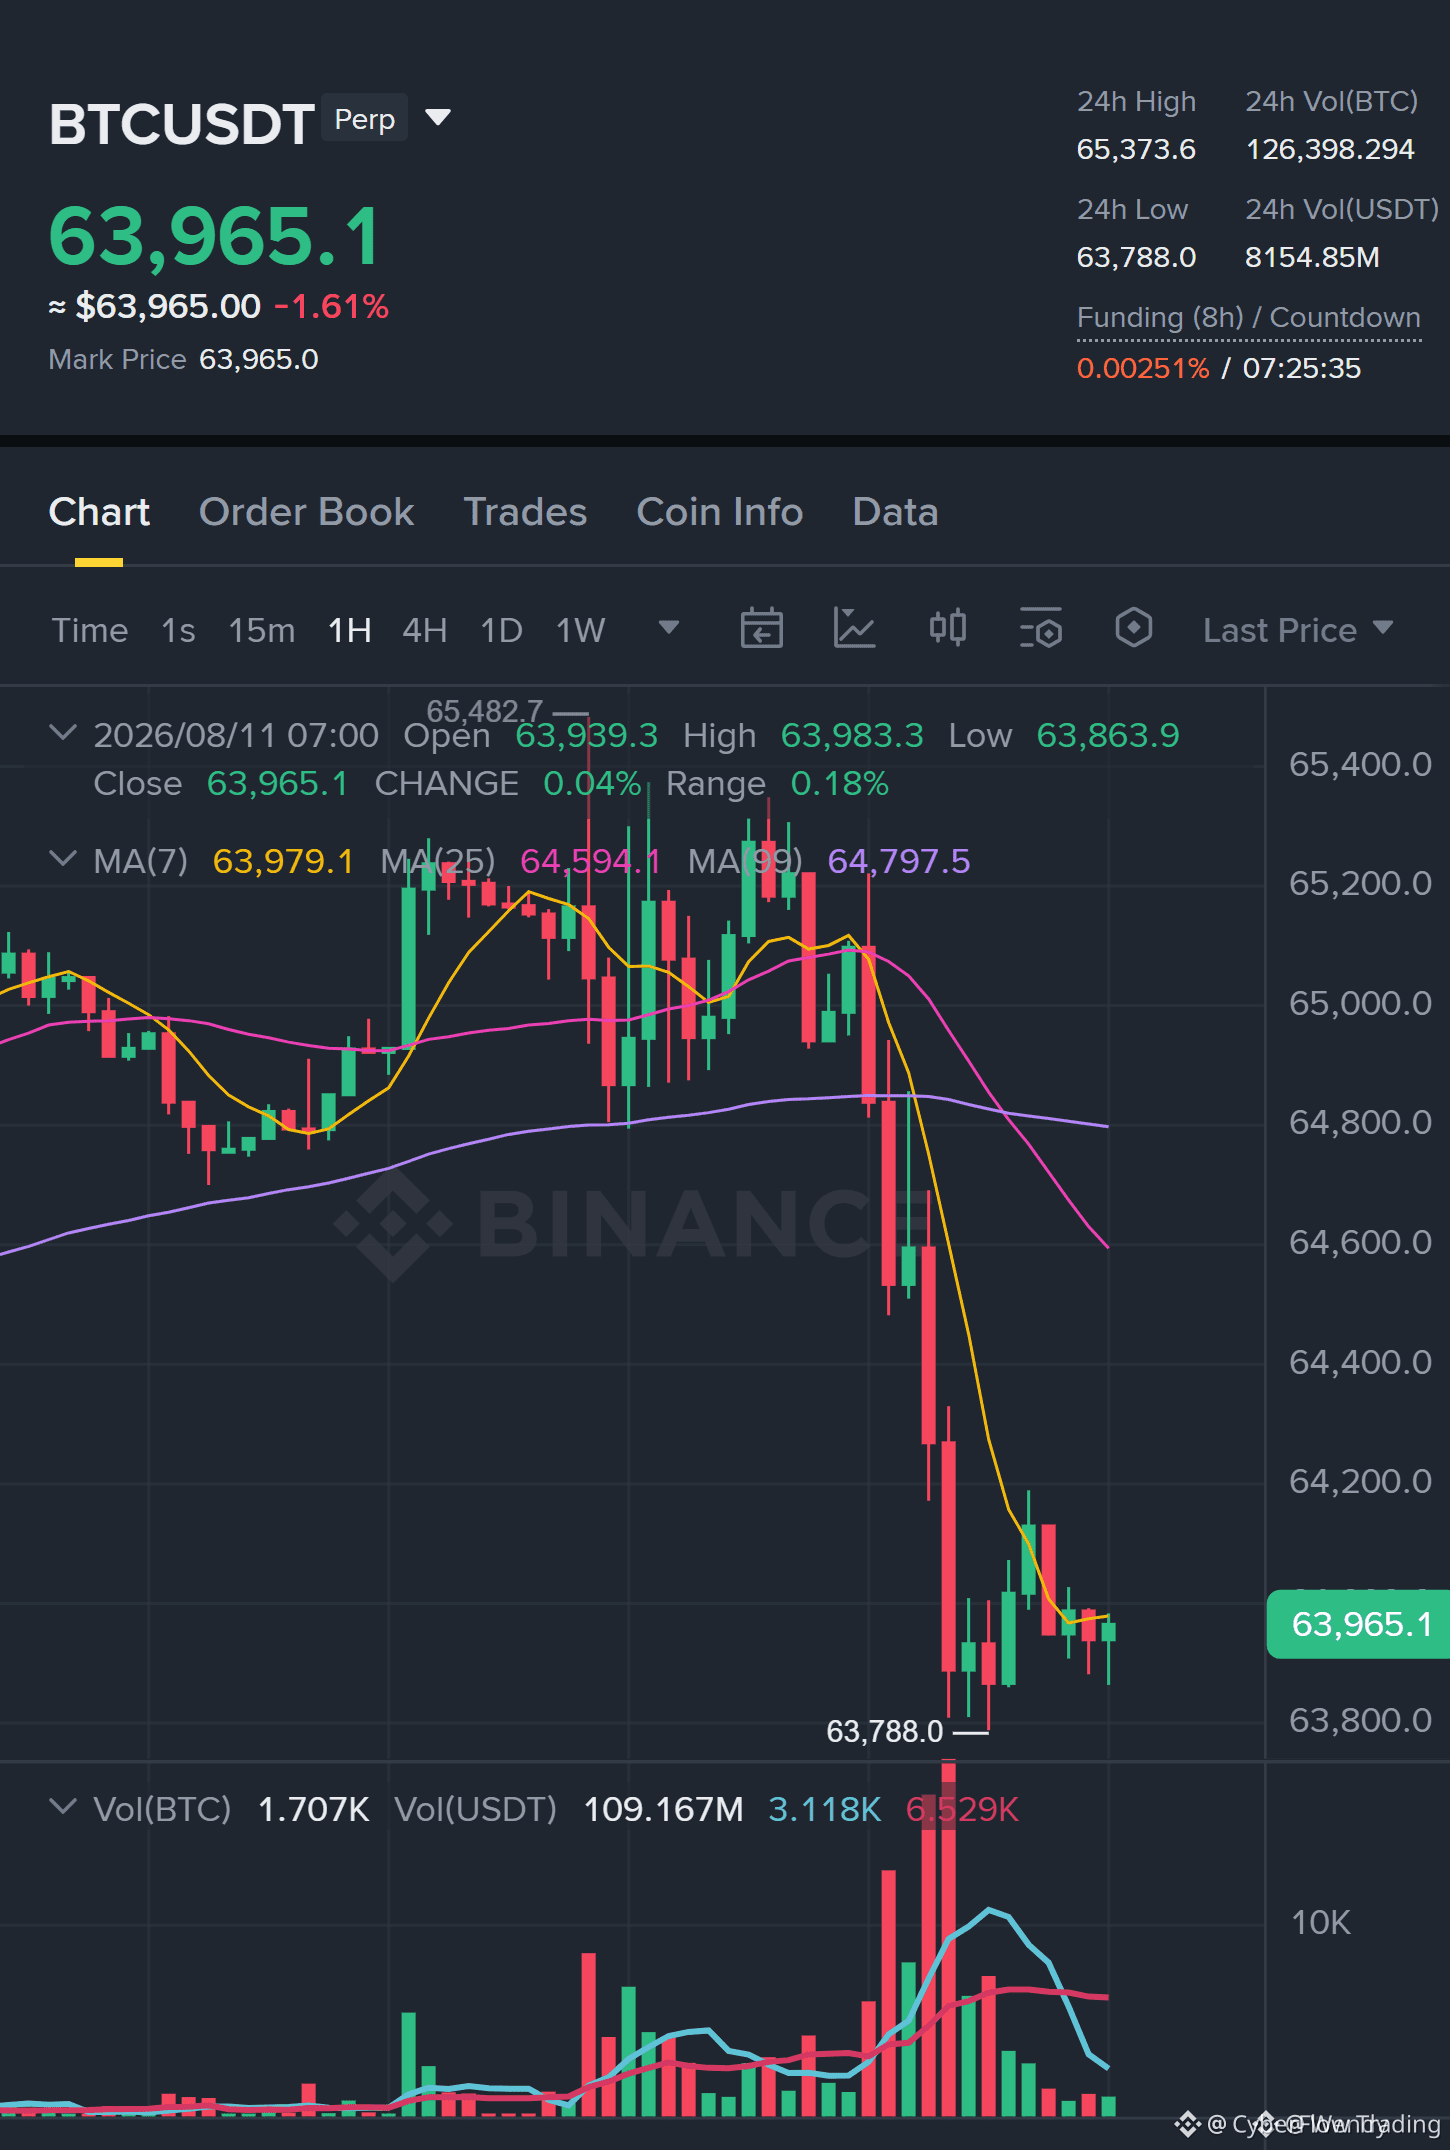
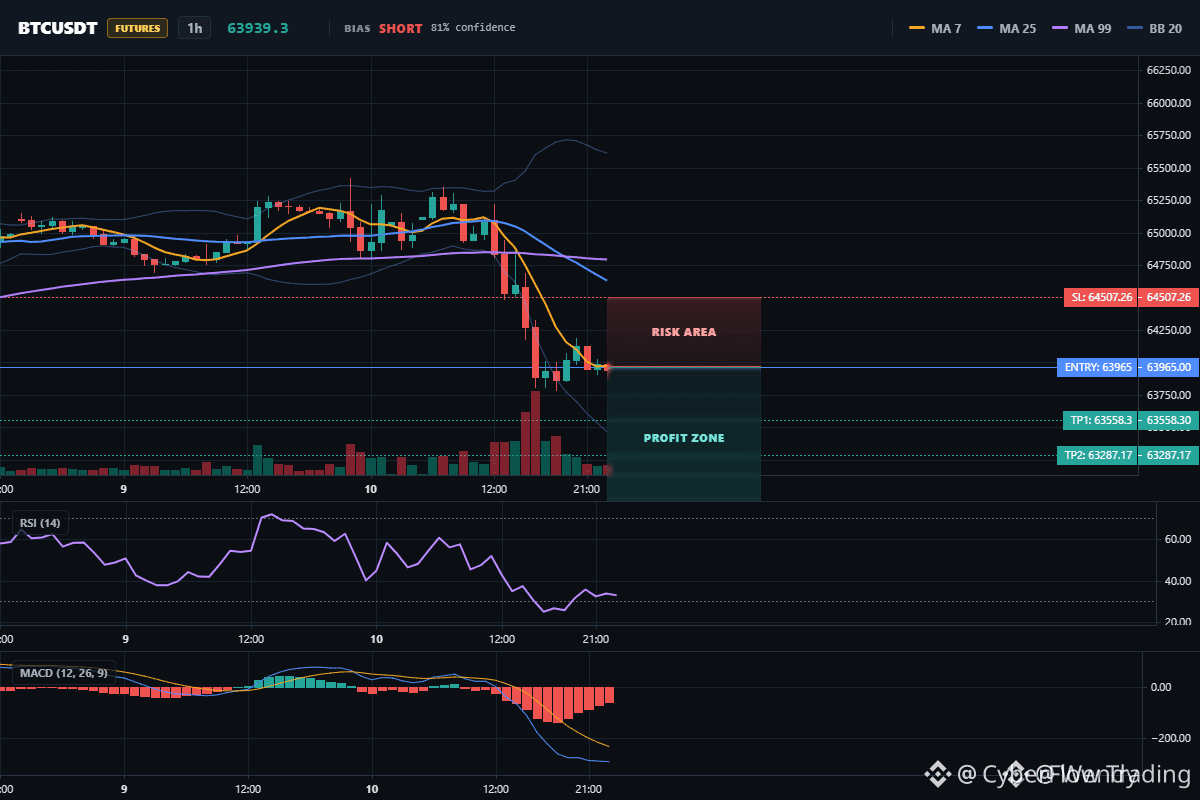
🚨 $BTC SHORT LOADED – THE BOUNCE IS A TRAP DOOR OPENING! 📉
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
The bounce everyone's cheering? That's bait. My 4H chart just flashed an 81% confidence short at the exact zone where sellers have been stacking bids. 📊 RSI on the 15m sits at 40.6 – weak, not washed out. Momentum is fading like a candle in a storm. 📉 The real trap door is at 63558 – once that gives, the slide to 63287 and 62880 opens fast. This isn't a breakout; it's a breakdown waiting to happen. 💥 Are you chasing the bull flag fantasy, or are you shorting the truth? 💬
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
🚨 $BTC SHORT LOADED – THE BOUNCE IS A TRAP DOOR OPENING! 📉
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
The bounce everyone's cheering? That's bait. My 4H chart just flashed an 81% confidence short at the exact zone where sellers have been stacking bids. 📊 RSI on the 15m sits at 40.6 – weak, not washed out. Momentum is fading like a candle in a storm. 📉 The real trap door is at 63558 – once that gives, the slide to 63287 and 62880 opens fast. This isn't a breakout; it's a breakdown waiting to happen. 💥 Are you chasing the bull flag fantasy, or are you shorting the truth? 💬
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
The bounce everyone's cheering? That's bait. My 4H chart just flashed an 81% confidence short at the exact zone where sellers have been stacking bids. 📊 RSI on the 15m sits at 40.6 – weak, not washed out. Momentum is fading like a candle in a storm. 📉 The real trap door is at 63558 – once that gives, the slide to 63287 and 62880 opens fast. This isn't a breakout; it's a breakdown waiting to happen. 💥 Are you chasing the bull flag fantasy, or are you shorting the truth? 💬
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
20
·
--
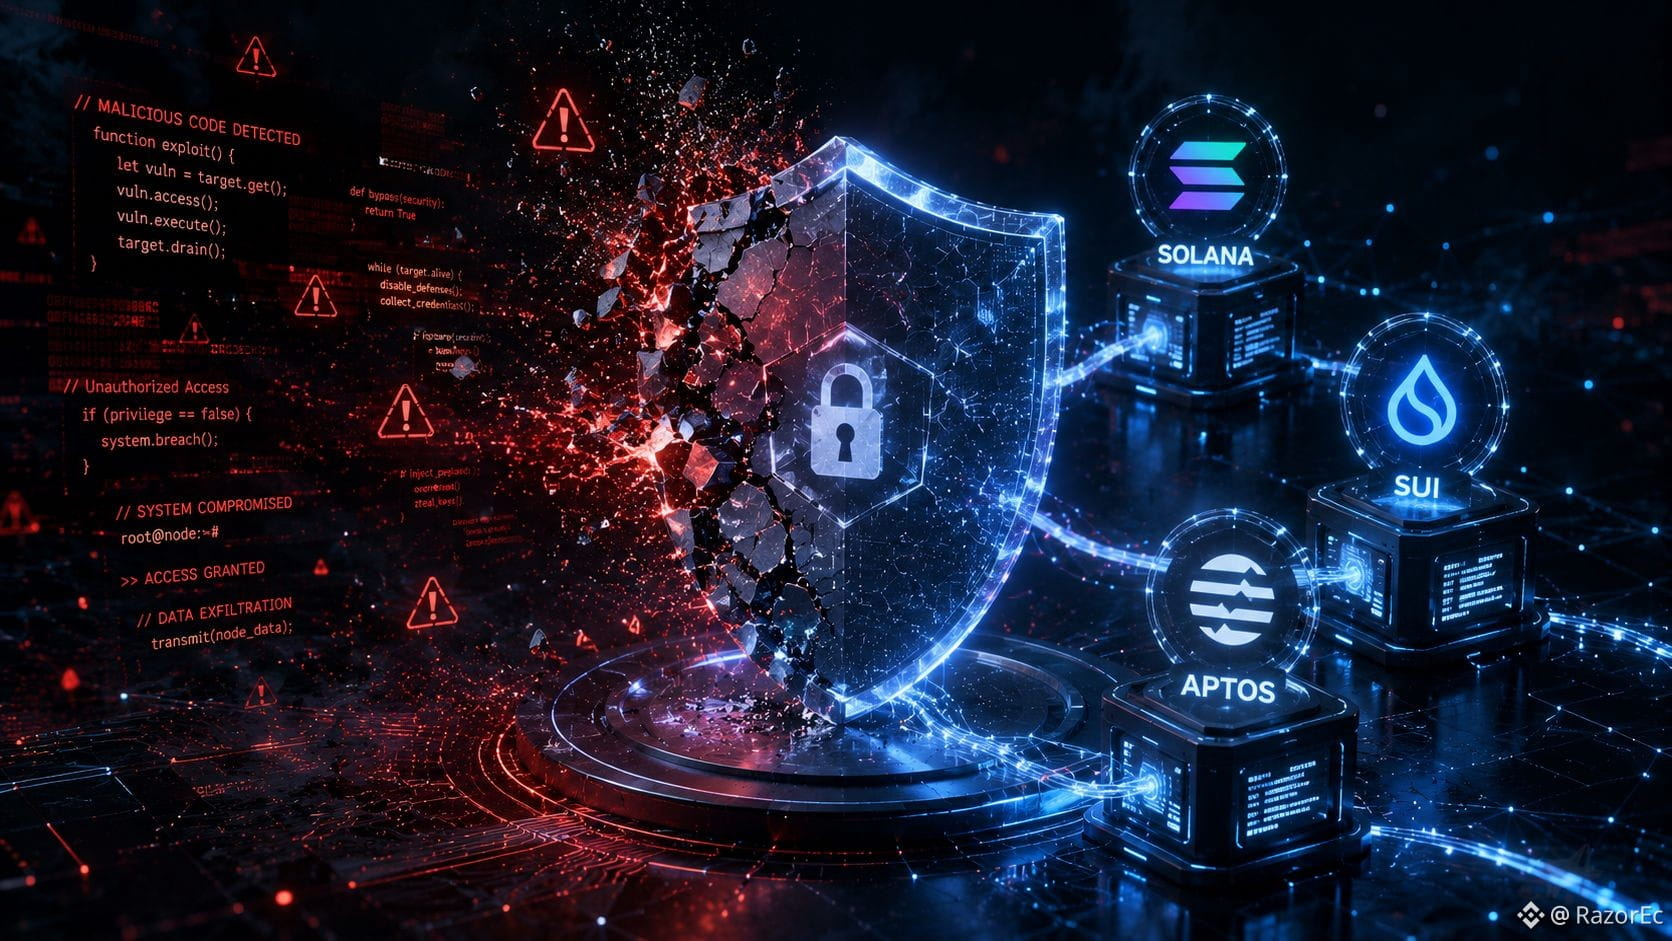
#Trapdoor ist die Kampagne, die bereits mehr als 34 schadhafte Pakete in npm, PyPI und Crates.io verteilt hat. Sie geben sich als Tools für Solana ($SOL ), Sui ($SUI ) und Aptos ($APT ) aus und stehlen Wallet-Schlüssel, SSH und Zugangsdaten. Es ist kein direkter Hack auf die Kette, aber es ist eine starke Erinnerung: Überprüfe sorgfältig, was du installierst, wenn du entwickelst.
Hast du deine Abhängigkeiten kürzlich auditiert?
Quelle: CoinDesk
#Trapdoor ist die Kampagne, die bereits mehr als 34 schadhafte Pakete in npm, PyPI und Crates.io verteilt hat. Sie geben sich als Tools für Solana ($SOL ), Sui ($SUI ) und Aptos ($APT ) aus und stehlen Wallet-Schlüssel, SSH und Zugangsdaten. Es ist kein direkter Hack auf die Kette, aber es ist eine starke Erinnerung: Überprüfe sorgfältig, was du installierst, wenn du entwickelst.
Hast du deine Abhängigkeiten kürzlich auditiert?
Quelle: CoinDesk
Hast du deine Abhängigkeiten kürzlich auditiert?
Quelle: CoinDesk
1
207
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedRateWatch
133,331 Aufrufe
827 Kommentare
2
#BitcoinReboundsTo$79K
41,724 Aufrufe
321 Kommentare
3
#StrategyMarketCapPassesFord
154 Aufrufe
33 Kommentare
4
#ClarityActOddsHalveOnPolymarket
147 Aufrufe
31 Kommentare
5
#US30YTreasuryYieldTops5.40%
1,274 Aufrufe
60 Kommentare
6
#BessentEndorsesFinalClarityActDraft
13,383 Aufrufe
321 Kommentare
7
#ZamaOpens16ConfidentialMorphoVaults
6,183 Aufrufe
171 Kommentare
8
#USDCOnChainVolumeTops$100Trillion
994 Aufrufe
31 Kommentare
9
#BitcoinSpotETFsNetInflow$160M
1,885 Aufrufe
81 Kommentare
10
#SouthKoreaCryptoTaxDelayPetitionTops50000
35,263 Aufrufe
883 Kommentare