
#passkey
passkey
7,082 Aufrufe
20 Kommentare
Hot
Zuletzt

Die Aufsicht in Hongkong hat eingegriffen: Sie fordert, dass alle Plattformen für den Handel mit virtuellen Vermögenswerten und Internet-Brokerages aufhören, Einmalpasswörter (OTP) für die Kundenanmeldung und die Gerätebindung zu verwenden, und stattdessen passkeys (Passkeys) oder andere stärker gegen Phishing abgesicherte Authentifizierungsmethoden wie die Gerätebindung nutzen.
Große Wertpapierhäuser müssen dies sofort umsetzen, andere Institutionen erhalten dafür eine Übergangsfrist von höchstens 12 Monaten.
Darüber hinaus müssen die Plattformen auch die Echtzeit-Erkennung von ungewöhnlichen Anmeldungen, Transaktionen und Abhebungen (Withdrawals) verstärken, Nutzer rechtzeitig über verdächtige Aktivitäten informieren und Kunden regelmäßig vor neuen Phishing-Taktiken warnen.
Das Signal der Aufsichtsbehörden ist eindeutig – die OTP-Ära ist offiziell vorbei. Für Privatanleger bedeutet das: Die Sicherheitsuntergrenze für Konten wird angehoben. Gleichzeitig ist es eine Erinnerung: Hardware-Schlüssel, Passkeys – die sollte man sich zulegen, bevor man erst gephisht wird und sich hinterher ärgert.
Je strenger die Compliance, desto besser sind die langfristigen Aussichten für seriöse Akteure im lizenzierten Markt.
#香港加密监管 #账户安全 #Passkey
Die Aufsicht in Hongkong hat eingegriffen: Sie fordert, dass alle Plattformen für den Handel mit virtuellen Vermögenswerten und Internet-Brokerages aufhören, Einmalpasswörter (OTP) für die Kundenanmeldung und die Gerätebindung zu verwenden, und stattdessen passkeys (Passkeys) oder andere stärker gegen Phishing abgesicherte Authentifizierungsmethoden wie die Gerätebindung nutzen.
Große Wertpapierhäuser müssen dies sofort umsetzen, andere Institutionen erhalten dafür eine Übergangsfrist von höchstens 12 Monaten.
Darüber hinaus müssen die Plattformen auch die Echtzeit-Erkennung von ungewöhnlichen Anmeldungen, Transaktionen und Abhebungen (Withdrawals) verstärken, Nutzer rechtzeitig über verdächtige Aktivitäten informieren und Kunden regelmäßig vor neuen Phishing-Taktiken warnen.
Das Signal der Aufsichtsbehörden ist eindeutig – die OTP-Ära ist offiziell vorbei. Für Privatanleger bedeutet das: Die Sicherheitsuntergrenze für Konten wird angehoben. Gleichzeitig ist es eine Erinnerung: Hardware-Schlüssel, Passkeys – die sollte man sich zulegen, bevor man erst gephisht wird und sich hinterher ärgert.
Je strenger die Compliance, desto besser sind die langfristigen Aussichten für seriöse Akteure im lizenzierten Markt.
#香港加密监管 #账户安全 #Passkey
Große Wertpapierhäuser müssen dies sofort umsetzen, andere Institutionen erhalten dafür eine Übergangsfrist von höchstens 12 Monaten.
Darüber hinaus müssen die Plattformen auch die Echtzeit-Erkennung von ungewöhnlichen Anmeldungen, Transaktionen und Abhebungen (Withdrawals) verstärken, Nutzer rechtzeitig über verdächtige Aktivitäten informieren und Kunden regelmäßig vor neuen Phishing-Taktiken warnen.
Das Signal der Aufsichtsbehörden ist eindeutig – die OTP-Ära ist offiziell vorbei. Für Privatanleger bedeutet das: Die Sicherheitsuntergrenze für Konten wird angehoben. Gleichzeitig ist es eine Erinnerung: Hardware-Schlüssel, Passkeys – die sollte man sich zulegen, bevor man erst gephisht wird und sich hinterher ärgert.
Je strenger die Compliance, desto besser sind die langfristigen Aussichten für seriöse Akteure im lizenzierten Markt.
#香港加密监管 #账户安全 #Passkey
13
·
--
Die Hongkonger Aufsichtsbehörde ist aktiv geworden und zieht direkt eine rote Linie für Plattformen mit Handel virtueller Assets und für Internet-Broker: Das Einloggen und das Binden von Geräten dürfen nicht mehr mit einmaligen Passwörtern (OTP) erfolgen. Stattdessen müssen Passkey bzw. Schlüssel zur Anmeldung und Gerätbindung verwendet werden – also Authentifizierungsverfahren, die Fälschungs- und Phishing-Angriffe wirksam verhindern.
Große Broker müssen das sofort umsetzen, andere Institutionen spätestens innerhalb von 12 Monaten. Außerdem müssen verdächtige Logins, Transaktionen und Abhebungen stärker überwacht und mit Warnmeldungen versehen werden; Kunden sind rechtzeitig zu benachrichtigen und bei Hackerangriffen unverzüglich zu reagieren.
Meine persönliche Meinung: Die OTP-Ära ist wirklich überfällig. SIM-Entführungen und das Weiterleiten von Codes über Man-in-the-Middle-Phishing-Websites – diese alten Tricks verschlingen jedes Jahr nicht wenig Vermögen. Passkey bindet den privaten Schlüssel an die Gerätesicherheits-Engine; Phishing-Websites kommen nicht an den Schlüssel – Punkt. Das ist der echte Befreiungsschlag.
Auch das Signal an die Branche ist eindeutig: Die Compliance-Hürde wird höher gesetzt, die Sicherheitskosten werden auf die Betreiber verlagert, und für kleinere Plattformen steigt der Druck. Für Nutzer ist das jedoch eine gute Sache – die Wahrscheinlichkeit, dass Konten gekapert werden, sinkt deutlich.
Nutzen Sie beim Einloggen an die Börse noch SMS-Codes? Empfehle dringend, so bald wie möglich auf Passkey oder einen Hardware-Schlüssel umzusteigen.
#香港加密监管 #账户安全 #Passkey
Die Hongkonger Aufsichtsbehörde ist aktiv geworden und zieht direkt eine rote Linie für Plattformen mit Handel virtueller Assets und für Internet-Broker: Das Einloggen und das Binden von Geräten dürfen nicht mehr mit einmaligen Passwörtern (OTP) erfolgen. Stattdessen müssen Passkey bzw. Schlüssel zur Anmeldung und Gerätbindung verwendet werden – also Authentifizierungsverfahren, die Fälschungs- und Phishing-Angriffe wirksam verhindern.
Große Broker müssen das sofort umsetzen, andere Institutionen spätestens innerhalb von 12 Monaten. Außerdem müssen verdächtige Logins, Transaktionen und Abhebungen stärker überwacht und mit Warnmeldungen versehen werden; Kunden sind rechtzeitig zu benachrichtigen und bei Hackerangriffen unverzüglich zu reagieren.
Meine persönliche Meinung: Die OTP-Ära ist wirklich überfällig. SIM-Entführungen und das Weiterleiten von Codes über Man-in-the-Middle-Phishing-Websites – diese alten Tricks verschlingen jedes Jahr nicht wenig Vermögen. Passkey bindet den privaten Schlüssel an die Gerätesicherheits-Engine; Phishing-Websites kommen nicht an den Schlüssel – Punkt. Das ist der echte Befreiungsschlag.
Auch das Signal an die Branche ist eindeutig: Die Compliance-Hürde wird höher gesetzt, die Sicherheitskosten werden auf die Betreiber verlagert, und für kleinere Plattformen steigt der Druck. Für Nutzer ist das jedoch eine gute Sache – die Wahrscheinlichkeit, dass Konten gekapert werden, sinkt deutlich.
Nutzen Sie beim Einloggen an die Börse noch SMS-Codes? Empfehle dringend, so bald wie möglich auf Passkey oder einen Hardware-Schlüssel umzusteigen.
#香港加密监管 #账户安全 #Passkey
Große Broker müssen das sofort umsetzen, andere Institutionen spätestens innerhalb von 12 Monaten. Außerdem müssen verdächtige Logins, Transaktionen und Abhebungen stärker überwacht und mit Warnmeldungen versehen werden; Kunden sind rechtzeitig zu benachrichtigen und bei Hackerangriffen unverzüglich zu reagieren.
Meine persönliche Meinung: Die OTP-Ära ist wirklich überfällig. SIM-Entführungen und das Weiterleiten von Codes über Man-in-the-Middle-Phishing-Websites – diese alten Tricks verschlingen jedes Jahr nicht wenig Vermögen. Passkey bindet den privaten Schlüssel an die Gerätesicherheits-Engine; Phishing-Websites kommen nicht an den Schlüssel – Punkt. Das ist der echte Befreiungsschlag.
Auch das Signal an die Branche ist eindeutig: Die Compliance-Hürde wird höher gesetzt, die Sicherheitskosten werden auf die Betreiber verlagert, und für kleinere Plattformen steigt der Druck. Für Nutzer ist das jedoch eine gute Sache – die Wahrscheinlichkeit, dass Konten gekapert werden, sinkt deutlich.
Nutzen Sie beim Einloggen an die Börse noch SMS-Codes? Empfehle dringend, so bald wie möglich auf Passkey oder einen Hardware-Schlüssel umzusteigen.
#香港加密监管 #账户安全 #Passkey
9
·
--
Artikel
Wie ich meinen Binance "Passkey-Fehler" in 5 Minuten behoben habe.Letzte Nacht konnte ich mich nicht in mein Binance-Konto einloggen.
Der Bildschirm zeigte ständig: "Keine Passkeys auf diesem Gerät verfügbar" und "Verifizierung fehlgeschlagen".
Ich habe 5 Mal auf "Erneut versuchen" geklickt. Der gleiche Fehler. Einen Moment lang dachte ich, mein Konto wurde gehackt.
Nach 10 Minuten Suche stellte ich fest, dass es nur ein 1-Klick-Einstellungsproblem war.
Wenn du auch auf dem Bildschirm "Passkey" oder "Sicherheitsverifizierung fehlgeschlagen" festhängst, ist dieser Beitrag für dich. Hier ist die genaue Lösung, die bei mir funktioniert hat.
Warum tritt der Passkey-Fehler auf?
Ein "Passkey" ist eine neue Anmeldemethode, die Fingerabdruck oder Face ID verwendet. Der Fehler tritt auf, wenn Binance nach einem Passkey fragt, den du auf deinem aktuellen Handy nie erstellt hast.
Wie ich meinen Binance "Passkey-Fehler" in 5 Minuten behoben habe.
Letzte Nacht konnte ich mich nicht in mein Binance-Konto einloggen.
Der Bildschirm zeigte ständig: "Keine Passkeys auf diesem Gerät verfügbar" und "Verifizierung fehlgeschlagen".
Ich habe 5 Mal auf "Erneut versuchen" geklickt. Der gleiche Fehler. Einen Moment lang dachte ich, mein Konto wurde gehackt.
Nach 10 Minuten Suche stellte ich fest, dass es nur ein 1-Klick-Einstellungsproblem war.
Wenn du auch auf dem Bildschirm "Passkey" oder "Sicherheitsverifizierung fehlgeschlagen" festhängst, ist dieser Beitrag für dich. Hier ist die genaue Lösung, die bei mir funktioniert hat.
Warum tritt der Passkey-Fehler auf?
Ein "Passkey" ist eine neue Anmeldemethode, die Fingerabdruck oder Face ID verwendet. Der Fehler tritt auf, wenn Binance nach einem Passkey fragt, den du auf deinem aktuellen Handy nie erstellt hast.
Der Bildschirm zeigte ständig: "Keine Passkeys auf diesem Gerät verfügbar" und "Verifizierung fehlgeschlagen".
Ich habe 5 Mal auf "Erneut versuchen" geklickt. Der gleiche Fehler. Einen Moment lang dachte ich, mein Konto wurde gehackt.
Nach 10 Minuten Suche stellte ich fest, dass es nur ein 1-Klick-Einstellungsproblem war.
Wenn du auch auf dem Bildschirm "Passkey" oder "Sicherheitsverifizierung fehlgeschlagen" festhängst, ist dieser Beitrag für dich. Hier ist die genaue Lösung, die bei mir funktioniert hat.
Warum tritt der Passkey-Fehler auf?
Ein "Passkey" ist eine neue Anmeldemethode, die Fingerabdruck oder Face ID verwendet. Der Fehler tritt auf, wenn Binance nach einem Passkey fragt, den du auf deinem aktuellen Handy nie erstellt hast.
5
3
2.3k
🔒 Sichern Sie Ihr Binance-Konto mit Passkeys!
Schützen Sie Ihre Krypto-Assets mit der neuesten Sicherheits-Passkey-Funktion. Sie können sich problemlos und sicher mit Ihrem Fingerabdruck oder der Gesichtserkennung anmelden – ohne traditionelle Passwörter!
💡 Sicherheitstipp: Geben Sie Ihren Passkey, OTP oder Verifizierungscodes niemals an irgendwen weiter. Der Binance-Support wird Sie niemals nach Ihren vertraulichen Informationen fragen. Bleiben Sie wachsam und handeln Sie sicher! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
🔒 Sichern Sie Ihr Binance-Konto mit Passkeys!
Schützen Sie Ihre Krypto-Assets mit der neuesten Sicherheits-Passkey-Funktion. Sie können sich problemlos und sicher mit Ihrem Fingerabdruck oder der Gesichtserkennung anmelden – ohne traditionelle Passwörter!
💡 Sicherheitstipp: Geben Sie Ihren Passkey, OTP oder Verifizierungscodes niemals an irgendwen weiter. Der Binance-Support wird Sie niemals nach Ihren vertraulichen Informationen fragen. Bleiben Sie wachsam und handeln Sie sicher! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
Schützen Sie Ihre Krypto-Assets mit der neuesten Sicherheits-Passkey-Funktion. Sie können sich problemlos und sicher mit Ihrem Fingerabdruck oder der Gesichtserkennung anmelden – ohne traditionelle Passwörter!
💡 Sicherheitstipp: Geben Sie Ihren Passkey, OTP oder Verifizierungscodes niemals an irgendwen weiter. Der Binance-Support wird Sie niemals nach Ihren vertraulichen Informationen fragen. Bleiben Sie wachsam und handeln Sie sicher! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
GOOGLUS-0,76%
1
85

🛡️ $BNB SICHERHEIT: DIE MEISTEN VERLORENEN KONTOs WERDEN NICHT GEHACKT — SIE WERDEN PER SIM-SWAP ÜBERNOMMEN! 💥
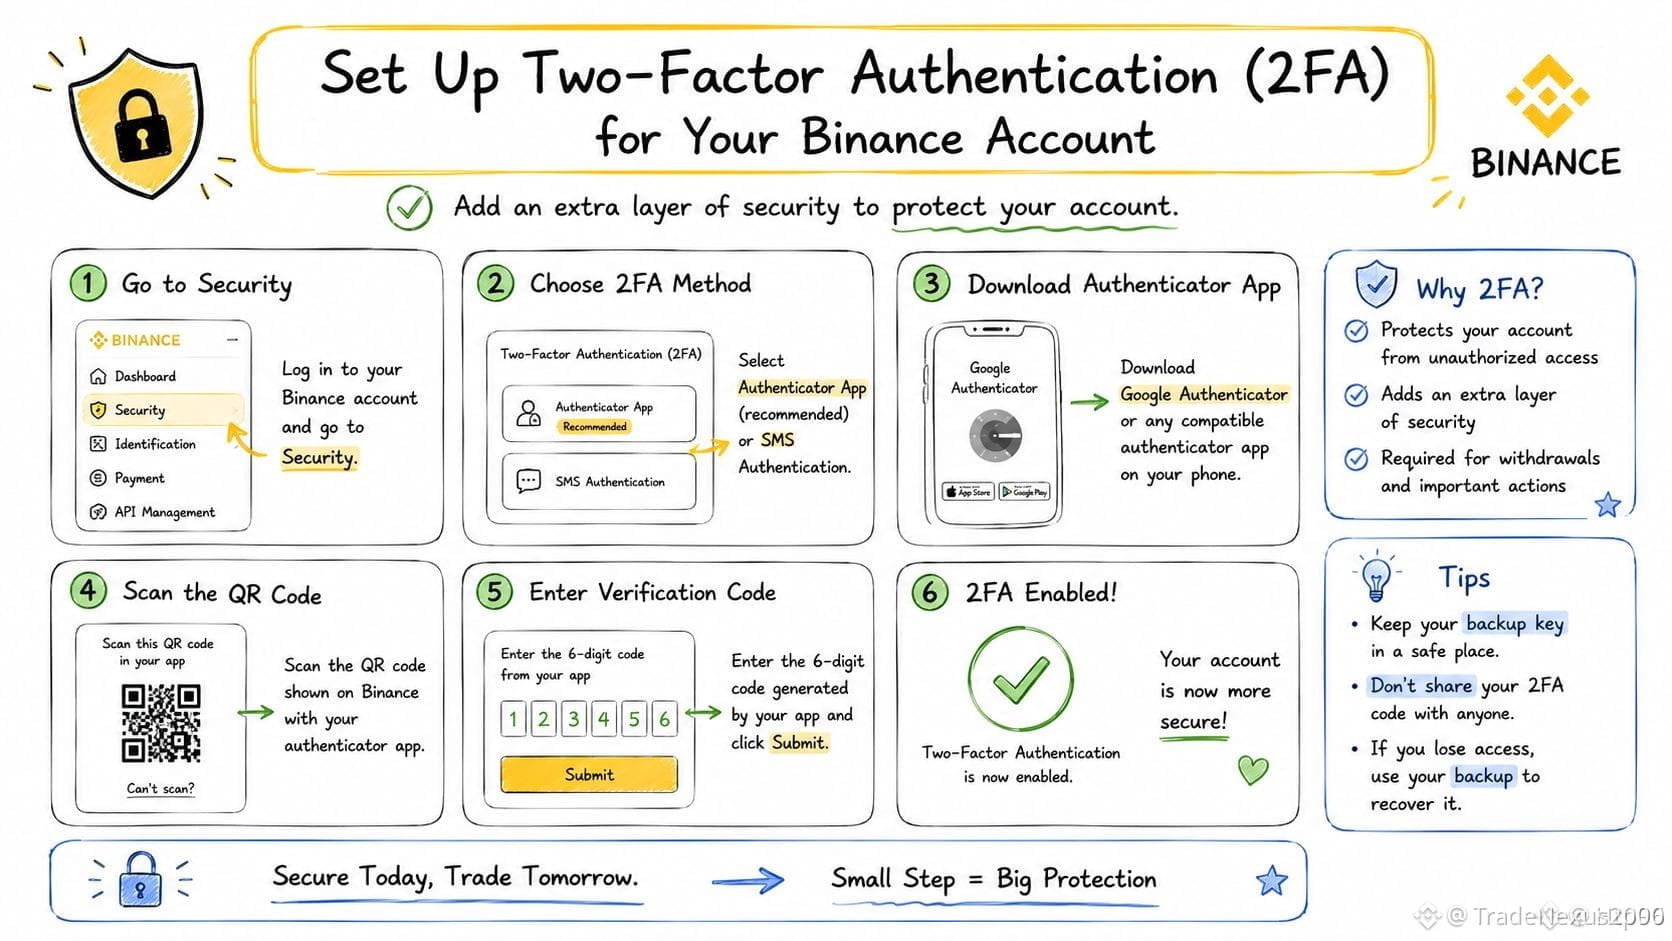
📊 Die gefährlichste Schwachstelle an einer erstklassigen Börse ist kein Algorithmus-Exploit — sondern SMS-2FA. SIM-Swap-Angriffe entleeren Konten still und leise, während Nutzer schlafen. 🔍 Die erste Maßnahme ist der Wechsel zu einer Authenticator-App: Konto → Sicherheit → Authenticator-App aktivieren. Speichere den 16-stelligen Einrichtungsschlüssel offline, bevor du bestätigst. Wenn du ihn verlierst, landest du in einer manuellen Verifikationswarteschlange von 1–7 Tagen.
💡 Neuere Passkeys über Face ID oder Fingerabdruck via iCloud-Schlüsselbund oder Google Password Manager neutralisieren Man-in-the-Middle-Angriffe, von denen Legacy-Authenticator-Apps weiterhin betroffen sind. ⏱️ Aktiviere deine alte 2FA mindestens 30 Tage lang, nachdem du Passkeys eingerichtet hast, falls dein neues Gerät ausfällt. Für Konten mit hohem Wert eliminieren Hardware-Keys wie YubiKey (25–70 USD) nahezu jedes Risiko durch Remote-Phishing. 💬 Wie viele Sicherheitsebenen laufen gerade auf deinem Konto? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
🛡️ $BNB SICHERHEIT: DIE MEISTEN VERLORENEN KONTOs WERDEN NICHT GEHACKT — SIE WERDEN PER SIM-SWAP ÜBERNOMMEN! 💥
📊 Die gefährlichste Schwachstelle an einer erstklassigen Börse ist kein Algorithmus-Exploit — sondern SMS-2FA. SIM-Swap-Angriffe entleeren Konten still und leise, während Nutzer schlafen. 🔍 Die erste Maßnahme ist der Wechsel zu einer Authenticator-App: Konto → Sicherheit → Authenticator-App aktivieren. Speichere den 16-stelligen Einrichtungsschlüssel offline, bevor du bestätigst. Wenn du ihn verlierst, landest du in einer manuellen Verifikationswarteschlange von 1–7 Tagen.
💡 Neuere Passkeys über Face ID oder Fingerabdruck via iCloud-Schlüsselbund oder Google Password Manager neutralisieren Man-in-the-Middle-Angriffe, von denen Legacy-Authenticator-Apps weiterhin betroffen sind. ⏱️ Aktiviere deine alte 2FA mindestens 30 Tage lang, nachdem du Passkeys eingerichtet hast, falls dein neues Gerät ausfällt. Für Konten mit hohem Wert eliminieren Hardware-Keys wie YubiKey (25–70 USD) nahezu jedes Risiko durch Remote-Phishing. 💬 Wie viele Sicherheitsebenen laufen gerade auf deinem Konto? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
📊 Die gefährlichste Schwachstelle an einer erstklassigen Börse ist kein Algorithmus-Exploit — sondern SMS-2FA. SIM-Swap-Angriffe entleeren Konten still und leise, während Nutzer schlafen. 🔍 Die erste Maßnahme ist der Wechsel zu einer Authenticator-App: Konto → Sicherheit → Authenticator-App aktivieren. Speichere den 16-stelligen Einrichtungsschlüssel offline, bevor du bestätigst. Wenn du ihn verlierst, landest du in einer manuellen Verifikationswarteschlange von 1–7 Tagen.
💡 Neuere Passkeys über Face ID oder Fingerabdruck via iCloud-Schlüsselbund oder Google Password Manager neutralisieren Man-in-the-Middle-Angriffe, von denen Legacy-Authenticator-Apps weiterhin betroffen sind. ⏱️ Aktiviere deine alte 2FA mindestens 30 Tage lang, nachdem du Passkeys eingerichtet hast, falls dein neues Gerät ausfällt. Für Konten mit hohem Wert eliminieren Hardware-Keys wie YubiKey (25–70 USD) nahezu jedes Risiko durch Remote-Phishing. 💬 Wie viele Sicherheitsebenen laufen gerade auf deinem Konto? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
25
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#AnthropicCEOCallsForAISlowdown
97,369 Aufrufe
1,540 Kommentare
2
#BitcoinThirdSingleBlockReorgInFourWeeks
18,916 Aufrufe
588 Kommentare
3
#EthereumFallsBelow$2500
1,458 Aufrufe
67 Kommentare
4
#BitcoinDropsToIntradayLow$76367
726 Aufrufe
25 Kommentare
5
#WhiteHouseRejectsAISlowdownCalls
4,840 Aufrufe
194 Kommentare
6
#UKMayExemptTokenizedGoldFromFundRules
2,981 Aufrufe
140 Kommentare
7
#BitcoinSpotETFsRecord$463MNetOutflowLastWeek
340 Aufrufe
9 Kommentare
8
#LSKSurgesOver515%In24Hours
17,274 Aufrufe
319 Kommentare
9
#ClarityActLawIn2026OddsRiseTo30%
13,887 Aufrufe
191 Kommentare
10
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
4,302 Aufrufe
101 Kommentare