
#latticejolt
latticejolt
56 Aufrufe
3 Kommentare
Hot
Zuletzt
·
--
📰 a16z Crypto veröffentlicht eine neue Open-Source-Version der zkVM „Lattice Jolt“: Die bisher auf Elliptischen Kurven basierende „Dory“ wird durch „Akita“ ersetzt, das auf Gitterkryptografie beruht. Das Ergebnis ist ziemlich direkt: Prover und Verifier werden um 2–3× schneller, die Beweisgröße sinkt auf unter 100 KB und die Lösung bietet außerdem Post-Quantum-Sicherheit.
🔥 Auf derselben Maschine kann man mit reinem CPU-Setup pro Sekunde über 2 Millionen RISC-V-Zyklen beweisen; mit Apple Metal schafft ein MacBook über 10 Millionen Zyklen pro Sekunde. Im Vergleich zur vorherigen Kurven-Version mit reinem CPU (~1 Million Zyklen) ist das Upgrade echt schon ziemlich heftig.
💡 Auch dass der Beweis kleiner wird, ist entscheidend. Andere Post-Quantum-zkVMs liegen bei Beweisen meist über 200 KB, teils sogar bei etwa 600 KB; Lattice Jolt bleibt unter 100 KB. Der Speicherverbrauch des Provers sinkt zudem von rund 300 Byte pro Zyklus auf 200 Byte; damit lassen sich auf dem Smartphone Millionen von Zyklen verarbeiten.
Ganz ehrlich: Bei Post-Quantum-Lösungen hatte man früher oft das Gefühl „sicherer, aber langsamer und schwerer“. Lattice Jolt dreht das um: Gitterkryptografie erreicht schon im 128-Bit-Feld das entsprechende Sicherheitsniveau, und der Rechenaufwand ist geringer als im ursprünglichen 256-Bit-Feld. Für Privacy-Anwendungen, die zusätzlich ZK-Eigenschaften benötigen, muss man jedoch noch auf die folgenden Begleitpapiere warten.
🤔 Wenn die Gitter-Lösung gleichzeitig Tempo, Beweisgröße und Post-Quantum-Sicherheit im Griff behält: Glaubst du, dass die nächste Welle an zkVMs diese Richtung einschlägt?
#LatticeJolt #zkVM #零知识证明 #Post-Quantum-Kryptografie
📰 a16z Crypto veröffentlicht eine neue Open-Source-Version der zkVM „Lattice Jolt“: Die bisher auf Elliptischen Kurven basierende „Dory“ wird durch „Akita“ ersetzt, das auf Gitterkryptografie beruht. Das Ergebnis ist ziemlich direkt: Prover und Verifier werden um 2–3× schneller, die Beweisgröße sinkt auf unter 100 KB und die Lösung bietet außerdem Post-Quantum-Sicherheit.
🔥 Auf derselben Maschine kann man mit reinem CPU-Setup pro Sekunde über 2 Millionen RISC-V-Zyklen beweisen; mit Apple Metal schafft ein MacBook über 10 Millionen Zyklen pro Sekunde. Im Vergleich zur vorherigen Kurven-Version mit reinem CPU (~1 Million Zyklen) ist das Upgrade echt schon ziemlich heftig.
💡 Auch dass der Beweis kleiner wird, ist entscheidend. Andere Post-Quantum-zkVMs liegen bei Beweisen meist über 200 KB, teils sogar bei etwa 600 KB; Lattice Jolt bleibt unter 100 KB. Der Speicherverbrauch des Provers sinkt zudem von rund 300 Byte pro Zyklus auf 200 Byte; damit lassen sich auf dem Smartphone Millionen von Zyklen verarbeiten.
Ganz ehrlich: Bei Post-Quantum-Lösungen hatte man früher oft das Gefühl „sicherer, aber langsamer und schwerer“. Lattice Jolt dreht das um: Gitterkryptografie erreicht schon im 128-Bit-Feld das entsprechende Sicherheitsniveau, und der Rechenaufwand ist geringer als im ursprünglichen 256-Bit-Feld. Für Privacy-Anwendungen, die zusätzlich ZK-Eigenschaften benötigen, muss man jedoch noch auf die folgenden Begleitpapiere warten.
🤔 Wenn die Gitter-Lösung gleichzeitig Tempo, Beweisgröße und Post-Quantum-Sicherheit im Griff behält: Glaubst du, dass die nächste Welle an zkVMs diese Richtung einschlägt?
#LatticeJolt #zkVM #零知识证明 #Post-Quantum-Kryptografie
🔥 Auf derselben Maschine kann man mit reinem CPU-Setup pro Sekunde über 2 Millionen RISC-V-Zyklen beweisen; mit Apple Metal schafft ein MacBook über 10 Millionen Zyklen pro Sekunde. Im Vergleich zur vorherigen Kurven-Version mit reinem CPU (~1 Million Zyklen) ist das Upgrade echt schon ziemlich heftig.
💡 Auch dass der Beweis kleiner wird, ist entscheidend. Andere Post-Quantum-zkVMs liegen bei Beweisen meist über 200 KB, teils sogar bei etwa 600 KB; Lattice Jolt bleibt unter 100 KB. Der Speicherverbrauch des Provers sinkt zudem von rund 300 Byte pro Zyklus auf 200 Byte; damit lassen sich auf dem Smartphone Millionen von Zyklen verarbeiten.
Ganz ehrlich: Bei Post-Quantum-Lösungen hatte man früher oft das Gefühl „sicherer, aber langsamer und schwerer“. Lattice Jolt dreht das um: Gitterkryptografie erreicht schon im 128-Bit-Feld das entsprechende Sicherheitsniveau, und der Rechenaufwand ist geringer als im ursprünglichen 256-Bit-Feld. Für Privacy-Anwendungen, die zusätzlich ZK-Eigenschaften benötigen, muss man jedoch noch auf die folgenden Begleitpapiere warten.
🤔 Wenn die Gitter-Lösung gleichzeitig Tempo, Beweisgröße und Post-Quantum-Sicherheit im Griff behält: Glaubst du, dass die nächste Welle an zkVMs diese Richtung einschlägt?
#LatticeJolt #zkVM #零知识证明 #Post-Quantum-Kryptografie
22

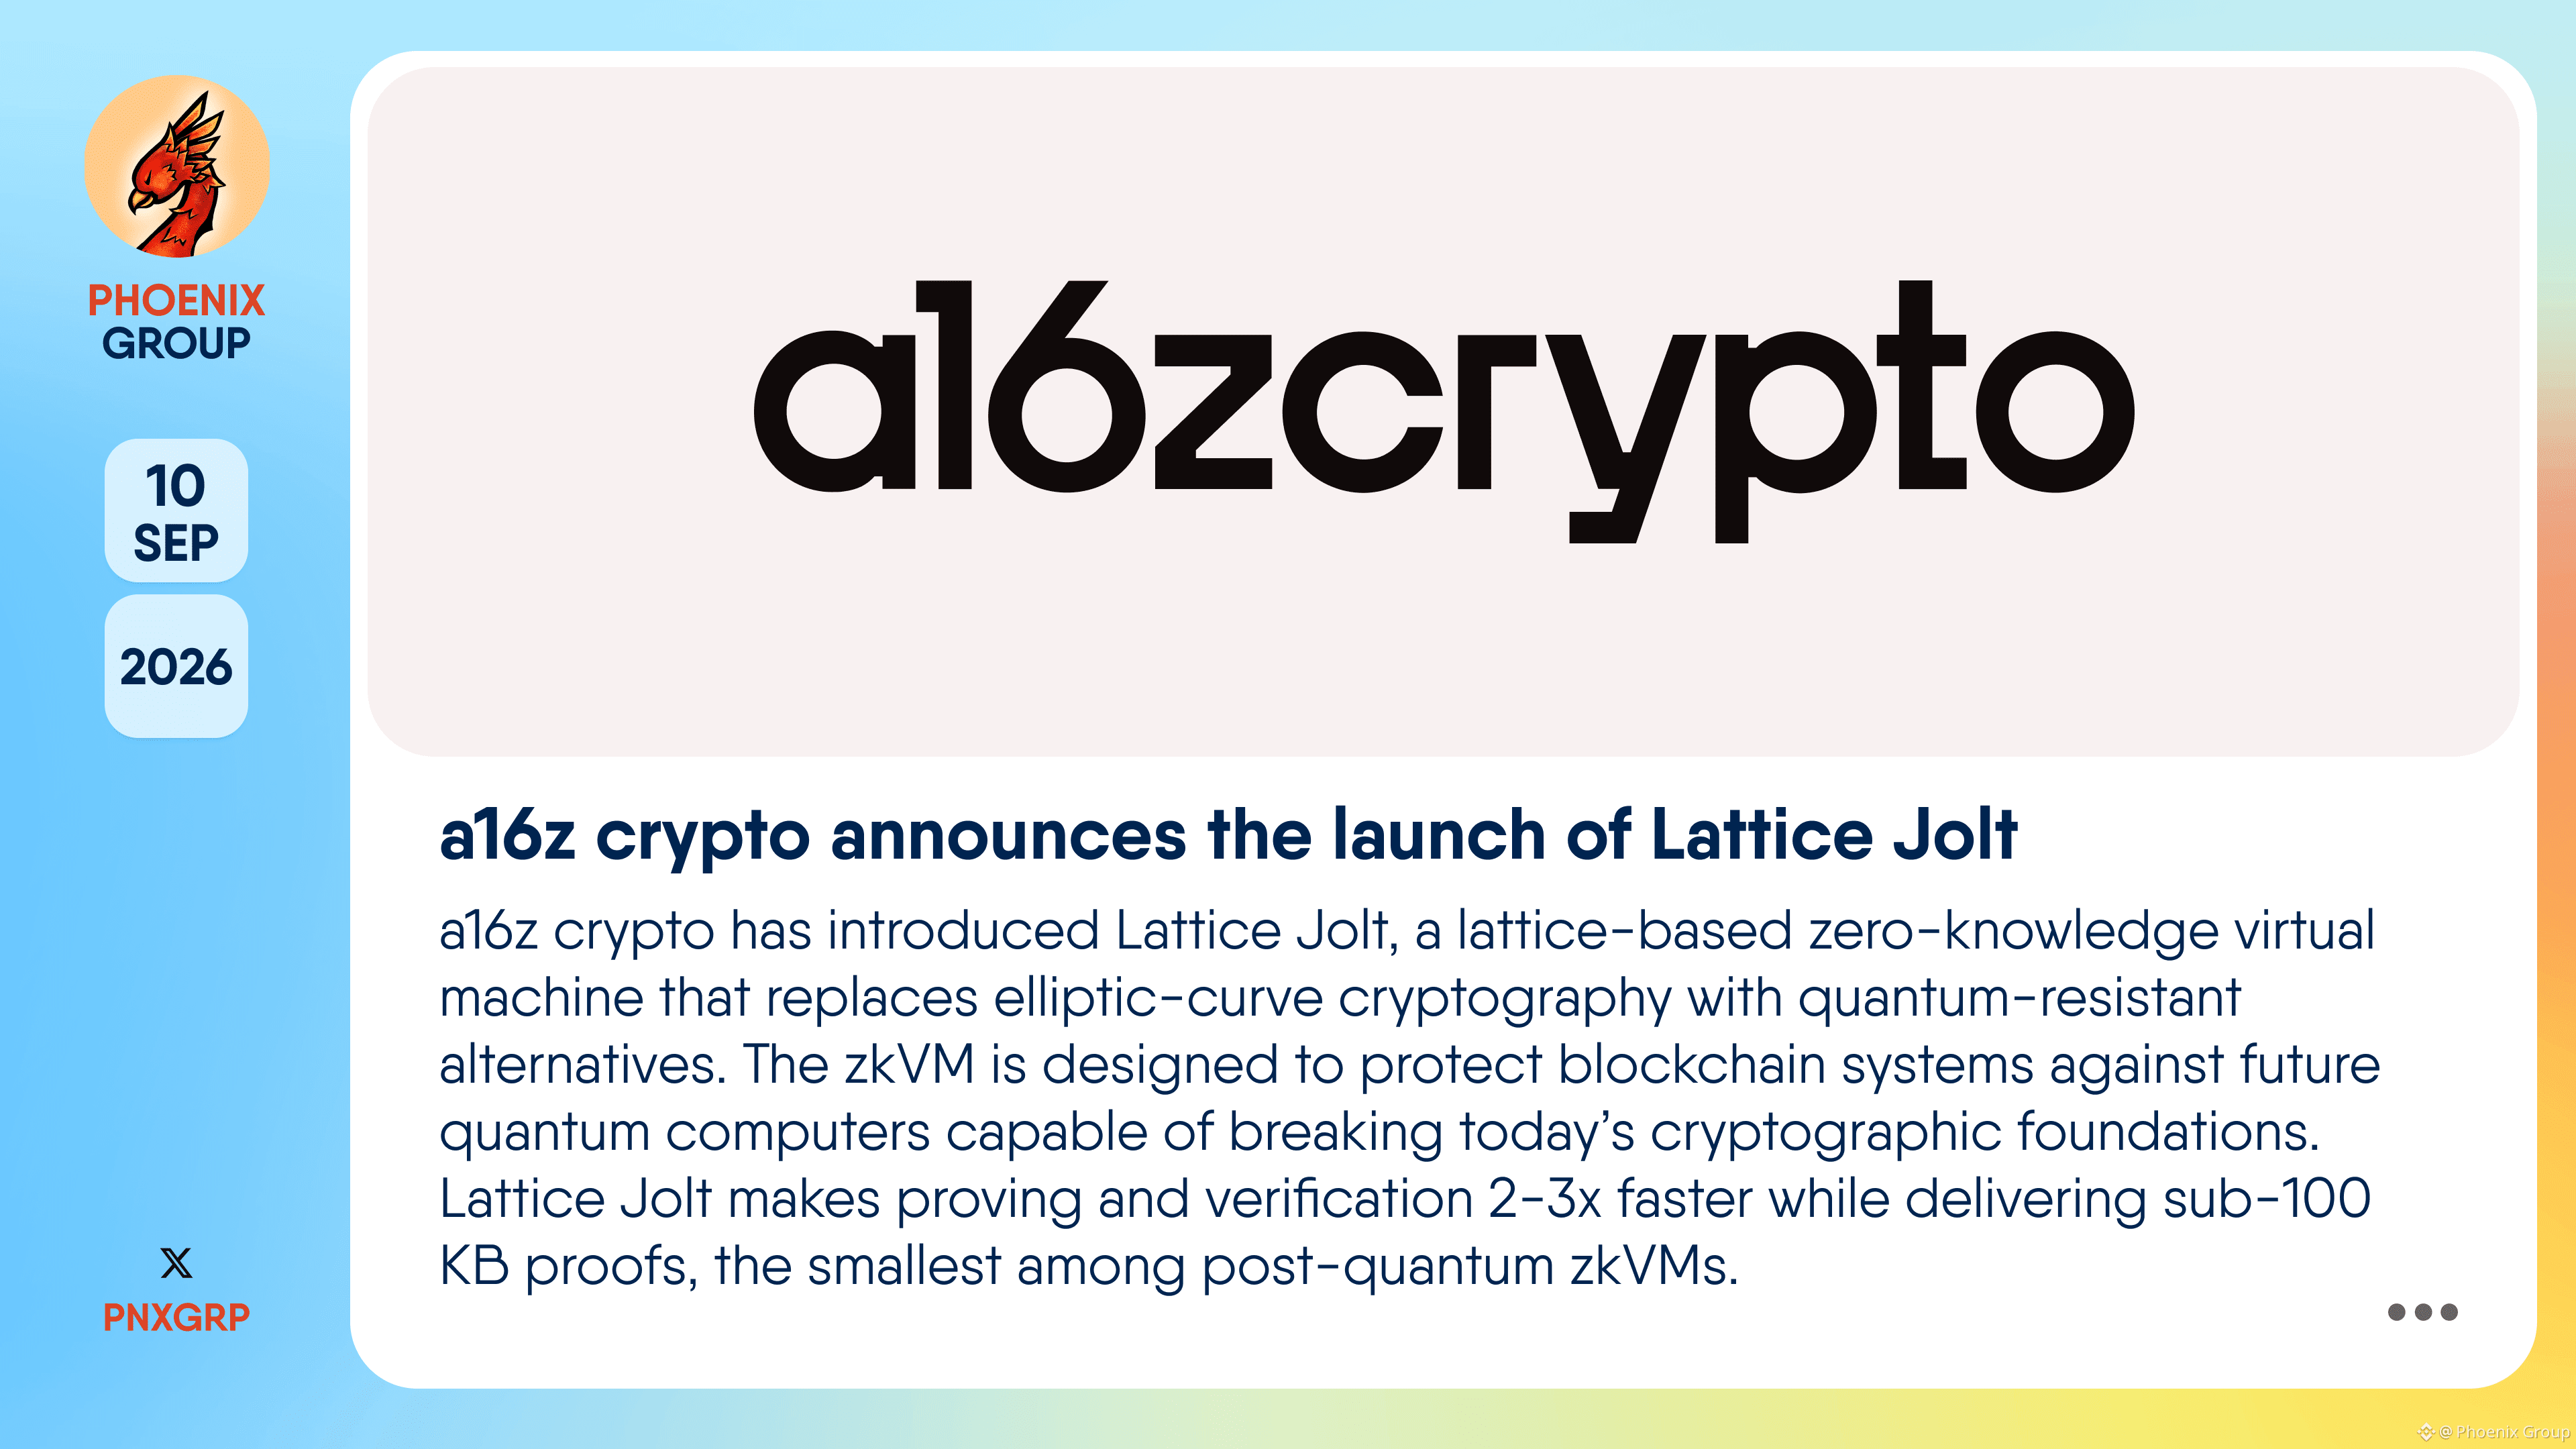
a16z Crypto kündigt die Einführung von Lattice Jolt an
#a16zcrypto hat #LatticeJolt eingeführt: eine lattice-basierte Zero-Knowledge-Virtual-Machine, die die Elliptic-Curve-Kryptografie durch quantenresistente Alternativen ersetzt. Die #zkVM ist darauf ausgelegt, Blockchain-Systeme gegen zukünftige Quantencomputer zu schützen, die in der Lage wären, die heutigen kryptografischen Grundlagen zu durchbrechen.
Lattice Jolt wird als Alternative innerhalb des bestehenden Jolt-zkVM-Frameworks von a16z positioniert. Während lattice-basierte Kryptografie quantenresistent ist, erfordert sie traditionell größere Beweise und mehr Rechenressourcen als Elliptic-Curve-Systeme. Lattice Jolt macht das Erzeugen und Verifizieren von Nachweisen 2-3× schneller und liefert Beweise unter 100 KB – die kleinsten unter den postquantenen zkVMs.
👉 a16zcrypto.com/posts/article/lattice-snarks-jolt-post-quantum-faster/
a16z Crypto kündigt die Einführung von Lattice Jolt an
#a16zcrypto hat #LatticeJolt eingeführt: eine lattice-basierte Zero-Knowledge-Virtual-Machine, die die Elliptic-Curve-Kryptografie durch quantenresistente Alternativen ersetzt. Die #zkVM ist darauf ausgelegt, Blockchain-Systeme gegen zukünftige Quantencomputer zu schützen, die in der Lage wären, die heutigen kryptografischen Grundlagen zu durchbrechen.
Lattice Jolt wird als Alternative innerhalb des bestehenden Jolt-zkVM-Frameworks von a16z positioniert. Während lattice-basierte Kryptografie quantenresistent ist, erfordert sie traditionell größere Beweise und mehr Rechenressourcen als Elliptic-Curve-Systeme. Lattice Jolt macht das Erzeugen und Verifizieren von Nachweisen 2-3× schneller und liefert Beweise unter 100 KB – die kleinsten unter den postquantenen zkVMs.
👉 a16zcrypto.com/posts/article/lattice-snarks-jolt-post-quantum-faster/
#a16zcrypto hat #LatticeJolt eingeführt: eine lattice-basierte Zero-Knowledge-Virtual-Machine, die die Elliptic-Curve-Kryptografie durch quantenresistente Alternativen ersetzt. Die #zkVM ist darauf ausgelegt, Blockchain-Systeme gegen zukünftige Quantencomputer zu schützen, die in der Lage wären, die heutigen kryptografischen Grundlagen zu durchbrechen.
Lattice Jolt wird als Alternative innerhalb des bestehenden Jolt-zkVM-Frameworks von a16z positioniert. Während lattice-basierte Kryptografie quantenresistent ist, erfordert sie traditionell größere Beweise und mehr Rechenressourcen als Elliptic-Curve-Systeme. Lattice Jolt macht das Erzeugen und Verifizieren von Nachweisen 2-3× schneller und liefert Beweise unter 100 KB – die kleinsten unter den postquantenen zkVMs.
👉 a16zcrypto.com/posts/article/lattice-snarks-jolt-post-quantum-faster/
139
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForMoreAssets
38,279 Aufrufe
856 Kommentare
2
#AppleReportsMixedResults
23,353 Aufrufe
609 Kommentare
3
#BinanceHourlyDepositsExceedWithdrawals
10,226 Aufrufe
270 Kommentare
4
#PalantirSlides3PercentOn$2BRevenue
632 Aufrufe
14 Kommentare
5
#USMidtermElections
742,777 Aufrufe
4,037 Kommentare
6
#ThailandSECProposesDerivativesLicensesForDigitalAssetOperators
16 Aufrufe
4 Kommentare
7
#Nasdaq100EntersCorrection
1,131 Aufrufe
39 Kommentare
8
#USOctoberNFP-AreRateCutsStillPossible
124,294 Aufrufe
1,030 Kommentare
9
#Verify1to1BinanceReserves
114,906 Aufrufe
763 Kommentare
10
#YuanbiTechnologyAnnouncesUSDollarRDUSDPlan
824 Aufrufe
24 Kommentare