
#kisa
kisa
622 Aufrufe
5 Kommentare
Hot
Zuletzt
·
--
Bärisch
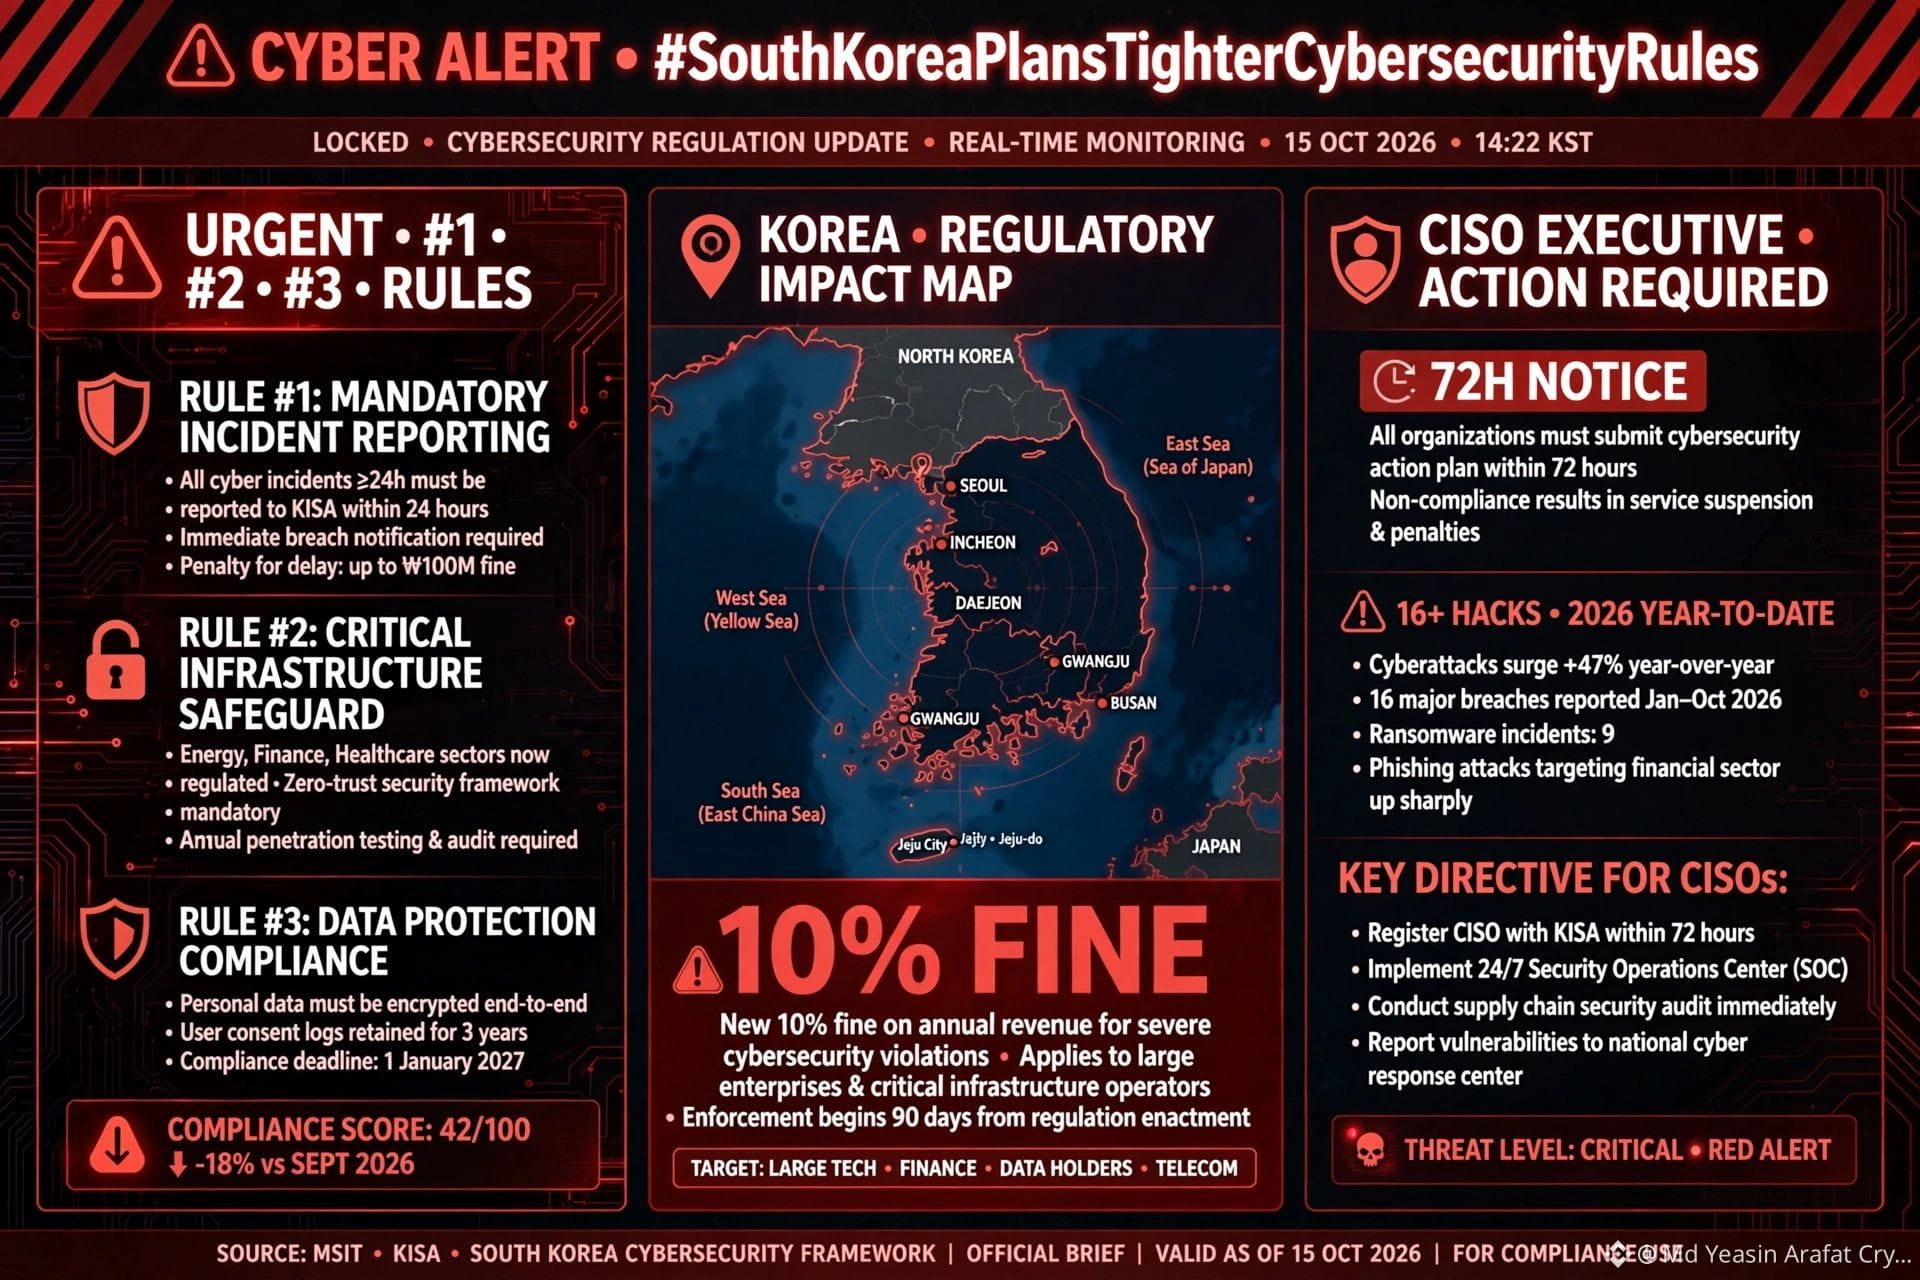
#SouthKoreaPlansTighterCybersecurityRules
🚨💻 CYBER-ALARM — 10 % STRAFE!
Südkorea hat gerade durchgegriffen!
📊 DIE WICHTIGSTEN ZAHLEN — MACH EINEN SCREENSHOT
🔴 REGEL NR. 1: Verpflichtende Meldung von Sicherheitsvorfällen — innerhalb von 24 Stunden an KISA, sonst droht eine Strafe von ₩100 Mio.
🔴 REGEL NR. 2: Schutz kritischer Infrastrukturen — Energie, Finanzwesen und Gesundheitswesen: Zero Trust ist verpflichtend
🔴 REGEL NR. 3: Datenschutz — Ende-zu-Ende-Verschlüsselung und Einwilligungsprotokolle für 3 Jahre
💰 10 % STRAFE: Neue Geldbußen von bis zu 10 % des Jahresumsatzes bei schweren Verstößen!
🗺️ KOREAS REGULATORISCHE AUSWIRKUNGEN — SEOUL • INCHEON • DAEJEON • GWANGJU • BUSAN
Von Januar bis Oktober 2026 gab es mehr als 16 größere Sicherheitsverletzungen, Ransomware-Angriffe stiegen im Jahresvergleich um 47 %!
⛽ Der zentrale Handlungsdruck — Warum gerade jetzt?
1️⃣ 10 % des Umsatzes als Strafe — die höchste Geldbuße in Asien; gilt für große Technologie- und Finanzunternehmen, Datenverwalter und Telekommunikationsanbieter. Werden Daten von mehr als 10 Mio. Nutzern offengelegt, sind 10 % des Umsatzes weg!
2️⃣ Maßnahmen auf CISO-Führungsebene — Der CISO muss der Führungsebene angehören, ein SOC rund um die Uhr ist verpflichtend, ebenso Audits der Lieferkette.
3️⃣ 72-Stunden-Meldepflicht — Selbst bei einem bloß möglichen Datenleck musst du es innerhalb von 72 Stunden melden, sonst droht die Aussetzung des Dienstes!
🏦 Wichtige Fakten
- Die Durchsetzung beginnt 90 Tage nach dem 1. Oktober; die Frist zur Einhaltung endet am 1. Januar 2027
- 40 % Strafminderung, wenn du vor dem Sicherheitsvorfall vorsorglich in Sicherheit investiert hast
- Öffentlicher Sektor: Behördenleiter haften jetzt persönlich — bei Standardpasswörtern drohen Gehaltskürzungen!
⚠️ WARUM DAS WICHTIG IST
Korea gehört zu den drei größten Märkten für den privaten Kryptohandel. Kryptounternehmen gelten nun als kritische Finanzinfrastruktur. Das wird Börsen zu höheren Sicherheitsstandards zwingen — langfristig gut für Anleger, kurzfristig aber mit hohen Compliance-Kosten verbunden.
Ein Signal an die Welt: Wer in Korea Geschäfte machen will, muss sich an die strengsten Regeln halten.
📈 MEINE EINSCHÄTZUNG — Risikomanagement
Nicht ignorieren! Wenn du Konten bei koreanischen Kryptobörsen hast, aktiviere 2FA und nutze eine Cold Wallet.
Für Trader: Behalte koreanische Krypto-Aktien im Blick — Compliance-Ausgaben könnten eine Kaufgelegenheit bei Kursrückgängen bieten.
❓ Findest du eine Strafe von 10 % ausreichend? Werden andere Länder dem Beispiel Koreas folgen?
---
Haftungsausschluss: Nur zu Bildungs- und Informationszwecken. Keine Rechtsberatung. Quelle: offizielles Briefing von MSIT und KISA, Stand: 15. Oktober 2026.
#CyberSecurity #KISA #DataBreach #CryptoRegulation
$BTC $ETH $XRP
{spot}(XRPUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#SouthKoreaPlansTighterCybersecurityRules
🚨💻 CYBER-ALARM — 10 % STRAFE!
Südkorea hat gerade durchgegriffen!
📊 DIE WICHTIGSTEN ZAHLEN — MACH EINEN SCREENSHOT
🔴 REGEL NR. 1: Verpflichtende Meldung von Sicherheitsvorfällen — innerhalb von 24 Stunden an KISA, sonst droht eine Strafe von ₩100 Mio.
🔴 REGEL NR. 2: Schutz kritischer Infrastrukturen — Energie, Finanzwesen und Gesundheitswesen: Zero Trust ist verpflichtend
🔴 REGEL NR. 3: Datenschutz — Ende-zu-Ende-Verschlüsselung und Einwilligungsprotokolle für 3 Jahre
💰 10 % STRAFE: Neue Geldbußen von bis zu 10 % des Jahresumsatzes bei schweren Verstößen!
🗺️ KOREAS REGULATORISCHE AUSWIRKUNGEN — SEOUL • INCHEON • DAEJEON • GWANGJU • BUSAN
Von Januar bis Oktober 2026 gab es mehr als 16 größere Sicherheitsverletzungen, Ransomware-Angriffe stiegen im Jahresvergleich um 47 %!
⛽ Der zentrale Handlungsdruck — Warum gerade jetzt?
1️⃣ 10 % des Umsatzes als Strafe — die höchste Geldbuße in Asien; gilt für große Technologie- und Finanzunternehmen, Datenverwalter und Telekommunikationsanbieter. Werden Daten von mehr als 10 Mio. Nutzern offengelegt, sind 10 % des Umsatzes weg!
2️⃣ Maßnahmen auf CISO-Führungsebene — Der CISO muss der Führungsebene angehören, ein SOC rund um die Uhr ist verpflichtend, ebenso Audits der Lieferkette.
3️⃣ 72-Stunden-Meldepflicht — Selbst bei einem bloß möglichen Datenleck musst du es innerhalb von 72 Stunden melden, sonst droht die Aussetzung des Dienstes!
🏦 Wichtige Fakten
- Die Durchsetzung beginnt 90 Tage nach dem 1. Oktober; die Frist zur Einhaltung endet am 1. Januar 2027
- 40 % Strafminderung, wenn du vor dem Sicherheitsvorfall vorsorglich in Sicherheit investiert hast
- Öffentlicher Sektor: Behördenleiter haften jetzt persönlich — bei Standardpasswörtern drohen Gehaltskürzungen!
⚠️ WARUM DAS WICHTIG IST
Korea gehört zu den drei größten Märkten für den privaten Kryptohandel. Kryptounternehmen gelten nun als kritische Finanzinfrastruktur. Das wird Börsen zu höheren Sicherheitsstandards zwingen — langfristig gut für Anleger, kurzfristig aber mit hohen Compliance-Kosten verbunden.
Ein Signal an die Welt: Wer in Korea Geschäfte machen will, muss sich an die strengsten Regeln halten.
📈 MEINE EINSCHÄTZUNG — Risikomanagement
Nicht ignorieren! Wenn du Konten bei koreanischen Kryptobörsen hast, aktiviere 2FA und nutze eine Cold Wallet.
Für Trader: Behalte koreanische Krypto-Aktien im Blick — Compliance-Ausgaben könnten eine Kaufgelegenheit bei Kursrückgängen bieten.
❓ Findest du eine Strafe von 10 % ausreichend? Werden andere Länder dem Beispiel Koreas folgen?
---
Haftungsausschluss: Nur zu Bildungs- und Informationszwecken. Keine Rechtsberatung. Quelle: offizielles Briefing von MSIT und KISA, Stand: 15. Oktober 2026.
#CyberSecurity #KISA #DataBreach #CryptoRegulation
$BTC $ETH $XRP
🚨💻 CYBER-ALARM — 10 % STRAFE!
Südkorea hat gerade durchgegriffen!
📊 DIE WICHTIGSTEN ZAHLEN — MACH EINEN SCREENSHOT
🔴 REGEL NR. 1: Verpflichtende Meldung von Sicherheitsvorfällen — innerhalb von 24 Stunden an KISA, sonst droht eine Strafe von ₩100 Mio.
🔴 REGEL NR. 2: Schutz kritischer Infrastrukturen — Energie, Finanzwesen und Gesundheitswesen: Zero Trust ist verpflichtend
🔴 REGEL NR. 3: Datenschutz — Ende-zu-Ende-Verschlüsselung und Einwilligungsprotokolle für 3 Jahre
💰 10 % STRAFE: Neue Geldbußen von bis zu 10 % des Jahresumsatzes bei schweren Verstößen!
🗺️ KOREAS REGULATORISCHE AUSWIRKUNGEN — SEOUL • INCHEON • DAEJEON • GWANGJU • BUSAN
Von Januar bis Oktober 2026 gab es mehr als 16 größere Sicherheitsverletzungen, Ransomware-Angriffe stiegen im Jahresvergleich um 47 %!
⛽ Der zentrale Handlungsdruck — Warum gerade jetzt?
1️⃣ 10 % des Umsatzes als Strafe — die höchste Geldbuße in Asien; gilt für große Technologie- und Finanzunternehmen, Datenverwalter und Telekommunikationsanbieter. Werden Daten von mehr als 10 Mio. Nutzern offengelegt, sind 10 % des Umsatzes weg!
2️⃣ Maßnahmen auf CISO-Führungsebene — Der CISO muss der Führungsebene angehören, ein SOC rund um die Uhr ist verpflichtend, ebenso Audits der Lieferkette.
3️⃣ 72-Stunden-Meldepflicht — Selbst bei einem bloß möglichen Datenleck musst du es innerhalb von 72 Stunden melden, sonst droht die Aussetzung des Dienstes!
🏦 Wichtige Fakten
- Die Durchsetzung beginnt 90 Tage nach dem 1. Oktober; die Frist zur Einhaltung endet am 1. Januar 2027
- 40 % Strafminderung, wenn du vor dem Sicherheitsvorfall vorsorglich in Sicherheit investiert hast
- Öffentlicher Sektor: Behördenleiter haften jetzt persönlich — bei Standardpasswörtern drohen Gehaltskürzungen!
⚠️ WARUM DAS WICHTIG IST
Korea gehört zu den drei größten Märkten für den privaten Kryptohandel. Kryptounternehmen gelten nun als kritische Finanzinfrastruktur. Das wird Börsen zu höheren Sicherheitsstandards zwingen — langfristig gut für Anleger, kurzfristig aber mit hohen Compliance-Kosten verbunden.
Ein Signal an die Welt: Wer in Korea Geschäfte machen will, muss sich an die strengsten Regeln halten.
📈 MEINE EINSCHÄTZUNG — Risikomanagement
Nicht ignorieren! Wenn du Konten bei koreanischen Kryptobörsen hast, aktiviere 2FA und nutze eine Cold Wallet.
Für Trader: Behalte koreanische Krypto-Aktien im Blick — Compliance-Ausgaben könnten eine Kaufgelegenheit bei Kursrückgängen bieten.
❓ Findest du eine Strafe von 10 % ausreichend? Werden andere Länder dem Beispiel Koreas folgen?
---
Haftungsausschluss: Nur zu Bildungs- und Informationszwecken. Keine Rechtsberatung. Quelle: offizielles Briefing von MSIT und KISA, Stand: 15. Oktober 2026.
#CyberSecurity #KISA #DataBreach #CryptoRegulation
$BTC $ETH $XRP
56
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#A Packed Week of Earnings and Data Tests Markets
6,977 Aufrufe
104 Kommentare
2
#AnthropicIPOTestsInvestorAppetiteForAI
3,691 Aufrufe
144 Kommentare
3
#HuangReportedlyConsidersReturnToNvidia
23,268 Aufrufe
355 Kommentare
4
#CryptoSelloffTriggersMultipleWhaleLiquidations
293,361 Aufrufe
2,402 Kommentare
5
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
1,911 Aufrufe
51 Kommentare
6
#About64000BitcoinMiningMachinesReportedlyHijacked
20,341 Aufrufe
261 Kommentare
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
231,024 Aufrufe
1,876 Kommentare
8
#WillFOMCMinutesReinforceRateHikeExpectations?
87,002 Aufrufe
956 Kommentare
9
#BitcoinActiveSupplyInProfitDropsBelow45%
304,282 Aufrufe
2,094 Kommentare
10
#KavaSaysAbnormalActivityLimitedToKavaLend
198,610 Aufrufe
1,186 Kommentare