

#hedger
hedger
4,305 Aufrufe
21 Kommentare
Hot
Zuletzt
·
--
Bullisch
Verifiziert
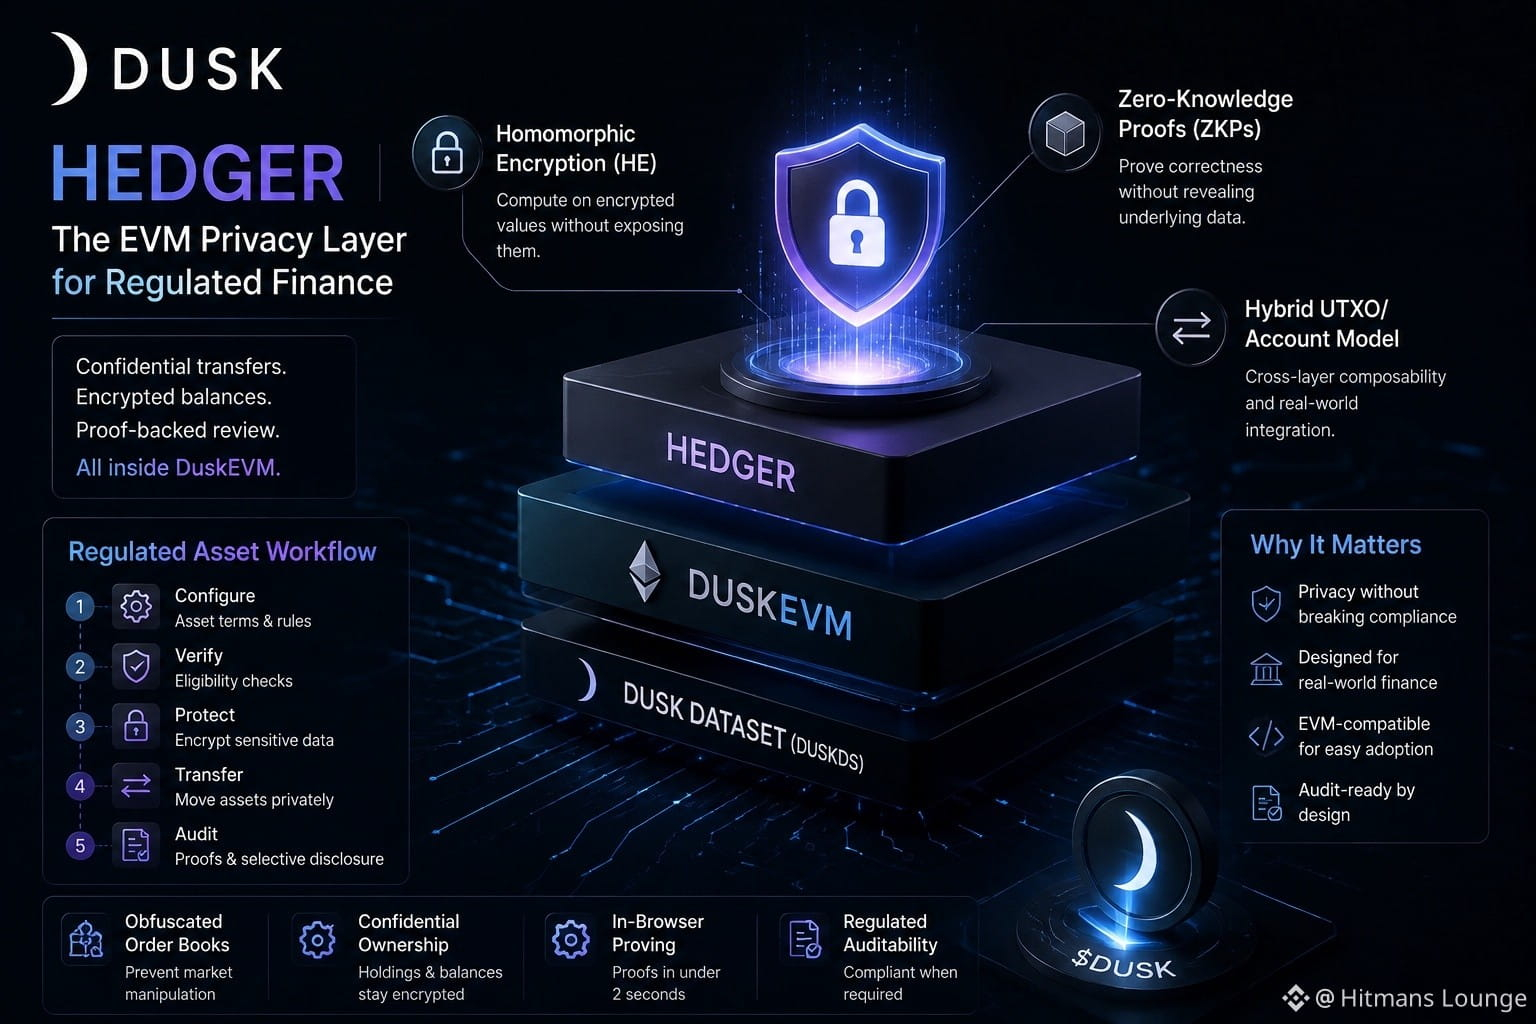
@Dusk_Foundation baut Datenschutz-Infrastruktur für regulierte On-Chain-Finanzierung auf, und ich habe mir genauer angesehen, wie Hedger in DuskEVM einordnet.
Ich habe tatsächlich eine kleine $DUSK -Position hinzugefügt, nachdem ich zunächst gezögert hatte. Was mich umgestimmt hat, war keine weitere Datenschutz-Überschrift – sondern die Art, wie Hedger mit verborgenen Werten umgeht.
Hedger kombiniert homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen, sodass Guthaben und Übertragungsbeträge verschlüsselt bleiben können, während das Netzwerk dennoch nachweisen kann, dass die erforderlichen Regeln eingehalten wurden.
Das hat mich das Thema Einführung ganz anders betrachten lassen.
Früher sah ich Datenschutz vor allem als „Transaktionen verbergen“. Heute denke ich, dass die wichtigere Funktion darin besteht, sensible Finanzinformationen zu verbergen, ohne den Prüfprozess zu beschädigen.
Bei regulierten Vermögenswerten könnte diese Unterscheidung eine Menge bedeuten. Eine Institution möchte möglicherweise nicht, dass ihre Positionsgröße oder Handelsaktivität öffentlich ist, aber sie braucht trotzdem Berechtigungschecks und Audit-Pfade.
Ich bin jedoch weiterhin vorsichtig. Der eigentliche Test ist, ob Benutzer und Institutionen diesen Workflow tatsächlich als einfach genug empfinden, um ihn zu nutzen. Anspruchsvolle Kryptografie schafft nicht automatisch eine bessere User Experience.
Meine kleine Position ist im Grunde ein Weg für mich, dieses Experiment weiter zu beobachten.
Wenn Hedger dafür sorgen kann, dass vertrauliche Übertragungen sich normal anfühlen statt kompliziert zu sein, dann denke ich, beginnt dort die interessante Erfolgsgeschichte der Einführung. 🧐
$AKE $ACE #DUSK #DuskEVM #Privacy #Hedger
@Dusk baut Datenschutz-Infrastruktur für regulierte On-Chain-Finanzierung auf, und ich habe mir genauer angesehen, wie Hedger in DuskEVM einordnet.
Ich habe tatsächlich eine kleine $DUSK -Position hinzugefügt, nachdem ich zunächst gezögert hatte. Was mich umgestimmt hat, war keine weitere Datenschutz-Überschrift – sondern die Art, wie Hedger mit verborgenen Werten umgeht.
Hedger kombiniert homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen, sodass Guthaben und Übertragungsbeträge verschlüsselt bleiben können, während das Netzwerk dennoch nachweisen kann, dass die erforderlichen Regeln eingehalten wurden.
Das hat mich das Thema Einführung ganz anders betrachten lassen.
Früher sah ich Datenschutz vor allem als „Transaktionen verbergen“. Heute denke ich, dass die wichtigere Funktion darin besteht, sensible Finanzinformationen zu verbergen, ohne den Prüfprozess zu beschädigen.
Bei regulierten Vermögenswerten könnte diese Unterscheidung eine Menge bedeuten. Eine Institution möchte möglicherweise nicht, dass ihre Positionsgröße oder Handelsaktivität öffentlich ist, aber sie braucht trotzdem Berechtigungschecks und Audit-Pfade.
Ich bin jedoch weiterhin vorsichtig. Der eigentliche Test ist, ob Benutzer und Institutionen diesen Workflow tatsächlich als einfach genug empfinden, um ihn zu nutzen. Anspruchsvolle Kryptografie schafft nicht automatisch eine bessere User Experience.
Meine kleine Position ist im Grunde ein Weg für mich, dieses Experiment weiter zu beobachten.
Wenn Hedger dafür sorgen kann, dass vertrauliche Übertragungen sich normal anfühlen statt kompliziert zu sein, dann denke ich, beginnt dort die interessante Erfolgsgeschichte der Einführung. 🧐
$AKE $ACE #DUSK #DuskEVM #Privacy #Hedger
70
26
562
·
--
Bullisch
Verifiziert
30D-Trade $DUSK 137.4 USDT
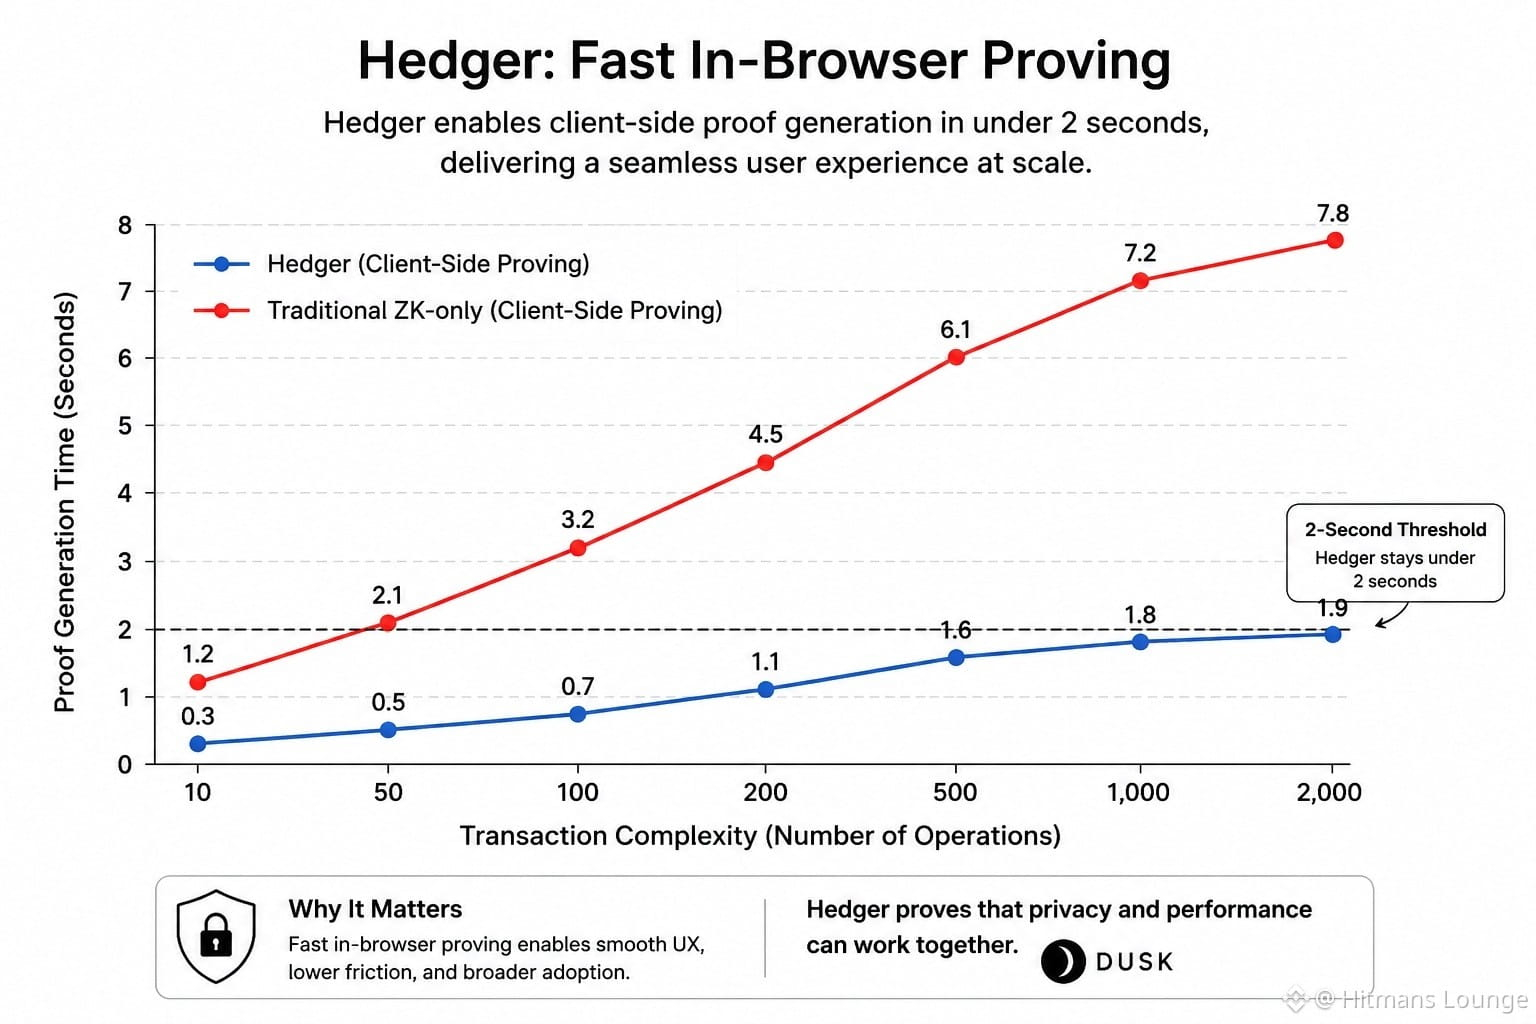
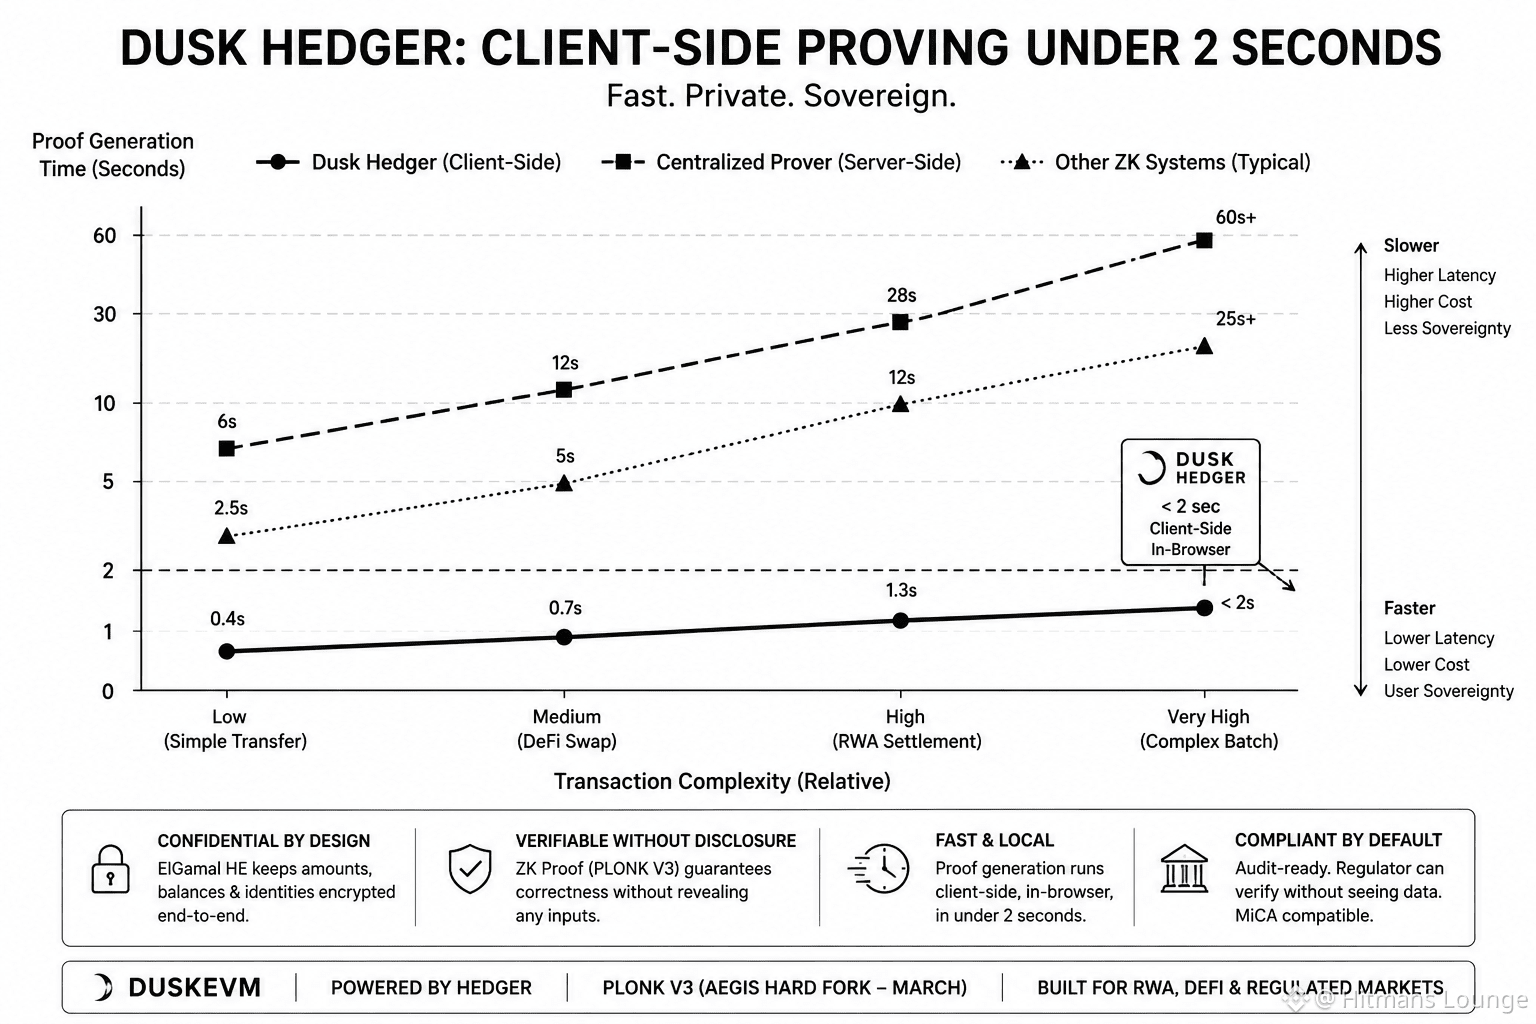
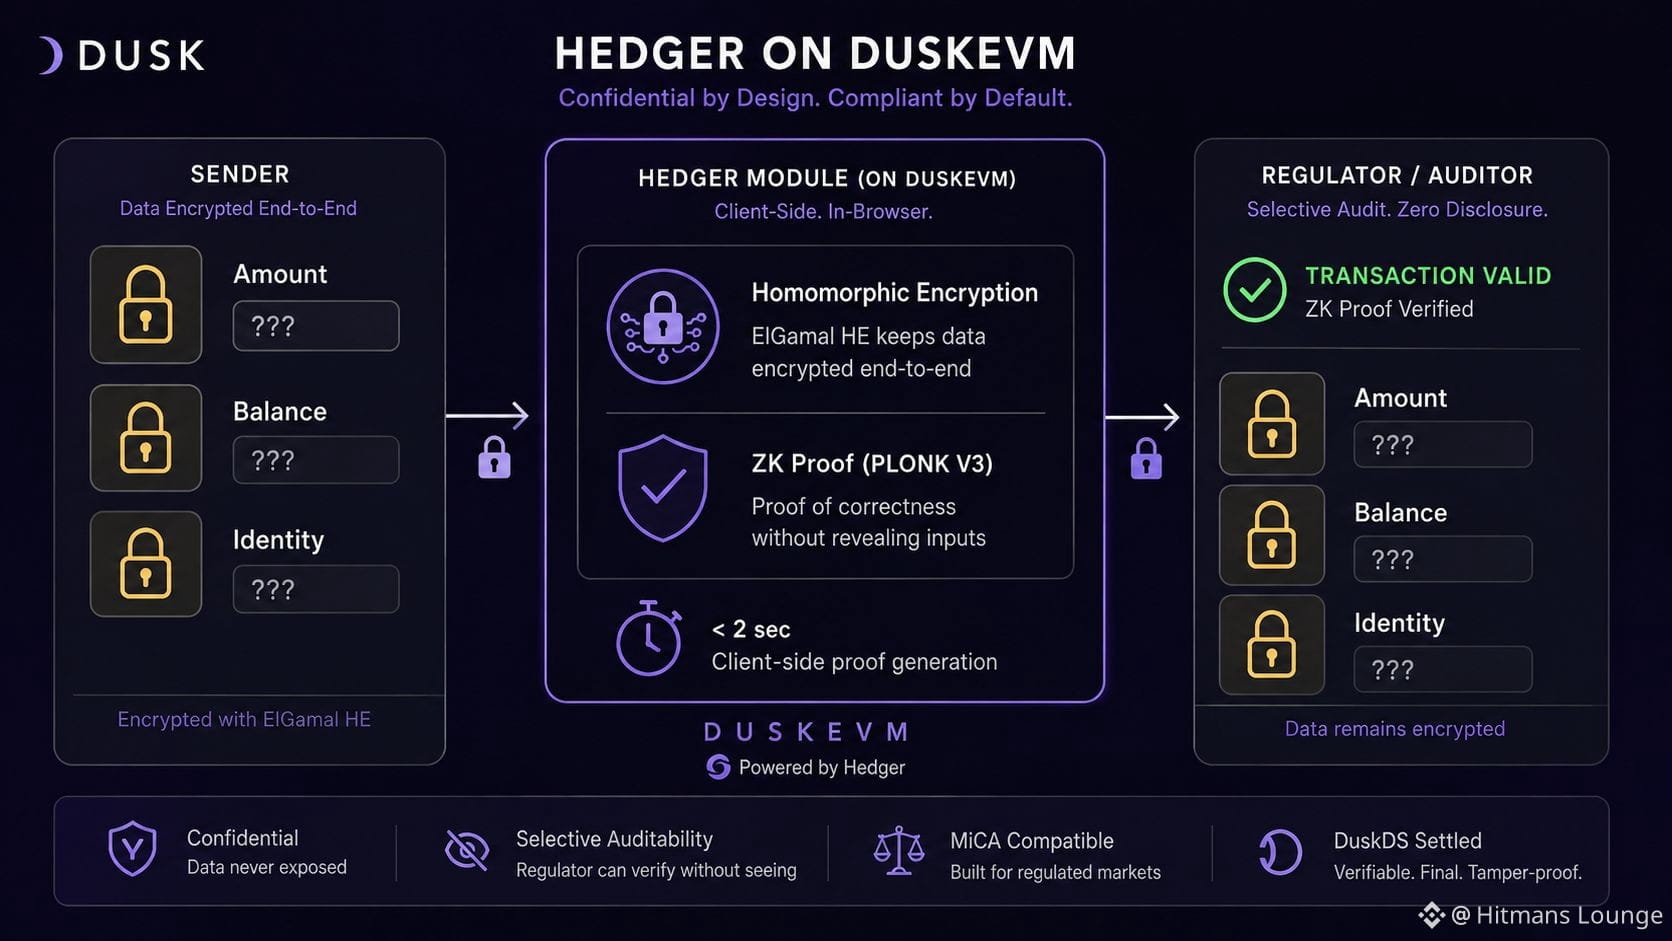
Ich habe diese Woche beim Lesen der @Dusk_Foundation Hedger-Dokumente eine wichtige Einzelheit bemerkt: Die Generierung des Beweises läuft clientseitig, im Browser, in unter zwei Sekunden.
Diese Einzelheit ist mir länger geblieben als erwartet.
Die meisten ZK-Systeme verlagern Berechnungen entweder auf einen zentralen Prover oder opfern die Geschwindigkeit. Das Hedger-Modul von $DUSK – live auf DuskEVM – macht beides nicht. Es nutzt eine Kombination aus ElGamal-homomorpher Verschlüsselung und ZK-Beweisen, um Beträge und Salden Ende-zu-Ende verschlüsselt zu halten, während das Proving gleichzeitig leicht genug bleibt, um lokal zu laufen.
Das ist keine unwesentliche Designentscheidung. Es ist ein bewusster Interessensausgleich, der die Souveränität beim Nutzer behält – nicht bei einem Proving-Dienst.
Der Compliance-Aspekt wirkt anders, wenn man den Mechanismus versteht. Eine Institution kann eine vertrauliche Transaktion abwickeln, die vollständig prüfbar bleibt – durch den Regulator –, nicht weil die Daten öffentlich sind, sondern weil der ZK-Beweis die Korrektheit garantiert, ohne Eingaben offenzulegen.
PLONK V3, eingebunden über den Aegis Hard Fork im März, ist das Beweissystem, das darunter alles trägt.
Was ich noch nicht vollständig modellieren kann, ist, wie Regulierungsbehörden in unterschiedlichen Jurisdiktionen ZK-basierte Prüf- bzw. Auditierbarkeit tatsächlich behandeln werden. Als Behauptung gilt MiCA-Kompatibilität. Aber die regulatorische Anerkennung von ZK-Beweisen als ausreichende Prüf- bzw. Audit-Beweiskraft ist meines Wissens nirgends abschließend geklärt.
Das ist die Lücke, auf die ich achte, bevor ich stärker auf die institutionelle These setze.
Welcher konkrete regulatorische Rahmen – MiCA, SEC-Regel oder ein anderer – müsste formell so berücksichtigt werden, dass ZK-Proof-Auditierbarkeit für diese Compliance-Erzählung zu echter Dynamik führt?
#Dusk #ZeroKnowledge #RWA #Hedger #DuskEVM
{future}(DUSKUSDT)
Ich habe diese Woche beim Lesen der @Dusk Hedger-Dokumente eine wichtige Einzelheit bemerkt: Die Generierung des Beweises läuft clientseitig, im Browser, in unter zwei Sekunden.
Diese Einzelheit ist mir länger geblieben als erwartet.
Die meisten ZK-Systeme verlagern Berechnungen entweder auf einen zentralen Prover oder opfern die Geschwindigkeit. Das Hedger-Modul von $DUSK – live auf DuskEVM – macht beides nicht. Es nutzt eine Kombination aus ElGamal-homomorpher Verschlüsselung und ZK-Beweisen, um Beträge und Salden Ende-zu-Ende verschlüsselt zu halten, während das Proving gleichzeitig leicht genug bleibt, um lokal zu laufen.
Das ist keine unwesentliche Designentscheidung. Es ist ein bewusster Interessensausgleich, der die Souveränität beim Nutzer behält – nicht bei einem Proving-Dienst.
Der Compliance-Aspekt wirkt anders, wenn man den Mechanismus versteht. Eine Institution kann eine vertrauliche Transaktion abwickeln, die vollständig prüfbar bleibt – durch den Regulator –, nicht weil die Daten öffentlich sind, sondern weil der ZK-Beweis die Korrektheit garantiert, ohne Eingaben offenzulegen.
PLONK V3, eingebunden über den Aegis Hard Fork im März, ist das Beweissystem, das darunter alles trägt.
Was ich noch nicht vollständig modellieren kann, ist, wie Regulierungsbehörden in unterschiedlichen Jurisdiktionen ZK-basierte Prüf- bzw. Auditierbarkeit tatsächlich behandeln werden. Als Behauptung gilt MiCA-Kompatibilität. Aber die regulatorische Anerkennung von ZK-Beweisen als ausreichende Prüf- bzw. Audit-Beweiskraft ist meines Wissens nirgends abschließend geklärt.
Das ist die Lücke, auf die ich achte, bevor ich stärker auf die institutionelle These setze.
Welcher konkrete regulatorische Rahmen – MiCA, SEC-Regel oder ein anderer – müsste formell so berücksichtigt werden, dass ZK-Proof-Auditierbarkeit für diese Compliance-Erzählung zu echter Dynamik führt?
#Dusk #ZeroKnowledge #RWA #Hedger #DuskEVM
32
1
18
403
·
--
Bullisch
30D-Trade $ETH 10.5K USDT
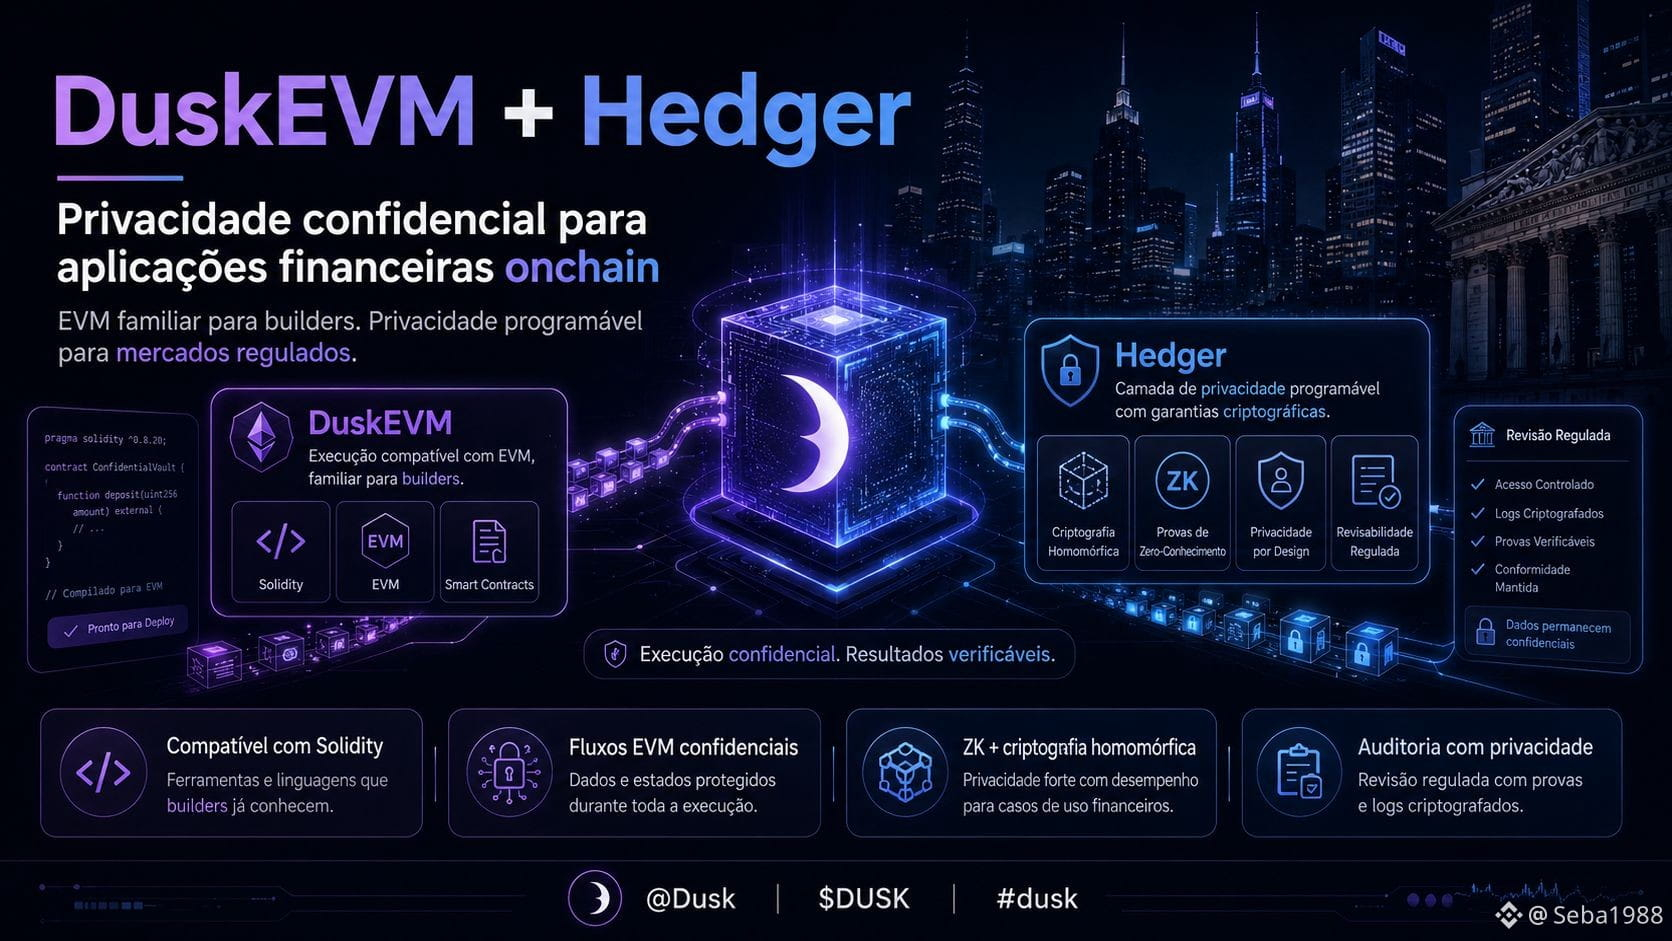
Ich glaube, dass eine der wichtigsten Wetten von Dusk in einer simplen Frage versteckt ist: Was wäre, wenn ein Ethereum-Entwickler vertrauliche Finanzanwendungen bauen könnte, ohne Solidity aufzugeben und ohne das gesamte EVM-Ökosystem zu verlassen?
Genau deshalb verfolge ich DuskEVM + Hedger.
Das DuskEVM schafft eine vertraute Einstiegstür für alle, die bereits im Ethereum-Universum entwickeln. Man muss nicht eine völlig neue Stack lernen—der Builder arbeitet mit vertrauten Tools weiter.
Bis hierhin: gut. Es gibt mehrere EVM-kompatible Netzwerke.
Der Unterschied beginnt, wenn der Hedger ins Spiel kommt.
Er kombiniert homomorphe Kryptografie und Zero-Knowledge-Proofs, um vertrauliche Transaktionen zu ermöglichen, ohne die Anwendung in eine nicht überprüfbare Black Box zu verwandeln.
Und dieses Detail ist für mich viel größer, als es auf den ersten Blick scheint.
In einem typischen DeFi-Protokoll ist es möglicherweise kein Problem, Werte und Operationen öffentlich zu machen. Stell dir jetzt vor, eine Institution bewegt Millionen, führt einen großen Auftrag aus oder handelt einen regulierten Vermögenswert.
Wird sie wirklich all das in Echtzeit für jede Person sichtbar machen wollen?
Wahrscheinlich nicht.
Aber absolut alles zu verbergen kollidiert ebenfalls mit Auditierung und Compliance.
In diesem Spagat zwischen „alle sehen alles“ und „niemand kann irgendetwas verifizieren“ sehe ich, dass die These von Dusk interessant wird.
Wenn das DuskEVM das liefern kann, was Solidity-Builder bereits kennen, und der Hedger eine in der Praxis nutzbare Privatsphäre bereitstellt, könnte die Hürde, vertrauliche Finanzanwendungen zu bauen, deutlich sinken.
Für mich ist das einer der Punkte, die man beim DUSK besonders genau im Blick behalten sollte.
Privatheitstechnologie gibt es bereits seit Jahren.
Privatheit + EVM + ein regulierter Finanzmarkt, die zusammen funktionieren, könnten den Diskurs wirklich verändern.
Meint ihr, Institutionen werden tatsächlich Onchain-Privatheit einfordern, oder wird vollständige Transparenz weiter der Standard bleiben?
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk_Foundation
#evm #hedger #ZeroKnowledgeTech #BinanceSquare
$ETH
Ich glaube, dass eine der wichtigsten Wetten von Dusk in einer simplen Frage versteckt ist: Was wäre, wenn ein Ethereum-Entwickler vertrauliche Finanzanwendungen bauen könnte, ohne Solidity aufzugeben und ohne das gesamte EVM-Ökosystem zu verlassen?
Genau deshalb verfolge ich DuskEVM + Hedger.
Das DuskEVM schafft eine vertraute Einstiegstür für alle, die bereits im Ethereum-Universum entwickeln. Man muss nicht eine völlig neue Stack lernen—der Builder arbeitet mit vertrauten Tools weiter.
Bis hierhin: gut. Es gibt mehrere EVM-kompatible Netzwerke.
Der Unterschied beginnt, wenn der Hedger ins Spiel kommt.
Er kombiniert homomorphe Kryptografie und Zero-Knowledge-Proofs, um vertrauliche Transaktionen zu ermöglichen, ohne die Anwendung in eine nicht überprüfbare Black Box zu verwandeln.
Und dieses Detail ist für mich viel größer, als es auf den ersten Blick scheint.
In einem typischen DeFi-Protokoll ist es möglicherweise kein Problem, Werte und Operationen öffentlich zu machen. Stell dir jetzt vor, eine Institution bewegt Millionen, führt einen großen Auftrag aus oder handelt einen regulierten Vermögenswert.
Wird sie wirklich all das in Echtzeit für jede Person sichtbar machen wollen?
Wahrscheinlich nicht.
Aber absolut alles zu verbergen kollidiert ebenfalls mit Auditierung und Compliance.
In diesem Spagat zwischen „alle sehen alles“ und „niemand kann irgendetwas verifizieren“ sehe ich, dass die These von Dusk interessant wird.
Wenn das DuskEVM das liefern kann, was Solidity-Builder bereits kennen, und der Hedger eine in der Praxis nutzbare Privatsphäre bereitstellt, könnte die Hürde, vertrauliche Finanzanwendungen zu bauen, deutlich sinken.
Für mich ist das einer der Punkte, die man beim DUSK besonders genau im Blick behalten sollte.
Privatheitstechnologie gibt es bereits seit Jahren.
Privatheit + EVM + ein regulierter Finanzmarkt, die zusammen funktionieren, könnten den Diskurs wirklich verändern.
Meint ihr, Institutionen werden tatsächlich Onchain-Privatheit einfordern, oder wird vollständige Transparenz weiter der Standard bleiben?
#dusk $DUSK @Dusk
#evm #hedger #ZeroKnowledgeTech #BinanceSquare
$ETH
2
5
526
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#EarningsSeason
103,794 Aufrufe
1,006 Kommentare
2
#ECBToTestAIAgentsInDigitalEuroPayments
2,754 Aufrufe
181 Kommentare
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
4,647 Aufrufe
260 Kommentare
4
#BitgetHackerFailsToMoveStolenFunds
13,922 Aufrufe
395 Kommentare
5
#BitMineETHHoldingsTop6Million
16,027 Aufrufe
541 Kommentare
6
#StrategyAdds1666BTCHoldingsReach847666
13,588 Aufrufe
377 Kommentare
7
#NvidiaApproves$150BBuyback
3,625 Aufrufe
63 Kommentare
8
#OpenAIDelaysGPT6.1OverSafetyIssues
26,022 Aufrufe
709 Kommentare
9
#AMDToAcquireWorldLabsFor$8.2B
1,798 Aufrufe
52 Kommentare
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,724 Aufrufe
77 Kommentare