
#hackers
hackers
442,173 Aufrufe
248 Kommentare
Hot
Zuletzt
·
--
Übersetzung ansehen
Según Financial Times, los #hackers detrás del robo de US$6.3 mil millones en #Binance de la semana pasada podrían necesitar meses para lavar las criptomonedas robadas, con aproximadamente US$3.3 mil millones aún bajo su control. Lavar volúmenes tan elevados sin hundir el valor de los tokens robados o levantar alertas inmediatas obliga a fragmentar las transacciones en pequeñas cantidades durante un periodo prolongado.
Para ocultar el rastro de la mayor parte de las transacciones, los hackers recurren a mezcladores de criptomonedas, finanzas descentralizadas y mesas OTC. El FBI y agencias internacionales monitorean activamente las direcciones de las billeteras implicadas para solicitar a los intercambios que bloqueen cualquier intento de depósito.
Según Financial Times, los #hackers detrás del robo de US$6.3 mil millones en #Binance de la semana pasada podrían necesitar meses para lavar las criptomonedas robadas, con aproximadamente US$3.3 mil millones aún bajo su control. Lavar volúmenes tan elevados sin hundir el valor de los tokens robados o levantar alertas inmediatas obliga a fragmentar las transacciones en pequeñas cantidades durante un periodo prolongado.
Para ocultar el rastro de la mayor parte de las transacciones, los hackers recurren a mezcladores de criptomonedas, finanzas descentralizadas y mesas OTC. El FBI y agencias internacionales monitorean activamente las direcciones de las billeteras implicadas para solicitar a los intercambios que bloqueen cualquier intento de depósito.
Para ocultar el rastro de la mayor parte de las transacciones, los hackers recurren a mezcladores de criptomonedas, finanzas descentralizadas y mesas OTC. El FBI y agencias internacionales monitorean activamente las direcciones de las billeteras implicadas para solicitar a los intercambios que bloqueen cualquier intento de depósito.
87
·
--
📰 Binance legte über 6,3 Milliarden US-Dollar zur Deckung der Verluste durch einen großen Hack zurück
Binance hat damit begonnen, Vermögenswerte wiederzuerlangen, die Nutzer infolge eines groß angelegten Cyberangriffs verloren haben, und mehr als 6,34 Milliarden US-Dollar aus eigenen Mitteln zur Deckung der Verluste zurückgelegt. Vertreter der Börse berichteten darüber auf X. Binance hat damit begonnen, die betroffenen Vermögenswerte für die Nutzer wiederzuerlangen, und arbeitet weiterhin mit Strafverfolgungsbehörden, Emittenten und Blockchain-Intelligence-Unternehmen zusammen […] Der Beitrag Binance legte über 6,3 Milliarden US-Dollar zur Deckung der Verluste durch einen großen Hack zurück erschien zuerst auf INCRYPTED.
Quelle : Incrypted
Zeit : 2026-10-30 11:34:24
Bildnachweis : olena kocherhina
#hackers #news
Teilen Sie Ihre Meinung im Kommentarbereich unten mit
📰 Binance legte über 6,3 Milliarden US-Dollar zur Deckung der Verluste durch einen großen Hack zurück
Binance hat damit begonnen, Vermögenswerte wiederzuerlangen, die Nutzer infolge eines groß angelegten Cyberangriffs verloren haben, und mehr als 6,34 Milliarden US-Dollar aus eigenen Mitteln zur Deckung der Verluste zurückgelegt. Vertreter der Börse berichteten darüber auf X. Binance hat damit begonnen, die betroffenen Vermögenswerte für die Nutzer wiederzuerlangen, und arbeitet weiterhin mit Strafverfolgungsbehörden, Emittenten und Blockchain-Intelligence-Unternehmen zusammen […] Der Beitrag Binance legte über 6,3 Milliarden US-Dollar zur Deckung der Verluste durch einen großen Hack zurück erschien zuerst auf INCRYPTED.
Quelle : Incrypted
Zeit : 2026-10-30 11:34:24
Bildnachweis : olena kocherhina
#hackers #news
Teilen Sie Ihre Meinung im Kommentarbereich unten mit
Binance hat damit begonnen, Vermögenswerte wiederzuerlangen, die Nutzer infolge eines groß angelegten Cyberangriffs verloren haben, und mehr als 6,34 Milliarden US-Dollar aus eigenen Mitteln zur Deckung der Verluste zurückgelegt. Vertreter der Börse berichteten darüber auf X. Binance hat damit begonnen, die betroffenen Vermögenswerte für die Nutzer wiederzuerlangen, und arbeitet weiterhin mit Strafverfolgungsbehörden, Emittenten und Blockchain-Intelligence-Unternehmen zusammen […] Der Beitrag Binance legte über 6,3 Milliarden US-Dollar zur Deckung der Verluste durch einen großen Hack zurück erschien zuerst auf INCRYPTED.
Quelle : Incrypted
Zeit : 2026-10-30 11:34:24
Bildnachweis : olena kocherhina
#hackers #news
Teilen Sie Ihre Meinung im Kommentarbereich unten mit
118
·
--
📰 Polymarket nimmt den Handel wieder auf, nachdem Hacker Millionen von Nutzerkonten abgezogen haben
Polymarket setzte den Handel nach einer Sicherheitsverletzung durch Dritte kurzzeitig aus und versprach, betroffene Nutzer zu entschädigen, nachdem Berichte über nicht autorisierte Trades aufgetaucht waren. Der Beitrag „Polymarket nimmt den Handel wieder auf, nachdem Hacker Millionen von Nutzerkonten abgezogen haben“ erschien zuerst auf Crypto News Australia.
Quelle : Crypto News Australia
Zeit : 2026-10-30 06:57:34
Autor : aaron feuerstein
#trading #polymarket #Hacker
$SNT $BTC
Teile deine Meinung unten im Kommentarbereich
📰 Polymarket nimmt den Handel wieder auf, nachdem Hacker Millionen von Nutzerkonten abgezogen haben
Polymarket setzte den Handel nach einer Sicherheitsverletzung durch Dritte kurzzeitig aus und versprach, betroffene Nutzer zu entschädigen, nachdem Berichte über nicht autorisierte Trades aufgetaucht waren. Der Beitrag „Polymarket nimmt den Handel wieder auf, nachdem Hacker Millionen von Nutzerkonten abgezogen haben“ erschien zuerst auf Crypto News Australia.
Quelle : Crypto News Australia
Zeit : 2026-10-30 06:57:34
Autor : aaron feuerstein
#trading #polymarket #Hacker
$SNT $BTC
Teile deine Meinung unten im Kommentarbereich
Polymarket setzte den Handel nach einer Sicherheitsverletzung durch Dritte kurzzeitig aus und versprach, betroffene Nutzer zu entschädigen, nachdem Berichte über nicht autorisierte Trades aufgetaucht waren. Der Beitrag „Polymarket nimmt den Handel wieder auf, nachdem Hacker Millionen von Nutzerkonten abgezogen haben“ erschien zuerst auf Crypto News Australia.
Quelle : Crypto News Australia
Zeit : 2026-10-30 06:57:34
Autor : aaron feuerstein
#trading #polymarket #Hacker
$SNT $BTC
Teile deine Meinung unten im Kommentarbereich
61
·
--
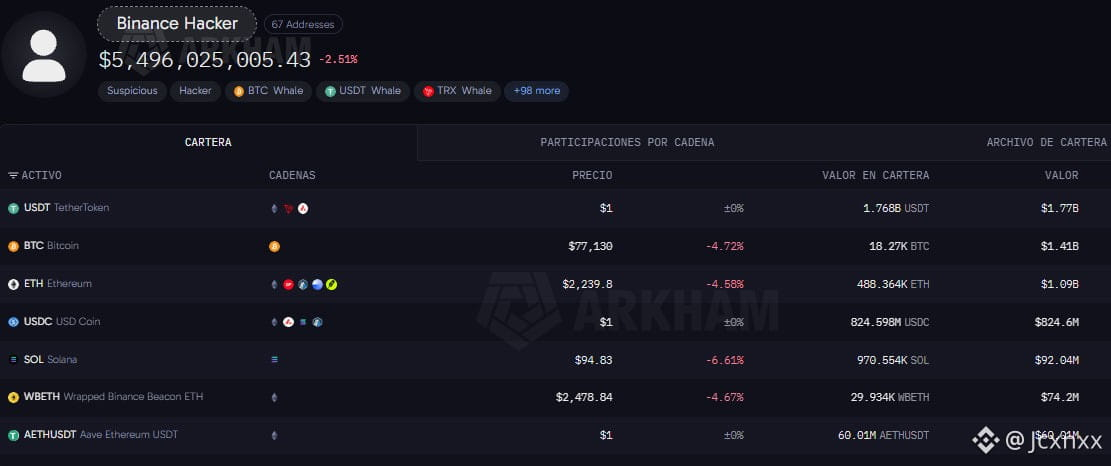
🚨 HIER IST DAS WALLET DES BINANCE-HACKERS. SEHT ES EUCH SELBST AN! 👇👀
💰 Arkham zeigt rund 5.496 Millionen Dollar, verteilt auf verschiedene Kryptowährungen.
₿ 1.410 Millionen in BTC.
⟠ 1.050 Millionen in ETH.
💵 Milliarden in Stablecoins.
🔴 Und weitere Assets wie TRX, SOL und W BETH.
⚠️ WICHTIG: Tether und Circle haben einen erheblichen Teil der Stablecoins eingefroren, aber BTC und ETH lassen sich nicht auf dieselbe Weise sperren.
Das heißt, der Angreifer kontrolliert nach wie vor eine enorme Menge an Kryptowährungen, die potenziell transferiert werden können.
🔎 Hier ist der Link, damit ihr die Wallets, Bewegungen und Transaktionen selbst untersuchen könnt:
arkm.com/explorer/entit…
🤔 Wie bekommt man Milliarden in Bitcoin und Ethereum zurück, wenn der Angreifer beschließt, sie zu bewegen?
#BİNANCE #hackers #CarteraCripto
🚨 HIER IST DAS WALLET DES BINANCE-HACKERS. SEHT ES EUCH SELBST AN! 👇👀
💰 Arkham zeigt rund 5.496 Millionen Dollar, verteilt auf verschiedene Kryptowährungen.
₿ 1.410 Millionen in BTC.
⟠ 1.050 Millionen in ETH.
💵 Milliarden in Stablecoins.
🔴 Und weitere Assets wie TRX, SOL und W BETH.
⚠️ WICHTIG: Tether und Circle haben einen erheblichen Teil der Stablecoins eingefroren, aber BTC und ETH lassen sich nicht auf dieselbe Weise sperren.
Das heißt, der Angreifer kontrolliert nach wie vor eine enorme Menge an Kryptowährungen, die potenziell transferiert werden können.
🔎 Hier ist der Link, damit ihr die Wallets, Bewegungen und Transaktionen selbst untersuchen könnt:
arkm.com/explorer/entit…
🤔 Wie bekommt man Milliarden in Bitcoin und Ethereum zurück, wenn der Angreifer beschließt, sie zu bewegen?
#BİNANCE #hackers #CarteraCripto
💰 Arkham zeigt rund 5.496 Millionen Dollar, verteilt auf verschiedene Kryptowährungen.
₿ 1.410 Millionen in BTC.
⟠ 1.050 Millionen in ETH.
💵 Milliarden in Stablecoins.
🔴 Und weitere Assets wie TRX, SOL und W BETH.
⚠️ WICHTIG: Tether und Circle haben einen erheblichen Teil der Stablecoins eingefroren, aber BTC und ETH lassen sich nicht auf dieselbe Weise sperren.
Das heißt, der Angreifer kontrolliert nach wie vor eine enorme Menge an Kryptowährungen, die potenziell transferiert werden können.
🔎 Hier ist der Link, damit ihr die Wallets, Bewegungen und Transaktionen selbst untersuchen könnt:
arkm.com/explorer/entit…
🤔 Wie bekommt man Milliarden in Bitcoin und Ethereum zurück, wenn der Angreifer beschließt, sie zu bewegen?
#BİNANCE #hackers #CarteraCripto
1
153
·
--
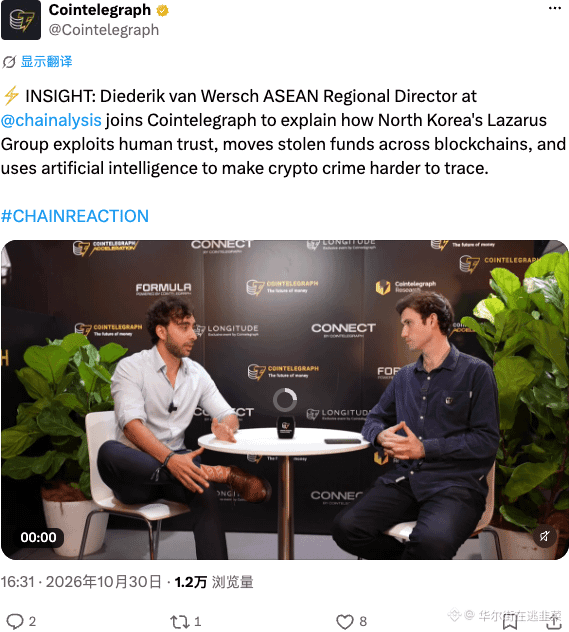
Das Blockchain-Analyseunternehmen Chainalysis hat bei dem Hack der Börse #Binance eine beispiellose Geldwäsche aufgedeckt: Automatisierte Transaktionen verschleiern die gestohlenen Gelder.
Die #hackers haben automatisierte Methoden und spezifische Transaktionsmuster eingesetzt – darunter Cross-Chain-Bridge-Transaktionen und schnelle Umtauschvorgänge in Altcoins auf dezentralen Börsen –, um die gestohlenen Gelder aufzuteilen, zu verschieben und mit hoher Geschwindigkeit zu verbergen.
Vorläufige Sicherheitsberichte und On-Chain-Analysen haben auf technische Ähnlichkeiten und operative Muster hingewiesen, die mit nordkoreanischen Cyberkriminellen in Verbindung stehen, etwa der mit der Lazarus-Einheit assoziierten Gruppe.
Das Blockchain-Analyseunternehmen Chainalysis hat bei dem Hack der Börse #Binance eine beispiellose Geldwäsche aufgedeckt: Automatisierte Transaktionen verschleiern die gestohlenen Gelder.
Die #hackers haben automatisierte Methoden und spezifische Transaktionsmuster eingesetzt – darunter Cross-Chain-Bridge-Transaktionen und schnelle Umtauschvorgänge in Altcoins auf dezentralen Börsen –, um die gestohlenen Gelder aufzuteilen, zu verschieben und mit hoher Geschwindigkeit zu verbergen.
Vorläufige Sicherheitsberichte und On-Chain-Analysen haben auf technische Ähnlichkeiten und operative Muster hingewiesen, die mit nordkoreanischen Cyberkriminellen in Verbindung stehen, etwa der mit der Lazarus-Einheit assoziierten Gruppe.
Die #hackers haben automatisierte Methoden und spezifische Transaktionsmuster eingesetzt – darunter Cross-Chain-Bridge-Transaktionen und schnelle Umtauschvorgänge in Altcoins auf dezentralen Börsen –, um die gestohlenen Gelder aufzuteilen, zu verschieben und mit hoher Geschwindigkeit zu verbergen.
Vorläufige Sicherheitsberichte und On-Chain-Analysen haben auf technische Ähnlichkeiten und operative Muster hingewiesen, die mit nordkoreanischen Cyberkriminellen in Verbindung stehen, etwa der mit der Lazarus-Einheit assoziierten Gruppe.
1
105
·
--
Macht euch bereit, das ist ernster, als es zunächst schien …
In den letzten Stunden werden Banken auf der ganzen Welt gehackt …
Es ist an der Zeit, keinen Finger zu rühren, nicht zu handeln und nicht zu spekulieren – außer auf fallende Kurse zu setzen, aber selbst das ist riskant …
Es kommen aufregende Zeiten, in denen es sich lohnt, am Leben zu sein und den Markt zu genießen …
Vielleicht bin ich der einzige Verrückte, dem es gefällt, wenn etwas passiert, aber ich glaube nicht, dass ich allein bin.
#btc #hackers $BNB #WorldCoin.
Macht euch bereit, das ist ernster, als es zunächst schien …
In den letzten Stunden werden Banken auf der ganzen Welt gehackt …
Es ist an der Zeit, keinen Finger zu rühren, nicht zu handeln und nicht zu spekulieren – außer auf fallende Kurse zu setzen, aber selbst das ist riskant …
Es kommen aufregende Zeiten, in denen es sich lohnt, am Leben zu sein und den Markt zu genießen …
Vielleicht bin ich der einzige Verrückte, dem es gefällt, wenn etwas passiert, aber ich glaube nicht, dass ich allein bin.
#btc #hackers $BNB #WorldCoin.
In den letzten Stunden werden Banken auf der ganzen Welt gehackt …
Es ist an der Zeit, keinen Finger zu rühren, nicht zu handeln und nicht zu spekulieren – außer auf fallende Kurse zu setzen, aber selbst das ist riskant …
Es kommen aufregende Zeiten, in denen es sich lohnt, am Leben zu sein und den Markt zu genießen …
Vielleicht bin ich der einzige Verrückte, dem es gefällt, wenn etwas passiert, aber ich glaube nicht, dass ich allein bin.
#btc #hackers $BNB #WorldCoin.
blackmarketblack:
não está sozinho kkkkk
9
10
19.3k

·
--
Bärisch
Alles läuft gut, und plötzlich sehe ich, dass Binance gehackt wurde, 😳
Gerade jetzt, wo ich $BNB gekauft habe
Und dann macht mich das fertig @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Alles läuft gut, und plötzlich sehe ich, dass Binance gehackt wurde, 😳
Gerade jetzt, wo ich $BNB gekauft habe
Und dann macht mich das fertig @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Gerade jetzt, wo ich $BNB gekauft habe
Und dann macht mich das fertig @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
2
330
·
--
GOLD Wie ein einziger Hack zur Krypto-Katastrophe wurde
Hacker erlangten Zugriff auf das X (Twitter)-Konto von Real $TRUMP Coins – verbunden mit dem Verkauf physischer Trump-Sammelmünzen – und nutzten es, um einen neuen Token namens GOLD zu bewerben.
Mithilfe der hochkarätigen Marke schoss die Marktkapitalisierung des Tokens in kurzer Zeit auf nahezu 60 Millionen. Dann folgte ein rascher Absturz: Der Wert des Tokens brach um ungefähr 99% ein und ließ Tausende Händler mit katastrophalen Verlusten zurück.
Laut On-Chain-Analysen verkauften Wallets, die mit dem Deployment in Verbindung stehen, etwa 224,5 Millionen GOLD und realisierten dabei rund 330.000 an Gewinnen. In der Zwischenzeit behauptete eine Person, die Verantwortung für den Einbruch übernahm, sie habe mehr als 8,2 Millionen eingestrichen.
Online kamen zudem Spekulationen über eine mögliche Beteiligung iranischer Hacker auf, jedoch wurde keine offizielle Bestätigung vorgelegt.
Die Erkenntnis: Selbst ein vertrauter Name und ein prominentes Konto garantieren nicht, dass ein Token legitim ist. Verifiziere im Krypto-Bereich immer die offizielle Quelle und prüfe On-Chain-Daten, bevor du kaufst.
#TRUMP #GOLD #iran #hackers
GOLD Wie ein einziger Hack zur Krypto-Katastrophe wurde
Hacker erlangten Zugriff auf das X (Twitter)-Konto von Real $TRUMP Coins – verbunden mit dem Verkauf physischer Trump-Sammelmünzen – und nutzten es, um einen neuen Token namens GOLD zu bewerben.
Mithilfe der hochkarätigen Marke schoss die Marktkapitalisierung des Tokens in kurzer Zeit auf nahezu 60 Millionen. Dann folgte ein rascher Absturz: Der Wert des Tokens brach um ungefähr 99% ein und ließ Tausende Händler mit katastrophalen Verlusten zurück.
Laut On-Chain-Analysen verkauften Wallets, die mit dem Deployment in Verbindung stehen, etwa 224,5 Millionen GOLD und realisierten dabei rund 330.000 an Gewinnen. In der Zwischenzeit behauptete eine Person, die Verantwortung für den Einbruch übernahm, sie habe mehr als 8,2 Millionen eingestrichen.
Online kamen zudem Spekulationen über eine mögliche Beteiligung iranischer Hacker auf, jedoch wurde keine offizielle Bestätigung vorgelegt.
Die Erkenntnis: Selbst ein vertrauter Name und ein prominentes Konto garantieren nicht, dass ein Token legitim ist. Verifiziere im Krypto-Bereich immer die offizielle Quelle und prüfe On-Chain-Daten, bevor du kaufst.
#TRUMP #GOLD #iran #hackers
Hacker erlangten Zugriff auf das X (Twitter)-Konto von Real $TRUMP Coins – verbunden mit dem Verkauf physischer Trump-Sammelmünzen – und nutzten es, um einen neuen Token namens GOLD zu bewerben.
Mithilfe der hochkarätigen Marke schoss die Marktkapitalisierung des Tokens in kurzer Zeit auf nahezu 60 Millionen. Dann folgte ein rascher Absturz: Der Wert des Tokens brach um ungefähr 99% ein und ließ Tausende Händler mit katastrophalen Verlusten zurück.
Laut On-Chain-Analysen verkauften Wallets, die mit dem Deployment in Verbindung stehen, etwa 224,5 Millionen GOLD und realisierten dabei rund 330.000 an Gewinnen. In der Zwischenzeit behauptete eine Person, die Verantwortung für den Einbruch übernahm, sie habe mehr als 8,2 Millionen eingestrichen.
Online kamen zudem Spekulationen über eine mögliche Beteiligung iranischer Hacker auf, jedoch wurde keine offizielle Bestätigung vorgelegt.
Die Erkenntnis: Selbst ein vertrauter Name und ein prominentes Konto garantieren nicht, dass ein Token legitim ist. Verifiziere im Krypto-Bereich immer die offizielle Quelle und prüfe On-Chain-Daten, bevor du kaufst.
#TRUMP #GOLD #iran #hackers
198

·
--
🔥 🔥🔥🔥🔥Beinahe 1 Milliarde US-Dollar Verluste in sechs Monaten
Krypto-Projekte erlitten im ersten Halbjahr 2026 Verluste in Höhe von 972 Millionen US-Dollar durch 207 Hacks.
📊 Immunefi verzeichnete eine Rekordzahl an Angriffen, obwohl der durchschnittliche Verlust pro Vorfall zurückging.
Die Risiken verlagern sich von Code hin zu Infrastruktur, Schlüsseln und Angriffen, die Menschen ins Visier nehmen
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Beinahe 1 Milliarde US-Dollar Verluste in sechs Monaten
Krypto-Projekte erlitten im ersten Halbjahr 2026 Verluste in Höhe von 972 Millionen US-Dollar durch 207 Hacks.
📊 Immunefi verzeichnete eine Rekordzahl an Angriffen, obwohl der durchschnittliche Verlust pro Vorfall zurückging.
Die Risiken verlagern sich von Code hin zu Infrastruktur, Schlüsseln und Angriffen, die Menschen ins Visier nehmen
#HackerAlert #hackers #HackerNews
$BNB
Krypto-Projekte erlitten im ersten Halbjahr 2026 Verluste in Höhe von 972 Millionen US-Dollar durch 207 Hacks.
📊 Immunefi verzeichnete eine Rekordzahl an Angriffen, obwohl der durchschnittliche Verlust pro Vorfall zurückging.
Die Risiken verlagern sich von Code hin zu Infrastruktur, Schlüsseln und Angriffen, die Menschen ins Visier nehmen
#HackerAlert #hackers #HackerNews
$BNB
1
7
454
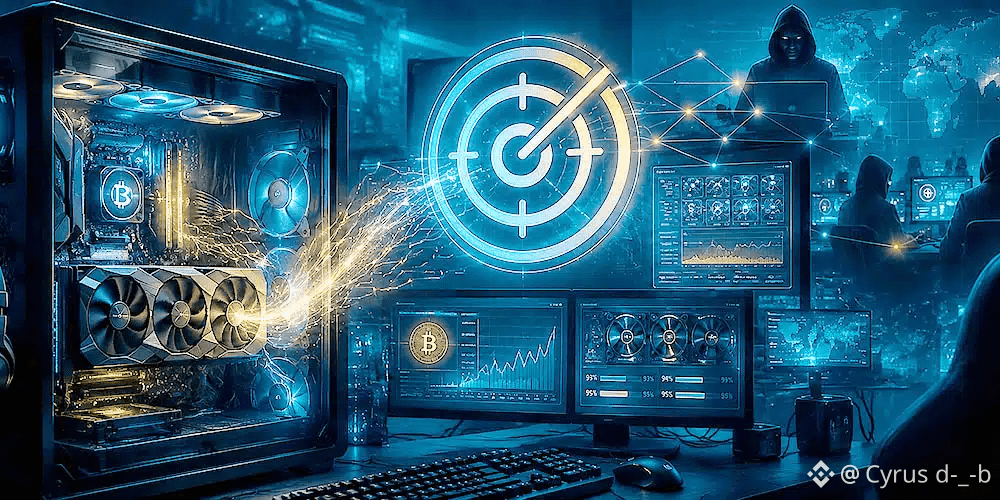
Hacker nutzen KI-Chatbots, um Malware einzuschleusen und die GPUs der Gamer zum Minen zu bringen #Criptomonedas
Die #hackers haben eine ziemlich schmutzige und auffällige Methode gefunden, um vom AI-Boom zu profitieren: Sie verwenden Chatbots und vergiftete Suchergebnisse, um Malware zu tarnen, die als sehr bekannte PC-Utilities erscheint. #Microsoft hat eine Kampagne des Cryptojackings von Hackern entdeckt, die direkt auf Nutzer mit leistungsstarken Geräten abzielt, insbesondere Gamer und Hardware-Enthusiasten, denn dort gibt es GPUs, die Kryptowährungen minen können, ohne dass der Angreifer die Stromrechnung bezahlen muss.
Da Iran das Paradies der #criptomineria wegen seiner extrem günstigen Energie war, und angesichts der aktuellen Situation im Land und den USA, müssen die Hacker nun nach Möglichkeiten suchen, um die Energiekosten vom Rest der Welt zu sparen, um ihr Verhältnis von #Mining aufrechtzuerhalten, und das geschieht über die PCs von Spielern weltweit.
Der Trick beginnt mit etwas Alltäglichem, das du wahrscheinlich täglich machst. Wir suchen nach einem Tool wie HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack oder PDFgear, landen unwissentlich auf einer gefälschten Website, die legitim aussieht, laden eine ZIP-Datei herunter und glauben, dass wir die offizielle und normale Software installieren.
Das Problem ist, dass dieses Paket vorbereitet ist, um bösartigen Code über DLL Sideloading auszuführen, eine Technik, die legitime Executables ausnutzt, um eine DLL zu laden und die Infektion zu starten, ohne so viele Verdachtsmomente zu wecken.
Microsoft erklärt, dass die Kampagne auf mehr als 150 bösartigen Domänen basiert und seit März 2026 aktiv ist, also wirklich neu ist und mit der Verzweiflung zusammenfällt, dass die Party der günstigen Energie im Iran vorbei ist.
Sobald es im System ist, installiert die Malware ScreenConnect, ein legitimes Remote-Access-Tool, das hier missbraucht wird. Danach werden Miner wie gminer, lolMiner und SRBMiner-MULTI bereitgestellt, die alle darauf ausgelegt sind, die GPU auszupressen.
$BTC $BNB
{spot}(BTCUSDT)
Hacker nutzen KI-Chatbots, um Malware einzuschleusen und die GPUs der Gamer zum Minen zu bringen #Criptomonedas
Die #hackers haben eine ziemlich schmutzige und auffällige Methode gefunden, um vom AI-Boom zu profitieren: Sie verwenden Chatbots und vergiftete Suchergebnisse, um Malware zu tarnen, die als sehr bekannte PC-Utilities erscheint. #Microsoft hat eine Kampagne des Cryptojackings von Hackern entdeckt, die direkt auf Nutzer mit leistungsstarken Geräten abzielt, insbesondere Gamer und Hardware-Enthusiasten, denn dort gibt es GPUs, die Kryptowährungen minen können, ohne dass der Angreifer die Stromrechnung bezahlen muss.
Da Iran das Paradies der #criptomineria wegen seiner extrem günstigen Energie war, und angesichts der aktuellen Situation im Land und den USA, müssen die Hacker nun nach Möglichkeiten suchen, um die Energiekosten vom Rest der Welt zu sparen, um ihr Verhältnis von #Mining aufrechtzuerhalten, und das geschieht über die PCs von Spielern weltweit.
Der Trick beginnt mit etwas Alltäglichem, das du wahrscheinlich täglich machst. Wir suchen nach einem Tool wie HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack oder PDFgear, landen unwissentlich auf einer gefälschten Website, die legitim aussieht, laden eine ZIP-Datei herunter und glauben, dass wir die offizielle und normale Software installieren.
Das Problem ist, dass dieses Paket vorbereitet ist, um bösartigen Code über DLL Sideloading auszuführen, eine Technik, die legitime Executables ausnutzt, um eine DLL zu laden und die Infektion zu starten, ohne so viele Verdachtsmomente zu wecken.
Microsoft erklärt, dass die Kampagne auf mehr als 150 bösartigen Domänen basiert und seit März 2026 aktiv ist, also wirklich neu ist und mit der Verzweiflung zusammenfällt, dass die Party der günstigen Energie im Iran vorbei ist.
Sobald es im System ist, installiert die Malware ScreenConnect, ein legitimes Remote-Access-Tool, das hier missbraucht wird. Danach werden Miner wie gminer, lolMiner und SRBMiner-MULTI bereitgestellt, die alle darauf ausgelegt sind, die GPU auszupressen.
$BTC $BNB
Die #hackers haben eine ziemlich schmutzige und auffällige Methode gefunden, um vom AI-Boom zu profitieren: Sie verwenden Chatbots und vergiftete Suchergebnisse, um Malware zu tarnen, die als sehr bekannte PC-Utilities erscheint. #Microsoft hat eine Kampagne des Cryptojackings von Hackern entdeckt, die direkt auf Nutzer mit leistungsstarken Geräten abzielt, insbesondere Gamer und Hardware-Enthusiasten, denn dort gibt es GPUs, die Kryptowährungen minen können, ohne dass der Angreifer die Stromrechnung bezahlen muss.
Da Iran das Paradies der #criptomineria wegen seiner extrem günstigen Energie war, und angesichts der aktuellen Situation im Land und den USA, müssen die Hacker nun nach Möglichkeiten suchen, um die Energiekosten vom Rest der Welt zu sparen, um ihr Verhältnis von #Mining aufrechtzuerhalten, und das geschieht über die PCs von Spielern weltweit.
Der Trick beginnt mit etwas Alltäglichem, das du wahrscheinlich täglich machst. Wir suchen nach einem Tool wie HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack oder PDFgear, landen unwissentlich auf einer gefälschten Website, die legitim aussieht, laden eine ZIP-Datei herunter und glauben, dass wir die offizielle und normale Software installieren.
Das Problem ist, dass dieses Paket vorbereitet ist, um bösartigen Code über DLL Sideloading auszuführen, eine Technik, die legitime Executables ausnutzt, um eine DLL zu laden und die Infektion zu starten, ohne so viele Verdachtsmomente zu wecken.
Microsoft erklärt, dass die Kampagne auf mehr als 150 bösartigen Domänen basiert und seit März 2026 aktiv ist, also wirklich neu ist und mit der Verzweiflung zusammenfällt, dass die Party der günstigen Energie im Iran vorbei ist.
Sobald es im System ist, installiert die Malware ScreenConnect, ein legitimes Remote-Access-Tool, das hier missbraucht wird. Danach werden Miner wie gminer, lolMiner und SRBMiner-MULTI bereitgestellt, die alle darauf ausgelegt sind, die GPU auszupressen.
$BTC $BNB
133

·
--
# Hacker ins Visier von Revolut! Fordert $3 Mio. XMR und droht mit der Veröffentlichung von Kundendaten
Dieser europäische Fintech-Riese wurde gehackt, und die Angreifer fordern ausdrücklich Zahlungen in Monero (XMR). Als Begründung nennen sie „Datenschutzbedenken“ und setzen eine strikte Frist von 24 Stunden. Die Wahl ist nicht zufällig: Die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu verschieben. Kurzfristig könnte das XMR-Hype auslösen, doch langfristig erhöhen solche Vorfälle den regulatorischen Druck. Revolut-Nutzer stehen nun vor dem Risiko eines Datenlecks, wodurch das Thema Sicherheit in der Krypto-Szene erneut in den Fokus rückt.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
Dieser europäische Fintech-Riese wurde gerade gehackt. Die Angreifer verlangen gezielt Monero-Zahlungen, unter Verweis auf „Datenschutzbedenken“, und setzen eine enge 24-Stunden-Frist. Die Entscheidung ist nicht zufällig – die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu bewegen. Kurzfristig könnte das XMR-Spekulationen befeuern, aber langfristig erhöhen solche Ereignisse den regulatorischen Druck. Revolut-Nutzer stehen nun vor Risiken durch Datenlecks, wodurch die Kryptosicherheit wieder in den Mittelpunkt rückt.
#RevolutHack $XMR
# Hacker ins Visier von Revolut! Fordert $3 Mio. XMR und droht mit der Veröffentlichung von Kundendaten
Dieser europäische Fintech-Riese wurde gehackt, und die Angreifer fordern ausdrücklich Zahlungen in Monero (XMR). Als Begründung nennen sie „Datenschutzbedenken“ und setzen eine strikte Frist von 24 Stunden. Die Wahl ist nicht zufällig: Die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu verschieben. Kurzfristig könnte das XMR-Hype auslösen, doch langfristig erhöhen solche Vorfälle den regulatorischen Druck. Revolut-Nutzer stehen nun vor dem Risiko eines Datenlecks, wodurch das Thema Sicherheit in der Krypto-Szene erneut in den Fokus rückt.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
Dieser europäische Fintech-Riese wurde gerade gehackt. Die Angreifer verlangen gezielt Monero-Zahlungen, unter Verweis auf „Datenschutzbedenken“, und setzen eine enge 24-Stunden-Frist. Die Entscheidung ist nicht zufällig – die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu bewegen. Kurzfristig könnte das XMR-Spekulationen befeuern, aber langfristig erhöhen solche Ereignisse den regulatorischen Druck. Revolut-Nutzer stehen nun vor Risiken durch Datenlecks, wodurch die Kryptosicherheit wieder in den Mittelpunkt rückt.
#RevolutHack $XMR
Dieser europäische Fintech-Riese wurde gehackt, und die Angreifer fordern ausdrücklich Zahlungen in Monero (XMR). Als Begründung nennen sie „Datenschutzbedenken“ und setzen eine strikte Frist von 24 Stunden. Die Wahl ist nicht zufällig: Die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu verschieben. Kurzfristig könnte das XMR-Hype auslösen, doch langfristig erhöhen solche Vorfälle den regulatorischen Druck. Revolut-Nutzer stehen nun vor dem Risiko eines Datenlecks, wodurch das Thema Sicherheit in der Krypto-Szene erneut in den Fokus rückt.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
Dieser europäische Fintech-Riese wurde gerade gehackt. Die Angreifer verlangen gezielt Monero-Zahlungen, unter Verweis auf „Datenschutzbedenken“, und setzen eine enge 24-Stunden-Frist. Die Entscheidung ist nicht zufällig – die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu bewegen. Kurzfristig könnte das XMR-Spekulationen befeuern, aber langfristig erhöhen solche Ereignisse den regulatorischen Druck. Revolut-Nutzer stehen nun vor Risiken durch Datenlecks, wodurch die Kryptosicherheit wieder in den Mittelpunkt rückt.
#RevolutHack $XMR
94
·
--
⚠️ DROPBOX BESTÄTIGT VERLETZUNG VON TAUSENDEN KONTEN DURCH HACKER 💻
Dropbox Inc. bestätigte, dass eine Gruppe von Cyberkriminellen im vergangenen Monat in Tausende Konten auf seiner Plattform eingedrungen ist, indem sie auf in der Cloud gespeichertes Material zugriff und es herunterlud, berichtete Bloomberg News 🚨.
Das Unternehmen räumte ein, dass der Sicherheitsvorfall sowohl einzelne als auch geschäftliche Nutzer betraf und vertrauliche Daten kompromittierte 📊.
Das technische Team von Dropbox benachrichtigt die betroffenen Konten bereits und setzt verstärkte Protokolle um, um neue Risiken zu mindern und die in seinem Netzwerk gehosteten Dateien zu schützen 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX BESTÄTIGT VERLETZUNG VON TAUSENDEN KONTEN DURCH HACKER 💻
Dropbox Inc. bestätigte, dass eine Gruppe von Cyberkriminellen im vergangenen Monat in Tausende Konten auf seiner Plattform eingedrungen ist, indem sie auf in der Cloud gespeichertes Material zugriff und es herunterlud, berichtete Bloomberg News 🚨.
Das Unternehmen räumte ein, dass der Sicherheitsvorfall sowohl einzelne als auch geschäftliche Nutzer betraf und vertrauliche Daten kompromittierte 📊.
Das technische Team von Dropbox benachrichtigt die betroffenen Konten bereits und setzt verstärkte Protokolle um, um neue Risiken zu mindern und die in seinem Netzwerk gehosteten Dateien zu schützen 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
Dropbox Inc. bestätigte, dass eine Gruppe von Cyberkriminellen im vergangenen Monat in Tausende Konten auf seiner Plattform eingedrungen ist, indem sie auf in der Cloud gespeichertes Material zugriff und es herunterlud, berichtete Bloomberg News 🚨.
Das Unternehmen räumte ein, dass der Sicherheitsvorfall sowohl einzelne als auch geschäftliche Nutzer betraf und vertrauliche Daten kompromittierte 📊.
Das technische Team von Dropbox benachrichtigt die betroffenen Konten bereits und setzt verstärkte Protokolle um, um neue Risiken zu mindern und die in seinem Netzwerk gehosteten Dateien zu schützen 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
632
·
--
#enigmatic Bewegung zum Jahresende 2026!!!
Der massive Bitcoin-Sidechain-Hack, der am 6. September 2026 stattfand, führte dazu, dass $320 #million an Bitcoin aus dem #liquidNetwork abgezogen wurden, aber #hackers haben bereits etwa $273 Millionen zurückgegeben (3,400 BTC) und damit $47 Millionen (598.5 BTC) als noch ausstehend hinterlassen.
#enigmatic Bewegung zum Jahresende 2026!!!
Der massive Bitcoin-Sidechain-Hack, der am 6. September 2026 stattfand, führte dazu, dass $320 #million an Bitcoin aus dem #liquidNetwork abgezogen wurden, aber #hackers haben bereits etwa $273 Millionen zurückgegeben (3,400 BTC) und damit $47 Millionen (598.5 BTC) als noch ausstehend hinterlassen.
Der massive Bitcoin-Sidechain-Hack, der am 6. September 2026 stattfand, führte dazu, dass $320 #million an Bitcoin aus dem #liquidNetwork abgezogen wurden, aber #hackers haben bereits etwa $273 Millionen zurückgegeben (3,400 BTC) und damit $47 Millionen (598.5 BTC) als noch ausstehend hinterlassen.
70
·
--
Revolut wird mit 3 Mio. Monero oder 10.000 Bitcoin erpresst! „Keine direkte Kontaktaufnahme“ durch Hacker. Dieses Drama zeigt, wie BTC und Privacy-Coins wie XMR zu beliebten Zielen von Hackern geworden sind. Kurzfristig kann der Markt fallen, aber auf lange Sicht gilt: Sicherheit ist das A und O. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! „No direct contact“ from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut wird mit 3 Mio. Monero oder 10.000 Bitcoin erpresst! „Keine direkte Kontaktaufnahme“ durch Hacker. Dieses Drama zeigt, wie BTC und Privacy-Coins wie XMR zu beliebten Zielen von Hackern geworden sind. Kurzfristig kann der Markt fallen, aber auf lange Sicht gilt: Sicherheit ist das A und O. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! „No direct contact“ from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! „No direct contact“ from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
186
·
--
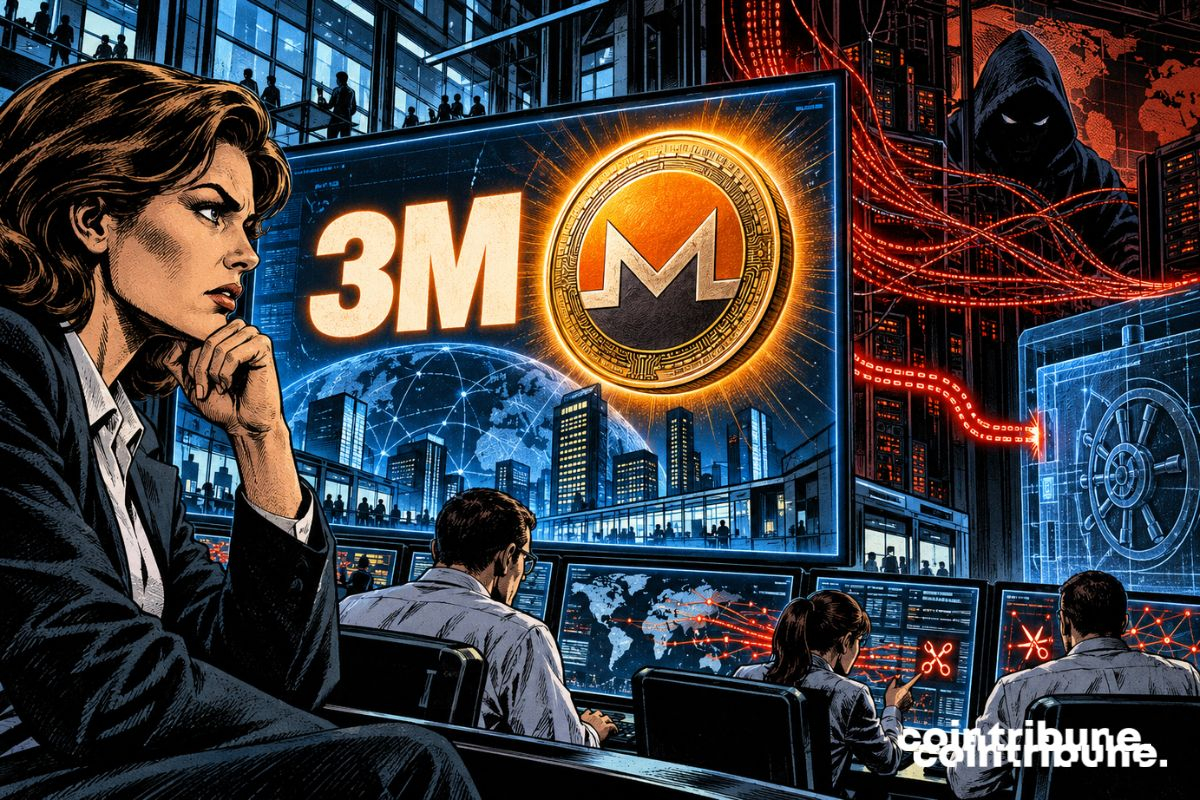
Krypto: Hacker fordern 3 Millionen US-Dollar in Monero von Revolut
Revolut steht nach einem kurz zuvor bekannt gewordenen Datenleck unter neuer Belastung. Eine Gruppe, die sich als iamnotavillain ausgibt, fordert nun 6 000 XMR. Das entspricht ungefähr 3 Millionen US-Dollar und droht damit, die gestohlenen Informationen zu verkaufen, falls die Fintech nicht zahlt. Die Angreifer haben eine Frist von 24 Stunden gesetzt. Ungefähr 680 Kunden, darunter mehrere wichtige Krypto-Inhaber, sollen betroffen sein. Revolut beteuert seinerseits, keine Anfrage direkt erhalten zu haben.
Die Angreifer fordern 6 000 XMR, ungefähr 3 Millionen US-Dollar.
Ungefähr 680 Revolut-Kunden wären von der Datenpanne betroffen.
Revolut versichert, dass weder seine zentralen Systeme noch die Gelder der Kunden gehackt wurden.
Die Angreifer fordern nun 6 000 XMR
Der Vorfall trifft Revolut in einem ungünstigen Moment, denn das Unternehmen baut seine Aktivitäten rund um digitale Vermögenswerte schnell aus. Cointribune hatte diese Woche die Expansion von Revolut in Kryptoassets beschrieben – darunter Stablecoins, Trading und Zahlungen.
Diesmal steht vor allem ein Fall im Zusammenhang mit personenbezogenen Daten im Raum. Die Gruppe iamnotavillain veröffentlichte ihr Ultimatum am Mittwoch auf einer Website, begleitet von einem Countdown. Die Piraten verlangen 6 000 Monero und behaupten, sie würden die Dateien an andere kriminelle Gruppen übergeben, wenn Revolut nicht innerhalb von 24 Stunden zahlt.
Eine erste Forderung über 10 000 BTC war zuvor bereits in Telegram kursiert. Die Autoren des aktuellen Ultimatums sagen jedoch, dass diese Summe von einem Betrüger oder einem früheren Mitwirkenden stammte.
Die Wahl von Monero ist weniger überraschend. Im Gegensatz zu Bitcoin, dessen Transaktionen öffentlich in der Blockchain sichtbar sind, ist das Krypto-Asset XMR so gestaltet, dass es mehr Informationen über Transfers verbirgt. Revolut erklärt, keinen direkten Kontakt zur Gruppe gehabt zu haben und über die eigenen Kanäle keine Erpressungsforderung erhalten zu haben.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
Krypto: Hacker fordern 3 Millionen US-Dollar in Monero von Revolut
Revolut steht nach einem kurz zuvor bekannt gewordenen Datenleck unter neuer Belastung. Eine Gruppe, die sich als iamnotavillain ausgibt, fordert nun 6 000 XMR. Das entspricht ungefähr 3 Millionen US-Dollar und droht damit, die gestohlenen Informationen zu verkaufen, falls die Fintech nicht zahlt. Die Angreifer haben eine Frist von 24 Stunden gesetzt. Ungefähr 680 Kunden, darunter mehrere wichtige Krypto-Inhaber, sollen betroffen sein. Revolut beteuert seinerseits, keine Anfrage direkt erhalten zu haben.
Die Angreifer fordern 6 000 XMR, ungefähr 3 Millionen US-Dollar.
Ungefähr 680 Revolut-Kunden wären von der Datenpanne betroffen.
Revolut versichert, dass weder seine zentralen Systeme noch die Gelder der Kunden gehackt wurden.
Die Angreifer fordern nun 6 000 XMR
Der Vorfall trifft Revolut in einem ungünstigen Moment, denn das Unternehmen baut seine Aktivitäten rund um digitale Vermögenswerte schnell aus. Cointribune hatte diese Woche die Expansion von Revolut in Kryptoassets beschrieben – darunter Stablecoins, Trading und Zahlungen.
Diesmal steht vor allem ein Fall im Zusammenhang mit personenbezogenen Daten im Raum. Die Gruppe iamnotavillain veröffentlichte ihr Ultimatum am Mittwoch auf einer Website, begleitet von einem Countdown. Die Piraten verlangen 6 000 Monero und behaupten, sie würden die Dateien an andere kriminelle Gruppen übergeben, wenn Revolut nicht innerhalb von 24 Stunden zahlt.
Eine erste Forderung über 10 000 BTC war zuvor bereits in Telegram kursiert. Die Autoren des aktuellen Ultimatums sagen jedoch, dass diese Summe von einem Betrüger oder einem früheren Mitwirkenden stammte.
Die Wahl von Monero ist weniger überraschend. Im Gegensatz zu Bitcoin, dessen Transaktionen öffentlich in der Blockchain sichtbar sind, ist das Krypto-Asset XMR so gestaltet, dass es mehr Informationen über Transfers verbirgt. Revolut erklärt, keinen direkten Kontakt zur Gruppe gehabt zu haben und über die eigenen Kanäle keine Erpressungsforderung erhalten zu haben.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
Revolut steht nach einem kurz zuvor bekannt gewordenen Datenleck unter neuer Belastung. Eine Gruppe, die sich als iamnotavillain ausgibt, fordert nun 6 000 XMR. Das entspricht ungefähr 3 Millionen US-Dollar und droht damit, die gestohlenen Informationen zu verkaufen, falls die Fintech nicht zahlt. Die Angreifer haben eine Frist von 24 Stunden gesetzt. Ungefähr 680 Kunden, darunter mehrere wichtige Krypto-Inhaber, sollen betroffen sein. Revolut beteuert seinerseits, keine Anfrage direkt erhalten zu haben.
Die Angreifer fordern 6 000 XMR, ungefähr 3 Millionen US-Dollar.
Ungefähr 680 Revolut-Kunden wären von der Datenpanne betroffen.
Revolut versichert, dass weder seine zentralen Systeme noch die Gelder der Kunden gehackt wurden.
Die Angreifer fordern nun 6 000 XMR
Der Vorfall trifft Revolut in einem ungünstigen Moment, denn das Unternehmen baut seine Aktivitäten rund um digitale Vermögenswerte schnell aus. Cointribune hatte diese Woche die Expansion von Revolut in Kryptoassets beschrieben – darunter Stablecoins, Trading und Zahlungen.
Diesmal steht vor allem ein Fall im Zusammenhang mit personenbezogenen Daten im Raum. Die Gruppe iamnotavillain veröffentlichte ihr Ultimatum am Mittwoch auf einer Website, begleitet von einem Countdown. Die Piraten verlangen 6 000 Monero und behaupten, sie würden die Dateien an andere kriminelle Gruppen übergeben, wenn Revolut nicht innerhalb von 24 Stunden zahlt.
Eine erste Forderung über 10 000 BTC war zuvor bereits in Telegram kursiert. Die Autoren des aktuellen Ultimatums sagen jedoch, dass diese Summe von einem Betrüger oder einem früheren Mitwirkenden stammte.
Die Wahl von Monero ist weniger überraschend. Im Gegensatz zu Bitcoin, dessen Transaktionen öffentlich in der Blockchain sichtbar sind, ist das Krypto-Asset XMR so gestaltet, dass es mehr Informationen über Transfers verbirgt. Revolut erklärt, keinen direkten Kontakt zur Gruppe gehabt zu haben und über die eigenen Kanäle keine Erpressungsforderung erhalten zu haben.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
97
Übersetzung ansehen
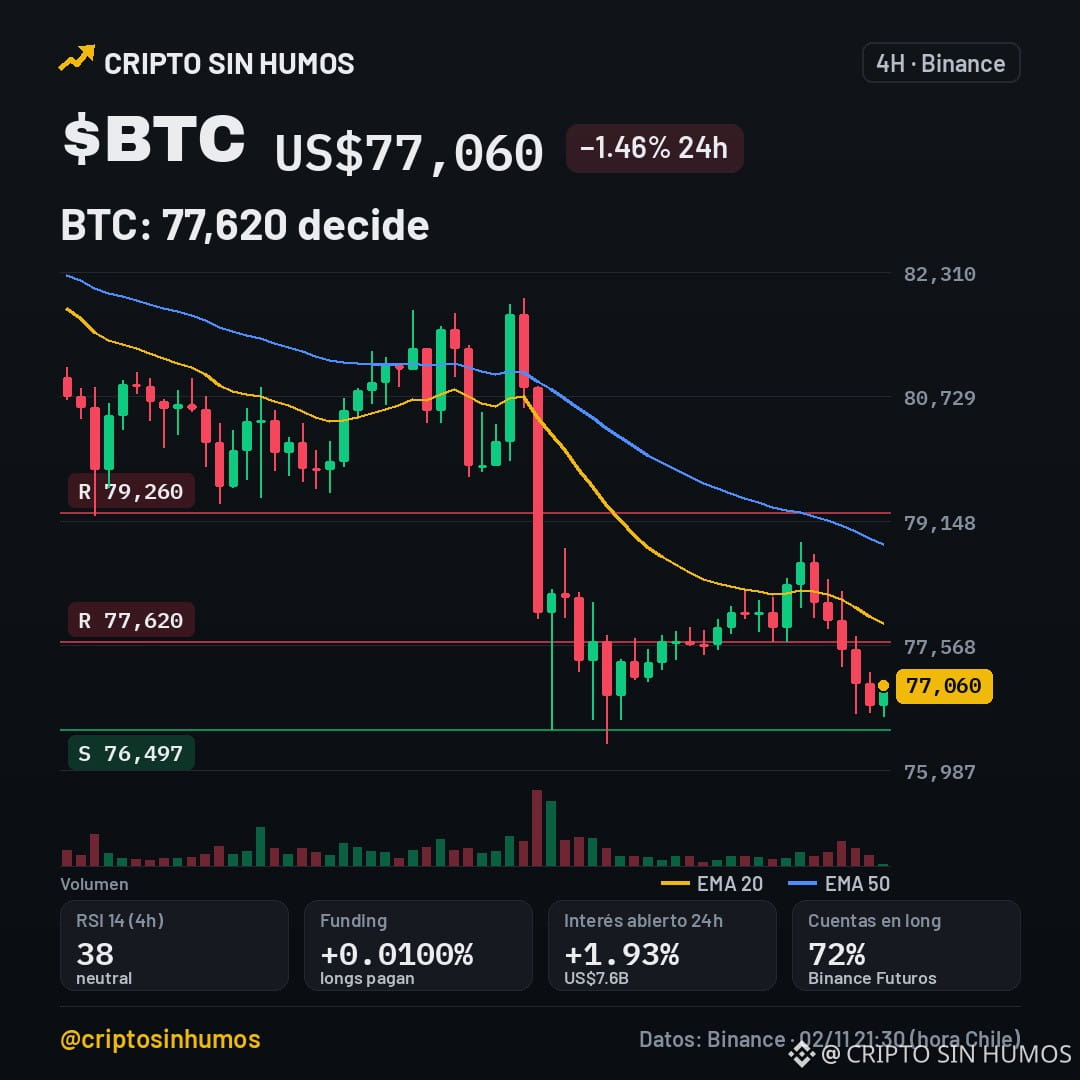
$BTC en 77,620: ¿testea resistencia o busca soporte?
$BTC cotiza en US$77,060, con un descenso del 1.46% en 24h. Según CriptoNoticias, hackers norcoreanos robaron una gran suma en lo que va de 2026, un hecho que aún no está confirmado.
También se mueven $NEAR (-9.4%) y $ZEC (-6.5%).
Mi lectura: la noticia podría erosionar la confianza y presionar a la baja a $BTC, aunque el RSI en 38.1 y la EMA20 en 77,849 le dan algo de soporte. El mercado está en tendencia bajista en 4h.
Si rompe la resistencia clave de 77,620, el próximo objetivo sería la zona en 79,260, invalidando el escenario bajista. En cambio, si el precio cae bajo el soporte de 76,497, el nivel de soporte se invalida y podríamos ver presión descendente adicional.
¿Rompe 77,620 o vuelve a 76,497? 🟢/🔴
#btc #futuros #hackers
No es consejo financiero. Verifica antes de invertir.
$BTC en 77,620: ¿testea resistencia o busca soporte?
$BTC cotiza en US$77,060, con un descenso del 1.46% en 24h. Según CriptoNoticias, hackers norcoreanos robaron una gran suma en lo que va de 2026, un hecho que aún no está confirmado.
También se mueven $NEAR (-9.4%) y $ZEC (-6.5%).
Mi lectura: la noticia podría erosionar la confianza y presionar a la baja a $BTC , aunque el RSI en 38.1 y la EMA20 en 77,849 le dan algo de soporte. El mercado está en tendencia bajista en 4h.
Si rompe la resistencia clave de 77,620, el próximo objetivo sería la zona en 79,260, invalidando el escenario bajista. En cambio, si el precio cae bajo el soporte de 76,497, el nivel de soporte se invalida y podríamos ver presión descendente adicional.
¿Rompe 77,620 o vuelve a 76,497? 🟢/🔴
#btc #futuros #hackers
No es consejo financiero. Verifica antes de invertir.
$BTC cotiza en US$77,060, con un descenso del 1.46% en 24h. Según CriptoNoticias, hackers norcoreanos robaron una gran suma en lo que va de 2026, un hecho que aún no está confirmado.
También se mueven $NEAR (-9.4%) y $ZEC (-6.5%).
Mi lectura: la noticia podría erosionar la confianza y presionar a la baja a $BTC , aunque el RSI en 38.1 y la EMA20 en 77,849 le dan algo de soporte. El mercado está en tendencia bajista en 4h.
Si rompe la resistencia clave de 77,620, el próximo objetivo sería la zona en 79,260, invalidando el escenario bajista. En cambio, si el precio cae bajo el soporte de 76,497, el nivel de soporte se invalida y podríamos ver presión descendente adicional.
¿Rompe 77,620 o vuelve a 76,497? 🟢/🔴
#btc #futuros #hackers
No es consejo financiero. Verifica antes de invertir.
107
·
--
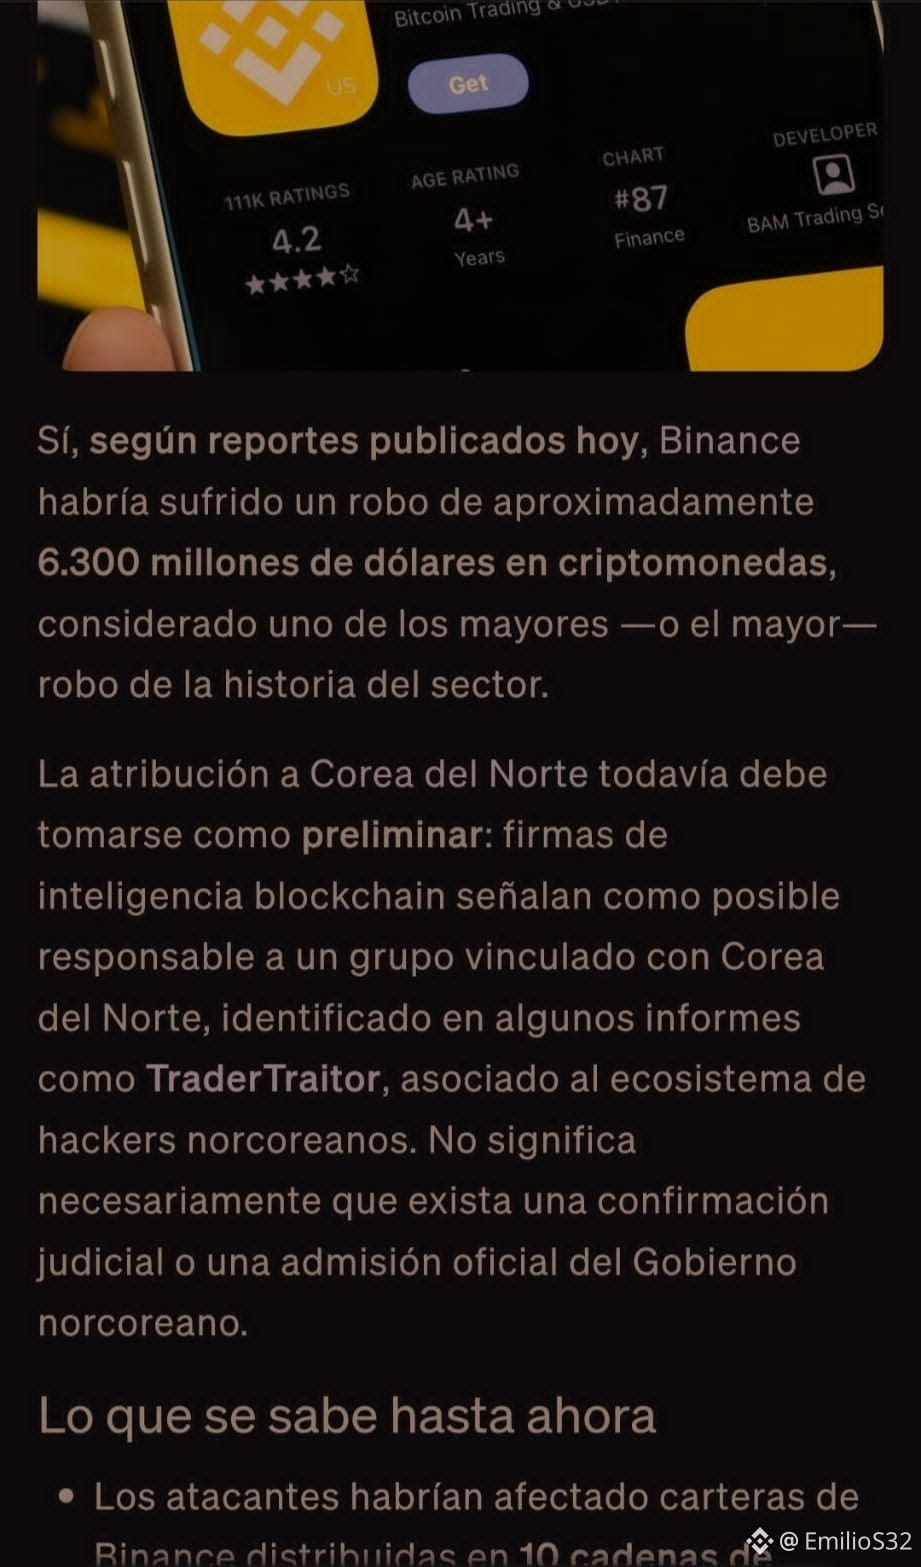
#hackers Nordkoreaner hinter dem Angriff?
Binance hat die Kontrolle übernommen und einen Teil des Gestohlenen zurückerlangt.
#hackers Nordkoreaner hinter dem Angriff?
Binance hat die Kontrolle übernommen und einen Teil des Gestohlenen zurückerlangt.
Binance hat die Kontrolle übernommen und einen Teil des Gestohlenen zurückerlangt.
133

Marktvolatilität: Chance oder Vorsicht? 📉
Die jüngste Bewegung, die den Markt mit einem Rückgang um 6,3 Milliarden erschüttert hat, erinnert uns daran, wie hoch die Volatilität ist, in der wir uns bewegen.
💡 Darauf solltest du achten:
Risikomanagement: Volatilität kann unerbittlich sein; schütze dein Kapital mit einer klaren Strategie.
Langfristige Perspektive: Solche Ereignisse stellen die Geduld und Disziplin von Tradern auf die Probe.
Wie gehst du angesichts dieser Bewegungen mit deinem Portfolio um?
Ich freue mich auf deine Kommentare!
#BinanceSquareTalks #writetoearn #hackers
$MARSCOIN
{future}(MARSCOINUSDT)
$BANK
{future}(BANKUSDT)
$XRP
{future}(XRPUSDT)
Marktvolatilität: Chance oder Vorsicht? 📉
Die jüngste Bewegung, die den Markt mit einem Rückgang um 6,3 Milliarden erschüttert hat, erinnert uns daran, wie hoch die Volatilität ist, in der wir uns bewegen.
💡 Darauf solltest du achten:
Risikomanagement: Volatilität kann unerbittlich sein; schütze dein Kapital mit einer klaren Strategie.
Langfristige Perspektive: Solche Ereignisse stellen die Geduld und Disziplin von Tradern auf die Probe.
Wie gehst du angesichts dieser Bewegungen mit deinem Portfolio um?
Ich freue mich auf deine Kommentare!
#BinanceSquareTalks #writetoearn #hackers
$MARSCOIN
$BANK
$XRP
Die jüngste Bewegung, die den Markt mit einem Rückgang um 6,3 Milliarden erschüttert hat, erinnert uns daran, wie hoch die Volatilität ist, in der wir uns bewegen.
💡 Darauf solltest du achten:
Risikomanagement: Volatilität kann unerbittlich sein; schütze dein Kapital mit einer klaren Strategie.
Langfristige Perspektive: Solche Ereignisse stellen die Geduld und Disziplin von Tradern auf die Probe.
Wie gehst du angesichts dieser Bewegungen mit deinem Portfolio um?
Ich freue mich auf deine Kommentare!
#BinanceSquareTalks #writetoearn #hackers
$MARSCOIN
$BANK
$XRP
2
431
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForMoreAssets
39,530 Aufrufe
873 Kommentare
2
#AppleReportsMixedResults
23,855 Aufrufe
619 Kommentare
3
#BinanceHourlyDepositsExceedWithdrawals
10,738 Aufrufe
281 Kommentare
4
#PalantirSlides3PercentOn$2BRevenue
649 Aufrufe
16 Kommentare
5
#USMidtermElections
742,777 Aufrufe
4,044 Kommentare
6
#ThailandSECProposesDerivativesLicensesForDigitalAssetOperators
33 Aufrufe
4 Kommentare
7
#Nasdaq100EntersCorrection
1,293 Aufrufe
48 Kommentare
8
#USOctoberNFP-AreRateCutsStillPossible
125,357 Aufrufe
1,036 Kommentare
9
#Verify1to1BinanceReserves
116,353 Aufrufe
768 Kommentare
10
#YuanbiTechnologyAnnouncesUSDollarRDUSDPlan
824 Aufrufe
24 Kommentare