
#hackeocrypto
hackeocrypto
7,024 Aufrufe
3 Kommentare
Hot
Zuletzt
·
--
🚨 $BTC VERRAT: COINONE INFORMIERTE 3 TAGE NACH DEM DATENDIEBSTAHL
Coinone, eine der großen südkoreanischen Kryptobörsen, teilte heute, am Sonntag, mit, dass ein Angreifer am Donnerstag in die Server von MetaM eingedrungen ist, dem Anbieter, der den Kundendienst betreut, und Daten aus Supportgesprächen gestohlen hat. Das eigentlich Schlimme ist für mich nicht der Diebstahl selbst, sondern das Schweigen: Der Angriff begann am Donnerstag um 4 Uhr morgens, und die öffentliche Mitteilung erfolgte erst heute, mehr als 70 Stunden später.
Seht euch das Detail an, das niemand beachtet:
→ 11 Datenkategorien wurden offengelegt: Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankkonten, Passwörter, Ausweisnummern, Wohn- und Wallet-Adressen und sogar Transaktions-IDs. Coinone sagt nicht, wie viele Kunden betroffen sind.
→ Die Kryptobörse betont, dass ihre Konten, ihr Trading und ihre Wallets unabhängig von MetaM betrieben werden und es keine Hinweise darauf gibt, dass darauf zugegriffen wurde. Dennoch hat sie den Support inzwischen auf E-Mail beschränkt und die IP-Adressen des Angreifers gesperrt.
→ Coinone hat bereits drei südkoreanische Aufsichtsbehörden informiert und warnt, dass die Daten für Identitätsbetrug, Voice-Phishing und Identitätsdiebstahl missbraucht werden können. Kunden, die ihr Passwort mitgeteilt haben, sollen es sofort ändern.
Vertraust du einer Kryptobörse, die 3 Tage braucht, um dich darüber zu informieren, dass deine Daten in den Händen von Dieben sind? 👇
$BTC $ETH
#Coinone #HackeoCrypto #Datendiebstahl
🚨 $BTC VERRAT: COINONE INFORMIERTE 3 TAGE NACH DEM DATENDIEBSTAHL
Coinone, eine der großen südkoreanischen Kryptobörsen, teilte heute, am Sonntag, mit, dass ein Angreifer am Donnerstag in die Server von MetaM eingedrungen ist, dem Anbieter, der den Kundendienst betreut, und Daten aus Supportgesprächen gestohlen hat. Das eigentlich Schlimme ist für mich nicht der Diebstahl selbst, sondern das Schweigen: Der Angriff begann am Donnerstag um 4 Uhr morgens, und die öffentliche Mitteilung erfolgte erst heute, mehr als 70 Stunden später.
Seht euch das Detail an, das niemand beachtet:
→ 11 Datenkategorien wurden offengelegt: Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankkonten, Passwörter, Ausweisnummern, Wohn- und Wallet-Adressen und sogar Transaktions-IDs. Coinone sagt nicht, wie viele Kunden betroffen sind.
→ Die Kryptobörse betont, dass ihre Konten, ihr Trading und ihre Wallets unabhängig von MetaM betrieben werden und es keine Hinweise darauf gibt, dass darauf zugegriffen wurde. Dennoch hat sie den Support inzwischen auf E-Mail beschränkt und die IP-Adressen des Angreifers gesperrt.
→ Coinone hat bereits drei südkoreanische Aufsichtsbehörden informiert und warnt, dass die Daten für Identitätsbetrug, Voice-Phishing und Identitätsdiebstahl missbraucht werden können. Kunden, die ihr Passwort mitgeteilt haben, sollen es sofort ändern.
Vertraust du einer Kryptobörse, die 3 Tage braucht, um dich darüber zu informieren, dass deine Daten in den Händen von Dieben sind? 👇
$BTC $ETH
#Coinone #HackeoCrypto #Datendiebstahl
Coinone, eine der großen südkoreanischen Kryptobörsen, teilte heute, am Sonntag, mit, dass ein Angreifer am Donnerstag in die Server von MetaM eingedrungen ist, dem Anbieter, der den Kundendienst betreut, und Daten aus Supportgesprächen gestohlen hat. Das eigentlich Schlimme ist für mich nicht der Diebstahl selbst, sondern das Schweigen: Der Angriff begann am Donnerstag um 4 Uhr morgens, und die öffentliche Mitteilung erfolgte erst heute, mehr als 70 Stunden später.
Seht euch das Detail an, das niemand beachtet:
→ 11 Datenkategorien wurden offengelegt: Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankkonten, Passwörter, Ausweisnummern, Wohn- und Wallet-Adressen und sogar Transaktions-IDs. Coinone sagt nicht, wie viele Kunden betroffen sind.
→ Die Kryptobörse betont, dass ihre Konten, ihr Trading und ihre Wallets unabhängig von MetaM betrieben werden und es keine Hinweise darauf gibt, dass darauf zugegriffen wurde. Dennoch hat sie den Support inzwischen auf E-Mail beschränkt und die IP-Adressen des Angreifers gesperrt.
→ Coinone hat bereits drei südkoreanische Aufsichtsbehörden informiert und warnt, dass die Daten für Identitätsbetrug, Voice-Phishing und Identitätsdiebstahl missbraucht werden können. Kunden, die ihr Passwort mitgeteilt haben, sollen es sofort ändern.
Vertraust du einer Kryptobörse, die 3 Tage braucht, um dich darüber zu informieren, dass deine Daten in den Händen von Dieben sind? 👇
$BTC $ETH
#Coinone #HackeoCrypto #Datendiebstahl
1
4.1k
·
--
🚨 $BTC VERRAT: DIE BÖRSE SAGTE „ES IST NICHTS VERLOREN GEGANGEN“ UND GIBT HEUTE DEN DIEBSTAHL ZU
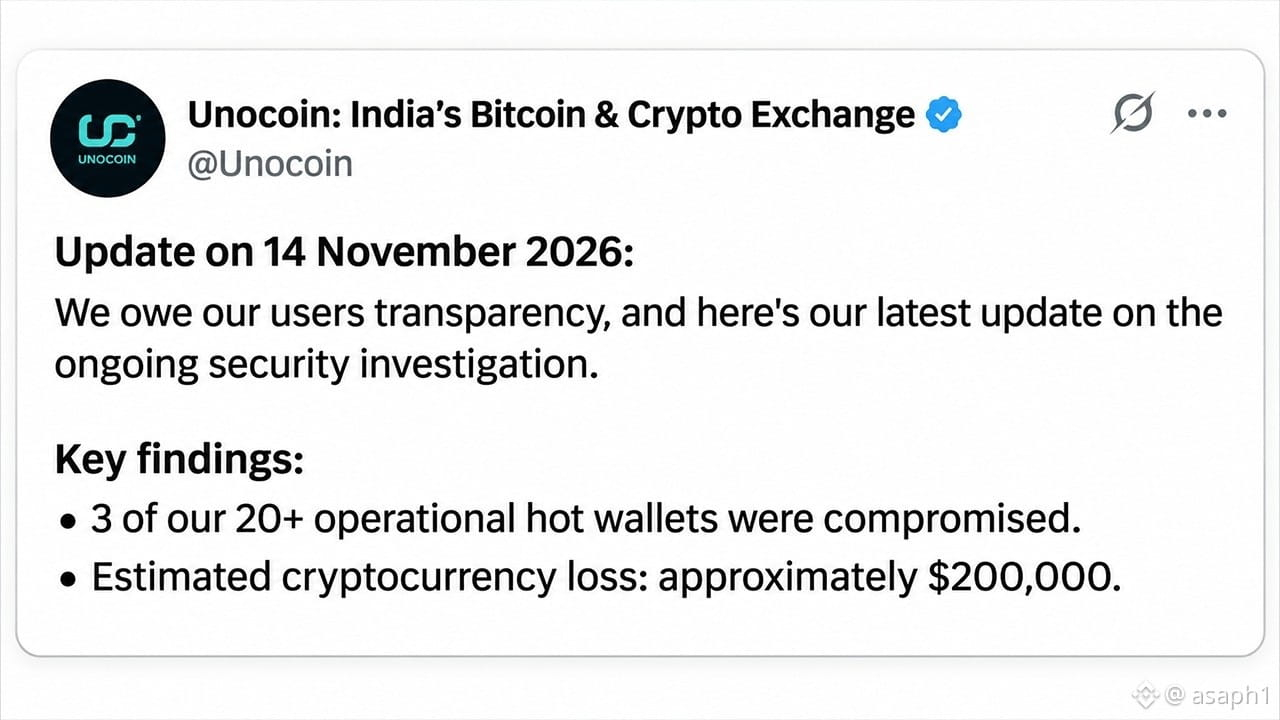
Für mich ist das heute das Schlimmste: Unocoin schwor, dass nach dem Vorfall vom 6. November kein einziger Dollar verloren gegangen sei, und gibt heute, am 14. November, zu, dass aus drei Hot Wallets etwa 200.000 Dollar gestohlen wurden und Kundendaten offengelegt wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Die Schlüssel, die die Angreifer verwendeten, waren 8 Jahre alt: verschlüsselte Backup-Schlüssel, auf Papier ausgedruckt und physisch aufbewahrt. Sie wurden kompromittiert und zum Signieren unbefugter Auszahlungen verwendet.
→ Es war nicht BitGo: Die Verwahrung durch BitGo blieb unangetastet; die Überweisungen wurden mit Schlüsseln signiert, die unter der Kontrolle von Unocoin standen, und direkt an die Blockchain gesendet.
→ E-Mail-Adressen, Anschriften, verschlüsselte Passwörter, Kontostände und KYC-Informationen wurden offengelegt; Unocoin zufolge gibt es keine Hinweise darauf, dass die Ausweisdokumente angetastet wurden.
Vertraust du einer Börse, die den Diebstahl erst leugnet und dann zugibt? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #OffengelegteDaten
🚨 $BTC VERRAT: DIE BÖRSE SAGTE „ES IST NICHTS VERLOREN GEGANGEN“ UND GIBT HEUTE DEN DIEBSTAHL ZU
Für mich ist das heute das Schlimmste: Unocoin schwor, dass nach dem Vorfall vom 6. November kein einziger Dollar verloren gegangen sei, und gibt heute, am 14. November, zu, dass aus drei Hot Wallets etwa 200.000 Dollar gestohlen wurden und Kundendaten offengelegt wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Die Schlüssel, die die Angreifer verwendeten, waren 8 Jahre alt: verschlüsselte Backup-Schlüssel, auf Papier ausgedruckt und physisch aufbewahrt. Sie wurden kompromittiert und zum Signieren unbefugter Auszahlungen verwendet.
→ Es war nicht BitGo: Die Verwahrung durch BitGo blieb unangetastet; die Überweisungen wurden mit Schlüsseln signiert, die unter der Kontrolle von Unocoin standen, und direkt an die Blockchain gesendet.
→ E-Mail-Adressen, Anschriften, verschlüsselte Passwörter, Kontostände und KYC-Informationen wurden offengelegt; Unocoin zufolge gibt es keine Hinweise darauf, dass die Ausweisdokumente angetastet wurden.
Vertraust du einer Börse, die den Diebstahl erst leugnet und dann zugibt? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #OffengelegteDaten
Für mich ist das heute das Schlimmste: Unocoin schwor, dass nach dem Vorfall vom 6. November kein einziger Dollar verloren gegangen sei, und gibt heute, am 14. November, zu, dass aus drei Hot Wallets etwa 200.000 Dollar gestohlen wurden und Kundendaten offengelegt wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Die Schlüssel, die die Angreifer verwendeten, waren 8 Jahre alt: verschlüsselte Backup-Schlüssel, auf Papier ausgedruckt und physisch aufbewahrt. Sie wurden kompromittiert und zum Signieren unbefugter Auszahlungen verwendet.
→ Es war nicht BitGo: Die Verwahrung durch BitGo blieb unangetastet; die Überweisungen wurden mit Schlüsseln signiert, die unter der Kontrolle von Unocoin standen, und direkt an die Blockchain gesendet.
→ E-Mail-Adressen, Anschriften, verschlüsselte Passwörter, Kontostände und KYC-Informationen wurden offengelegt; Unocoin zufolge gibt es keine Hinweise darauf, dass die Ausweisdokumente angetastet wurden.
Vertraust du einer Börse, die den Diebstahl erst leugnet und dann zugibt? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #OffengelegteDaten
neokennchin:
Se esta acabando el mundo cripto?
3
10
13k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
157,142 Aufrufe
1,675 Kommentare
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
145,772 Aufrufe
1,495 Kommentare
3
#WillFOMCMinutesReinforceRateHikeExpectations?
41,066 Aufrufe
689 Kommentare
4
#BitcoinActiveSupplyInProfitDropsBelow45%
221,031 Aufrufe
1,758 Kommentare
5
#TONStrategyReports$23.97MQ3NetLoss
19,198 Aufrufe
139 Kommentare
6
#KavaSaysAbnormalActivityLimitedToKavaLend
146,169 Aufrufe
993 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
50,313 Aufrufe
397 Kommentare
8
#WhoWillSucceedJensenHuangatNvidia?
341,972 Aufrufe
2,145 Kommentare
9
#WhatWillDriveCryptoandStocks’NextRebound?
864,636 Aufrufe
3,957 Kommentare
10
#TradFiForBeginners
841,971 Aufrufe
4,965 Kommentare