

#hackattack
hackattack
60,929 Aufrufe
48 Kommentare
Hot
Zuletzt
·
--
Bärisch
""Psychologische Crash-Punkte. ""
Heute früh am Morgen , sah ich diese Nachricht, dass die Bitget-Börse gehackt wurde: fast 350$ Millionen wurden von Bitget durch Hacker entnommen.
Es ist nicht einfach, eine Börse zu hacken, aber die Möglichkeit ist immer vorhanden, doch hier ist ein Punkt📍
Warum kommen immer die schlechten Nachrichten, wenn der Markt crashen will, warum wird die Börse immer gehackt, während der Markt auf seinem Höhepunkt ist? ,
Das ist einfach ein geplanter Spielzug, um den Markt noch härter zum Absturz zu bringen, nichts weiter. Bitget hat sehr starke Sicherheit, keine Panik, lerne die Logik
#BitgetExchange #hackattack #Alert🔴
$BTC
1
95
🚨 KI hat einen massiven Fehler im besten Krypto-Netzwerk aufgedeckt und Experten warnen, dass Banken als Nächstes dran sein könnten
Nachdem ein KI-Modell einen vier Jahre alten Fehler in Zcash entdeckt hat, warnen Sicherheitsforscher, dass ähnliche Bugs in Krypto- und traditionellen Finanzsystemen versteckt sein könnten.#hackattack #SecurityAlert $ZEC
Nachdem ein KI-Modell einen vier Jahre alten Fehler in Zcash entdeckt hat, warnen Sicherheitsforscher, dass ähnliche Bugs in Krypto- und traditionellen Finanzsystemen versteckt sein könnten.#hackattack #SecurityAlert $ZEC
144
·
--
Verifiziert
tatsächlich gehackt oder Betrug?
$H
{future}(HUSDT)
#Humanityprotocol Private Key Hack$36M
#HumanityHackerStiehltÜber$20M
#hackattack #h
tatsächlich gehackt oder Betrug?
$H
#Humanityprotocol Private Key Hack$36M
#HumanityHackerStiehltÜber$20M
#hackattack #h
$H
#Humanityprotocol Private Key Hack$36M
#HumanityHackerStiehltÜber$20M
#hackattack #h
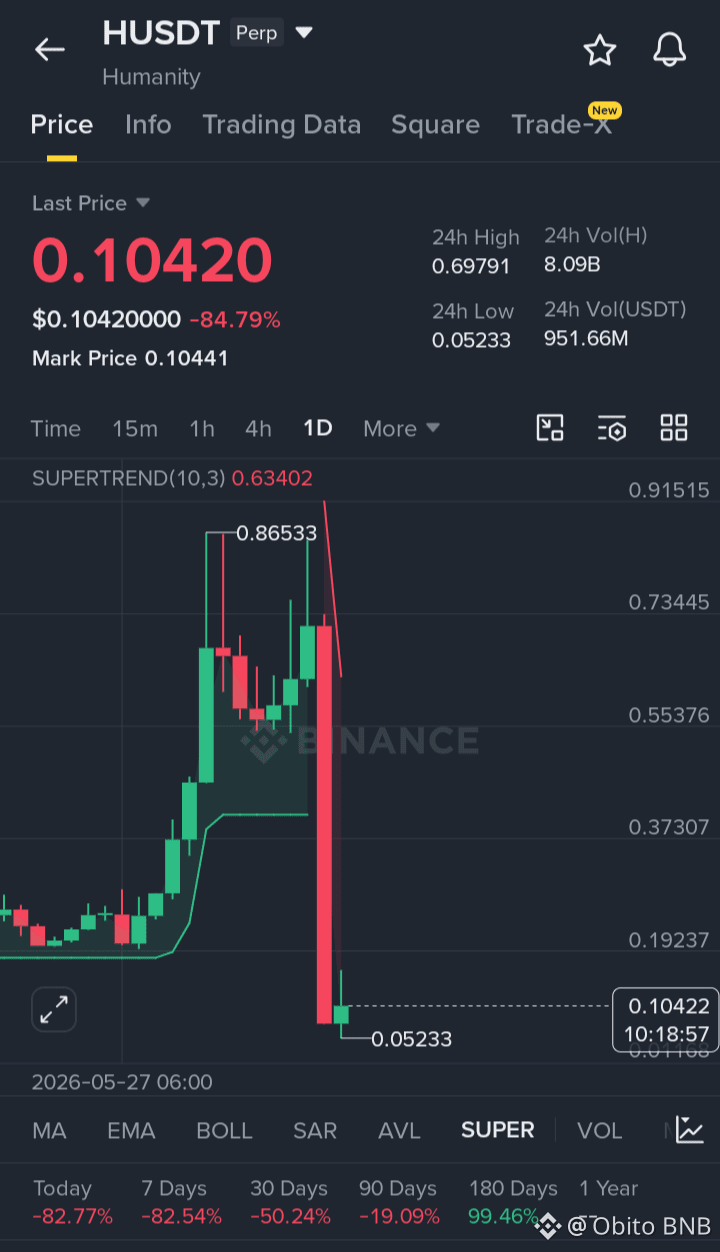

follow plz
Von Obito BNB
428
1
29
914
🚨 Sicherheitswarnung: Von Nordkorea verknüpfte Entwicklerinfiltration ⚠️
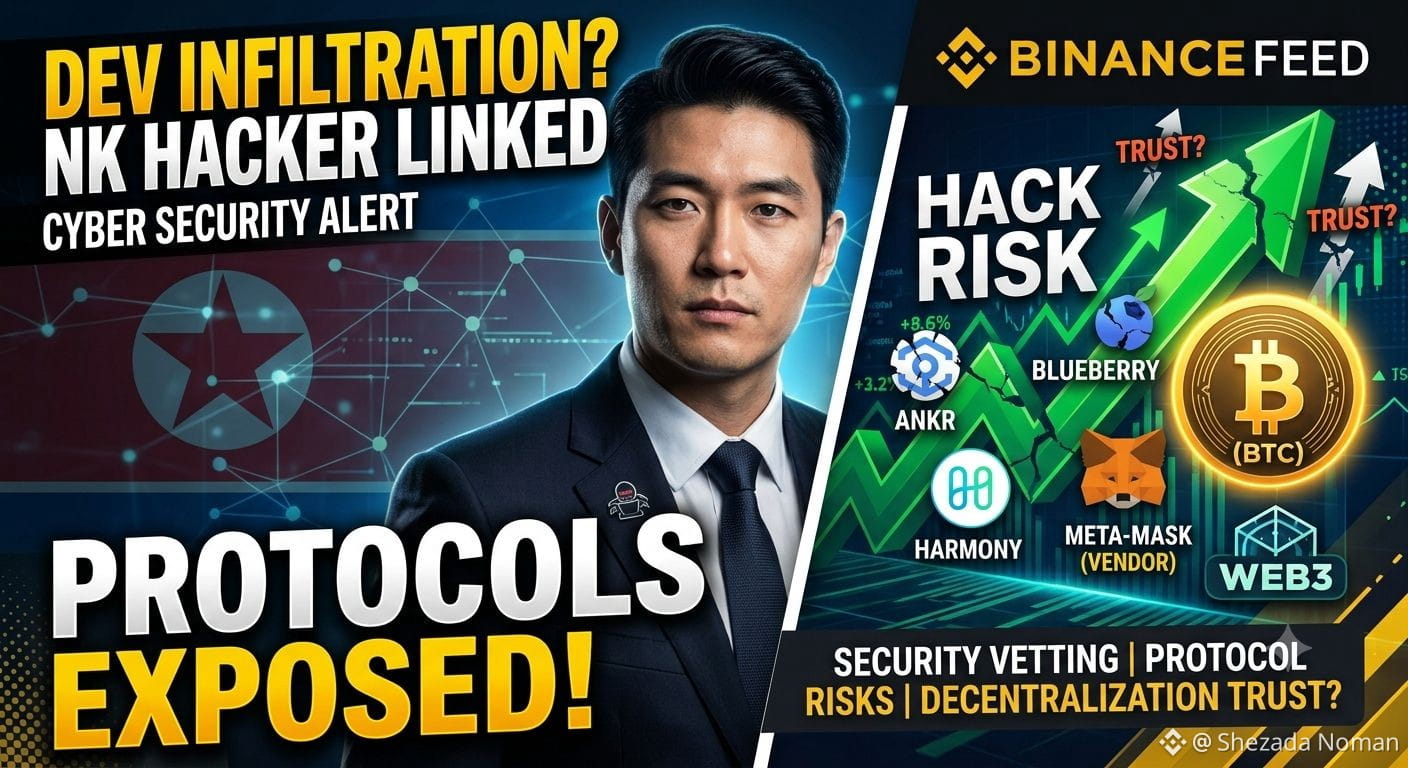
Aktuelle Tracking- und Branchenberichte zeigen, dass ein Entwickler, der mit nordkoreanischen Cyberoperationen in Verbindung steht (verbunden mit Mauro Liu und der Lazarus Group), zuvor an mehreren Krypto-Protokollen gearbeitet oder dazu beigetragen hat.
🔍 Wichtige Details & beteiligte Protokolle
Betroffene Ökosysteme: Öffentliche Tracking-Datensätze heben frühere Verbindungen zu Plattformen wie Ankr, Blueberry Protocol, Clover Network, Harmony und weiteren hervor.
Der Consensys/MetaMask-Vorfall: Ein Entwickler, der einen Alias nutzte, erhielt vorübergehend Systemzugriff, nachdem er über einen ausgelagerten Drittanbieter hinzugezogen wurde—unter Umgehung der üblichen Prüfungen bei direkter Einstellung.
Sicherheits-Ergebnis: Die Sicherheitsteams entzogen die Berechtigungen umgehend, nachdem sie ungewöhnliche Aktivitäten festgestellt hatten; bestätigt wurde, dass keine Assets oder Daten kompromittiert wurden.
$BANK $ACE $AVAAI
{future}(AVAAIUSDT)
{future}(ACEUSDT)
{future}(BANKUSDT)
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
🚨 Sicherheitswarnung: Von Nordkorea verknüpfte Entwicklerinfiltration ⚠️
Aktuelle Tracking- und Branchenberichte zeigen, dass ein Entwickler, der mit nordkoreanischen Cyberoperationen in Verbindung steht (verbunden mit Mauro Liu und der Lazarus Group), zuvor an mehreren Krypto-Protokollen gearbeitet oder dazu beigetragen hat.
🔍 Wichtige Details & beteiligte Protokolle
Betroffene Ökosysteme: Öffentliche Tracking-Datensätze heben frühere Verbindungen zu Plattformen wie Ankr, Blueberry Protocol, Clover Network, Harmony und weiteren hervor.
Der Consensys/MetaMask-Vorfall: Ein Entwickler, der einen Alias nutzte, erhielt vorübergehend Systemzugriff, nachdem er über einen ausgelagerten Drittanbieter hinzugezogen wurde—unter Umgehung der üblichen Prüfungen bei direkter Einstellung.
Sicherheits-Ergebnis: Die Sicherheitsteams entzogen die Berechtigungen umgehend, nachdem sie ungewöhnliche Aktivitäten festgestellt hatten; bestätigt wurde, dass keine Assets oder Daten kompromittiert wurden.
$BANK $ACE $AVAAI
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
294
·
--
💻 Der Kryptohack-Diebstahl ging im Juni um 7 % auf 76 Millionen US-Dollar zurück, wie von PeckShield berichtet
Humanity Protocol war in diesem Zeitraum das am stärksten betroffene Projekt.
#hackattack
#packshield
SpotSilverRises3%To$60.10
💻 Der Kryptohack-Diebstahl ging im Juni um 7 % auf 76 Millionen US-Dollar zurück, wie von PeckShield berichtet
Humanity Protocol war in diesem Zeitraum das am stärksten betroffene Projekt.
#hackattack
#packshield
SpotSilverRises3%To$60.10
Humanity Protocol war in diesem Zeitraum das am stärksten betroffene Projekt.
#hackattack
#packshield
SpotSilverRises3%To$60.10
98

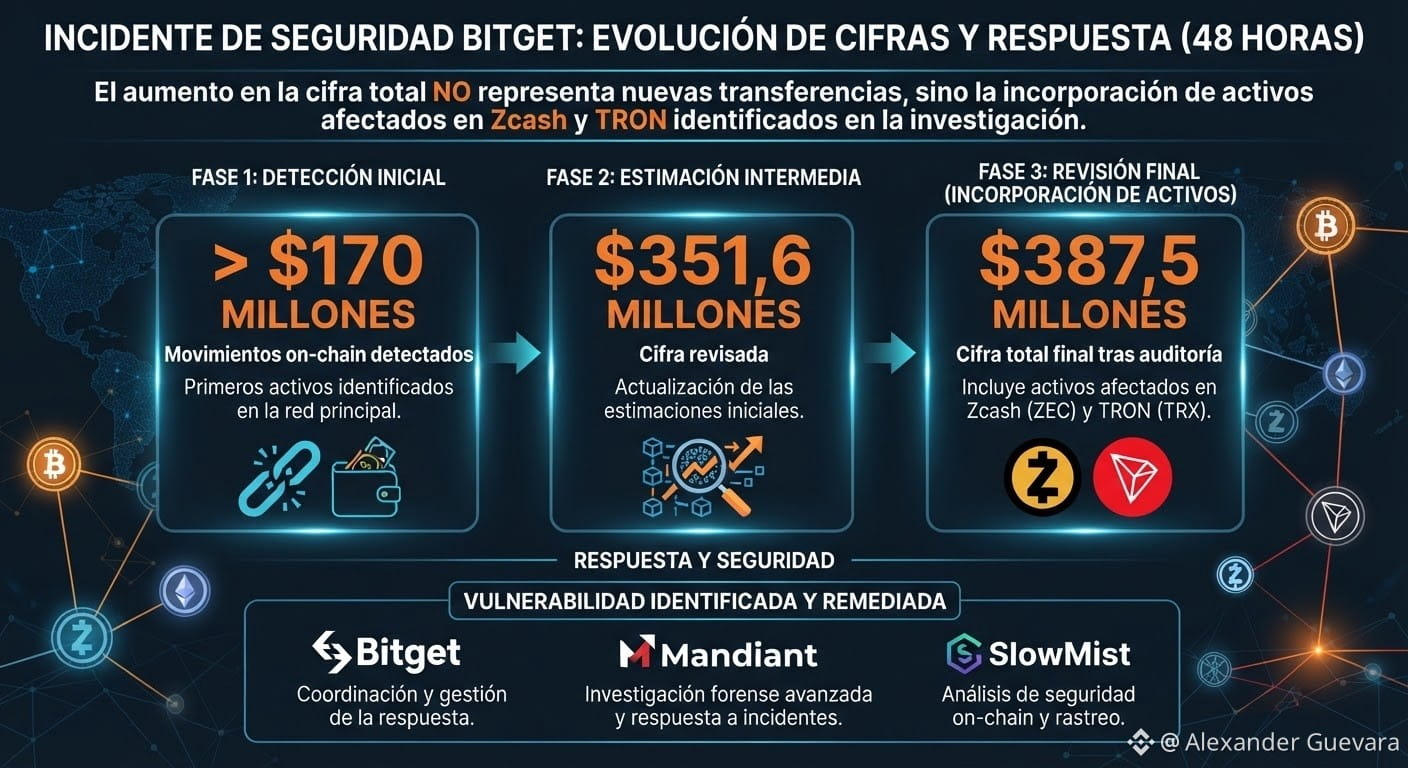
🚨 B1tg3t: von 170 Mio. $ auf 387,5 Mio. $
Der Fall B1tg3t veränderte sein Ausmaß innerhalb von nur 48 Stunden.
Zuerst waren es über 170 Millionen $ an auf On-Chain erkannten Bewegungen. Danach folgte eine Schätzung von 351,6 Millionen $ und anschließend eine überarbeitete Zahl von 387,5 Millionen $, nachdem betroffene Vermögenswerte in Zcash und TRON einbezogen wurden.
Aber es gibt einen entscheidenden Punkt: Der Anstieg der Zahl bedeutet laut B1tg3t keine neue Welle von Übertragungen.
Das Unternehmen stellt klar, dass die Schwachstelle identifiziert und behoben wurde, während Mandiant und SlowMist die Untersuchung weiterhin unterstützen.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
Fadel Samaan:
no es chistoso que ahora respalden activo zk0 ,impulsan un mundo sumido en la anarquía , desconfianza y falta de transparencia... una década y no llega la sabiduría o la madurez al mercado cripto.
1
129
Artikel
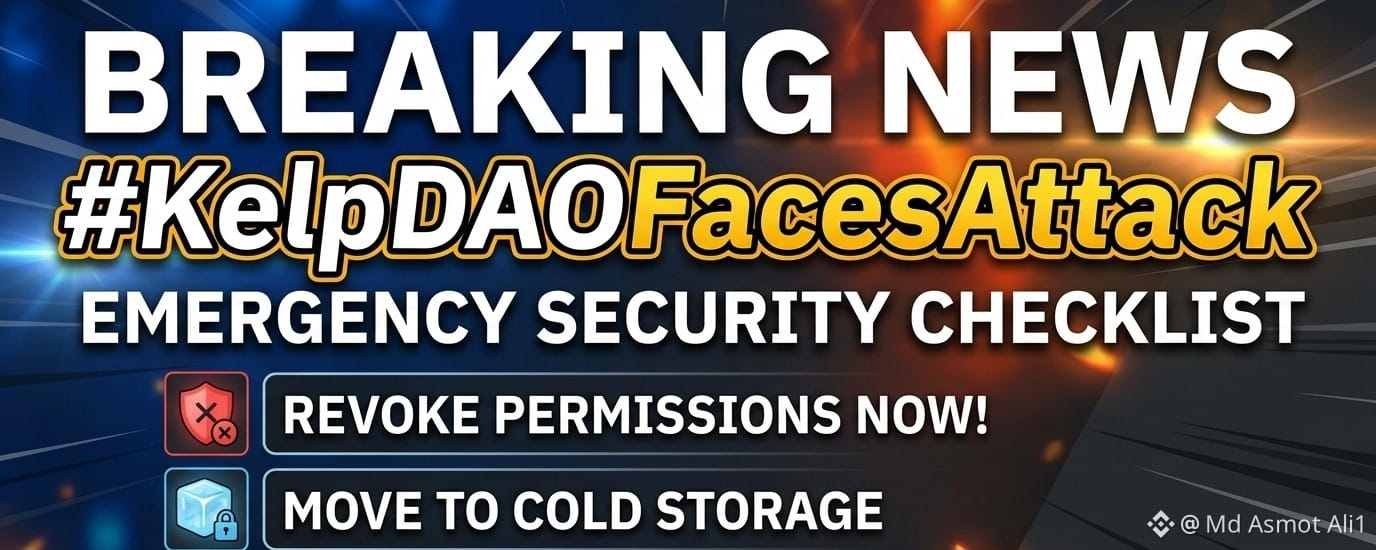
🚨 DRINGEND: #KelpDAOFacesAttack – Schützen Sie jetzt Ihre Vermögenswerte! 🚨
Der DeFi-Bereich ist durch Berichte über einen Sicherheitsvorfall erschüttert🚨 DRINGEND: #KelpDAOFacesAttack – Schützen Sie jetzt Ihre Vermögenswerte! 🚨
Der DeFi-Bereich ist durch Berichte über einen Sicherheitsvorfall mit Kelp DAO erschüttert. In Zeiten wie diesen ist "Abwarten und Tee trinken" eine gefährliche Strategie. Ihre Priorität ist es, Ihre hart erarbeiteten Vermögenswerte sofort zu sichern.
Hier ist Ihre Notfall-Sicherheitscheckliste, um sicher zu bleiben:
1. Berechtigungen sofort zurückziehen 🛡️
Wenn Sie kürzlich mit Kelp DAO interagiert haben, könnten Ihre Wallet-Berechtigungen noch aktiv sein.
Gehen Sie zu Revoke.cash oder Rabby Wallet und beenden Sie alle Berechtigungen für Smart Contracts, die mit Kelp DAO verbunden sind.
🚨 DRINGEND: #KelpDAOFacesAttack – Schützen Sie jetzt Ihre Vermögenswerte! 🚨 Der DeFi-Bereich ist durch Berichte über einen Sicherheitsvorfall erschüttert
🚨 DRINGEND: #KelpDAOFacesAttack – Schützen Sie jetzt Ihre Vermögenswerte! 🚨
Der DeFi-Bereich ist durch Berichte über einen Sicherheitsvorfall mit Kelp DAO erschüttert. In Zeiten wie diesen ist "Abwarten und Tee trinken" eine gefährliche Strategie. Ihre Priorität ist es, Ihre hart erarbeiteten Vermögenswerte sofort zu sichern.
Hier ist Ihre Notfall-Sicherheitscheckliste, um sicher zu bleiben:
1. Berechtigungen sofort zurückziehen 🛡️
Wenn Sie kürzlich mit Kelp DAO interagiert haben, könnten Ihre Wallet-Berechtigungen noch aktiv sein.
Gehen Sie zu Revoke.cash oder Rabby Wallet und beenden Sie alle Berechtigungen für Smart Contracts, die mit Kelp DAO verbunden sind.
86
·
--
Artikel
$300M Exploit Schüttelt LRT Ökosystem — Eine eindringliche Erinnerung an systemisches RisikoEiner der größten Exploits von 2026 hat sich gerade entfaltet und sendet Schockwellen durch das Liquid Restaking (LRT) Ökosystem. KelpDAO erlitt einen erheblichen Sicherheitsvorfall, der zum Abfluss von etwa 116,500 rsETH führte – nahezu 300 Millionen Dollar, was fast 18% des gesamten Angebots entspricht. Der Angriff soll Berichten zufolge von einer Schwachstelle herrühren, die mit einem Cross-Chain-Bridge-Mechanismus verbunden ist, und hebt erneut hervor, wie kritisch Infrastrukturebenen das schwächste Glied in ansonsten ausgeklügelten DeFi-Systemen bleiben.
$300M Exploit Schüttelt LRT Ökosystem — Eine eindringliche Erinnerung an systemisches Risiko
Einer der größten Exploits von 2026 hat sich gerade entfaltet und sendet Schockwellen durch das Liquid Restaking (LRT) Ökosystem. KelpDAO erlitt einen erheblichen Sicherheitsvorfall, der zum Abfluss von etwa 116,500 rsETH führte – nahezu 300 Millionen Dollar, was fast 18% des gesamten Angebots entspricht. Der Angriff soll Berichten zufolge von einer Schwachstelle herrühren, die mit einem Cross-Chain-Bridge-Mechanismus verbunden ist, und hebt erneut hervor, wie kritisch Infrastrukturebenen das schwächste Glied in ansonsten ausgeklügelten DeFi-Systemen bleiben.
2
108
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#GoldFallsTo$4144
1,621 Aufrufe
55 Kommentare
2
#QNTFallsOver40%FromMorningHigh
12,729 Aufrufe
412 Kommentare
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
1,503 Aufrufe
139 Kommentare
4
#BitgetCEOConfirms$388MStolenInHack
695 Aufrufe
24 Kommentare
5
#BTCFallsBelow$83000
11,740 Aufrufe
107 Kommentare
6
#BitgetDetailsSecurityIncidentTimeline
9,821 Aufrufe
298 Kommentare
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
4,408 Aufrufe
24 Kommentare
8
#FedProposesPaymentStablecoinRules
36,990 Aufrufe
666 Kommentare
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
38,895 Aufrufe
700 Kommentare
10
#USChinaRelease$30BTariffCutProductLists
3,564 Aufrufe
52 Kommentare