
#fluidkey
fluidkey
20 Aufrufe
5 Kommentare
Hot
Zuletzt
·
--
Übersetzung ansehen
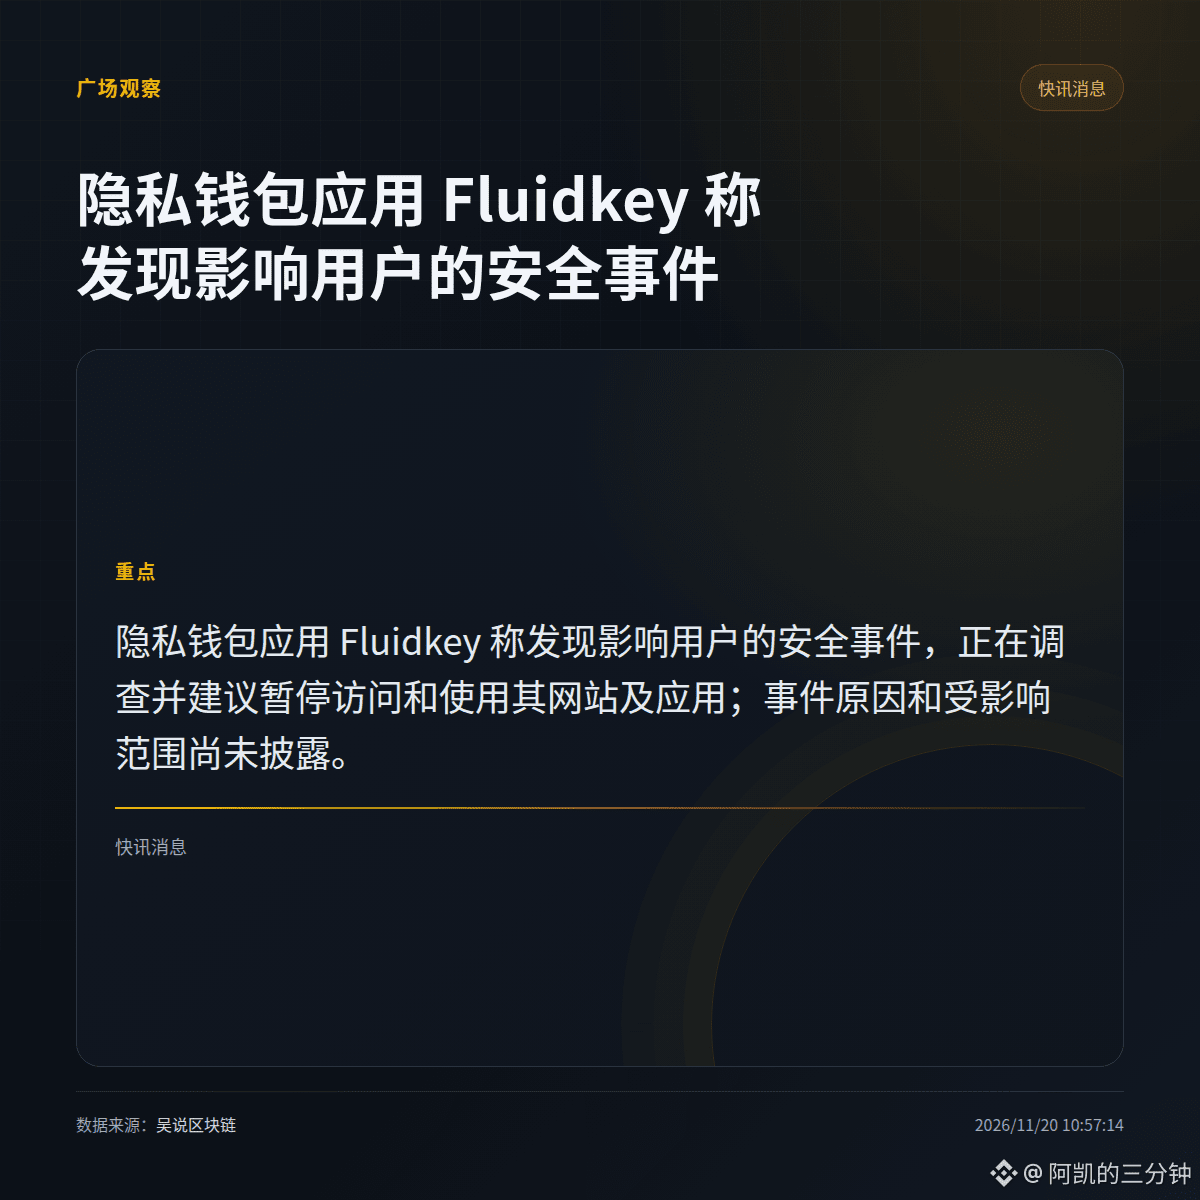
Fluidkey这次只给出了一个动作:发现影响用户的安全事件后,建议调查期间别访问、也别用它的网站和应用。$BTC 玩家对这类通知不陌生,真正要紧的是它没交代的部分——原因没说,受影响人数和资产范围也没说,所以现在没法判断是局部问题还是整体出事。我的看法很简单,调查结果出来前别碰这个应用,已经用过的先盯官方后续;原因、范围、有没有资金损失,这三样没落地之前,谁替你下结论都早。#Fluidkey。这种消息最多算线索,真要动手还得等成交确认。
Fluidkey这次只给出了一个动作:发现影响用户的安全事件后,建议调查期间别访问、也别用它的网站和应用。$BTC 玩家对这类通知不陌生,真正要紧的是它没交代的部分——原因没说,受影响人数和资产范围也没说,所以现在没法判断是局部问题还是整体出事。我的看法很简单,调查结果出来前别碰这个应用,已经用过的先盯官方后续;原因、范围、有没有资金损失,这三样没落地之前,谁替你下结论都早。#Fluidkey。这种消息最多算线索,真要动手还得等成交确认。

·
--
Die Datenschutz-Wallet Fluidkey stellt nach einem Sicherheitsvorfall alle Dienste ein – die Botschaft ist eindeutig: Öffnet vorerst weder die Website noch die App.
Fakten: Fluidkey meldete am 19. Nov. einen Vorfall, der Nutzer betraf, und schaltete anschließend am 20. Nov. gegen 02:05 Uhr Pekinger Zeit (01:05 Uhr WIB) alle APIs und die Web-App ab. Seit diesem Kill-Switch wurden keine weiteren unautorisierten Transaktionen festgestellt. Das Team arbeitet nun mit dem Notfallteam SEAL 911 zusammen, um die Gelder zurückzuverfolgen und die Sicherheitslücke zu finden. Ein vollständiger Bericht soll nach Abschluss der Untersuchung veröffentlicht werden. Fluidkey hat noch nicht genannt, wie viele Gelder betroffen sind.
Meine Meinung: Das ist eine eindringliche Erinnerung – Self-Custody bedeutet nicht, dass man vor Angriffen geschützt ist. Fluidkey ist eine Wallet mit Stealth-Adressen, deren Gelder vollständig von den Private Keys der Nutzer kontrolliert werden. Wird jedoch die Website oder die App kompromittiert, besteht genau bei deren Nutzung ein Risiko. Am gefährlichsten sind jetzt wohl Betrüger, die die Situation mit gefälschten Websites und „Hilfs“-DMs ausnutzen.
Was ich als Nächstes beobachte: den Post-Mortem-Bericht, wie viele Gelder tatsächlich betroffen sind und wann der Dienst wieder verfügbar ist.
Keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
Wenn ihr eine solche Wallet nutzt: Was wäre euer erster Schritt bei einer Sicherheitswarnung wie dieser?
#Fluidkey #KeamananKripto $ETH
Die Datenschutz-Wallet Fluidkey stellt nach einem Sicherheitsvorfall alle Dienste ein – die Botschaft ist eindeutig: Öffnet vorerst weder die Website noch die App.
Fakten: Fluidkey meldete am 19. Nov. einen Vorfall, der Nutzer betraf, und schaltete anschließend am 20. Nov. gegen 02:05 Uhr Pekinger Zeit (01:05 Uhr WIB) alle APIs und die Web-App ab. Seit diesem Kill-Switch wurden keine weiteren unautorisierten Transaktionen festgestellt. Das Team arbeitet nun mit dem Notfallteam SEAL 911 zusammen, um die Gelder zurückzuverfolgen und die Sicherheitslücke zu finden. Ein vollständiger Bericht soll nach Abschluss der Untersuchung veröffentlicht werden. Fluidkey hat noch nicht genannt, wie viele Gelder betroffen sind.
Meine Meinung: Das ist eine eindringliche Erinnerung – Self-Custody bedeutet nicht, dass man vor Angriffen geschützt ist. Fluidkey ist eine Wallet mit Stealth-Adressen, deren Gelder vollständig von den Private Keys der Nutzer kontrolliert werden. Wird jedoch die Website oder die App kompromittiert, besteht genau bei deren Nutzung ein Risiko. Am gefährlichsten sind jetzt wohl Betrüger, die die Situation mit gefälschten Websites und „Hilfs“-DMs ausnutzen.
Was ich als Nächstes beobachte: den Post-Mortem-Bericht, wie viele Gelder tatsächlich betroffen sind und wann der Dienst wieder verfügbar ist.
Keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
Wenn ihr eine solche Wallet nutzt: Was wäre euer erster Schritt bei einer Sicherheitswarnung wie dieser?
#Fluidkey #KeamananKripto $ETH
Fakten: Fluidkey meldete am 19. Nov. einen Vorfall, der Nutzer betraf, und schaltete anschließend am 20. Nov. gegen 02:05 Uhr Pekinger Zeit (01:05 Uhr WIB) alle APIs und die Web-App ab. Seit diesem Kill-Switch wurden keine weiteren unautorisierten Transaktionen festgestellt. Das Team arbeitet nun mit dem Notfallteam SEAL 911 zusammen, um die Gelder zurückzuverfolgen und die Sicherheitslücke zu finden. Ein vollständiger Bericht soll nach Abschluss der Untersuchung veröffentlicht werden. Fluidkey hat noch nicht genannt, wie viele Gelder betroffen sind.
Meine Meinung: Das ist eine eindringliche Erinnerung – Self-Custody bedeutet nicht, dass man vor Angriffen geschützt ist. Fluidkey ist eine Wallet mit Stealth-Adressen, deren Gelder vollständig von den Private Keys der Nutzer kontrolliert werden. Wird jedoch die Website oder die App kompromittiert, besteht genau bei deren Nutzung ein Risiko. Am gefährlichsten sind jetzt wohl Betrüger, die die Situation mit gefälschten Websites und „Hilfs“-DMs ausnutzen.
Was ich als Nächstes beobachte: den Post-Mortem-Bericht, wie viele Gelder tatsächlich betroffen sind und wann der Dienst wieder verfügbar ist.
Keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
Wenn ihr eine solche Wallet nutzt: Was wäre euer erster Schritt bei einer Sicherheitswarnung wie dieser?
#Fluidkey #KeamananKripto $ETH
80
·
--
Bei der Privatsphäre in der Wallet-Praxis ist #Fluidkey der richtige Weg. Für jede einzelne Zahlung generiert sie eine neue Einmaladresse, aber alle Guthaben werden in derselben Kontansicht zusammengefasst – du musst also nicht ständig dieselbe Adresse immer wieder an andere weitergeben, und sie können auch nicht dein gesamtes Portfolio zusammensetzen.
Wenn du jetzt Rabby- oder Phantom-Non-Custody-Wallets herausfordern willst, musst du „Adressen nach Bedarf wechseln, keine Zuordnung auf der Kette zurücklassen“ im Grunde als Standard voraussetzen.
Ganz offen gesagt: Adress-Wiederverwendung ist die Wurzel dafür, dass man dich ausräubern und bloßstellen kann. Nur eine Wallet, die standardmäßig hilft, Zuordnungsspuren von On-Chain-Transaktionen zu kappen, ist wirklich eine Privacy-Wallet.
Bei der Privatsphäre in der Wallet-Praxis ist #Fluidkey der richtige Weg. Für jede einzelne Zahlung generiert sie eine neue Einmaladresse, aber alle Guthaben werden in derselben Kontansicht zusammengefasst – du musst also nicht ständig dieselbe Adresse immer wieder an andere weitergeben, und sie können auch nicht dein gesamtes Portfolio zusammensetzen.
Wenn du jetzt Rabby- oder Phantom-Non-Custody-Wallets herausfordern willst, musst du „Adressen nach Bedarf wechseln, keine Zuordnung auf der Kette zurücklassen“ im Grunde als Standard voraussetzen.
Ganz offen gesagt: Adress-Wiederverwendung ist die Wurzel dafür, dass man dich ausräubern und bloßstellen kann. Nur eine Wallet, die standardmäßig hilft, Zuordnungsspuren von On-Chain-Transaktionen zu kappen, ist wirklich eine Privacy-Wallet.
Wenn du jetzt Rabby- oder Phantom-Non-Custody-Wallets herausfordern willst, musst du „Adressen nach Bedarf wechseln, keine Zuordnung auf der Kette zurücklassen“ im Grunde als Standard voraussetzen.
Ganz offen gesagt: Adress-Wiederverwendung ist die Wurzel dafür, dass man dich ausräubern und bloßstellen kann. Nur eine Wallet, die standardmäßig hilft, Zuordnungsspuren von On-Chain-Transaktionen zu kappen, ist wirklich eine Privacy-Wallet.
18
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanBTCReboundAfterFallingBelow60K?
0 Aufrufe
328 Kommentare
2
#GlobalStocksFaceLongestLosingStreakSince2023
0 Aufrufe
396 Kommentare
3
#AnthropicPlungesTowardIPOPriceonDay2
0 Aufrufe
116 Kommentare
4
#GaoTengBitcoinETFListsOnHKEX
0 Aufrufe
330 Kommentare
5
#TradFiForBeginners
946,825 Aufrufe
5,675 Kommentare
6
#NvidiaBoardReportedlySplitOverHuang’sReturn
258,674 Aufrufe
2,495 Kommentare
7
#TetherBurns8BillionUSDTInPast20Days
0 Aufrufe
128 Kommentare
8
#BitcoinWalletSignatureFlawExploitableWithinSeconds
0 Aufrufe
59 Kommentare
9
#CanGTA6'sLaunchLiftTTWOShares?
207,868 Aufrufe
1,763 Kommentare
10
#HongKongProposesSFCLicensingForFourVirtualAssetServices
404 Aufrufe
34 Kommentare