

#exploit
exploit
108,043 Aufrufe
387 Kommentare
Hot
Zuletzt

Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit

·
--
🦈 $BNB ENTHÜLLT: VESTING-EXPLOIT ÜBER 807.000 $ AUFGEDECKT 🦈
📊 Der Vorfallbericht des UNCX Network beschreibt eine öffentlich zugängliche Schwachstelle im Vesting, durch die Angreifer übermäßige Token-Mengen auf Ethereum, BNB Chain, Base und Robinhood abziehen konnten. Dabei erbeuteten sie rund 807.600 $. Es wurden keine Admin-Rechte verwendet – ein Hinweis auf eine reine Logiklücke statt auf einen Angriff mit privilegiertem Zugriff.
💰 Den größten Schaden trug BNB Chain mit 567.500 $, während White-Hat-Akteure bereits 82.143.500 X-Token und 23,8682 ETH zurückgegeben haben und damit das unmittelbare Liquiditätsleck geschlossen haben. 🔍 Das unterstreicht, wie wichtig unveränderliche Vesting-Designs und kontinuierliche Audit-Kontrollen sind.
💬 Wie wirst du die Risiken bei Projekten mit veränderbaren Vesting-Verträgen neu bewerten? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
17

🚨 TRADER FROGMAN BESTÄTIGT $4M-EXPLOIT, WÄHREND ANGREIFER ÜBER $ETH AND $SOL ! GELDER WASCHEN 💣
Ein massiver 4-Millionen-Dollar-Exploit traf den Trader Frogman: Die Angreifer zapften neun verschiedene Tokens ab, darunter große Bestände von $BP, und schafften sie dann über Privacy-Tools in den Geldfluss. 🔍 Die Täter tauschten die gestohlenen Bestände umgehend in hochliquide Assets wie $ETH , bevor sie die Gelder über Chainflip verstreuten.
📌 Sicherheitsteams in Singapur verfolgen die markierte Adresse, doch der aggressive Verkauf von Low-Cap-Tokens verursacht sofortige Angebotsknicks auf dezentralen Orderbüchern. 💡 Die Wallet-Sicherheit bleibt der ultimative Risiko-Parameter in volatilen Marktumgebungen. 💬 Wie strikt sind eure Self-Custody-Protokolle während aktiver Trading-Zyklen? 👇
⚠️ Keine Finanzberatung. Beachtet immer euer Risiko. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38

🚨 Near Intents holt nach einem Hack 3,8 Millionen Dollar zurück
Das Projekt Near Intents hat bekannt gegeben, dass es den gesamten Betrag von 3,8 Millionen US-Dollar zurückerhalten hat, der bei einem Hack gestohlen worden war. Die Rückzahlung erfolgte, nachdem das Team mitgeteilt hatte, den Angreifer identifiziert und ihm eine Frist von 48 Stunden zur Rückgabe des gestohlenen Geldes gesetzt zu haben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Quelle: decrypt.co
118

·
--
🚨 BÖSARTIGER PERMIT-EXPLOIT LEERT $USDG-WALLETS MIT ANGRIFFEN IN EINER EINZIGEN TRANSAKTION ⚠️
Sicherheitsforscher haben gerade einen raffinierten Exploit mit Permit-Signaturen entdeckt, der $USDG-Guthaben in einer einzigen atomaren Transaktion abzieht. 📊 Angreifer nutzen bösartige Genehmigungen und führen sofort TransferFrom-Funktionen aus, um Gelder abzuschöpfen, bevor sie 80 % davon an die Infrastruktur des Haupt-Drainers weiterleiten.
🔍 Diese Architektur ähnelt klassischen Drainer-as-a-Service-Modellen, bei denen nicht KYC-pflichtige Auszahlungskanäle genutzt werden, um kompromittierte Gelder abzuziehen. Schütze dein Portfolio, indem du aktive Off-Chain-Signaturen überprüfst und nicht verifizierte Token-Genehmigungen sofort widerrufst. 💬 Hast du heute schon deine aktiven Permit-Freigaben on-chain überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
33
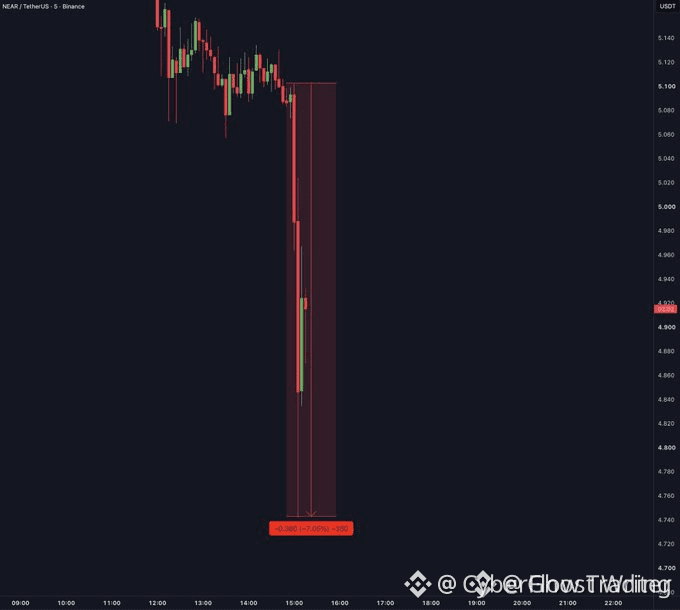
🚨 $NEAR SLAMMT IN DIE REACTION ZONE, NACHDEM EIN $3.8M-EXPLOIT DAS ORDERBOOK ERSCHÜTTERT! 📉
Panikverkäufe haben $NEAR in Minuten um nahezu 10% gedrückt, als die Nachricht von einem $3.8M-Exploit bekannt wurde, der NEAR Intents' Omni-Bridge-Infrastruktur ins Visier nimmt. 🩸 Verkäufer stürmten die Ausstiegs-Türen, doch die Vertragsausführung wurde rasch angehalten und die vollständige Entschädigung für betroffene Nutzer ist bestätigt.
🔍 Entscheidend ist: Die Kern-Layer-1-Blockchain bleibt unberührt. Das bedeutet, dass dieser Volatilitäts-Schock rein aus lokaler Reibung in Smart Contracts resultiert – nicht aus einer Netzwerkkompromittierung. 📊 Smart Money beobachtet solche panikgetriebenen Liquiditätssweeps oft genau, um schnelle Mean-Reversion-Setups zu finden.
💬 Bietest du bei diesem scharfen Stress-Dip oder wartest du, bis sich das Sentiment stabilisiert? 👇
⚠️ Keine Finanzberatung. Risikomanagement ist immer wichtig. 🛡️
🏷️ #NEAR #Exploit #Crypto #VolatileMarket
🚨 🛡️
56
·
--
Bullisch
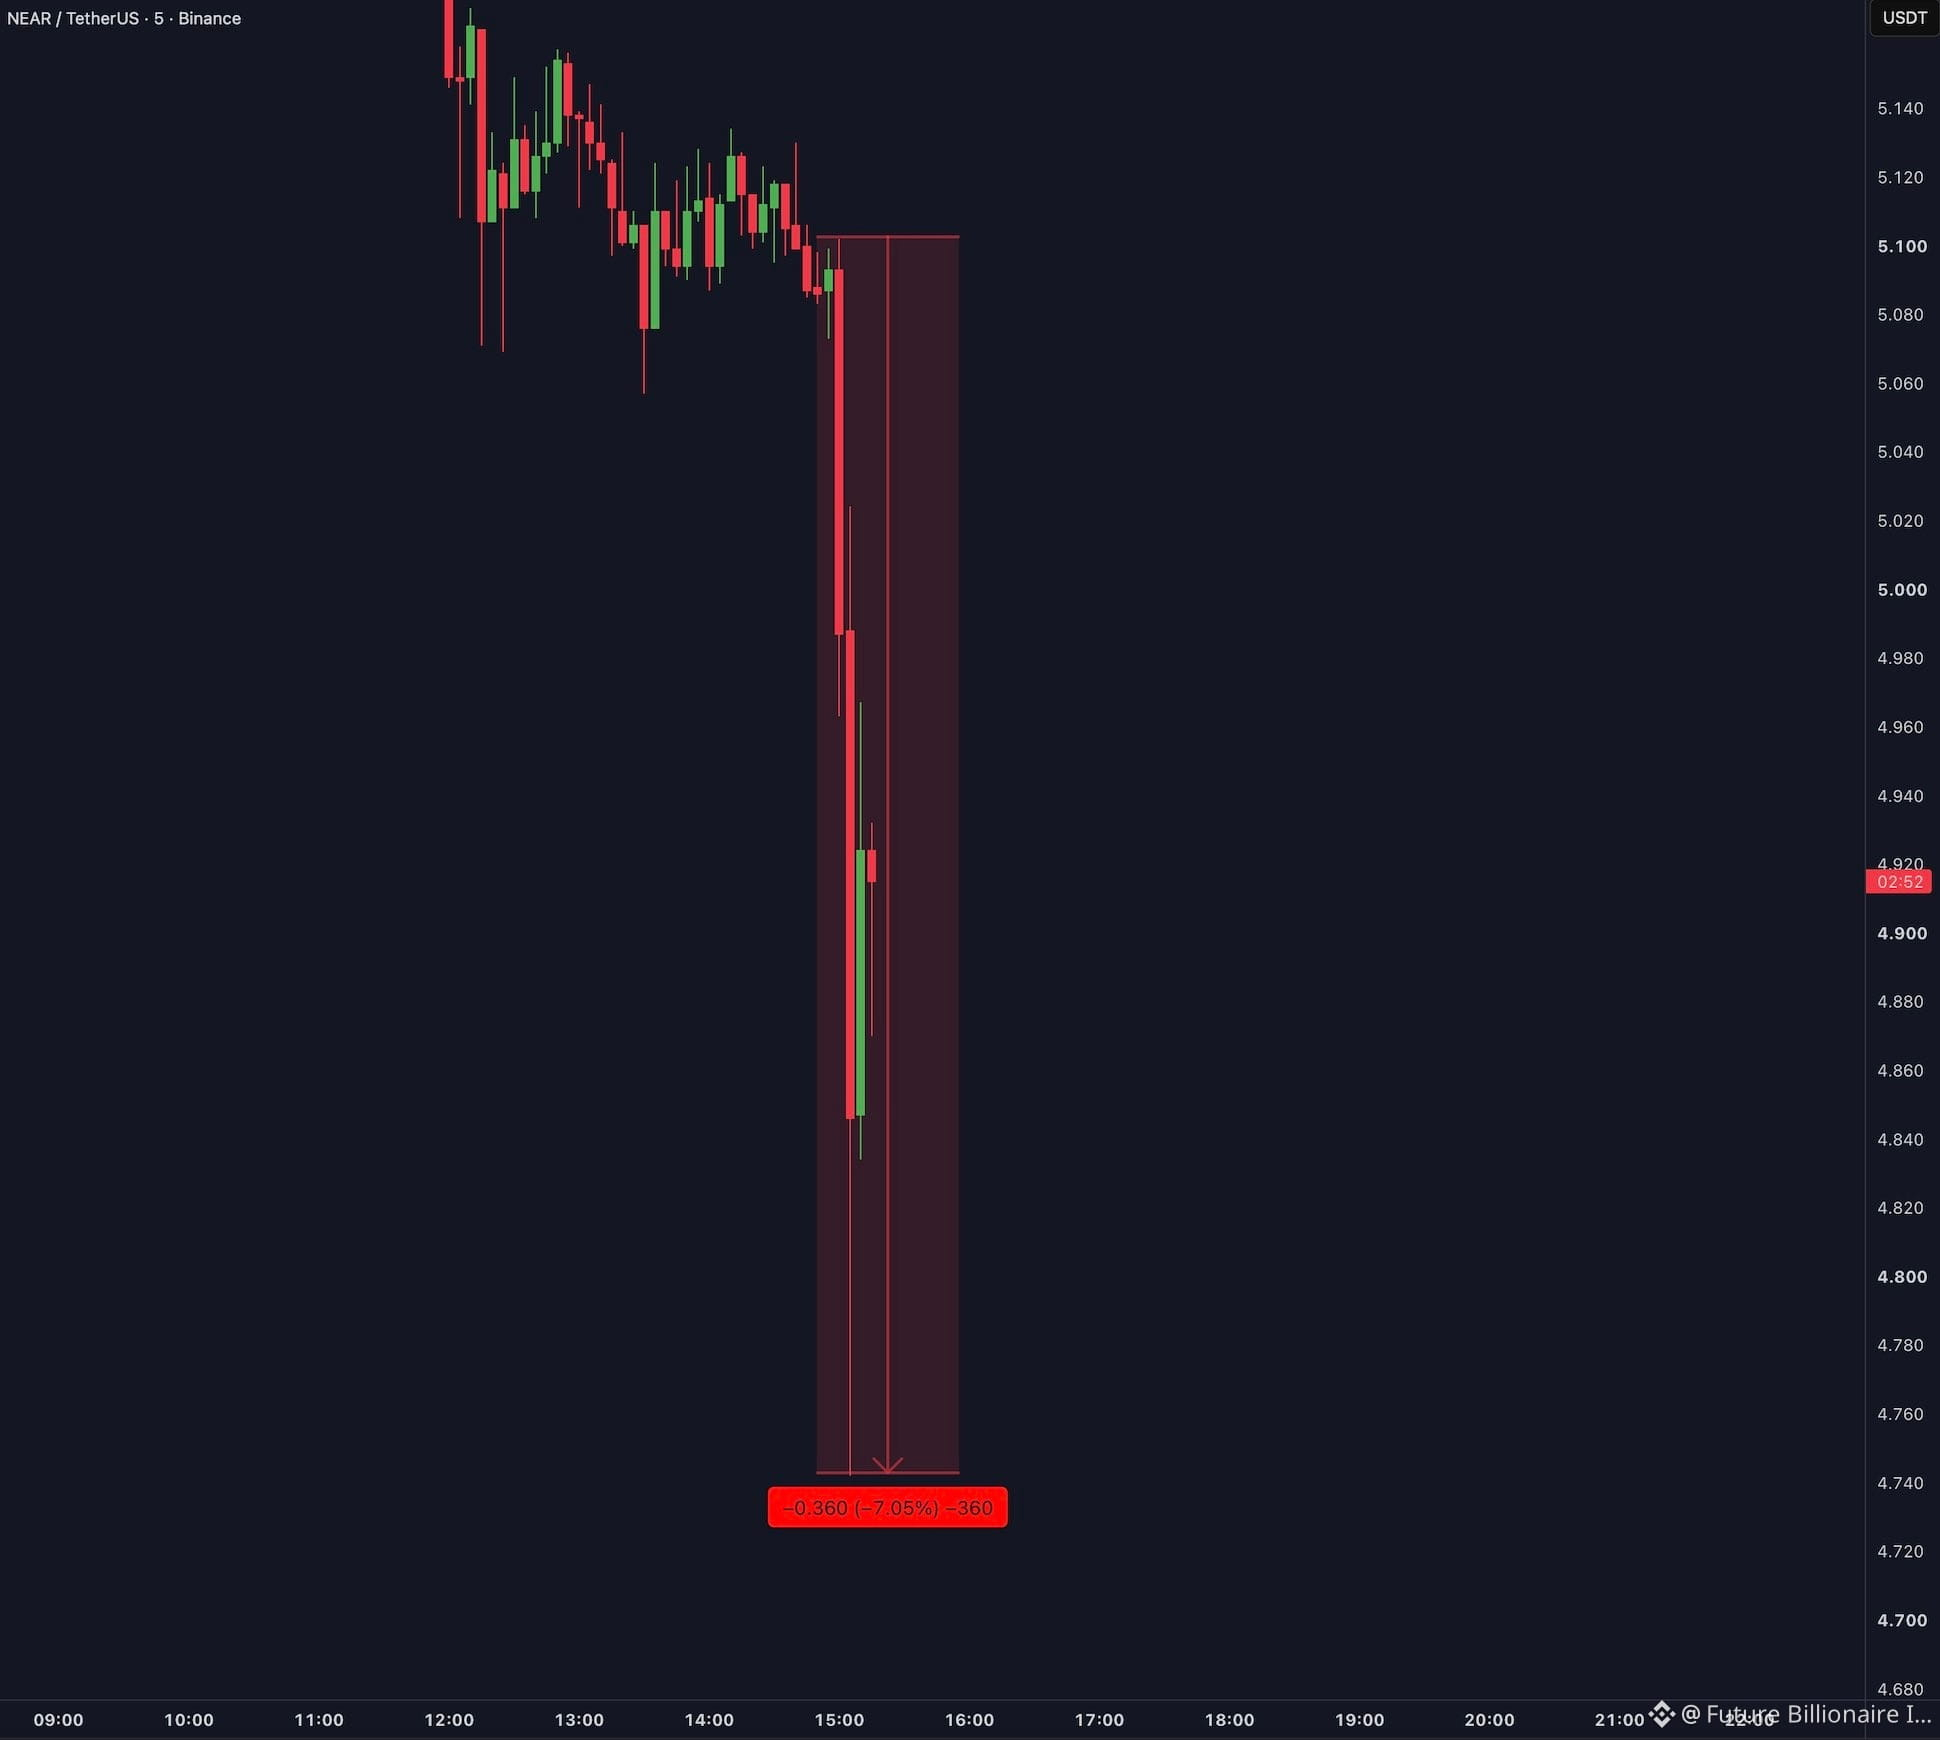
🚨 EXPLOIT-ALARM: $NEAR wirft in 10 Minuten 7% ab!
Schlechte Nachrichten für Near Protocol: $NEAR ist gerade in wenigen Minuten um 7% eingebrochen – Berichten zufolge wurde NEAR Intents für 3,8 MILLIONEN $ ausgenutzt! 📉💥
Sicherheitsbedenken versetzen den Markt in Aufruhr.
Ist das eine clevere Gelegenheit zum Einstieg „buy the dip“ oder kommt noch mehr Abwärtsdruck? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
{spot}(NEARUSDT)
🚨 EXPLOIT-ALARM: $NEAR wirft in 10 Minuten 7% ab!
Schlechte Nachrichten für Near Protocol: $NEAR ist gerade in wenigen Minuten um 7% eingebrochen – Berichten zufolge wurde NEAR Intents für 3,8 MILLIONEN $ ausgenutzt! 📉💥
Sicherheitsbedenken versetzen den Markt in Aufruhr.
Ist das eine clevere Gelegenheit zum Einstieg „buy the dip“ oder kommt noch mehr Abwärtsdruck? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
64

·
--
Bullisch
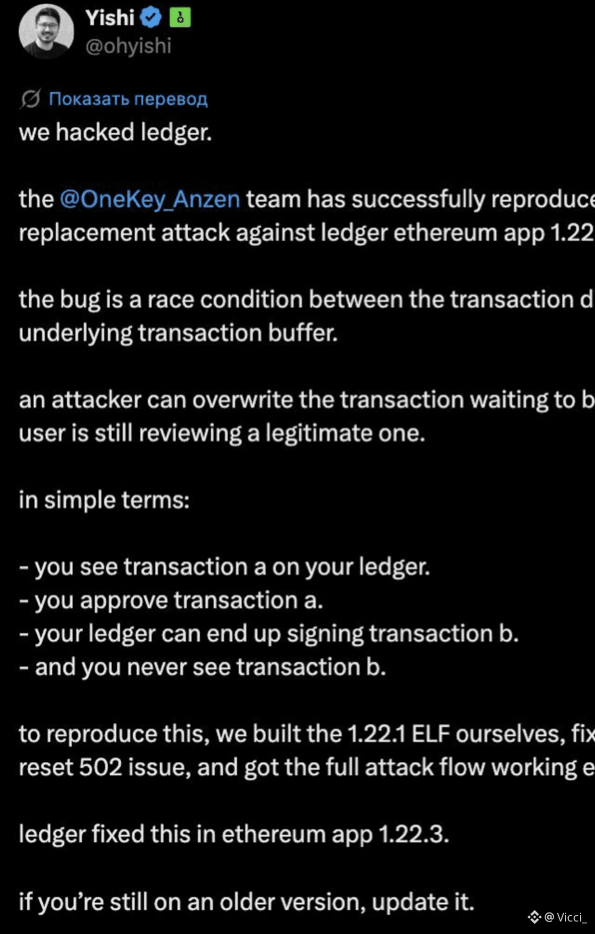
OneKey hat einen Ledger-Exploit gerade öffentlich von Anfang bis Ende nachgebaut
- die Behauptung: Ledgers Ethereum-App (v1.22.1) könnte eine Transaktion signieren, die sich von der auf dem Bildschirm angezeigten unterscheidet
- du bestätigst Transaktion A
- das Gerät signiert tatsächlich Transaktion B, die du nie gesehen hast
- end-to-end nachgebaut, keine Theorie
Ledger hat es in 1.22.3 behoben, update oder bleibt ungeschützt
ich kann das selbst nicht verifizieren, aber ein Wettbewerber, der in der Öffentlichkeit eine exakte Versionsnummer nennt, ist nicht nichts.
Gib deine Ledger-Firmware-Version unten an — mal sehen, wie viele von euch schon aktualisiert haben.
habe meine schon geprüft)
#oneKey #Ledger #exploit
$ETH
120
·
--
Artikel
Lassen Sie mich Sie beruhigen über $GUA: Warum der gestrige Rückgang von 75% ein verstecktes Juwel und ein Geschenk für Käufer ist!Gestern hielt die Community den Atem an, als der SUPERFORTUNE (GUA) Token auf ein extremes Tief von etwa $0.2630 fiel. Viele gerieten in Panik, aber die, die wissen, wie man Candlesticks liest und On-Chain-Daten analysiert, verstanden: Das war ein klassisches Force Majeure, das den perfekten Einstiegspunkt eröffnete.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
Lassen Sie mich Sie beruhigen über $GUA: Warum der gestrige Rückgang von 75% ein verstecktes Juwel und ein Geschenk für Käufer ist!
Gestern hielt die Community den Atem an, als der SUPERFORTUNE (GUA) Token auf ein extremes Tief von etwa $0.2630 fiel. Viele gerieten in Panik, aber die, die wissen, wie man Candlesticks liest und On-Chain-Daten analysiert, verstanden: Das war ein klassisches Force Majeure, das den perfekten Einstiegspunkt eröffnete.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
2
501
·
--
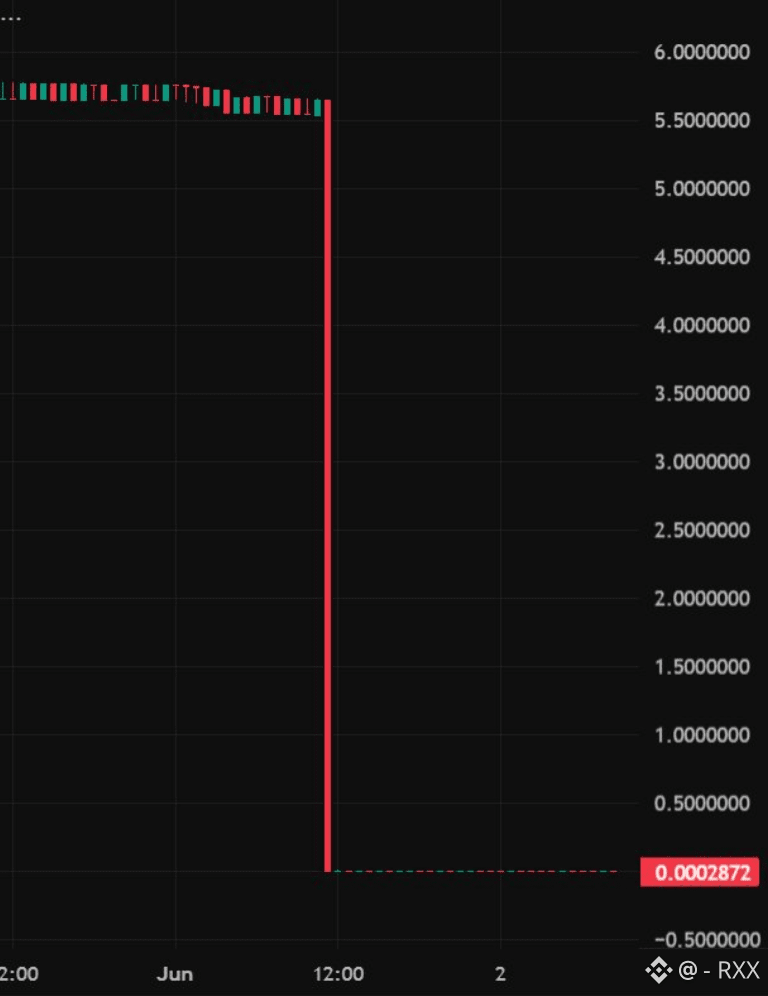
🚨 EIN WEITERER CRYPTO TOKEN WURDE ZU NULL GEBOMBARDIERT 🩸😱
$TSR/USDT ist an einem einzigen Tag fast um 100% eingebrochen und fiel auf etwa $0.0002 nach einem berichteten Exploit auf $BNB Chain. 👀
Hier ist, was angeblich passiert ist:
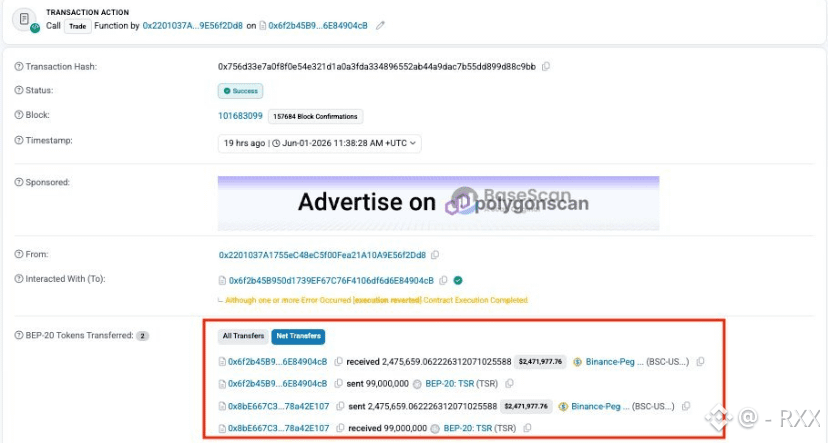
⚠️ Ein Ausbeuter hat 99 MILLIONEN $TSR geprägt
⚠️ Die Tokens auf dem Markt gedumpt
⚠️ Ungefähr $2.5M in $USDT extrahiert
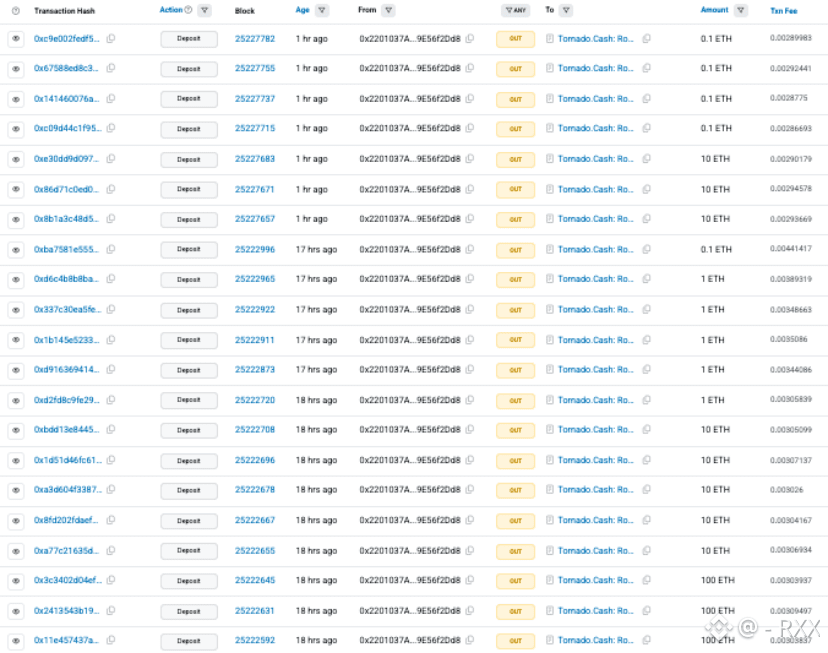
⚠️ Gelder nach Ethereum transferiert
⚠️ Über 1.285 $ETH durch Tornado Cash bewegt
Das Ergebnis?
📉 Preisverfall
📉 Liquidität ausgelöscht
📉 Inhaber hinterlassen verwüstet
Das ist eine brutale Erinnerung an eines der größten Risiken im Crypto:
Ein Projekt kann stark aussehen…
Bis eine Schwachstelle im Smart Contract, ein Exploit oder ein Problem beim Prägen von Tokens alles über Nacht auf den Kopf stellt. 🔥
In nur wenigen Stunden:
💸 Millionen verschwunden
💸 Vertrauen erloschen
💸 Ein Token wurde effektiv ausgelöscht
Die harte Realität?
Im Crypto zählt Risikomanagement mehr als das Streben nach den nächsten 100x.
Denn manchmal reicht ein einziger Exploit aus, um einen gesamten Markt auszulöschen. 👀
Bleib sicher.
Überprüfe Projekte.
Und unterschätze niemals das Risiko von Smart Contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 EIN WEITERER CRYPTO TOKEN WURDE ZU NULL GEBOMBARDIERT 🩸😱
$TSR/USDT ist an einem einzigen Tag fast um 100% eingebrochen und fiel auf etwa $0.0002 nach einem berichteten Exploit auf $BNB Chain. 👀
Hier ist, was angeblich passiert ist:
⚠️ Ein Ausbeuter hat 99 MILLIONEN $TSR geprägt
⚠️ Die Tokens auf dem Markt gedumpt
⚠️ Ungefähr $2.5M in $USDT extrahiert
⚠️ Gelder nach Ethereum transferiert
⚠️ Über 1.285 $ETH durch Tornado Cash bewegt
Das Ergebnis?
📉 Preisverfall
📉 Liquidität ausgelöscht
📉 Inhaber hinterlassen verwüstet
Das ist eine brutale Erinnerung an eines der größten Risiken im Crypto:
Ein Projekt kann stark aussehen…
Bis eine Schwachstelle im Smart Contract, ein Exploit oder ein Problem beim Prägen von Tokens alles über Nacht auf den Kopf stellt. 🔥
In nur wenigen Stunden:
💸 Millionen verschwunden
💸 Vertrauen erloschen
💸 Ein Token wurde effektiv ausgelöscht
Die harte Realität?
Im Crypto zählt Risikomanagement mehr als das Streben nach den nächsten 100x.
Denn manchmal reicht ein einziger Exploit aus, um einen gesamten Markt auszulöschen. 👀
Bleib sicher.
Überprüfe Projekte.
Und unterschätze niemals das Risiko von Smart Contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
140
·
--
Thetanuts Finance wurde am 15. Juni ausgenutzt, nachdem ein Angreifer einen veralteten Ethereum-Vault ins Visier genommen und Vermögenswerte im Wert von etwa 2,1 Millionen Dollar abgezogen hat.
Laut Blockaid, ExVul und PeckShield nutzte der Angriff einen Fehler in der Buchhaltung mit geringer Versorgung in den Minting- und Redemption-Berechnungen des Vaults aus. Der Angreifer verwendete Kapital aus Flash-Loans, um das Token-Angebot auf ein extrem niedriges Niveau zu reduzieren, und mintete dann Tokens zu einem vergünstigten Kurs aufgrund des Rundungsverhaltens in der Vertragslogik.
Die Analyse von ExVul ergab, dass die Redemption-Formel des Vaults anfällig wurde, als das Gesamtangebot nahe Null fiel. Dies ermöglichte es dem Angreifer, aufgeblähte Redemption-Werte zu generieren und wiederholt Mint-and-Claim-Transaktionen auszuführen, die mehr Vermögenswerte abzogen als eingezahlt wurden.
Erste Schätzungen bezifferten die Verluste auf etwa 105.500 USDC. Eine spätere Analyse von PeckShield berichtete von einem Gesamtschaden von 2,1 Millionen Dollar.
PeckShield erklärte auch, dass etwa 2 Millionen Dollar an Options-Token von Whitehat-Actoren gesichert wurden. Der Angreifer wandelte etwa 105.000 USDC in ETH um und hielt weiterhin zusätzliche Vermögenswerte, die mit dem Exploit verbunden sind.
Thetanuts Finance gab an, dass der betroffene Vault ein veraltetes Produkt war, das vor Jahren migriert wurde und nicht mit aktuellen Verträgen oder aktiven Produkten verbunden war. Das Team plant, nach Abschluss seiner Ermittlungen einen vollständigen Nachbericht zu veröffentlichen.
Der Vorfall dient als weitere Erinnerung daran, dass veraltete DeFi-Infrastrukturen weiterhin anfällig bleiben können, selbst nachdem Protokolle die Nutzer auf neuere Systeme migrieren.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
98
·
--
⚠️ DAS DEFI-PROTOKOLL SUMMERFI GIBT SEINEN SCHLUSS NACH MASSENHAFTEM EXPLOIT BEKANNT 🛑📉
💥 Auswirkungen und endgültige Beendigung
Das DeFi-Finanzprotokoll SummerFi (zuvor bekannt als Oasis.app) hat offiziell angekündigt, den Prozess der schrittweisen Schließung und Abwicklung seiner Dienste (sunsetting) einzuleiten, nachdem es sich nicht von den Auswirkungen eines kritischen Sicherheits-Exploits in seinen Smart Contracts erholen konnte.
🛡️ Mittelabzug und Abwicklung
Das Entwicklungsteam forderte alle Nutzer und Investoren auf, umgehend ihre Liquidität abzuziehen und ihre gehebelten Positionen über die offizielle Benutzeroberfläche zu schließen, bevor die endgültige Trennung der Plattform erfolgt, um Kapitalverluste zu vermeiden.
📊 Auswirkungen auf das DeFi-Ökosystem
Das Ausscheiden von SummerFi ist eine neue Erinnerung an die Sicherheitsrisiken in Smart Contracts und DeFi-Infrastruktur und bringt zusätzliche Volatilität in den Sektor für Kredite und dezentrales Rendite-Management.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ DAS DEFI-PROTOKOLL SUMMERFI GIBT SEINEN SCHLUSS NACH MASSENHAFTEM EXPLOIT BEKANNT 🛑📉
💥 Auswirkungen und endgültige Beendigung
Das DeFi-Finanzprotokoll SummerFi (zuvor bekannt als Oasis.app) hat offiziell angekündigt, den Prozess der schrittweisen Schließung und Abwicklung seiner Dienste (sunsetting) einzuleiten, nachdem es sich nicht von den Auswirkungen eines kritischen Sicherheits-Exploits in seinen Smart Contracts erholen konnte.
🛡️ Mittelabzug und Abwicklung
Das Entwicklungsteam forderte alle Nutzer und Investoren auf, umgehend ihre Liquidität abzuziehen und ihre gehebelten Positionen über die offizielle Benutzeroberfläche zu schließen, bevor die endgültige Trennung der Plattform erfolgt, um Kapitalverluste zu vermeiden.
📊 Auswirkungen auf das DeFi-Ökosystem
Das Ausscheiden von SummerFi ist eine neue Erinnerung an die Sicherheitsrisiken in Smart Contracts und DeFi-Infrastruktur und bringt zusätzliche Volatilität in den Sektor für Kredite und dezentrales Rendite-Management.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
80

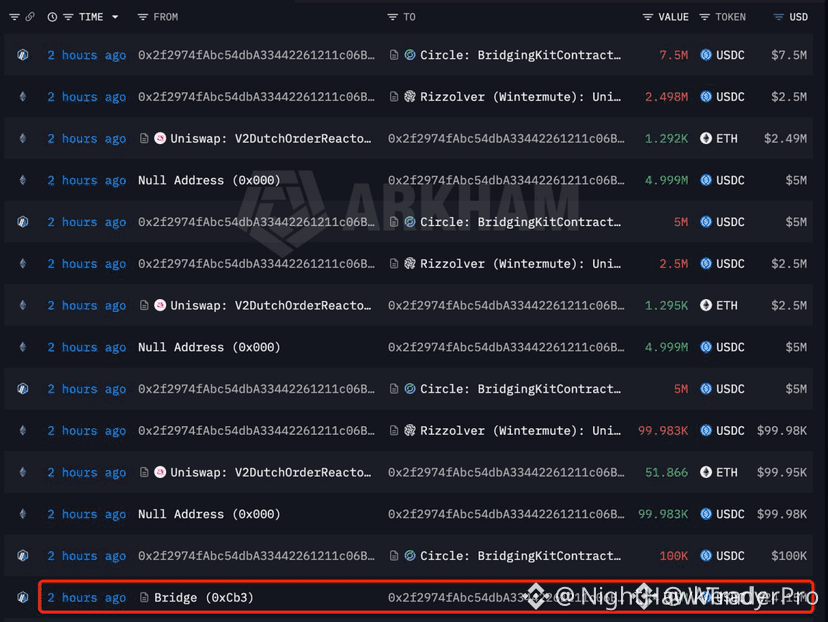
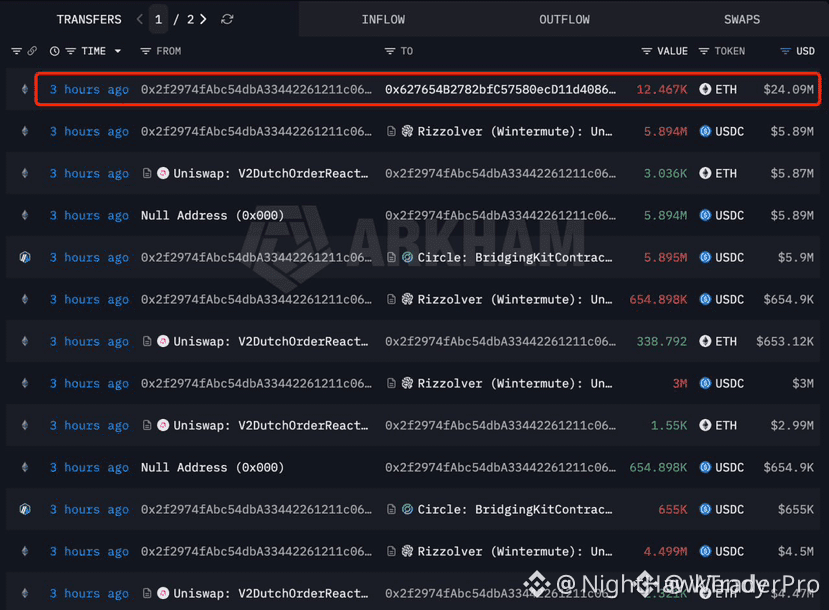
🚨 $AFX EXPLOIT – 24M ABGESCHÖPF T, ANGREIFER ÜBERSCHWEMMT ETH MIT FRISCHER LIQUIDITÄT! 💣
📌 Der AFX-Handel wurde gerade um 24,15M USDC ausgeplündert – der Angreifer hat die Gelder direkt nach Ethereum gebrückt und in 12.467 ETH zu einem Durchschnittspreis von 1.937 $ getauscht. Das ist kein Zufall – das ist ein klassisches Exit-Play 💡
💥 Sobald diese USDC in die Orderbücher gelangten, schoss der Kaufdruck auf ETH nach oben. Smarter Move? Nein – das ist erzwungene Nachfrage aus gestohlenem Kapital. Dasselbe Muster haben wir nach jedem großen DeFi-Heist gesehen: Stablecoins verkaufen, den bevorzugten Blue-Chip-Token kaufen, dann über Mixer oder CEXs auswaschen. 📊
⚠️ Noch gibt es kein offizielles Recovery-Update. Wenn der Angreifer diese ETH in Tranchen ablädt, könnten wir lokalen Widerstand in der Nähe von 1.950 $ getestet sehen. Aber im Moment absorbiert ETH eine 24M-Injektion. 💬 Meinst du, dieser Kaufdruck wird sauber aufgenommen oder wickelt der Hacker ihn in einer Kaskade ab? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
900

·
--
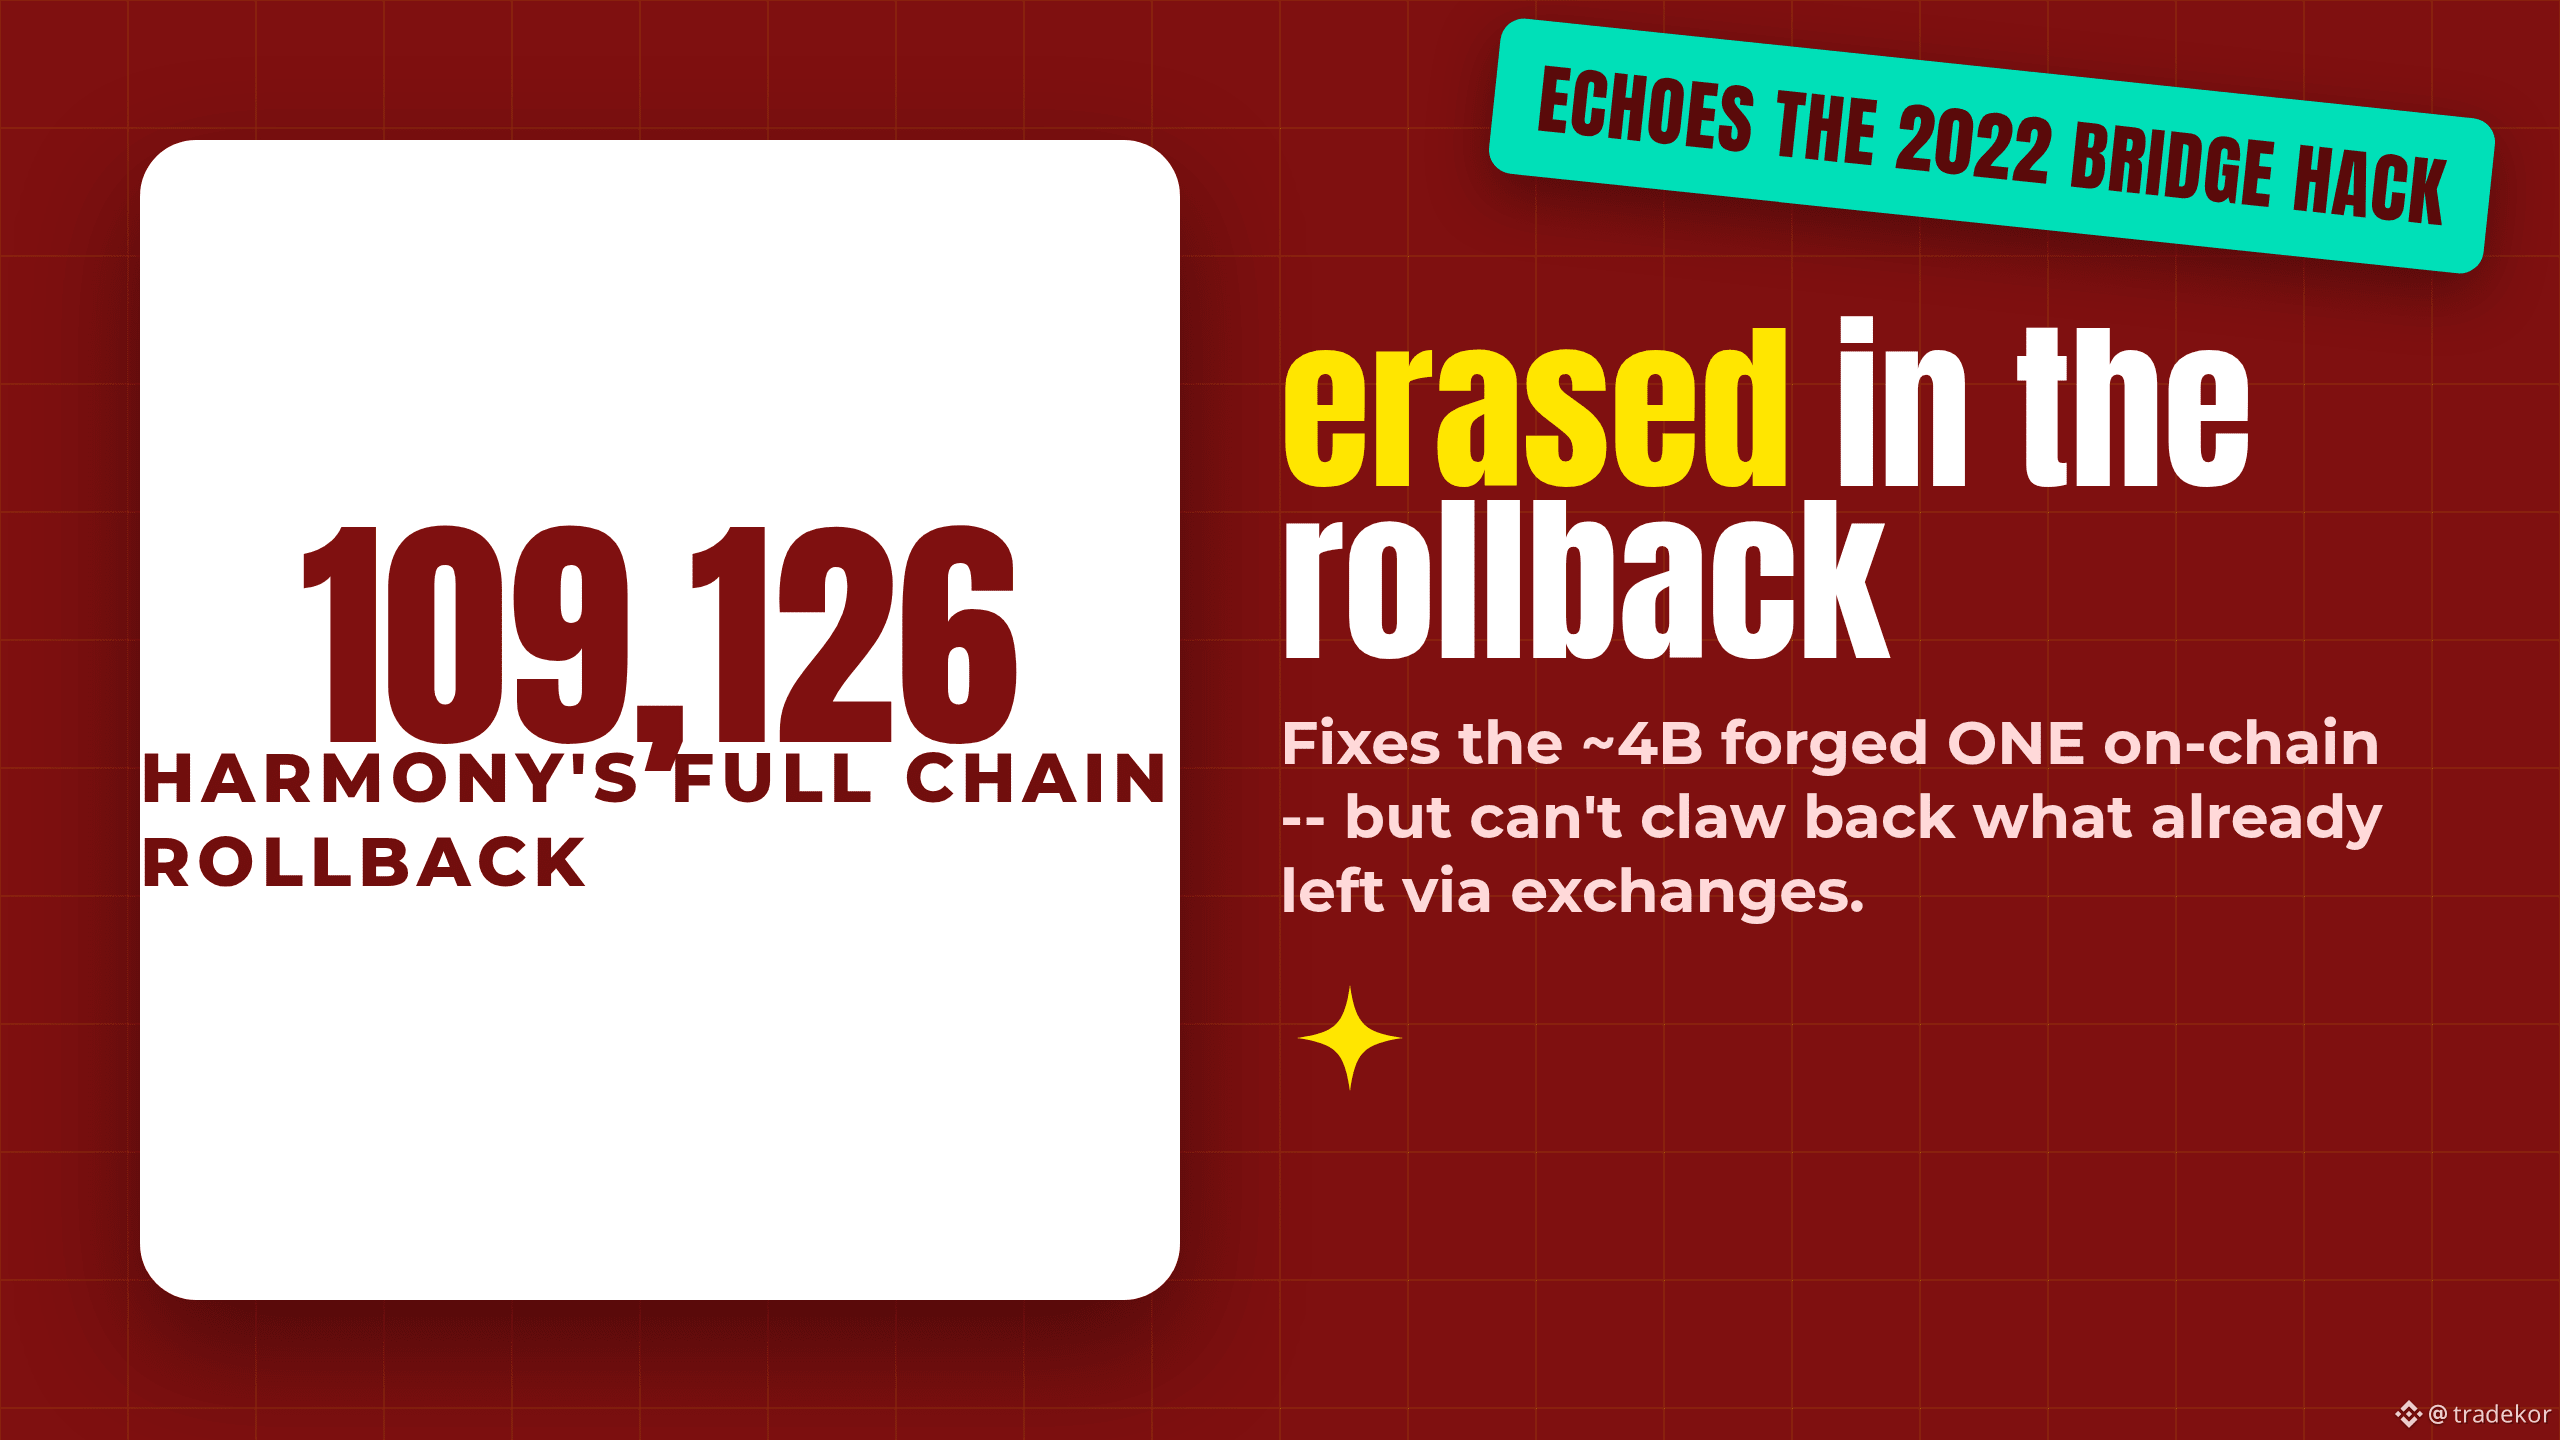
Harmony rollt seine gesamte Chain komplett auf den 11. August zurück, nachdem ein Exploiter etwa 4 Milliarden ONE gefälscht hat – dabei wurden über 109.000 legitime Transaktionen verworfen.
Die Meldung: Harmony bestätigte am 12. August, dass ein Angreifer einen Fehler bei der Validierung von plattformübergreifenden (Cross-Shard) Empfängen ausnutzte, um unrechtmäßig ~4 Milliarden ONE (~26% des umlaufenden Angebots) zu prägen und den Preis deutlich nach unten zu drücken. Am 17. August kündigte das Kernteam einen vollständigen Rollback des Netzwerks auf den 11. August, 11:25 Uhr (UTC), als Checkpoint an – verworfen wurden dabei 109.126 reguläre Transaktionen und 315 Staking-Transaktionen, gefälschte und legitime gleichermaßen.
Der Haken: Ein Rollback löscht jede echte User-Transaktion in diesem Zeitraum zusammen mit den betrügerischen – und es kann Tokens nicht zurückholen, die bereits über Exchanges ausgezahlt wurden, bevor irgendeine Sperre erfolgte; der reale wirtschaftliche Schaden könnte daher weitgehend irreversibel sein, unabhängig vom Rollback. Das erinnert zudem an den Bridge-Hack von Harmony aus dem Jahr 2022 und untergräbt jede Erzählung von „Problem gelöst“. Einige Medien nennen deutlich größere gefälschte-Balance-Zahlen (Billionen durch wiederholtes Replay), die jedoch nicht unabhängig anhand von Harmons offizieller 4B-Zahl bestätigt wurden – wir behandeln 4B als verlässliche Basis.
Unsere Einschätzung: Der Rollback behebt die Verzerrung der On-Chain-Angebotslage, aber das Umschreiben der Chain-Historie ist ein kontroverses Präzedenzziel – und der bereits angerichtete Schaden außerhalb der Chain kann nicht mehr rückgängig gemacht werden. Falsifizierbarer Prüfpunkt: Veröffentlicht Harmony eine vollständige Post-Mortem-Aufstellung darüber, wie viel tatsächlich bis zu einer Sperrung an Exchanges gelangte, oder bleibt diese Zahl umstritten?
Sollte eine Chain jemals auf die eigene Historie zurückrollen, um einen Exploit zu rückgängig zu machen – oder zerstört das den Zweck einer Blockchain?
Keine Finanzberatung. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
414

$OST ERLEIDET $23,7M EXPLOIT – HÄNDLERFONDS SICHER 🔥
Am 15. Juli wurde die Liquiditäts-Treasury von Ostium von 23,7 Millionen USDC getroffen – der Angreifer fälschte Preisberichte über eine Off-Chain-Infrastruktur. Aber hier ist das Entscheidende: Die Händler-Sicherheiten liegen in einem separaten Smart Contract und wurden nicht angegriffen. Alle Positionen bleiben offen und der Handel wurde innerhalb von 60 Minuten nach dem ersten Angriff eingefroren.
Das Team arbeitet mit Mandiant, zeroShadow und den Strafverfolgungsbehörden zusammen, um die Gelder aufzuspüren. Eröffnete Positionen werden zum Marktwert markiert, sobald der Handel wieder aufgenommen wird – unberührt von der Aussetzung. Wie siehst du, wie sich das künftig auf das Vertrauen in DeFi-Protokolle auswirkt?
Keine Finanzberatung. Managen Sie immer Ihr Risiko.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39

🚨 $WEMIX UNTER BESCHUSS — $6,25M-EXPLOIT ERSCHÜTTERT DEN SMART CONTRACT! 💥
Kein Handelssignal — Nur Alarm
🔴 Der Exploit traf wie ein Flash-Loan-Albtraum: Ein Angreifer hat WEMIX-Token direkt aus dem Smart Contract geprägt und übertragen. 📊 Die erste Reaktion deutet darauf hin, dass Liquiditätspools ausbluten, aber die schnelle Reaktion des Teams könnte wie eine Firewall wirken. 📌 Das ist noch kein kompletter Zusammenbruch — es ist ein Test für ihre Fähigkeit zur Störfall-Bekämpfung. 💡 Die Geschichte zeigt: Projekte, die sich schnell erholen, können oft späte Verkäufer in eine Falle locken. 🛡️
💬 Wird das WEMIX-Team den ausgenutzten Vertrag einfrieren und Gelder zurückholen, oder sehen wir gerade ein langsames Ausbluten in Richtung Unterstützungszonen? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
68
An diesem Punkt der kontinuierlichen Ausbeutung müssen Fragen gestellt werden.
1. Wer steckt dahinter?
2. Wie hast du deine Protokolle aufgebaut?
3. Welche Sicherheitsmaßnahmen hast du getroffen?
An diesem Punkt müssen wir die Sicherheit in Betracht ziehen,
In letzter Zeit bauen Projekte mit echten Nutzen
Wir haben viel zu bedenken, wir bauen hier alle die Zukunft und benötigen die ordentliche Sicherheit, die sie verdient.
Kryptowährungen werden keine breite Akzeptanz finden, wenn es so weitergeht. LASST UNS SICHERHEIT AUFBAUEN
#exploit
1
55

🚨 $CRO-NETZWERK ROLLBACK: UNTERRADEN DES $111M-ANGRIFFS! 🟢
Der Hack am 30. Aug‑30 zeigte, wie ein dünnflüssiger TONIC-Token als Waffe missbraucht werden kann – der Angreifer pumpte den Preis, sicherte sich $120,4 M an Sicherheiten und verteilte Kredite über neun Märkte. 🦈
Cronos reagierte mit einem harten Rollback: Es wurden 10.961 Blöcke bereinigt und $111,2 M wiederhergestellt, aber $9,19 M gingen außerhalb der Kette (off‑chain) verloren. Das Netzwerk war nach 11 Stunden wieder online – die Nutzer erhielten ein sauberes Blatt. 📊
Was sagt uns das über systemisches Risiko bei dünn gehandelten Pair-Assets und über die Bedeutung schneller Validator‑Aktion? 💬
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
45

🚨 Breaking
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
🚨 Breaking
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
98
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinancePick
3.4M Aufrufe
165,648 Kommentare
2
#EarningsSeason
5.5M Aufrufe
26,993 Kommentare
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
1,040 Aufrufe
34 Kommentare
4
#BitmineAdds10452ETH
12,628 Aufrufe
291 Kommentare
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
10,209 Aufrufe
252 Kommentare
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
9,504 Aufrufe
160 Kommentare
7
#RippleWinsFullApprovalAsNationalTrustBank
8,173 Aufrufe
166 Kommentare
8
#AkashSelectsSolanaAsMigrationTarget
6,154 Aufrufe
87 Kommentare
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
387 Aufrufe
19 Kommentare
10
#AnthropicTTMRevenueGrewAbout1200%
61,965 Aufrufe
611 Kommentare