
#defisecurity2026
defisecurity2026
277 Aufrufe
6 Kommentare
Hot
Zuletzt
🤖🛡️ DER NEUE SCHUTZ: SingularityNET aktiviert Echtzeit-Audits mit KI für Smart Contracts
Die Hacks im Web3 haben ihre Stunden gezählt. SingularityNET hat offiziell "SentinAI" gestartet, eine Infrastruktur von spezialisierten Künstlichen Intelligenz-Agenten, die den Code von Smart Contracts Sekunde für Sekunde direkt auf der Blockchain auditiert. 🌐📊
Warum verändert das die Spielregeln in der Sicherheit?
* Pre-Block-Erkennung: Im Gegensatz zu traditionellen Audits, die einmalig vor dem Start eines Projekts durchgeführt werden, überwacht diese KI den Pool ausstehender Transaktionen (Mempool), um automatisch jeden Versuch eines Exploits zu identifizieren und zu blockieren, bevor er im Netzwerk bestätigt wird.
* DeFi-Immunität: Das System lernt aus jedem neuen globalen Angriffvektor und aktualisiert die Verteidigungen der verbundenen Protokolle in Millisekunden, ohne dass dApps manuell pausiert werden müssen.
⚠️ Risikomanagement-Richtlinie: Obwohl KI-Audits die Sicherheit drastisch erhöhen, ist keine Technologie vor komplexen logischen Fehlern unfehlbar. Wenn du neue Protokolle erkundest, die durch KI geschützt sind, manage dein Kapital mit Bedacht. Um deine Hauptliquidität zu schützen, handle auf dem Spot-Markt von @Binance und überprüfe immer jeden Charakter deiner Zieladressen manuell, um deine digitale Hygiene zu gewährleisten. 🔒
💬 DAS SZENARIEN-DEBATTE: Die Automatisierung der Cybersicherheit eröffnet ein neues digitales Wettrüsten: 👉 SEITE A: Die defensive KI wird die Sicherheit standardisieren und dazu führen, dass die Exploits in DeFi in den kommenden Jahren auf nahezu null sinken. 👉 SEITE B: Hacker werden ebenfalls fortschrittliche KI-Modelle nutzen, um versteckte Schwachstellen zu entdecken und das Risiko auf demselben Niveau zu halten.
Stimme unten in den Kommentaren ab und sag mir, welche Seite deiner Meinung nach das Rennen gewinnen wird! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
🤖🛡️ DER NEUE SCHUTZ: SingularityNET aktiviert Echtzeit-Audits mit KI für Smart Contracts
Die Hacks im Web3 haben ihre Stunden gezählt. SingularityNET hat offiziell "SentinAI" gestartet, eine Infrastruktur von spezialisierten Künstlichen Intelligenz-Agenten, die den Code von Smart Contracts Sekunde für Sekunde direkt auf der Blockchain auditiert. 🌐📊
Warum verändert das die Spielregeln in der Sicherheit?
* Pre-Block-Erkennung: Im Gegensatz zu traditionellen Audits, die einmalig vor dem Start eines Projekts durchgeführt werden, überwacht diese KI den Pool ausstehender Transaktionen (Mempool), um automatisch jeden Versuch eines Exploits zu identifizieren und zu blockieren, bevor er im Netzwerk bestätigt wird.
* DeFi-Immunität: Das System lernt aus jedem neuen globalen Angriffvektor und aktualisiert die Verteidigungen der verbundenen Protokolle in Millisekunden, ohne dass dApps manuell pausiert werden müssen.
⚠️ Risikomanagement-Richtlinie: Obwohl KI-Audits die Sicherheit drastisch erhöhen, ist keine Technologie vor komplexen logischen Fehlern unfehlbar. Wenn du neue Protokolle erkundest, die durch KI geschützt sind, manage dein Kapital mit Bedacht. Um deine Hauptliquidität zu schützen, handle auf dem Spot-Markt von @Binance und überprüfe immer jeden Charakter deiner Zieladressen manuell, um deine digitale Hygiene zu gewährleisten. 🔒
💬 DAS SZENARIEN-DEBATTE: Die Automatisierung der Cybersicherheit eröffnet ein neues digitales Wettrüsten: 👉 SEITE A: Die defensive KI wird die Sicherheit standardisieren und dazu führen, dass die Exploits in DeFi in den kommenden Jahren auf nahezu null sinken. 👉 SEITE B: Hacker werden ebenfalls fortschrittliche KI-Modelle nutzen, um versteckte Schwachstellen zu entdecken und das Risiko auf demselben Niveau zu halten.
Stimme unten in den Kommentaren ab und sag mir, welche Seite deiner Meinung nach das Rennen gewinnen wird! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
Die Hacks im Web3 haben ihre Stunden gezählt. SingularityNET hat offiziell "SentinAI" gestartet, eine Infrastruktur von spezialisierten Künstlichen Intelligenz-Agenten, die den Code von Smart Contracts Sekunde für Sekunde direkt auf der Blockchain auditiert. 🌐📊
Warum verändert das die Spielregeln in der Sicherheit?
* Pre-Block-Erkennung: Im Gegensatz zu traditionellen Audits, die einmalig vor dem Start eines Projekts durchgeführt werden, überwacht diese KI den Pool ausstehender Transaktionen (Mempool), um automatisch jeden Versuch eines Exploits zu identifizieren und zu blockieren, bevor er im Netzwerk bestätigt wird.
* DeFi-Immunität: Das System lernt aus jedem neuen globalen Angriffvektor und aktualisiert die Verteidigungen der verbundenen Protokolle in Millisekunden, ohne dass dApps manuell pausiert werden müssen.
⚠️ Risikomanagement-Richtlinie: Obwohl KI-Audits die Sicherheit drastisch erhöhen, ist keine Technologie vor komplexen logischen Fehlern unfehlbar. Wenn du neue Protokolle erkundest, die durch KI geschützt sind, manage dein Kapital mit Bedacht. Um deine Hauptliquidität zu schützen, handle auf dem Spot-Markt von @Binance und überprüfe immer jeden Charakter deiner Zieladressen manuell, um deine digitale Hygiene zu gewährleisten. 🔒
💬 DAS SZENARIEN-DEBATTE: Die Automatisierung der Cybersicherheit eröffnet ein neues digitales Wettrüsten: 👉 SEITE A: Die defensive KI wird die Sicherheit standardisieren und dazu führen, dass die Exploits in DeFi in den kommenden Jahren auf nahezu null sinken. 👉 SEITE B: Hacker werden ebenfalls fortschrittliche KI-Modelle nutzen, um versteckte Schwachstellen zu entdecken und das Risiko auf demselben Niveau zu halten.
Stimme unten in den Kommentaren ab und sag mir, welche Seite deiner Meinung nach das Rennen gewinnen wird! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
1
103
·
--
Bärisch
🚨Superfortune Projekt Desaster🚨👀👇
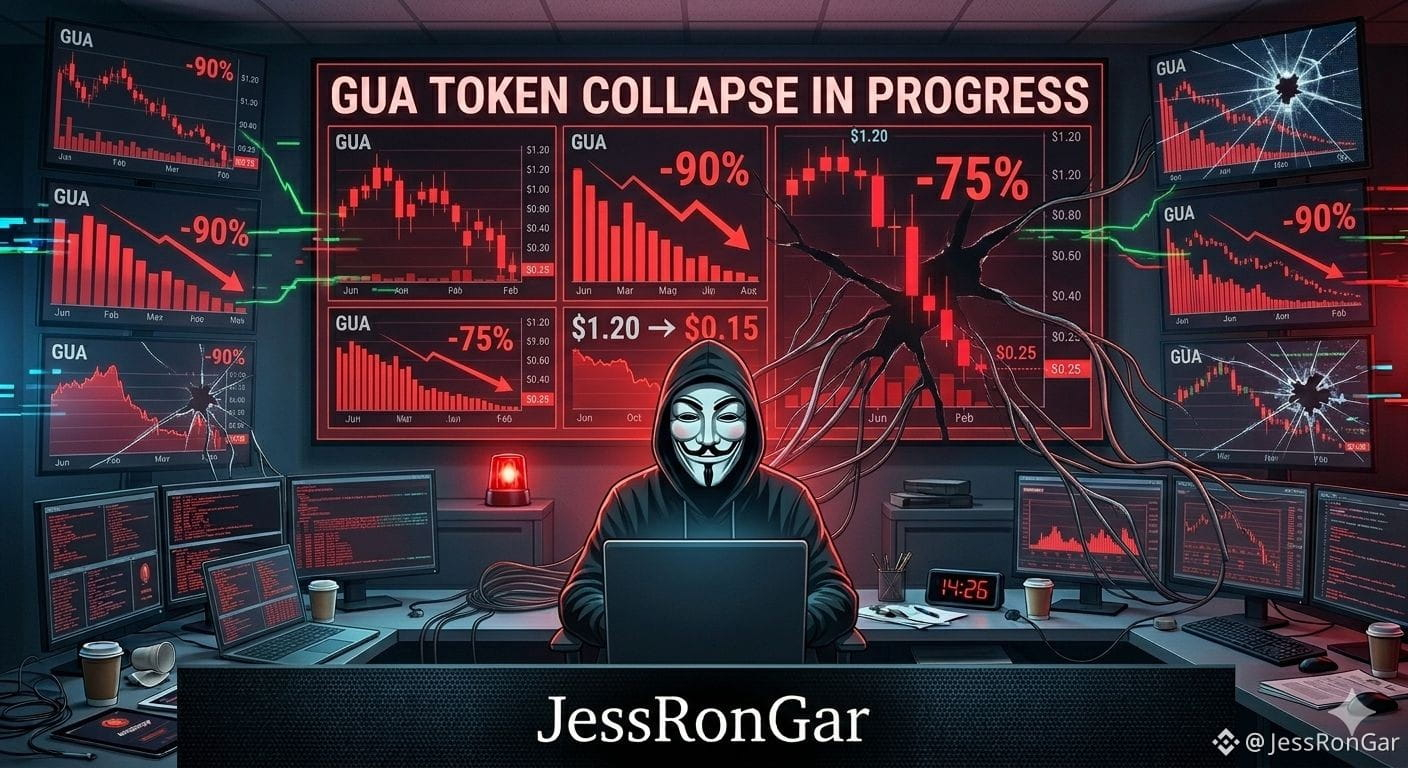
Veränderte Multisig lässt GUA Token um 75% einbrechen ☠️👀👇
Der Bereich der dezentralen Finanzen (DeFi) hat gerade einen heftigen Schlag erlitten, was die Alarmglocken über die operationale Sicherheit von Institutionen erneut läutet. Das Superfortune AI Projekt, das unter dem Manta Network inkubiert wurde, erlitt während einer routinemäßigen Übertragung von freigeschalteten Token, die für seinen Airdrop-Claim-Vertrag gedacht waren, einen verheerenden Sicherheitsvorfall.
Was als Standardverteilung für die Community gedacht war, verwandelte sich in einen finanziellen Albtraum. Während der Ausführung einer Multisignatur (multisig) Transaktion gelang es einem Angreifer, den Prozess erfolgreich zu manipulieren und die Empfängeradresse zu ersetzen. Infolgedessen wurden insgesamt 14,98 Millionen GUA-Token (zum damaligen Zeitpunkt etwa 15,18 Millionen USD wert) direkt in die Wallet des Hackers umgeleitet, wodurch die offizielle Projekt-Wallet des Teams vollständig umgangen wurde.
Die Marktauswirkungen waren schnell und zerstörerisch. Nachdem der Hacker die Kontrolle über die Vermögenswerte erlangt hatte, initiierte er sofort eine massive On-Chain-Liquidation, indem er die gestohlenen Mittel rasch gegen 2.784 ETH eintauschte. Dieser beispiellose Verkaufsdruck löste einen vertikalen Rückgang des GUA-Preises aus, der innerhalb von nur 24 Stunden um 75,8% einbrach und die Community und die Investoren in absolutem Schock zurückließ.
Trotz der Nutzung von Multisignatur-Validierungsmechanismen durch Superfortune AI bleibt der genaue Vektor des Exploits unter intensiver Untersuchung. Dieser Vorfall offenbart brutal die Verwundbarkeit von Multisig-Operationen gegenüber fortgeschrittener Datenmanipulation und hinterlässt eine tiefe Narbe im Vertrauen des Web3-Ökosystems.
$GUA
{future}(GUAUSDT)
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
🚨Superfortune Projekt Desaster🚨👀👇
Veränderte Multisig lässt GUA Token um 75% einbrechen ☠️👀👇
Der Bereich der dezentralen Finanzen (DeFi) hat gerade einen heftigen Schlag erlitten, was die Alarmglocken über die operationale Sicherheit von Institutionen erneut läutet. Das Superfortune AI Projekt, das unter dem Manta Network inkubiert wurde, erlitt während einer routinemäßigen Übertragung von freigeschalteten Token, die für seinen Airdrop-Claim-Vertrag gedacht waren, einen verheerenden Sicherheitsvorfall.
Was als Standardverteilung für die Community gedacht war, verwandelte sich in einen finanziellen Albtraum. Während der Ausführung einer Multisignatur (multisig) Transaktion gelang es einem Angreifer, den Prozess erfolgreich zu manipulieren und die Empfängeradresse zu ersetzen. Infolgedessen wurden insgesamt 14,98 Millionen GUA-Token (zum damaligen Zeitpunkt etwa 15,18 Millionen USD wert) direkt in die Wallet des Hackers umgeleitet, wodurch die offizielle Projekt-Wallet des Teams vollständig umgangen wurde.
Die Marktauswirkungen waren schnell und zerstörerisch. Nachdem der Hacker die Kontrolle über die Vermögenswerte erlangt hatte, initiierte er sofort eine massive On-Chain-Liquidation, indem er die gestohlenen Mittel rasch gegen 2.784 ETH eintauschte. Dieser beispiellose Verkaufsdruck löste einen vertikalen Rückgang des GUA-Preises aus, der innerhalb von nur 24 Stunden um 75,8% einbrach und die Community und die Investoren in absolutem Schock zurückließ.
Trotz der Nutzung von Multisignatur-Validierungsmechanismen durch Superfortune AI bleibt der genaue Vektor des Exploits unter intensiver Untersuchung. Dieser Vorfall offenbart brutal die Verwundbarkeit von Multisig-Operationen gegenüber fortgeschrittener Datenmanipulation und hinterlässt eine tiefe Narbe im Vertrauen des Web3-Ökosystems.
$GUA
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
Veränderte Multisig lässt GUA Token um 75% einbrechen ☠️👀👇
Der Bereich der dezentralen Finanzen (DeFi) hat gerade einen heftigen Schlag erlitten, was die Alarmglocken über die operationale Sicherheit von Institutionen erneut läutet. Das Superfortune AI Projekt, das unter dem Manta Network inkubiert wurde, erlitt während einer routinemäßigen Übertragung von freigeschalteten Token, die für seinen Airdrop-Claim-Vertrag gedacht waren, einen verheerenden Sicherheitsvorfall.
Was als Standardverteilung für die Community gedacht war, verwandelte sich in einen finanziellen Albtraum. Während der Ausführung einer Multisignatur (multisig) Transaktion gelang es einem Angreifer, den Prozess erfolgreich zu manipulieren und die Empfängeradresse zu ersetzen. Infolgedessen wurden insgesamt 14,98 Millionen GUA-Token (zum damaligen Zeitpunkt etwa 15,18 Millionen USD wert) direkt in die Wallet des Hackers umgeleitet, wodurch die offizielle Projekt-Wallet des Teams vollständig umgangen wurde.
Die Marktauswirkungen waren schnell und zerstörerisch. Nachdem der Hacker die Kontrolle über die Vermögenswerte erlangt hatte, initiierte er sofort eine massive On-Chain-Liquidation, indem er die gestohlenen Mittel rasch gegen 2.784 ETH eintauschte. Dieser beispiellose Verkaufsdruck löste einen vertikalen Rückgang des GUA-Preises aus, der innerhalb von nur 24 Stunden um 75,8% einbrach und die Community und die Investoren in absolutem Schock zurückließ.
Trotz der Nutzung von Multisignatur-Validierungsmechanismen durch Superfortune AI bleibt der genaue Vektor des Exploits unter intensiver Untersuchung. Dieser Vorfall offenbart brutal die Verwundbarkeit von Multisig-Operationen gegenüber fortgeschrittener Datenmanipulation und hinterlässt eine tiefe Narbe im Vertrauen des Web3-Ökosystems.
$GUA
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
2
376

·
--
Eine Wallet-Verbindung und eine Token-Freigabe sind nicht dasselbe.
Eine Verbindung ermöglicht es in der Regel einer dApp, die öffentliche Wallet-Adresse einzusehen und Aktionen anzufordern.
Eine Freigabe kann einem Empfänger später die Berechtigung geben, berechtigte Tokens zu verschieben.
Dieser Unterschied ist wichtig, weil die ursprüngliche Transaktion abgeschlossen sein kann, während die Berechtigung weiterhin aktiv bleibt.
Bevor du freigibst:
• Identifiziere den Token
• Identifiziere den Empfänger
• Prüfe den Freigabebetrag (Allowance)
• Verstehe, ob er unbegrenzt ist
• Überprüfe die Anwendung, die sie anfordert
• Überprüfe alte Berechtigungen regelmäßig
Ein sicherer privater Schlüssel hebt eine gefährliche Berechtigung nicht auf, die die Wallet ordnungsgemäß autorisiert hat.
TokenToolHub behandelt die Freigabeexponierung als eigene Evidenzebene – getrennt von gewöhnlichem Wallet-Guthaben und der Transaktionshistorie.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
Eine Wallet-Verbindung und eine Token-Freigabe sind nicht dasselbe.
Eine Verbindung ermöglicht es in der Regel einer dApp, die öffentliche Wallet-Adresse einzusehen und Aktionen anzufordern.
Eine Freigabe kann einem Empfänger später die Berechtigung geben, berechtigte Tokens zu verschieben.
Dieser Unterschied ist wichtig, weil die ursprüngliche Transaktion abgeschlossen sein kann, während die Berechtigung weiterhin aktiv bleibt.
Bevor du freigibst:
• Identifiziere den Token
• Identifiziere den Empfänger
• Prüfe den Freigabebetrag (Allowance)
• Verstehe, ob er unbegrenzt ist
• Überprüfe die Anwendung, die sie anfordert
• Überprüfe alte Berechtigungen regelmäßig
Ein sicherer privater Schlüssel hebt eine gefährliche Berechtigung nicht auf, die die Wallet ordnungsgemäß autorisiert hat.
TokenToolHub behandelt die Freigabeexponierung als eigene Evidenzebene – getrennt von gewöhnlichem Wallet-Guthaben und der Transaktionshistorie.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
Eine Verbindung ermöglicht es in der Regel einer dApp, die öffentliche Wallet-Adresse einzusehen und Aktionen anzufordern.
Eine Freigabe kann einem Empfänger später die Berechtigung geben, berechtigte Tokens zu verschieben.
Dieser Unterschied ist wichtig, weil die ursprüngliche Transaktion abgeschlossen sein kann, während die Berechtigung weiterhin aktiv bleibt.
Bevor du freigibst:
• Identifiziere den Token
• Identifiziere den Empfänger
• Prüfe den Freigabebetrag (Allowance)
• Verstehe, ob er unbegrenzt ist
• Überprüfe die Anwendung, die sie anfordert
• Überprüfe alte Berechtigungen regelmäßig
Ein sicherer privater Schlüssel hebt eine gefährliche Berechtigung nicht auf, die die Wallet ordnungsgemäß autorisiert hat.
TokenToolHub behandelt die Freigabeexponierung als eigene Evidenzebene – getrennt von gewöhnlichem Wallet-Guthaben und der Transaktionshistorie.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
49
·
--
🚨 Alarm: Die plattformübergreifende Brücke Verus–Ethereum hat laut Blockaid gerade einen Angriff mit einem Verlust von 11,58 Millionen US-Dollar erlitten. In der Zwischenzeit hat Michael Saylor seinen Bitcoin-Tracker mit dem Hinweis „₿ig Dot Energy“ geteilt – historisch gesehen kündigt Strategy einen Kauf am Folgetag an. BTC hält sich bei 76 925,73$ , trotz der Aufregung. Bridges bleiben weiterhin die bevorzugten Ziele von Hackern – bleiben Sie wachsam. #DeFiSecurity2026 #bitcoin
🚨 Alarm: Die plattformübergreifende Brücke Verus–Ethereum hat laut Blockaid gerade einen Angriff mit einem Verlust von 11,58 Millionen US-Dollar erlitten. In der Zwischenzeit hat Michael Saylor seinen Bitcoin-Tracker mit dem Hinweis „₿ig Dot Energy“ geteilt – historisch gesehen kündigt Strategy einen Kauf am Folgetag an. BTC hält sich bei 76 925,73$ , trotz der Aufregung. Bridges bleiben weiterhin die bevorzugten Ziele von Hackern – bleiben Sie wachsam. #DeFiSecurity2026 #bitcoin
1
110
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedRateWatch
1.4M Aufrufe
6,654 Kommentare
2
#ZcashRises6%
47,078 Aufrufe
622 Kommentare
3
#XRPSinks10%
31,967 Aufrufe
409 Kommentare
4
#BitcoinETFsShed$450M
5,649 Aufrufe
83 Kommentare
5
#CircleOpensArcMainnet
14,971 Aufrufe
276 Kommentare
6
#ZcashHoldersBackNU7Upgrade
25,977 Aufrufe
439 Kommentare
7
#MSTRTradingVolumeSurpassesMorganStanley
25,442 Aufrufe
593 Kommentare
8
#BitcoinFalls4%
52,420 Aufrufe
921 Kommentare
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,872 Aufrufe
359 Kommentare
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
5,208 Aufrufe
58 Kommentare