

#criticalvulnerability
criticalvulnerability
146 Aufrufe
3 Kommentare
Hot
Zuletzt
#CriticalVulnerability
🚨 Achtung, Anwendungsentwickler $BTC : kritische Schwachstelle in „bitcoinjs-lib“
Zwei schwerwiegende Fehler wurden in der beliebten Bibliothek `bitcoinjs-lib` behoben. Diese Schwachstellen konnten dazu führen, dass Anwendungen die Miner-Gebühren für vollständig gültige, signierte PSBT-Transaktionen (Partially Signed Bitcoin Transactions) katastrophal zu niedrig angaben.
Worum geht es?
Bei Bitcoin entspricht die Gebühr der Differenz zwischen der Summe der Eingaben und der Summe der Ausgaben. Zwei verschiedene Logikfehler führten dazu, dass die Bibliothek eine minimale Gebühr meldete (z. B. 200 oder 1.000 Satoshis), obwohl der tatsächlich vom Wallet abgezogene und an Miner gezahlte Betrag fast 1 BTC (900 Millionen Satoshis) betragen konnte.
1. Widersprüchliche Eingabewerte: Beim Signieren wurden die vollständigen Daten der vorherigen Transaktion verwendet, während sich das Gebührenberechnungsmodul auf einen widersprüchlichen Datensatz mit einem niedrigeren Wert stützte. Die Signatur blieb zwar gültig, aber die Gebührenberechnung war falsch.
2. Fehlende Eingabewert-Datensätze: Bei finalisierten Eingaben ohne angegebenen Betrag behandelte die Bibliothek den Wert als „0“. Dadurch konnte eine enorme tatsächliche Gebühr in importierten Transaktionen verborgen werden.
Welche Versionen sind betroffen? Reihe v5: behoben in
➡️ 5.2.2 (betroffen: 5.1.0 – 5.2.1)
➡️ Reihe v6: behoben in 6.1.9 (betroffen: 6.0.0 – 6.1.8)
➡️ Reihe v7: behoben in 7.0.4 (betroffen: 7.0.0-rc.0 – 7.0.3)
Was sollten Sie tun?
➡️ Aktualisieren Sie auf die gepatchten Versionen (5.2.2, 6.1.9, 7.0.4).
➡️ Falls eine Aktualisierung derzeit nicht möglich ist, überprüfen Sie die Eingabewerte unabhängig und weisen Sie vor dem Signieren oder der Gebührenberechnung alle widersprüchlichen Einträge zurück.
Die Sicherheit Ihrer Anwendung hängt davon ab, ob Sie Bibliotheken blind vertrauen oder jedes einzelne Satoshi überprüfen. 🛡️
{future}(BTCUSDT)
#CriticalVulnerability
🚨 Achtung, Anwendungsentwickler $BTC : kritische Schwachstelle in „bitcoinjs-lib“
Zwei schwerwiegende Fehler wurden in der beliebten Bibliothek `bitcoinjs-lib` behoben. Diese Schwachstellen konnten dazu führen, dass Anwendungen die Miner-Gebühren für vollständig gültige, signierte PSBT-Transaktionen (Partially Signed Bitcoin Transactions) katastrophal zu niedrig angaben.
Worum geht es?
Bei Bitcoin entspricht die Gebühr der Differenz zwischen der Summe der Eingaben und der Summe der Ausgaben. Zwei verschiedene Logikfehler führten dazu, dass die Bibliothek eine minimale Gebühr meldete (z. B. 200 oder 1.000 Satoshis), obwohl der tatsächlich vom Wallet abgezogene und an Miner gezahlte Betrag fast 1 BTC (900 Millionen Satoshis) betragen konnte.
1. Widersprüchliche Eingabewerte: Beim Signieren wurden die vollständigen Daten der vorherigen Transaktion verwendet, während sich das Gebührenberechnungsmodul auf einen widersprüchlichen Datensatz mit einem niedrigeren Wert stützte. Die Signatur blieb zwar gültig, aber die Gebührenberechnung war falsch.
2. Fehlende Eingabewert-Datensätze: Bei finalisierten Eingaben ohne angegebenen Betrag behandelte die Bibliothek den Wert als „0“. Dadurch konnte eine enorme tatsächliche Gebühr in importierten Transaktionen verborgen werden.
Welche Versionen sind betroffen? Reihe v5: behoben in
➡️ 5.2.2 (betroffen: 5.1.0 – 5.2.1)
➡️ Reihe v6: behoben in 6.1.9 (betroffen: 6.0.0 – 6.1.8)
➡️ Reihe v7: behoben in 7.0.4 (betroffen: 7.0.0-rc.0 – 7.0.3)
Was sollten Sie tun?
➡️ Aktualisieren Sie auf die gepatchten Versionen (5.2.2, 6.1.9, 7.0.4).
➡️ Falls eine Aktualisierung derzeit nicht möglich ist, überprüfen Sie die Eingabewerte unabhängig und weisen Sie vor dem Signieren oder der Gebührenberechnung alle widersprüchlichen Einträge zurück.
Die Sicherheit Ihrer Anwendung hängt davon ab, ob Sie Bibliotheken blind vertrauen oder jedes einzelne Satoshi überprüfen. 🛡️
1
98
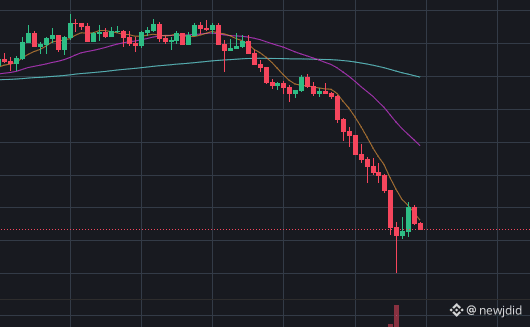
Die Währung $ZEC , eine führende Privacy-Coin auf Binance, ist innerhalb von weniger als 24 Stunden von $629 auf unter $300 gefallen! Der Grund? Eine schwerwiegende Sicherheitslücke im Privacy-Protokoll Orchard, die seit vollen 4 Jahren existiert und theoretisch das Drucken von nicht erkennbaren gefälschten ZEC-Coins auf der Blockchain ermöglichen könnte.
Das Schlimmste? Da es sich um ein Privatsphäre-System handelt, kann nicht nachgewiesen werden, dass die Lücke in der Vergangenheit nicht tatsächlich ausgenutzt wurde. Das hat Arthur Hayes (Gründer von BitMEX) dazu gebracht, sofort all seine ZEC-Bestände zu verkaufen, nachdem er einer der größten Unterstützer war.
#zec #zcash #PrivacyCoin #CriticalVulnerability
178
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
663,445 Aufrufe
4,385 Kommentare
2
#CanGoogleDefindItsCore
410,646 Aufrufe
3,096 Kommentare
3
#FedWatch
16.1M Aufrufe
37,439 Kommentare
4
#BitcoinCore32.1RaisesPeerConnectionLimit
7,468 Aufrufe
245 Kommentare
5
#VisaStablecoinSettlementTops$25BAnnualized
0 Aufrufe
0 Kommentare
6
#WestpacToCapCryptoPaymentsAtAUD10KPerMonth
726 Aufrufe
36 Kommentare
7
#RussiaPlansStandardizedTestForCryptoInvestors
1,712 Aufrufe
89 Kommentare
8
#EarningsSeason
6.2M Aufrufe
30,509 Kommentare
9
#BitcoinCoreIdentifiesThreeVulnerabilities
17,488 Aufrufe
343 Kommentare
10
#RippleExpects$900MAnnualizedProductRevenueRunRate
1,742 Aufrufe
11 Kommentare