

#container
container
108 Aufrufe
7 Kommentare
Hot
Zuletzt

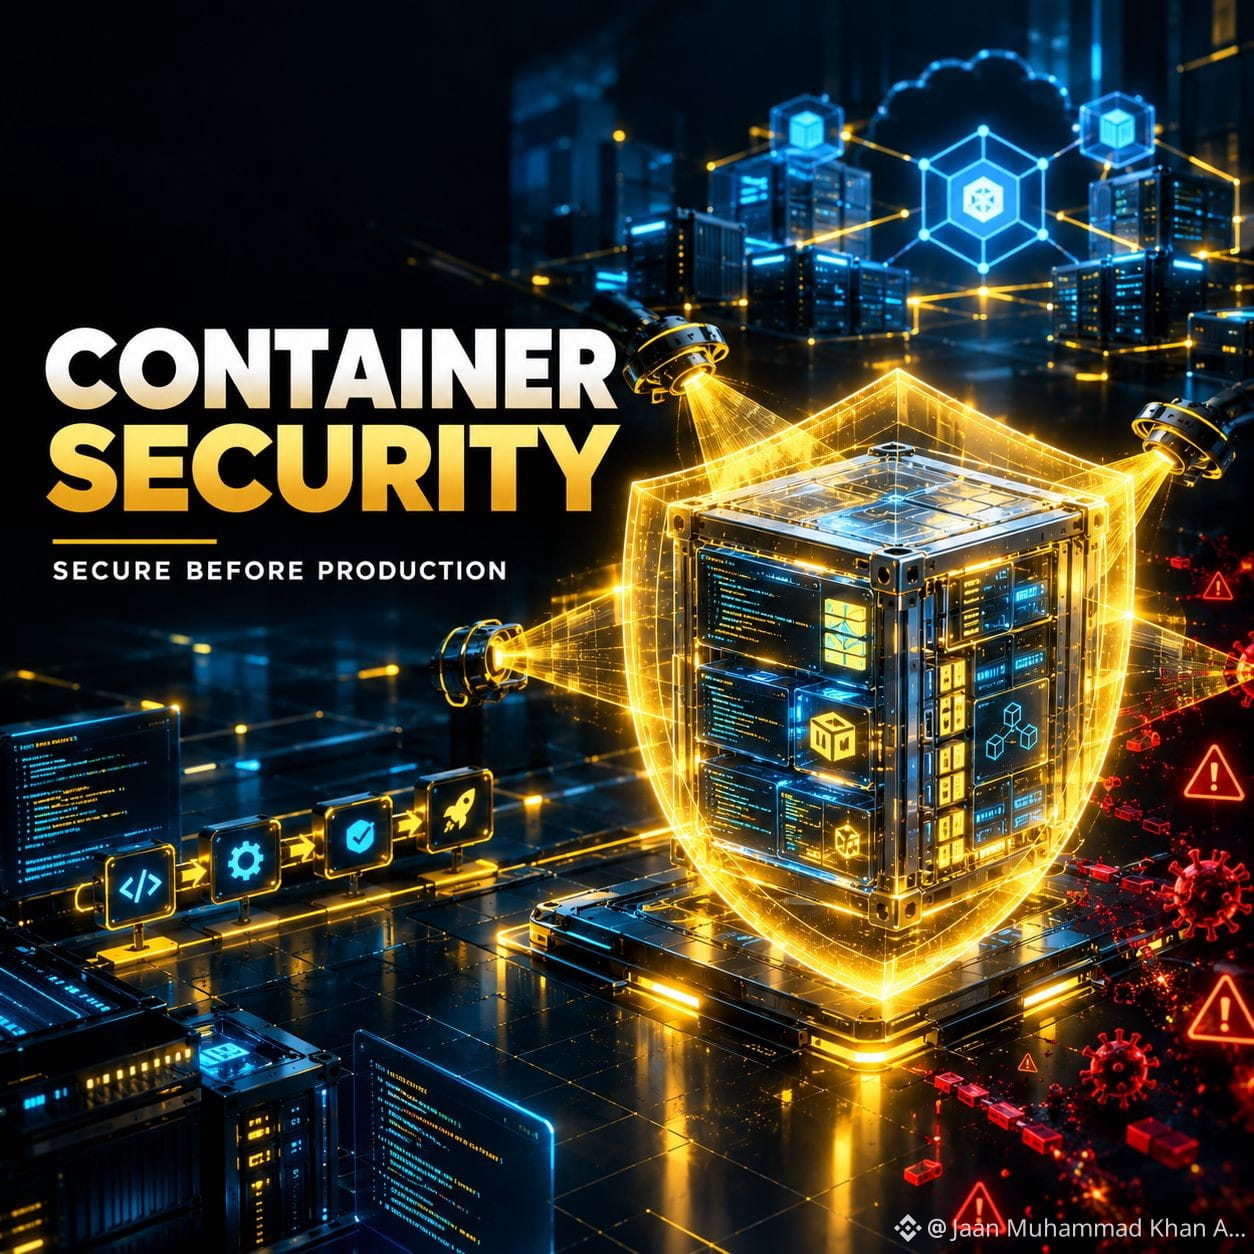
🐳 CONTAINERSICHERHEIT: VOM BILD ZUR PRODUKTION 🔐
Container machen die moderne Softwarebereitstellung schneller und konsistenter — aber sie sind nicht automatisch sicher.
Ein verwundbares Image kann Sicherheitsprobleme in die Produktion tragen.
Sicherheit sollte daher dem gesamten Lebenszyklus folgen:
Code → Abhängigkeiten → Image → Registry → Deployment → Laufzeit
🔍 5 BEREICHE, DIE SIE IM BLICK HABEN SOLLTEN
1️⃣ Abhängigkeiten
Veraltete oder verwundbare Pakete können im Container-Image verbleiben. Scannen Sie Abhängigkeiten während der Entwicklung und in CI/CD.
2️⃣ Basis-Images
Verwenden Sie vertrauenswürdige, minimale und regelmäßig aktualisierte Basis-Images. Scannen Sie sie auf bekannte Schwachstellen.
3️⃣ Geheimnisse
Vermeiden Sie es, API-Schlüssel, Passwörter, Tokens oder Cloud-Anmeldeinformationen in Images zu speichern. Verwalten Sie sensible Zugangsdaten separat.
4️⃣ Privilegien
Geben Sie Containern nur die Berechtigungen, die sie wirklich benötigen. Das Prinzip der geringsten Rechte kann die Auswirkungen eines kompromittierten Workloads reduzieren.
5️⃣ Image-Quellen
Stellen Sie keine ungeprüften Images blind bereit. Nutzen Sie kontrollierte und vertrauenswürdige Image-Quellen sowie Registries.
🛡️ SICHERHEIT DURCH DIE PIPELINE
Ein praktischer Ablauf kann sein:
Code → SAST → Dependency Scan → Build → Image Scan → SBOM → Registry-Kontrollen → Deployment → Laufzeitüberwachung
So wird Sicherheit zu einem kontinuierlichen Prozess statt zu einem abschließenden Kontrollpunkt.
☁️ CONTAINER + KUBERNETES
Wenn Container auf Kubernetes laufen, werden zusätzliche Kontrollen wichtig, darunter:
🔐 Identität & Zugriff
🌐 Netzwerk-Richtlinien
🔑 Secrets-Management
⚙️ Workload-Sicherheit
📊 Laufzeitüberwachung
💡 MEIN FAZIT
Containersicherheit geht nicht nur darum, ein Image einmal zu scannen.
Es geht darum, den gesamten Lebenszyklus abzusichern:
Sicher bauen → kontinuierlich scannen → sorgfältig bereitstellen → dauerhaft überwachen.
Welcher Bereich verdient die meiste Aufmerksamkeit?
🐳 Images
🔐 Secrets
👤 Privilegien
📊 Laufzeitsicherheit
#container
74
Artikel
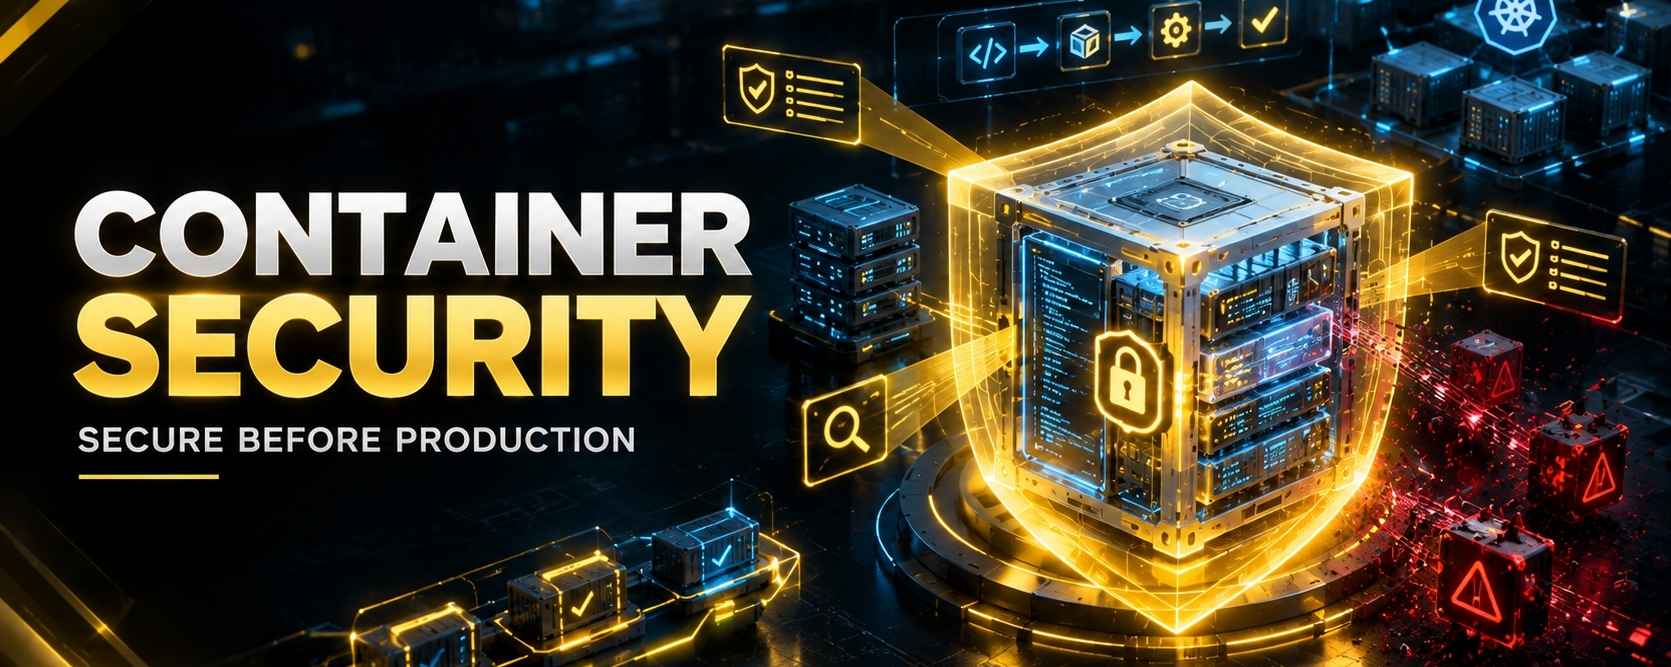
📦 CONTAINER SECURITY🐳 Container-Sicherheit: Anwendungen sichern – von Image bis Produktion
Container haben die moderne Softwareentwicklung verändert.
Sie ermöglichen es Entwicklern, Anwendungen und Abhängigkeiten in portierbare Umgebungen zu verpacken, die auf Systemen konsistent ausgeführt werden können.
Aber Container sind nicht automatisch sicher.
Ein verwundbares Container-Image kann Sicherheitsprobleme direkt in die Produktion tragen.
Darum sollte die Container-Sicherheit schon vor der Bereitstellung beginnen.
🔍 Wo kann Container-Security scheitern?
Denk an den Container-Lebenszyklus:
📦 CONTAINER SECURITY
🐳 Container-Sicherheit: Anwendungen sichern – von Image bis Produktion
Container haben die moderne Softwareentwicklung verändert.
Sie ermöglichen es Entwicklern, Anwendungen und Abhängigkeiten in portierbare Umgebungen zu verpacken, die auf Systemen konsistent ausgeführt werden können.
Aber Container sind nicht automatisch sicher.
Ein verwundbares Container-Image kann Sicherheitsprobleme direkt in die Produktion tragen.
Darum sollte die Container-Sicherheit schon vor der Bereitstellung beginnen.
🔍 Wo kann Container-Security scheitern?
Denk an den Container-Lebenszyklus:
97
Salim al-Hamdani-BTC
·
--
https://app.binance.com/uni-qr/pay-events_FKKx5zfV?utm_medium=web_share_copy
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
2
162
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
96,340 Aufrufe
807 Kommentare
2
#CanGoogleDefindItsCore
45,523 Aufrufe
588 Kommentare
3
#FOMCWatch
9.1M Aufrufe
28,026 Kommentare
4
#EthereumDropsBelow$2300
11,409 Aufrufe
161 Kommentare
5
#BitcoinSlipsBelow$80KAgain
31,855 Aufrufe
126 Kommentare
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
65,863 Aufrufe
819 Kommentare
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
12,381 Aufrufe
99 Kommentare
8
#BitmineAdds10452ETH
113,127 Aufrufe
1,232 Kommentare
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
69,046 Aufrufe
860 Kommentare
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
45,769 Aufrufe
611 Kommentare