

#besu
besu
2 Aufrufe
3 Kommentare
Hot
Zuletzt
·
--
Die jüngste Ethereum-Schlagzeile über eine „Sicherheitslücke“ muss genauer eingeordnet werden.
Es handelte sich weder um einen Konsensfehler im Mainnet noch um einen Wallet-Angriff.
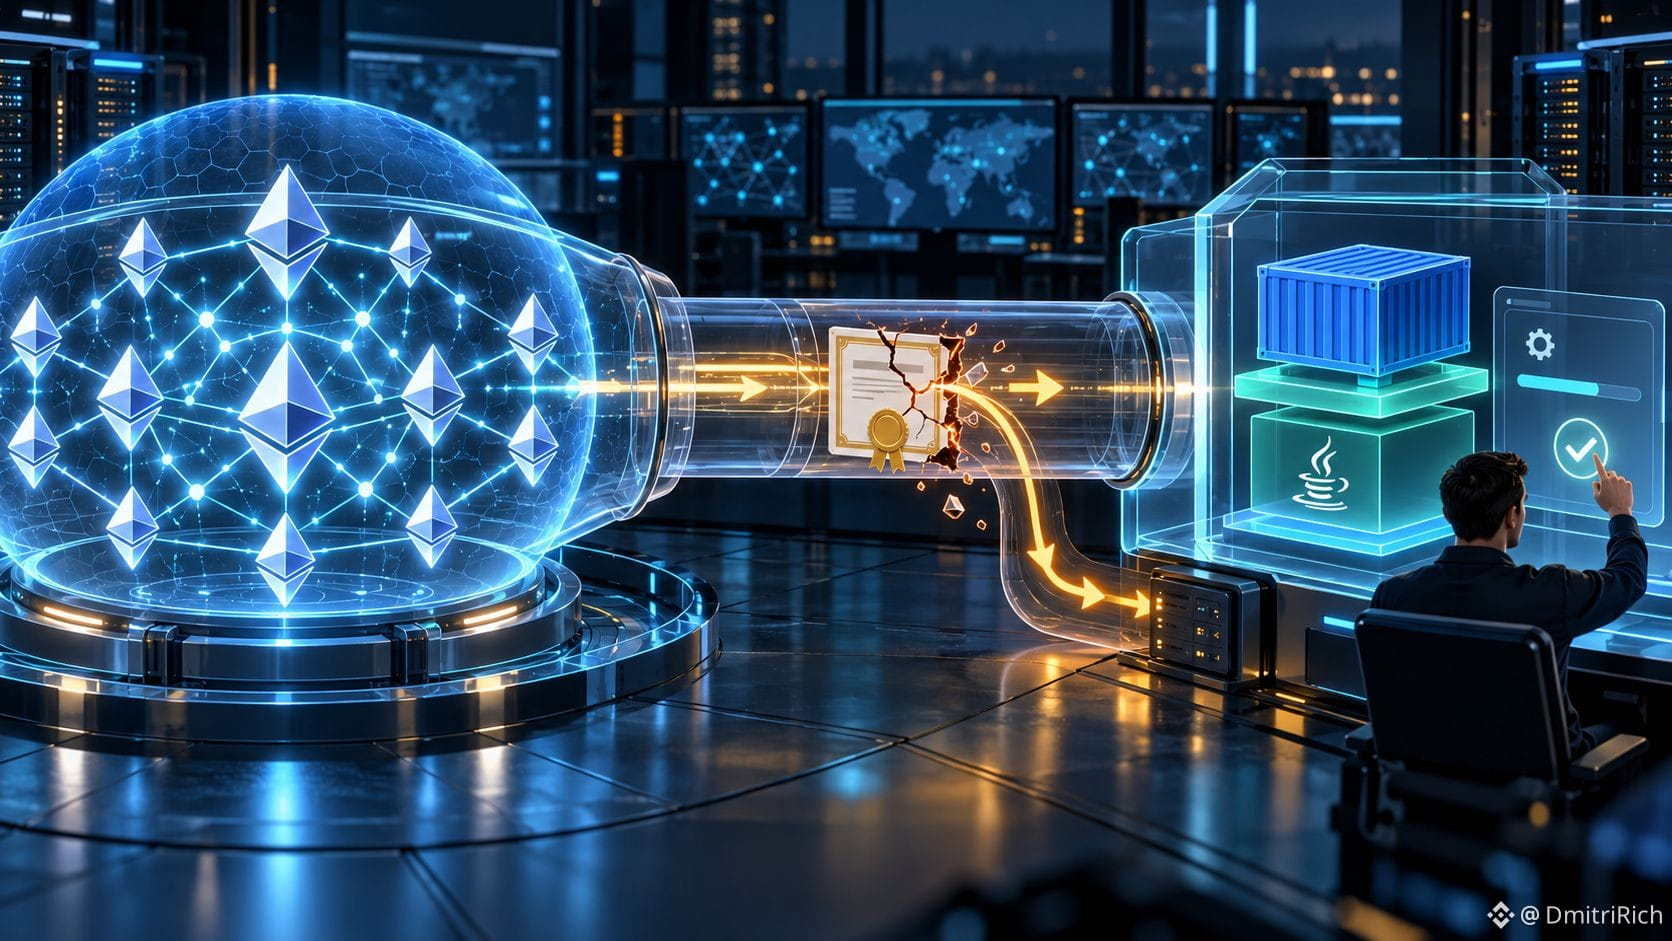
Schwache eMudhra-Zertifikatsschlüssel könnten es einem Angreifer ermöglichen, sich als externe Dienste auszugeben, denen einige #Teku - und #Besu -Setups vertrauen, und so möglicherweise Validator-Belohnungen umzuleiten.
Standardmäßige Teku-Mainnet-Knoten waren nicht betroffen, und es wurden keine Angriffe gemeldet.
Teku 26.10.3 und Besu 26.10.2 entfernen die betroffenen Stammzertifikate aus Docker-Images. Das übersehene Risiko betrifft binäre Installationen: Ein Update des #Ethereum -Clients aktualisiert nicht den Java-Vertrauensspeicher des Hosts.
Betreiber sollten Java separat aktualisieren; Nutzer von Java 26 müssen auf einen unterstützten Build umsteigen.
Für $ETH -Inhaber ist das Netzwerk keinem Angriff ausgesetzt. Für Betreiber ist dies ein Infrastruktur-Patch, keine Schlagzeile, die man ignorieren sollte.
{future}(ETHUSDT)
Die jüngste Ethereum-Schlagzeile über eine „Sicherheitslücke“ muss genauer eingeordnet werden.
Es handelte sich weder um einen Konsensfehler im Mainnet noch um einen Wallet-Angriff.
Schwache eMudhra-Zertifikatsschlüssel könnten es einem Angreifer ermöglichen, sich als externe Dienste auszugeben, denen einige #Teku - und #Besu -Setups vertrauen, und so möglicherweise Validator-Belohnungen umzuleiten.
Standardmäßige Teku-Mainnet-Knoten waren nicht betroffen, und es wurden keine Angriffe gemeldet.
Teku 26.10.3 und Besu 26.10.2 entfernen die betroffenen Stammzertifikate aus Docker-Images. Das übersehene Risiko betrifft binäre Installationen: Ein Update des #Ethereum -Clients aktualisiert nicht den Java-Vertrauensspeicher des Hosts.
Betreiber sollten Java separat aktualisieren; Nutzer von Java 26 müssen auf einen unterstützten Build umsteigen.
Für $ETH -Inhaber ist das Netzwerk keinem Angriff ausgesetzt. Für Betreiber ist dies ein Infrastruktur-Patch, keine Schlagzeile, die man ignorieren sollte.
71
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedWatch
16.3M Aufrufe
39,411 Kommentare
2
#EarningsSeason
6.4M Aufrufe
32,103 Kommentare
3
#USMidtermElections
43,486 Aufrufe
630 Kommentare
4
#BitcoinDropsBelow$80K
29,346 Aufrufe
120 Kommentare
5
#比特币跌破8万美元
176,364 Aufrufe
121 Kommentare
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
636 Aufrufe
30 Kommentare
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
33,332 Aufrufe
506 Kommentare
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
708 Aufrufe
19 Kommentare
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,643 Aufrufe
28 Kommentare
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
25,010 Aufrufe
439 Kommentare