

#ataque
ataque
329 Aufrufe
5 Kommentare
Hot
Zuletzt

Artikel
⚡ FLASH LOAN: MILLIONEN LEIHEN, OHNE MILLIONEN ZU HABEN...$BTC $ETH $USDC
Ein Flash Loan ist einer der ungewöhnlichsten Mechanismen der dezentralen Finanzen – DeFi.
Damit lassen sich Kryptowährungen ohne Sicherheitsleistung leihen, sogar in enormen Mengen.
Die Bedingung?
Der Kredit muss innerhalb derselben Transaktion genutzt und zurückgezahlt werden.
Stellen wir uns vor, ein Protokoll leiht uns 1.000.000 USDC.
Innerhalb derselben Transaktion können wir dieses Geld für verschiedene Geschäfte nutzen: einen Vermögenswert auf einem Markt kaufen, ihn auf einem anderen verkaufen, eine Preisdifferenz ausnutzen und schließlich die Million zuzüglich der Gebühr zurückzahlen.
⚡ FLASH LOAN: MILLIONEN LEIHEN, OHNE MILLIONEN ZU HABEN...
$BTC $ETH $USDC
Ein Flash Loan ist einer der ungewöhnlichsten Mechanismen der dezentralen Finanzen – DeFi.
Damit lassen sich Kryptowährungen ohne Sicherheitsleistung leihen, sogar in enormen Mengen.
Die Bedingung?
Der Kredit muss innerhalb derselben Transaktion genutzt und zurückgezahlt werden.
Stellen wir uns vor, ein Protokoll leiht uns 1.000.000 USDC.
Innerhalb derselben Transaktion können wir dieses Geld für verschiedene Geschäfte nutzen: einen Vermögenswert auf einem Markt kaufen, ihn auf einem anderen verkaufen, eine Preisdifferenz ausnutzen und schließlich die Million zuzüglich der Gebühr zurückzahlen.
1
187
Artikel
CLIPPER-MALWARE: DU KOPIERST EINE KRYPTO-ADRESSE, ABER EIN PROGRAMM ÄNDERT SIE UNBEMERKTStell dir vor, du sendest Geld über $BTC , $ETC oder $USDT an eine Adresse, die du korrekt kopiert hast, bestätigst die Überweisung und stellst fest, dass das Geld in der Wallet eines Kriminellen gelandet ist.
Möglicherweise hast du dich beim Kopieren gar nicht vertan. Es ist möglich, dass ein Schadprogramm die Adresse geändert hat, bevor du sie eingefügt hast ...
Diese Bedrohung ist als CLIPPER-MALWARE bekannt – eine Art Schadsoftware, die die Zwischenablage des infizierten Geräts überwachen und manipulieren kann.
Und das ist keine bloße Theorie ...
CLIPPER-MALWARE: DU KOPIERST EINE KRYPTO-ADRESSE, ABER EIN PROGRAMM ÄNDERT SIE UNBEMERKT
Stell dir vor, du sendest Geld über $BTC , $ETC oder $USDT an eine Adresse, die du korrekt kopiert hast, bestätigst die Überweisung und stellst fest, dass das Geld in der Wallet eines Kriminellen gelandet ist.
Möglicherweise hast du dich beim Kopieren gar nicht vertan. Es ist möglich, dass ein Schadprogramm die Adresse geändert hat, bevor du sie eingefügt hast ...
Diese Bedrohung ist als CLIPPER-MALWARE bekannt – eine Art Schadsoftware, die die Zwischenablage des infizierten Geräts überwachen und manipulieren kann.
Und das ist keine bloße Theorie ...
1
67

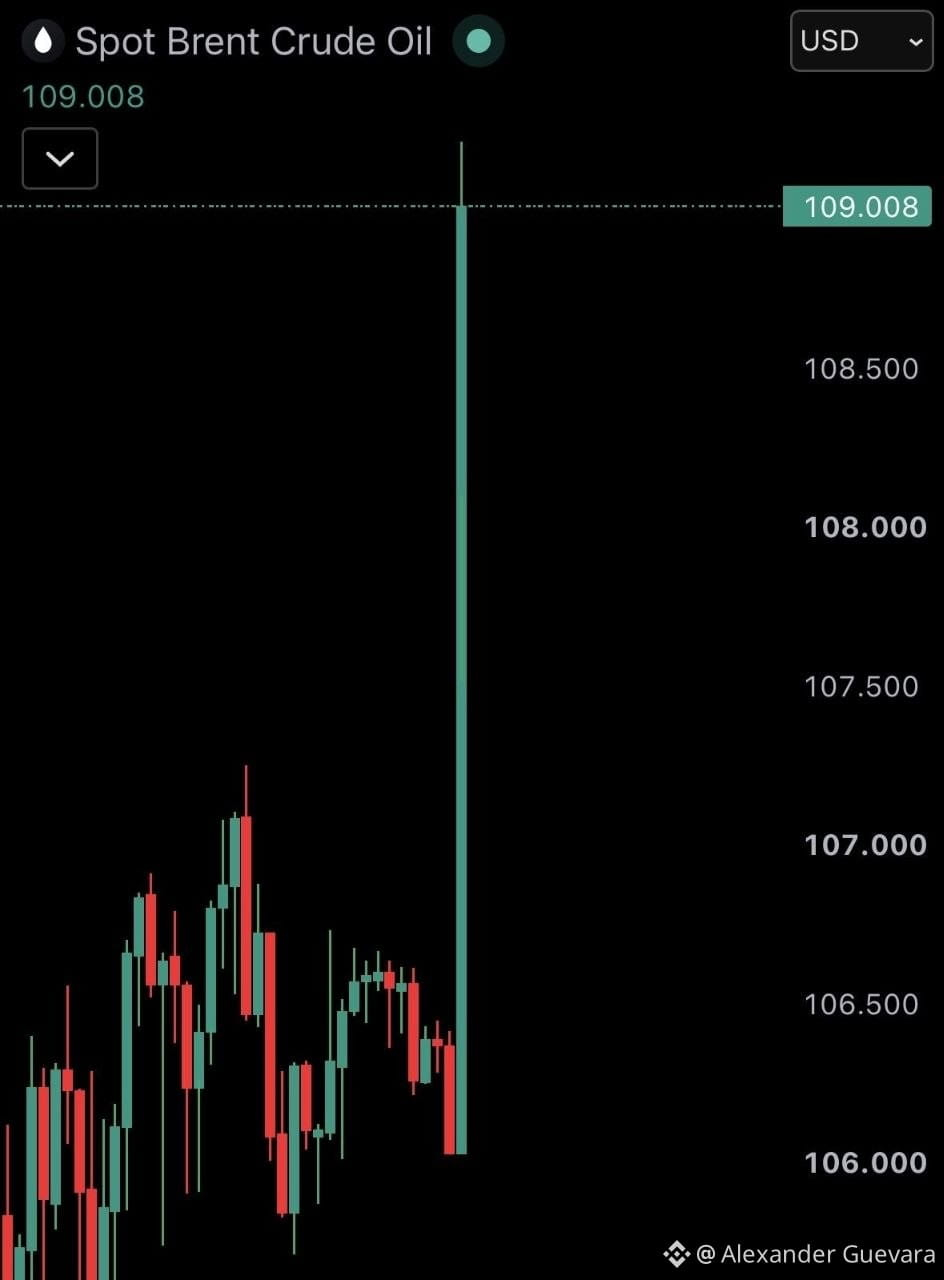
🛢️🔼Der Preis für Brent-Rohöl steigt beim Markteröffnung stark an, nachdem Saudi-Arabien nach einem Angriff eine wichtige Pipeline geschlossen hat.
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
🛢️🔼Der Preis für Brent-Rohöl steigt beim Markteröffnung stark an, nachdem Saudi-Arabien nach einem Angriff eine wichtige Pipeline geschlossen hat.
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
112
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedWatch
16.3M Aufrufe
39,156 Kommentare
2
#EarningsSeason
6.4M Aufrufe
31,876 Kommentare
3
#USMidtermElections
23,399 Aufrufe
505 Kommentare
4
#BitcoinDropsBelow$80K
17,866 Aufrufe
83 Kommentare
5
#比特币跌破8万美元
169,052 Aufrufe
97 Kommentare
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
183 Aufrufe
16 Kommentare
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
16,783 Aufrufe
431 Kommentare
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
637 Aufrufe
13 Kommentare
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,385 Aufrufe
24 Kommentare
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
13,961 Aufrufe
393 Kommentare