
#staysafu
staysafu
5.2M Aufrufe
28,450 Kommentare
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Hot
Zuletzt


Einführung in das fünfte Thema unseres Deep Dive zum Risikomanagement – #StaySAFU
Der Kryptobereich ist voll von Betrügereien, die Ihre Investitionen gefährden können, wie Phishing-Betrügereien, Rug Pulls, Pump-and-Dump-Schemata, falsche ICOs und mehr. Zu verstehen, wie man potenzielle Betrügereien erkennt und vermeidet, ist entscheidend für den Schutz Ihrer Vermögenswerte.
👉 Ihr Beitrag kann Folgendes enthalten:
• Teilen Sie Ihre persönlichen Erfahrungen mit Betrügereien, wie Sie damit umgegangen sind und welche wichtigen Lektionen Sie gelernt haben.
• Was sind die wichtigsten Warnsignale oder Anzeichen, auf die Sie achten?
• Teilen Sie alle Werkzeuge oder Ressourcen, die Sie verwenden, um Informationen zu überprüfen und Betrügereien zu vermeiden.
Beispiel für einen Beitrag - „Ich habe einmal eine E-Mail erhalten, die eine garantierte hohe Rendite auf einen weniger bekannten Krypto-Token anbot, was meine Verdachtsmomente weckte. Nach einiger Recherche stellte ich fest, dass er an keiner seriösen Börse gelistet war und keine glaubwürdige Unterstützung hatte. Tage später wurde das Projekt als Rug Pull entlarvt. Überprüfen Sie immer die verifizierbaren Informationen und vertrauen Sie Ihrem Instinkt! #StaySAFU "
📢 Erstellen Sie einen Beitrag mit #StaySAFU und teilen Sie Ihre Erkenntnisse, um Binance-Punkte zu verdienen! (Drücken Sie das „+“ auf der Startseite der App und klicken Sie auf das Aufgaben-Center)
Vollständige Kampagnendetails [here](https://www.binance.com/en/square/post/22460231593642).
Einführung in das fünfte Thema unseres Deep Dive zum Risikomanagement – #StaySAFU
Der Kryptobereich ist voll von Betrügereien, die Ihre Investitionen gefährden können, wie Phishing-Betrügereien, Rug Pulls, Pump-and-Dump-Schemata, falsche ICOs und mehr. Zu verstehen, wie man potenzielle Betrügereien erkennt und vermeidet, ist entscheidend für den Schutz Ihrer Vermögenswerte.
👉 Ihr Beitrag kann Folgendes enthalten:
• Teilen Sie Ihre persönlichen Erfahrungen mit Betrügereien, wie Sie damit umgegangen sind und welche wichtigen Lektionen Sie gelernt haben.
• Was sind die wichtigsten Warnsignale oder Anzeichen, auf die Sie achten?
• Teilen Sie alle Werkzeuge oder Ressourcen, die Sie verwenden, um Informationen zu überprüfen und Betrügereien zu vermeiden.
Beispiel für einen Beitrag - „Ich habe einmal eine E-Mail erhalten, die eine garantierte hohe Rendite auf einen weniger bekannten Krypto-Token anbot, was meine Verdachtsmomente weckte. Nach einiger Recherche stellte ich fest, dass er an keiner seriösen Börse gelistet war und keine glaubwürdige Unterstützung hatte. Tage später wurde das Projekt als Rug Pull entlarvt. Überprüfen Sie immer die verifizierbaren Informationen und vertrauen Sie Ihrem Instinkt! #StaySAFU "
📢 Erstellen Sie einen Beitrag mit #StaySAFU und teilen Sie Ihre Erkenntnisse, um Binance-Punkte zu verdienen! (Drücken Sie das „+“ auf der Startseite der App und klicken Sie auf das Aufgaben-Center)
Vollständige Kampagnendetails here.
Der Kryptobereich ist voll von Betrügereien, die Ihre Investitionen gefährden können, wie Phishing-Betrügereien, Rug Pulls, Pump-and-Dump-Schemata, falsche ICOs und mehr. Zu verstehen, wie man potenzielle Betrügereien erkennt und vermeidet, ist entscheidend für den Schutz Ihrer Vermögenswerte.
👉 Ihr Beitrag kann Folgendes enthalten:
• Teilen Sie Ihre persönlichen Erfahrungen mit Betrügereien, wie Sie damit umgegangen sind und welche wichtigen Lektionen Sie gelernt haben.
• Was sind die wichtigsten Warnsignale oder Anzeichen, auf die Sie achten?
• Teilen Sie alle Werkzeuge oder Ressourcen, die Sie verwenden, um Informationen zu überprüfen und Betrügereien zu vermeiden.
Beispiel für einen Beitrag - „Ich habe einmal eine E-Mail erhalten, die eine garantierte hohe Rendite auf einen weniger bekannten Krypto-Token anbot, was meine Verdachtsmomente weckte. Nach einiger Recherche stellte ich fest, dass er an keiner seriösen Börse gelistet war und keine glaubwürdige Unterstützung hatte. Tage später wurde das Projekt als Rug Pull entlarvt. Überprüfen Sie immer die verifizierbaren Informationen und vertrauen Sie Ihrem Instinkt! #StaySAFU "
📢 Erstellen Sie einen Beitrag mit #StaySAFU und teilen Sie Ihre Erkenntnisse, um Binance-Punkte zu verdienen! (Drücken Sie das „+“ auf der Startseite der App und klicken Sie auf das Aufgaben-Center)
Vollständige Kampagnendetails here.
49
53
203
65.5k

·
--
🚨 BETRUGSWARNUNG: Betrüger nutzen aktuelle Marktnachrichten aus, um deine Gelder zu stehlen.
Der offizielle Binance-Support wird dich NIEMALS zuerst per Direktnachricht kontaktieren und nach deinen privaten Schlüsseln, deiner Seed-Phrase oder deinem Passwort fragen. Bleib wachsam und pass auf dich auf! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
🚨 BETRUGSWARNUNG: Betrüger nutzen aktuelle Marktnachrichten aus, um deine Gelder zu stehlen.
Der offizielle Binance-Support wird dich NIEMALS zuerst per Direktnachricht kontaktieren und nach deinen privaten Schlüsseln, deiner Seed-Phrase oder deinem Passwort fragen. Bleib wachsam und pass auf dich auf! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
Der offizielle Binance-Support wird dich NIEMALS zuerst per Direktnachricht kontaktieren und nach deinen privaten Schlüsseln, deiner Seed-Phrase oder deinem Passwort fragen. Bleib wachsam und pass auf dich auf! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
142
·
--
🛡️ Absolute Transparenz und Rechenschaftspflicht! Während Kriminelle einen Angriff versuchten, setzten Binances schnelle Reaktion und die Zusage, Nutzervermögen aus internen Rücklagen abzusichern, einen neuen Goldstandard für die Branche.
ABER DENKT DARAN: Betrüger nutzen jetzt die Panik aus! Klickt niemals auf „Erstattungslinks“ und gebt keine persönlichen Daten weiter.
Bleibt sicher! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
🛡️ Absolute Transparenz und Rechenschaftspflicht! Während Kriminelle einen Angriff versuchten, setzten Binances schnelle Reaktion und die Zusage, Nutzervermögen aus internen Rücklagen abzusichern, einen neuen Goldstandard für die Branche.
ABER DENKT DARAN: Betrüger nutzen jetzt die Panik aus! Klickt niemals auf „Erstattungslinks“ und gebt keine persönlichen Daten weiter.
Bleibt sicher! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
ABER DENKT DARAN: Betrüger nutzen jetzt die Panik aus! Klickt niemals auf „Erstattungslinks“ und gebt keine persönlichen Daten weiter.
Bleibt sicher! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
156
·
--
Bullisch
Es war eine beängstigende Woche mit all den Hacks in der Kryptowelt. 😵💫
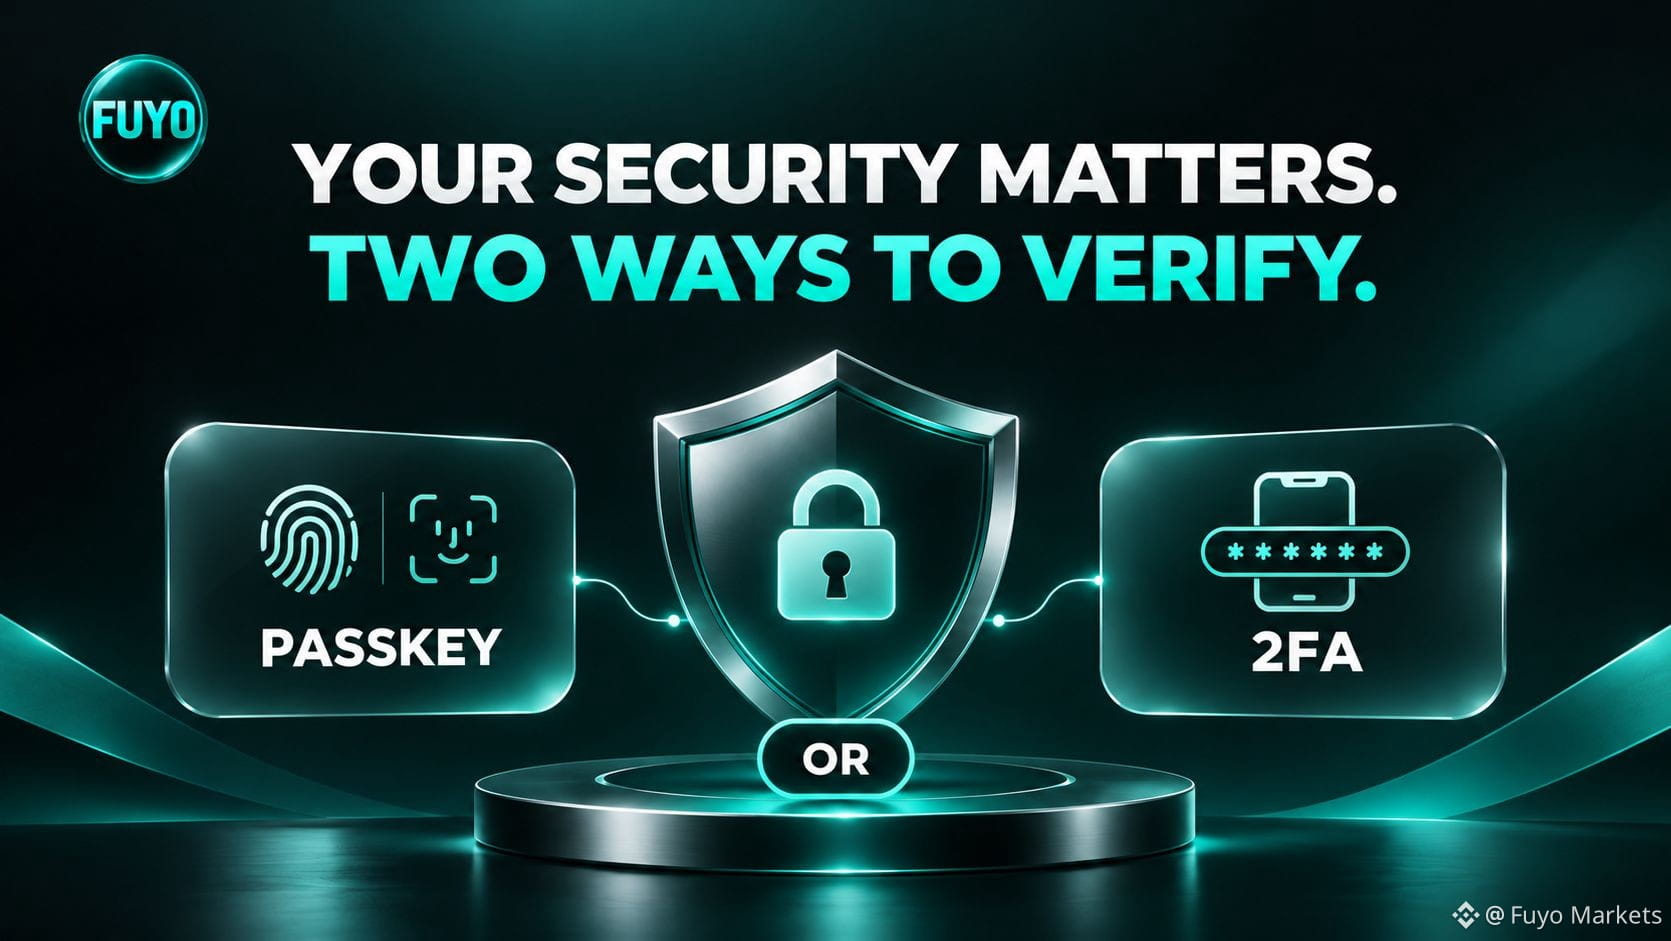
Letzte Woche haben wir die Passkey-Authentifizierung eingeführt, um deine Auszahlungen besser zu schützen. Jetzt kannst du dich auch für die Zwei-Faktor-Authentifizierung (2FA) über eine Authenticator-App entscheiden.
Deine Sicherheit ist uns wichtig, Fuyo-Familie. 💚
📖 So funktioniert der aktualisierte Auszahlungsprozess:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
Bleib da draußen safu! 🔐
#FuyoMarkets #STAYSAFU
Es war eine beängstigende Woche mit all den Hacks in der Kryptowelt. 😵💫
Letzte Woche haben wir die Passkey-Authentifizierung eingeführt, um deine Auszahlungen besser zu schützen. Jetzt kannst du dich auch für die Zwei-Faktor-Authentifizierung (2FA) über eine Authenticator-App entscheiden.
Deine Sicherheit ist uns wichtig, Fuyo-Familie. 💚
📖 So funktioniert der aktualisierte Auszahlungsprozess:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
Bleib da draußen safu! 🔐
#FuyoMarkets #STAYSAFU
Letzte Woche haben wir die Passkey-Authentifizierung eingeführt, um deine Auszahlungen besser zu schützen. Jetzt kannst du dich auch für die Zwei-Faktor-Authentifizierung (2FA) über eine Authenticator-App entscheiden.
Deine Sicherheit ist uns wichtig, Fuyo-Familie. 💚
📖 So funktioniert der aktualisierte Auszahlungsprozess:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
Bleib da draußen safu! 🔐
#FuyoMarkets #STAYSAFU
153
·
--
Bärisch
Hat der 6,3-Mrd.-$-Hack Binances Ruf beschädigt? Die Argumente dafür und dagegen 🌍
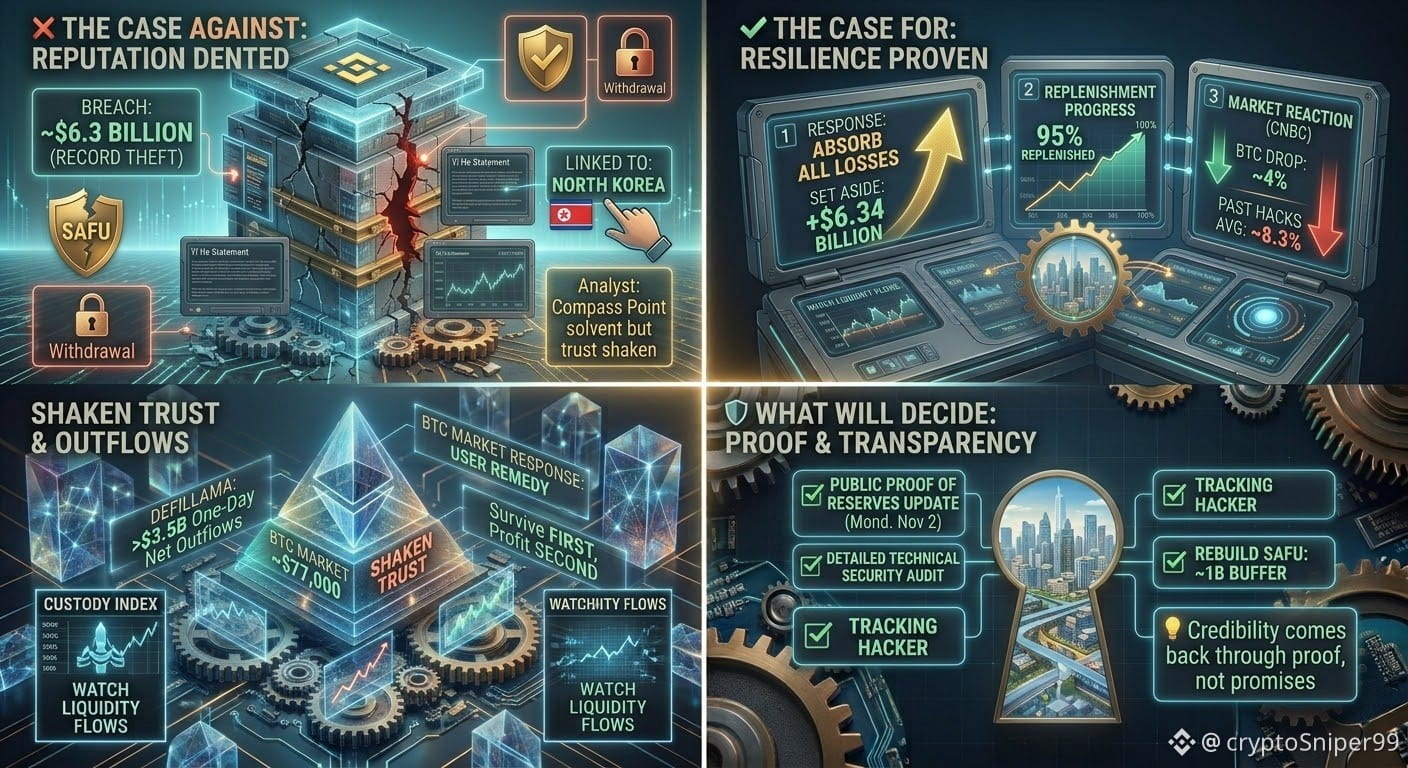
🌍 HAT BINANCE NACH DEM 6,3-MRD.-$-HACK SEINE GLAUBWÜRDIGKEIT VERLOREN?
Die ehrliche Antwort ist zwiespältig. Binances Ruf in Sachen Sicherheit hat einen echten Schaden genommen, doch die Reaktion des Unternehmens hat seinen Ruf für Widerstandsfähigkeit gestärkt.
❌ Die Argumente dagegen
🔓 Ein Einbruch dieses Ausmaßes, den Analysten und das FBI mit Nordkorea in Verbindung bringen, zeigt, dass selbst die größte Börse kompromittiert werden kann.
💸 Nachdem Auszahlungen wieder möglich waren, verzeichnete DefiLlama an einem Tag Nettoabflüsse von mehr als 3,5 Milliarden Dollar – ein erstes Zeichen für erschüttertes Vertrauen.
⚠️ Ein Cybersicherheitsprofessor sagte gegenüber CNBC, dass er sehr vorsichtig wäre, größere Summen auf einer Börse zu verwahren.
✅ Die Argumente dafür
💪 Binance erklärte, die Verluste selbst zu tragen, stellte 6,34 Milliarden Dollar zurück und hat inzwischen etwa 95 % der gestohlenen Vermögenswerte gedeckt.
📉 $BTC fiel nach der Meldung um etwa 4 % – deutlich weniger als der durchschnittliche Rückgang von 8,3 % nach früheren Börsen-Hacks, laut CNBC.
🏦 Analysten wie Compass Point erwarten, dass Binance zahlungsfähig bleibt und gleichzeitig die Nutzer entschädigt.
🔎 Was den Ausschlag geben wird
Glaubwürdigkeit gewinnt man durch Belege zurück, nicht durch Versprechen: mit einer Aktualisierung des Reservenachweises, einer transparenten Sicherheitsprüfung und stabilen Auszahlungen in den kommenden Wochen.
🛡️ Für Nutzer: Bewahrt auf jeder Börse nur so viel auf, wie ihr zum Handeln benötigt, und verwahrt langfristige Bestände selbst.
🎯 Fazit: Das Vertrauen ist beschädigt, aber nicht zerstört. Die nächsten Wochen werden zeigen, in welche Richtung es sich entwickelt.
#️⃣ Hashtags:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
Hat der 6,3-Mrd.-$-Hack Binances Ruf beschädigt? Die Argumente dafür und dagegen 🌍
🌍 HAT BINANCE NACH DEM 6,3-MRD.-$-HACK SEINE GLAUBWÜRDIGKEIT VERLOREN?
Die ehrliche Antwort ist zwiespältig. Binances Ruf in Sachen Sicherheit hat einen echten Schaden genommen, doch die Reaktion des Unternehmens hat seinen Ruf für Widerstandsfähigkeit gestärkt.
❌ Die Argumente dagegen
🔓 Ein Einbruch dieses Ausmaßes, den Analysten und das FBI mit Nordkorea in Verbindung bringen, zeigt, dass selbst die größte Börse kompromittiert werden kann.
💸 Nachdem Auszahlungen wieder möglich waren, verzeichnete DefiLlama an einem Tag Nettoabflüsse von mehr als 3,5 Milliarden Dollar – ein erstes Zeichen für erschüttertes Vertrauen.
⚠️ Ein Cybersicherheitsprofessor sagte gegenüber CNBC, dass er sehr vorsichtig wäre, größere Summen auf einer Börse zu verwahren.
✅ Die Argumente dafür
💪 Binance erklärte, die Verluste selbst zu tragen, stellte 6,34 Milliarden Dollar zurück und hat inzwischen etwa 95 % der gestohlenen Vermögenswerte gedeckt.
📉 $BTC fiel nach der Meldung um etwa 4 % – deutlich weniger als der durchschnittliche Rückgang von 8,3 % nach früheren Börsen-Hacks, laut CNBC.
🏦 Analysten wie Compass Point erwarten, dass Binance zahlungsfähig bleibt und gleichzeitig die Nutzer entschädigt.
🔎 Was den Ausschlag geben wird
Glaubwürdigkeit gewinnt man durch Belege zurück, nicht durch Versprechen: mit einer Aktualisierung des Reservenachweises, einer transparenten Sicherheitsprüfung und stabilen Auszahlungen in den kommenden Wochen.
🛡️ Für Nutzer: Bewahrt auf jeder Börse nur so viel auf, wie ihr zum Handeln benötigt, und verwahrt langfristige Bestände selbst.
🎯 Fazit: Das Vertrauen ist beschädigt, aber nicht zerstört. Die nächsten Wochen werden zeigen, in welche Richtung es sich entwickelt.
#️⃣ Hashtags:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
🌍 HAT BINANCE NACH DEM 6,3-MRD.-$-HACK SEINE GLAUBWÜRDIGKEIT VERLOREN?
Die ehrliche Antwort ist zwiespältig. Binances Ruf in Sachen Sicherheit hat einen echten Schaden genommen, doch die Reaktion des Unternehmens hat seinen Ruf für Widerstandsfähigkeit gestärkt.
❌ Die Argumente dagegen
🔓 Ein Einbruch dieses Ausmaßes, den Analysten und das FBI mit Nordkorea in Verbindung bringen, zeigt, dass selbst die größte Börse kompromittiert werden kann.
💸 Nachdem Auszahlungen wieder möglich waren, verzeichnete DefiLlama an einem Tag Nettoabflüsse von mehr als 3,5 Milliarden Dollar – ein erstes Zeichen für erschüttertes Vertrauen.
⚠️ Ein Cybersicherheitsprofessor sagte gegenüber CNBC, dass er sehr vorsichtig wäre, größere Summen auf einer Börse zu verwahren.
✅ Die Argumente dafür
💪 Binance erklärte, die Verluste selbst zu tragen, stellte 6,34 Milliarden Dollar zurück und hat inzwischen etwa 95 % der gestohlenen Vermögenswerte gedeckt.
📉 $BTC fiel nach der Meldung um etwa 4 % – deutlich weniger als der durchschnittliche Rückgang von 8,3 % nach früheren Börsen-Hacks, laut CNBC.
🏦 Analysten wie Compass Point erwarten, dass Binance zahlungsfähig bleibt und gleichzeitig die Nutzer entschädigt.
🔎 Was den Ausschlag geben wird
Glaubwürdigkeit gewinnt man durch Belege zurück, nicht durch Versprechen: mit einer Aktualisierung des Reservenachweises, einer transparenten Sicherheitsprüfung und stabilen Auszahlungen in den kommenden Wochen.
🛡️ Für Nutzer: Bewahrt auf jeder Börse nur so viel auf, wie ihr zum Handeln benötigt, und verwahrt langfristige Bestände selbst.
🎯 Fazit: Das Vertrauen ist beschädigt, aber nicht zerstört. Die nächsten Wochen werden zeigen, in welche Richtung es sich entwickelt.
#️⃣ Hashtags:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
Binance BiBi:
Working on it. Your reply is on the way.
2
91
·
--
Übersetzung ansehen
"Users Come First"- this is not just a promise, and BINANCE proved it... Thanks to BINANCE and CZ. 🙏 $BNB $BEAMX $G
{future}(BNBUSDT)
{future}(BEAMXUSDT)
{future}(GUSDT)
Binance's "User-First" commitment—and Changpeng Zhao's (CZ) long-standing philosophy regarding the Secure Asset Fund for Users (SAFU)—has frequently been a defining narrative for the exchange during security incidents.
#STAYSAFU #Binance
"Users Come First"- this is not just a promise, and BINANCE proved it... Thanks to BINANCE and CZ. 🙏 $BNB $BEAMX $G
Binance's "User-First" commitment—and Changpeng Zhao's (CZ) long-standing philosophy regarding the Secure Asset Fund for Users (SAFU)—has frequently been a defining narrative for the exchange during security incidents.
#STAYSAFU #Binance
Binance's "User-First" commitment—and Changpeng Zhao's (CZ) long-standing philosophy regarding the Secure Asset Fund for Users (SAFU)—has frequently been a defining narrative for the exchange during security incidents.
#STAYSAFU #Binance
1
628
🚨 BINANCE-SICHERHEITSALARM: FBI DEUTET AUF NORDKOREA HIN!
Die Kryptowelt steht erneut vor einer großen Sicherheitsmeldung, und diesmal steht Binance im Mittelpunkt.
Laut der gemeldeten Bestätigung des FBI war die mit Nordkorea verbundene Hackergruppe TraderTraitor dafür verantwortlich, bei einem Angriff um den 29. Oktober Kryptowährungen im Wert von mehr als 6,3 Milliarden US-Dollar zu stehlen.
Interessanterweise wird dieselbe Gruppe auch mit dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar in Verbindung gebracht. Das wirft ernste Fragen zur Cybersicherheit im gesamten Web3-Ökosystem auf.
Das FBI fordert zentralisierte Börsen und DeFi-Plattformen auf, identifizierte Hacker-Adressen zu sperren und weitere Bewegungen der gestohlenen Gelder zu verhindern.
Doch ein wichtiger Punkt: Binance sagt, dass seine Nutzer die finanzielle Last nicht tragen müssen. Berichten zufolge hat die Börse 90 % der Verluste übernommen und arbeitet daran, Auszahlungen am Sonntag wieder zu ermöglichen.
Meine Einschätzung: Dieser Vorfall erinnert uns daran, dass Sicherheit in der Kryptowelt unverzichtbar ist. Eine starke Infrastruktur, SAFU-Schutz, transparente Kommunikation und schnelles Handeln sind wichtiger denn je.
Vertrauen entsteht in den schwierigsten Momenten.
Bleibt informiert, schützt eure Vermögenswerte und geht bei der Sicherheit niemals Kompromisse ein. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
{future}(EVAAUSDT)
$POWR
{future}(POWRUSDT)
$AIOT
{future}(AIOTUSDT)
@eggtartcake_grape
@heyi
@sanmageshuai
@haoge666
🚨 BINANCE-SICHERHEITSALARM: FBI DEUTET AUF NORDKOREA HIN!
Die Kryptowelt steht erneut vor einer großen Sicherheitsmeldung, und diesmal steht Binance im Mittelpunkt.
Laut der gemeldeten Bestätigung des FBI war die mit Nordkorea verbundene Hackergruppe TraderTraitor dafür verantwortlich, bei einem Angriff um den 29. Oktober Kryptowährungen im Wert von mehr als 6,3 Milliarden US-Dollar zu stehlen.
Interessanterweise wird dieselbe Gruppe auch mit dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar in Verbindung gebracht. Das wirft ernste Fragen zur Cybersicherheit im gesamten Web3-Ökosystem auf.
Das FBI fordert zentralisierte Börsen und DeFi-Plattformen auf, identifizierte Hacker-Adressen zu sperren und weitere Bewegungen der gestohlenen Gelder zu verhindern.
Doch ein wichtiger Punkt: Binance sagt, dass seine Nutzer die finanzielle Last nicht tragen müssen. Berichten zufolge hat die Börse 90 % der Verluste übernommen und arbeitet daran, Auszahlungen am Sonntag wieder zu ermöglichen.
Meine Einschätzung: Dieser Vorfall erinnert uns daran, dass Sicherheit in der Kryptowelt unverzichtbar ist. Eine starke Infrastruktur, SAFU-Schutz, transparente Kommunikation und schnelles Handeln sind wichtiger denn je.
Vertrauen entsteht in den schwierigsten Momenten.
Bleibt informiert, schützt eure Vermögenswerte und geht bei der Sicherheit niemals Kompromisse ein. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
$POWR
$AIOT
@Eggtartcake
@Yi He
@三马哥
@交易员张张子
Die Kryptowelt steht erneut vor einer großen Sicherheitsmeldung, und diesmal steht Binance im Mittelpunkt.
Laut der gemeldeten Bestätigung des FBI war die mit Nordkorea verbundene Hackergruppe TraderTraitor dafür verantwortlich, bei einem Angriff um den 29. Oktober Kryptowährungen im Wert von mehr als 6,3 Milliarden US-Dollar zu stehlen.
Interessanterweise wird dieselbe Gruppe auch mit dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar in Verbindung gebracht. Das wirft ernste Fragen zur Cybersicherheit im gesamten Web3-Ökosystem auf.
Das FBI fordert zentralisierte Börsen und DeFi-Plattformen auf, identifizierte Hacker-Adressen zu sperren und weitere Bewegungen der gestohlenen Gelder zu verhindern.
Doch ein wichtiger Punkt: Binance sagt, dass seine Nutzer die finanzielle Last nicht tragen müssen. Berichten zufolge hat die Börse 90 % der Verluste übernommen und arbeitet daran, Auszahlungen am Sonntag wieder zu ermöglichen.
Meine Einschätzung: Dieser Vorfall erinnert uns daran, dass Sicherheit in der Kryptowelt unverzichtbar ist. Eine starke Infrastruktur, SAFU-Schutz, transparente Kommunikation und schnelles Handeln sind wichtiger denn je.
Vertrauen entsteht in den schwierigsten Momenten.
Bleibt informiert, schützt eure Vermögenswerte und geht bei der Sicherheit niemals Kompromisse ein. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
$POWR
$AIOT
@Eggtartcake
@Yi He
@三马哥
@交易员张张子
1
508

·
--
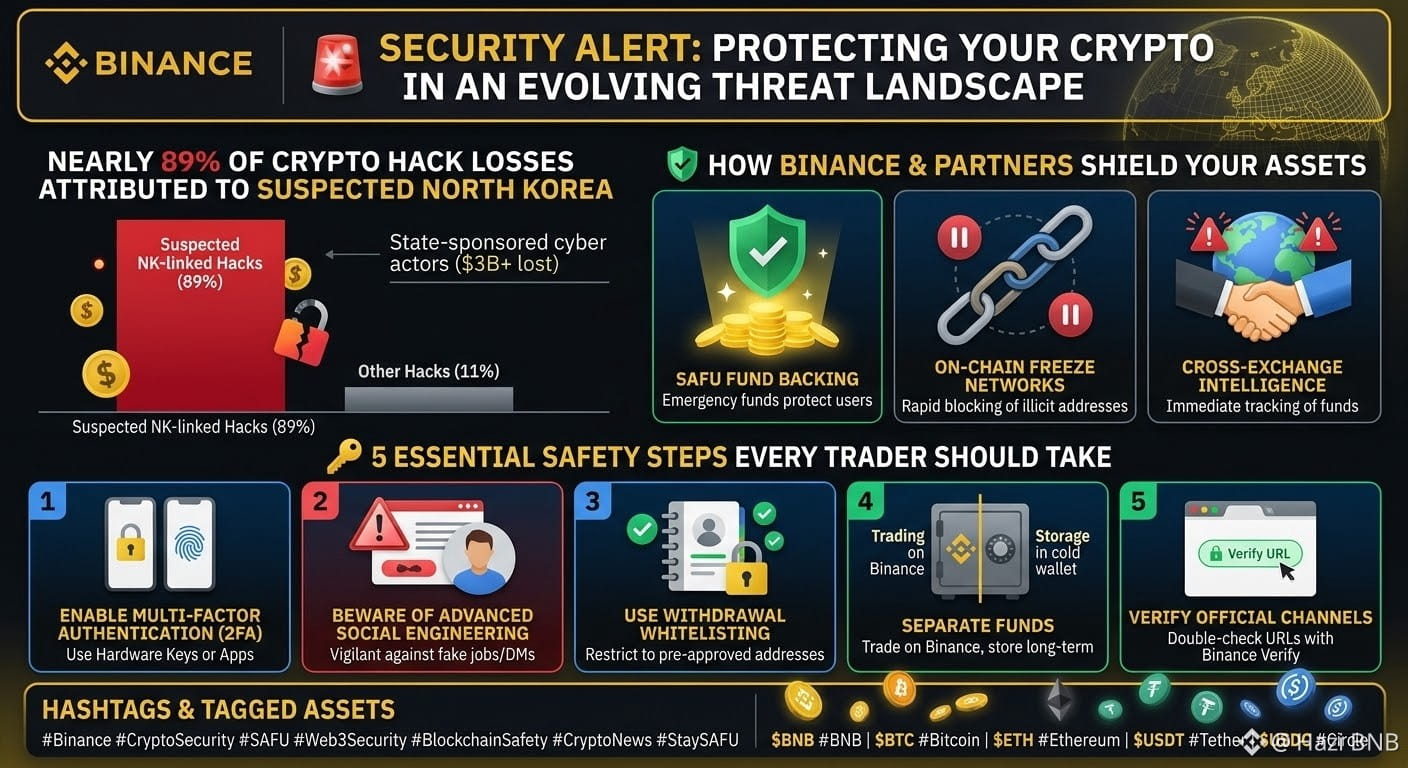
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
🚨 SICHERHEITSWARNUNG: Schütze deine Kryptowährungen in einer sich ständig wandelnden Bedrohungslandschaft 🚨
Aktuelle Berichte zur Blockchain-Analyse zeigen, dass staatlich unterstützte Cyberakteure – insbesondere Nordkoreas TraderTraitor und die Lazarus Group – für fast 89 % der weltweiten Verluste durch Kryptohacks verantwortlich sind.
Da die Methoden von Angreifern immer komplexer werden, hat der Schutz von Geldern und die operative Sicherheit (OpSec) für uns höchste Priorität.
🛡️ So schützen Binance und Partner deine Vermögenswerte
🔒 Absicherung durch den SAFU-Fonds: Nutzergelder sind durch Notfall-Sicherheitsprotokolle und Versicherungsmechanismen geschützt.
⚡ On-Chain-Netzwerke zum Einfrieren von Geldern: Die Zusammenarbeit in Echtzeit mit großen Emittenten und Strafverfolgungsbehörden ermöglicht das schnelle Einfrieren verdächtiger Adressen.
🤝 Informationsaustausch zwischen Börsen: Die sofortige Nachverfolgung über Bridge-Protokolle mithilfe von Echtzeitwarnungen verhindert die illegale Verschiebung von Geldern.
🔑 5 wichtige Sicherheitsmaßnahmen für alle Trader
Aktiviere die Multi-Faktor-Authentifizierung (2FA): Verwende immer Hardware-Sicherheitsschlüssel (YubiKey) oder Authenticator-Apps – vermeide 2FA per SMS.
Vorsicht vor ausgefeiltem Social Engineering: Sei wachsam bei gefälschten Stellenangeboten, unerwarteten Software-Downloads oder böswilligen Direktnachrichten.
Verwende eine Whitelist für Auszahlungen: Beschränke ausgehende Auszahlungen ausschließlich auf vorab genehmigte Adressen.
Trenne deine Gelder: Halte deine täglich gehandelten Vermögenswerte auf Binance und bewahre langfristige Bestände in Cold Storage auf.
Überprüfe offizielle Kanäle: Kontrolliere URLs und Mitteilungen immer noch einmal mit Binance Verify.
Hashtags und markierte Assets
Hashtags:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
🚨 SICHERHEITSWARNUNG: Schütze deine Kryptowährungen in einer sich ständig wandelnden Bedrohungslandschaft 🚨
Aktuelle Berichte zur Blockchain-Analyse zeigen, dass staatlich unterstützte Cyberakteure – insbesondere Nordkoreas TraderTraitor und die Lazarus Group – für fast 89 % der weltweiten Verluste durch Kryptohacks verantwortlich sind.
Da die Methoden von Angreifern immer komplexer werden, hat der Schutz von Geldern und die operative Sicherheit (OpSec) für uns höchste Priorität.
🛡️ So schützen Binance und Partner deine Vermögenswerte
🔒 Absicherung durch den SAFU-Fonds: Nutzergelder sind durch Notfall-Sicherheitsprotokolle und Versicherungsmechanismen geschützt.
⚡ On-Chain-Netzwerke zum Einfrieren von Geldern: Die Zusammenarbeit in Echtzeit mit großen Emittenten und Strafverfolgungsbehörden ermöglicht das schnelle Einfrieren verdächtiger Adressen.
🤝 Informationsaustausch zwischen Börsen: Die sofortige Nachverfolgung über Bridge-Protokolle mithilfe von Echtzeitwarnungen verhindert die illegale Verschiebung von Geldern.
🔑 5 wichtige Sicherheitsmaßnahmen für alle Trader
Aktiviere die Multi-Faktor-Authentifizierung (2FA): Verwende immer Hardware-Sicherheitsschlüssel (YubiKey) oder Authenticator-Apps – vermeide 2FA per SMS.
Vorsicht vor ausgefeiltem Social Engineering: Sei wachsam bei gefälschten Stellenangeboten, unerwarteten Software-Downloads oder böswilligen Direktnachrichten.
Verwende eine Whitelist für Auszahlungen: Beschränke ausgehende Auszahlungen ausschließlich auf vorab genehmigte Adressen.
Trenne deine Gelder: Halte deine täglich gehandelten Vermögenswerte auf Binance und bewahre langfristige Bestände in Cold Storage auf.
Überprüfe offizielle Kanäle: Kontrolliere URLs und Mitteilungen immer noch einmal mit Binance Verify.
Hashtags und markierte Assets
Hashtags:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
🚨 SICHERHEITSWARNUNG: Schütze deine Kryptowährungen in einer sich ständig wandelnden Bedrohungslandschaft 🚨
Aktuelle Berichte zur Blockchain-Analyse zeigen, dass staatlich unterstützte Cyberakteure – insbesondere Nordkoreas TraderTraitor und die Lazarus Group – für fast 89 % der weltweiten Verluste durch Kryptohacks verantwortlich sind.
Da die Methoden von Angreifern immer komplexer werden, hat der Schutz von Geldern und die operative Sicherheit (OpSec) für uns höchste Priorität.
🛡️ So schützen Binance und Partner deine Vermögenswerte
🔒 Absicherung durch den SAFU-Fonds: Nutzergelder sind durch Notfall-Sicherheitsprotokolle und Versicherungsmechanismen geschützt.
⚡ On-Chain-Netzwerke zum Einfrieren von Geldern: Die Zusammenarbeit in Echtzeit mit großen Emittenten und Strafverfolgungsbehörden ermöglicht das schnelle Einfrieren verdächtiger Adressen.
🤝 Informationsaustausch zwischen Börsen: Die sofortige Nachverfolgung über Bridge-Protokolle mithilfe von Echtzeitwarnungen verhindert die illegale Verschiebung von Geldern.
🔑 5 wichtige Sicherheitsmaßnahmen für alle Trader
Aktiviere die Multi-Faktor-Authentifizierung (2FA): Verwende immer Hardware-Sicherheitsschlüssel (YubiKey) oder Authenticator-Apps – vermeide 2FA per SMS.
Vorsicht vor ausgefeiltem Social Engineering: Sei wachsam bei gefälschten Stellenangeboten, unerwarteten Software-Downloads oder böswilligen Direktnachrichten.
Verwende eine Whitelist für Auszahlungen: Beschränke ausgehende Auszahlungen ausschließlich auf vorab genehmigte Adressen.
Trenne deine Gelder: Halte deine täglich gehandelten Vermögenswerte auf Binance und bewahre langfristige Bestände in Cold Storage auf.
Überprüfe offizielle Kanäle: Kontrolliere URLs und Mitteilungen immer noch einmal mit Binance Verify.
Hashtags und markierte Assets
Hashtags:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
1
143
🏆 Binance ist #1 aus gutem Grund die Nummer eins. Und letzte Nacht hat es bewiesen.
Die größte Kryptobörse der Welt wurde Opfer eines schweren Sicherheitsangriffs.
Die meisten Plattformen würden schweigen, die Reaktion hinauszögern oder anderen die Schuld geben.
Binance tat das Gegenteil und stellte sich vor Millionen von Nutzern.
Die Botschaft war von Anfang an klar: „Binance wird alle Verluste übernehmen.“ 💛
⚡ Von der ersten Minute an entschlossen
Kein Schweigen und keine Ausreden. Binance bestätigte den Vorfall umgehend.
Ein- und Auszahlungen wurden sofort pausiert, um die Gelder der Nutzer zu schützen 🔒
Dann wurden die ersten Erkenntnisse der Untersuchung Schritt für Schritt öffentlich gemacht.
🚀 Schnelle, entschlossene Führung
Binance fror gemeinsam mit Tether, Circle, Strafverfolgungsbehörden und On-Chain-Analysten Gelder ein.
Innerhalb weniger Stunden wurden etwa 3 Milliarden US-Dollar eingefroren, und die Summe stieg weiter 📈
💰 Die Rückerstattung ist real und nicht nur ein Versprechen
Über 6,34 Milliarden US-Dollar wurden bereitgestellt, davon 5 Milliarden US-Dollar in genau den gestohlenen Token – eins zu eins.
Die Rückerstattung an die Nutzer hat bereits begonnen ✅ Einzahlungen sind wieder möglich, und Auszahlungen sollen innerhalb von etwa 48 Stunden wieder aufgenommen werden.
🔥 Was sagt uns das also?
Eine Krise zeigt, wer man ist, wenn etwas schiefläuft.
Binance übernahm die volle Verantwortung, handelte schnell und stellte die Nutzer an erste Stelle.
Deshalb ist Binance die Nummer 1 und deshalb vertrauen wir dem Unternehmen.
Weiter aufbauen ✌️ #Binance #SAFU #StaySAFU
🏆 Binance ist #1 aus gutem Grund die Nummer eins. Und letzte Nacht hat es bewiesen.
Die größte Kryptobörse der Welt wurde Opfer eines schweren Sicherheitsangriffs.
Die meisten Plattformen würden schweigen, die Reaktion hinauszögern oder anderen die Schuld geben.
Binance tat das Gegenteil und stellte sich vor Millionen von Nutzern.
Die Botschaft war von Anfang an klar: „Binance wird alle Verluste übernehmen.“ 💛
⚡ Von der ersten Minute an entschlossen
Kein Schweigen und keine Ausreden. Binance bestätigte den Vorfall umgehend.
Ein- und Auszahlungen wurden sofort pausiert, um die Gelder der Nutzer zu schützen 🔒
Dann wurden die ersten Erkenntnisse der Untersuchung Schritt für Schritt öffentlich gemacht.
🚀 Schnelle, entschlossene Führung
Binance fror gemeinsam mit Tether, Circle, Strafverfolgungsbehörden und On-Chain-Analysten Gelder ein.
Innerhalb weniger Stunden wurden etwa 3 Milliarden US-Dollar eingefroren, und die Summe stieg weiter 📈
💰 Die Rückerstattung ist real und nicht nur ein Versprechen
Über 6,34 Milliarden US-Dollar wurden bereitgestellt, davon 5 Milliarden US-Dollar in genau den gestohlenen Token – eins zu eins.
Die Rückerstattung an die Nutzer hat bereits begonnen ✅ Einzahlungen sind wieder möglich, und Auszahlungen sollen innerhalb von etwa 48 Stunden wieder aufgenommen werden.
🔥 Was sagt uns das also?
Eine Krise zeigt, wer man ist, wenn etwas schiefläuft.
Binance übernahm die volle Verantwortung, handelte schnell und stellte die Nutzer an erste Stelle.
Deshalb ist Binance die Nummer 1 und deshalb vertrauen wir dem Unternehmen.
Weiter aufbauen ✌️ #Binance #SAFU #StaySAFU
Die größte Kryptobörse der Welt wurde Opfer eines schweren Sicherheitsangriffs.
Die meisten Plattformen würden schweigen, die Reaktion hinauszögern oder anderen die Schuld geben.
Binance tat das Gegenteil und stellte sich vor Millionen von Nutzern.
Die Botschaft war von Anfang an klar: „Binance wird alle Verluste übernehmen.“ 💛
⚡ Von der ersten Minute an entschlossen
Kein Schweigen und keine Ausreden. Binance bestätigte den Vorfall umgehend.
Ein- und Auszahlungen wurden sofort pausiert, um die Gelder der Nutzer zu schützen 🔒
Dann wurden die ersten Erkenntnisse der Untersuchung Schritt für Schritt öffentlich gemacht.
🚀 Schnelle, entschlossene Führung
Binance fror gemeinsam mit Tether, Circle, Strafverfolgungsbehörden und On-Chain-Analysten Gelder ein.
Innerhalb weniger Stunden wurden etwa 3 Milliarden US-Dollar eingefroren, und die Summe stieg weiter 📈
💰 Die Rückerstattung ist real und nicht nur ein Versprechen
Über 6,34 Milliarden US-Dollar wurden bereitgestellt, davon 5 Milliarden US-Dollar in genau den gestohlenen Token – eins zu eins.
Die Rückerstattung an die Nutzer hat bereits begonnen ✅ Einzahlungen sind wieder möglich, und Auszahlungen sollen innerhalb von etwa 48 Stunden wieder aufgenommen werden.
🔥 Was sagt uns das also?
Eine Krise zeigt, wer man ist, wenn etwas schiefläuft.
Binance übernahm die volle Verantwortung, handelte schnell und stellte die Nutzer an erste Stelle.
Deshalb ist Binance die Nummer 1 und deshalb vertrauen wir dem Unternehmen.
Weiter aufbauen ✌️ #Binance #SAFU #StaySAFU
xRAMAD:
👏👏
1
2
6
2.8k
Sicherheitsvorfall bei Binance: Das Gesamtbild 🔶
Heute gibt es viel Aufregung, also kehren wir zu den Fakten zurück 👇
Was ist passiert
Ein Angreifer verschaffte sich über den kompromittierten Laptop eines Ingenieurs Zugang und veranlasste nicht autorisierte Auszahlungen. Es wurden keine privaten Wallet-Schlüssel offengelegt. Das Kernsystem blieb geschützt.
Wie Binance reagiert hat
🔸 Milliarden schnell eingefroren: Innerhalb weniger Stunden wurden rund 3 Mrd. US-Dollar on-chain gesperrt
🔸 100 % abgedeckt: Alle Verluste der Nutzer wurden durch SAFU und Unternehmensmittel ausgeglichen
🔸 Einzahlungen möglich: Der Betrieb läuft normal
🔸 Auszahlungen: Für ein Sicherheitsupgrade pausiert; voraussichtlich innerhalb von etwa 48 Stunden wieder verfügbar
Warum das die Stärke von Binance zeigt 💪
🔸 Geschwindigkeit: Nur sehr wenige Plattformen können innerhalb weniger Stunden Milliarden einfrieren.
🔸 Umfang: Nur sehr wenige können einen solchen Schlag verkraften und die Nutzer noch am selben Tag vollständig entschädigen.
🔸 SAFU: Vor Jahren zum Schutz der Nutzer eingerichtet, nicht fürs Marketing. Genau für solche Momente wurde der Fonds geschaffen.
🔸 Transparenz: Updates wurden Schritt für Schritt offen über offizielle Kanäle veröffentlicht.
Die entscheidende Frage
Es geht nicht darum: „Wird jemals etwas passieren?“ Jedes System auf der Welt wird auf die Probe gestellt.
Sondern: „Wer schützt die Nutzer, wenn es passiert?“ 👀
Die Antwort ist on-chain und öffentlich einsehbar.
Dein Beitrag
🔸 Folge ausschließlich den offiziellen Binance-Mitteilungen
🔸 Ignoriere Direktnachrichten, deren Absender behaupten, zum Binance-Support zu gehören
Nutzer zuerst. Immer 💛
Weiter aufbauen ✌️
$BNB #Binance #SAFU #StaySAFU
Sicherheitsvorfall bei Binance: Das Gesamtbild 🔶
Heute gibt es viel Aufregung, also kehren wir zu den Fakten zurück 👇
Was ist passiert
Ein Angreifer verschaffte sich über den kompromittierten Laptop eines Ingenieurs Zugang und veranlasste nicht autorisierte Auszahlungen. Es wurden keine privaten Wallet-Schlüssel offengelegt. Das Kernsystem blieb geschützt.
Wie Binance reagiert hat
🔸 Milliarden schnell eingefroren: Innerhalb weniger Stunden wurden rund 3 Mrd. US-Dollar on-chain gesperrt
🔸 100 % abgedeckt: Alle Verluste der Nutzer wurden durch SAFU und Unternehmensmittel ausgeglichen
🔸 Einzahlungen möglich: Der Betrieb läuft normal
🔸 Auszahlungen: Für ein Sicherheitsupgrade pausiert; voraussichtlich innerhalb von etwa 48 Stunden wieder verfügbar
Warum das die Stärke von Binance zeigt 💪
🔸 Geschwindigkeit: Nur sehr wenige Plattformen können innerhalb weniger Stunden Milliarden einfrieren.
🔸 Umfang: Nur sehr wenige können einen solchen Schlag verkraften und die Nutzer noch am selben Tag vollständig entschädigen.
🔸 SAFU: Vor Jahren zum Schutz der Nutzer eingerichtet, nicht fürs Marketing. Genau für solche Momente wurde der Fonds geschaffen.
🔸 Transparenz: Updates wurden Schritt für Schritt offen über offizielle Kanäle veröffentlicht.
Die entscheidende Frage
Es geht nicht darum: „Wird jemals etwas passieren?“ Jedes System auf der Welt wird auf die Probe gestellt.
Sondern: „Wer schützt die Nutzer, wenn es passiert?“ 👀
Die Antwort ist on-chain und öffentlich einsehbar.
Dein Beitrag
🔸 Folge ausschließlich den offiziellen Binance-Mitteilungen
🔸 Ignoriere Direktnachrichten, deren Absender behaupten, zum Binance-Support zu gehören
Nutzer zuerst. Immer 💛
Weiter aufbauen ✌️
$BNB #Binance #SAFU #StaySAFU
Heute gibt es viel Aufregung, also kehren wir zu den Fakten zurück 👇
Was ist passiert
Ein Angreifer verschaffte sich über den kompromittierten Laptop eines Ingenieurs Zugang und veranlasste nicht autorisierte Auszahlungen. Es wurden keine privaten Wallet-Schlüssel offengelegt. Das Kernsystem blieb geschützt.
Wie Binance reagiert hat
🔸 Milliarden schnell eingefroren: Innerhalb weniger Stunden wurden rund 3 Mrd. US-Dollar on-chain gesperrt
🔸 100 % abgedeckt: Alle Verluste der Nutzer wurden durch SAFU und Unternehmensmittel ausgeglichen
🔸 Einzahlungen möglich: Der Betrieb läuft normal
🔸 Auszahlungen: Für ein Sicherheitsupgrade pausiert; voraussichtlich innerhalb von etwa 48 Stunden wieder verfügbar
Warum das die Stärke von Binance zeigt 💪
🔸 Geschwindigkeit: Nur sehr wenige Plattformen können innerhalb weniger Stunden Milliarden einfrieren.
🔸 Umfang: Nur sehr wenige können einen solchen Schlag verkraften und die Nutzer noch am selben Tag vollständig entschädigen.
🔸 SAFU: Vor Jahren zum Schutz der Nutzer eingerichtet, nicht fürs Marketing. Genau für solche Momente wurde der Fonds geschaffen.
🔸 Transparenz: Updates wurden Schritt für Schritt offen über offizielle Kanäle veröffentlicht.
Die entscheidende Frage
Es geht nicht darum: „Wird jemals etwas passieren?“ Jedes System auf der Welt wird auf die Probe gestellt.
Sondern: „Wer schützt die Nutzer, wenn es passiert?“ 👀
Die Antwort ist on-chain und öffentlich einsehbar.
Dein Beitrag
🔸 Folge ausschließlich den offiziellen Binance-Mitteilungen
🔸 Ignoriere Direktnachrichten, deren Absender behaupten, zum Binance-Support zu gehören
Nutzer zuerst. Immer 💛
Weiter aufbauen ✌️
$BNB #Binance #SAFU #StaySAFU
FEDAT - sport digital assets marketplace:
Привет Друг! Буду рад взаимной подписки🤝👍
4
9
4.9k
·
--
🚨 Binance-Sicherheitsvorfall: Was Nutzer wissen müssen
Binance arbeitet derzeit an der Bewältigung eines schwerwiegenden Sicherheitsvorfalls. Laut dem jüngsten offiziellen Update wird der Schaden auf etwa 6,3 Milliarden US-Dollar geschätzt.
Als jemand, der das Binance-Ökosystem wirklich schätzt und daran glaubt, beunruhigen mich solche Nachrichten. Dennoch hoffe ich, dass das Team mit Transparenz und Professionalität mit dieser Situation umgehen wird.
Hier sind die wichtigsten aktuellen Informationen:
→ Der geschätzte Gesamtschaden beläuft sich auf etwa 6,3 Milliarden US-Dollar
→ Betroffene Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar wurden on-chain eingefroren
→ Erste Untersuchungsergebnisse deuten darauf hin, dass möglicherweise der Laptop eines kompromittierten DevOps-Ingenieurs beteiligt war
→ Binance zufolge gibt es keine Hinweise darauf, dass private Wallet-Schlüssel offengelegt wurden
→ Binance hat zugesagt, alle Verluste aus dem SAFU-Fonds und Unternehmensmitteln zu decken
⚠️ Was sollten Nutzer tun?
→ Verdächtige Links und inoffizielle Nachrichten vom Binance-Support meiden
→ Niemals Einmalpasswörter, Passwörter, API-Schlüssel oder die Seed-Phrase der Wallet weitergeben
→ Für verifizierte Updates den offiziellen Ankündigungen von Binance folgen
Ich habe stets geschätzt, was Binance zum Krypto-Ökosystem beigetragen hat, und hoffe aufrichtig, dass die Plattform gestärkt aus dieser Situation hervorgeht.
Herausforderungen kommen und gehen, aber mein Respekt und meine Verbundenheit mit der Binance-Community bleiben stark 💛
Bleiben wir informiert, passen wir auf uns auf und setzen wir uns für Transparenz ein.
#Binance #StaySAFU @heyi @CZ @richardteng
🚨 Binance-Sicherheitsvorfall: Was Nutzer wissen müssen
Binance arbeitet derzeit an der Bewältigung eines schwerwiegenden Sicherheitsvorfalls. Laut dem jüngsten offiziellen Update wird der Schaden auf etwa 6,3 Milliarden US-Dollar geschätzt.
Als jemand, der das Binance-Ökosystem wirklich schätzt und daran glaubt, beunruhigen mich solche Nachrichten. Dennoch hoffe ich, dass das Team mit Transparenz und Professionalität mit dieser Situation umgehen wird.
Hier sind die wichtigsten aktuellen Informationen:
→ Der geschätzte Gesamtschaden beläuft sich auf etwa 6,3 Milliarden US-Dollar
→ Betroffene Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar wurden on-chain eingefroren
→ Erste Untersuchungsergebnisse deuten darauf hin, dass möglicherweise der Laptop eines kompromittierten DevOps-Ingenieurs beteiligt war
→ Binance zufolge gibt es keine Hinweise darauf, dass private Wallet-Schlüssel offengelegt wurden
→ Binance hat zugesagt, alle Verluste aus dem SAFU-Fonds und Unternehmensmitteln zu decken
⚠️ Was sollten Nutzer tun?
→ Verdächtige Links und inoffizielle Nachrichten vom Binance-Support meiden
→ Niemals Einmalpasswörter, Passwörter, API-Schlüssel oder die Seed-Phrase der Wallet weitergeben
→ Für verifizierte Updates den offiziellen Ankündigungen von Binance folgen
Ich habe stets geschätzt, was Binance zum Krypto-Ökosystem beigetragen hat, und hoffe aufrichtig, dass die Plattform gestärkt aus dieser Situation hervorgeht.
Herausforderungen kommen und gehen, aber mein Respekt und meine Verbundenheit mit der Binance-Community bleiben stark 💛
Bleiben wir informiert, passen wir auf uns auf und setzen wir uns für Transparenz ein.
#Binance #StaySAFU @Yi He @CZ @Richard Teng
Binance arbeitet derzeit an der Bewältigung eines schwerwiegenden Sicherheitsvorfalls. Laut dem jüngsten offiziellen Update wird der Schaden auf etwa 6,3 Milliarden US-Dollar geschätzt.
Als jemand, der das Binance-Ökosystem wirklich schätzt und daran glaubt, beunruhigen mich solche Nachrichten. Dennoch hoffe ich, dass das Team mit Transparenz und Professionalität mit dieser Situation umgehen wird.
Hier sind die wichtigsten aktuellen Informationen:
→ Der geschätzte Gesamtschaden beläuft sich auf etwa 6,3 Milliarden US-Dollar
→ Betroffene Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar wurden on-chain eingefroren
→ Erste Untersuchungsergebnisse deuten darauf hin, dass möglicherweise der Laptop eines kompromittierten DevOps-Ingenieurs beteiligt war
→ Binance zufolge gibt es keine Hinweise darauf, dass private Wallet-Schlüssel offengelegt wurden
→ Binance hat zugesagt, alle Verluste aus dem SAFU-Fonds und Unternehmensmitteln zu decken
⚠️ Was sollten Nutzer tun?
→ Verdächtige Links und inoffizielle Nachrichten vom Binance-Support meiden
→ Niemals Einmalpasswörter, Passwörter, API-Schlüssel oder die Seed-Phrase der Wallet weitergeben
→ Für verifizierte Updates den offiziellen Ankündigungen von Binance folgen
Ich habe stets geschätzt, was Binance zum Krypto-Ökosystem beigetragen hat, und hoffe aufrichtig, dass die Plattform gestärkt aus dieser Situation hervorgeht.
Herausforderungen kommen und gehen, aber mein Respekt und meine Verbundenheit mit der Binance-Community bleiben stark 💛
Bleiben wir informiert, passen wir auf uns auf und setzen wir uns für Transparenz ein.
#Binance #StaySAFU @Yi He @CZ @Richard Teng
2
745
🚨 Genau deshalb sollten Auszahlungen nach einer Sicherheitsverletzung nicht weiterhin möglich sein. Solche Maßnahmen sind völlig normal und notwendig.
Denk darüber nach: Wenn Auszahlungen weiterhin möglich sind, könnten Hacker die Situation möglicherweise ausnutzen, um ebenfalls Gelder abzuziehen.
Auszahlungen vorübergehend auszusetzen, ist in erster Linie eine Sicherheitsmaßnahme, die Nutzer schützen und die verbleibenden Gelder sichern soll – kein Hinweis darauf, dass der Plattform die Liquidität ausgegangen ist.
Deine Gelder sind sicher. Hab Geduld, bleib ruhig und lass dich nicht von FUD oder irreführenden Darstellungen täuschen.
In solchen Situationen muss die Sicherheit immer an erster Stelle stehen.
Konzentriere dich weiterhin auf den Aufbau und ignoriere das FUD!
Ich möchte weitere Sicherheitstipps von @CZ erfahren!
#STAYSAFU
🚨 Genau deshalb sollten Auszahlungen nach einer Sicherheitsverletzung nicht weiterhin möglich sein. Solche Maßnahmen sind völlig normal und notwendig.
Denk darüber nach: Wenn Auszahlungen weiterhin möglich sind, könnten Hacker die Situation möglicherweise ausnutzen, um ebenfalls Gelder abzuziehen.
Auszahlungen vorübergehend auszusetzen, ist in erster Linie eine Sicherheitsmaßnahme, die Nutzer schützen und die verbleibenden Gelder sichern soll – kein Hinweis darauf, dass der Plattform die Liquidität ausgegangen ist.
Deine Gelder sind sicher. Hab Geduld, bleib ruhig und lass dich nicht von FUD oder irreführenden Darstellungen täuschen.
In solchen Situationen muss die Sicherheit immer an erster Stelle stehen.
Konzentriere dich weiterhin auf den Aufbau und ignoriere das FUD!
Ich möchte weitere Sicherheitstipps von @CZ erfahren!
#STAYSAFU
Denk darüber nach: Wenn Auszahlungen weiterhin möglich sind, könnten Hacker die Situation möglicherweise ausnutzen, um ebenfalls Gelder abzuziehen.
Auszahlungen vorübergehend auszusetzen, ist in erster Linie eine Sicherheitsmaßnahme, die Nutzer schützen und die verbleibenden Gelder sichern soll – kein Hinweis darauf, dass der Plattform die Liquidität ausgegangen ist.
Deine Gelder sind sicher. Hab Geduld, bleib ruhig und lass dich nicht von FUD oder irreführenden Darstellungen täuschen.
In solchen Situationen muss die Sicherheit immer an erster Stelle stehen.
Konzentriere dich weiterhin auf den Aufbau und ignoriere das FUD!
Ich möchte weitere Sicherheitstipps von @CZ erfahren!
#STAYSAFU
1
3
1k
·
--
#STAYSAFU CZ gab eine Sicherheitswarnung heraus, nachdem vier große Datenlecks Krypto- und traditionelle Finanzunternehmen getroffen hatten. $BNB $IRYS $EVAA
Die vier gemeldeten Datenlecks betreffen Coinbase, Bithumb (Südkorea), Daishin Securities (Südkorea) und Mirae Asset Global Investments (Südkorea).
{future}(BNBUSDT)
{future}(IRYSUSDT)
{future}(EVAAUSDT)
CZ hob hervor, dass durchgesickerte Kundendaten erhebliche Sicherheitsrisiken nach sich ziehen und zu Phishing, SIM-Swap-Betrug und Erpressung mit körperlicher Gewalt führen können.
⚠️ Bleiben Sie aufmerksam und SICHER.
#STAYSAFU CZ gab eine Sicherheitswarnung heraus, nachdem vier große Datenlecks Krypto- und traditionelle Finanzunternehmen getroffen hatten. $BNB $IRYS $EVAA
Die vier gemeldeten Datenlecks betreffen Coinbase, Bithumb (Südkorea), Daishin Securities (Südkorea) und Mirae Asset Global Investments (Südkorea).
CZ hob hervor, dass durchgesickerte Kundendaten erhebliche Sicherheitsrisiken nach sich ziehen und zu Phishing, SIM-Swap-Betrug und Erpressung mit körperlicher Gewalt führen können.
⚠️ Bleiben Sie aufmerksam und SICHER.
Die vier gemeldeten Datenlecks betreffen Coinbase, Bithumb (Südkorea), Daishin Securities (Südkorea) und Mirae Asset Global Investments (Südkorea).
CZ hob hervor, dass durchgesickerte Kundendaten erhebliche Sicherheitsrisiken nach sich ziehen und zu Phishing, SIM-Swap-Betrug und Erpressung mit körperlicher Gewalt führen können.
⚠️ Bleiben Sie aufmerksam und SICHER.
914
·
--
🚨 $IRYS — DEINE DATEN SIND DEINE ERSTE VERTEIDIGUNGSLINIE! 🔐
⚠️ CZ WARNT: DATENLECKS KÖNNEN KRYPTONUTZER IN GEFAHR BRINGEN!
Durchgesickerte Börsendaten können Nutzer folgenden Gefahren aussetzen:
🎣 Phishing-Angriffen
📱 Betrugsmaschen mit SIM-Swapping
🎭 Gefälschtem Kundensupport
🚨 Sicherheitsbedrohungen in der realen Welt
🛡️ BLEIB SAFU — SCHÜTZE DICH
✅ Verwende für jede Börse ein eigenes Passwort.
✅ Nutze lieber Passkeys oder Authenticator-Apps statt SMS für die Zwei-Faktor-Authentifizierung.
✅ Gib niemals Passwörter oder Bestätigungscodes weiter.
✅ Klicke niemals auf verdächtige Links und vertraue keinen unaufgefordert gesendeten Support-Nachrichten.
💡 DIE WICHTIGSTE LEKTION: Deine Kryptowährungen zu schützen bedeutet nicht nur, auf Marktbewegungen zu achten. Es geht auch darum, deine Identität zu schützen.
📊 $IRYS COMMUNITY: Was zählt in der Kryptowelt mehr — Gewinne erzielen oder dein Vermögen sicher verwahren?
👇 Kommentiere „SICHERHEIT ZUERST“ 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
🚨 $IRYS — DEINE DATEN SIND DEINE ERSTE VERTEIDIGUNGSLINIE! 🔐
⚠️ CZ WARNT: DATENLECKS KÖNNEN KRYPTONUTZER IN GEFAHR BRINGEN!
Durchgesickerte Börsendaten können Nutzer folgenden Gefahren aussetzen:
🎣 Phishing-Angriffen
📱 Betrugsmaschen mit SIM-Swapping
🎭 Gefälschtem Kundensupport
🚨 Sicherheitsbedrohungen in der realen Welt
🛡️ BLEIB SAFU — SCHÜTZE DICH
✅ Verwende für jede Börse ein eigenes Passwort.
✅ Nutze lieber Passkeys oder Authenticator-Apps statt SMS für die Zwei-Faktor-Authentifizierung.
✅ Gib niemals Passwörter oder Bestätigungscodes weiter.
✅ Klicke niemals auf verdächtige Links und vertraue keinen unaufgefordert gesendeten Support-Nachrichten.
💡 DIE WICHTIGSTE LEKTION: Deine Kryptowährungen zu schützen bedeutet nicht nur, auf Marktbewegungen zu achten. Es geht auch darum, deine Identität zu schützen.
📊 $IRYS COMMUNITY: Was zählt in der Kryptowelt mehr — Gewinne erzielen oder dein Vermögen sicher verwahren?
👇 Kommentiere „SICHERHEIT ZUERST“ 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
⚠️ CZ WARNT: DATENLECKS KÖNNEN KRYPTONUTZER IN GEFAHR BRINGEN!
Durchgesickerte Börsendaten können Nutzer folgenden Gefahren aussetzen:
🎣 Phishing-Angriffen
📱 Betrugsmaschen mit SIM-Swapping
🎭 Gefälschtem Kundensupport
🚨 Sicherheitsbedrohungen in der realen Welt
🛡️ BLEIB SAFU — SCHÜTZE DICH
✅ Verwende für jede Börse ein eigenes Passwort.
✅ Nutze lieber Passkeys oder Authenticator-Apps statt SMS für die Zwei-Faktor-Authentifizierung.
✅ Gib niemals Passwörter oder Bestätigungscodes weiter.
✅ Klicke niemals auf verdächtige Links und vertraue keinen unaufgefordert gesendeten Support-Nachrichten.
💡 DIE WICHTIGSTE LEKTION: Deine Kryptowährungen zu schützen bedeutet nicht nur, auf Marktbewegungen zu achten. Es geht auch darum, deine Identität zu schützen.
📊 $IRYS COMMUNITY: Was zählt in der Kryptowelt mehr — Gewinne erzielen oder dein Vermögen sicher verwahren?
👇 Kommentiere „SICHERHEIT ZUERST“ 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
1
389
·
--
🚨 SICHERHEITSWARNUNG:
CZ warnt, dass durchgesickerte Börsendaten Nutzer dem Risiko von Phishing-Betrug, SIM-Swapping-Angriffen und sogar Bedrohungen in der realen Welt aussetzen können.
Nach vier gemeldeten Datenlecks in der Krypto- und der traditionellen Finanzbranche ist die Botschaft klar: Der Schutz persönlicher Daten ist genauso wichtig wie der Schutz deiner Gelder.
Meine Einschätzung: Hacker brauchen nicht immer Zugriff auf deine Wallet, wenn sie zuerst deine persönlichen Daten ausnutzen können. Bleib wachsam, aktiviere 2FA, verwende starke, einzigartige Passwörter und gib niemals deine Verifizierungscodes weiter.
In der Krypto-Welt sollte Sicherheit immer Vorrang vor Gewinnen haben. 🔐
Bleib SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
🚨 SICHERHEITSWARNUNG:
CZ warnt, dass durchgesickerte Börsendaten Nutzer dem Risiko von Phishing-Betrug, SIM-Swapping-Angriffen und sogar Bedrohungen in der realen Welt aussetzen können.
Nach vier gemeldeten Datenlecks in der Krypto- und der traditionellen Finanzbranche ist die Botschaft klar: Der Schutz persönlicher Daten ist genauso wichtig wie der Schutz deiner Gelder.
Meine Einschätzung: Hacker brauchen nicht immer Zugriff auf deine Wallet, wenn sie zuerst deine persönlichen Daten ausnutzen können. Bleib wachsam, aktiviere 2FA, verwende starke, einzigartige Passwörter und gib niemals deine Verifizierungscodes weiter.
In der Krypto-Welt sollte Sicherheit immer Vorrang vor Gewinnen haben. 🔐
Bleib SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
CZ warnt, dass durchgesickerte Börsendaten Nutzer dem Risiko von Phishing-Betrug, SIM-Swapping-Angriffen und sogar Bedrohungen in der realen Welt aussetzen können.
Nach vier gemeldeten Datenlecks in der Krypto- und der traditionellen Finanzbranche ist die Botschaft klar: Der Schutz persönlicher Daten ist genauso wichtig wie der Schutz deiner Gelder.
Meine Einschätzung: Hacker brauchen nicht immer Zugriff auf deine Wallet, wenn sie zuerst deine persönlichen Daten ausnutzen können. Bleib wachsam, aktiviere 2FA, verwende starke, einzigartige Passwörter und gib niemals deine Verifizierungscodes weiter.
In der Krypto-Welt sollte Sicherheit immer Vorrang vor Gewinnen haben. 🔐
Bleib SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
1
161
·
--
Bullisch
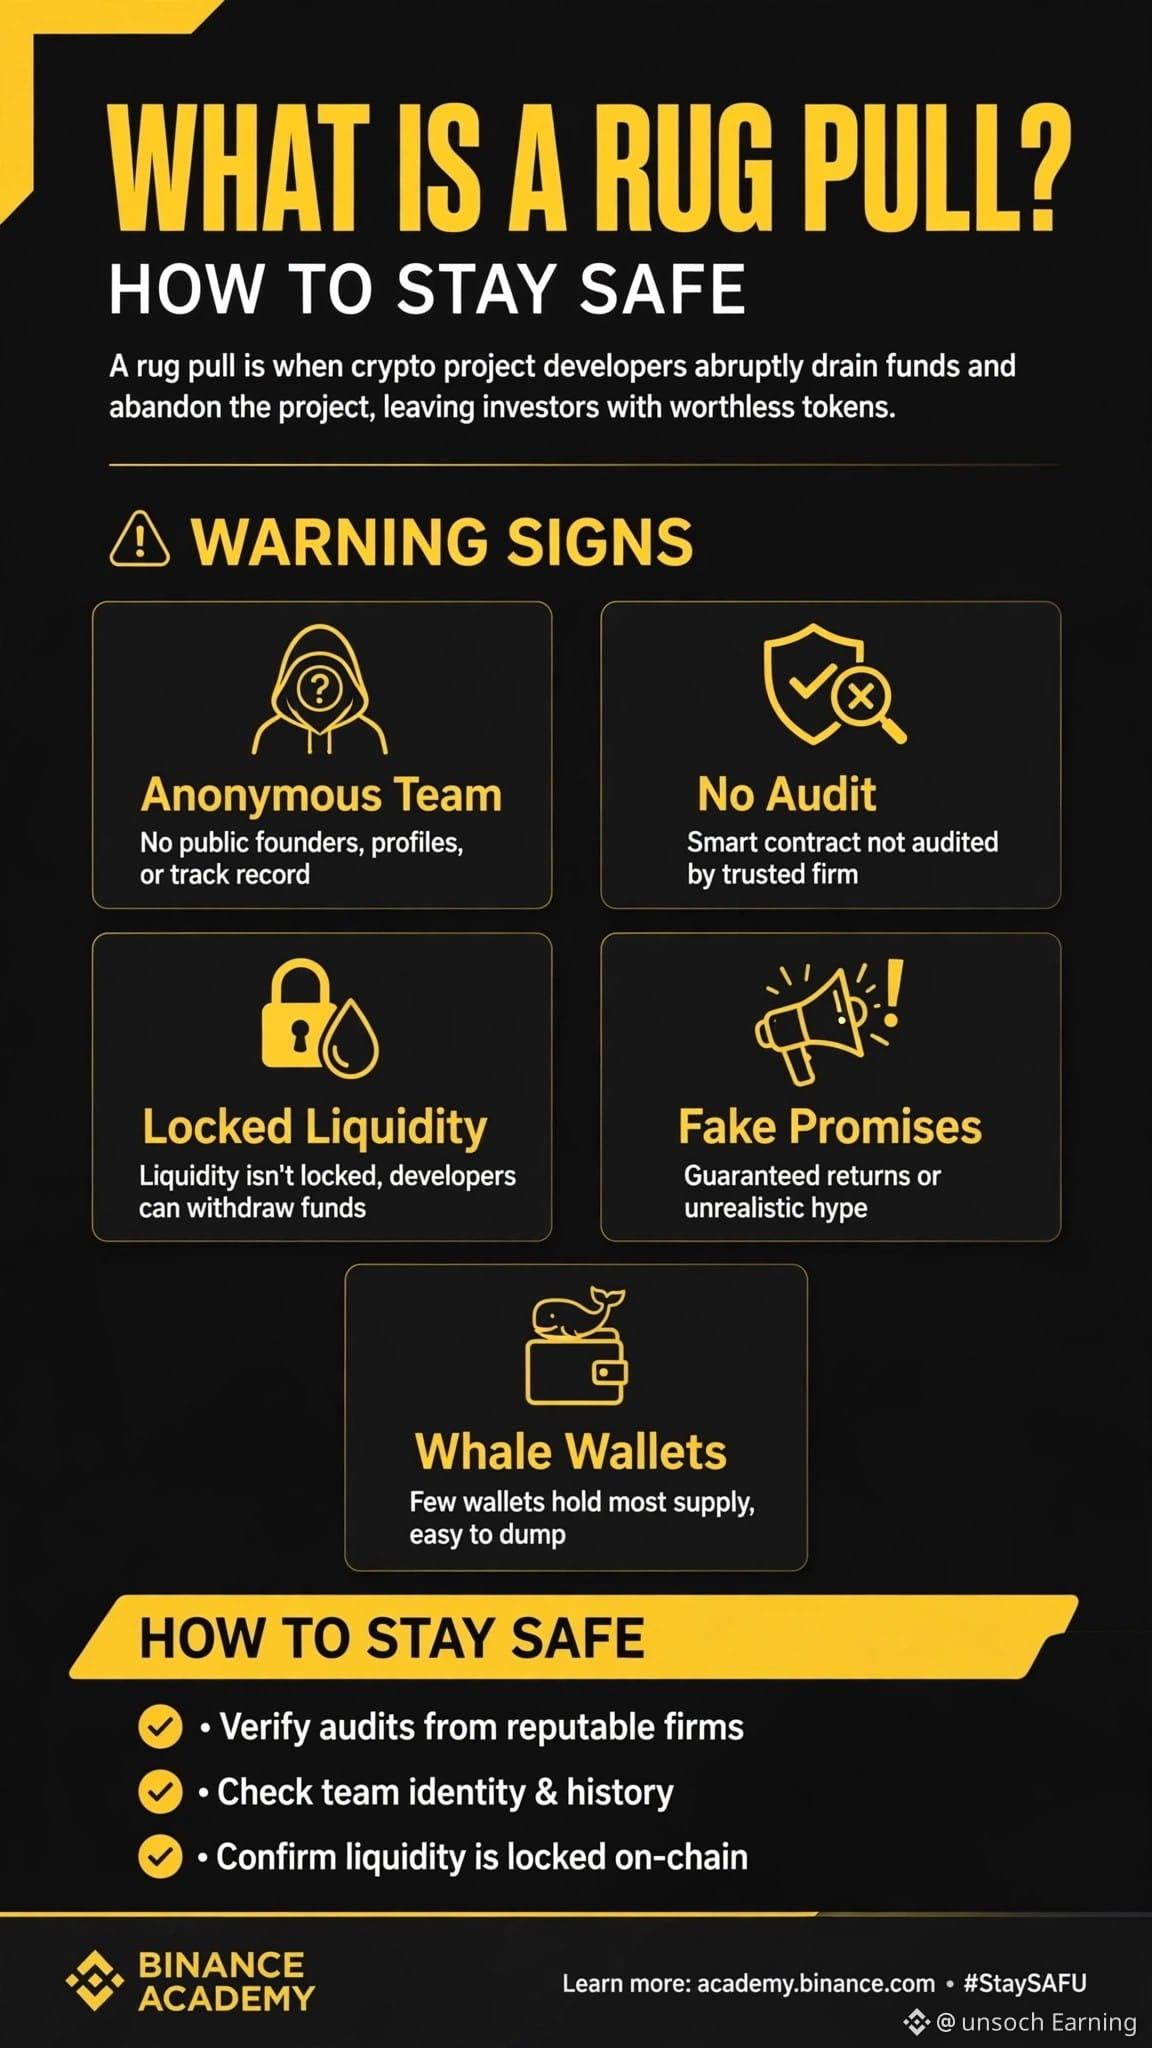
Lass dich nicht REKT machen! Was ist ein Rug Pull und wie bleibst du SAFU? 🛡️
Du hast gesehen, wie ein Coin um 500 % gestiegen ist, und bist zum Höchststand eingestiegen. Am nächsten Tag ist die Liquidität weg und die Entwickler sind verschwunden. Das ist kein Pech, sondern ein RUG PULL.
Ich habe meinen ersten Trade dadurch verloren. Wiederhole nicht meinen Fehler.
🚩 Meine Checkliste mit 5 Punkten vor einer Investition:
1. Anonymes Team? -> ROTE FLAGGE
Wenn die Gründer ihr Gesicht verbergen, können sie auch dein Geld verstecken.
2. Kein Audit? -> ROTE FLAGGE
Kein Audit von Certik oder Hacken? Der Smart Contract könnte eine Hintertür haben.
3. Nicht gesperrte Liquidität? -> GRÖSSTE WARNUNG
Prüfe immer, ob die LP auf Unicrypt / Team Finance gesperrt ist. Ist sie nicht gesperrt, können die Entwickler sie mit einem Klick abziehen.
4. Garantierte Versprechen von 1000x?
Kein seriöses Projekt garantiert Renditen. Wenn es zu schön klingt, um wahr zu sein, ist es Betrug.
5. Halten die 5 größten Wallets 80 % des Angebots?
Whales können jederzeit ihre Coins verkaufen und dich auflaufen lassen. Prüfe es mit Bubblemaps.
So schütze ich mich jetzt:
✅ Audit überprüfen
✅ LinkedIn-Profile / Hintergrund des Teams prüfen
✅ Sperrung der Liquidität on-chain bestätigen
✅ DYOR – keine FOMO
DYOR ist nicht nur ein Meme, sondern überlebenswichtig.
Hast du schon einmal einen Rug Pull erlebt? Teile deine Erfahrung unten 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
Lass dich nicht REKT machen! Was ist ein Rug Pull und wie bleibst du SAFU? 🛡️
Du hast gesehen, wie ein Coin um 500 % gestiegen ist, und bist zum Höchststand eingestiegen. Am nächsten Tag ist die Liquidität weg und die Entwickler sind verschwunden. Das ist kein Pech, sondern ein RUG PULL.
Ich habe meinen ersten Trade dadurch verloren. Wiederhole nicht meinen Fehler.
🚩 Meine Checkliste mit 5 Punkten vor einer Investition:
1. Anonymes Team? -> ROTE FLAGGE
Wenn die Gründer ihr Gesicht verbergen, können sie auch dein Geld verstecken.
2. Kein Audit? -> ROTE FLAGGE
Kein Audit von Certik oder Hacken? Der Smart Contract könnte eine Hintertür haben.
3. Nicht gesperrte Liquidität? -> GRÖSSTE WARNUNG
Prüfe immer, ob die LP auf Unicrypt / Team Finance gesperrt ist. Ist sie nicht gesperrt, können die Entwickler sie mit einem Klick abziehen.
4. Garantierte Versprechen von 1000x?
Kein seriöses Projekt garantiert Renditen. Wenn es zu schön klingt, um wahr zu sein, ist es Betrug.
5. Halten die 5 größten Wallets 80 % des Angebots?
Whales können jederzeit ihre Coins verkaufen und dich auflaufen lassen. Prüfe es mit Bubblemaps.
So schütze ich mich jetzt:
✅ Audit überprüfen
✅ LinkedIn-Profile / Hintergrund des Teams prüfen
✅ Sperrung der Liquidität on-chain bestätigen
✅ DYOR – keine FOMO
DYOR ist nicht nur ein Meme, sondern überlebenswichtig.
Hast du schon einmal einen Rug Pull erlebt? Teile deine Erfahrung unten 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
Du hast gesehen, wie ein Coin um 500 % gestiegen ist, und bist zum Höchststand eingestiegen. Am nächsten Tag ist die Liquidität weg und die Entwickler sind verschwunden. Das ist kein Pech, sondern ein RUG PULL.
Ich habe meinen ersten Trade dadurch verloren. Wiederhole nicht meinen Fehler.
🚩 Meine Checkliste mit 5 Punkten vor einer Investition:
1. Anonymes Team? -> ROTE FLAGGE
Wenn die Gründer ihr Gesicht verbergen, können sie auch dein Geld verstecken.
2. Kein Audit? -> ROTE FLAGGE
Kein Audit von Certik oder Hacken? Der Smart Contract könnte eine Hintertür haben.
3. Nicht gesperrte Liquidität? -> GRÖSSTE WARNUNG
Prüfe immer, ob die LP auf Unicrypt / Team Finance gesperrt ist. Ist sie nicht gesperrt, können die Entwickler sie mit einem Klick abziehen.
4. Garantierte Versprechen von 1000x?
Kein seriöses Projekt garantiert Renditen. Wenn es zu schön klingt, um wahr zu sein, ist es Betrug.
5. Halten die 5 größten Wallets 80 % des Angebots?
Whales können jederzeit ihre Coins verkaufen und dich auflaufen lassen. Prüfe es mit Bubblemaps.
So schütze ich mich jetzt:
✅ Audit überprüfen
✅ LinkedIn-Profile / Hintergrund des Teams prüfen
✅ Sperrung der Liquidität on-chain bestätigen
✅ DYOR – keine FOMO
DYOR ist nicht nur ein Meme, sondern überlebenswichtig.
Hast du schon einmal einen Rug Pull erlebt? Teile deine Erfahrung unten 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
125
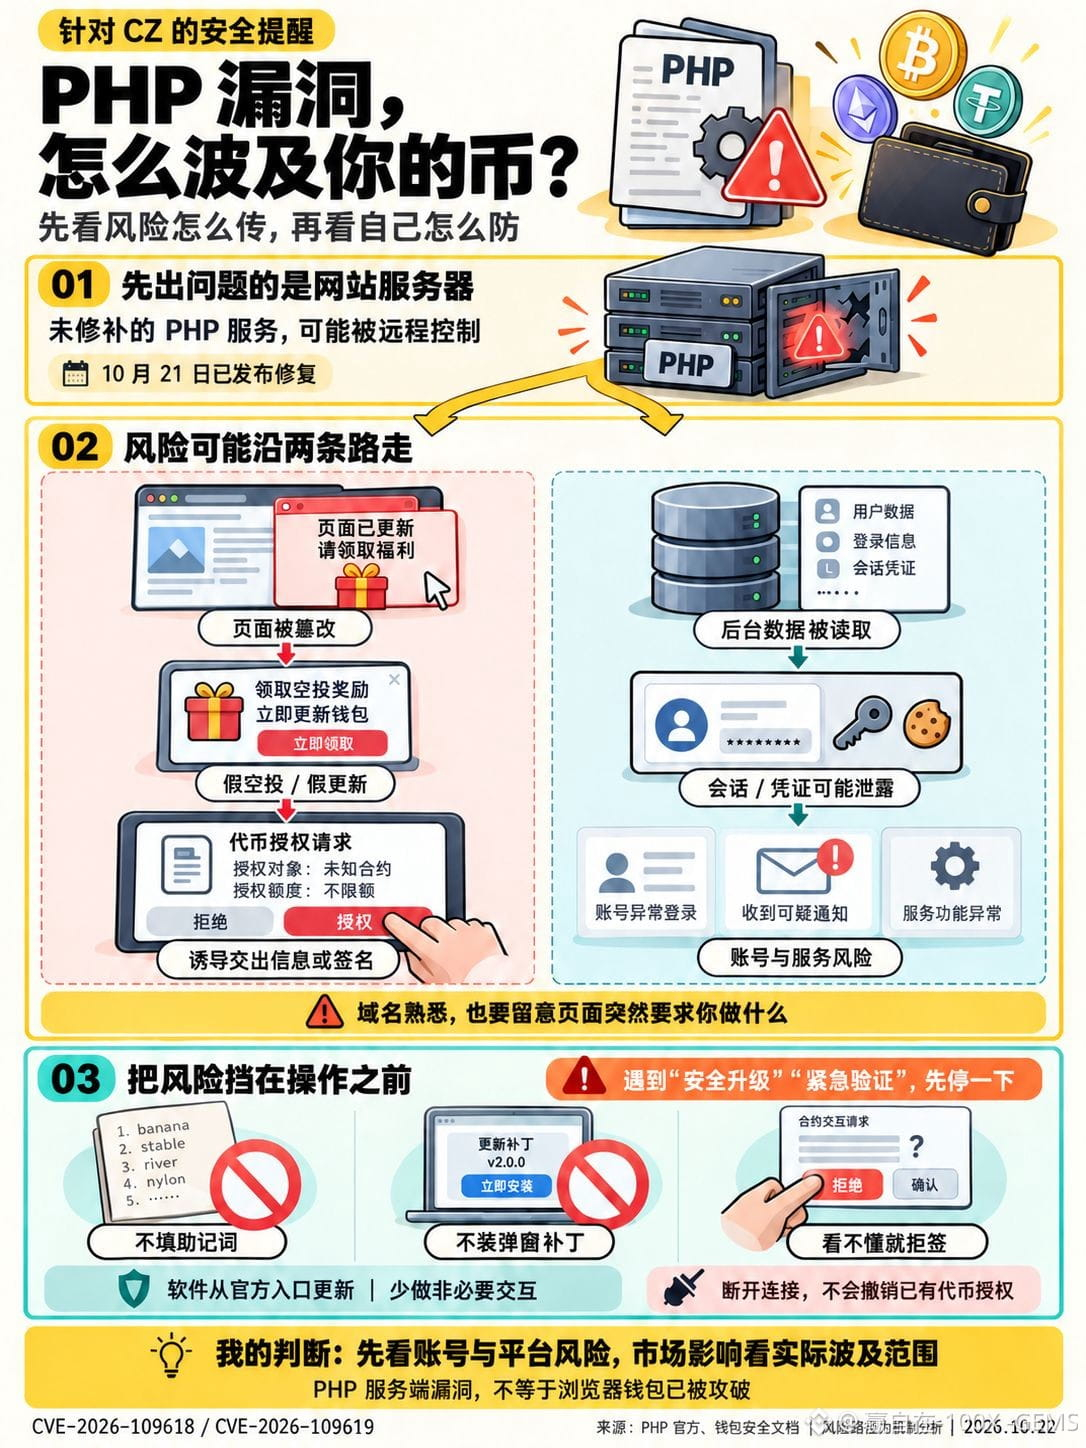
CZ mahnt zur Vorsicht beim Besuch von Websites: Worauf sollten Nutzer im Kryptobereich achten?
Mehr Sorgen macht mir Folgendes: Eine Website, die du kennst, hat ein Problem, und du klickst wie gewohnt einfach alles durch.
Am 21. Oktober veröffentlichte PHP Sicherheitsupdates für zwei schwerwiegende Schwachstellen: CVE-2026-109618 und CVE-2026-109619. Angreifer könnten damit ohne Anmeldung Code auf ungepatchten Webservern ausführen.
Auf den Kryptobereich übertragen, wäre ein denkbarer Angriffsweg: Eine Website wird kompromittiert, die Seite verändert und plötzlich tauchen gefälschte Airdrops, Wallet-Upgrades oder Verifizierungsaufforderungen auf. Sie sollen dich dazu verleiten, Kontodaten oder deine Seed-Phrase preiszugeben oder einer gefährlichen Transaktion zuzustimmen. Ein weiteres Risiko besteht im Hintergrund: Daten wie Sitzungen und Zugangsdaten, auf die der Server zugreifen kann, könnten offengelegt werden. Das kann Konten und Plattformdienste beeinträchtigen.
Das ist eine Analyse möglicher Risikofolgen. Sie bedeutet nicht, dass eine bestimmte Börse bereits betroffen ist – und erst recht nicht, dass schon der bloße Besuch einer Website unweigerlich zum Verlust von Coins führt. Meiner Einschätzung nach hängt die Auswirkung auf den Markt davon ab, ob später konkrete Schäden bei Plattformen, Dienstausfälle oder Geldverluste gemeldet werden. Allein aus der Nachricht über die Schwachstellen lässt sich nicht ableiten, in welche Richtung sich die Kurse bewegen.
Für die nächsten Tage solltest du dir ein paar Regeln setzen:
① Verzichte auf unnötige Interaktionen. Rufe Airdrops nicht über Direktnachrichten, Werbung oder unbekannte Links auf.
② Wenn eine Website dich plötzlich zu einem „Sicherheitsupgrade“ oder einer „Wallet-Verifizierung“ drängt, halte erst einmal inne. Gib deine Seed-Phrase niemals auf einer Website ein und lade keine Patches aus Pop-ups herunter. Aktualisiere Browser und Wallet nur über offizielle Kanäle.
③ Prüfe vor dem Signieren genau, welche Aktion ausgeführt wird, wem du eine Berechtigung erteilst und in welcher Höhe. Wenn du es nicht verstehst, brich ab. Auch bei einer Hardware-Wallet solltest du die Anzeige auf dem Gerät überprüfen.
④ Wenn du möglicherweise einer verdächtigen Berechtigung zugestimmt hast, prüfe sie über den offiziellen Zugang deiner Wallet. Die Verbindung zu einer Website zu trennen, widerruft bereits erteilte Token-Berechtigungen nicht automatisch.
Wer eine Website betreibt, muss außerdem PHP auf eine sichere Version aktualisieren und nach einem möglichen Einbruch suchen. Ein paar WordPress-Plugins zu aktualisieren, reicht nicht aus.
Eine vertraute Domain zeigt nur, dass du schon einmal dort warst. Worauf du diesmal besonders achten solltest, ist, was sie dich heute eingeben, herunterladen oder signieren lässt.
#Web3安全 #PHP #StaySAFU
CZ mahnt zur Vorsicht beim Besuch von Websites: Worauf sollten Nutzer im Kryptobereich achten?
Mehr Sorgen macht mir Folgendes: Eine Website, die du kennst, hat ein Problem, und du klickst wie gewohnt einfach alles durch.
Am 21. Oktober veröffentlichte PHP Sicherheitsupdates für zwei schwerwiegende Schwachstellen: CVE-2026-109618 und CVE-2026-109619. Angreifer könnten damit ohne Anmeldung Code auf ungepatchten Webservern ausführen.
Auf den Kryptobereich übertragen, wäre ein denkbarer Angriffsweg: Eine Website wird kompromittiert, die Seite verändert und plötzlich tauchen gefälschte Airdrops, Wallet-Upgrades oder Verifizierungsaufforderungen auf. Sie sollen dich dazu verleiten, Kontodaten oder deine Seed-Phrase preiszugeben oder einer gefährlichen Transaktion zuzustimmen. Ein weiteres Risiko besteht im Hintergrund: Daten wie Sitzungen und Zugangsdaten, auf die der Server zugreifen kann, könnten offengelegt werden. Das kann Konten und Plattformdienste beeinträchtigen.
Das ist eine Analyse möglicher Risikofolgen. Sie bedeutet nicht, dass eine bestimmte Börse bereits betroffen ist – und erst recht nicht, dass schon der bloße Besuch einer Website unweigerlich zum Verlust von Coins führt. Meiner Einschätzung nach hängt die Auswirkung auf den Markt davon ab, ob später konkrete Schäden bei Plattformen, Dienstausfälle oder Geldverluste gemeldet werden. Allein aus der Nachricht über die Schwachstellen lässt sich nicht ableiten, in welche Richtung sich die Kurse bewegen.
Für die nächsten Tage solltest du dir ein paar Regeln setzen:
① Verzichte auf unnötige Interaktionen. Rufe Airdrops nicht über Direktnachrichten, Werbung oder unbekannte Links auf.
② Wenn eine Website dich plötzlich zu einem „Sicherheitsupgrade“ oder einer „Wallet-Verifizierung“ drängt, halte erst einmal inne. Gib deine Seed-Phrase niemals auf einer Website ein und lade keine Patches aus Pop-ups herunter. Aktualisiere Browser und Wallet nur über offizielle Kanäle.
③ Prüfe vor dem Signieren genau, welche Aktion ausgeführt wird, wem du eine Berechtigung erteilst und in welcher Höhe. Wenn du es nicht verstehst, brich ab. Auch bei einer Hardware-Wallet solltest du die Anzeige auf dem Gerät überprüfen.
④ Wenn du möglicherweise einer verdächtigen Berechtigung zugestimmt hast, prüfe sie über den offiziellen Zugang deiner Wallet. Die Verbindung zu einer Website zu trennen, widerruft bereits erteilte Token-Berechtigungen nicht automatisch.
Wer eine Website betreibt, muss außerdem PHP auf eine sichere Version aktualisieren und nach einem möglichen Einbruch suchen. Ein paar WordPress-Plugins zu aktualisieren, reicht nicht aus.
Eine vertraute Domain zeigt nur, dass du schon einmal dort warst. Worauf du diesmal besonders achten solltest, ist, was sie dich heute eingeben, herunterladen oder signieren lässt.
#Web3安全 #PHP #StaySAFU
Mehr Sorgen macht mir Folgendes: Eine Website, die du kennst, hat ein Problem, und du klickst wie gewohnt einfach alles durch.
Am 21. Oktober veröffentlichte PHP Sicherheitsupdates für zwei schwerwiegende Schwachstellen: CVE-2026-109618 und CVE-2026-109619. Angreifer könnten damit ohne Anmeldung Code auf ungepatchten Webservern ausführen.
Auf den Kryptobereich übertragen, wäre ein denkbarer Angriffsweg: Eine Website wird kompromittiert, die Seite verändert und plötzlich tauchen gefälschte Airdrops, Wallet-Upgrades oder Verifizierungsaufforderungen auf. Sie sollen dich dazu verleiten, Kontodaten oder deine Seed-Phrase preiszugeben oder einer gefährlichen Transaktion zuzustimmen. Ein weiteres Risiko besteht im Hintergrund: Daten wie Sitzungen und Zugangsdaten, auf die der Server zugreifen kann, könnten offengelegt werden. Das kann Konten und Plattformdienste beeinträchtigen.
Das ist eine Analyse möglicher Risikofolgen. Sie bedeutet nicht, dass eine bestimmte Börse bereits betroffen ist – und erst recht nicht, dass schon der bloße Besuch einer Website unweigerlich zum Verlust von Coins führt. Meiner Einschätzung nach hängt die Auswirkung auf den Markt davon ab, ob später konkrete Schäden bei Plattformen, Dienstausfälle oder Geldverluste gemeldet werden. Allein aus der Nachricht über die Schwachstellen lässt sich nicht ableiten, in welche Richtung sich die Kurse bewegen.
Für die nächsten Tage solltest du dir ein paar Regeln setzen:
① Verzichte auf unnötige Interaktionen. Rufe Airdrops nicht über Direktnachrichten, Werbung oder unbekannte Links auf.
② Wenn eine Website dich plötzlich zu einem „Sicherheitsupgrade“ oder einer „Wallet-Verifizierung“ drängt, halte erst einmal inne. Gib deine Seed-Phrase niemals auf einer Website ein und lade keine Patches aus Pop-ups herunter. Aktualisiere Browser und Wallet nur über offizielle Kanäle.
③ Prüfe vor dem Signieren genau, welche Aktion ausgeführt wird, wem du eine Berechtigung erteilst und in welcher Höhe. Wenn du es nicht verstehst, brich ab. Auch bei einer Hardware-Wallet solltest du die Anzeige auf dem Gerät überprüfen.
④ Wenn du möglicherweise einer verdächtigen Berechtigung zugestimmt hast, prüfe sie über den offiziellen Zugang deiner Wallet. Die Verbindung zu einer Website zu trennen, widerruft bereits erteilte Token-Berechtigungen nicht automatisch.
Wer eine Website betreibt, muss außerdem PHP auf eine sichere Version aktualisieren und nach einem möglichen Einbruch suchen. Ein paar WordPress-Plugins zu aktualisieren, reicht nicht aus.
Eine vertraute Domain zeigt nur, dass du schon einmal dort warst. Worauf du diesmal besonders achten solltest, ist, was sie dich heute eingeben, herunterladen oder signieren lässt.
#Web3安全 #PHP #StaySAFU
82
·
--
Bärisch
Wer überprüft wessen Wallet? 😂 Lustige Geschichte
Ein Betrüger schickte mir auf Telegram eine private Nachricht:
BETRÜGER: „Dringend! Dein Binance-Konto wurde aufgrund eines verdächtigen Handelsvolumens kompromittiert. Bitte sende deinen API-Schlüssel und deine Seed-Phrase sofort an den Binance-Support, um eine dauerhafte Kontosperrung zu vermeiden!“
ICH: „OH, wirklich? Das ist ja ein verdammt ernstes Problem. Übrigens: Mit welchem Modus hast du dieses Volumen ermittelt? Denn ich bin CZ und sitze gerade direkt vor dem Bildschirm. Soll ich bei der Gelegenheit deinen Kontostand überprüfen?“
BETRÜGER: „Es tut mir wirklich leid, Sir. Mein fieser Freund hat mich dazu herausgefordert.“
Rate mal, was als Nächstes passiert ist!
Der Betrüger hat nicht nur die Nachricht gelöscht, sondern gleich sein ganzes Telegram-Konto. Er hat auch einige Gruppen verlassen. Und war verschwunden.
Moral der Geschichte: Wenn dir das nächste Mal ein FÄLSCHER, der sich als „Binance-Support“ ausgibt, eine DM schickt und nach deinen geheimen Schlüsseln oder Codes fragt, sag einfach: „Warte, Kumpel. Ich frage Richard Teng, ob das so vorgesehen ist.“
Bleib sicher!
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
Wer überprüft wessen Wallet? 😂 Lustige Geschichte
Ein Betrüger schickte mir auf Telegram eine private Nachricht:
BETRÜGER: „Dringend! Dein Binance-Konto wurde aufgrund eines verdächtigen Handelsvolumens kompromittiert. Bitte sende deinen API-Schlüssel und deine Seed-Phrase sofort an den Binance-Support, um eine dauerhafte Kontosperrung zu vermeiden!“
ICH: „OH, wirklich? Das ist ja ein verdammt ernstes Problem. Übrigens: Mit welchem Modus hast du dieses Volumen ermittelt? Denn ich bin CZ und sitze gerade direkt vor dem Bildschirm. Soll ich bei der Gelegenheit deinen Kontostand überprüfen?“
BETRÜGER: „Es tut mir wirklich leid, Sir. Mein fieser Freund hat mich dazu herausgefordert.“
Rate mal, was als Nächstes passiert ist!
Der Betrüger hat nicht nur die Nachricht gelöscht, sondern gleich sein ganzes Telegram-Konto. Er hat auch einige Gruppen verlassen. Und war verschwunden.
Moral der Geschichte: Wenn dir das nächste Mal ein FÄLSCHER, der sich als „Binance-Support“ ausgibt, eine DM schickt und nach deinen geheimen Schlüsseln oder Codes fragt, sag einfach: „Warte, Kumpel. Ich frage Richard Teng, ob das so vorgesehen ist.“
Bleib sicher!
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
Ein Betrüger schickte mir auf Telegram eine private Nachricht:
BETRÜGER: „Dringend! Dein Binance-Konto wurde aufgrund eines verdächtigen Handelsvolumens kompromittiert. Bitte sende deinen API-Schlüssel und deine Seed-Phrase sofort an den Binance-Support, um eine dauerhafte Kontosperrung zu vermeiden!“
ICH: „OH, wirklich? Das ist ja ein verdammt ernstes Problem. Übrigens: Mit welchem Modus hast du dieses Volumen ermittelt? Denn ich bin CZ und sitze gerade direkt vor dem Bildschirm. Soll ich bei der Gelegenheit deinen Kontostand überprüfen?“
BETRÜGER: „Es tut mir wirklich leid, Sir. Mein fieser Freund hat mich dazu herausgefordert.“
Rate mal, was als Nächstes passiert ist!
Der Betrüger hat nicht nur die Nachricht gelöscht, sondern gleich sein ganzes Telegram-Konto. Er hat auch einige Gruppen verlassen. Und war verschwunden.
Moral der Geschichte: Wenn dir das nächste Mal ein FÄLSCHER, der sich als „Binance-Support“ ausgibt, eine DM schickt und nach deinen geheimen Schlüsseln oder Codes fragt, sag einfach: „Warte, Kumpel. Ich frage Richard Teng, ob das so vorgesehen ist.“
Bleib sicher!
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
127
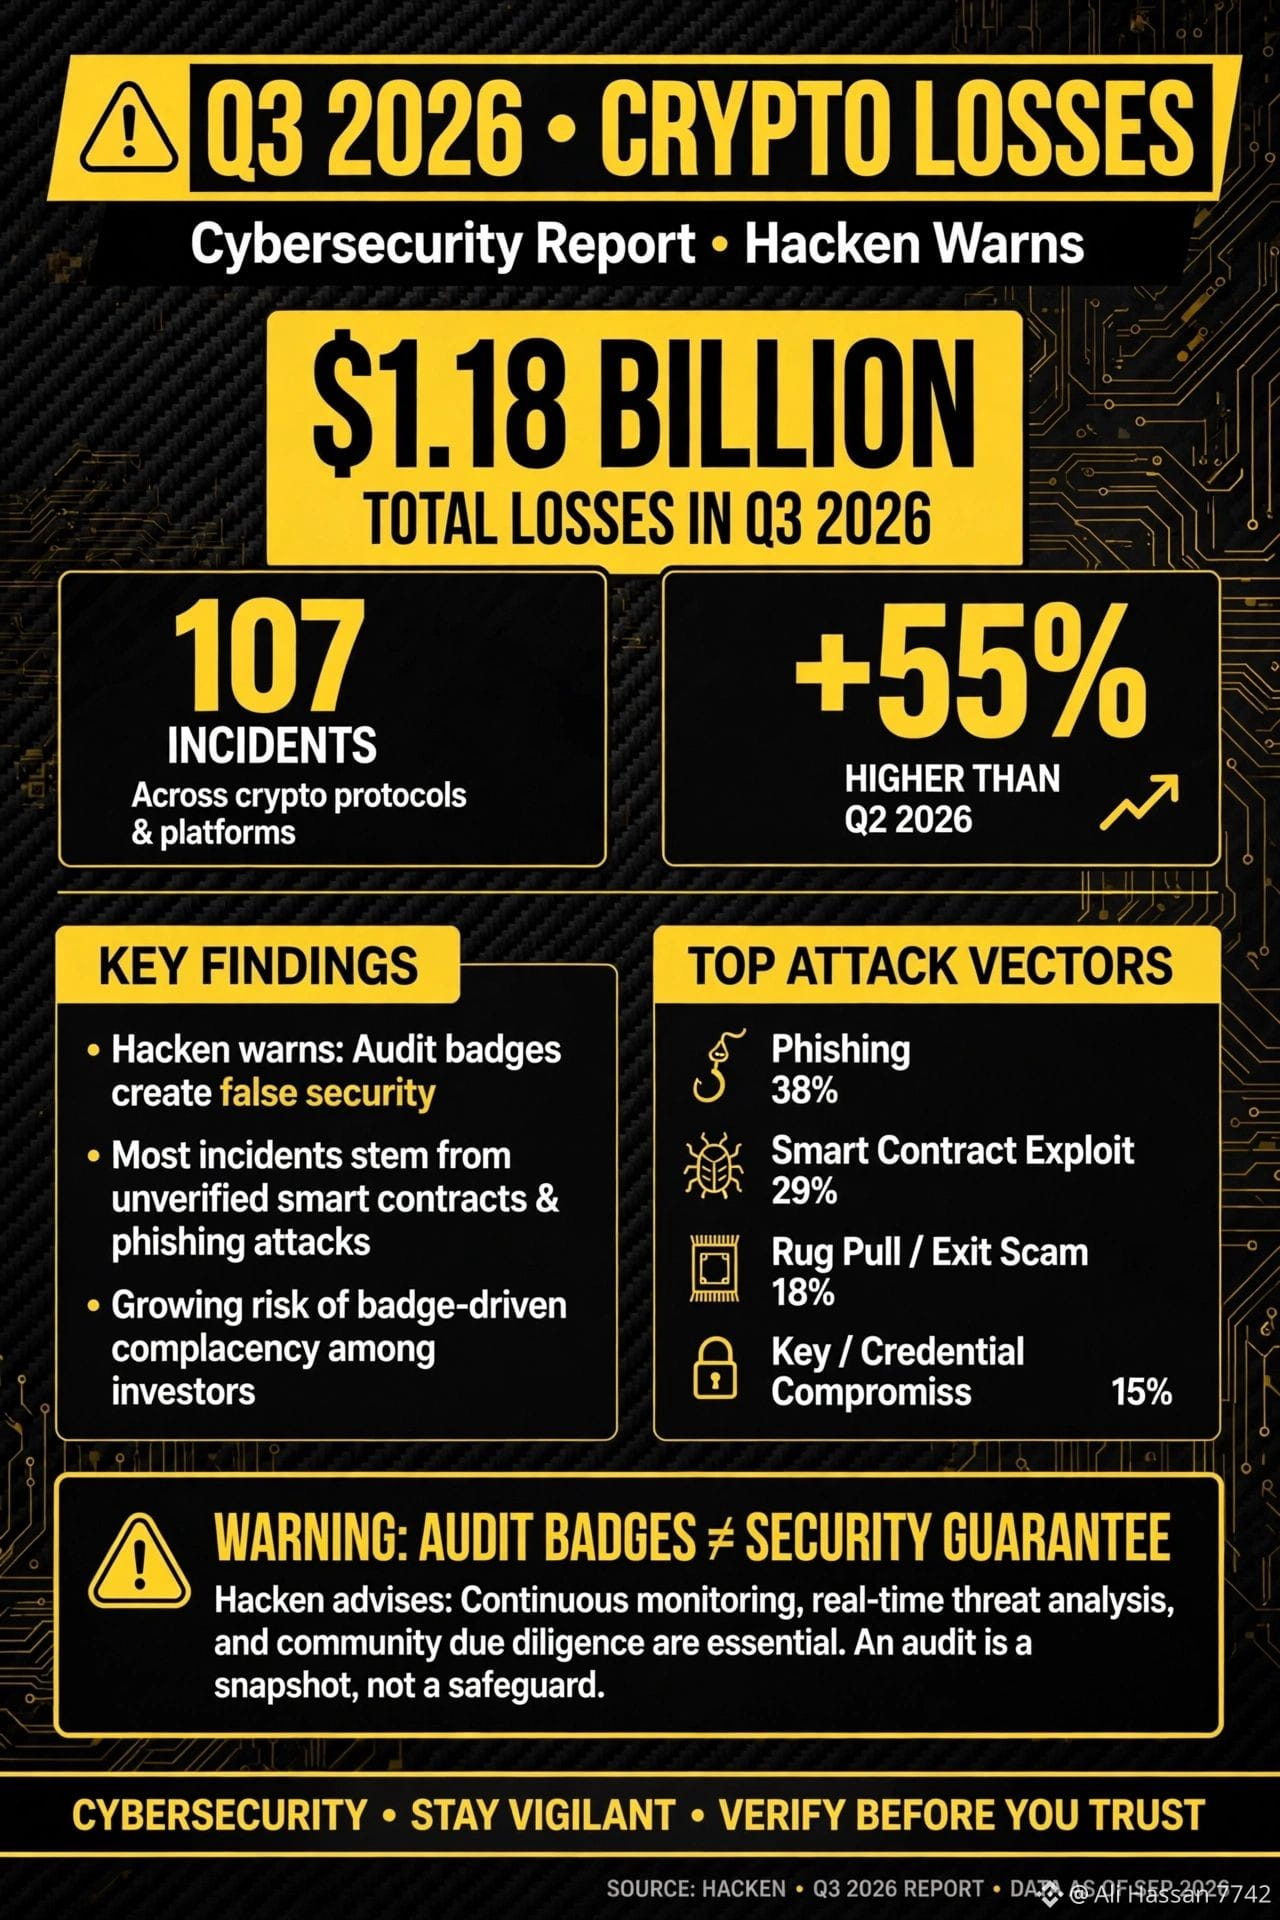
*Text zum Kopieren und Einfügen:*
Hacken warnt: Audit-Badge ≠ 100 % sicher! ⚠️
Im 3. Quartal 2026 beliefen sich die Verluste im Kryptobereich bei 107 Vorfällen auf 1,18 Milliarden US-Dollar!
55 % mehr als im 2. Quartal 😱
Die meisten Verluste waren auf kompromittierte Tools und nicht installierte ältere Sicherheitsupdates zurückzuführen.
Vertraue nicht blind auf Audit-Badges!
#CryptoSecurity #Hack #Hacken #StaySAFU
*Text zum Kopieren und Einfügen:*
Hacken warnt: Audit-Badge ≠ 100 % sicher! ⚠️
Im 3. Quartal 2026 beliefen sich die Verluste im Kryptobereich bei 107 Vorfällen auf 1,18 Milliarden US-Dollar!
55 % mehr als im 2. Quartal 😱
Die meisten Verluste waren auf kompromittierte Tools und nicht installierte ältere Sicherheitsupdates zurückzuführen.
Vertraue nicht blind auf Audit-Badges!
#CryptoSecurity #Hack #Hacken #StaySAFU
Hacken warnt: Audit-Badge ≠ 100 % sicher! ⚠️
Im 3. Quartal 2026 beliefen sich die Verluste im Kryptobereich bei 107 Vorfällen auf 1,18 Milliarden US-Dollar!
55 % mehr als im 2. Quartal 😱
Die meisten Verluste waren auf kompromittierte Tools und nicht installierte ältere Sicherheitsupdates zurückzuführen.
Vertraue nicht blind auf Audit-Badges!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
53
·
--
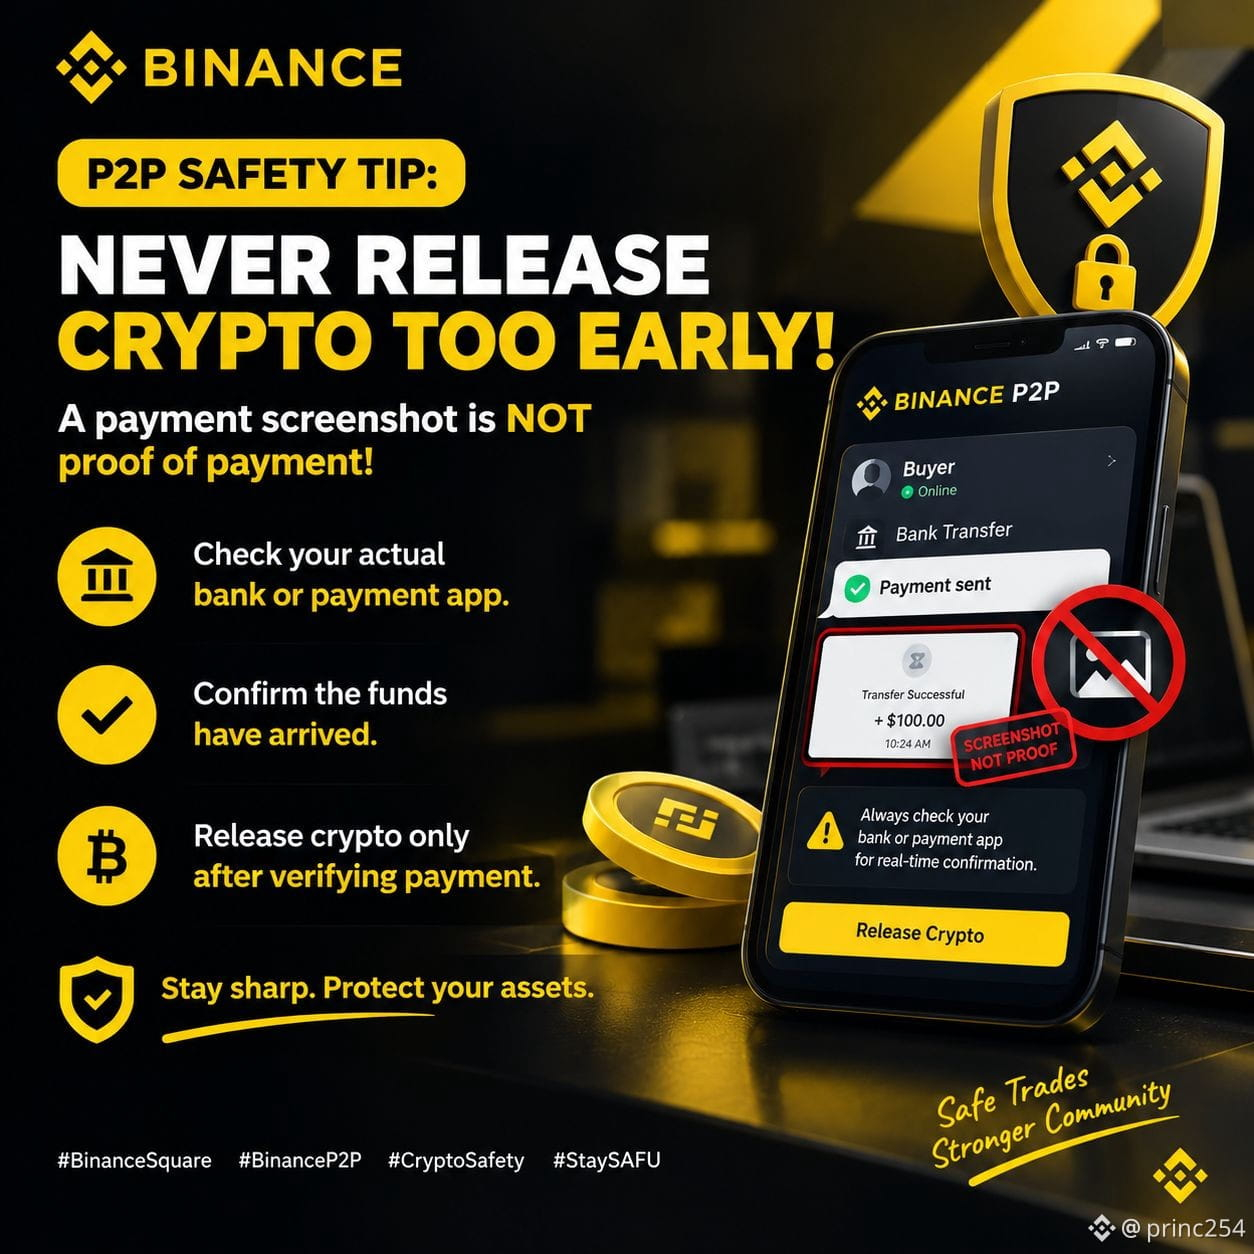
🚨 **P2P-SICHERHEITSTIPP: GIB KRYPTOS NIEMALS ZU FRÜH FREI!** 🛡️
Ein Screenshot der Zahlung ist KEIN Zahlungsnachweis! ⚠️
✅ Prüfe dein tatsächliches Bankkonto oder deine Zahlungs-App.
✅ Vergewissere dich, dass das Geld eingegangen ist.
✅ Gib die Kryptos erst frei, nachdem du die Zahlung überprüft hast.
Bleib wachsam. Schütze dein Vermögen. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
🚨 **P2P-SICHERHEITSTIPP: GIB KRYPTOS NIEMALS ZU FRÜH FREI!** 🛡️
Ein Screenshot der Zahlung ist KEIN Zahlungsnachweis! ⚠️
✅ Prüfe dein tatsächliches Bankkonto oder deine Zahlungs-App.
✅ Vergewissere dich, dass das Geld eingegangen ist.
✅ Gib die Kryptos erst frei, nachdem du die Zahlung überprüft hast.
Bleib wachsam. Schütze dein Vermögen. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
Ein Screenshot der Zahlung ist KEIN Zahlungsnachweis! ⚠️
✅ Prüfe dein tatsächliches Bankkonto oder deine Zahlungs-App.
✅ Vergewissere dich, dass das Geld eingegangen ist.
✅ Gib die Kryptos erst frei, nachdem du die Zahlung überprüft hast.
Bleib wachsam. Schütze dein Vermögen. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
59
·
--
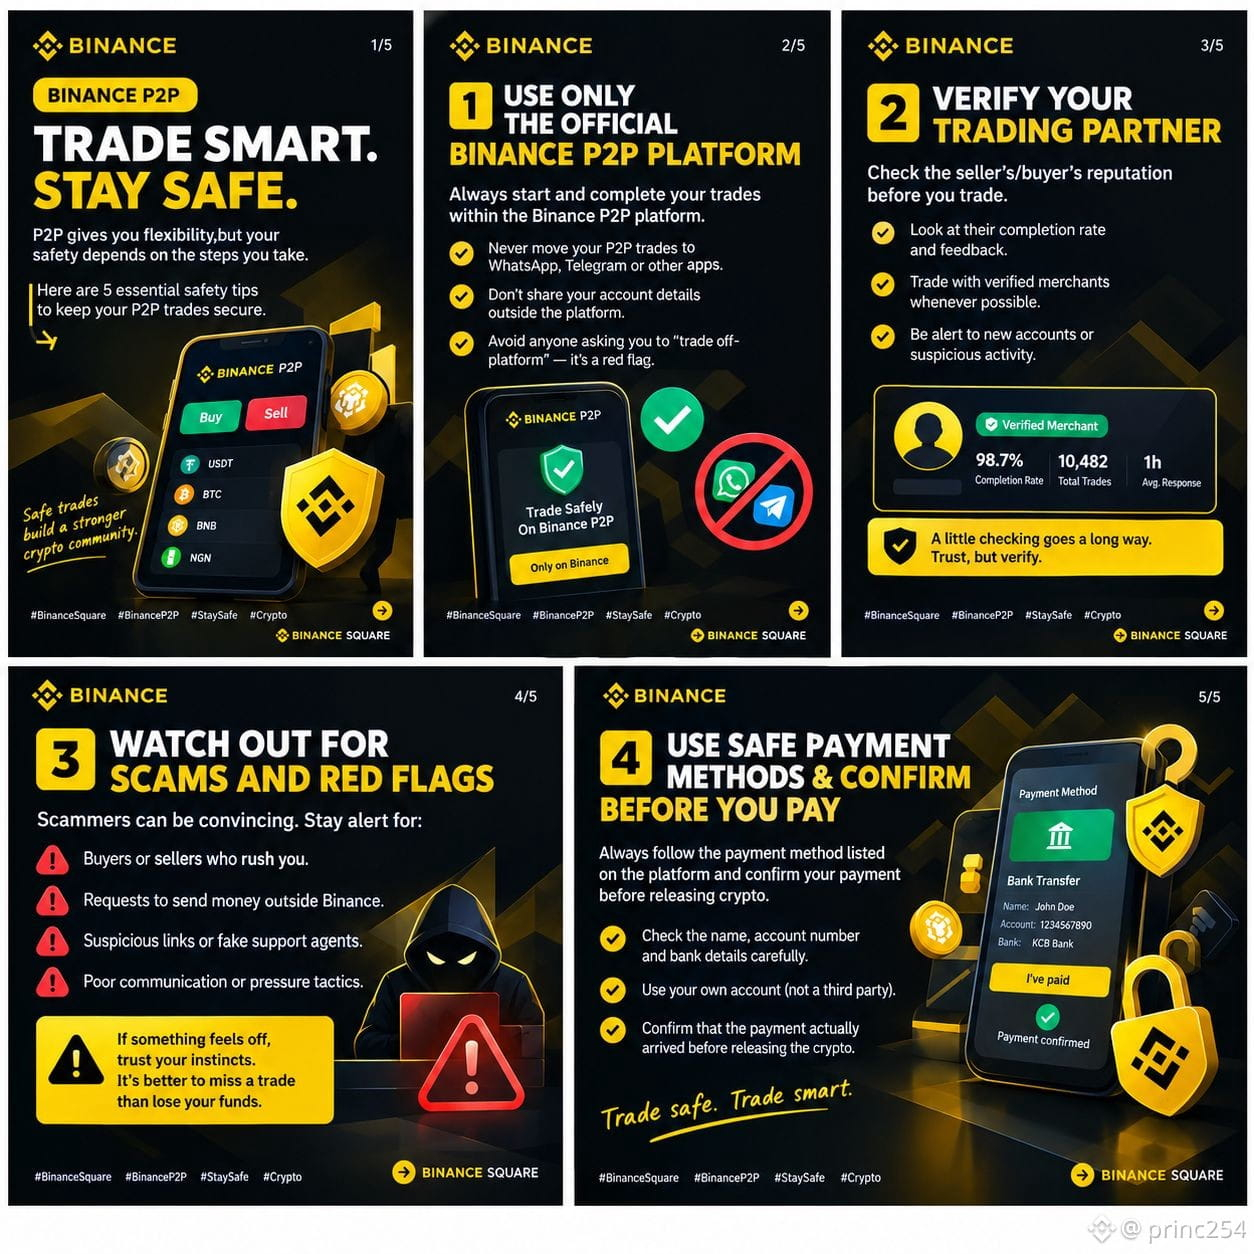
🛡️ **Handle klug. Bleib sicher!**
Deine Sicherheit steht beim Handel auf Binance P2P an erster Stelle.
✅ Handle ausschließlich auf Binance
✅ Überprüfe Zahlungen, bevor du Kryptowährungen freigibst
✅ Vertraue niemals Screenshots als Zahlungsnachweis
✅ Vermeide Geschäfte außerhalb der Plattform
✅ Melde verdächtige Aktivitäten
Bleib wachsam, schütze dein Geld und handle mit Zuversicht! 💛
#BinanceSquare
#StaySAFU
🛡️ **Handle klug. Bleib sicher!**
Deine Sicherheit steht beim Handel auf Binance P2P an erster Stelle.
✅ Handle ausschließlich auf Binance
✅ Überprüfe Zahlungen, bevor du Kryptowährungen freigibst
✅ Vertraue niemals Screenshots als Zahlungsnachweis
✅ Vermeide Geschäfte außerhalb der Plattform
✅ Melde verdächtige Aktivitäten
Bleib wachsam, schütze dein Geld und handle mit Zuversicht! 💛
#BinanceSquare
#StaySAFU
Deine Sicherheit steht beim Handel auf Binance P2P an erster Stelle.
✅ Handle ausschließlich auf Binance
✅ Überprüfe Zahlungen, bevor du Kryptowährungen freigibst
✅ Vertraue niemals Screenshots als Zahlungsnachweis
✅ Vermeide Geschäfte außerhalb der Plattform
✅ Melde verdächtige Aktivitäten
Bleib wachsam, schütze dein Geld und handle mit Zuversicht! 💛
#BinanceSquare
#StaySAFU
3
79
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
77,209 Aufrufe
682 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
240,408 Aufrufe
1,878 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
17,962 Aufrufe
258 Kommentare
4
#BinanceIncidentReport
236,922 Aufrufe
1,315 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,349 Aufrufe
105 Kommentare
6
#BinanceReopensWithdrawalsForMoreAssets
353,526 Aufrufe
2,341 Kommentare
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,262 Aufrufe
75 Kommentare
8
#BinanceHourlyDepositsExceedWithdrawals
149,748 Aufrufe
1,151 Kommentare
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
2,936 Aufrufe
58 Kommentare
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,936 Aufrufe
63 Kommentare