

#softwaresecurity
softwaresecurity
1,491 Aufrufe
3 Kommentare
Hot
Zuletzt
·
--
Artikel
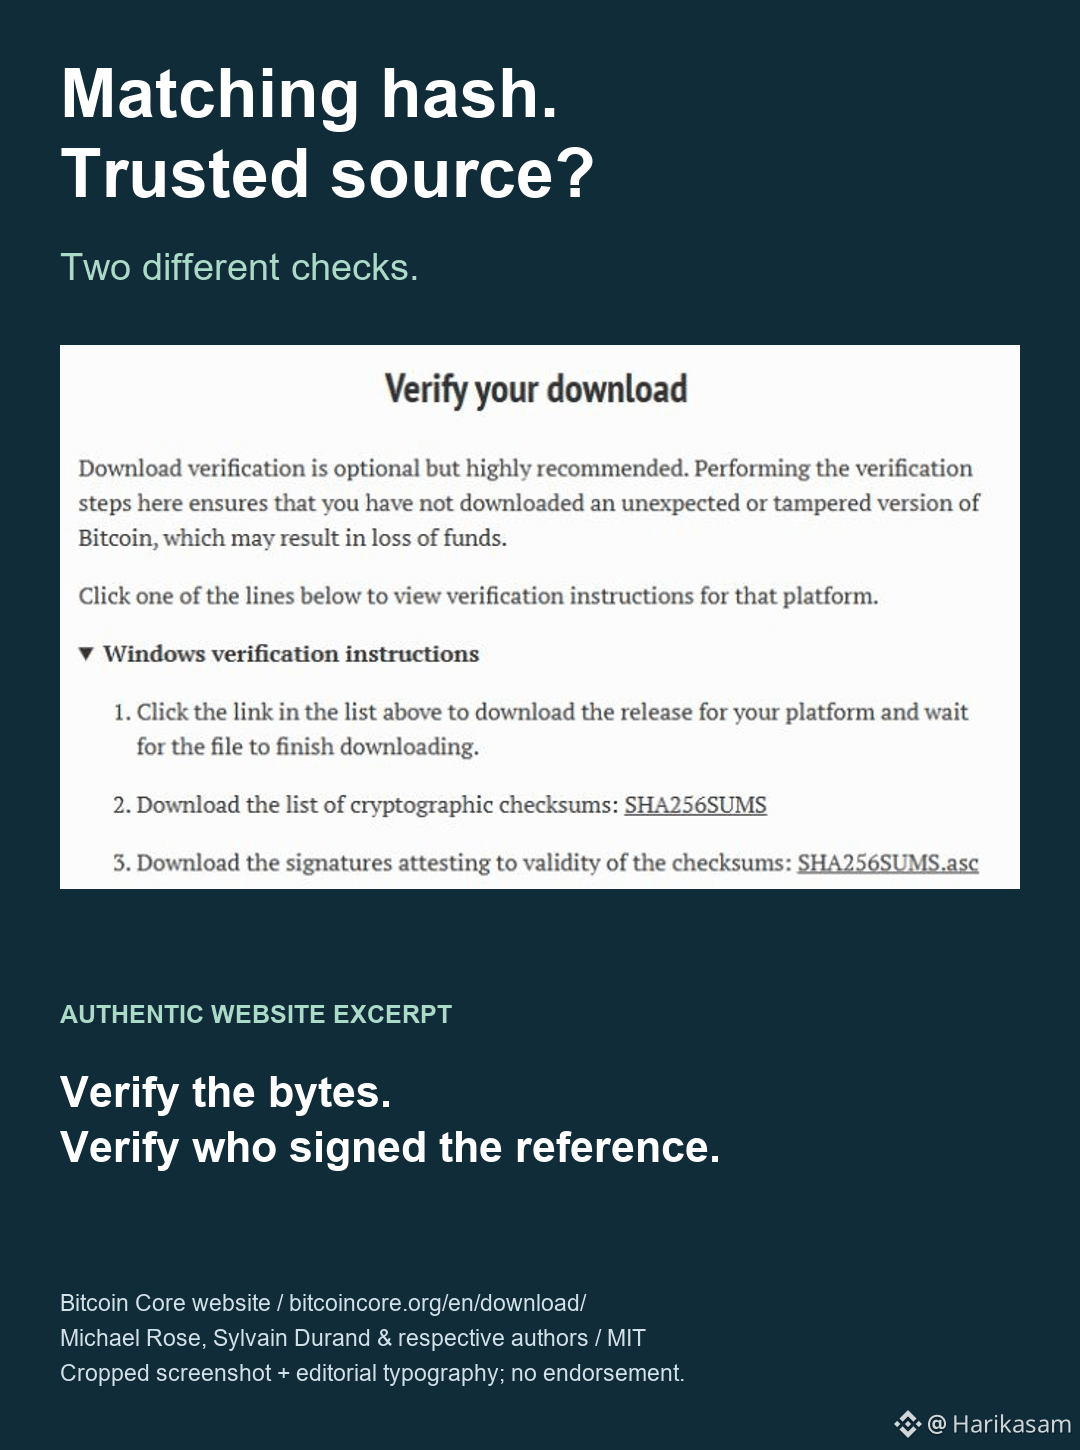
Download-Verifizierung: Bytes und IdentitätAuch ein übereinstimmender Download-Hash kann Sie zur falschen Software führen.
Eine Prüfsumme beantwortet die Frage: „Stimmt diese Datei mit diesem Referenzwert überein?“ Sie beantwortet nicht: „Wer hat mir diesen Referenzwert gegeben?“
Wenn ein Angreifer sowohl ein Installationsprogramm als auch den danebenstehenden Hash ersetzt, können sie perfekt übereinstimmen. Ein Paket, das mit einem handgeschriebenen Beleg ankommt, ist keine unabhängige Verifizierung.
Die Download-Anleitung von Bitcoin Core trennt Dateiprüfsummen von Signaturen auf der Prüfsummenliste. Diese Unterscheidung ist auch über Bitcoin hinaus nützlich.
- Rufen Sie die offizielle Download-Seite des Projekts über ein vertrauenswürdiges Lesezeichen oder eine unabhängig überprüfte Adresse auf.
Download-Verifizierung: Bytes und Identität
Auch ein übereinstimmender Download-Hash kann Sie zur falschen Software führen.
Eine Prüfsumme beantwortet die Frage: „Stimmt diese Datei mit diesem Referenzwert überein?“ Sie beantwortet nicht: „Wer hat mir diesen Referenzwert gegeben?“
Wenn ein Angreifer sowohl ein Installationsprogramm als auch den danebenstehenden Hash ersetzt, können sie perfekt übereinstimmen. Ein Paket, das mit einem handgeschriebenen Beleg ankommt, ist keine unabhängige Verifizierung.
Die Download-Anleitung von Bitcoin Core trennt Dateiprüfsummen von Signaturen auf der Prüfsummenliste. Diese Unterscheidung ist auch über Bitcoin hinaus nützlich.
- Rufen Sie die offizielle Download-Seite des Projekts über ein vertrauenswürdiges Lesezeichen oder eine unabhängig überprüfte Adresse auf.
Eine Prüfsumme beantwortet die Frage: „Stimmt diese Datei mit diesem Referenzwert überein?“ Sie beantwortet nicht: „Wer hat mir diesen Referenzwert gegeben?“
Wenn ein Angreifer sowohl ein Installationsprogramm als auch den danebenstehenden Hash ersetzt, können sie perfekt übereinstimmen. Ein Paket, das mit einem handgeschriebenen Beleg ankommt, ist keine unabhängige Verifizierung.
Die Download-Anleitung von Bitcoin Core trennt Dateiprüfsummen von Signaturen auf der Prüfsummenliste. Diese Unterscheidung ist auch über Bitcoin hinaus nützlich.
- Rufen Sie die offizielle Download-Seite des Projekts über ein vertrauenswürdiges Lesezeichen oder eine unabhängig überprüfte Adresse auf.
79

Artikel
Notepad++ Update-Server von chinesischen Hackern für 6 Monate übernommen – Crypto Coders in Gefahr?Notepad++ bestätigt, dass der Infrastrukturvorfall es Angreifern ermöglichte, Updates zwischen Juni und Dezember 2025 an bösartige Server umzuleiten, was selektive Benutzer betraf.
Der Entwickler hinter Notepad++, einem der weltweit beliebtesten Texteditoren, hat einen ausgeklügelten sechsmonatigen Cyberangriff offengelegt, der die Update-Infrastruktur der Software kompromittierte. Sicherheitsexperten haben den Vorfall einer staatlich unterstützten Bedrohungsgruppe aus China zugeschrieben, die Benutzer selektiv auf bösartige Server umleitete.
Laut The_Cyber_News auf X haben Hacker die Update-Server von Notepad++ übernommen, um Benutzer auf bösartige Infrastruktur umzuleiten. Der Vorfall nutzte Schwächen in der Validierung von Update-Paketen älterer Versionen vor der Veröffentlichung von Version 8.8.9 aus.
Notepad++ Update-Server von chinesischen Hackern für 6 Monate übernommen – Crypto Coders in Gefahr?
Notepad++ bestätigt, dass der Infrastrukturvorfall es Angreifern ermöglichte, Updates zwischen Juni und Dezember 2025 an bösartige Server umzuleiten, was selektive Benutzer betraf.
Der Entwickler hinter Notepad++, einem der weltweit beliebtesten Texteditoren, hat einen ausgeklügelten sechsmonatigen Cyberangriff offengelegt, der die Update-Infrastruktur der Software kompromittierte. Sicherheitsexperten haben den Vorfall einer staatlich unterstützten Bedrohungsgruppe aus China zugeschrieben, die Benutzer selektiv auf bösartige Server umleitete.
Laut The_Cyber_News auf X haben Hacker die Update-Server von Notepad++ übernommen, um Benutzer auf bösartige Infrastruktur umzuleiten. Der Vorfall nutzte Schwächen in der Validierung von Update-Paketen älterer Versionen vor der Veröffentlichung von Version 8.8.9 aus.
Der Entwickler hinter Notepad++, einem der weltweit beliebtesten Texteditoren, hat einen ausgeklügelten sechsmonatigen Cyberangriff offengelegt, der die Update-Infrastruktur der Software kompromittierte. Sicherheitsexperten haben den Vorfall einer staatlich unterstützten Bedrohungsgruppe aus China zugeschrieben, die Benutzer selektiv auf bösartige Server umleitete.
Laut The_Cyber_News auf X haben Hacker die Update-Server von Notepad++ übernommen, um Benutzer auf bösartige Infrastruktur umzuleiten. Der Vorfall nutzte Schwächen in der Validierung von Update-Paketen älterer Versionen vor der Veröffentlichung von Version 8.8.9 aus.
7
4.4k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceProcesses$4.65BWithdrawals
45,954 Aufrufe
186 Kommentare
2
#WithdrawalsBack: 15 networks live
10,302 Aufrufe
151 Kommentare
3
#BitcoinSpotETFsPost$203MWeeklyOutflow
16 Aufrufe
5 Kommentare
4
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets
202 Aufrufe
11 Kommentare
5
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
7,383 Aufrufe
160 Kommentare
6
#BTCPayServerUrgesOperatorsToShutDownInstances
7,659 Aufrufe
154 Kommentare
7
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
375 Aufrufe
12 Kommentare
8
#BinanceUpdatesProofofReservesAddresses
175,764 Aufrufe
1,843 Kommentare
9
#BinanceToResumePhaseOneOfWithdrawals
209,511 Aufrufe
1,852 Kommentare
10
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
2,401 Aufrufe
92 Kommentare