
#binanceceonew
binanceceonew
140 Aufrufe
6 Kommentare
Hot
Zuletzt

·
--
Artikel
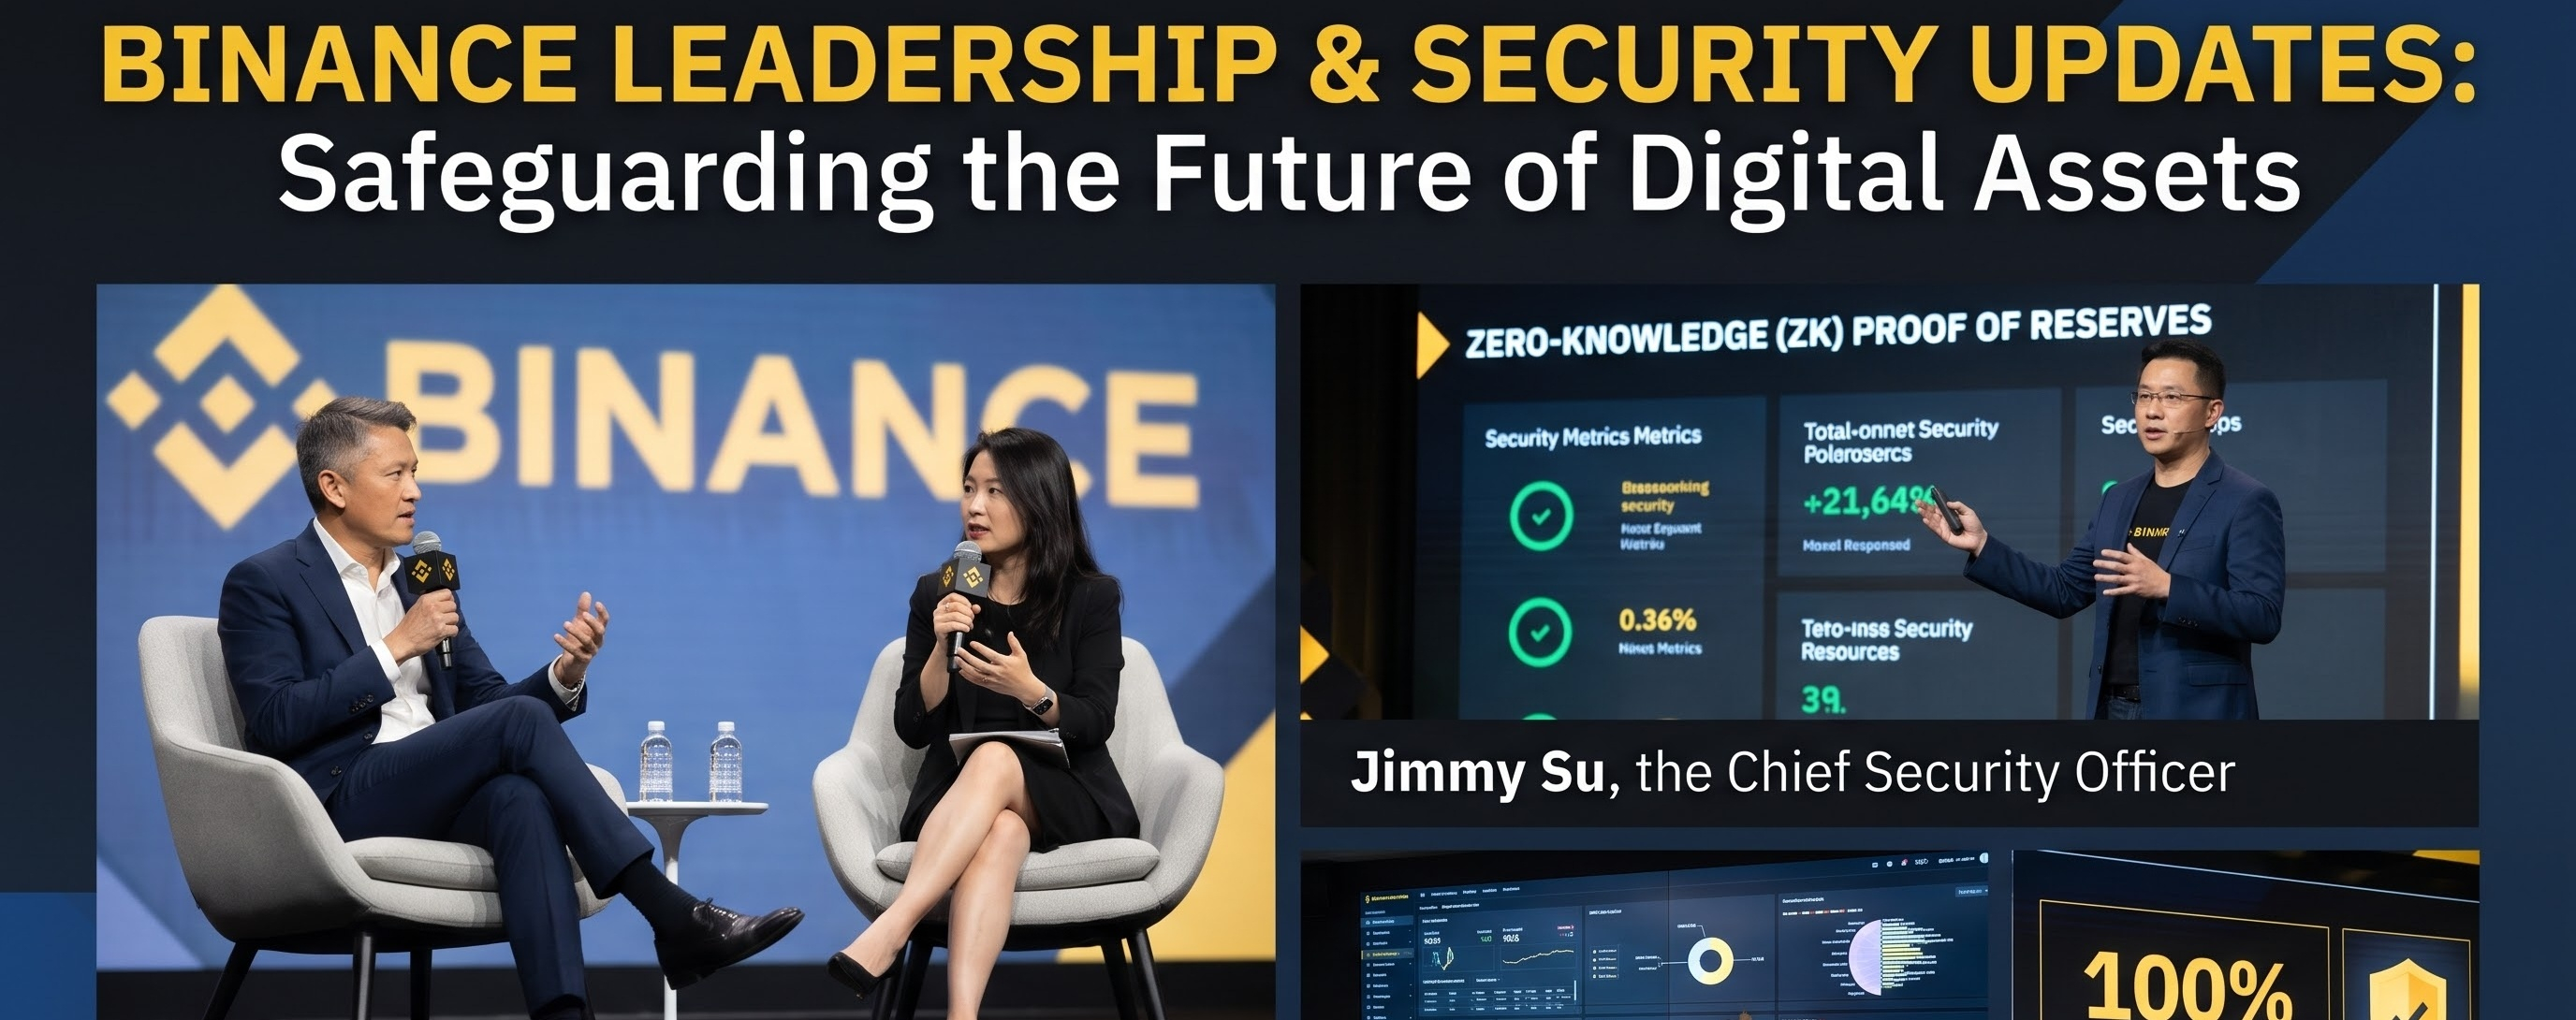
Kamingespräch mit der FührungsspitzeAm 9. November 2026 nahmen die Binance-Co-CEOs Richard Teng und Yi He gemeinsam mit Chief Security Officer (CSO) Jimmy Su an einer Live-Sitzung auf X Spaces teil, um Fragen von Nutzern zu beantworten und langfristige Verbesserungen der Abwehrmaßnahmen vorzustellen.
Vereitelte Cyberangriffe: CSO Jimmy Su gab bekannt, dass Binance allein im Jahr 2026 erfolgreich 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberangriffe abgewehrt hat. Er merkte an, dass anhaltende Bedrohungen durch Nationalstaaten für große Kryptoplattformen zum Alltag gehören.
Angriffsvektor aufgedeckt: Su erklärte, dass der Sicherheitsvorfall vom 29. Oktober – den das FBI und Blockchain-Intelligence-Unternehmen der nordkoreanischen TraderTraitor-Gruppe (Lazarus Group) zuschrieben – seinen Ursprung in Social Engineering hatte. Dabei wurde ein DevOps-Ingenieur durch ein fingiertes Vorstellungsgespräch dazu gebracht, seinen Laptop preiszugeben. Von dort aus verschafften sich die Angreifer Zugang zu internen Service-Containern und nutzten die Delegierungsfunktion EIP-7702 von Ethereum aus, um unautorisierte Abhebungen aus Hot Wallets zu genehmigen, ohne jemals private Schlüssel zu kompromittieren.
Kamingespräch mit der Führungsspitze
Am 9. November 2026 nahmen die Binance-Co-CEOs Richard Teng und Yi He gemeinsam mit Chief Security Officer (CSO) Jimmy Su an einer Live-Sitzung auf X Spaces teil, um Fragen von Nutzern zu beantworten und langfristige Verbesserungen der Abwehrmaßnahmen vorzustellen.
Vereitelte Cyberangriffe: CSO Jimmy Su gab bekannt, dass Binance allein im Jahr 2026 erfolgreich 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberangriffe abgewehrt hat. Er merkte an, dass anhaltende Bedrohungen durch Nationalstaaten für große Kryptoplattformen zum Alltag gehören.
Angriffsvektor aufgedeckt: Su erklärte, dass der Sicherheitsvorfall vom 29. Oktober – den das FBI und Blockchain-Intelligence-Unternehmen der nordkoreanischen TraderTraitor-Gruppe (Lazarus Group) zuschrieben – seinen Ursprung in Social Engineering hatte. Dabei wurde ein DevOps-Ingenieur durch ein fingiertes Vorstellungsgespräch dazu gebracht, seinen Laptop preiszugeben. Von dort aus verschafften sich die Angreifer Zugang zu internen Service-Containern und nutzten die Delegierungsfunktion EIP-7702 von Ethereum aus, um unautorisierte Abhebungen aus Hot Wallets zu genehmigen, ohne jemals private Schlüssel zu kompromittieren.
Vereitelte Cyberangriffe: CSO Jimmy Su gab bekannt, dass Binance allein im Jahr 2026 erfolgreich 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberangriffe abgewehrt hat. Er merkte an, dass anhaltende Bedrohungen durch Nationalstaaten für große Kryptoplattformen zum Alltag gehören.
Angriffsvektor aufgedeckt: Su erklärte, dass der Sicherheitsvorfall vom 29. Oktober – den das FBI und Blockchain-Intelligence-Unternehmen der nordkoreanischen TraderTraitor-Gruppe (Lazarus Group) zuschrieben – seinen Ursprung in Social Engineering hatte. Dabei wurde ein DevOps-Ingenieur durch ein fingiertes Vorstellungsgespräch dazu gebracht, seinen Laptop preiszugeben. Von dort aus verschafften sich die Angreifer Zugang zu internen Service-Containern und nutzten die Delegierungsfunktion EIP-7702 von Ethereum aus, um unautorisierte Abhebungen aus Hot Wallets zu genehmigen, ohne jemals private Schlüssel zu kompromittieren.
1
122
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HotCPIDecemberHikePriced
3,593 Aufrufe
191 Kommentare
2
#AnthropicRejectsIPODelayValuationinQuestion
132,618 Aufrufe
1,222 Kommentare
3
#NvidiaInvestigatesAfterHuang’sAffairApology
377,651 Aufrufe
2,703 Kommentare
4
#CanNvidiaEarningsEaseMarketConcerns?
10,568 Aufrufe
233 Kommentare
5
#ADPWeeklyEstimateShowsUSPrivatePayrollsUp19750
777 Aufrufe
56 Kommentare
6
#US-IranTalksFuelStrongStockMarketRebound
54,225 Aufrufe
440 Kommentare
7
#BitcoinFiveWeeklyLosses
399,113 Aufrufe
2,962 Kommentare
8
#AIChipSlumpNasdaq
222,434 Aufrufe
1,687 Kommentare
9
#BitcoinSpotETFsPost$201MNetOutflowForThirdStraightDay
1,074 Aufrufe
16 Kommentare
10
#CryptoLiquidationsReach$1.16BIn24Hours
50,420 Aufrufe
72 Kommentare