
#172959228
172959228
425 Aufrufe
2 Kommentare
Hot
Zuletzt
·
--
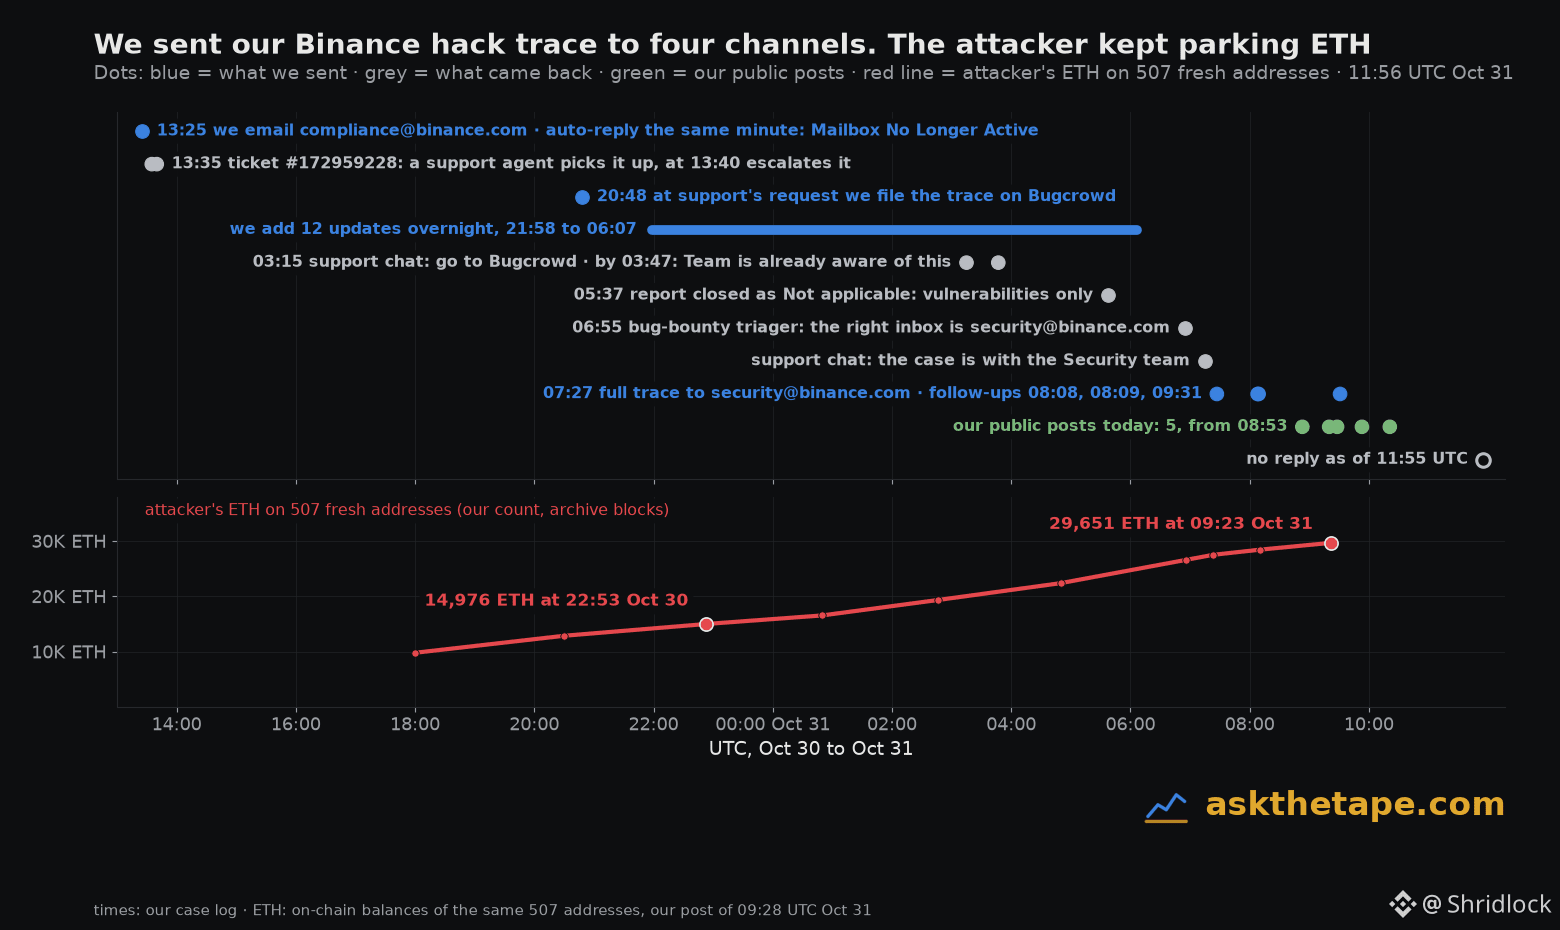
Binance-Hack: Das ist passiert, als wir versucht haben, Binance unsere Live-Transaktionsverfolgung zu übermitteln. Alle Zeitangaben in UTC.
30. Okt.
13:25 Wir schreiben an compliance@binance.com. Noch in derselben Minute kommt eine automatische Antwort: „Postfach nicht mehr aktiv“.
13:35 Ein Support-Mitarbeiter übernimmt Ticket Nr. 172959228. Um 13:40 wird es eskaliert.
20:48 Auf Bitte des Supports reichen wir die Transaktionsverfolgung über Binance’ Bug-Bounty-Programm auf Bugcrowd ein. Über Nacht fügen wir 12 Updates hinzu.
31. Okt.
03:15 Der Support-Chat verweist uns erneut an Bugcrowd. Um 03:47 kommt die Antwort: „Das Team ist bereits darüber informiert“.
05:37 Der Bericht wird als „Nicht zutreffend“ geschlossen: Das Programm deckt nur Schwachstellen ab. So lautet die Regel.
06:55 Der Bug-Bounty-Triage-Mitarbeiter nennt die richtige Adresse: security@binance.com.
Dann teilt uns der Support-Chat mit, dass der Fall beim Security-Team liegt.
07:27 Wir senden die vollständige Transaktionsverfolgung an security@binance.com. Bis 09:31 UTC schicken wir drei Nachfragen.
Bis 11:55 UTC keine Antwort.
In der Zwischenzeit bewegte der Angreifer weiter Gelder. Auf den 507 neuen Adressen, auf denen er ETH parkt, lagen am 30. Okt. um 22:53 UTC 14.976 ETH und am 31. Okt. um 09:23 UTC 29.651 ETH.
Was wir jetzt tun: Wir veröffentlichen die Transaktionsverfolgung. Seit heute 08:53 UTC fünf Beiträge: NEAR, die Token-Verkäufe des Hubs, die geparkten ETH, Chainflip-Rückerstattungen, der BTC-Zweig. Nächstes Update, sobald sich Gelder bewegen.
Binance-Hack: Das ist passiert, als wir versucht haben, Binance unsere Live-Transaktionsverfolgung zu übermitteln. Alle Zeitangaben in UTC.
30. Okt.
13:25 Wir schreiben an compliance@binance.com. Noch in derselben Minute kommt eine automatische Antwort: „Postfach nicht mehr aktiv“.
13:35 Ein Support-Mitarbeiter übernimmt Ticket Nr. 172959228. Um 13:40 wird es eskaliert.
20:48 Auf Bitte des Supports reichen wir die Transaktionsverfolgung über Binance’ Bug-Bounty-Programm auf Bugcrowd ein. Über Nacht fügen wir 12 Updates hinzu.
31. Okt.
03:15 Der Support-Chat verweist uns erneut an Bugcrowd. Um 03:47 kommt die Antwort: „Das Team ist bereits darüber informiert“.
05:37 Der Bericht wird als „Nicht zutreffend“ geschlossen: Das Programm deckt nur Schwachstellen ab. So lautet die Regel.
06:55 Der Bug-Bounty-Triage-Mitarbeiter nennt die richtige Adresse: security@binance.com.
Dann teilt uns der Support-Chat mit, dass der Fall beim Security-Team liegt.
07:27 Wir senden die vollständige Transaktionsverfolgung an security@binance.com. Bis 09:31 UTC schicken wir drei Nachfragen.
Bis 11:55 UTC keine Antwort.
In der Zwischenzeit bewegte der Angreifer weiter Gelder. Auf den 507 neuen Adressen, auf denen er ETH parkt, lagen am 30. Okt. um 22:53 UTC 14.976 ETH und am 31. Okt. um 09:23 UTC 29.651 ETH.
Was wir jetzt tun: Wir veröffentlichen die Transaktionsverfolgung. Seit heute 08:53 UTC fünf Beiträge: NEAR, die Token-Verkäufe des Hubs, die geparkten ETH, Chainflip-Rückerstattungen, der BTC-Zweig. Nächstes Update, sobald sich Gelder bewegen.
30. Okt.
13:25 Wir schreiben an compliance@binance.com. Noch in derselben Minute kommt eine automatische Antwort: „Postfach nicht mehr aktiv“.
13:35 Ein Support-Mitarbeiter übernimmt Ticket Nr. 172959228. Um 13:40 wird es eskaliert.
20:48 Auf Bitte des Supports reichen wir die Transaktionsverfolgung über Binance’ Bug-Bounty-Programm auf Bugcrowd ein. Über Nacht fügen wir 12 Updates hinzu.
31. Okt.
03:15 Der Support-Chat verweist uns erneut an Bugcrowd. Um 03:47 kommt die Antwort: „Das Team ist bereits darüber informiert“.
05:37 Der Bericht wird als „Nicht zutreffend“ geschlossen: Das Programm deckt nur Schwachstellen ab. So lautet die Regel.
06:55 Der Bug-Bounty-Triage-Mitarbeiter nennt die richtige Adresse: security@binance.com.
Dann teilt uns der Support-Chat mit, dass der Fall beim Security-Team liegt.
07:27 Wir senden die vollständige Transaktionsverfolgung an security@binance.com. Bis 09:31 UTC schicken wir drei Nachfragen.
Bis 11:55 UTC keine Antwort.
In der Zwischenzeit bewegte der Angreifer weiter Gelder. Auf den 507 neuen Adressen, auf denen er ETH parkt, lagen am 30. Okt. um 22:53 UTC 14.976 ETH und am 31. Okt. um 09:23 UTC 29.651 ETH.
Was wir jetzt tun: Wir veröffentlichen die Transaktionsverfolgung. Seit heute 08:53 UTC fünf Beiträge: NEAR, die Token-Verkäufe des Hubs, die geparkten ETH, Chainflip-Rückerstattungen, der BTC-Zweig. Nächstes Update, sobald sich Gelder bewegen.
1
933
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
11,772 Aufrufe
237 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
203,629 Aufrufe
1,570 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
1,792 Aufrufe
97 Kommentare
4
#BinanceIncidentReport
149,349 Aufrufe
1,057 Kommentare
5
#BinanceReopensWithdrawalsForMoreAssets
286,825 Aufrufe
2,164 Kommentare
6
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
0 Aufrufe
1 Kommentare
7
#BinanceHourlyDepositsExceedWithdrawals
124,967 Aufrufe
1,065 Kommentare
8
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
778 Aufrufe
32 Kommentare
9
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,028 Aufrufe
42 Kommentare
10
#NasdaqRises0.8%AsChipStocksRebound
1,098 Aufrufe
34 Kommentare