

BlockBreaker
8.3k Paylaşımlar
BlockBreaker
 Square Verified+
Şikayət et
İstifadəçini blokla
Crypto Analyst 🧠 | Binance charts📊 | Tracking Market Moves Daily | X @Block_Breaker55
Açıq ticarət

BNB sahibi
Daimi treyder
1.8 il
171 İzlənilir
48.0K+ İzləyicilər
26.0K+ Bəyəndi
Postlar
Portfel
Hamısı
Canlı
·
--
Tərcüməyə bax
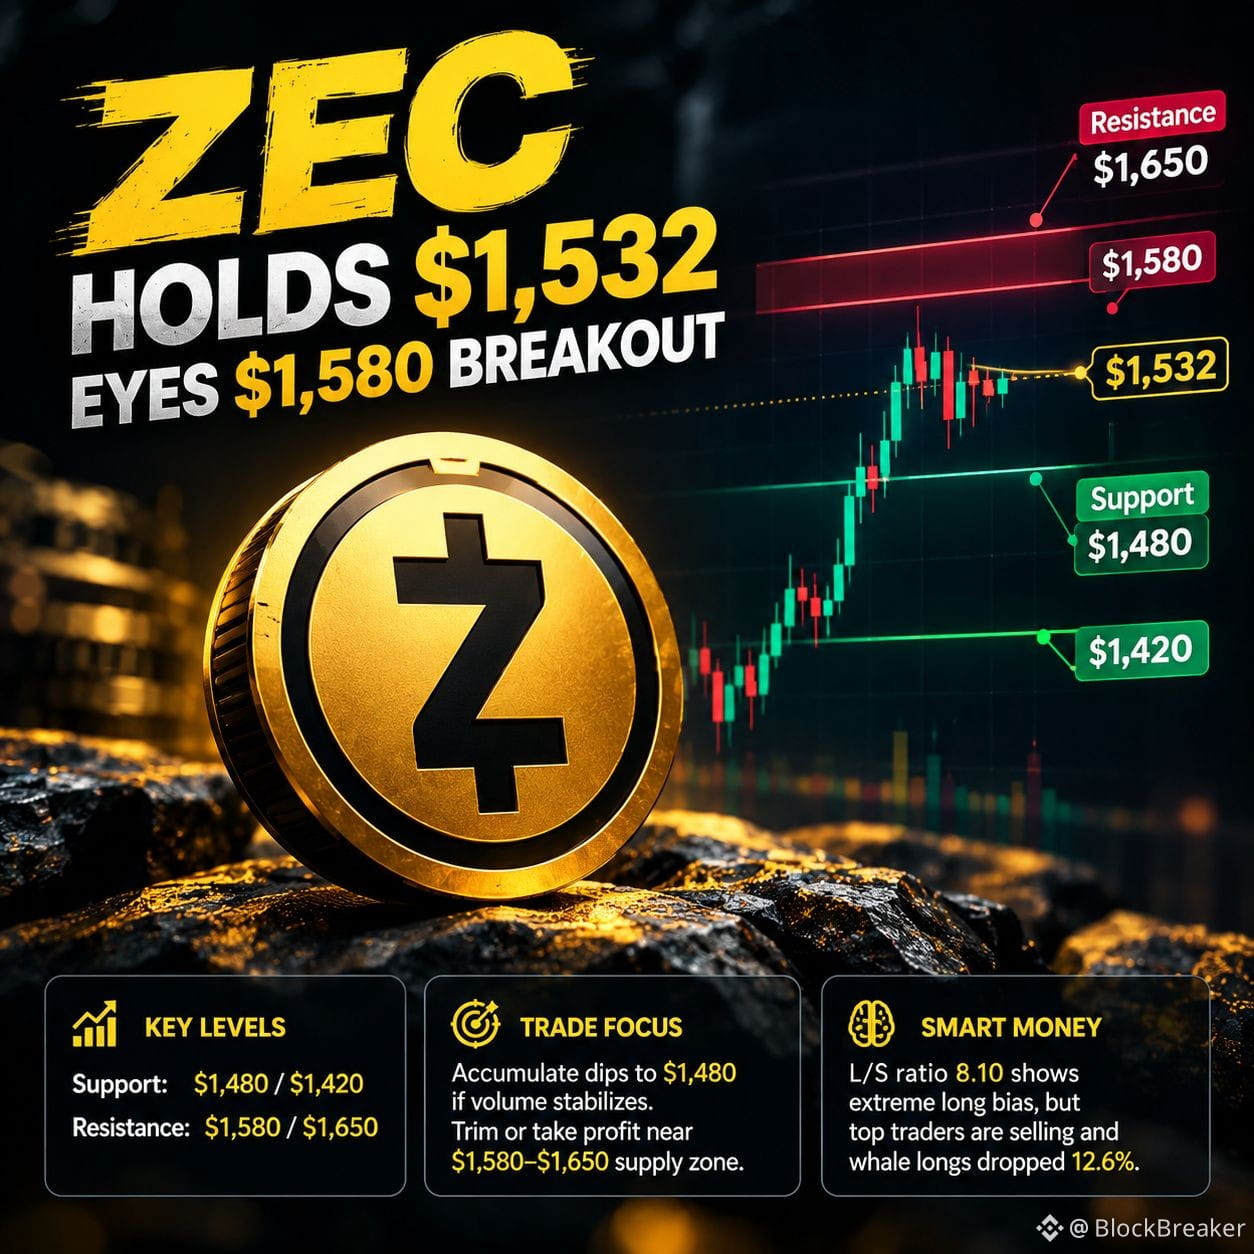
$ZEC is holding around $1,532 after a strong rally, with $1,580 as the key breakout level.
Support: $1,480 / $1,420
Resistance: $1,580 / $1,650
The interesting part: L/S ratio sits at 8.10, showing extreme long bias, while top traders are selling and whale longs have dropped 12.6%.
$1,580 is the level to watch.
{future}(ZECUSDT)
$ZEC is holding around $1,532 after a strong rally, with $1,580 as the key breakout level.
Support: $1,480 / $1,420
Resistance: $1,580 / $1,650
The interesting part: L/S ratio sits at 8.10, showing extreme long bias, while top traders are selling and whale longs have dropped 12.6%.
$1,580 is the level to watch.
Support: $1,480 / $1,420
Resistance: $1,580 / $1,650
The interesting part: L/S ratio sits at 8.10, showing extreme long bias, while top traders are selling and whale longs have dropped 12.6%.
$1,580 is the level to watch.
334
·
--
YENİ: Elon Musk deyir ki, o, "uzun müddətdir süni intellektlə bağlı həyəcan siqnalı çalır."
$LSK $ARK $STEEM
YENİ: Elon Musk deyir ki, o, "uzun müddətdir süni intellektlə bağlı həyəcan siqnalı çalır."
$LSK $ARK $STEEM
$LSK $ARK $STEEM
2
271
·
--
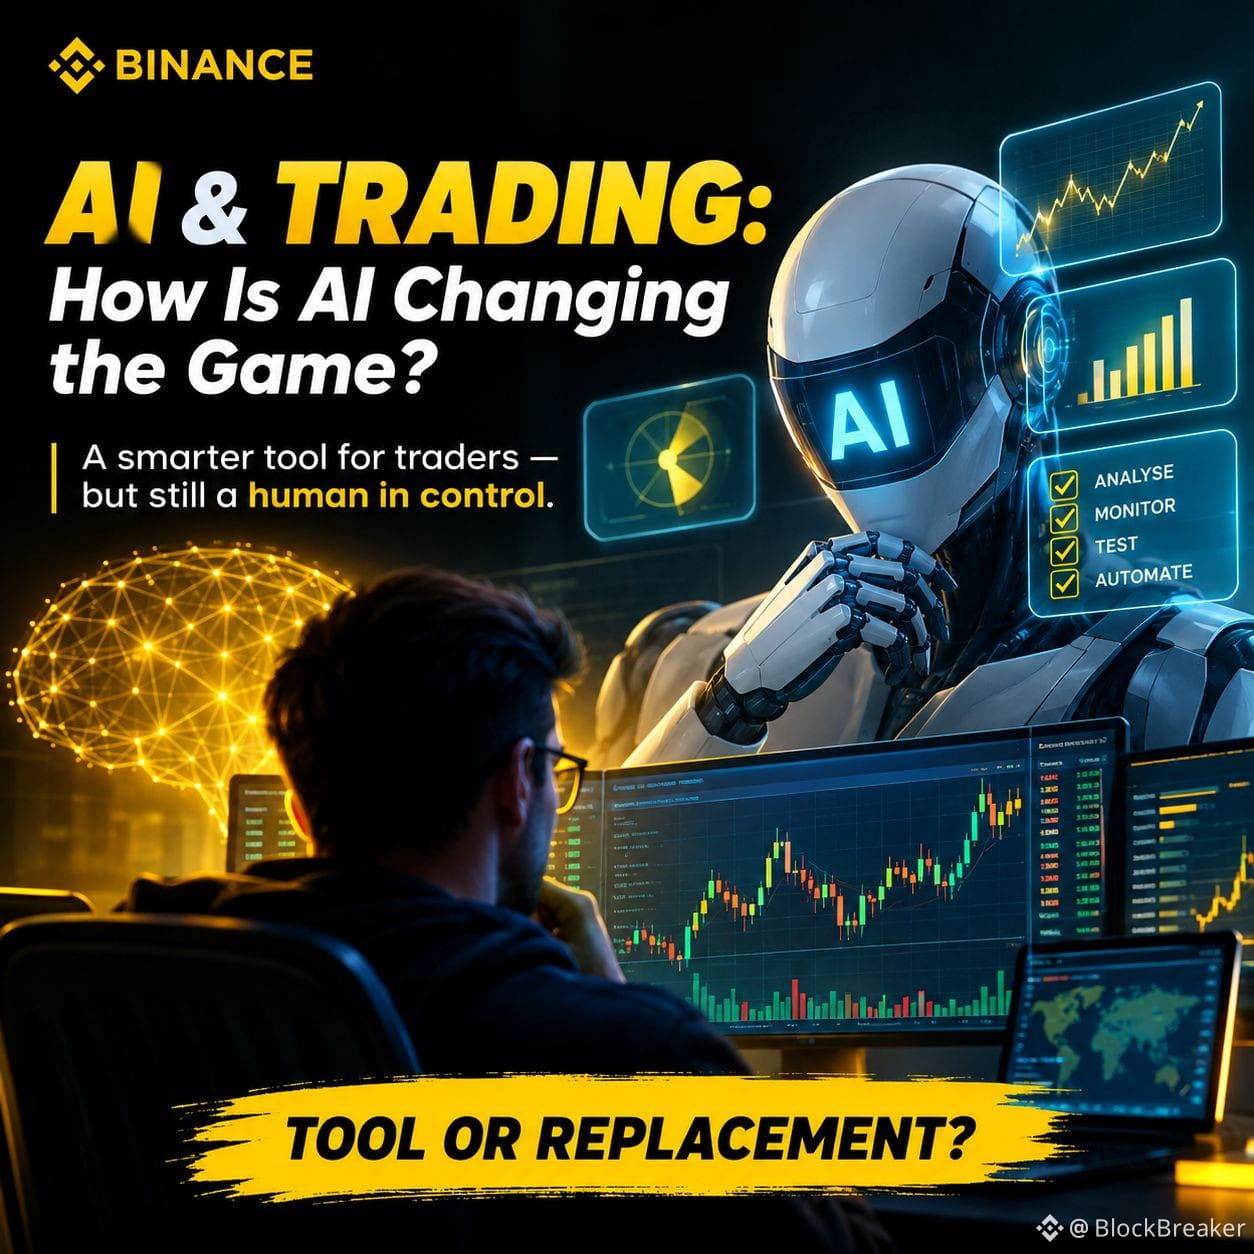
AI & Ticarət: AI Oyunu Necə Dəyişir?
Məncə, ticarətdə AI haqqında ən maraqlı şey onun “bazarın proqnozunu verməsi” fikri deyil.
Məsələ hətta bir əməliyyat nəzərdən keçirilməmişdən əvvəl nələrin baş verməsidir.
Bir treyder bazar məlumatlarının dağını AI sisteminə verə bilər və saniyələr içində nümunələr, xülasələr, müqayisələr, xəbərdarlıqlar və strategiya ideyaları əldə edə bilər. Bir vaxtlar qrafiklərə və məlumatlara saatlarla baxmaq tələb edən şeylər indi demək olar ki, dərhal emal oluna bilir.
Bu, böyük üstünlük kimi səslənir.
Amma bir məqam var.
Daha sürətli məlumat avtomatik olaraq daha yaxşı qərarlar demək deyil.
AI bir nümunəni görə bilər, amma həmin nümunənin həqiqətən vacib olub-olmadığını bilmir. O, bir strategiyanı tarixi məlumatlara qarşı sınaqdan keçirə bilər, lakin tarix sizin qarşınızdakı bazardan çox fərqli davrana bilər. Və avtomatlaşdırma tərəddüdü aradan qaldıra bilər, amma eyni zamanda qüsurlu bir ideyanı da tərəddüdsüz icra edə bilər.
Məhz buna görə AI-ni sükan arxasındakı insan kimi yox, ikinci bir baxış cütü kimi görürəm.
Araşdırma.
Təhlil.
Monitorinq.
Sınaqdan keçirmə.
Avtomatlaşdırma.
Sonra isə AI-nin hələ də kənara verə bilmədiyi hissə gəlir:
yarğı.
Hansı məlumatın diqqətə layiq olduğunu bilmək, modelin arxasındakı fərziyyələri sorğulamaq, riski anlamaq və bazar şərtlərinin dəyişdiyini tanımaq.
Bəlkə də ən böyük dəyişiklik AI-nin treyderləri əvəz etməsi deyil.
Bəlkə də treyderlərin AI-dən istifadə edərək məlumat toplamağa daha az, həmin məlumatın əslində nə demək olduğunu düşünməyə isə daha çox vaxt ayırmasıdır.
Ticarət qərarlarınıza təsir etməsi üçün AI-yə güvənərsinizmi?
Yalnız tədris məqsədlidir, maliyyə məsləhəti deyil. DYOR.
1
172
·
--
#dusk $DUSK @Dusk_Foundation
Məni Dusk haqqında maraqlandıran budur ki, onun məxfilik tezi artıq əməliyyatları gizlətməkdən daha çox, əvvəldən ictimaiyyətə ehtiyac duymayan maliyyə hissələrini gizlətməyə çevrilir.
Bu fərq önəmlidir.
Maliyyə aktivləri mülkiyyət, uyğunluq, qiymətləndirmə, köçürmələr və hesablaşma ətrafında həssas məlumat daşıyır. Bütün bunları şəffaf smart müqavilələrə yerləşdirmək qəribə bir kompromis yaradır: siz kompozisiyaya (interoperabilliyə) qazanırsınız, amma həm də illərdir tənzimlənən bazarların idarə etməyə çalışdığı məlumatı açıq edirsiniz.
Dusk problemi digər tərəfdən yanaşır. Onun məxfilik “stack”-i sıfır bilik sübutları (zero-knowledge proofs), PLONK, JubJub, Poseidon və Merkle əsaslı strukturlardan istifadə edərək hər detalın əsasını açıqlamadan qaydalara əməl edildiyini sübut edir. Maraqlı olan hissə kriptoqrafiyanın özü deyil. Bu arxitekturanın maliyyə iş axınlarında nələrə imkan verə bilməsidir.
Və son mühəndislik istiqaməti tezi daha inandırıcı edir. Aegis mainnet yoxlanışını PLONK V3-ə yüksəldib, həmçinin daha güclü konsensus və geri ödəniş (refund) qorunmaları əlavə edib; avqust ayı üzrə inkişaf işi isə sübut və şifr mətninin (ciphertext) doğrulanmasını daha da sərtləşdirməyə davam edib.
İndi DuskEVM testnetdədir və Solidity tərtibatçılarına Dusk-un yerli məxfilik “stack”-i ilə yanaşı tanış bir icra yolu təqdim edir.
Mənim nəticəm: Dusk əslində “ən məxfi blokçeyn” olmağa rəqabət aparmır. Onun daha maraqlı fürsəti odur ki, maliyyə tətbiqlərinin həqiqətən yoxlanıla bilən, amma həssas bazar məlumatını ictimai metadata halına çevirmədən qalmasını təmin edən təbəqəyə çevrilməkdir.
Bu, çox daha çətin bir problemdir və həll edilməsi daha faydalı olan bir şeydir.
#dusk $DUSK @Dusk
Məni Dusk haqqında maraqlandıran budur ki, onun məxfilik tezi artıq əməliyyatları gizlətməkdən daha çox, əvvəldən ictimaiyyətə ehtiyac duymayan maliyyə hissələrini gizlətməyə çevrilir.
Bu fərq önəmlidir.
Maliyyə aktivləri mülkiyyət, uyğunluq, qiymətləndirmə, köçürmələr və hesablaşma ətrafında həssas məlumat daşıyır. Bütün bunları şəffaf smart müqavilələrə yerləşdirmək qəribə bir kompromis yaradır: siz kompozisiyaya (interoperabilliyə) qazanırsınız, amma həm də illərdir tənzimlənən bazarların idarə etməyə çalışdığı məlumatı açıq edirsiniz.
Dusk problemi digər tərəfdən yanaşır. Onun məxfilik “stack”-i sıfır bilik sübutları (zero-knowledge proofs), PLONK, JubJub, Poseidon və Merkle əsaslı strukturlardan istifadə edərək hər detalın əsasını açıqlamadan qaydalara əməl edildiyini sübut edir. Maraqlı olan hissə kriptoqrafiyanın özü deyil. Bu arxitekturanın maliyyə iş axınlarında nələrə imkan verə bilməsidir.
Və son mühəndislik istiqaməti tezi daha inandırıcı edir. Aegis mainnet yoxlanışını PLONK V3-ə yüksəldib, həmçinin daha güclü konsensus və geri ödəniş (refund) qorunmaları əlavə edib; avqust ayı üzrə inkişaf işi isə sübut və şifr mətninin (ciphertext) doğrulanmasını daha da sərtləşdirməyə davam edib.
İndi DuskEVM testnetdədir və Solidity tərtibatçılarına Dusk-un yerli məxfilik “stack”-i ilə yanaşı tanış bir icra yolu təqdim edir.
Mənim nəticəm: Dusk əslində “ən məxfi blokçeyn” olmağa rəqabət aparmır. Onun daha maraqlı fürsəti odur ki, maliyyə tətbiqlərinin həqiqətən yoxlanıla bilən, amma həssas bazar məlumatını ictimai metadata halına çevirmədən qalmasını təmin edən təbəqəyə çevrilməkdir.
Bu, çox daha çətin bir problemdir və həll edilməsi daha faydalı olan bir şeydir.
3
2
254
·
--
#dusk $DUSK @Dusk_Foundation
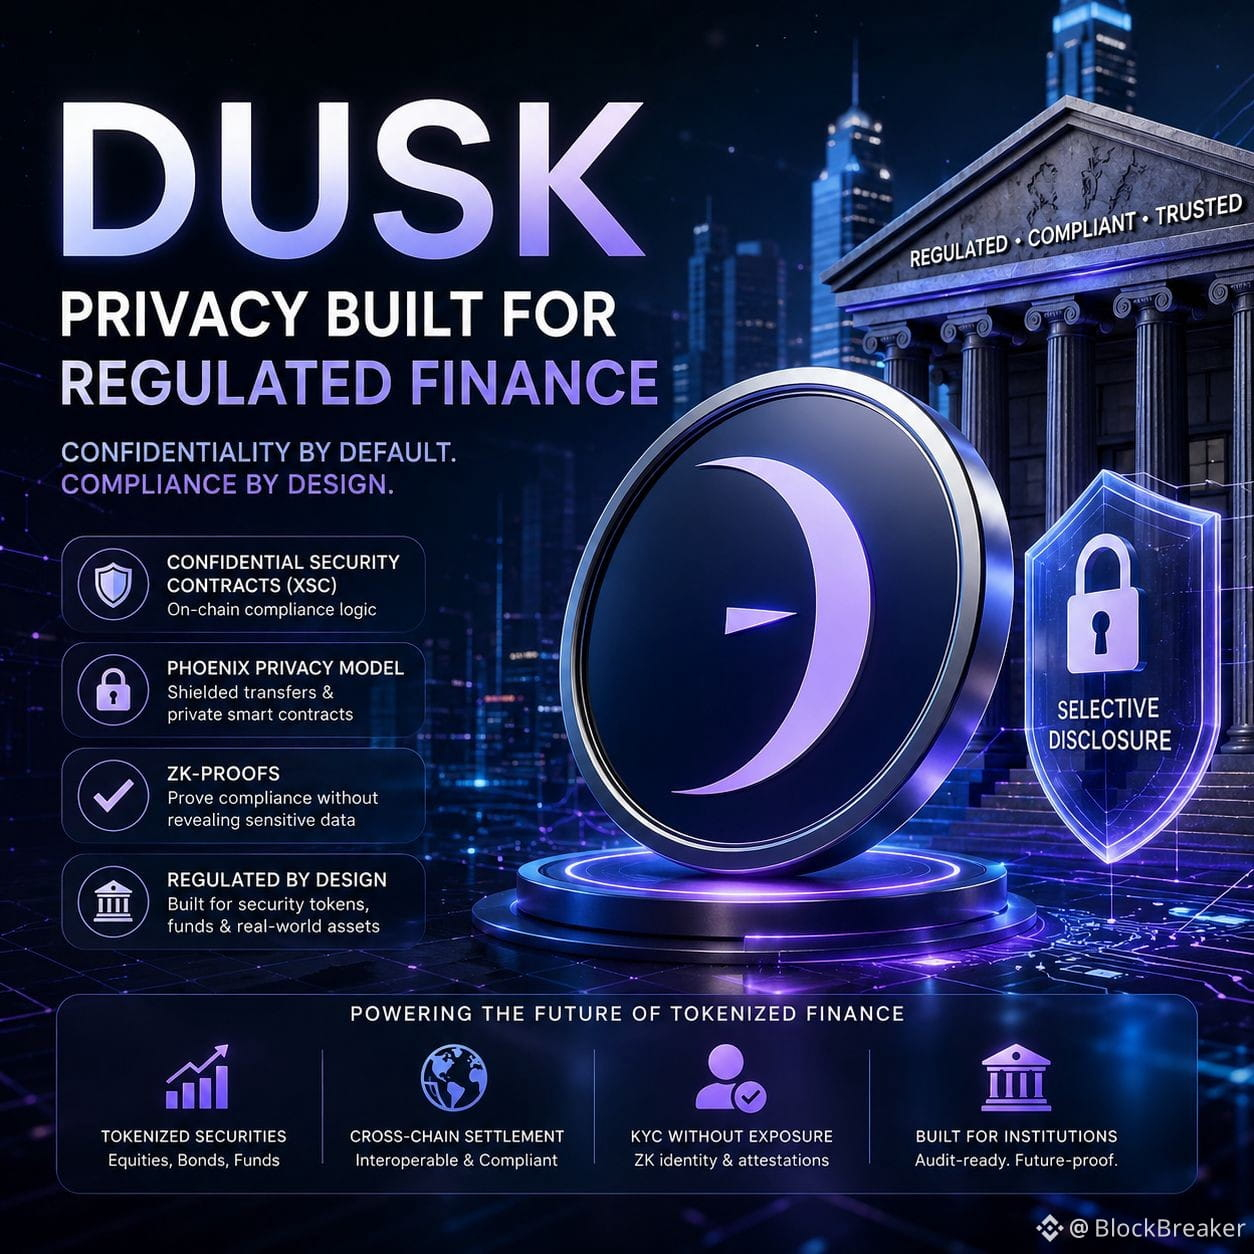
Mənim üçün Dusk-ın diqqətçəkən tərəfi odur ki, o, həqiqətən də blokçeyn-ləri “daha məxfi” etməyə çalışmır. O, məxfiliyi istifadəyə yararlı bazar mexanizminə çevirməyə çalışır.
Bu fərq maliyyədə mühümdür. Hər balansı, əməliyyatı və investor münasibətini göstərən qiymətli kağızlar reyestri şəffafdır, amma çox vaxt istifadəyə yararlı olmur. Dusk əks istiqamət tutur: həssas vəziyyəti (state) məxfi saxlayır, tələb olunan qaydaların yerinə yetirildiyini sübut edir və yalnız tənzimləyicinin, emitentin və ya tərəfdaşın həqiqətən ehtiyac duyduğu məlumatı açıqlayır. Sadəcə şəffaf zəncirə KYC əlavə etməkdən daha yaxşıdır.
Eyni səbəbdən XSC maraqlıdır. Uyğunluq sənədləşmə ətrafında “kağız işi” kimi deyil, proqramlaşdırıla bilən transaksiya məntiqi kimi qəbul olunur. Giriş qaydaları, köçürmə məhdudiyyətləri, mülkiyyət qeydləri və korporativ aksiyalar aktivin iş axınının (workflow) içində yerləşə bilər. Məxfilik isə bu nəzarətlərin daimi ictimai nəzarətə çevrilməsinin qarşısını alır.
Son inkişaflar başlıqlardan daha çox nəyi işarə etdiyinə görə önəmlidir. Dusk PLONK V3 ilə protokolunu sərtləşdirir və konsensusu “hardening” edir; onun EVM yolu və tərtibatçı alətləri isə qurucular üçün maneəni azaldır. 2026-cı ilin avqustunda zk-alətləri üzrə işi və tokenləşdirilmiş məxfi bazarlara yönəli diqqət daha böyük bir dəyişikliyə işarə edir: “məxfilik blokçeyni”ndən maliyyə infrastrukturuna.
Dusk-ın üstünlüyü yalnız gizlilik deyil. O, idarə olunan (regulated) aktivləri onları yoxlanıla bilməz etmədən məxfi saxlayır. Tokenləşdirilmiş maliyyə məxfiliyi, auditablelığı və eyni anda deterministik (müəyyən) settlement-i tələb edirsə, bu kompromis məhsula çevrilir.
#dusk $DUSK @Dusk
Mənim üçün Dusk-ın diqqətçəkən tərəfi odur ki, o, həqiqətən də blokçeyn-ləri “daha məxfi” etməyə çalışmır. O, məxfiliyi istifadəyə yararlı bazar mexanizminə çevirməyə çalışır.
Bu fərq maliyyədə mühümdür. Hər balansı, əməliyyatı və investor münasibətini göstərən qiymətli kağızlar reyestri şəffafdır, amma çox vaxt istifadəyə yararlı olmur. Dusk əks istiqamət tutur: həssas vəziyyəti (state) məxfi saxlayır, tələb olunan qaydaların yerinə yetirildiyini sübut edir və yalnız tənzimləyicinin, emitentin və ya tərəfdaşın həqiqətən ehtiyac duyduğu məlumatı açıqlayır. Sadəcə şəffaf zəncirə KYC əlavə etməkdən daha yaxşıdır.
Eyni səbəbdən XSC maraqlıdır. Uyğunluq sənədləşmə ətrafında “kağız işi” kimi deyil, proqramlaşdırıla bilən transaksiya məntiqi kimi qəbul olunur. Giriş qaydaları, köçürmə məhdudiyyətləri, mülkiyyət qeydləri və korporativ aksiyalar aktivin iş axınının (workflow) içində yerləşə bilər. Məxfilik isə bu nəzarətlərin daimi ictimai nəzarətə çevrilməsinin qarşısını alır.
Son inkişaflar başlıqlardan daha çox nəyi işarə etdiyinə görə önəmlidir. Dusk PLONK V3 ilə protokolunu sərtləşdirir və konsensusu “hardening” edir; onun EVM yolu və tərtibatçı alətləri isə qurucular üçün maneəni azaldır. 2026-cı ilin avqustunda zk-alətləri üzrə işi və tokenləşdirilmiş məxfi bazarlara yönəli diqqət daha böyük bir dəyişikliyə işarə edir: “məxfilik blokçeyni”ndən maliyyə infrastrukturuna.
Dusk-ın üstünlüyü yalnız gizlilik deyil. O, idarə olunan (regulated) aktivləri onları yoxlanıla bilməz etmədən məxfi saxlayır. Tokenləşdirilmiş maliyyə məxfiliyi, auditablelığı və eyni anda deterministik (müəyyən) settlement-i tələb edirsə, bu kompromis məhsula çevrilir.
2
5
432
·
--
#dusk $DUSK @Dusk_Foundation
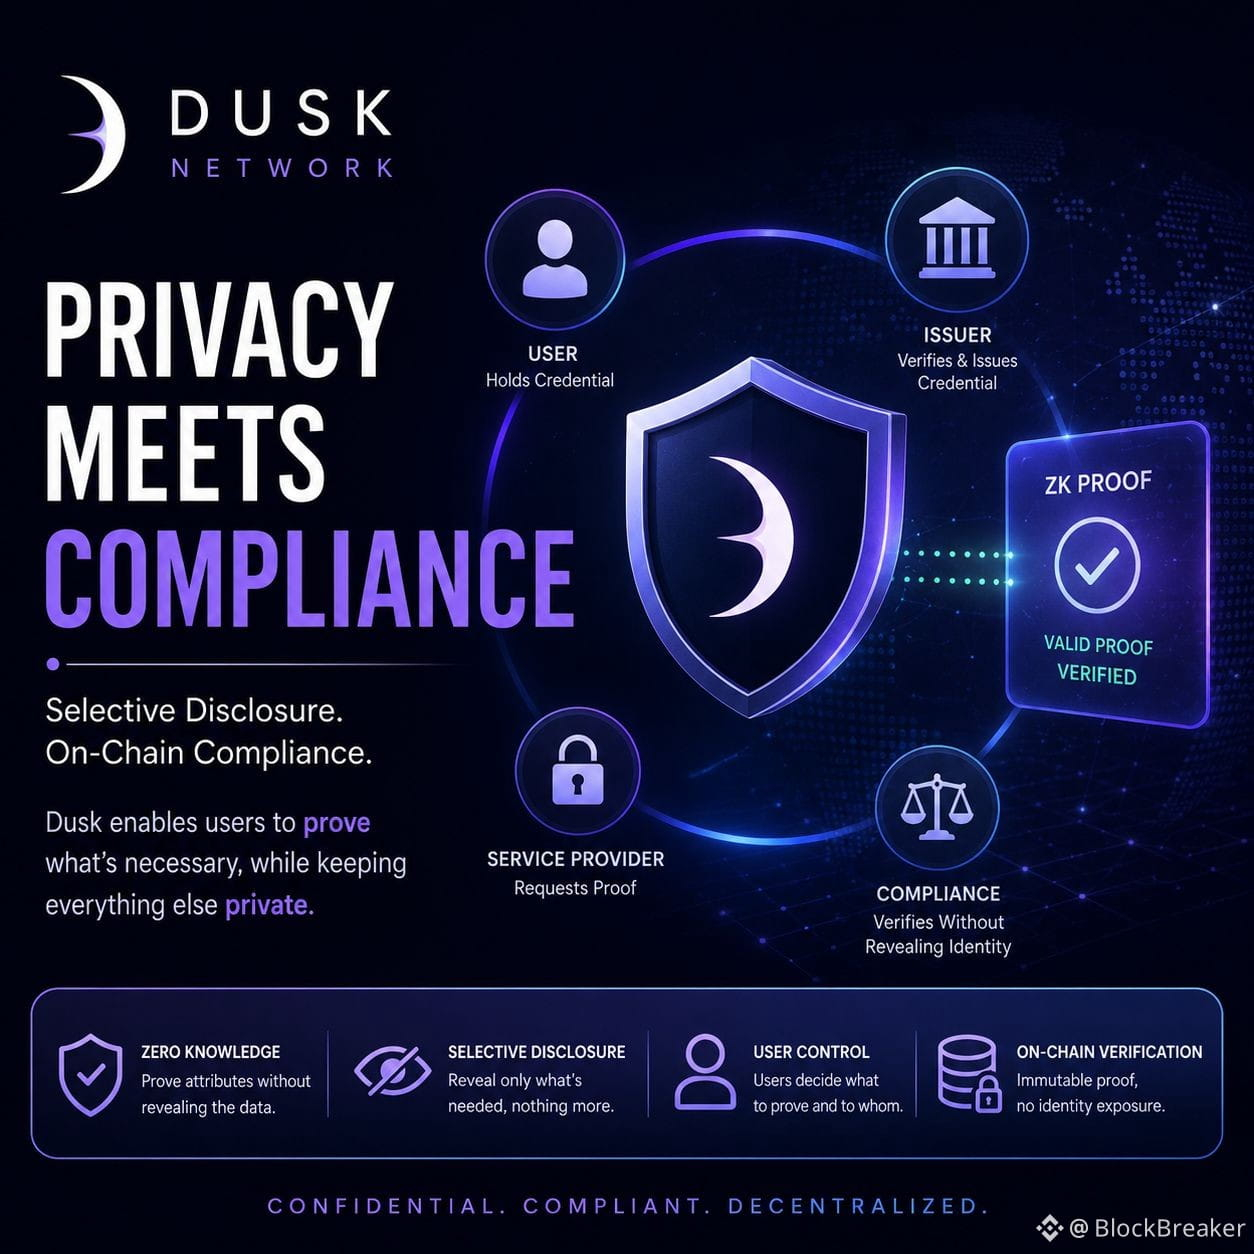
Dusk-un uyğunluq (compliance) modelində maraqlı olan odur ki, identikliyi sanki saxladığın bir şey kimi yox, sübut etdiyin bir şey kimi qəbul edir.
Citadel 2 rolları aydın şəkildə ayırır. Lisenziya təminatçısı istifadəçini oflayn (off-chain) yoxlayır və müvafiq atributları imzalayır. Etimadnamə (credential) məzmunu açıqlanmadan qeydiyyata alınır; sonra istifadəçi sıfır bilik (zero-knowledge) sübutu yarada bilər: etibarlı etimadnaməyə sahib olduğunu təsdiqləyir, amma hansı etimadnamə olduğunu, onun kimliyini və ya əsas atributları açıqlamır. Xidmət təminatçısı isə hələ də nəyin uyğun sayıldığını və girişin (access) verilib-verilməyəcəyini müəyyən edir.
Bu, KYC datasını onçeyndə (on-chain) yerləşdirib onu “uyğun” (compliant) adlandırmaqdan fərqli olaraq incə, amma önəmli bir məqamdır. Zəncir həmin bəyanatı yoxlamalıdır: “bu iştirakçı akkreditə olunub” və ya “bu sahib yurisdiksiya qaydasına uyğundur” kimi; pasportunu, ünvanını və ya doğum tarixini həmin bəyanatın arxasında daimi olaraq ifşa etməməlidir.
Ümumi kriptoqrafik istiqamət də bu arxitekturanı dəstəkləyir. W3C-nin 2026 Digital Credentials işi seçmə açıqlamanı (selective disclosure) və əlaqələndirilə bilməyən (unlinkable) təqdimatları əsas məxfilik xassələri kimi görür; onun BBS kripto-çatı (cryptosuite) isə törədilmiş sübutları formallaşdırır: sahib seçilmiş iddiaları (claims) açıqlaya bilər, lakin ayrıca təqdimatların asanlıqla əlaqələndirilməsi (trivially linkable) baş vermir.
Mənim fikrimcə, Dusk-un çətin problemi artıq sıfır bilikin KYC datasını gizlədə bilməsi deyil. Burada məsələ onun ətrafında siyasət (policy) qatının qurulmasıdır: verənə etibar (issuer trust), müddət (expiry), ləğvetmə (revocation), yurisdiksiya dəyişiklikləri, wallet-ə (cüzdana) bağlama və anti-korrelyasiya.
Məhz burada onçeynd uyğunluq (on-chain compliance) maraqlı olur: identikliyin açıqlanması deyil, uyğunluğun proqramlaşdırıla bilən sübutu.
#dusk $DUSK @Dusk
Dusk-un uyğunluq (compliance) modelində maraqlı olan odur ki, identikliyi sanki saxladığın bir şey kimi yox, sübut etdiyin bir şey kimi qəbul edir.
Citadel 2 rolları aydın şəkildə ayırır. Lisenziya təminatçısı istifadəçini oflayn (off-chain) yoxlayır və müvafiq atributları imzalayır. Etimadnamə (credential) məzmunu açıqlanmadan qeydiyyata alınır; sonra istifadəçi sıfır bilik (zero-knowledge) sübutu yarada bilər: etibarlı etimadnaməyə sahib olduğunu təsdiqləyir, amma hansı etimadnamə olduğunu, onun kimliyini və ya əsas atributları açıqlamır. Xidmət təminatçısı isə hələ də nəyin uyğun sayıldığını və girişin (access) verilib-verilməyəcəyini müəyyən edir.
Bu, KYC datasını onçeyndə (on-chain) yerləşdirib onu “uyğun” (compliant) adlandırmaqdan fərqli olaraq incə, amma önəmli bir məqamdır. Zəncir həmin bəyanatı yoxlamalıdır: “bu iştirakçı akkreditə olunub” və ya “bu sahib yurisdiksiya qaydasına uyğundur” kimi; pasportunu, ünvanını və ya doğum tarixini həmin bəyanatın arxasında daimi olaraq ifşa etməməlidir.
Ümumi kriptoqrafik istiqamət də bu arxitekturanı dəstəkləyir. W3C-nin 2026 Digital Credentials işi seçmə açıqlamanı (selective disclosure) və əlaqələndirilə bilməyən (unlinkable) təqdimatları əsas məxfilik xassələri kimi görür; onun BBS kripto-çatı (cryptosuite) isə törədilmiş sübutları formallaşdırır: sahib seçilmiş iddiaları (claims) açıqlaya bilər, lakin ayrıca təqdimatların asanlıqla əlaqələndirilməsi (trivially linkable) baş vermir.
Mənim fikrimcə, Dusk-un çətin problemi artıq sıfır bilikin KYC datasını gizlədə bilməsi deyil. Burada məsələ onun ətrafında siyasət (policy) qatının qurulmasıdır: verənə etibar (issuer trust), müddət (expiry), ləğvetmə (revocation), yurisdiksiya dəyişiklikləri, wallet-ə (cüzdana) bağlama və anti-korrelyasiya.
Məhz burada onçeynd uyğunluq (on-chain compliance) maraqlı olur: identikliyin açıqlanması deyil, uyğunluğun proqramlaşdırıla bilən sübutu.
2
257
·
--
#termmax @termmax
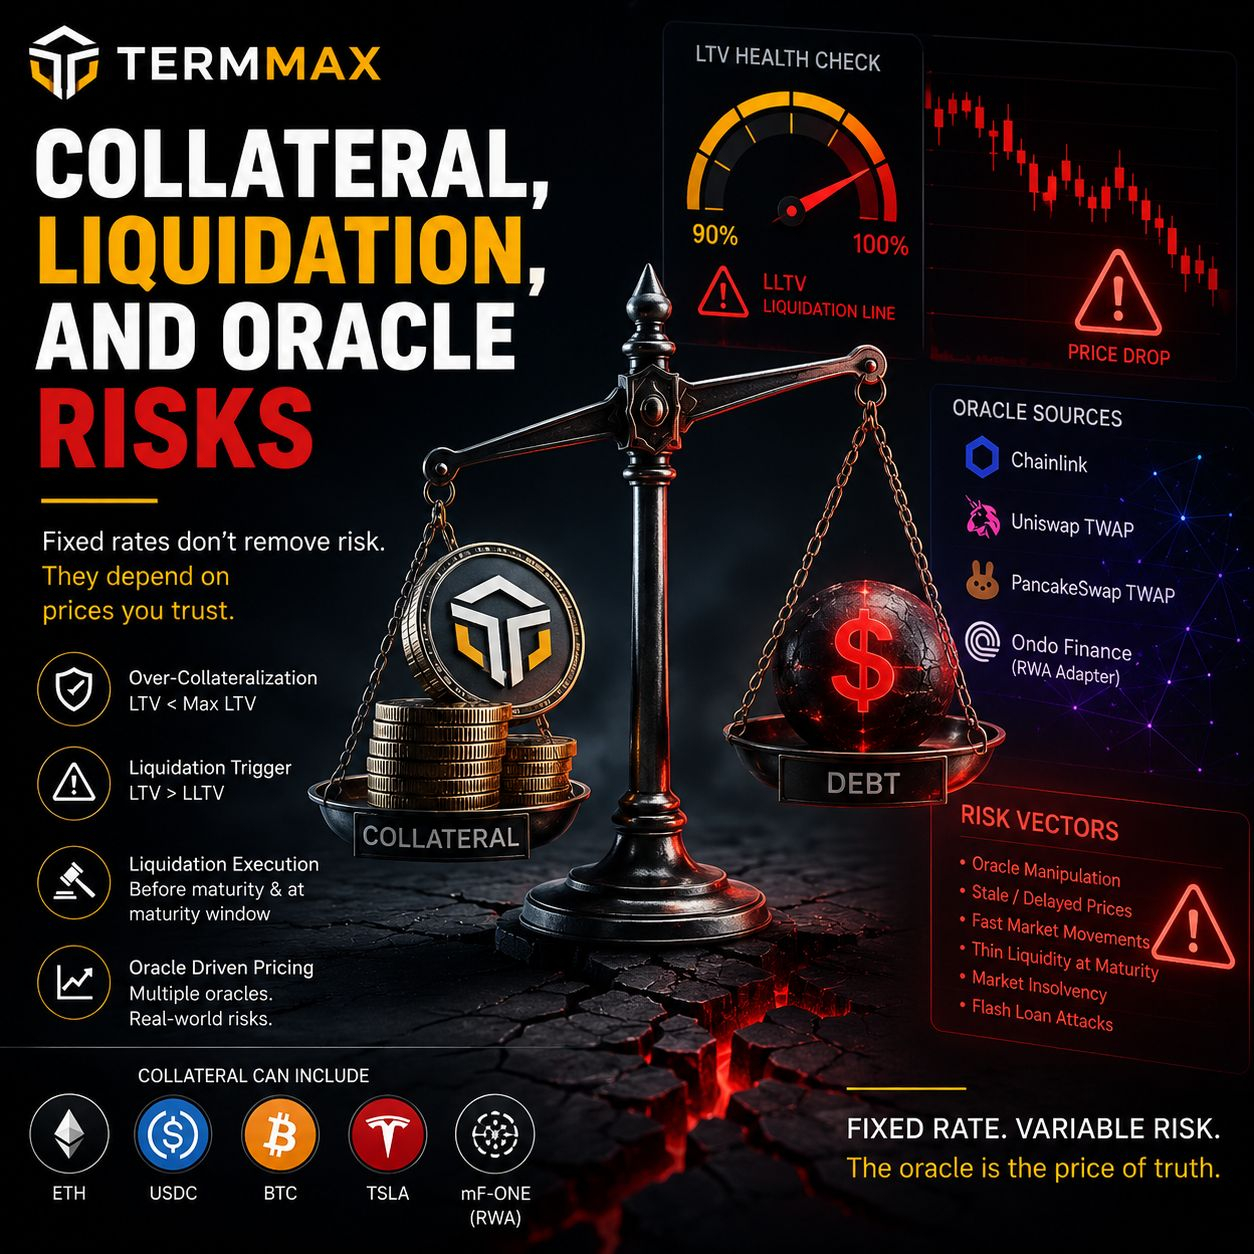
TermMax-da ən maraqlı tapdığım məqam odur ki, sabit faizli borclanma girov riskini “silmır”. Sadəcə riski başqa yerə köçürür.
Gearing Token məntiqinə daha yaxından baxdım və vacib hissə budur ki, mövqelər hələ də LTV çərçivəsi daxilində yaşayır. Girov kifayət qədər düşdükdən sonra, pis borcun məhdudlaşdırılması mexanizmi kimi likvidasiya işə düşür. Yetişmə vaxtına yaxın bu risk daha da maraqlı olur, çünki protokol sabit müddətli mövqeyi şiddətlə hərəkət edə bilən bazarla uzlaşdırmalıdır.
Bu da mənim default olaraq tam etibar etmədiyim hissənin oracle (qiymətləndirici) qat olduğunu göstərir.
TermMax-ın arxitekturası, bircə universal feed-ə güvənmək əvəzinə, çoxsaylı qiymət marşrutlarını və adapterləri dəstəkləyir. Girovun ETH kimi likvid bir aktiv olduğu hallarda bu önəmlidir, amma tokenləşdirilmiş səhmlər və ya digər RWA aktivlərində fərziyyələri qiymətləndirmək daha da çətinləşir. Qiymət texniki olaraq “on-chain” ola bilər, amma yenə də köhnəlmiş, nazik (likvidliyi az), gecikmiş və ya icra oluna bilən likvidlikdən ayrı ola bilər.
Niyə belə olduğunu sadə bir stress-case göstərir. Fərz edin, 100$ girov 85$ borcu dəstəkləyir. 10% düşüş mövqeyi təxminən 94% LTV-yə yaxınlaşdırır. Daha kəskin hərəkət isə protokolun likvidasiyanı, oracle-dan daha sürətli qiymət yeniləyən bir bazarla yarış vəziyyətində saxlamasına səbəb ola bilər.
Ona görə də mən TermMax-da likvidasiyanın olub-olmamasını soruşmağa o qədər də maraqlı deyiləm.
Daha doğru sual budur: likvidasiya düzgün qiymətdə, kifayət qədər sürətlə baş verə bilərmi—hamı eyni anda çıxmaq üçün yarışdığı halda?
Mənim fikrimcə, real risk modeli məhz burada yaşayır.
#termmax @TermMax
TermMax-da ən maraqlı tapdığım məqam odur ki, sabit faizli borclanma girov riskini “silmır”. Sadəcə riski başqa yerə köçürür.
Gearing Token məntiqinə daha yaxından baxdım və vacib hissə budur ki, mövqelər hələ də LTV çərçivəsi daxilində yaşayır. Girov kifayət qədər düşdükdən sonra, pis borcun məhdudlaşdırılması mexanizmi kimi likvidasiya işə düşür. Yetişmə vaxtına yaxın bu risk daha da maraqlı olur, çünki protokol sabit müddətli mövqeyi şiddətlə hərəkət edə bilən bazarla uzlaşdırmalıdır.
Bu da mənim default olaraq tam etibar etmədiyim hissənin oracle (qiymətləndirici) qat olduğunu göstərir.
TermMax-ın arxitekturası, bircə universal feed-ə güvənmək əvəzinə, çoxsaylı qiymət marşrutlarını və adapterləri dəstəkləyir. Girovun ETH kimi likvid bir aktiv olduğu hallarda bu önəmlidir, amma tokenləşdirilmiş səhmlər və ya digər RWA aktivlərində fərziyyələri qiymətləndirmək daha da çətinləşir. Qiymət texniki olaraq “on-chain” ola bilər, amma yenə də köhnəlmiş, nazik (likvidliyi az), gecikmiş və ya icra oluna bilən likvidlikdən ayrı ola bilər.
Niyə belə olduğunu sadə bir stress-case göstərir. Fərz edin, 100$ girov 85$ borcu dəstəkləyir. 10% düşüş mövqeyi təxminən 94% LTV-yə yaxınlaşdırır. Daha kəskin hərəkət isə protokolun likvidasiyanı, oracle-dan daha sürətli qiymət yeniləyən bir bazarla yarış vəziyyətində saxlamasına səbəb ola bilər.
Ona görə də mən TermMax-da likvidasiyanın olub-olmamasını soruşmağa o qədər də maraqlı deyiləm.
Daha doğru sual budur: likvidasiya düzgün qiymətdə, kifayət qədər sürətlə baş verə bilərmi—hamı eyni anda çıxmaq üçün yarışdığı halda?
Mənim fikrimcə, real risk modeli məhz burada yaşayır.
1
160
·
--
#dusk $DUSK @Dusk_Foundation
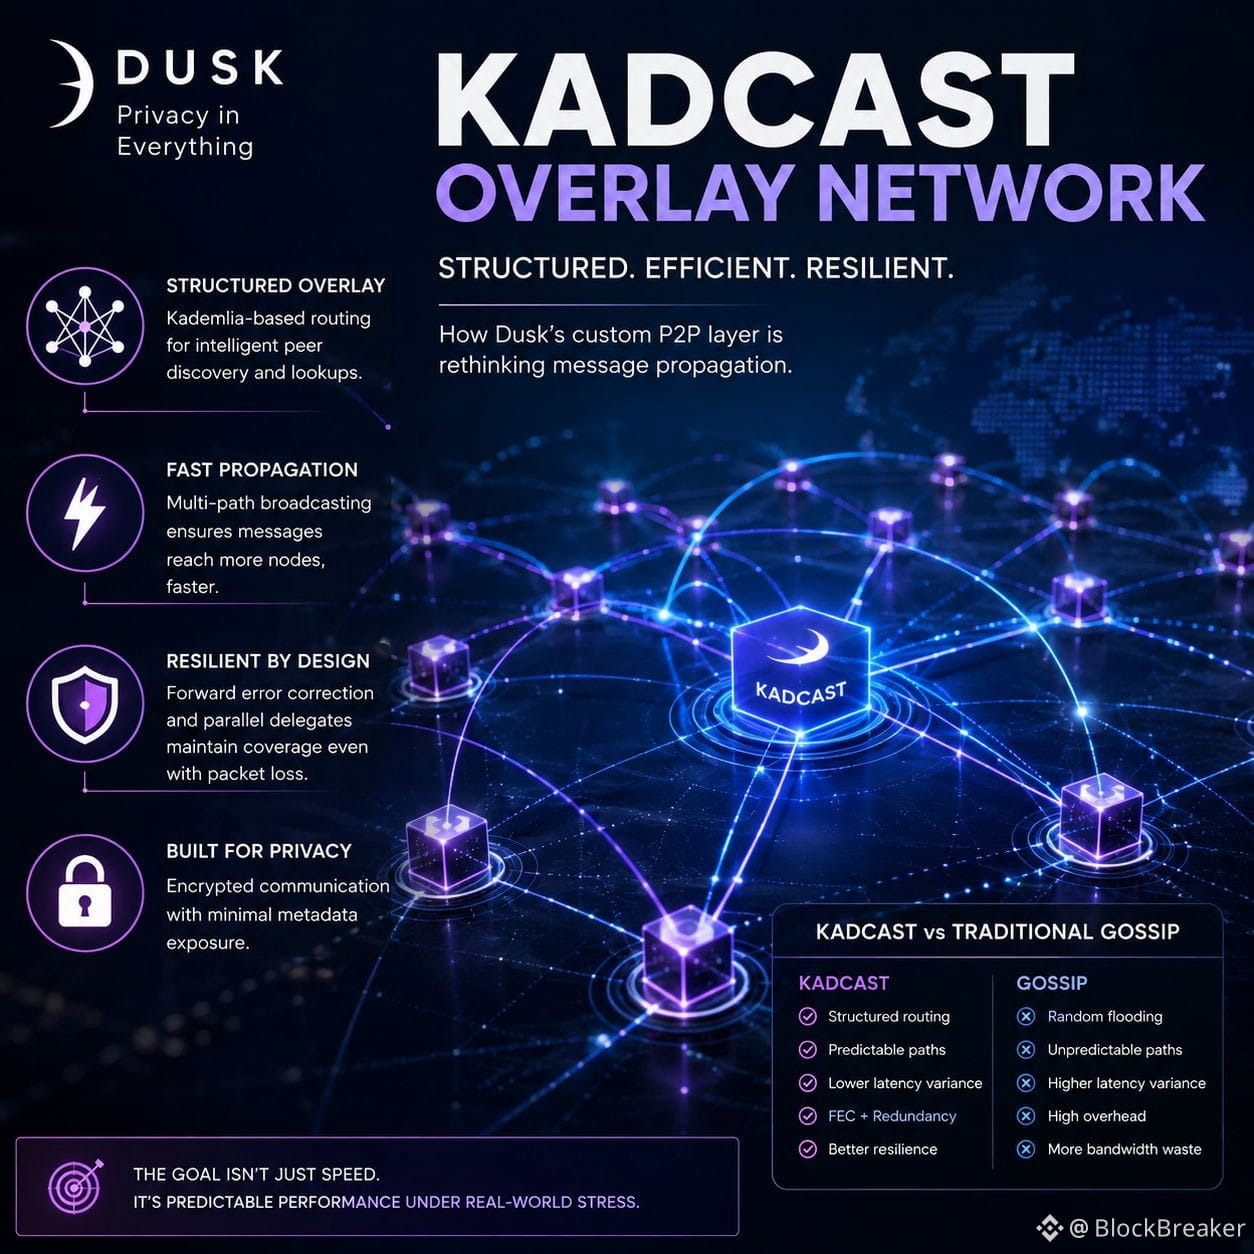
Mən blokçeyn komandalarının şəbəkələşməyə kran-boru kimi yanaşdığını görmüşəm. Bloklar gəldiyi müddətcə, adətən memarlığa çox diqqət yetirilmir.
Kadcast isə mənə bu qatın fərqli olduğunu göstərir.
Dusk yalnız adi “qəbul et, gossip et, təkrarla” modelinə bel bağlamır. Kadcast həmyaşıdları strukturlaşdırılmış Kademlia-tipli overlay vasitəsilə təşkil edir; beləliklə mesajın yayılması düyünlərin şəbəkədə harada yerləşdiyini müəyyən qədər nəzərə alır. Bu kiçik bir implementasiya detayı kimi səslənir, amma problemi dəyişir. Çoxlu təsadüfi həmyaşdın mesajı tez yayacağına ümid etmək əvəzinə, protokol yayılmanı daha qəsdən/məqsədli etməyə çalışır.
Mənim üçün ən maraqlı hissə isə onun qeyri-kamil şəbəkələrlə necə davrandığıdır. Kadcast UDP istifadə edir; bu, bəzi çatdırılma zəmanətlərindən imtina deməkdir, sonra isə paket itkisinin öhdəsindən gəlmək üçün artıq (redundant) məlumat və forward error correction əlavə edir. Yəni şəbəkəni tam etibarlı etməyə çalışmır. Şəbəkənin çətin və qarışıq olacağı fərziyyəsi ətrafında dizayn edir.
Mənim üçün bu, daha faydalı çərçivədir.
Ənənəvi gossip-in dayanıqlılığının böyük hissəsi artıq (redundant) olmasından gəlir. Kadcast sanki həmin zəkanın daha çoxunu həmyaşd seçimi və mesaj yönləndirməsinə (routing) köçürür. Buradakı kompromis mürəkkəblikdir. Strukturlaşdırılmış overlay indi yönləndirmə cədvəllərini, həmyaşdların aşkarlanması və bootstrap prosesini zərərli aktorlardan və əlverişsiz topologiyadan qorumağa məcburdur.
Ona görə mən daha az “xam” yayılma (propagation) benchmark-ları ilə maraqlanıram.
Əsl sınaq Kadcast-in düyünlər yoxa çıxanda, paketlər atılanda, həmyaşıdlar pis davrandıqda və şəbəkə böyüdükcə gecikməni (latency) proqnozlaşdırıla bilən səviyyədə saxlaya bilməsidir.
Sürətli yayılma faydalıdır.
Stress altında proqnozlaşdırıla bilən yayılma isə mənim həqiqətən ölçmək istədiyim şeydir.
#dusk $DUSK @Dusk
Mən blokçeyn komandalarının şəbəkələşməyə kran-boru kimi yanaşdığını görmüşəm. Bloklar gəldiyi müddətcə, adətən memarlığa çox diqqət yetirilmir.
Kadcast isə mənə bu qatın fərqli olduğunu göstərir.
Dusk yalnız adi “qəbul et, gossip et, təkrarla” modelinə bel bağlamır. Kadcast həmyaşıdları strukturlaşdırılmış Kademlia-tipli overlay vasitəsilə təşkil edir; beləliklə mesajın yayılması düyünlərin şəbəkədə harada yerləşdiyini müəyyən qədər nəzərə alır. Bu kiçik bir implementasiya detayı kimi səslənir, amma problemi dəyişir. Çoxlu təsadüfi həmyaşdın mesajı tez yayacağına ümid etmək əvəzinə, protokol yayılmanı daha qəsdən/məqsədli etməyə çalışır.
Mənim üçün ən maraqlı hissə isə onun qeyri-kamil şəbəkələrlə necə davrandığıdır. Kadcast UDP istifadə edir; bu, bəzi çatdırılma zəmanətlərindən imtina deməkdir, sonra isə paket itkisinin öhdəsindən gəlmək üçün artıq (redundant) məlumat və forward error correction əlavə edir. Yəni şəbəkəni tam etibarlı etməyə çalışmır. Şəbəkənin çətin və qarışıq olacağı fərziyyəsi ətrafında dizayn edir.
Mənim üçün bu, daha faydalı çərçivədir.
Ənənəvi gossip-in dayanıqlılığının böyük hissəsi artıq (redundant) olmasından gəlir. Kadcast sanki həmin zəkanın daha çoxunu həmyaşd seçimi və mesaj yönləndirməsinə (routing) köçürür. Buradakı kompromis mürəkkəblikdir. Strukturlaşdırılmış overlay indi yönləndirmə cədvəllərini, həmyaşdların aşkarlanması və bootstrap prosesini zərərli aktorlardan və əlverişsiz topologiyadan qorumağa məcburdur.
Ona görə mən daha az “xam” yayılma (propagation) benchmark-ları ilə maraqlanıram.
Əsl sınaq Kadcast-in düyünlər yoxa çıxanda, paketlər atılanda, həmyaşıdlar pis davrandıqda və şəbəkə böyüdükcə gecikməni (latency) proqnozlaşdırıla bilən səviyyədə saxlaya bilməsidir.
Sürətli yayılma faydalıdır.
Stress altında proqnozlaşdırıla bilən yayılma isə mənim həqiqətən ölçmək istədiyim şeydir.
1
157
·
--
#dusk $DUSK @Dusk_Foundation
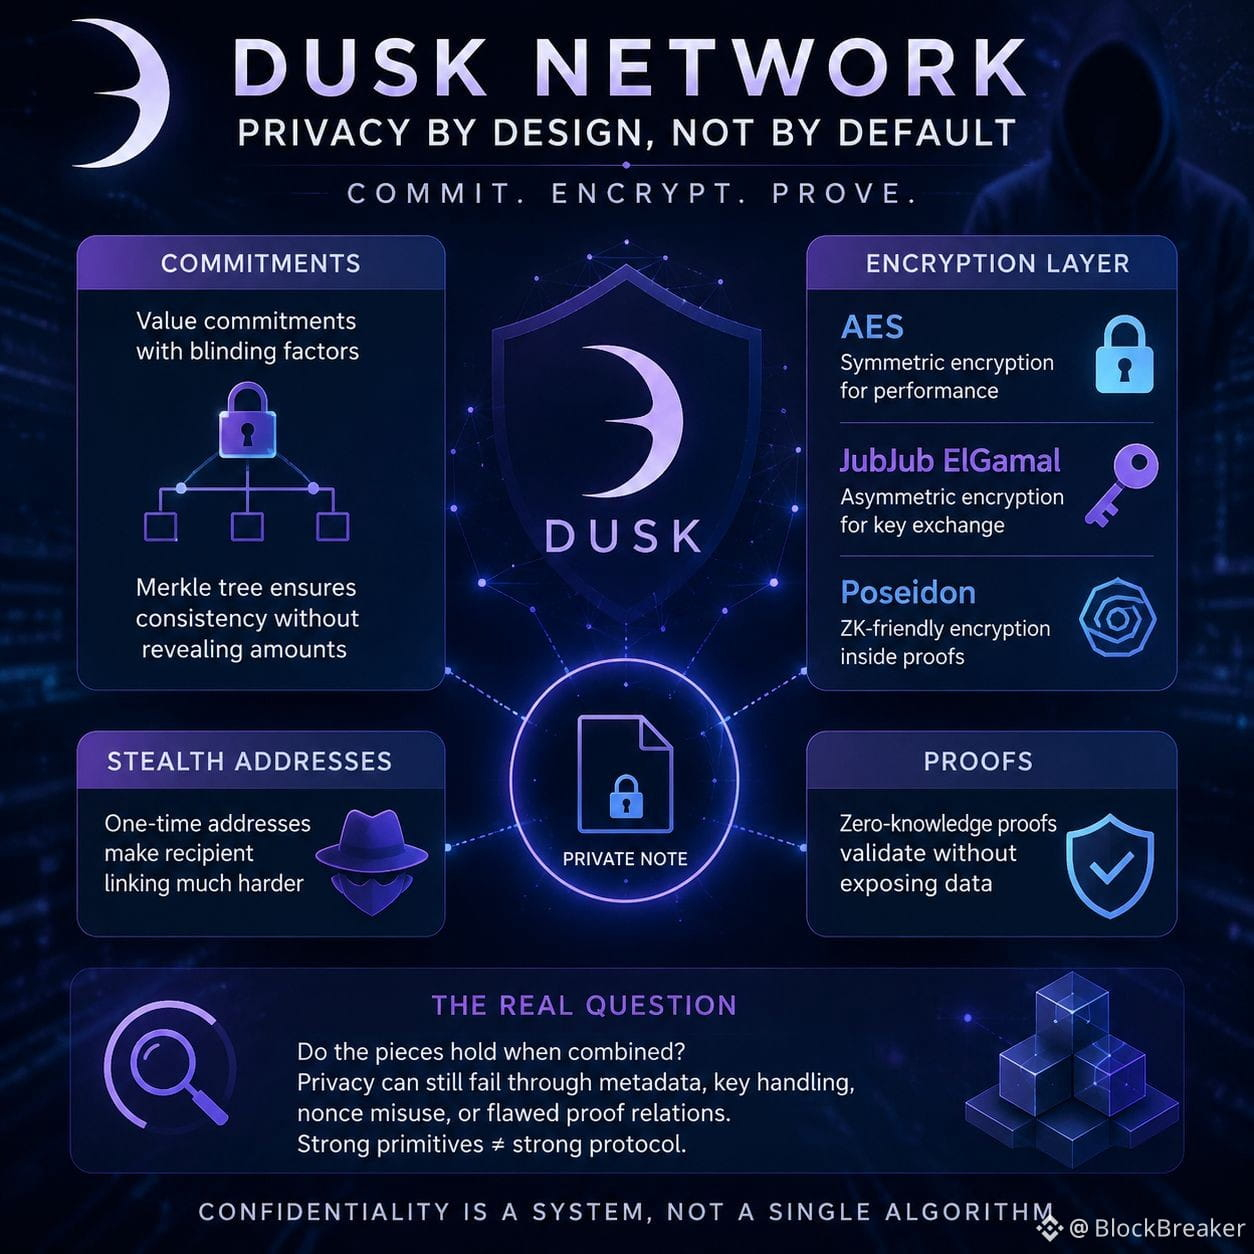
Dusk-un məxfilik dizaynı ilə bağlı maraqlı tapdığım təkcə qeyd(lər)in gizlədilməsi deyil. Gizlədilmə harada baş verir və eyni vaxtda neçə fərziyyənin üst-üstə düşməli olduğu önəmlidir.
Phoenix öhdəliklər (commitments) və Merkle ağacından istifadə edir, halbuki dəyər öhdəlikləri (value commitments) korreksiyaedici (blinding) faktor əlavə edir. Verifikatorlar məbləği öyrənmədən ardıcıllığı yoxlaya bilir. Stealth (gizli) ünvanlar da alıcının izlənməsini daha da çətinləşdirir.
Şifrələmə səviyyəsində daha dərindən baxıram. Mövcud Phoenix simmetrik şifr kimi AES-i göstərir, halbuki stack həmçinin JubJub ElGamal və Poseidon-u da ehtiva edir. Dusk-un Poseidon kitabxanası şifrələmə funksionallığına malikdir, amma “Poseidon məxfilik təmin edir” demək həddindən artıq sadələşdirmədir. İmplementasiya zamanla dəyişib və bu, semantik təhlükəsizliyə qiymət verərkən önəmlidir.
Mənim real sualım kompozisiyanın (birləşdirilmənin) vahid bir sistem kimi sübut olunub-olunmadığıdır. Bir öhdəlik dəyəri gizlədə bilər, şifrələmə isə pleynvəti (plaintext) gizlədə bilər, amma məxfilik yenə də metadata, açarların idarə edilməsi, nonce (birdəfəlik) sui-istifadəsi, ünvanların əlaqələndirilməsi və ya səhv sübut münasibəti (proof relation) səbəbilə uğursuz ola bilər. Mən bunu əvvəllər görmüşəm: güclü primitivlər (əsas alqoritmlər) avtomatik olaraq güclü protokol demək deyil.
Poseidon ZK-dostu hesablamalar üçün qurulub, AES isə ümumi şifrələmə üçün yetkindir. Bu performansa kömək edə bilər, amma şifrələmək, öhdəlik götürmək və sübut etmək sərhədinin önəmini artırır.
Mən bu quruluşa etibar etməyə hazır deyiləm, çünki tərkib hissələri sadəcə “hörmət olunur” (təqdir edilir) — yəni təkcə düzgün seçilmiş komponentlərə əsaslanmaq istəmirəm. Mənə rəsmi (formal) arqument lazımdır: qeyd(lərin) şifrələnməsi dəyərləri və kimlikləri gizlədir. Məhz bu yerdə Dusk-un məxfilik iddiası mənim qiymətləndirə biləcəyim bir şeyə çevrilir.
#dusk $DUSK @Dusk
Dusk-un məxfilik dizaynı ilə bağlı maraqlı tapdığım təkcə qeyd(lər)in gizlədilməsi deyil. Gizlədilmə harada baş verir və eyni vaxtda neçə fərziyyənin üst-üstə düşməli olduğu önəmlidir.
Phoenix öhdəliklər (commitments) və Merkle ağacından istifadə edir, halbuki dəyər öhdəlikləri (value commitments) korreksiyaedici (blinding) faktor əlavə edir. Verifikatorlar məbləği öyrənmədən ardıcıllığı yoxlaya bilir. Stealth (gizli) ünvanlar da alıcının izlənməsini daha da çətinləşdirir.
Şifrələmə səviyyəsində daha dərindən baxıram. Mövcud Phoenix simmetrik şifr kimi AES-i göstərir, halbuki stack həmçinin JubJub ElGamal və Poseidon-u da ehtiva edir. Dusk-un Poseidon kitabxanası şifrələmə funksionallığına malikdir, amma “Poseidon məxfilik təmin edir” demək həddindən artıq sadələşdirmədir. İmplementasiya zamanla dəyişib və bu, semantik təhlükəsizliyə qiymət verərkən önəmlidir.
Mənim real sualım kompozisiyanın (birləşdirilmənin) vahid bir sistem kimi sübut olunub-olunmadığıdır. Bir öhdəlik dəyəri gizlədə bilər, şifrələmə isə pleynvəti (plaintext) gizlədə bilər, amma məxfilik yenə də metadata, açarların idarə edilməsi, nonce (birdəfəlik) sui-istifadəsi, ünvanların əlaqələndirilməsi və ya səhv sübut münasibəti (proof relation) səbəbilə uğursuz ola bilər. Mən bunu əvvəllər görmüşəm: güclü primitivlər (əsas alqoritmlər) avtomatik olaraq güclü protokol demək deyil.
Poseidon ZK-dostu hesablamalar üçün qurulub, AES isə ümumi şifrələmə üçün yetkindir. Bu performansa kömək edə bilər, amma şifrələmək, öhdəlik götürmək və sübut etmək sərhədinin önəmini artırır.
Mən bu quruluşa etibar etməyə hazır deyiləm, çünki tərkib hissələri sadəcə “hörmət olunur” (təqdir edilir) — yəni təkcə düzgün seçilmiş komponentlərə əsaslanmaq istəmirəm. Mənə rəsmi (formal) arqument lazımdır: qeyd(lərin) şifrələnməsi dəyərləri və kimlikləri gizlədir. Məhz bu yerdə Dusk-un məxfilik iddiası mənim qiymətləndirə biləcəyim bir şeyə çevrilir.
164
·
--
#termmax @termmax
TermMax-də izlədiyim TVL deyil. Burada likvidlik real olaraq istifadə olunur.
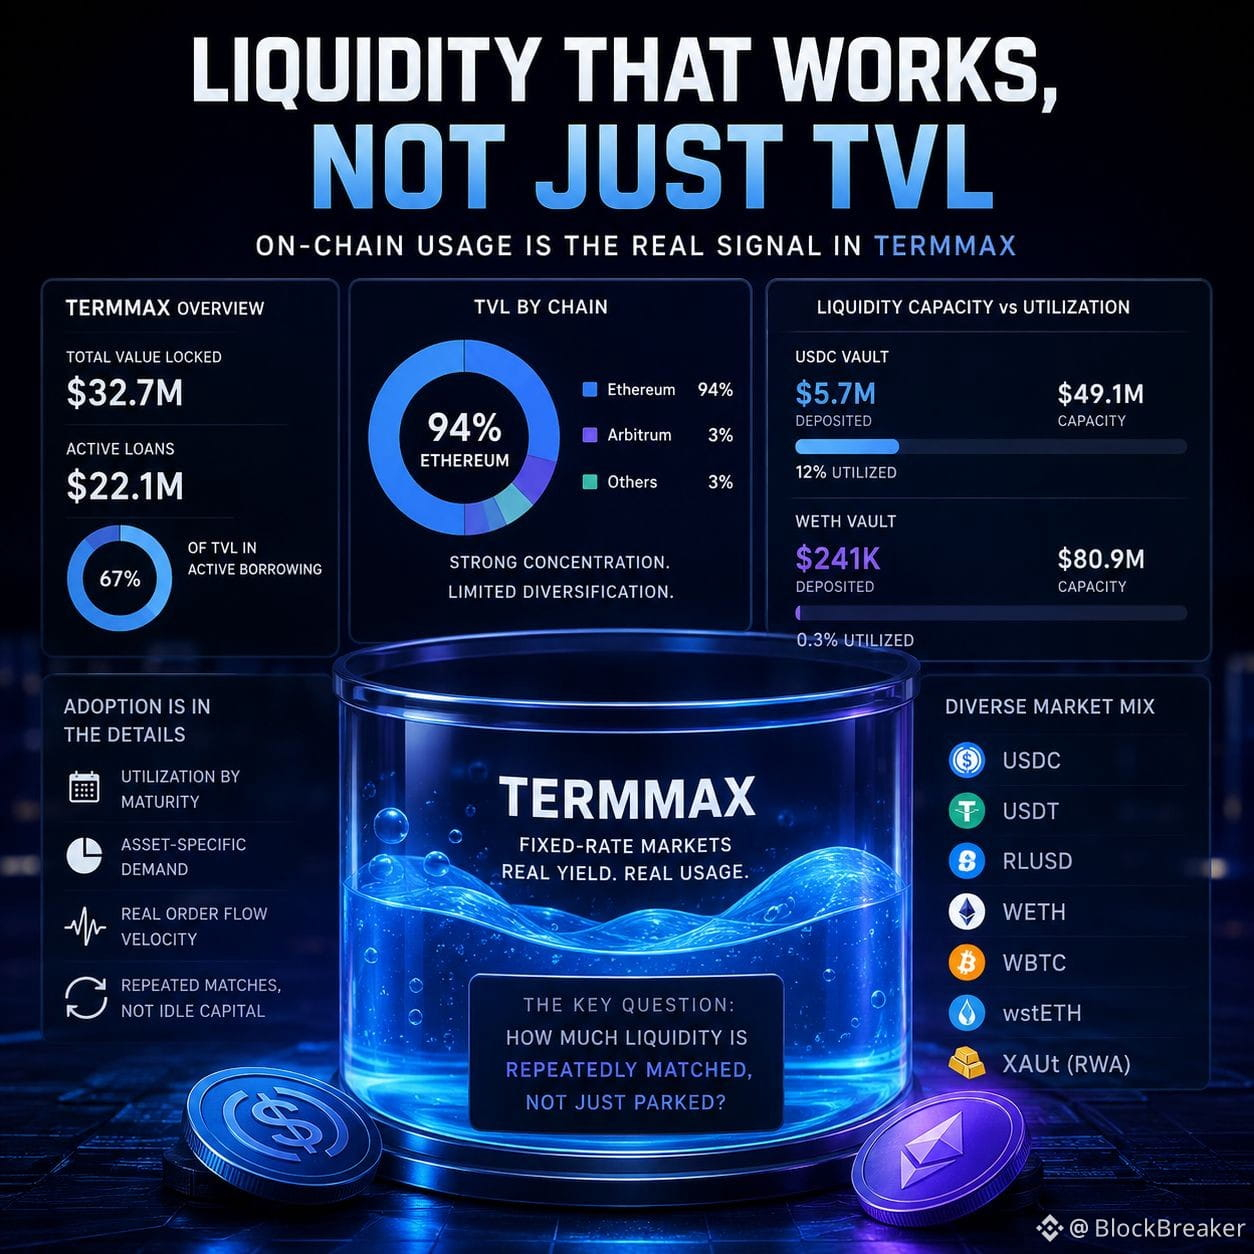
DefiLlama hazırda TermMax-i təxminən 32.7M$ TVL ilə göstərir; aktiv kreditlər isə təxminən 22.1M$-dır. Bu da bildirilən TVL-in təxminən 67%-inin aktiv borclanmaya bağlı olduğunu göstərir; mənim üçün başlıqdakı rəqəmdən daha maraqlıdır. Ethereum da TVL-in təxminən 94%-ni təşkil edir, yəni “çoxzəncirli” hekayə hələ də əsasən bir platformada cəmlənib.
Amma mən tam etibar etmədiyim başqa bir qat da var: tutum. TermMax-in öz “earn” interfeysində əsas USDC vault-da təxminən 5.7M$ depozit 49.1M$ tutuma qarşı görünür, halbuki WETH vault-da təxminən 241K$ qarşılığında 80.9M$ tutum var. Bu, heç kimin gerçəkdə istifadə etmədiyi çox böyük nəzəri likvidlikdir.
Mən burada likvidliyin mövcudluğu ilə likvidliyə tələbat arasındakı incə fərqi daim hiss edirəm. Bir bazar dərin tutum reklam edə bilər, amma aktiv sifariş axını yenə də zəif qalır. Sabit faizli məhsullarda bu daha da önəmlidir, çünki yanlış yetişmə müddətinə (maturity) və ya strike-a uyğun “işsiz” tutum istifadə edilə bilən likvidliyə bərabər deyil.
DeFi-də bunu əvvəl görmüşəm: TVL əvvəl artır, sonra insanlar qəbulun (adoption) getdiyini düşünür. Daha yaxşı siqnal bazar üzrə, yetişmə müddəti üzrə və aktiv üzrə utilzasiya (istifadə) göstəricisidir. Stabilkoin borclanması, ETH girovu və RWA ilə bağlı bazarlar bir-birinə qarışdırılmamalıdır.
TermMax-in hazırkı bazar qarışığı artıq bu dəyişikliyə işarə edir. İnterfeys USDC, USDT, RLUSD, WETH, WBTC, wstETH və genişlənən RWA girovları dəstini göstərir; o cümlədən XAUt.
Mənim real sualım sadədir: TermMax-in likvidliyi nə qədər tez-tez təkrar uyğunlaşdırılır (yəni sadəcə saxlanmır), nə qədər istifadə olunur? Bu nisbət TVL-in özündən daha çox mənə adoption barədə nə deyəcəyini göstərəcək.
#termmax @TermMax
TermMax-də izlədiyim TVL deyil. Burada likvidlik real olaraq istifadə olunur.
DefiLlama hazırda TermMax-i təxminən 32.7M$ TVL ilə göstərir; aktiv kreditlər isə təxminən 22.1M$-dır. Bu da bildirilən TVL-in təxminən 67%-inin aktiv borclanmaya bağlı olduğunu göstərir; mənim üçün başlıqdakı rəqəmdən daha maraqlıdır. Ethereum da TVL-in təxminən 94%-ni təşkil edir, yəni “çoxzəncirli” hekayə hələ də əsasən bir platformada cəmlənib.
Amma mən tam etibar etmədiyim başqa bir qat da var: tutum. TermMax-in öz “earn” interfeysində əsas USDC vault-da təxminən 5.7M$ depozit 49.1M$ tutuma qarşı görünür, halbuki WETH vault-da təxminən 241K$ qarşılığında 80.9M$ tutum var. Bu, heç kimin gerçəkdə istifadə etmədiyi çox böyük nəzəri likvidlikdir.
Mən burada likvidliyin mövcudluğu ilə likvidliyə tələbat arasındakı incə fərqi daim hiss edirəm. Bir bazar dərin tutum reklam edə bilər, amma aktiv sifariş axını yenə də zəif qalır. Sabit faizli məhsullarda bu daha da önəmlidir, çünki yanlış yetişmə müddətinə (maturity) və ya strike-a uyğun “işsiz” tutum istifadə edilə bilən likvidliyə bərabər deyil.
DeFi-də bunu əvvəl görmüşəm: TVL əvvəl artır, sonra insanlar qəbulun (adoption) getdiyini düşünür. Daha yaxşı siqnal bazar üzrə, yetişmə müddəti üzrə və aktiv üzrə utilzasiya (istifadə) göstəricisidir. Stabilkoin borclanması, ETH girovu və RWA ilə bağlı bazarlar bir-birinə qarışdırılmamalıdır.
TermMax-in hazırkı bazar qarışığı artıq bu dəyişikliyə işarə edir. İnterfeys USDC, USDT, RLUSD, WETH, WBTC, wstETH və genişlənən RWA girovları dəstini göstərir; o cümlədən XAUt.
Mənim real sualım sadədir: TermMax-in likvidliyi nə qədər tez-tez təkrar uyğunlaşdırılır (yəni sadəcə saxlanmır), nə qədər istifadə olunur? Bu nisbət TVL-in özündən daha çox mənə adoption barədə nə deyəcəyini göstərəcək.
22
13
795
·
--
#termmax @termmax
TermMax-ın istehsalçılar oyunu ən yüksək APR-ni qovmaqdan ibarət deyil. Bu, likvidliyin harada bahalaşmalı olduğuna qərar verməkdir.
OrderV2 istehsalçılara əyrilər (curves) ilə sifariş formalaşdırmağa imkan verir, virtual ehtiyatlar isə likvidlik istehlak olunduqca qiymətlənməyə təsir edir. V2 repozitoriyası 2026-cı ilin iyul ayında yenilənib və bu sifariş arxitekturasının hələ də aktiv şəkildə inkişaf etdirildiyini vurğulayır.
Mənim fikrimcə, güclü istehsalçılar zonalarda düşünməlidir. Rəqabətli likvidliklə başlayın, sonra utilizasiya artdıqca əyrini dikləşdirin (steepen). Sonuncu seqment rezerv qiyməti kimi çıxış edə bilər; burada kapital yalnız kompensasiya riskə dəyərsə mövcud olur.
İki istehsalçı eyni kapitalı öhdəsinə götürə bilər, amma yenə də fərqli icra (execution), utilizasiya və reallaşdırılmış gəlir (realized yield) yarada bilər. Üstünlük əyrinin dizaynındadır: harada çevik qalmağı, harada müdafiə etməyi və harada qiyməti ucuz verməyi dayandırmağı bilmək. Bu, xüsusilə də tələbin müxtəlif maturitələr üzrə və bazar şərtlərində qeyri-bərabər gəldiyi zaman çox önəmlidir. TermMax-da əyri istehsalçının bazara baxışıdır.
#termmax @TermMax
TermMax-ın istehsalçılar oyunu ən yüksək APR-ni qovmaqdan ibarət deyil. Bu, likvidliyin harada bahalaşmalı olduğuna qərar verməkdir.
OrderV2 istehsalçılara əyrilər (curves) ilə sifariş formalaşdırmağa imkan verir, virtual ehtiyatlar isə likvidlik istehlak olunduqca qiymətlənməyə təsir edir. V2 repozitoriyası 2026-cı ilin iyul ayında yenilənib və bu sifariş arxitekturasının hələ də aktiv şəkildə inkişaf etdirildiyini vurğulayır.
Mənim fikrimcə, güclü istehsalçılar zonalarda düşünməlidir. Rəqabətli likvidliklə başlayın, sonra utilizasiya artdıqca əyrini dikləşdirin (steepen). Sonuncu seqment rezerv qiyməti kimi çıxış edə bilər; burada kapital yalnız kompensasiya riskə dəyərsə mövcud olur.
İki istehsalçı eyni kapitalı öhdəsinə götürə bilər, amma yenə də fərqli icra (execution), utilizasiya və reallaşdırılmış gəlir (realized yield) yarada bilər. Üstünlük əyrinin dizaynındadır: harada çevik qalmağı, harada müdafiə etməyi və harada qiyməti ucuz verməyi dayandırmağı bilmək. Bu, xüsusilə də tələbin müxtəlif maturitələr üzrə və bazar şərtlərində qeyri-bərabər gəldiyi zaman çox önəmlidir. TermMax-da əyri istehsalçının bazara baxışıdır.
1
3
212
·
--
#dusk $DUSK @Dusk_Foundation
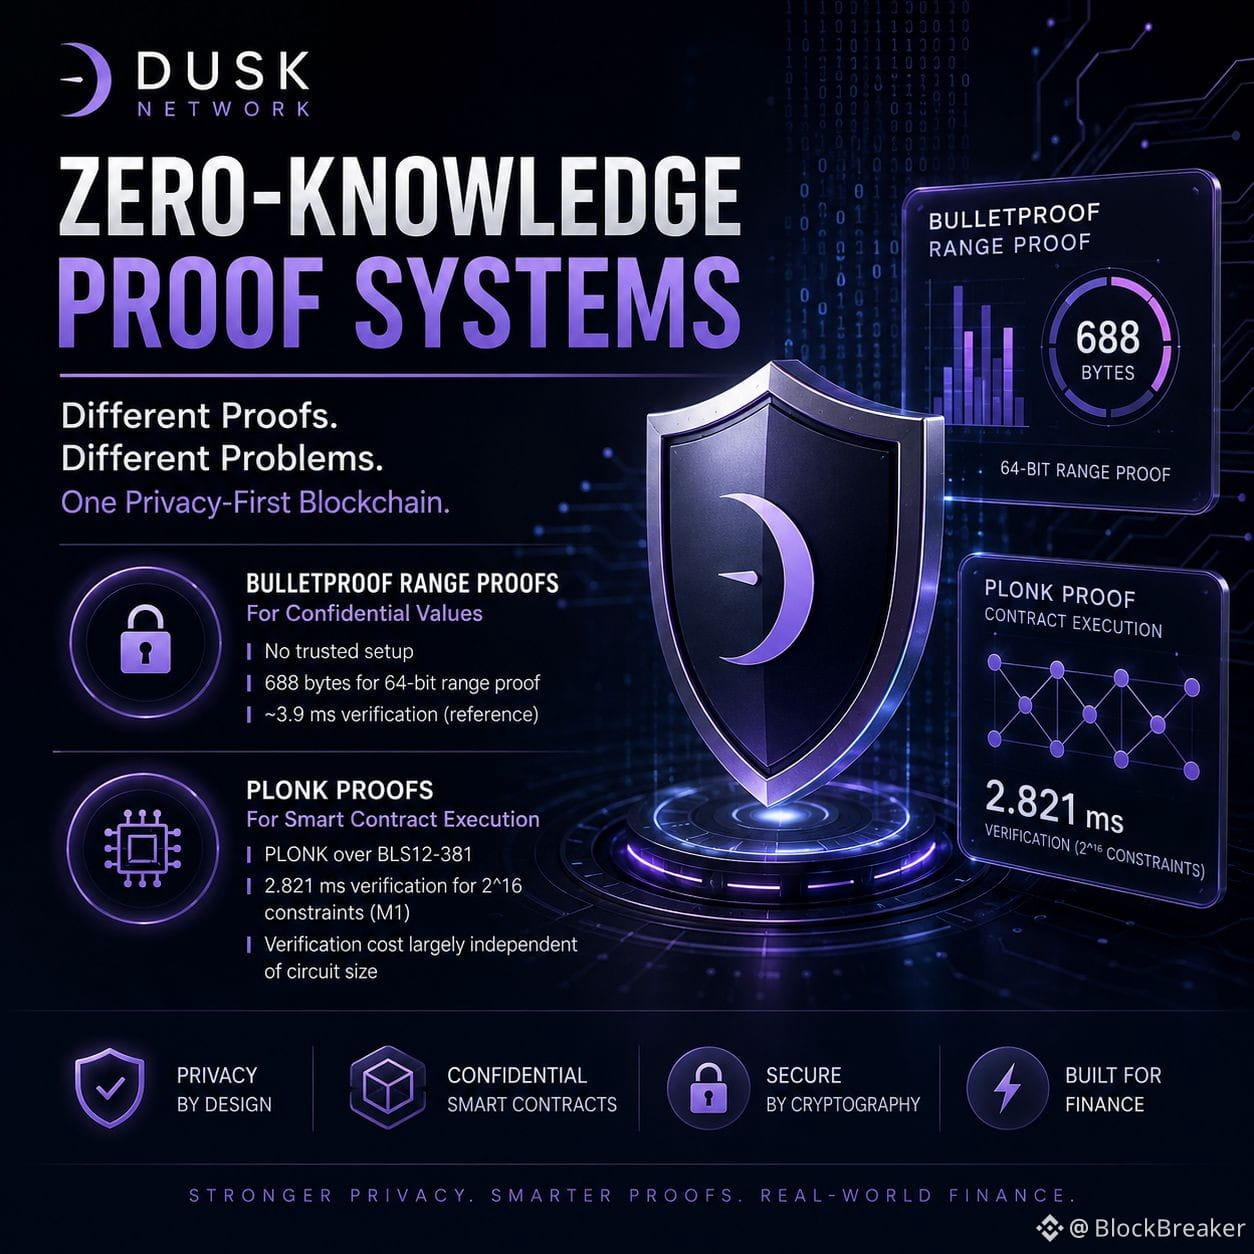
sıfır-bilikli sübut (Zero-Knowledge Proof Systems): Dusk haqqında məni maraqlandıran şey onun ZK sübutlardan istifadə etməsidir deyil. Məni maraqlandıran odur ki, fərqli sübut sistemləri maliyyə blokçeyninin daxilindəki müxtəlif tıxacları (bottlenecks) həll edə bilər.
Bulletproof üslublu interval (range) sübutları məxfi dəyərlər üçün məntiqlidir. Onlar gizli məbləğin icazə verilən diapazonda olduğunu onun özünü açıqlamadan sübut edə bilər və bunu etibarlı qurulum (trusted setup) olmadan həyata keçirir. Müqabilə (trade-off) odur ki, sübut və yoxlamanın (verification) xərcləri sübut edilən ifadənin mürəkkəbliyi ilə artır.
Dusk-un yeni istiqaməti icranın (execution) yükünün daha çoxunu PLONK üslublu sübutlamaya keçirir. Bu fərq adi “Dusk özəl (private)-dir” təsvirindən daha önəmlidir. Məxfi əməliyyatlar proqramlaşdırıla bilən kontraktlara çevrildikdən sonra məsələ təkcə rəqəmləri gizlətmək olmur; qaydalara uyğun olaraq bütün vəziyyət keçidlərinin (state transitions) dəstinin düzgün icra edildiyini sübut etmək olur.
Elə buna görə də sxem (circuit) dizaynı daha çox xam sübut ölçüsündən (raw proof size) önəmli olur. Çox kiçik, amma generasiya etmək bahalı olan, auditi çətin, yaxud ifadə etmək qeyri-uyğun (awkward) bir sübut, çevik icra (execution) sistemi ilə dəstəklənən bir az daha böyük sübutdan daha az faydalı ola bilər.
Dusk-un daha yeni PLONK versiyaları ətrafında son inkişafları da təhlükəsizlik mühəndisliyi tərəfini diqqətdən kənarda qoymağı mümkünsüz edir. ZK sistemləri sadəcə riyaziyyat doğru olduğu üçün təhlükəsiz deyil. Verifikator məntiqi (verifier logic), öhdəliklərin (commitment) bağlayıcılığı, sxem məhdudiyyətləri və tətbiq detallarının özü real hücum səthinə (attack surface) çevrilə bilər.
Ona görə də mən Dusk-u fərqli cür qiymətləndirərdim: prover vaxtı, verifier vaxtı, sübut ölçüsü, sxem mürəkkəbliyi və auditə davamlılıq — hamısı birlikdə.
Maraqlı sual Dusk-da ZK-nın olub-olmaması deyil.
Məsələ onun sübut arxitekturasının məxfi maliyyə məntiqi daha da mürəkkəbləşdikcə səmərəli, proqramlaşdırıla bilən və etibarlı şəkildə qala bilməsidir.
#dusk $DUSK @Dusk
sıfır-bilikli sübut (Zero-Knowledge Proof Systems): Dusk haqqında məni maraqlandıran şey onun ZK sübutlardan istifadə etməsidir deyil. Məni maraqlandıran odur ki, fərqli sübut sistemləri maliyyə blokçeyninin daxilindəki müxtəlif tıxacları (bottlenecks) həll edə bilər.
Bulletproof üslublu interval (range) sübutları məxfi dəyərlər üçün məntiqlidir. Onlar gizli məbləğin icazə verilən diapazonda olduğunu onun özünü açıqlamadan sübut edə bilər və bunu etibarlı qurulum (trusted setup) olmadan həyata keçirir. Müqabilə (trade-off) odur ki, sübut və yoxlamanın (verification) xərcləri sübut edilən ifadənin mürəkkəbliyi ilə artır.
Dusk-un yeni istiqaməti icranın (execution) yükünün daha çoxunu PLONK üslublu sübutlamaya keçirir. Bu fərq adi “Dusk özəl (private)-dir” təsvirindən daha önəmlidir. Məxfi əməliyyatlar proqramlaşdırıla bilən kontraktlara çevrildikdən sonra məsələ təkcə rəqəmləri gizlətmək olmur; qaydalara uyğun olaraq bütün vəziyyət keçidlərinin (state transitions) dəstinin düzgün icra edildiyini sübut etmək olur.
Elə buna görə də sxem (circuit) dizaynı daha çox xam sübut ölçüsündən (raw proof size) önəmli olur. Çox kiçik, amma generasiya etmək bahalı olan, auditi çətin, yaxud ifadə etmək qeyri-uyğun (awkward) bir sübut, çevik icra (execution) sistemi ilə dəstəklənən bir az daha böyük sübutdan daha az faydalı ola bilər.
Dusk-un daha yeni PLONK versiyaları ətrafında son inkişafları da təhlükəsizlik mühəndisliyi tərəfini diqqətdən kənarda qoymağı mümkünsüz edir. ZK sistemləri sadəcə riyaziyyat doğru olduğu üçün təhlükəsiz deyil. Verifikator məntiqi (verifier logic), öhdəliklərin (commitment) bağlayıcılığı, sxem məhdudiyyətləri və tətbiq detallarının özü real hücum səthinə (attack surface) çevrilə bilər.
Ona görə də mən Dusk-u fərqli cür qiymətləndirərdim: prover vaxtı, verifier vaxtı, sübut ölçüsü, sxem mürəkkəbliyi və auditə davamlılıq — hamısı birlikdə.
Maraqlı sual Dusk-da ZK-nın olub-olmaması deyil.
Məsələ onun sübut arxitekturasının məxfi maliyyə məntiqi daha da mürəkkəbləşdikcə səmərəli, proqramlaşdırıla bilən və etibarlı şəkildə qala bilməsidir.
1
5
324
·
--
#termmax @termmax
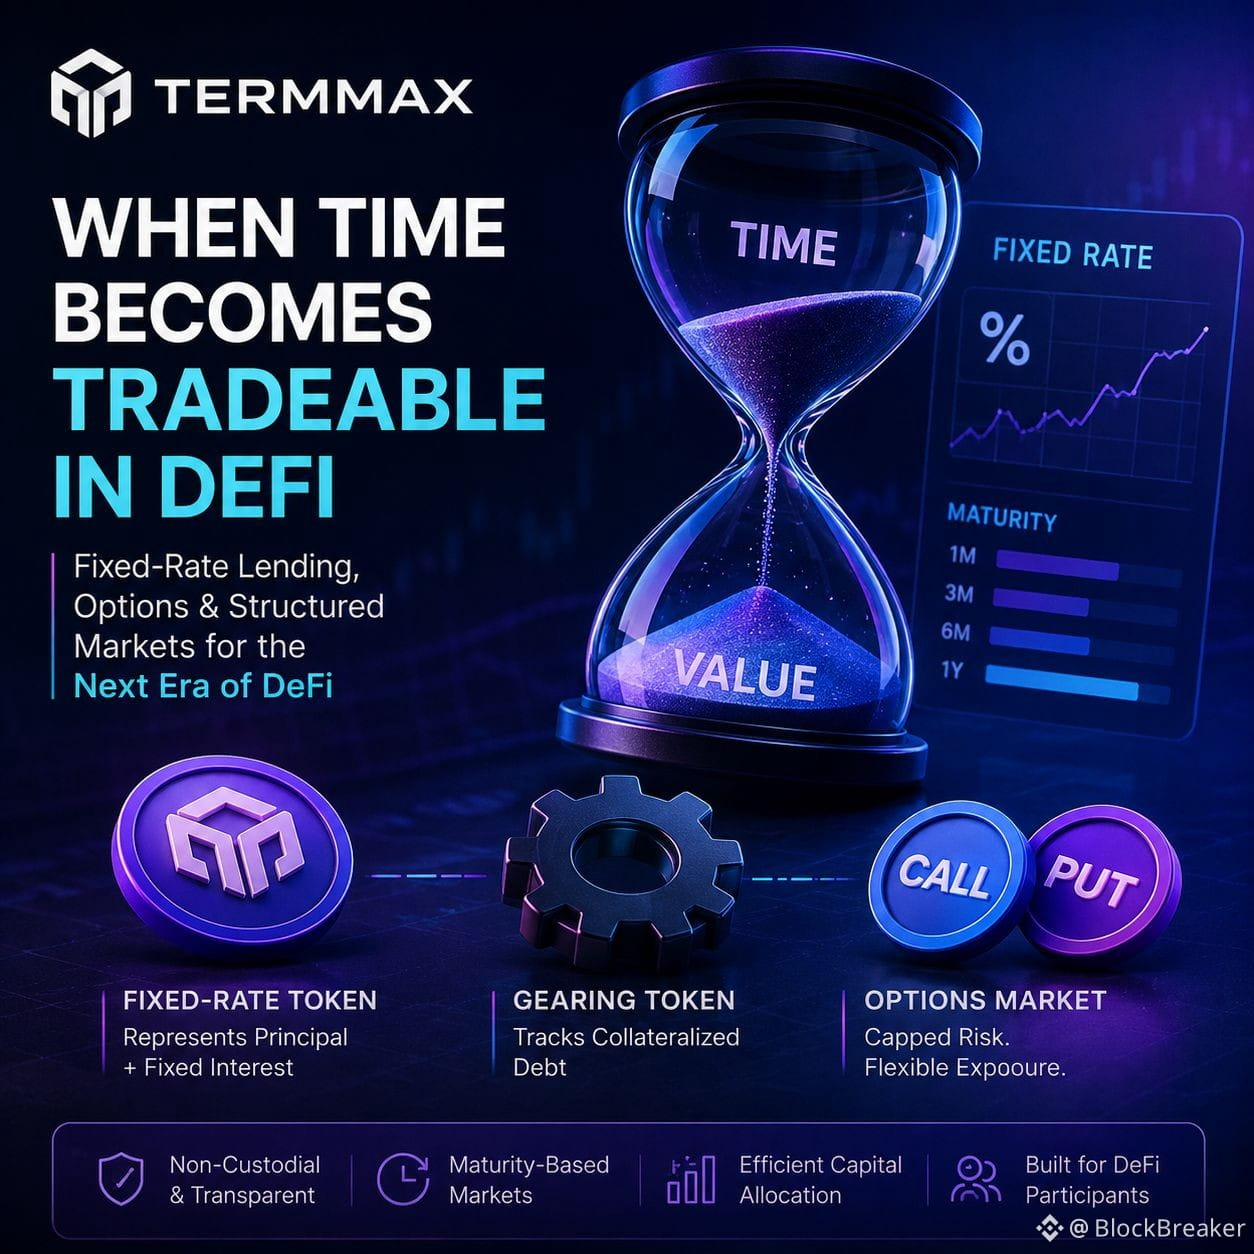
Mən TermMax-a başqa bir kreditləşdirmə protokolu kimi yox, DeFi-nin zamanın özünü ticarətə yararlı edə biləcəyinə dair bir mərc kimi baxıram.
Bu səslənir mücərrəd, amma bu, məhsula necə düşündüyümü dəyişir.
Əksər DeFi kreditləşdirməsi üzən faiz dərəcələri ətrafında qurulub. Dərəcə dəyişir, mövqeyiniz dəyişir və bazar kapitalın dəyərini daim yenidən qiymətləndirir. TermMax isə əsas məbləği (principal) faiz komponentindən ayıraraq və istifadəçilərə sabit müddət ifadə etməyə imkan verərək fərqli yoldan gedir. Praktikada bu, sualı “Gəlir nə qədərdir?”dən daha çox “Bu pul axını müəyyən bir tarixədək dəyər baxımından nə qədərdir?” sualına çevirir.
Mən tez-tez görürəm ki, maraqlı hissə məhz burada başlayır.
Sabit-faizli bazar üçün yalnız likvidlik yetərli deyil. Lazımdır: düzgün qiymətdə likvidlik, düzgün müddət (maturity), düzgün girov (collateral) qarşılığında. Bu, normal AMM-in bir aktivin qiymətini digərinə qarşı hesablamağa çalışmasından xeyli dar bir problemdir.
TermMax-ın “range-order” strukturu mənə maraqlı gəlir, çünki bazar istehsalçıları (market makers) likvidliyi hansı nöqtədə real olaraq təmin etmək istədiklərini müəyyənləşdirə bilirlər; kor-koranə tək bir qiymət əyrisinin içində oturmurlar. Kiçik kimi səslənə bilər, amma faizlər və girov şərtləri sürətlə dəyişəndə bu, çox böyük fərq yarada bilər.
Sonra isə opsionlar (options) qatı var.
Mən heç cür bütün opsion bazarına yalnız cəlbedici mükafatlara (premiums) görə tam güvənmirəm. Həmişə riskin digər tərəfini birisi daşıyır. Mənim üçün real sual odur ki, TermMax bu riski likvidlik təmin edənlər üçün kifayət qədər şəffaf edə biləcəkmi ki, onlar onu rasional qiymətləndirə bilsinlər.
Ona görə də protokola başqa bir prizma ilə baxıram: başlıqdakı APY yox, leverage (həvəsləndirmə) yox, məhsul sayı yox—amma sabit müddət və riskin DeFi-də həqiqətən likvid ilkin (primordial) alətə çevrilib-çevrilməməsidir.
Bu hissə hələ sübut olunmayıb. Və düzünü desəm, TermMax-a izləməyə dəyər edən də məhz budur.
#termmax @TermMax
Mən TermMax-a başqa bir kreditləşdirmə protokolu kimi yox, DeFi-nin zamanın özünü ticarətə yararlı edə biləcəyinə dair bir mərc kimi baxıram.
Bu səslənir mücərrəd, amma bu, məhsula necə düşündüyümü dəyişir.
Əksər DeFi kreditləşdirməsi üzən faiz dərəcələri ətrafında qurulub. Dərəcə dəyişir, mövqeyiniz dəyişir və bazar kapitalın dəyərini daim yenidən qiymətləndirir. TermMax isə əsas məbləği (principal) faiz komponentindən ayıraraq və istifadəçilərə sabit müddət ifadə etməyə imkan verərək fərqli yoldan gedir. Praktikada bu, sualı “Gəlir nə qədərdir?”dən daha çox “Bu pul axını müəyyən bir tarixədək dəyər baxımından nə qədərdir?” sualına çevirir.
Mən tez-tez görürəm ki, maraqlı hissə məhz burada başlayır.
Sabit-faizli bazar üçün yalnız likvidlik yetərli deyil. Lazımdır: düzgün qiymətdə likvidlik, düzgün müddət (maturity), düzgün girov (collateral) qarşılığında. Bu, normal AMM-in bir aktivin qiymətini digərinə qarşı hesablamağa çalışmasından xeyli dar bir problemdir.
TermMax-ın “range-order” strukturu mənə maraqlı gəlir, çünki bazar istehsalçıları (market makers) likvidliyi hansı nöqtədə real olaraq təmin etmək istədiklərini müəyyənləşdirə bilirlər; kor-koranə tək bir qiymət əyrisinin içində oturmurlar. Kiçik kimi səslənə bilər, amma faizlər və girov şərtləri sürətlə dəyişəndə bu, çox böyük fərq yarada bilər.
Sonra isə opsionlar (options) qatı var.
Mən heç cür bütün opsion bazarına yalnız cəlbedici mükafatlara (premiums) görə tam güvənmirəm. Həmişə riskin digər tərəfini birisi daşıyır. Mənim üçün real sual odur ki, TermMax bu riski likvidlik təmin edənlər üçün kifayət qədər şəffaf edə biləcəkmi ki, onlar onu rasional qiymətləndirə bilsinlər.
Ona görə də protokola başqa bir prizma ilə baxıram: başlıqdakı APY yox, leverage (həvəsləndirmə) yox, məhsul sayı yox—amma sabit müddət və riskin DeFi-də həqiqətən likvid ilkin (primordial) alətə çevrilib-çevrilməməsidir.
Bu hissə hələ sübut olunmayıb. Və düzünü desəm, TermMax-a izləməyə dəyər edən də məhz budur.
4
111
·
--
#dusk $DUSK @Dusk_Foundation
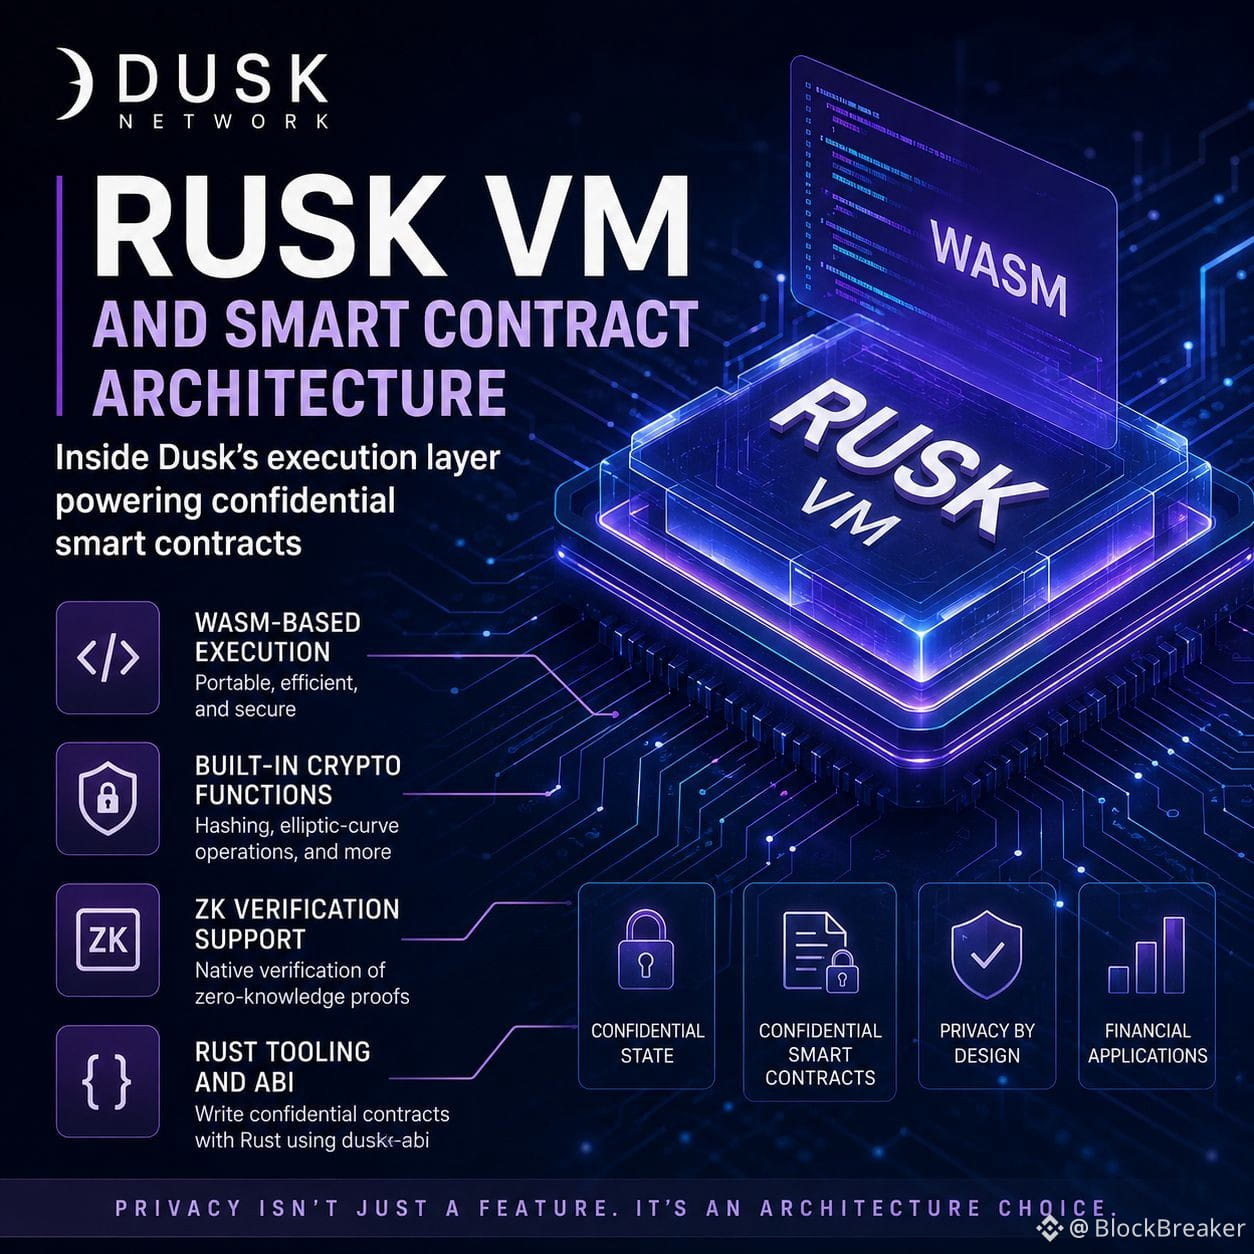
Mən Dusk-ə fərqli bir bucaqdan baxmağa başladım: onu “məxfilik blokçeynı” kimi yox, icra mühitinin məxfilikin nə qədər real istifadə oluna biləcəyinə qərar verdiyi bir sistem kimi.
Məhz buna görə Rusk VM diqqətimi çəkdi. O, müqavilələrin icrası üçün WASM-dən istifadə edir, amma bununla bitmir. Dusk VM-in host layeri vasitəsilə kriptoqrafik əməliyyatları açıq edir: heşləmə, eliptik-əyri əməliyyatları və sıfır-bilik (zero-knowledge) doğrulaması daxil olmaqla. Praktikada, müqavilənin hər bir bahalı primitivin hamısını özü həyata keçirməsinə ehtiyac olmur.
Məncə, bu dizayn seçimi ilk baxışda göründüyündən daha önəmlidir. Məxfi (confidential) müqavilə yalnız o vaxt faydalıdır ki, tərtibatçılar onun xərclərini, girişlərini və uğursuzluq (failure) ssenarilərini əsaslandırıb qiymətləndirə bilsinlər. Rusk-un ABI-si və Rust alətləri, müqavilə kodu ilə həmin yerli (native) imkanlar arasında dəqiq bir interfeys yaradır.
Bunu əvvəllər də ağıllı müqavilə sistemlərində görmüşəm: maraqlı hissə nadir hallarda dilin özüdür. Bu, tətbiq kodu ilə onun alt qatında dayanan aşağı səviyyəli primitivlər arasındakı sərhəddir.
Rusk ilə yaxından izləyəcəyim şey isə növbəti bir benchmark başlığı olmayacaq. Mən host çağırışlarının nə qədər proqnozlaşdırıla bildiyini, qaz (gas) qiymətləndirilməsinin necə inkişaf etdiyini, ABI-də dəyişikliklərin necə idarə olunduğunu və dövlətin özü qəsdən gizlədildiyi halda tərtibatçıların müqavilələri necə debug etdiyini anlamaq istərdim.
Mənim həqiqətən maraqlı tapdığım hissə budur. Protokol səviyyəsində məxfilik ayrı bir məsələdir. İnkişafı kriptoqrafiya tədqiqat layihəsinə çevirmədən məxfiliki proqramlaşdırıla bilən etmək isə daha çətin problemdir.
#dusk $DUSK @Dusk
Mən Dusk-ə fərqli bir bucaqdan baxmağa başladım: onu “məxfilik blokçeynı” kimi yox, icra mühitinin məxfilikin nə qədər real istifadə oluna biləcəyinə qərar verdiyi bir sistem kimi.
Məhz buna görə Rusk VM diqqətimi çəkdi. O, müqavilələrin icrası üçün WASM-dən istifadə edir, amma bununla bitmir. Dusk VM-in host layeri vasitəsilə kriptoqrafik əməliyyatları açıq edir: heşləmə, eliptik-əyri əməliyyatları və sıfır-bilik (zero-knowledge) doğrulaması daxil olmaqla. Praktikada, müqavilənin hər bir bahalı primitivin hamısını özü həyata keçirməsinə ehtiyac olmur.
Məncə, bu dizayn seçimi ilk baxışda göründüyündən daha önəmlidir. Məxfi (confidential) müqavilə yalnız o vaxt faydalıdır ki, tərtibatçılar onun xərclərini, girişlərini və uğursuzluq (failure) ssenarilərini əsaslandırıb qiymətləndirə bilsinlər. Rusk-un ABI-si və Rust alətləri, müqavilə kodu ilə həmin yerli (native) imkanlar arasında dəqiq bir interfeys yaradır.
Bunu əvvəllər də ağıllı müqavilə sistemlərində görmüşəm: maraqlı hissə nadir hallarda dilin özüdür. Bu, tətbiq kodu ilə onun alt qatında dayanan aşağı səviyyəli primitivlər arasındakı sərhəddir.
Rusk ilə yaxından izləyəcəyim şey isə növbəti bir benchmark başlığı olmayacaq. Mən host çağırışlarının nə qədər proqnozlaşdırıla bildiyini, qaz (gas) qiymətləndirilməsinin necə inkişaf etdiyini, ABI-də dəyişikliklərin necə idarə olunduğunu və dövlətin özü qəsdən gizlədildiyi halda tərtibatçıların müqavilələri necə debug etdiyini anlamaq istərdim.
Mənim həqiqətən maraqlı tapdığım hissə budur. Protokol səviyyəsində məxfilik ayrı bir məsələdir. İnkişafı kriptoqrafiya tədqiqat layihəsinə çevirmədən məxfiliki proqramlaşdırıla bilən etmək isə daha çətin problemdir.
2
4
163
·
--
#dusk $DUSK @Dusk_Foundation
PoBB: Düşk Liderinin Seçimi Arxasında Gizli Oyun
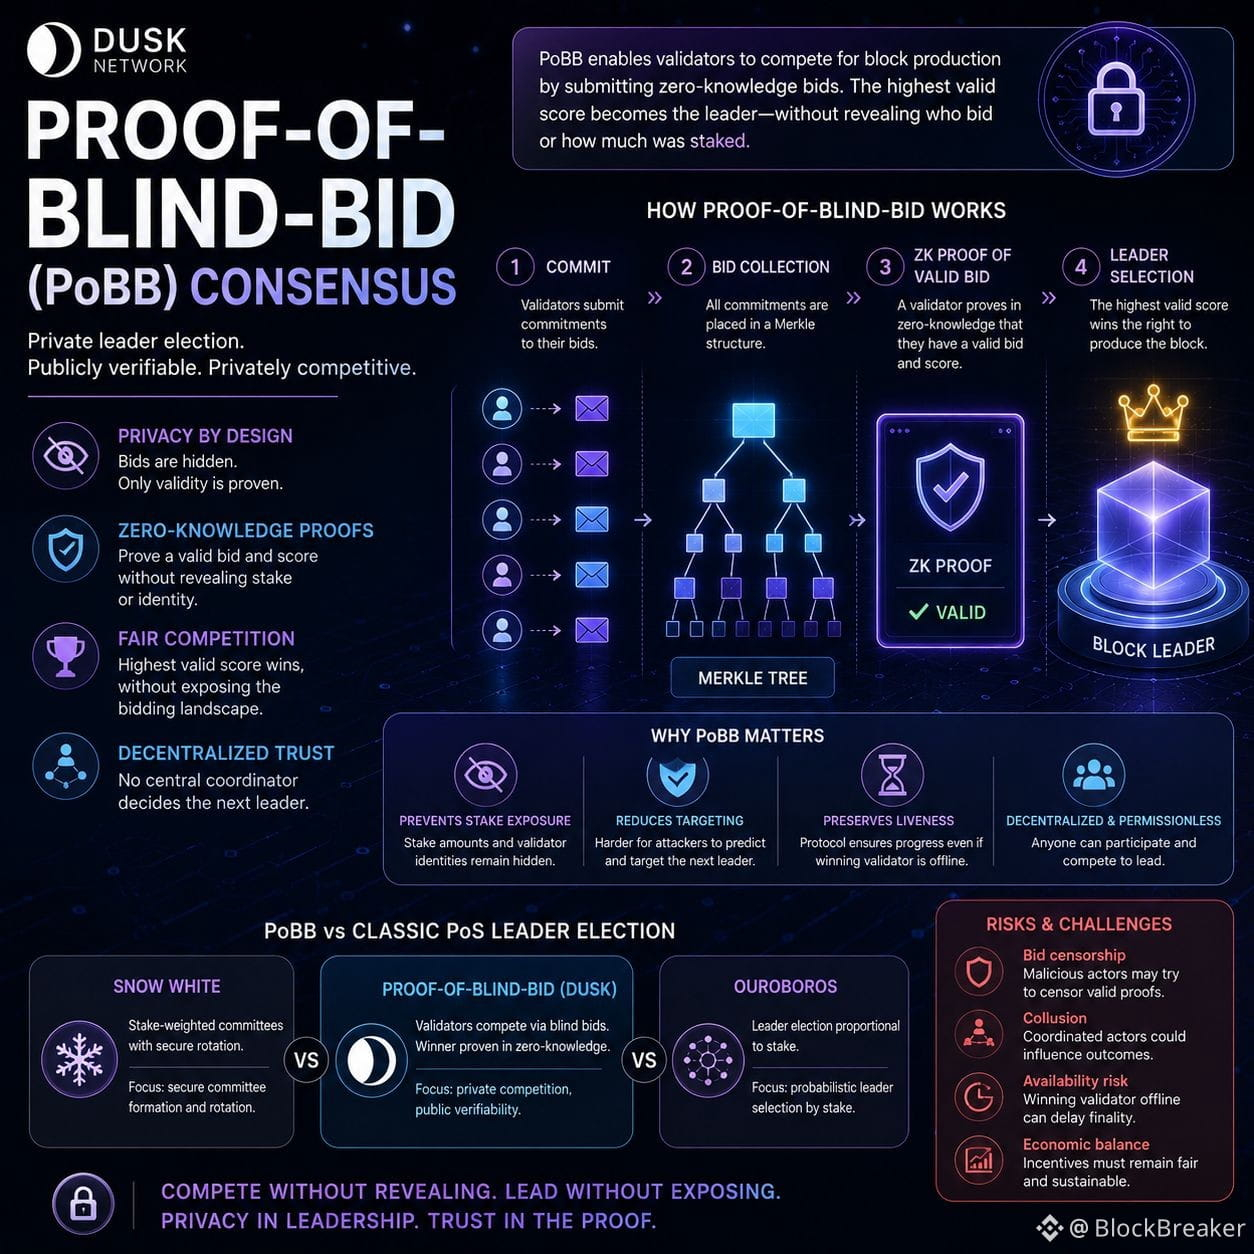
Mən PoBB-ni maraqlı tapıram, çünki insanlar ona “özəl lider seçimi” deyəndə bu səbəb diqqətdən kənarda qalır.
Əsas fikir ondan ibarətdir ki, validator blok istehsalı üçün yarışa bilər, amma onu açıq hədəfə çevirən məlumatı reklam etmədən. Dusk-ın dizaynında təkliflər (bids) öhdəlik kimi bağlanır və son qalib, bütün auksion/müsabiqə mənzərəsini sadəcə ifşa etmək əvəzinə, sıfır bilik (zero knowledge) vasitəsilə təklifin düzgünlüyünü sübut edə bilir.
Bu oyunu dəyişir.
Daha şəffaf PoS sistemində növbəti bloku kimin istehsal etməsinin ehtimalı barədə məlumat faydalı ola bilər. Siz stake-i izləyə, validatorları izləyib müəyyənləşdirə və proqnozlaşdırıla bilən liderlik üzərində strategiyalar qura bilərsiniz. PoBB bunun bir hissəsinin görünməsini azaltmağa çalışır.
Amma məni qane edən odur ki, məxfilik avtomatik olaraq sistemi daha təhlükəsiz etməlidir.
Mənim üçün vacib suallar daha praktiki tərəflərlə bağlıdır: qalib təklif verən (winning bidder) yoxa çıxanda nə baş verir? Təklif sübutlarının təkrarlanan senzuraya məruz qalması canlılığı (liveness) təsir edə bilərmi? Böyük operatorlar koordinasiya yolu ilə üstünlük qazana bilərmi? Və qiymətləndirmə mexanizmi, dürüst iştirakın dəyərini həddən artıq artırmadan, manipulyasiyaya qarşı dayana bilərmi?
Mən protokol dizaynlarında yalnız bir stimulu problemi həll edib, onu daha az görünən başqa bir yerə köçürən yanaşmalar gördüm.
PoBB-ni öyrənməyə dəyər edən də budur. Onun real sınağı Dusk-un bir validator-un təklifini gizlədə bilməsi deyil. Rəqiblər bir-birini asanlıqla görə bilməyəndə blokçeynin ədalətli rəqabəti qoruya bilməsidir.
#dusk $DUSK @Dusk
PoBB: Düşk Liderinin Seçimi Arxasında Gizli Oyun
Mən PoBB-ni maraqlı tapıram, çünki insanlar ona “özəl lider seçimi” deyəndə bu səbəb diqqətdən kənarda qalır.
Əsas fikir ondan ibarətdir ki, validator blok istehsalı üçün yarışa bilər, amma onu açıq hədəfə çevirən məlumatı reklam etmədən. Dusk-ın dizaynında təkliflər (bids) öhdəlik kimi bağlanır və son qalib, bütün auksion/müsabiqə mənzərəsini sadəcə ifşa etmək əvəzinə, sıfır bilik (zero knowledge) vasitəsilə təklifin düzgünlüyünü sübut edə bilir.
Bu oyunu dəyişir.
Daha şəffaf PoS sistemində növbəti bloku kimin istehsal etməsinin ehtimalı barədə məlumat faydalı ola bilər. Siz stake-i izləyə, validatorları izləyib müəyyənləşdirə və proqnozlaşdırıla bilən liderlik üzərində strategiyalar qura bilərsiniz. PoBB bunun bir hissəsinin görünməsini azaltmağa çalışır.
Amma məni qane edən odur ki, məxfilik avtomatik olaraq sistemi daha təhlükəsiz etməlidir.
Mənim üçün vacib suallar daha praktiki tərəflərlə bağlıdır: qalib təklif verən (winning bidder) yoxa çıxanda nə baş verir? Təklif sübutlarının təkrarlanan senzuraya məruz qalması canlılığı (liveness) təsir edə bilərmi? Böyük operatorlar koordinasiya yolu ilə üstünlük qazana bilərmi? Və qiymətləndirmə mexanizmi, dürüst iştirakın dəyərini həddən artıq artırmadan, manipulyasiyaya qarşı dayana bilərmi?
Mən protokol dizaynlarında yalnız bir stimulu problemi həll edib, onu daha az görünən başqa bir yerə köçürən yanaşmalar gördüm.
PoBB-ni öyrənməyə dəyər edən də budur. Onun real sınağı Dusk-un bir validator-un təklifini gizlədə bilməsi deyil. Rəqiblər bir-birini asanlıqla görə bilməyəndə blokçeynin ədalətli rəqabəti qoruya bilməsidir.
2
123
·
--
#dusk $DUSK @Dusk_Foundation
Zedger’in SMST’si: Menkul Değerler üçün Məxfilik Ən Əvvəl Hesablama Sistemini Tələb edir
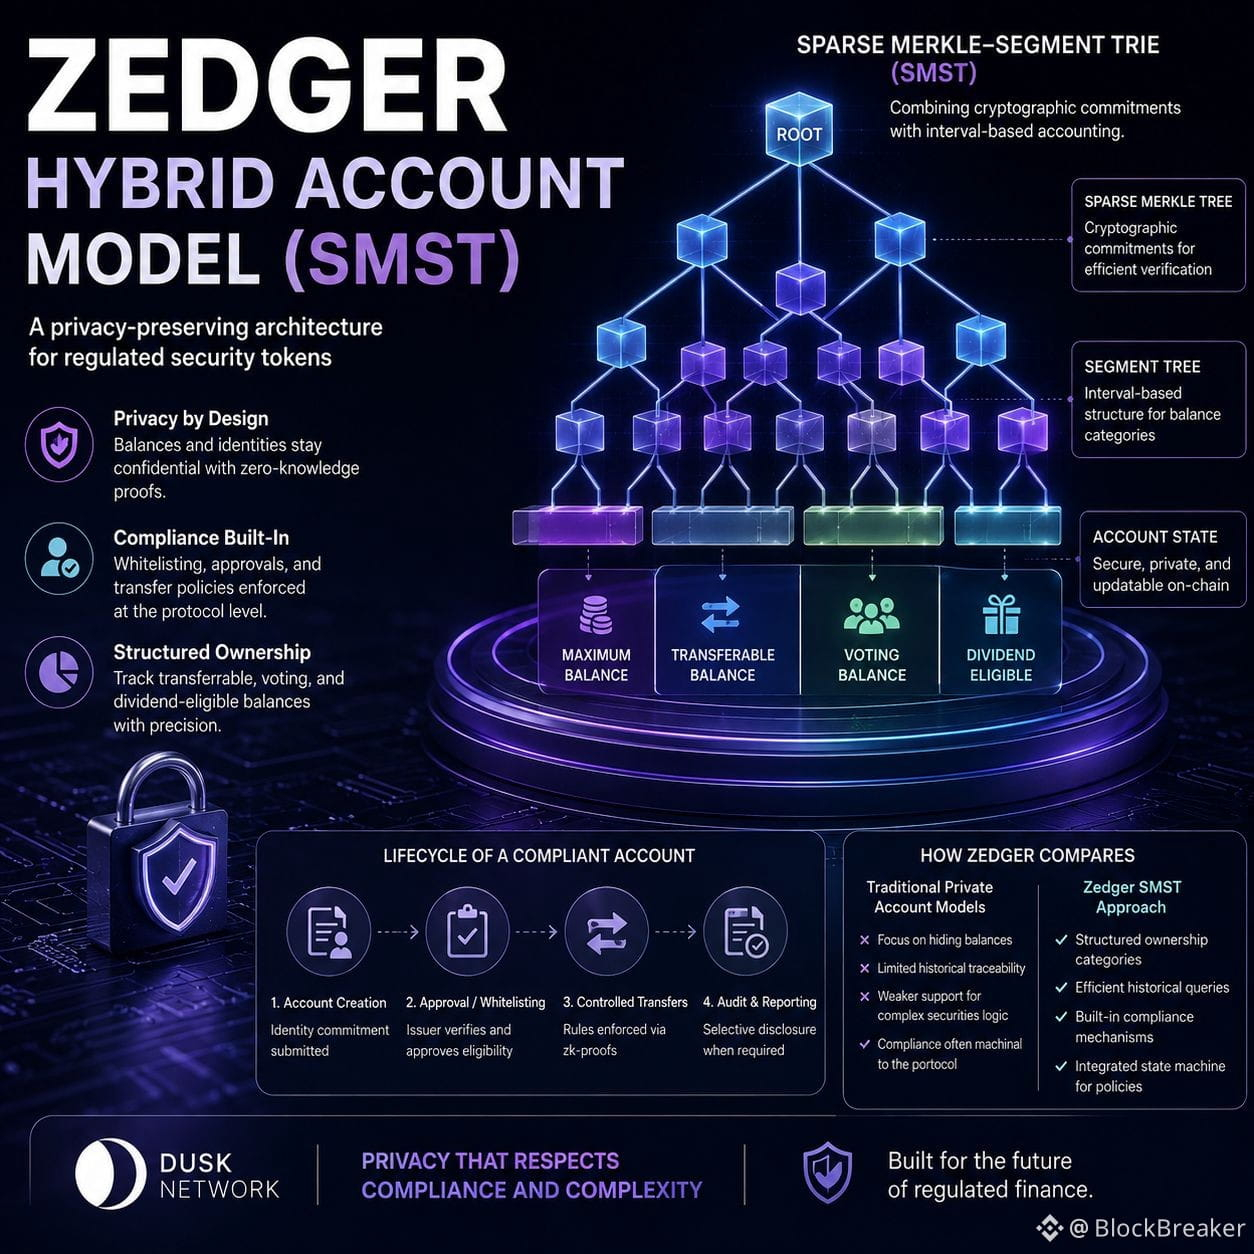
Mən Zedger-ə bir az fərqli bucaqdan baxmışam. Əksər məxfilik modelləri hesabı və ya əməliyyatı necə gizlətməyi soruşur. Amma qiymətli kağızlarda başqa bir problem var: mülkiyyət təkcə bir rəqəm deyil. Zamanla, köçürmə hüquqları ilə, səsvermə hüquqları ilə, dividentlərlə və təsdiq statusu ilə dəyişir.
Buna görə də Sparse Merkle-Segment Trie diqqətimi çəkdi. SMST, Sparse Merkle Tree ilə Segment Tree-ni birləşdirir və Zedger-ə strukturun içində müxtəlif balans kateqoriyalarını saxlayaraq hesab vəziyyətini öhdəsinə götürməyə imkan verir. Dizayn, bütün hesab tarixçəsini ictimai nümayişə çıxarmadan maksimum, köçürülə bilən, səsverməyə uyğun və divident hüquqlu balansları izləyə bilir.
Mən başqa məxfilikli hesab modellərinə də rast gəlmişəm, məsələn BlockMaze, zk-SNARK-larla balansların və göndərən-alıcı münasibətlərinin gizlədilməsinə daha çox fokuslanır. Bu, məxfi ödənişlər üçün faydalıdır, amma korporativ qiymətli kağızlar fərqli bir məlumat problemi yaradır. Siz çox vaxt sadəcə dəyərin köçürüldüyünü deyil, köçürmənin icazəli olduğunu sübut etməli olursunuz.
Burada Zedger mənə daha düşünülmüş görünür. Onun whitelist tree-si və hesab yaddaşının quruluşu vəziyyət maşınına bağlıdır, yəni uyğunluq faktın sonra yoxlanılması kimi kənar “dashboard” deyil.
Mən hələ də mürəkkəblikdən ehtiyat edirəm. Hər əlavə vəziyyət sahəsi və sübut qaydası mühəndislik və yoxlama yükünü artırır.
Amma maraqlı sual SMST-nin balansları gizlədib-gizlətməməsi deyil. Suallar cryptoqrafik hesab modelinin, dəftəri ictimai səhmdar bazasına çevirmədən, qiymətli kağızların mübahisəli reallıqlarını qoruyub-qoruma bilməsidir.
#dusk $DUSK @Dusk
Zedger’in SMST’si: Menkul Değerler üçün Məxfilik Ən Əvvəl Hesablama Sistemini Tələb edir
Mən Zedger-ə bir az fərqli bucaqdan baxmışam. Əksər məxfilik modelləri hesabı və ya əməliyyatı necə gizlətməyi soruşur. Amma qiymətli kağızlarda başqa bir problem var: mülkiyyət təkcə bir rəqəm deyil. Zamanla, köçürmə hüquqları ilə, səsvermə hüquqları ilə, dividentlərlə və təsdiq statusu ilə dəyişir.
Buna görə də Sparse Merkle-Segment Trie diqqətimi çəkdi. SMST, Sparse Merkle Tree ilə Segment Tree-ni birləşdirir və Zedger-ə strukturun içində müxtəlif balans kateqoriyalarını saxlayaraq hesab vəziyyətini öhdəsinə götürməyə imkan verir. Dizayn, bütün hesab tarixçəsini ictimai nümayişə çıxarmadan maksimum, köçürülə bilən, səsverməyə uyğun və divident hüquqlu balansları izləyə bilir.
Mən başqa məxfilikli hesab modellərinə də rast gəlmişəm, məsələn BlockMaze, zk-SNARK-larla balansların və göndərən-alıcı münasibətlərinin gizlədilməsinə daha çox fokuslanır. Bu, məxfi ödənişlər üçün faydalıdır, amma korporativ qiymətli kağızlar fərqli bir məlumat problemi yaradır. Siz çox vaxt sadəcə dəyərin köçürüldüyünü deyil, köçürmənin icazəli olduğunu sübut etməli olursunuz.
Burada Zedger mənə daha düşünülmüş görünür. Onun whitelist tree-si və hesab yaddaşının quruluşu vəziyyət maşınına bağlıdır, yəni uyğunluq faktın sonra yoxlanılması kimi kənar “dashboard” deyil.
Mən hələ də mürəkkəblikdən ehtiyat edirəm. Hər əlavə vəziyyət sahəsi və sübut qaydası mühəndislik və yoxlama yükünü artırır.
Amma maraqlı sual SMST-nin balansları gizlədib-gizlətməməsi deyil. Suallar cryptoqrafik hesab modelinin, dəftəri ictimai səhmdar bazasına çevirmədən, qiymətli kağızların mübahisəli reallıqlarını qoruyub-qoruma bilməsidir.
5
2
119
·
--
#dusk $DUSK @Dusk_Foundation
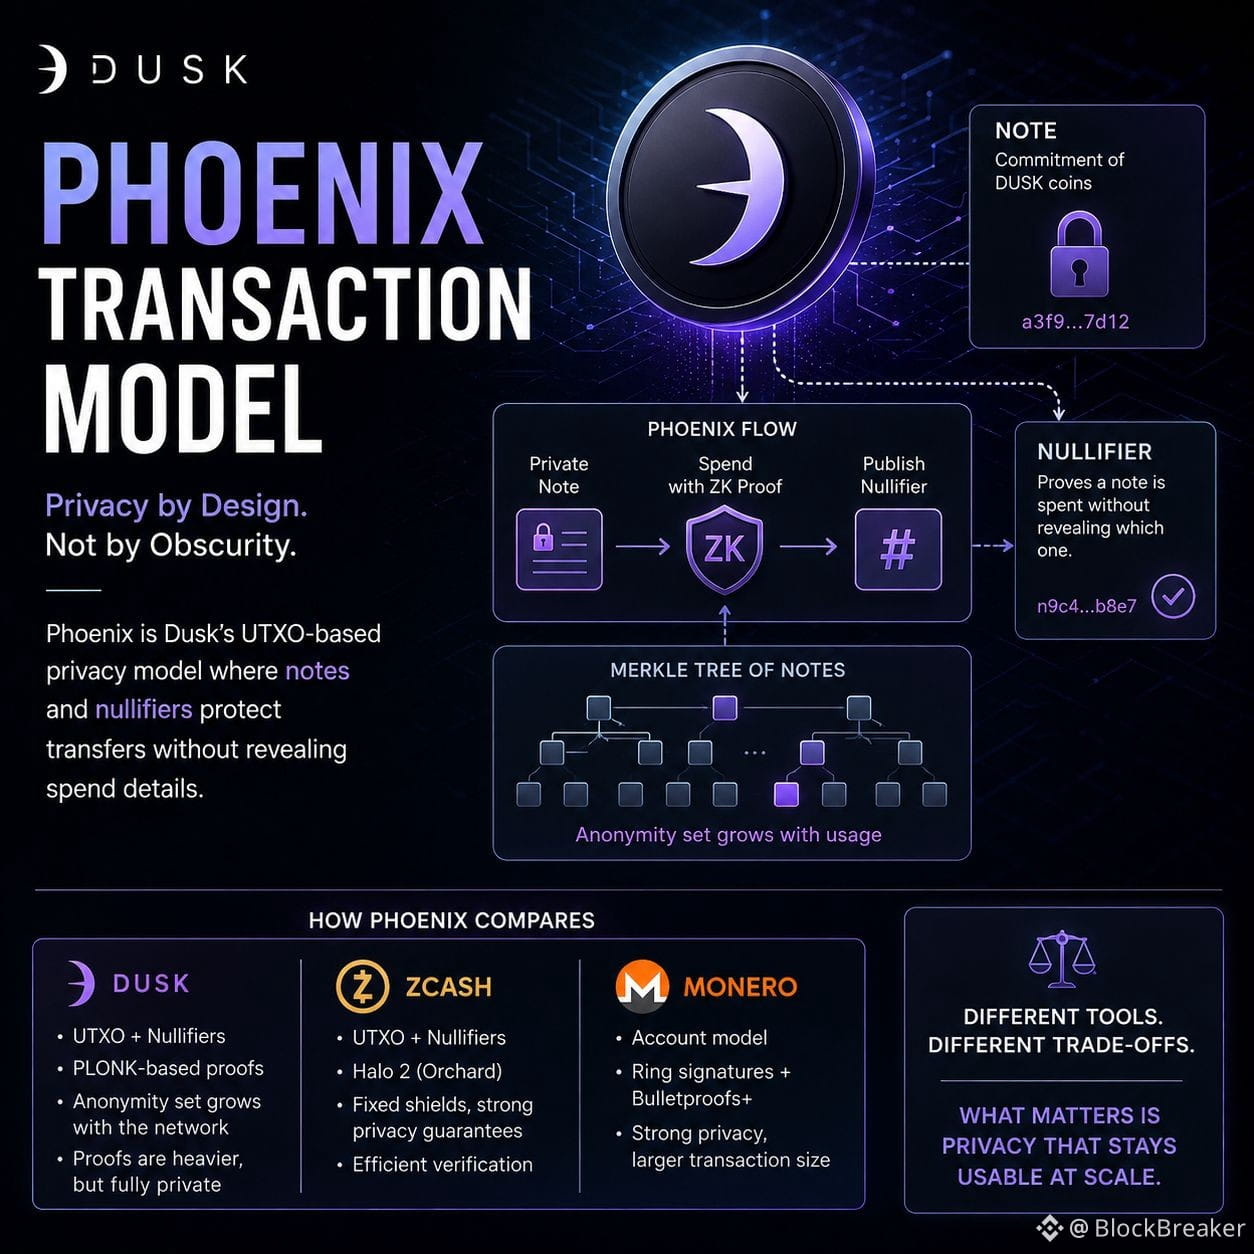
Phoenix məni Dusk-a başqa cür baxmağa vadar etdi.
Düşünürəm ki, məxfilik sistemləri çox vaxt tərsinə qiymətləndirilir. İnsanlar soruşurlar ki, bir tranzaksiya göndərəni, məbləği və təyinatı gizlədə bilərmi? Mən isə daha çox sual vermək istəyirəm: həmin məxfilik qatının altında sistem real olaraq nə edir və real istifadə yığılıb artmağa başlayanda nə baş verir?
Phoenix DUSK-ın şəxsi qeydlər kimi mövcud olduğu UTXO-üslublu modeli istifadə edir. Bir sərf (spend) həmin qeydin artıq istehlak edildiyini sübut etmək üçün nullifier-i dərc edir, amma hansı qeydin olduğunu açmır. Bu ayrım vacibdir, çünki məxfilik dəsti sərf anında seçilən bir neçə decoy-dan asılı olmaq əvəzinə, qeydlərin tarixindən böyüyə bilər.
Mən dizaynı adi “Dusk məxvidir” təqdimatından daha maraqlı tapdığım yer budur.
Çətin sual isə səmərəlilikdir.
Phoenix bütün prosesi bir-birinə bağlamaq üçün sıfır-bilik sübutlarından (zero-knowledge proofs) istifadə edir və bu da mühəndislik profilini Monero kimi sistemlərdən tamamilə fərqləndirir: Monero ring imzaları (ring signatures) və Bulletproofs+ istifadə edir, Zcash isə daha yeni Orchard dizaynında Halo 2 istifadə edir.
Mən qətiyyən inanmıram ki, qalib kimdirsə, sadəcə kağız üzərində ən güclü kriptoqrafiyaya malik olan odur.
Mən bu məxfiliyin qiymətini bilmək istəyirəm: sübutun ölçüsü, sübutun hazırlanma vaxtı, yoxlamanın (verification) vaxtı və bu göstəricilərin qeyd dəsti (note set) böyüdükcə necə davrandığı.
Çünki prototipdə əla işləyən məxfilik bir şeydir. Zəncir illərlə tranzaksiya daşıyarkən belə istifadə oluna bilən məxfilik isə çox daha maraqlı testdir.
#dusk $DUSK @Dusk
Phoenix məni Dusk-a başqa cür baxmağa vadar etdi.
Düşünürəm ki, məxfilik sistemləri çox vaxt tərsinə qiymətləndirilir. İnsanlar soruşurlar ki, bir tranzaksiya göndərəni, məbləği və təyinatı gizlədə bilərmi? Mən isə daha çox sual vermək istəyirəm: həmin məxfilik qatının altında sistem real olaraq nə edir və real istifadə yığılıb artmağa başlayanda nə baş verir?
Phoenix DUSK-ın şəxsi qeydlər kimi mövcud olduğu UTXO-üslublu modeli istifadə edir. Bir sərf (spend) həmin qeydin artıq istehlak edildiyini sübut etmək üçün nullifier-i dərc edir, amma hansı qeydin olduğunu açmır. Bu ayrım vacibdir, çünki məxfilik dəsti sərf anında seçilən bir neçə decoy-dan asılı olmaq əvəzinə, qeydlərin tarixindən böyüyə bilər.
Mən dizaynı adi “Dusk məxvidir” təqdimatından daha maraqlı tapdığım yer budur.
Çətin sual isə səmərəlilikdir.
Phoenix bütün prosesi bir-birinə bağlamaq üçün sıfır-bilik sübutlarından (zero-knowledge proofs) istifadə edir və bu da mühəndislik profilini Monero kimi sistemlərdən tamamilə fərqləndirir: Monero ring imzaları (ring signatures) və Bulletproofs+ istifadə edir, Zcash isə daha yeni Orchard dizaynında Halo 2 istifadə edir.
Mən qətiyyən inanmıram ki, qalib kimdirsə, sadəcə kağız üzərində ən güclü kriptoqrafiyaya malik olan odur.
Mən bu məxfiliyin qiymətini bilmək istəyirəm: sübutun ölçüsü, sübutun hazırlanma vaxtı, yoxlamanın (verification) vaxtı və bu göstəricilərin qeyd dəsti (note set) böyüdükcə necə davrandığı.
Çünki prototipdə əla işləyən məxfilik bir şeydir. Zəncir illərlə tranzaksiya daşıyarkən belə istifadə oluna bilən məxfilik isə çox daha maraqlı testdir.
1
2
286
·
--
#dusk $DUSK @Dusk_Foundation
XSC standartı və məxfilik/uyğunluq kompromisi
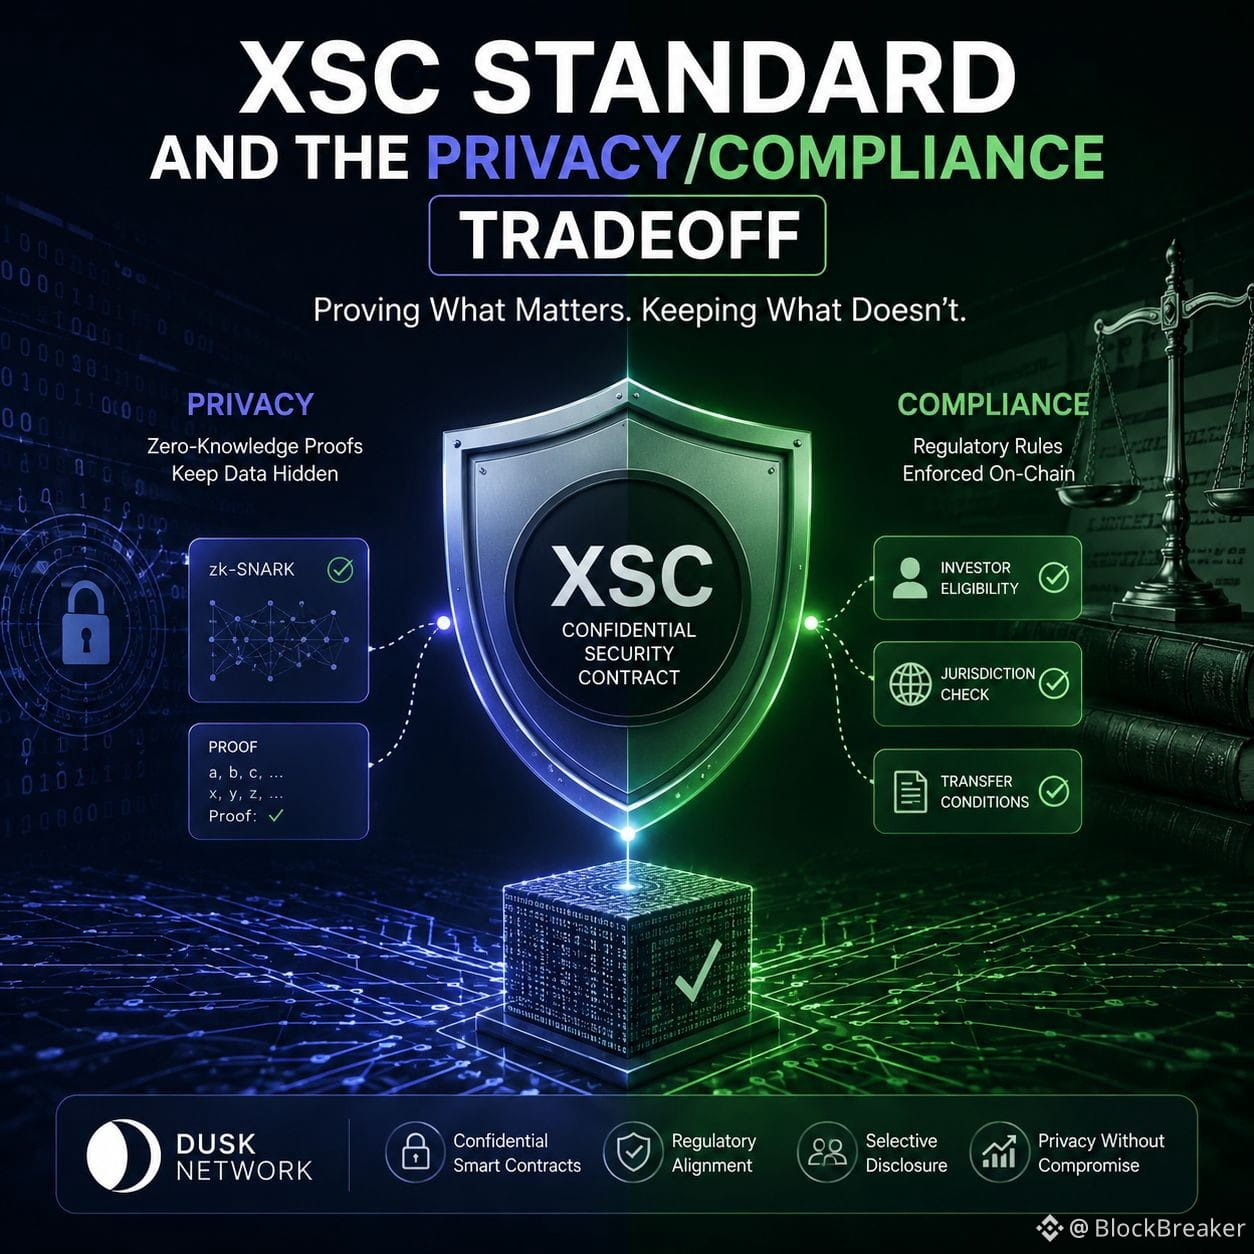
XSC ilə bağlı daim narahat edən bir sual var: maliyyə əməliyyatını, uyğunluq (compliance) məntiqini çox sərtləşdirmədən məxfi edə bilərsinizmi?
Dusk-un dizaynındakı maraqlı tərəf sadəcə sıfır-bilikli sübutların (zero-knowledge) əməliyyat detalları gizlətməsidir deyil. XSC, sübutun arxasında olanların hamısını açmadan, müəyyən şərtlərin yerinə yetirildiyini sübut etməyə əsaslanır. Onun spesifikasiyası çoxluq daxilolması, bilik, bərabərlik, aralıq yoxlamaları və səlahiyyət (authorization) kimi məsələlər üçün sübut növlərini təsvir edir; müqavilənin özü isə cüzdanın (wallet) tətbiq etməli olduğu qaydaları müəyyənləşdirir.
Bu, hüquqi tərəfə baxana qədər səliqəli görünür. Tənzimləmə (regulation) nadir hallarda sadə bir “Boolean” ifadəsidir. “Bu investor uyğun gəlirmi?” sualı yurisdiksiya, statusun dəyişməsi, azadolmalar (exemptions), hesabat öhdəlikləri və nəyin yoxlanmasına kimin icazəli olması kimi suallara çevrilə bilər.
Mən məxfilik sistemlərinin kriptoqrafiyanın özü ilə uyğunluq problemindən “həll” çıxardığı kimi qəbul edildiyini görmüşəm. Bu doğru deyil. ZK bir ifadəni sübut edə bilər; amma həmin ifadənin tənzimləyicinin (regulator) niyyətini tutub-tutmaması barədə qərar verə bilməz. Blokçeyn uyğunluğu ilə bağlı tədqiqatlar da eyni fərqi vurğulayır: məxfilik qoruyan sübutlar lazımsız açıqlamanı azalda bilər, amma idarəetmə (governance), səlahiyyət və açıqlama qaydaları yenə də önəmlidir.
Ona görə XSC-ni bir məhsul hekayəsindən çox, dizayn problemi kimi daha maraqlı tapıram. Əsl sınaq budur: tənzimlənən maliyyəni, məxfiliyi sakitcə başqa bir icazə (permission) qatına çevirmədən, dəqiq və icra edilə bilən predikatlar kimi ifadə etmək mümkündürmü?
Bu güzəştin (tradeoff) içində ciddi iş başlayır.
#dusk $DUSK @Dusk
XSC standartı və məxfilik/uyğunluq kompromisi
XSC ilə bağlı daim narahat edən bir sual var: maliyyə əməliyyatını, uyğunluq (compliance) məntiqini çox sərtləşdirmədən məxfi edə bilərsinizmi?
Dusk-un dizaynındakı maraqlı tərəf sadəcə sıfır-bilikli sübutların (zero-knowledge) əməliyyat detalları gizlətməsidir deyil. XSC, sübutun arxasında olanların hamısını açmadan, müəyyən şərtlərin yerinə yetirildiyini sübut etməyə əsaslanır. Onun spesifikasiyası çoxluq daxilolması, bilik, bərabərlik, aralıq yoxlamaları və səlahiyyət (authorization) kimi məsələlər üçün sübut növlərini təsvir edir; müqavilənin özü isə cüzdanın (wallet) tətbiq etməli olduğu qaydaları müəyyənləşdirir.
Bu, hüquqi tərəfə baxana qədər səliqəli görünür. Tənzimləmə (regulation) nadir hallarda sadə bir “Boolean” ifadəsidir. “Bu investor uyğun gəlirmi?” sualı yurisdiksiya, statusun dəyişməsi, azadolmalar (exemptions), hesabat öhdəlikləri və nəyin yoxlanmasına kimin icazəli olması kimi suallara çevrilə bilər.
Mən məxfilik sistemlərinin kriptoqrafiyanın özü ilə uyğunluq problemindən “həll” çıxardığı kimi qəbul edildiyini görmüşəm. Bu doğru deyil. ZK bir ifadəni sübut edə bilər; amma həmin ifadənin tənzimləyicinin (regulator) niyyətini tutub-tutmaması barədə qərar verə bilməz. Blokçeyn uyğunluğu ilə bağlı tədqiqatlar da eyni fərqi vurğulayır: məxfilik qoruyan sübutlar lazımsız açıqlamanı azalda bilər, amma idarəetmə (governance), səlahiyyət və açıqlama qaydaları yenə də önəmlidir.
Ona görə XSC-ni bir məhsul hekayəsindən çox, dizayn problemi kimi daha maraqlı tapıram. Əsl sınaq budur: tənzimlənən maliyyəni, məxfiliyi sakitcə başqa bir icazə (permission) qatına çevirmədən, dəqiq və icra edilə bilən predikatlar kimi ifadə etmək mümkündürmü?
Bu güzəştin (tradeoff) içində ciddi iş başlayır.
3
224
·
--
Qızıl 4400 ABŞ dollarından yuxarı qalxaraq iki aylıq maksimuma çatdı
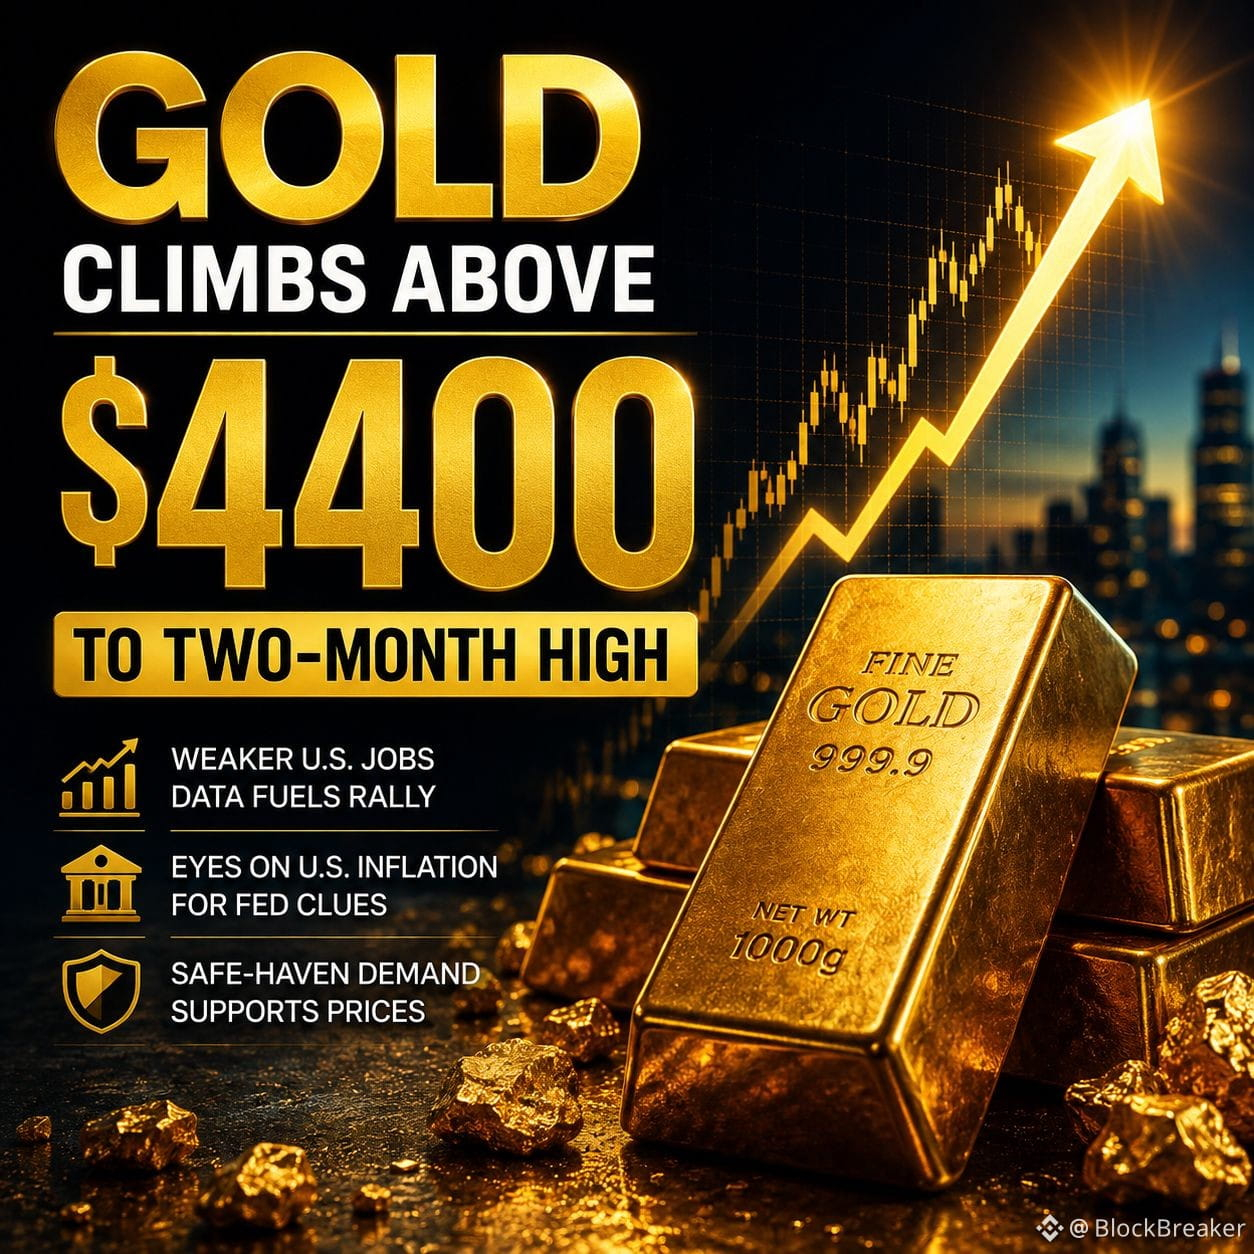
Qızıl bir unsiya üçün 4 400 ABŞ dolları səviyyəsini keçərək iki aydan çox müddətdə ən yüksək səviyyəsinə yüksəldi; spot qiymətlər qısa müddətə təxminən 4 435 ABŞ dollarına yaxınlaşıb.
Hərəkət zəif iş yerləri üzrə məlumatlardan sonra treyderlərin ABŞ dərəcə gözləntilərini yenidən qiymətləndirməsi fonunda baş verir; indi diqqət Fed-in növbəti addımı ilə bağlı ipucları üçün əsas ABŞ inflyasiya göstəricilərinə yönəlib.
Qızıl üçün vacib sual budur: alıcılar 4 400 ABŞ dollarından yuxarı tempi davam etdirə biləcəkmi, yoxsa artan neft qiymətləri, gəlirlilik (yield) və dərəcə artırımı ilə bağlı yenidən formalaşan gözləntilər başqa bir geri çəkilməni tetiklədiəcəkmi.
$RAD $BANANAS31 $MITO
1
136
·
--
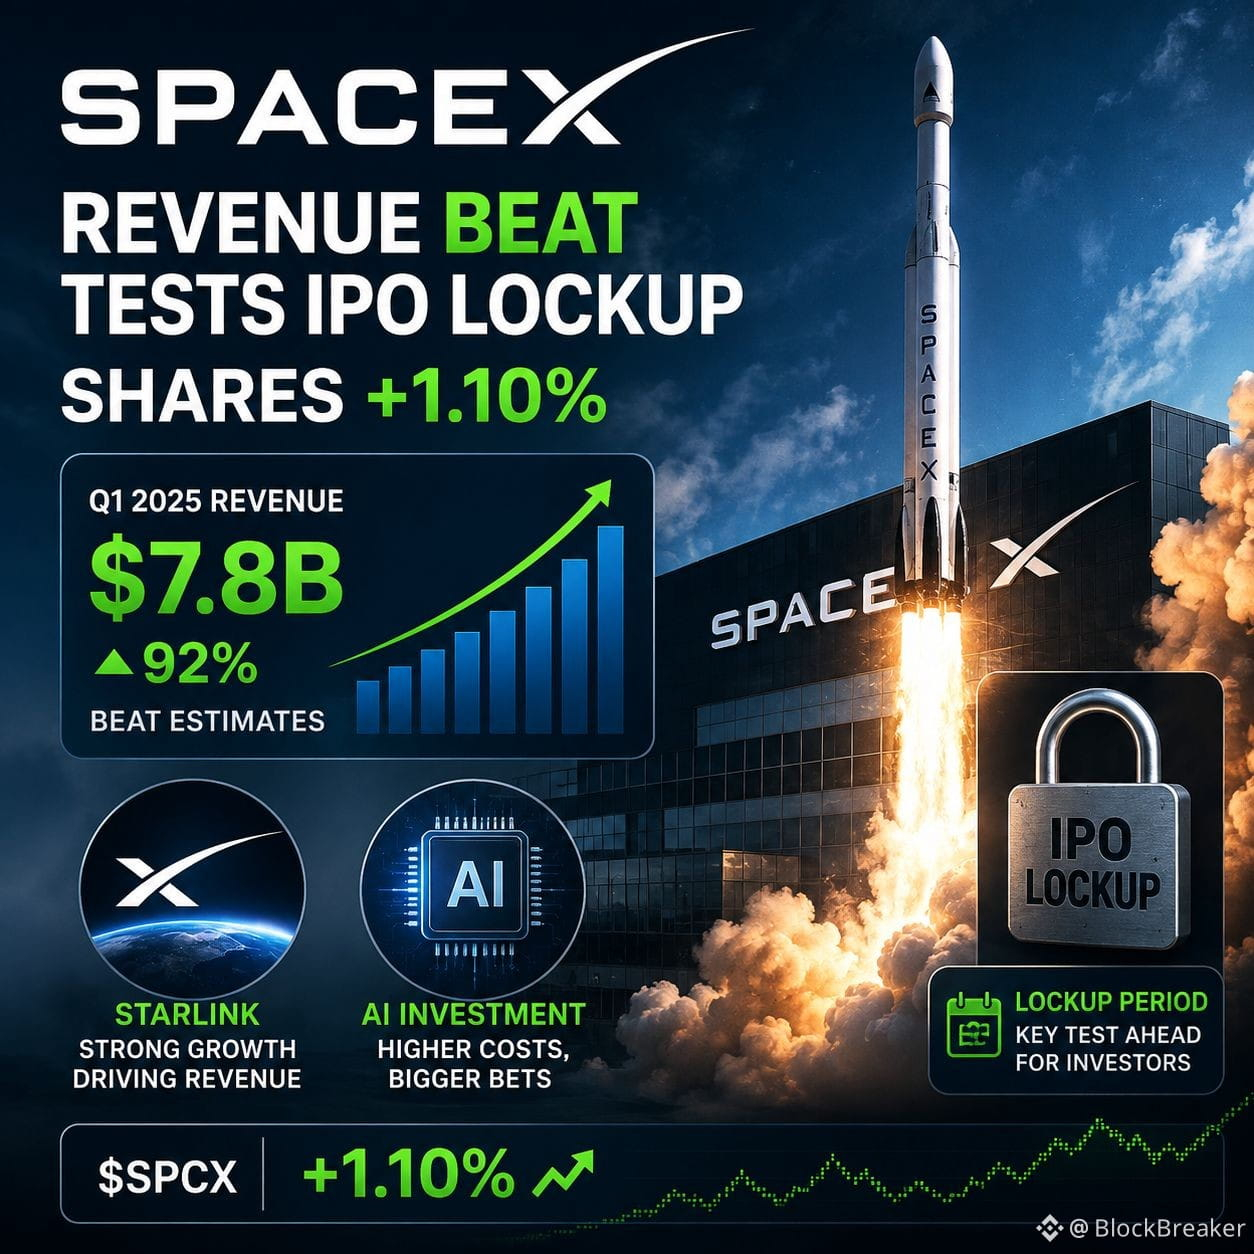
SpaceX bu ilk dəfə rəsmi ictimai maliyyə hesabatlarını paylaşıb və rəqəmlər güclü olub: gəlir 92% artaraq 7,8 mlrd. dollaradək yüksəlib və proqnozları üstələyib. İndi bazar iki məsələni yaxından izləyir — səhm məhdudiyyətləri (share lockup) və artan süni intellekt (AI) xərcləri.
$HEI $BICO $BANK
SpaceX bu ilk dəfə rəsmi ictimai maliyyə hesabatlarını paylaşıb və rəqəmlər güclü olub: gəlir 92% artaraq 7,8 mlrd. dollaradək yüksəlib və proqnozları üstələyib. İndi bazar iki məsələni yaxından izləyir — səhm məhdudiyyətləri (share lockup) və artan süni intellekt (AI) xərcləri.
$HEI $BICO $BANK
$HEI $BICO $BANK
3
107
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
EtherGains70.9%InQ3
20 baxış
Müzakirə edir: 29
#EtherGains70.9%InQ3
🚨 $ETH Q3-Ü BÖYÜK GƏNLƏ BAĞLADI! 🔥👀
Salam, balaca treyderlər 😁
Ethereum Q3-də möhtəşəm 70.9% artım göstərdi! 📈💚
Bu cür hərəkət onu göstərir ki, alıcılar güclü şəkildə daxil olanda impuls ETH bazarına nə qədər tez geri qayıda bilər.
İndi əsas sual 👀👇
ETH bu impulsu növbəti rübdə də daşıyacaq, yoxsa əvvəlcə bir az mənfəət götürmə görəcəyik?
📈 BULLISH — Daha çox yuxarı potensial var
📉 BEARISH — Geri çəkilmə gəlir
⏳ WAIT — Əvvəlcə təsdiq lazımdır
Növbəti rüb üçün ETH hədəfin nədir? 👇🔥
Fatima_779
·1 bəyənmə
·28 baxış
US10YearYieldNears5.3%
18,008 baxış
Müzakirə edir: 263
DollarIndexHitsHighestSinceMay2025
2 baxış
Müzakirə edir: 13