Binance-in 10/29 hadisəsi ilə bağlı hesabatı yayımlandı: 6,34 milyard dollarlıq boşluq bir “iş müsahibəsi” ilə başladı?
Binance Pekin vaxtı ilə noyabrın 3-də saat 22:33-də rəsmi X hesabında 10/29 təhlükəsizlik hadisəsi ilə bağlı ilkin araşdırma hesabatını yayımladı. Ən təəccüblü məqam məbləğ deyil, hadisələrin necə başlamasıdır.
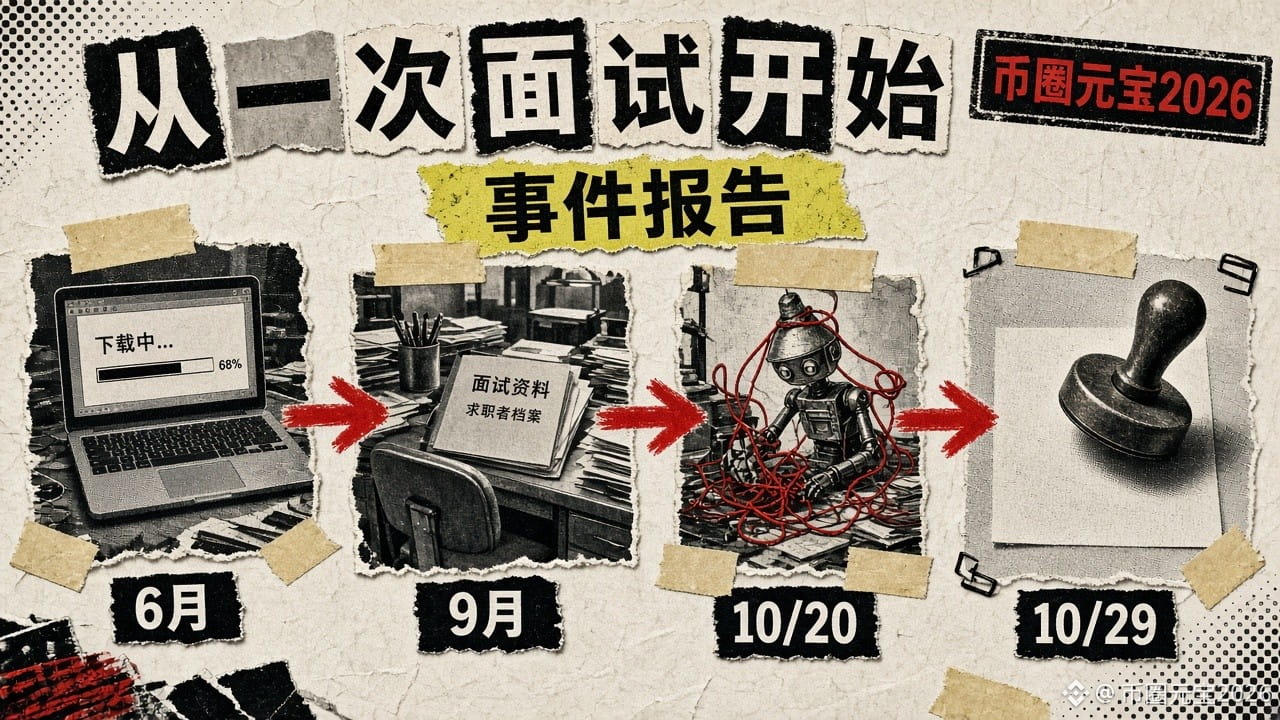
Hesabatın mətninə əsasən, hadisələrin təxmini ardıcıllığı belədir:
1. İyun: A adlı pul kisəsinin istismarı üzrə mühəndis populyar süni intellekt proqramlaşdırma alətini quraşdırmaq istəyərkən axtarış sistemində dəyişdirilmiş Homebrew quraşdırma paketini tapıb endirir. Təhlükəsizlik komandası o vaxt şübhəli fəaliyyəti aşkarlayır, cihazı dəyişdirir və giriş məlumatlarını yeniləyir, amma A-nın və eyni qrupdan olan həmkarının kimliyi artıq hücumçulara məlum olmuşdu.
2. Sentyabr: B adlı mühəndisi qanuni iş axtarışı platformasında özünü “layihə direktoru” kimi təqdim edən biri müsahibəyə dəvət edir. İlk müsahibə video ilə keçirilir; qarşı tərəf etimad qazanmaq üçün sosial şəbəkə hesabındakı şəxsi foto və videolardan da istifadə edir. İkinci mərhələ mesajlaşma tətbiqində olur və sonda B-dən “sınaq tapşırığı” üçün kod deposunu iş kompüterinə endirməsi istənir. Kod quraşdırma zamanı icra olunmağa başlayır.
3. Oktyabrın 20-si: Hücumçular B-nin ələ keçirilmiş kompüterindən və daxili süni intellekt alətindən istifadə edərək A-nın və başqa bir mühəndis olan C-nin kompüterlərini də ələ keçirir, həmçinin A-nın kompüterində konteyner yerləşdirmə icazəsi verən token tapırlar.
4. Oktyabrın 29-u: Hücumçular C-nin kompüterinə daxil olur, A-dan oğurladıqları giriş məlumatları ilə konteyner yerləşdirir, zərərli skripti işə salır və adi pulçıxarma prosesindən yan keçərək aktivləri köçürmək üçün pul kisəsinin imzalama xidmətindən istifadə edirlər.
Hesabatdakı rəqəmlər: təxminən 6,34 milyard dollarlıq aktivlər təsirlənib, təxminən 2,85 milyard dollar dəyərində aktiv dondurulub və ya bloklanıb; oktyabrın 31-nə olan məlumata görə, təsirlənmiş tokenlərin 98%-i əvəzlənib və bunu Ehtiyatların sübutu səhifəsində yoxlamaq olar. Hesabatda həmçinin bildirilir ki, 2026-cı ildə Binance Şimali Koreya ilə əlaqəli olduğu ehtimal edilən 57 hücumun qarşısını alıb və FTB-nin son məlumatları Şimali Koreyanı göstərir.
Yadda saxlamağa dəyər bir neçə məqam:
· Hakerlər “seyfi” yarıb açmağa çalışmayıblar; əvvəlcə insanları hədəfə alıblar: bir axtarış nəticəsini, bir müsahibə tapşırığını.
· Kompüteri və parolu dəyişmək hücumçuların səni tanımağı unutması demək deyil.
· Daxili alətlər nə qədər rahatdırsa, onlardan aralıq vasitə kimi istifadə etmək də bir o qədər asandır.
Acı həqiqət budur: milyardlarla dollarlıq sistemə giriş qapısı bəzən “Zəhmət olmasa, bu tapşırığı endirib işə salın” cümləsi ola bilər.
Heç tanımadığınız şirkətdən “müsahibə tapşırığı” almısınız?
#币安 #安全 #网络安全 $BNB
Binance Pekin vaxtı ilə noyabrın 3-də saat 22:33-də rəsmi X hesabında 10/29 təhlükəsizlik hadisəsi ilə bağlı ilkin araşdırma hesabatını yayımladı. Ən təəccüblü məqam məbləğ deyil, hadisələrin necə başlamasıdır.
Hesabatın mətninə əsasən, hadisələrin təxmini ardıcıllığı belədir:
1. İyun: A adlı pul kisəsinin istismarı üzrə mühəndis populyar süni intellekt proqramlaşdırma alətini quraşdırmaq istəyərkən axtarış sistemində dəyişdirilmiş Homebrew quraşdırma paketini tapıb endirir. Təhlükəsizlik komandası o vaxt şübhəli fəaliyyəti aşkarlayır, cihazı dəyişdirir və giriş məlumatlarını yeniləyir, amma A-nın və eyni qrupdan olan həmkarının kimliyi artıq hücumçulara məlum olmuşdu.
2. Sentyabr: B adlı mühəndisi qanuni iş axtarışı platformasında özünü “layihə direktoru” kimi təqdim edən biri müsahibəyə dəvət edir. İlk müsahibə video ilə keçirilir; qarşı tərəf etimad qazanmaq üçün sosial şəbəkə hesabındakı şəxsi foto və videolardan da istifadə edir. İkinci mərhələ mesajlaşma tətbiqində olur və sonda B-dən “sınaq tapşırığı” üçün kod deposunu iş kompüterinə endirməsi istənir. Kod quraşdırma zamanı icra olunmağa başlayır.
3. Oktyabrın 20-si: Hücumçular B-nin ələ keçirilmiş kompüterindən və daxili süni intellekt alətindən istifadə edərək A-nın və başqa bir mühəndis olan C-nin kompüterlərini də ələ keçirir, həmçinin A-nın kompüterində konteyner yerləşdirmə icazəsi verən token tapırlar.
4. Oktyabrın 29-u: Hücumçular C-nin kompüterinə daxil olur, A-dan oğurladıqları giriş məlumatları ilə konteyner yerləşdirir, zərərli skripti işə salır və adi pulçıxarma prosesindən yan keçərək aktivləri köçürmək üçün pul kisəsinin imzalama xidmətindən istifadə edirlər.
Hesabatdakı rəqəmlər: təxminən 6,34 milyard dollarlıq aktivlər təsirlənib, təxminən 2,85 milyard dollar dəyərində aktiv dondurulub və ya bloklanıb; oktyabrın 31-nə olan məlumata görə, təsirlənmiş tokenlərin 98%-i əvəzlənib və bunu Ehtiyatların sübutu səhifəsində yoxlamaq olar. Hesabatda həmçinin bildirilir ki, 2026-cı ildə Binance Şimali Koreya ilə əlaqəli olduğu ehtimal edilən 57 hücumun qarşısını alıb və FTB-nin son məlumatları Şimali Koreyanı göstərir.
Yadda saxlamağa dəyər bir neçə məqam:
· Hakerlər “seyfi” yarıb açmağa çalışmayıblar; əvvəlcə insanları hədəfə alıblar: bir axtarış nəticəsini, bir müsahibə tapşırığını.
· Kompüteri və parolu dəyişmək hücumçuların səni tanımağı unutması demək deyil.
· Daxili alətlər nə qədər rahatdırsa, onlardan aralıq vasitə kimi istifadə etmək də bir o qədər asandır.
Acı həqiqət budur: milyardlarla dollarlıq sistemə giriş qapısı bəzən “Zəhmət olmasa, bu tapşırığı endirib işə salın” cümləsi ola bilər.
Heç tanımadığınız şirkətdən “müsahibə tapşırığı” almısınız?
#币安 #安全 #网络安全 $BNB