#electrum钱包漏洞致资金被盗
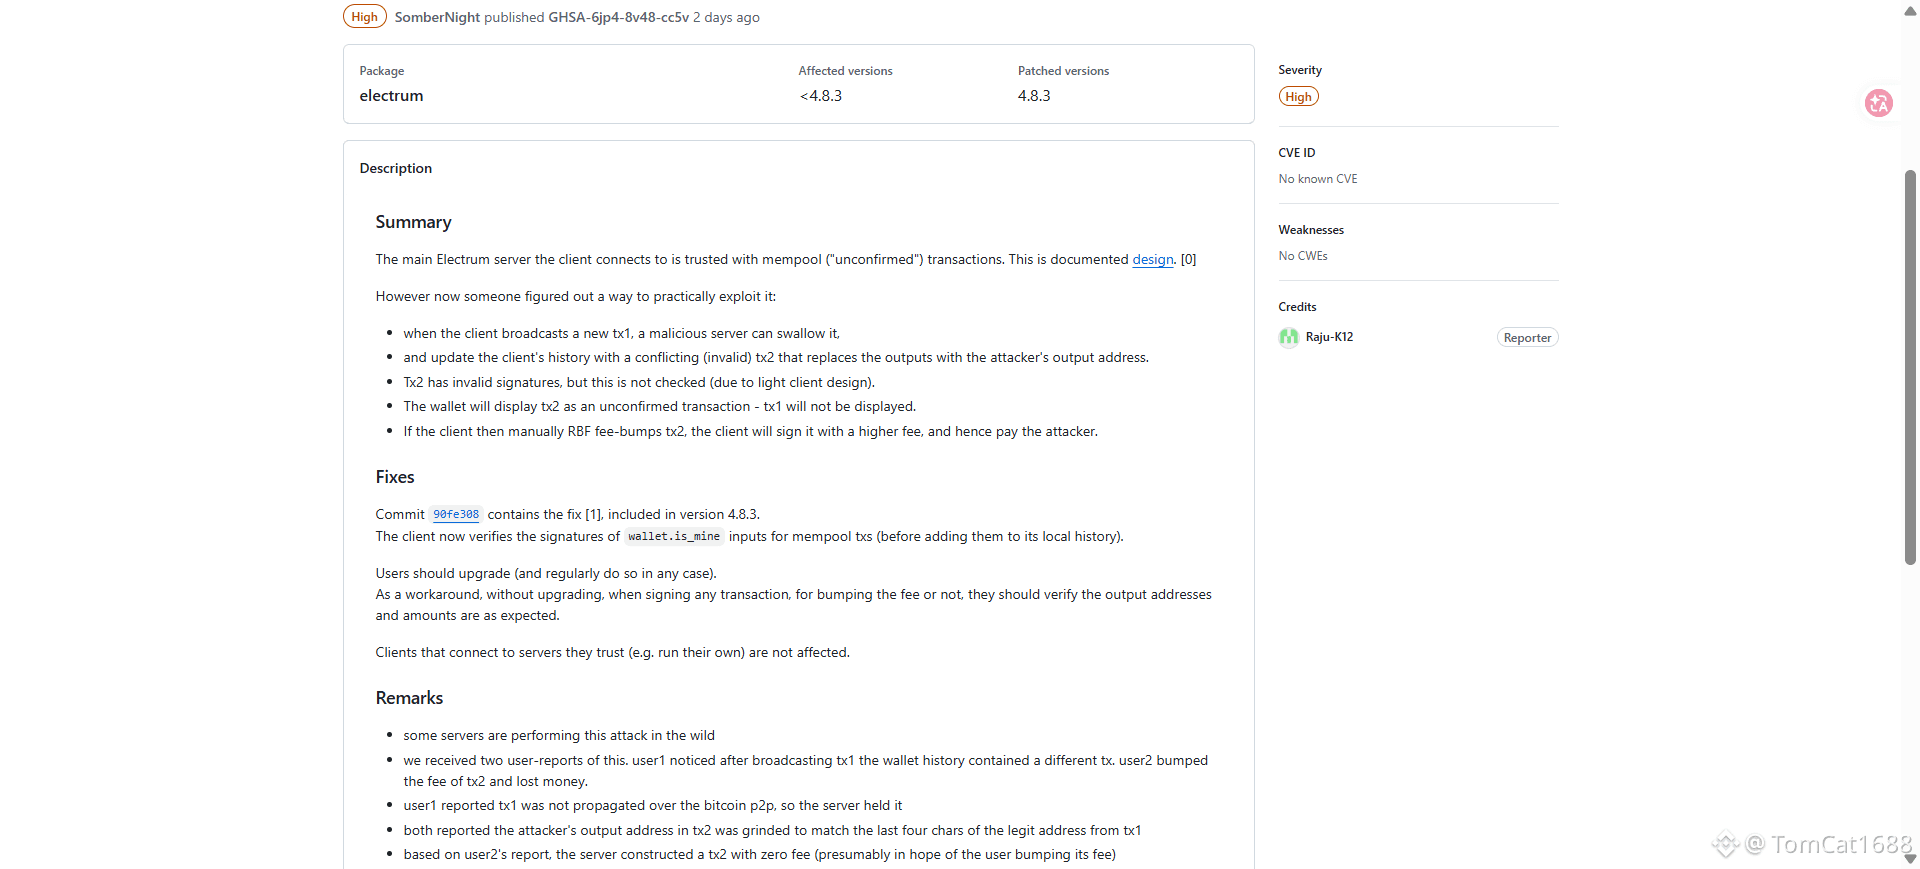
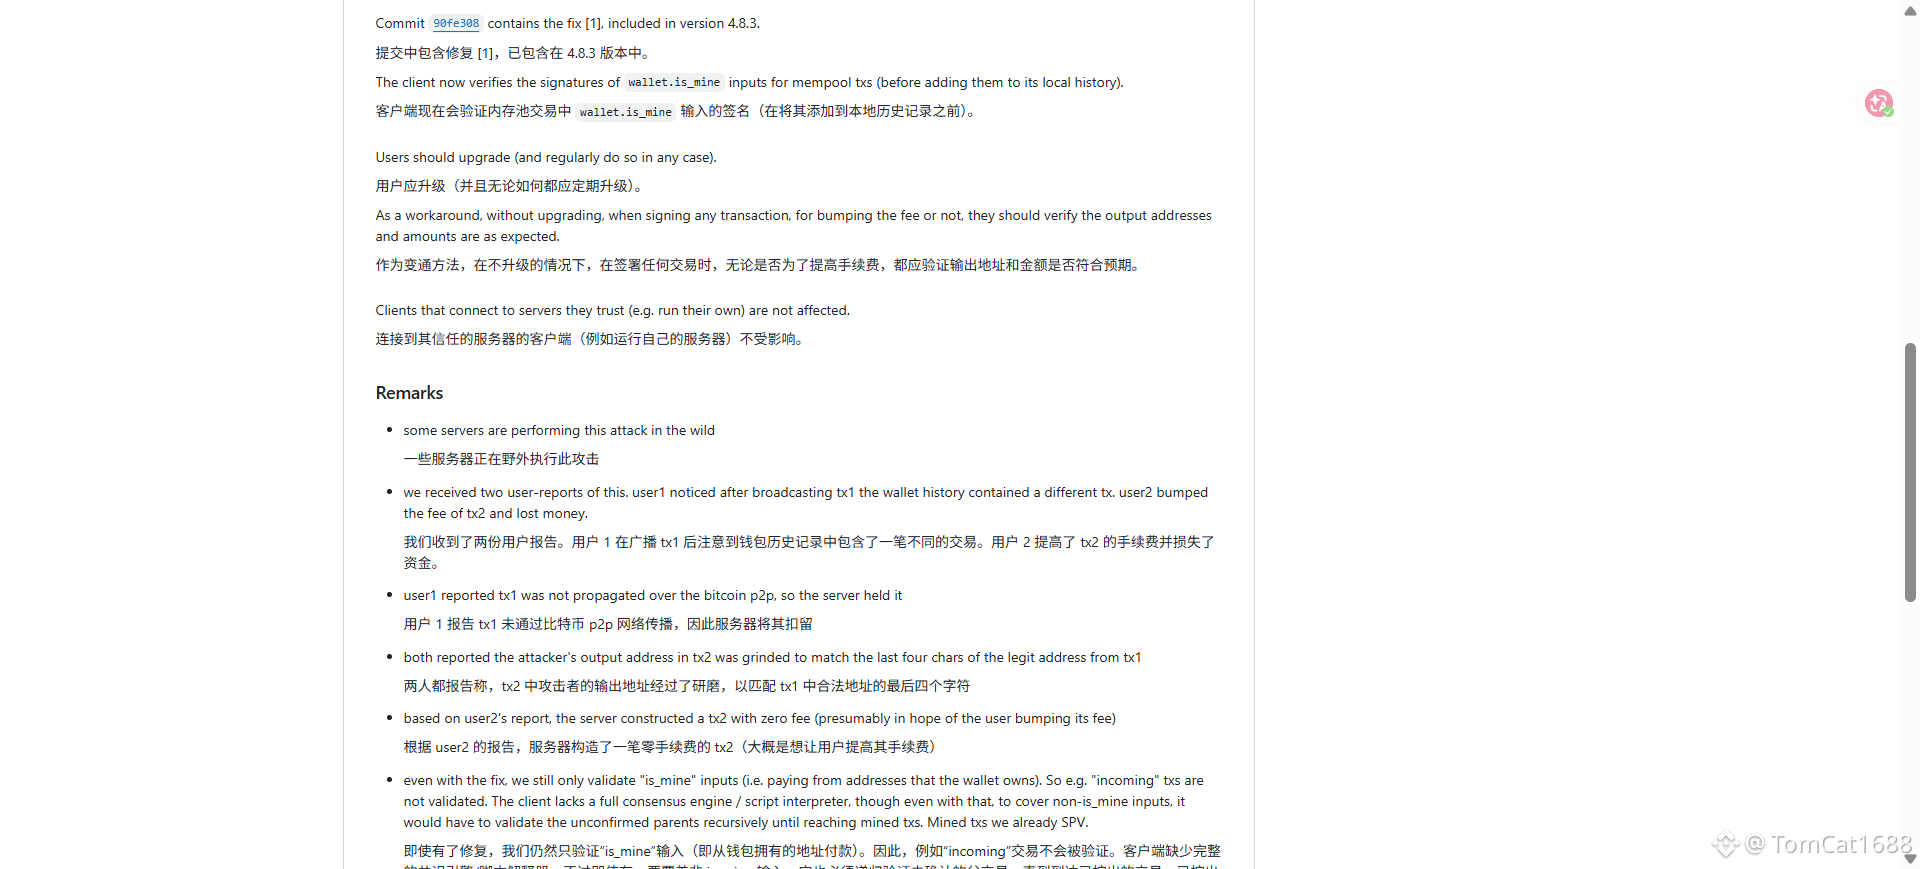
Electrum pulqabısı bir daha acı həqiqətlə “özünüsaxlama”nın zahiri hörmətəlayiq görkəmini cırıb atdı. Aktiv şəkildə istismar edilən yüksək riskli boşluq zərərli serverlərə istifadəçinin indicə yayımladığı əməliyyatı ələ keçirməyə, onu hücumçunun ünvanına yönələn “saxta gözləmədə olan əməliyyat”la əvəz etməyə və sonra istifadəçinin öz əli ilə o ölümcül düyməni — komissiyanı artırma düyməsini — basmasını sakitcə gözləməyə imkan verir. RBF əslində Bitcoin-in adi funksiyasıdır, amma indi imza ilə pul ötürmək üçün bir alətə çevrilib. Şəxsi açar sızmayıb, bərpa ifadəsi fişinq yolu ilə ələ keçirilməyib; istifadəçi sadəcə tamamilə adi bir iş görüb və pulunu itirib. Electrum-un rəsmi komandası ən azı iki müraciətin olduğunu təsdiqləyib. Bir istifadəçinin vəsaiti zərər görüb, məbləğ isə açıqlanmır.
Electrum istifadəçilərin itkiləri ilə bazara dərs verən ilk dəfə deyil. 2019–2020-ci illərdə saxta yeniləmə pəncərələri vasitəsilə həyata keçirilən fişinq hücumları Electrum ekosistemini bürüdü; ümumilikdə 22 milyon dollardan çox vəsait, yəni 1980 bitcoin oğurlandı. İstifadəçilərdən biri pulqabısını yenilədikdən sonra bir əməliyyatda 1400 bitcoin itirdi — həmin vaxt bunun dəyəri təxminən 15,8 milyon dollar idi. Fişinq pəncərələrindən RBF vasitəsilə ələ keçirməyə qədər hücum üsulları dəyişir, amma əsas ssenari heç vaxt dəyişməyib: yüngül pulqabı olan Electrum təsdiqlənməmiş əməliyyatlar üzərindəki “hekayəni danışmaq hüququnu” kənar serverlərə verir, halbuki istənilən şəxs Electrum serveri qura bilər. Sizin etibar etdiyiniz riyaziyyat deyil, tanımadığınız birinin dürüstlüyüdür.
“Şəxsi açarlara nəzarət edirsənsə, hər şeyə nəzarət edirsən” — həddindən artıq təkrarlanaraq keyləşdirici vasitəyə çevrilmiş bir ifadədir. Electrum-un boşluqlar tarixçəsi amansız şəkildə sübut edir ki, şəxsi açarın cihazında olması əməliyyatın son təyinat yerinə də nəzarət etdiyin demək deyil. Pulqabının interfeysində göstərilən “təsdiq gözləyən əməliyyat” server tərəfindən birtərəfli qaydada dəyişdirilə bilirsə, köhnə versiyalar isə hətta imzanı yoxlamadan bunu istifadəçiyə öz aktivləri kimi göstərirdisə, özünüsaxlama mifi ekranla blokçeyn arasındakı yarıqda param-parça olur. Birjanın iflasından və fişinq saytlarından qoruna bilərsən, amma pulqabının özünün sənə uzatdığı “sürətləndirmə” bıçağına tuş gələ bilərsən.
4.8.3 versiyasına yeniləmək vacibdir, amma yeniləmə əsas problemi həll etmir: pulqabında göstərilən əməliyyatın həqiqətən də sənin imzaladığın əməliyyat olduğuna sonuncu dəfə nə vaxt ciddi şübhə ilə yanaşdın? Növbəti dəfə komissiya ilişib qaldığında “Sürətləndirmək” düyməsini bir daha tərəddüdsüz basacaqsanmı — və əmin misən ki, kimin əməliyyatına imza atdın?