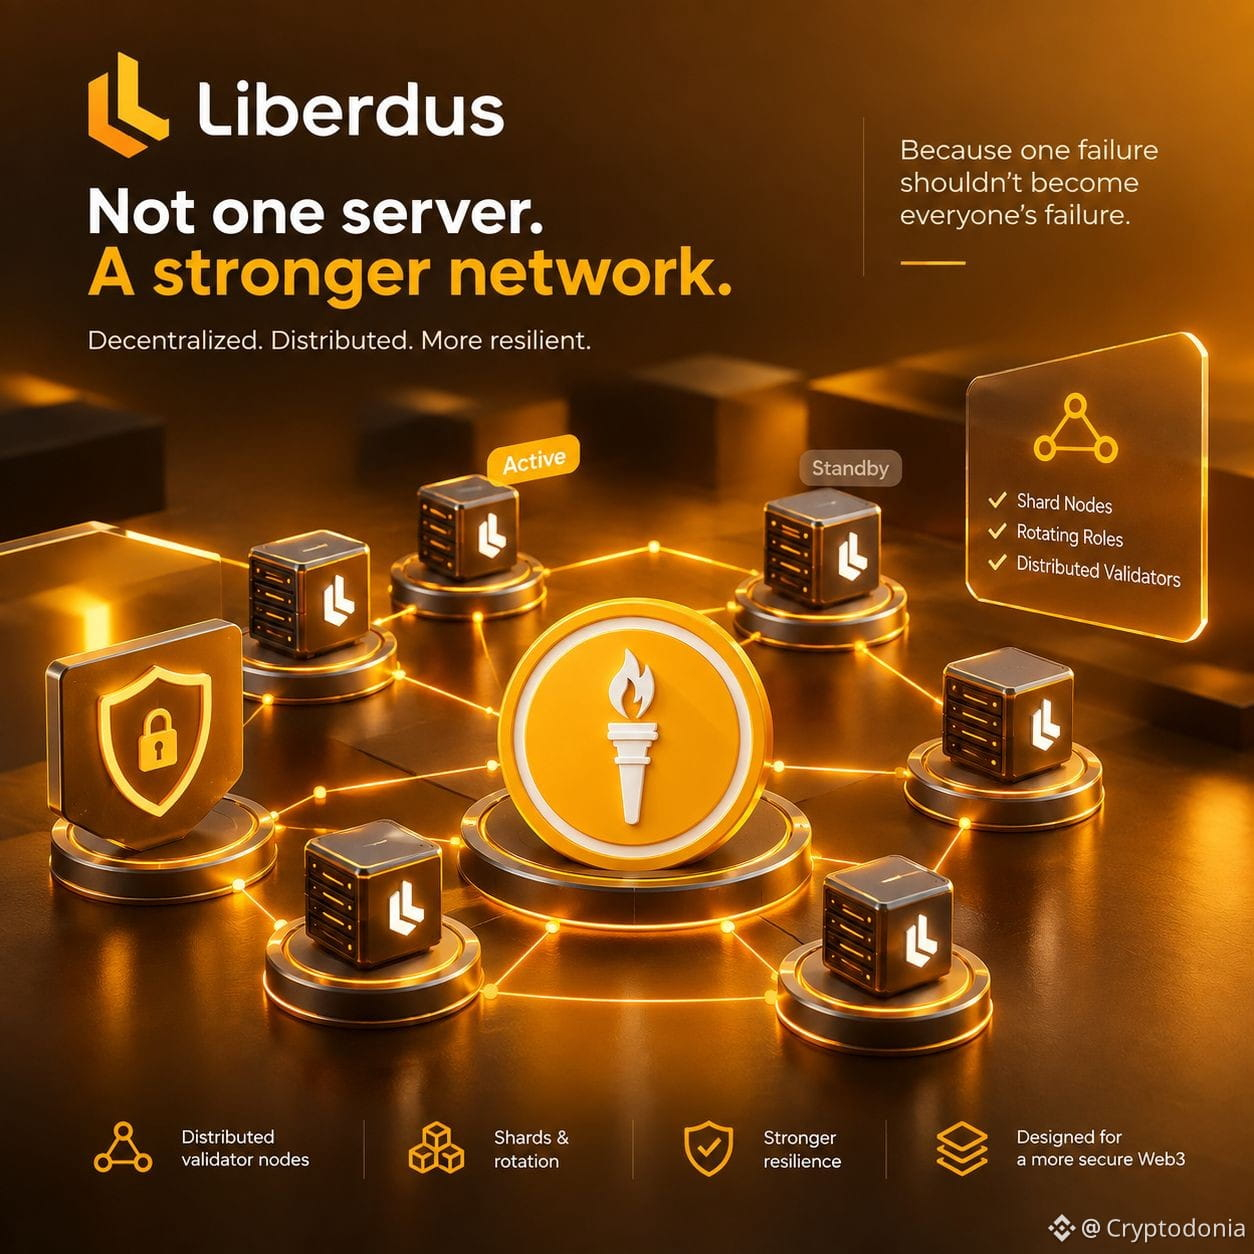
Qurban olmaq üçün hədəf olmağa ehtiyac yoxdur. Əgər mərkəzləşdirilmiş bir sistem böyük miqdarda məlumat saxlayırsa, bir uğurlu pozuntu hamının problemə çevrilməsinə gətirib çıxara bilər. Ona görə Liberdusu maraqlı hesab edirəm. Onun arxitekturası tək bir mərkəzi server üzərində qurulmayıb. Liberdus Shardus ilə paylanmış validator node-ları üzərində işləyir; node-lar şardlara bölünür və aktiv və gözləmə (standby) rolları arasında növbələşdirilir. Məsələ bu deyil: “ @Liberdus heç vaxt hack edilə bilməz.” Bu, həddən artıq absurd bir təhlükəsizlik iddiası olardı. Daha maraqlı sual budur: şəbəkənin bir hissəsi zərərsizləşdirilibsə, bu avtomatik olaraq hər şeyi də zərərsizləşdirirmi? Mənim araşdırmağa dəyər gördüyüm təhlükəsizlik modeli budur. Mərkəzsizləşdirmə riski aradan qaldırmır. O, riskin harada yerləşdiyini, uğursuzluqların necə yayıldığını və bir zərər görmüş komponentin bütün sistemə nə qədər təsir edə biləcəyini dəyişir. Yenə də kompromislər var. Node-lar qorunmalıdır. Kod test edilməlidir. İstifadəçilər hələ də öz cihazlarına görə məsuliyyət daşıyır. Amma məhz buna görə #Liberdus -a diqqət yetirirəm. Çünki o, mükəmməl təhlükəsizlik vəd etmir. Əksinə, bir uğursuzluğun hamının uğursuzluğu olmaması fikri ətrafında dizayn etməyə çalışır.

Paylaş
İmtina: üçüncü tərəf fikirləri daxildir. Məsləhət deyil. Binance Ai zəmanətsiz istifadə edilə bilər. Şərt və müddəalara baxın.