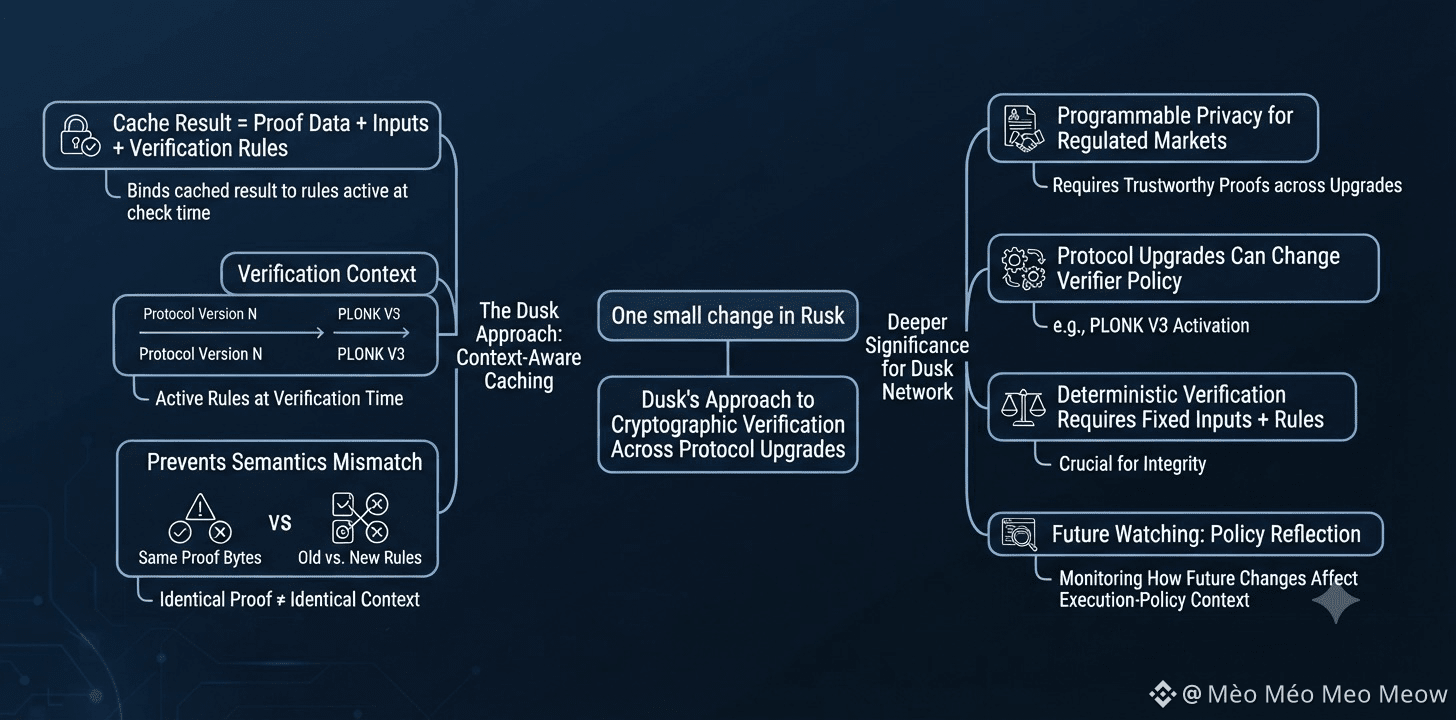
Rusk-dəki kiçik bir dəyişiklik Dusk-un protokol yeniləmələri boyunca kriptoqrafik yoxlamaya necə yanaşması barədə çox şey deyir.
Keşlənmiş nəticə artıq yalnız sübut və onun girişlərinə bağlı deyil. Dusk həmin nəticəni yoxlamanın aparıldığı anda aktiv olan doğrulama qaydalarına da bağlayır.
Bu vacibdir, çünki eyni sübut məlumatı həmişə eyni yoxlama kontekstini ifadə etmir. Protokol yeniləməsi sübutun bitlərini dəyişmədən yoxlayıcını və ya icra siyasətini dəyişə bilər.
Dusk şəbəkəsi üçün bu, xüsusilə tənzimlənən bazarlar üçün proqramlaşdırıla bilən məxfiliyi qurarkən əhəmiyyətlidir, çünki kriptoqrafik sübutlar protokol yeniləmələri boyunca etibarlı qalmalıdır.
Hələ də dəqiq bilmədiyim odur ki, Dusk həmin versiyaya məxsus qaydaları kifayət qədər sərt şəkildə təcrid edibmi ki, keşlənmiş nəticə onu etibarlı edən semantikanı heç vaxt aşmasın.
İzləməyə dəyən detallar keş açarlarına daxil edilən icra-siyasəti konteksti, PLONK V3 aktivləşdirilməsi kimi yoxlayıcı dəyişiklikləri və gələcək yeniləmələr yoxlama davranışını yenidən dəyişəndə nə baş verəcəyidir.
Uyğun sübut bitləri iki yoxlamanın eyni göründüyünə dair faydalı sübutdur. Amma eyni keşlənmiş nəticənin yenidən istifadə üçün təhlükəsiz olduğuna dair daha zəif sübutdur.
Mənə Dusk-un nə qədər yoxlama işini keşləyə bildiyindən çox, aktiv yoxlayıcı kontekstinin hələ də uyğun olub-olmaması maraqlıdır.
Daha dərin məqam budur ki, müəyyənedici yoxlama yalnız girişi sabit saxlamaqdan asılı deyil. Həmin girişi şərh etmək üçün istifadə olunan qaydalar da sabit olmalıdır.
Sual budur ki, Dusk köhnə protokol semantikasının keş vasitəsilə yeniləmə sərhədini keçməsinə imkan vermədən yoxlamanı optimallaşdırmağa davam edə biləcəkmi.
Mən gələcək yoxlayıcı dəyişikliklərinin bu icra-siyasəti kontekstində necə əks olunduğunu izləyirəm.
#dusk $DUSK @Dusk
Keşlənmiş nəticə artıq yalnız sübut və onun girişlərinə bağlı deyil. Dusk həmin nəticəni yoxlamanın aparıldığı anda aktiv olan doğrulama qaydalarına da bağlayır.
Bu vacibdir, çünki eyni sübut məlumatı həmişə eyni yoxlama kontekstini ifadə etmir. Protokol yeniləməsi sübutun bitlərini dəyişmədən yoxlayıcını və ya icra siyasətini dəyişə bilər.
Dusk şəbəkəsi üçün bu, xüsusilə tənzimlənən bazarlar üçün proqramlaşdırıla bilən məxfiliyi qurarkən əhəmiyyətlidir, çünki kriptoqrafik sübutlar protokol yeniləmələri boyunca etibarlı qalmalıdır.
Hələ də dəqiq bilmədiyim odur ki, Dusk həmin versiyaya məxsus qaydaları kifayət qədər sərt şəkildə təcrid edibmi ki, keşlənmiş nəticə onu etibarlı edən semantikanı heç vaxt aşmasın.
İzləməyə dəyən detallar keş açarlarına daxil edilən icra-siyasəti konteksti, PLONK V3 aktivləşdirilməsi kimi yoxlayıcı dəyişiklikləri və gələcək yeniləmələr yoxlama davranışını yenidən dəyişəndə nə baş verəcəyidir.
Uyğun sübut bitləri iki yoxlamanın eyni göründüyünə dair faydalı sübutdur. Amma eyni keşlənmiş nəticənin yenidən istifadə üçün təhlükəsiz olduğuna dair daha zəif sübutdur.
Mənə Dusk-un nə qədər yoxlama işini keşləyə bildiyindən çox, aktiv yoxlayıcı kontekstinin hələ də uyğun olub-olmaması maraqlıdır.
Daha dərin məqam budur ki, müəyyənedici yoxlama yalnız girişi sabit saxlamaqdan asılı deyil. Həmin girişi şərh etmək üçün istifadə olunan qaydalar da sabit olmalıdır.
Sual budur ki, Dusk köhnə protokol semantikasının keş vasitəsilə yeniləmə sərhədini keçməsinə imkan vermədən yoxlamanı optimallaşdırmağa davam edə biləcəkmi.
Mən gələcək yoxlayıcı dəyişikliklərinin bu icra-siyasəti kontekstində necə əks olunduğunu izləyirəm.
#dusk $DUSK @Dusk